Архив метки: Backdoor

Единственная уязвимость из апрельского Microsoft Patch Tuesday, для которой Microsoft подтверждает наличие признаков активной эксплуатации вживую, является Spoofing - Proxy Driver (CVE-2024-26234): что это за зверь такой?

Единственная уязвимость из апрельского Microsoft Patch Tuesday, для которой Microsoft подтверждает наличие признаков активной эксплуатации вживую, является Spoofing - Proxy Driver (CVE-2024-26234): что это за зверь такой?

Единственная уязвимость из апрельского Microsoft Patch Tuesday, для которой Microsoft подтверждает наличие признаков активной эксплуатации вживую, является Spoofing - Proxy Driver (CVE-2024-26234): что это за зверь такой?

По этой уязвимости один источник - статья в блоге компании Sophos.

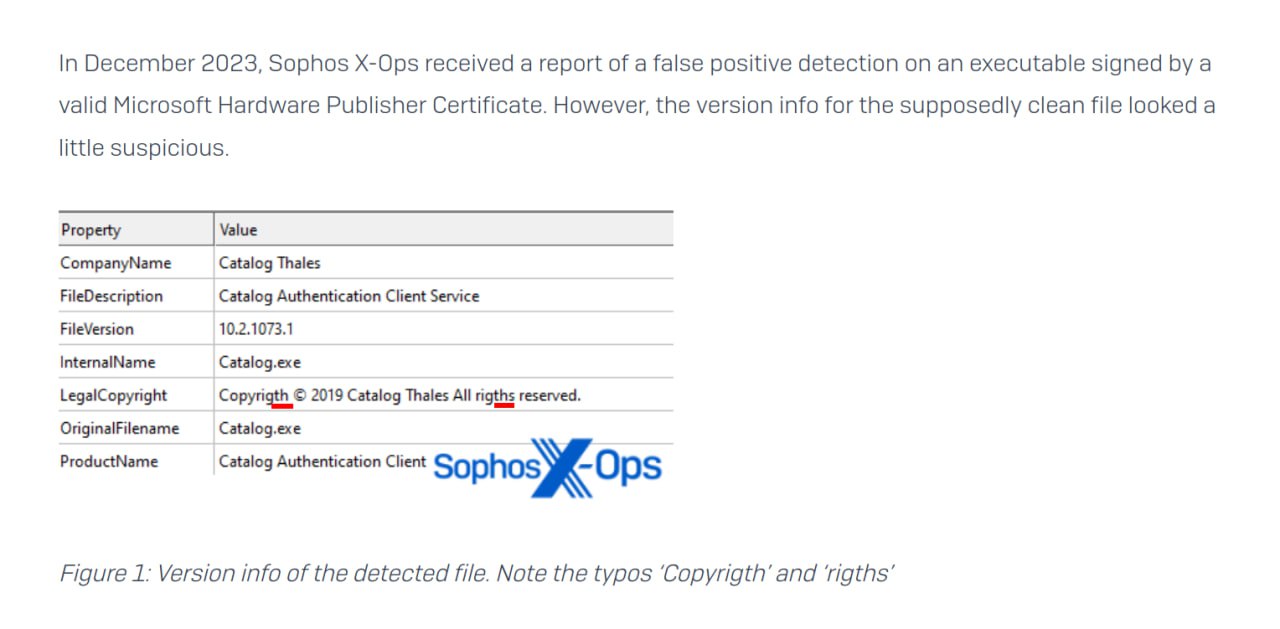
🔻 В декабре 2023 года Sophos входе проверок ложных срабатываний обнаруживает странный файл Catalog.exe с опечатками в свойствах ('Copyrigth' вместо 'Copyright', 'rigths' вместо 'rights'). 🙄

🔻 После изучения оказывается, что это бэкдор с валидной подписью Microsoft Windows Hardware Compatibility Program (WHCP). 👾 Sophos ообщили об этой находке Microsoft. Microsoft, на основе этой информации обновили свой список отзыва (Windows Driver.STL revocation list) и завели CVE-2024-26234.

🔻 А причём тут Proxy? Sophos пишут, что в подозрительный файл встроен крошечный бесплатный прокси-сервер 3proxy, который используется для мониторинга и перехвата сетевого трафика в зараженной системе.

Итого, что мы видим. CVE заведена по сути под конкретную подписанную малварь и обновление списка отзыва драйверов. Нужно ли под такое CVE заводить. Ну если для противодействия атакам требуется произвести обновление Windows, то наверное да. 🤷‍♂️ Хотя так и совсем до маразма можно дойти и, например, каждое обновление Microsoft Defender Antivirus как CVE оформлять. 🤪
Продолжение

Обновление по бэкдору в XZ Utils (CVE-2024-3094)

Обновление по бэкдору в XZ Utils (CVE-2024-3094)

Обновление по бэкдору в XZ Utils (CVE-2024-3094).

В постах Tenable и Qualys обновился список уязвимых дистрибов:

🔻 Fedora Rawhide
🔻 Fedora 40 Beta
🔻 Fedora 41
🔻 Debian testing, unstable and experimental distributions versions 5.5.1alpha-0.1 to 5.6.1-1.
🔻 openSUSE Tumbleweed and openSUSE MicroOS (забэкдоренный пакет был включен между 7 и 28 марта)
🔻 Kali Linux (xz-utils 5.6.0-0.2 между 26 и 28 марта)
🔻 Alpine (5.6.0 5.6.0-r0 5.6.0-r1 5.6.1 5.6.1-r0 5.6.1-r1)
🔻 Arch Linux (details)

И список неуязвимых дистрибов:

🔹 Fedora Linux 40
🔹 Red Hat Enterprise Linux (RHEL)
🔹 Debian Stable
🔹 Amazon Linux
🔹 SUSE Linux Enterprise and Leap
🔹 Gentoo Linux
🔹 Ubuntu

Есть YARA правило для детекта.

upd. 0704

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094)

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094)

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094).

"По мнению Red Hat, вредоносный код изменяет функции кода liblzma, который является частью пакета XZ Utils. Этот модифицированный код затем может использоваться любым программным обеспечением, связанным с библиотекой XZ, и позволяет перехватывать и изменять данные, используемые с библиотекой. В примере, рассмотренном Фройндом [исследователь, который нашёл бэкдор], при определенных условиях этот бэкдор может позволить злоумышленнику «нарушить аутентификацию sshd», позволяя злоумышленнику получить доступ к уязвимой системе." 😱

Пока известно, что эти дистрибы точно уязвимы:

🔻 Fedora Rawhide
🔻 Fedora 41
🔻 Debian testing, unstable and experimental distributions versions 5.5.1alpha-0.1 to 5.6.1-1.

А эти точно неуязвимы:

🔹 Fedora Linux 40
🔹 Red Hat Enterprise Linux (RHEL)
🔹 Debian Stable

Ссылка на исходное сообщение исследователя.

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094)

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094)

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094). XZ Utils - это набор утилит-архиваторов, который может присутствовать в дистрибутивах Linux. Вредоносный код может обеспечить несанкционированный доступ к затронутым системам. 🤷‍♂️ Норм так ушли на выходные называется. 😅

CISA рекомендует откатываться на 5.4.6 Stable.

Проверил на своей Ubuntu 23.10, что xz-utils здесь древнючие, версии 5.4.1-0.2. Живём. 🙂 RHEL-ы тоже не задеты.

Стоит ли такие инциденты заводить как CVE? Наверное всё же да. Потому что "Common Vulnerabilities and Exposures". Может это и не уязвимость, но точно экспозиция.

Интересно сколько подобных бэкдоров остаются незамеченными… 🙄

SSRF/AuthBypass-уязвимость Ivanti Connect Secure, Policy Secure и ZTA (CVE-2024-21893) используются злоумышленниками для установки ранее неизвестного бэкдора под кодовым названием DSLog

SSRF/AuthBypass-уязвимость Ivanti Connect Secure, Policy Secure и ZTA (CVE-2024-21893) используются злоумышленниками для установки ранее неизвестного бэкдора под кодовым названием DSLog

SSRF/AuthBypass-уязвимость Ivanti Connect Secure, Policy Secure и ZTA (CVE-2024-21893) используются злоумышленниками для установки ранее неизвестного бэкдора под кодовым названием DSLog. Об этом сообщает Orange Cyberdefense. Бэкдор добавляется в легитимный модуль логирования.

🔻 Бэкдор позволяет выполнять команды от root-а, не возвращает статус/код при попытке соединиться с ним (усложняет обнаружение), использует уникальный ключ аутентификации для каждого скомпрометированного апплаенса.

🔻 По состоянию на 3 февраля Orange Cyberdefense обнаружили 670 скомпрометированных устройств.

В статье описывается работа бэкдора, приводятся IOC-и.