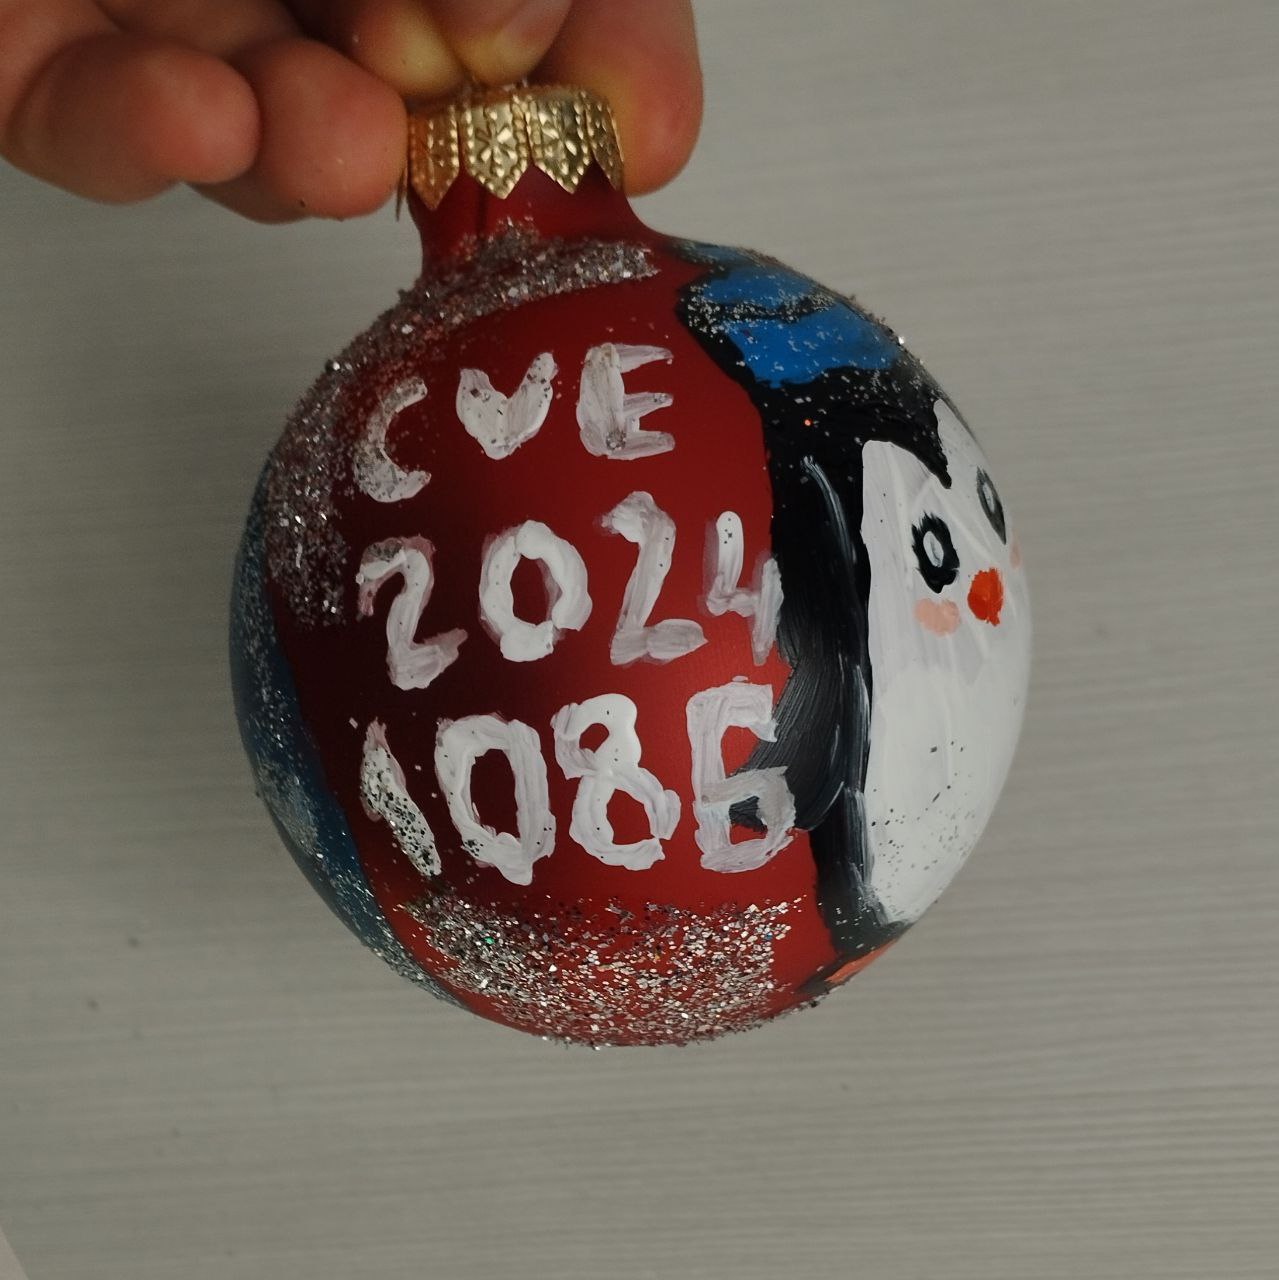
Архив метки: EoP

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820)

Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.

👾 Уязвимость уже эксплуатировалась в реальных атаках на момент раскрытия в рамках августовского Microsoft Patch Tuesday, 11 августа. В тот же день уязвимость была добавлена в CISA KEV. Примечательно, что при этом в описании на сайте Microsoft зрелость кода эксплоита (Exploit Code Maturity) в CVSS была отмечена как "Unproven" ("не подтверждённый"). 🤷‍♂️ За сообщение об уязвимости Microsoft благодарили экспертов компании Check Point.

Подробности по эксплуатации уязвимости в атаках были опубликованы в блоге Check Point также 11 августа. Уязвимость эксплуатируется в рамках кампании "Operation Dream Job", нацеленной на организации по всему миру, с особым фокусом на оборонный сектор Европы и Индии. Кампания связана с группировкой Lazarus. Всё начинается с целевых фишинговых сообщений, в которых жертвам предлагают привлекательные вакансии в известных компаниях оборонной, аэрокосмической и авиационной отраслей. Жертву убеждают открыть PDF-приманку, имитирующую описание вакансии Lockheed Martin. При этом запускается лёгкий загрузчик - MISTPEN, работающий в памяти. Он использует Microsoft Graph API для доступа к OneDrive, откуда получает дополнительные модули и запускает их в памяти ("run them in memory"). На начальных этапах заражения злоумышленник развёртывает несколько модулей разведки, которые собирают информацию о системе и процессах. После подтверждения пригодности цели MISTPEN получает дополнительный модуль закрепления ("persistence module"), который устанавливает вредоносное ПО на диск и обеспечивает автоматический запуск MISTPEN после перезагрузки системы. После закрепления MISTPEN загружает находящийся в памяти модуль, предназначенный для эксплуатации рассматриваемой уязвимости CVE-2026-68820. Исследователи Check Point считают, что эта уязвимость эксплуатировалась в рамках кампании "Operation Dream Job" как минимум с начала июля 2026 года. Успешная эксплуатация позволяет вредоносному ПО запустить FudModule (руткит Lazarus уровня ядра) с привилегиями SYSTEM. Конечный бэкдор, доставляемый MISTPEN, - ForestTiger. Он обеспечивает злоумышленникам удалённый доступ к скомпрометированной системе, позволяет выполнять команды, собирать информацию о хосте и загружать дополнительные вредоносные компоненты.

🛠 Публичных эксплоитов для уязвимости пока не наблюдается. Есть несколько объявлений о продаже эксплоитов, но доверия они не вызывают.

⚙️ Обновления доступны для Windows 10, Windows 11 и Windows Server 2019.
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

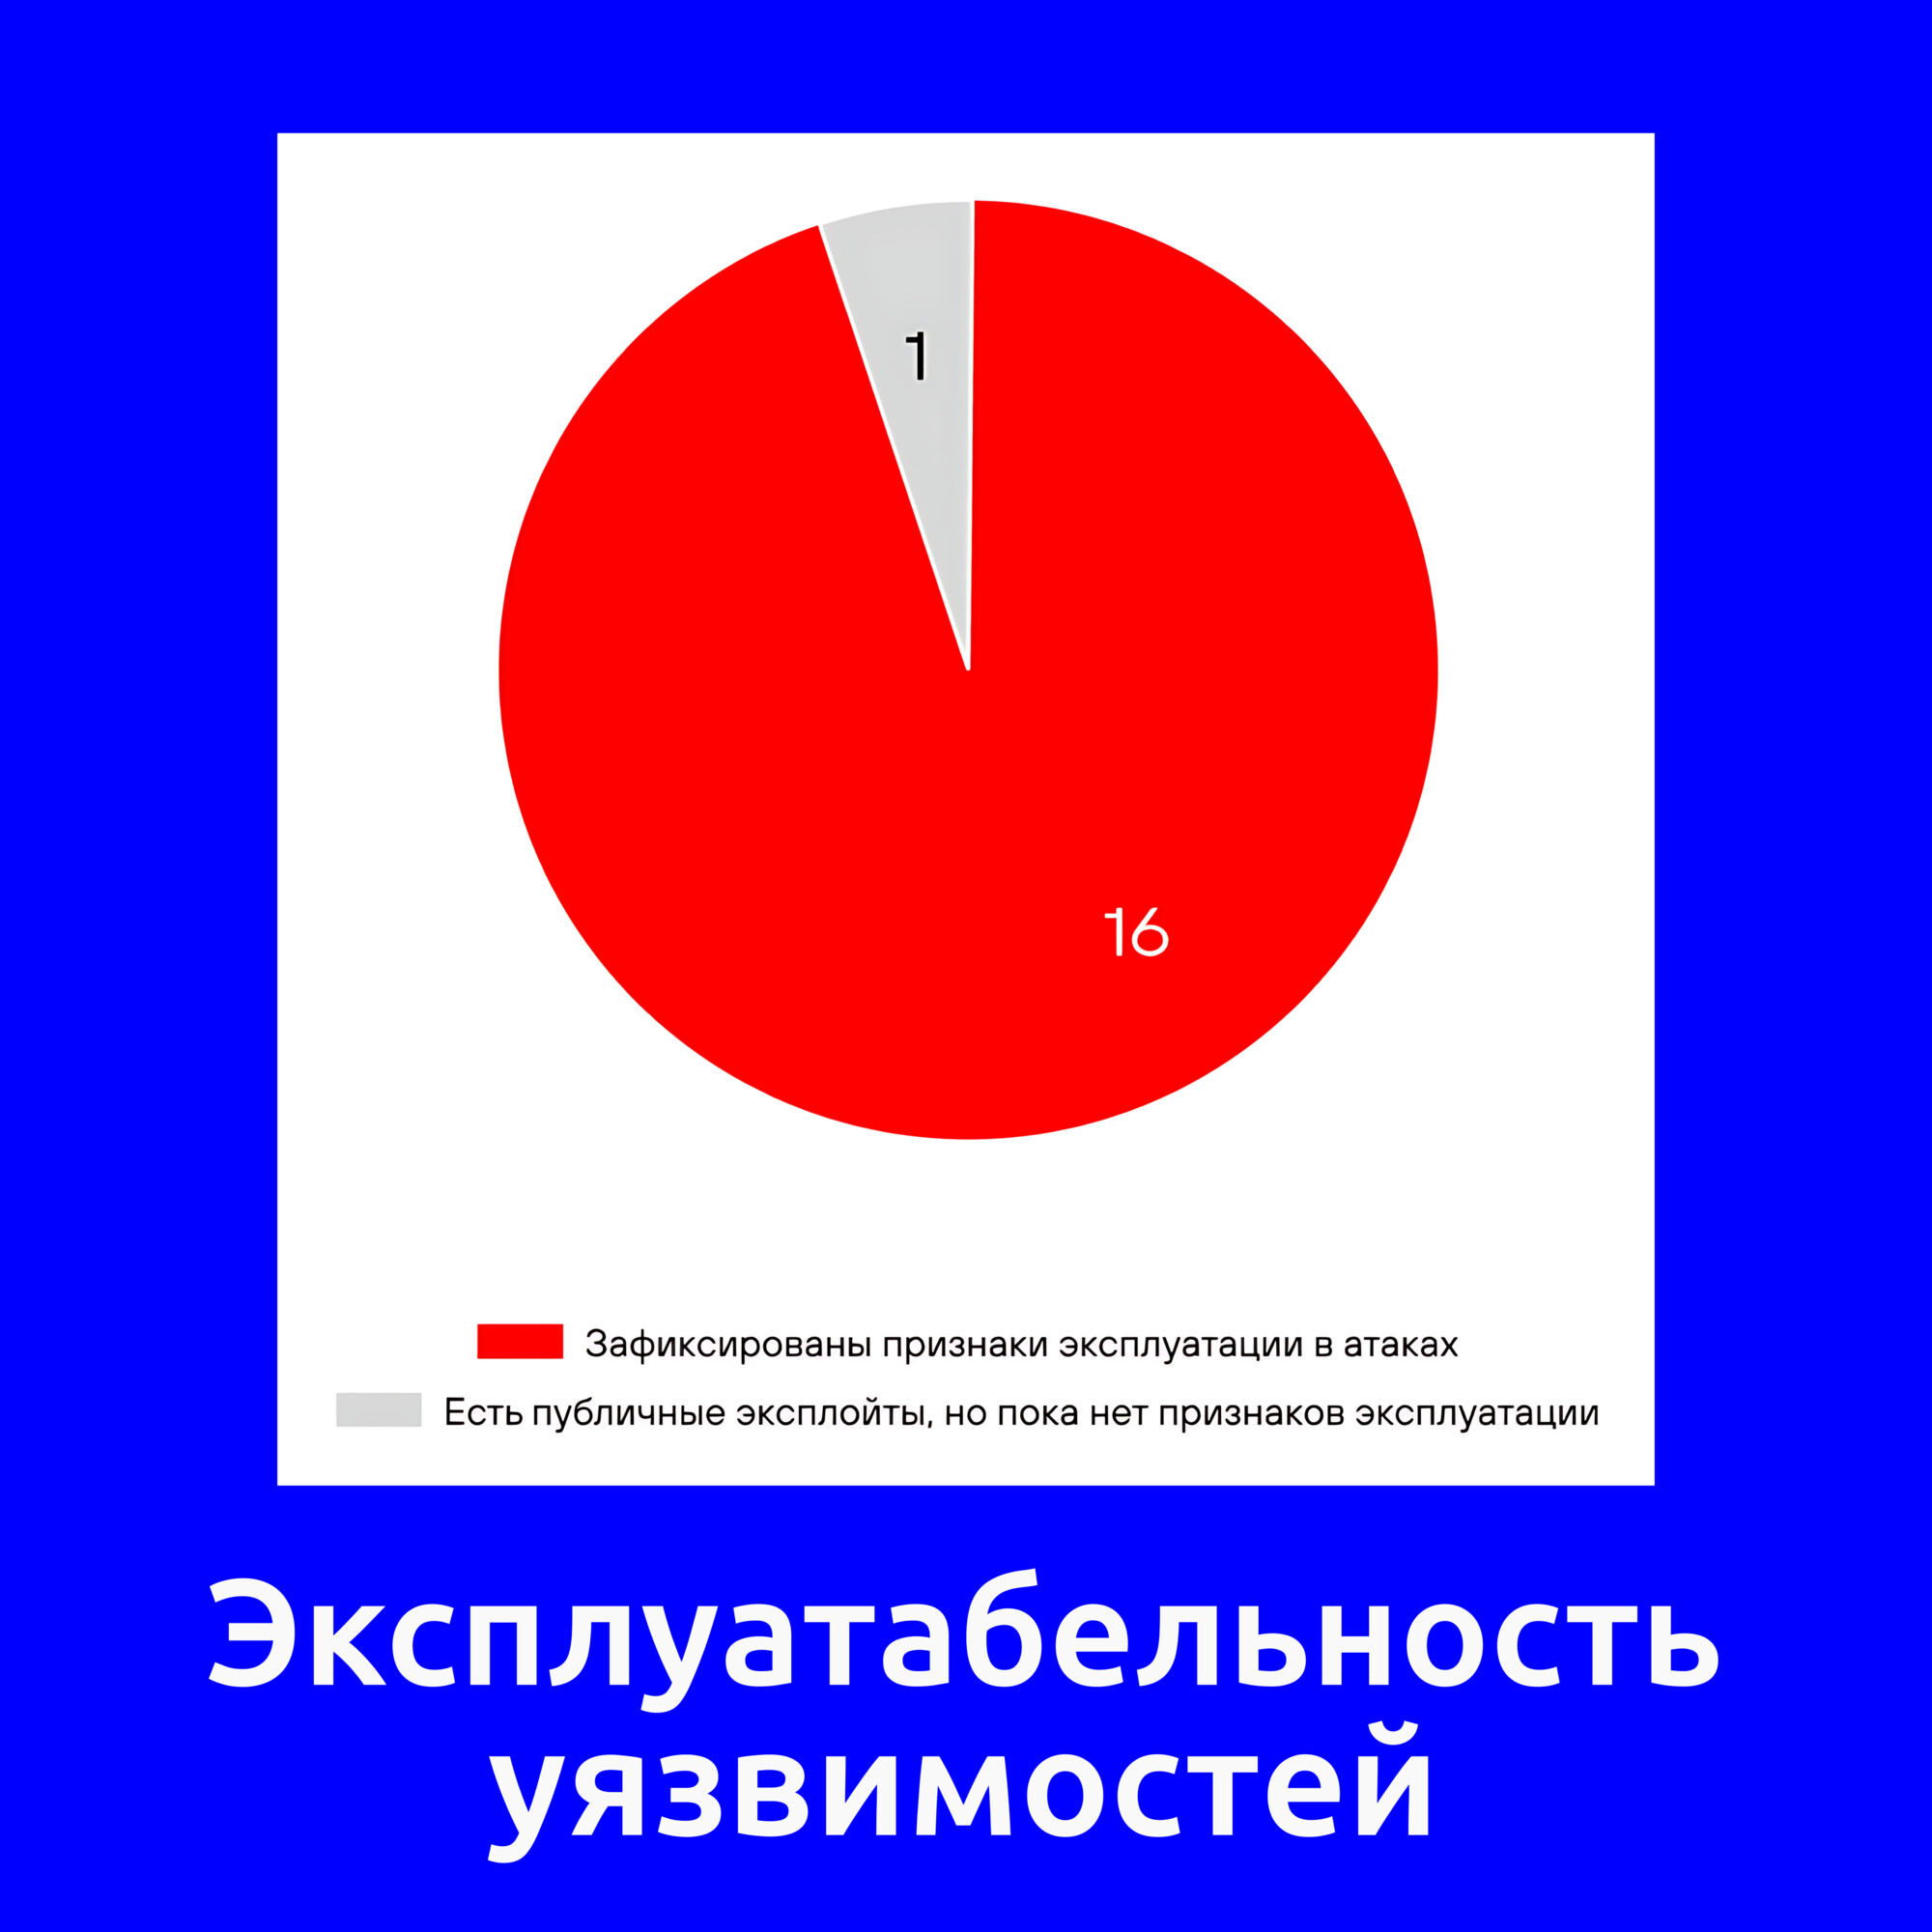
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

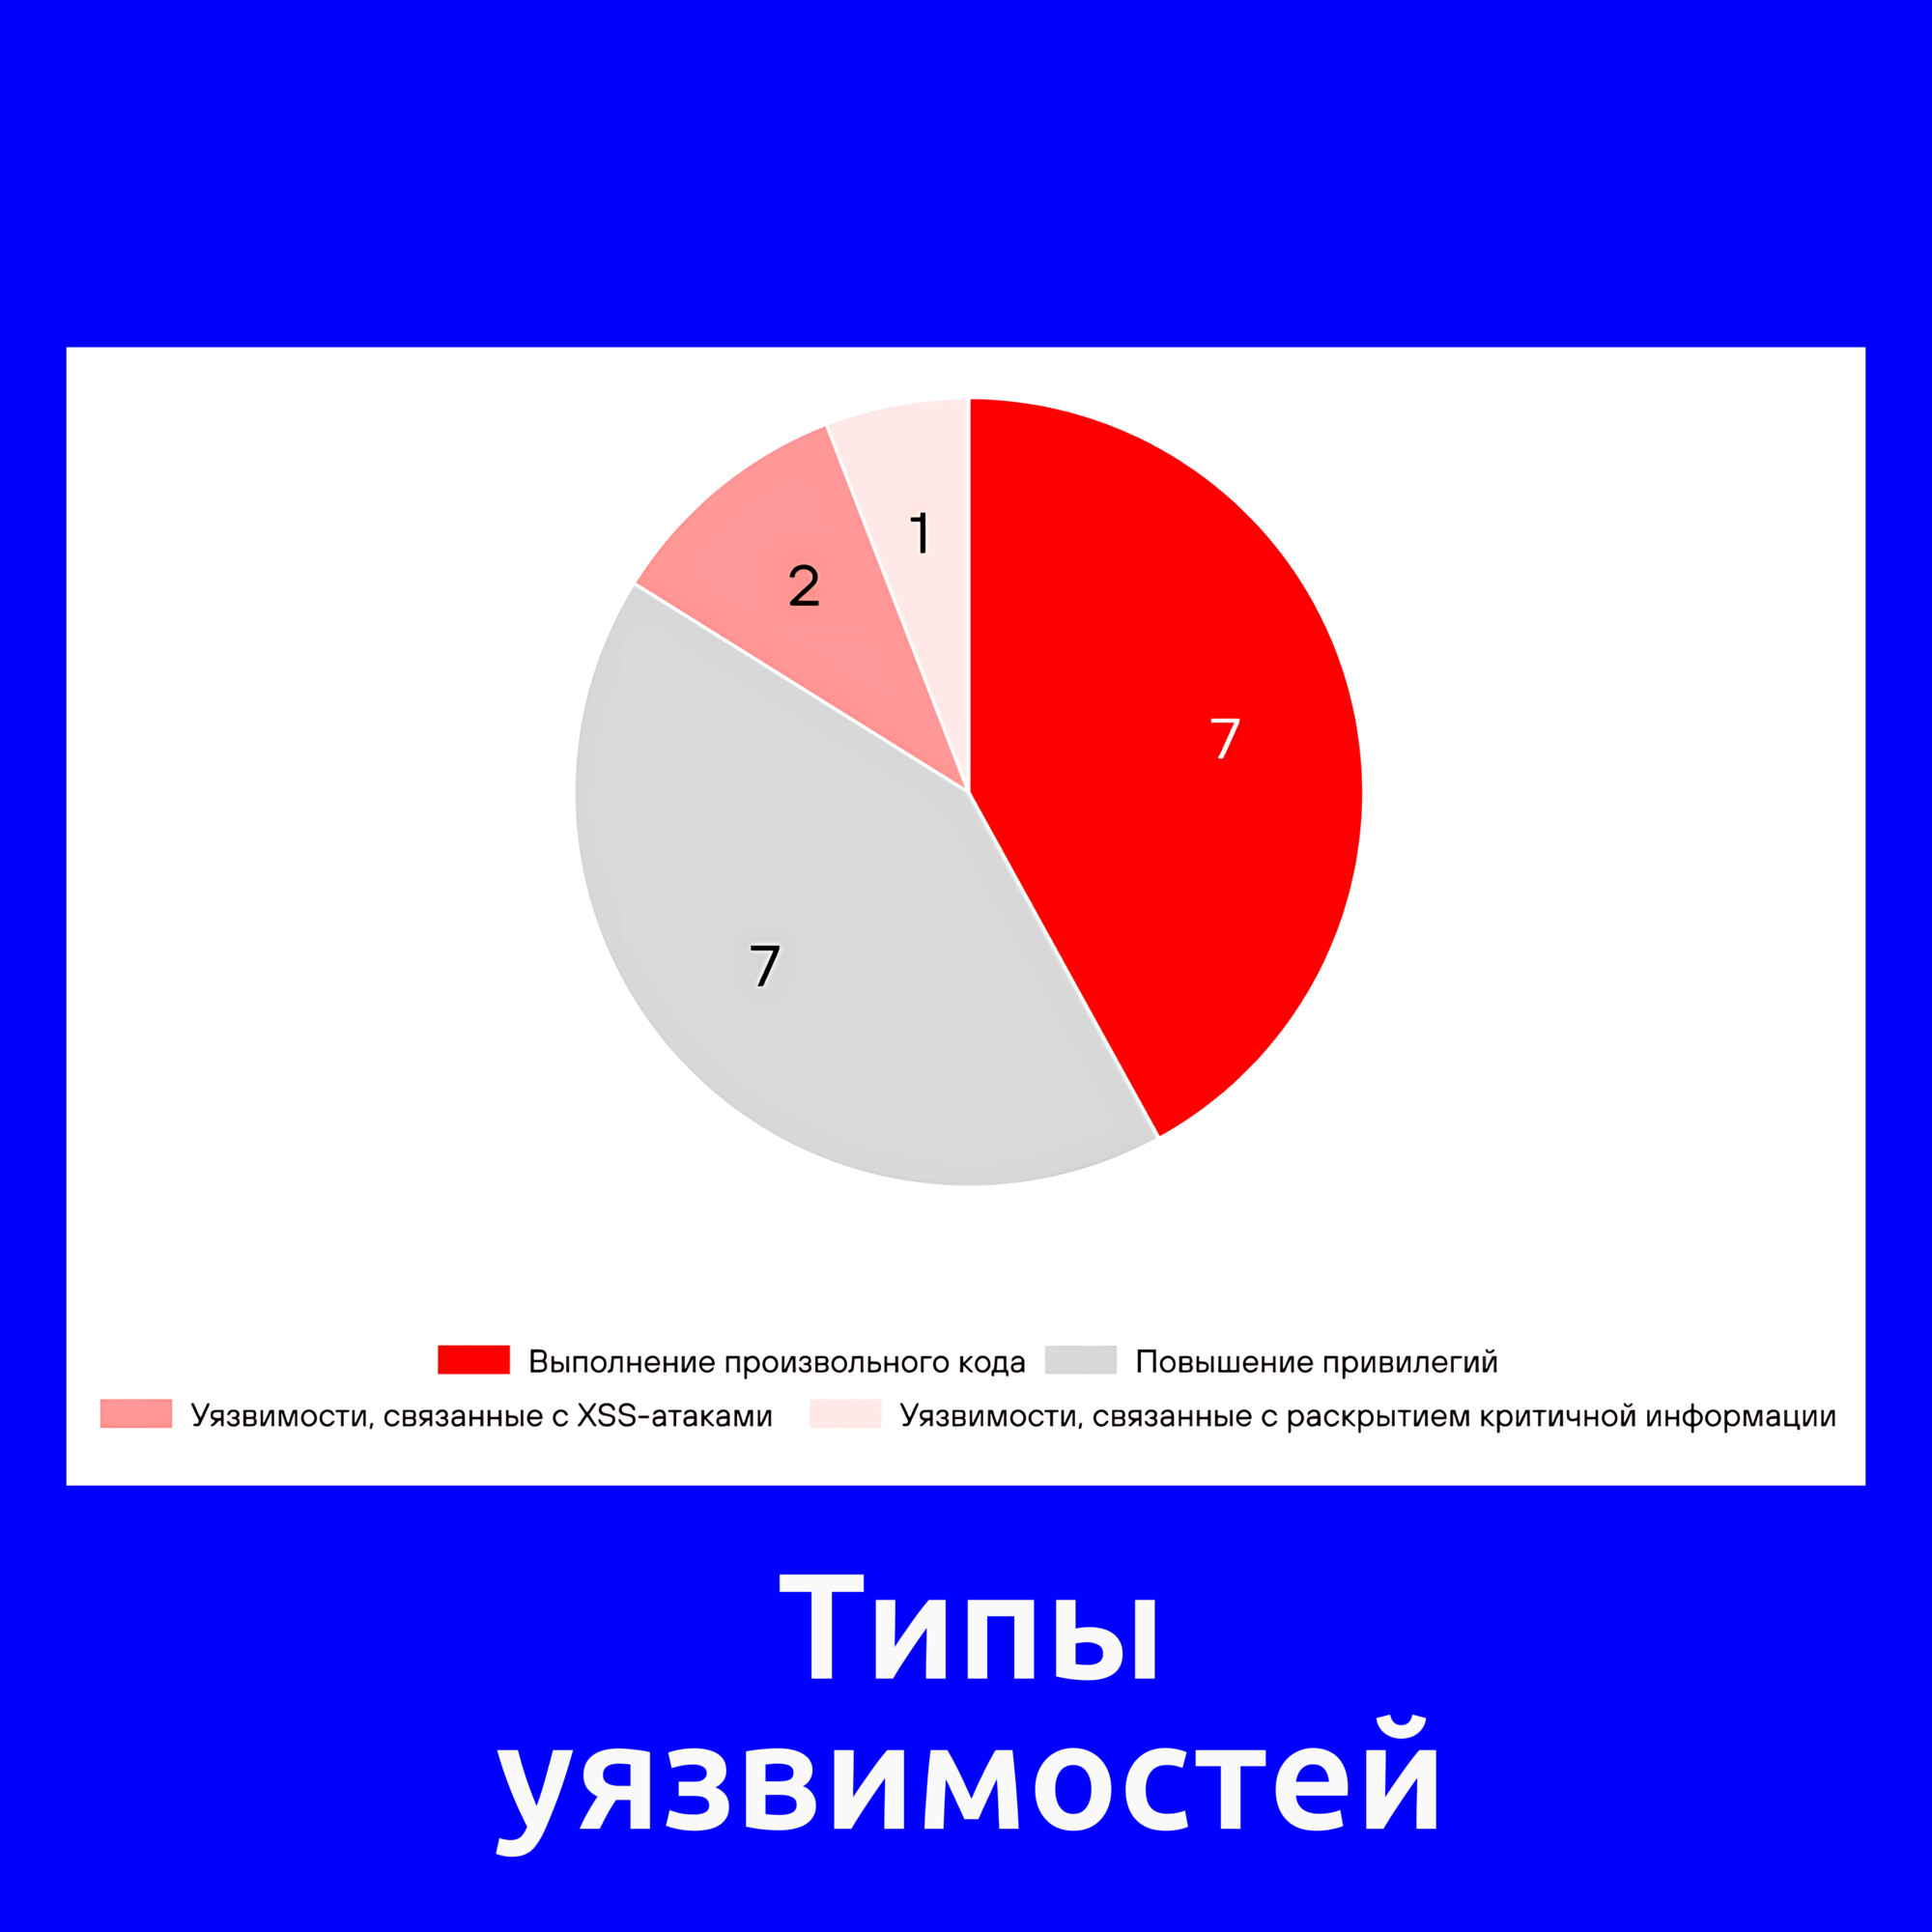
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

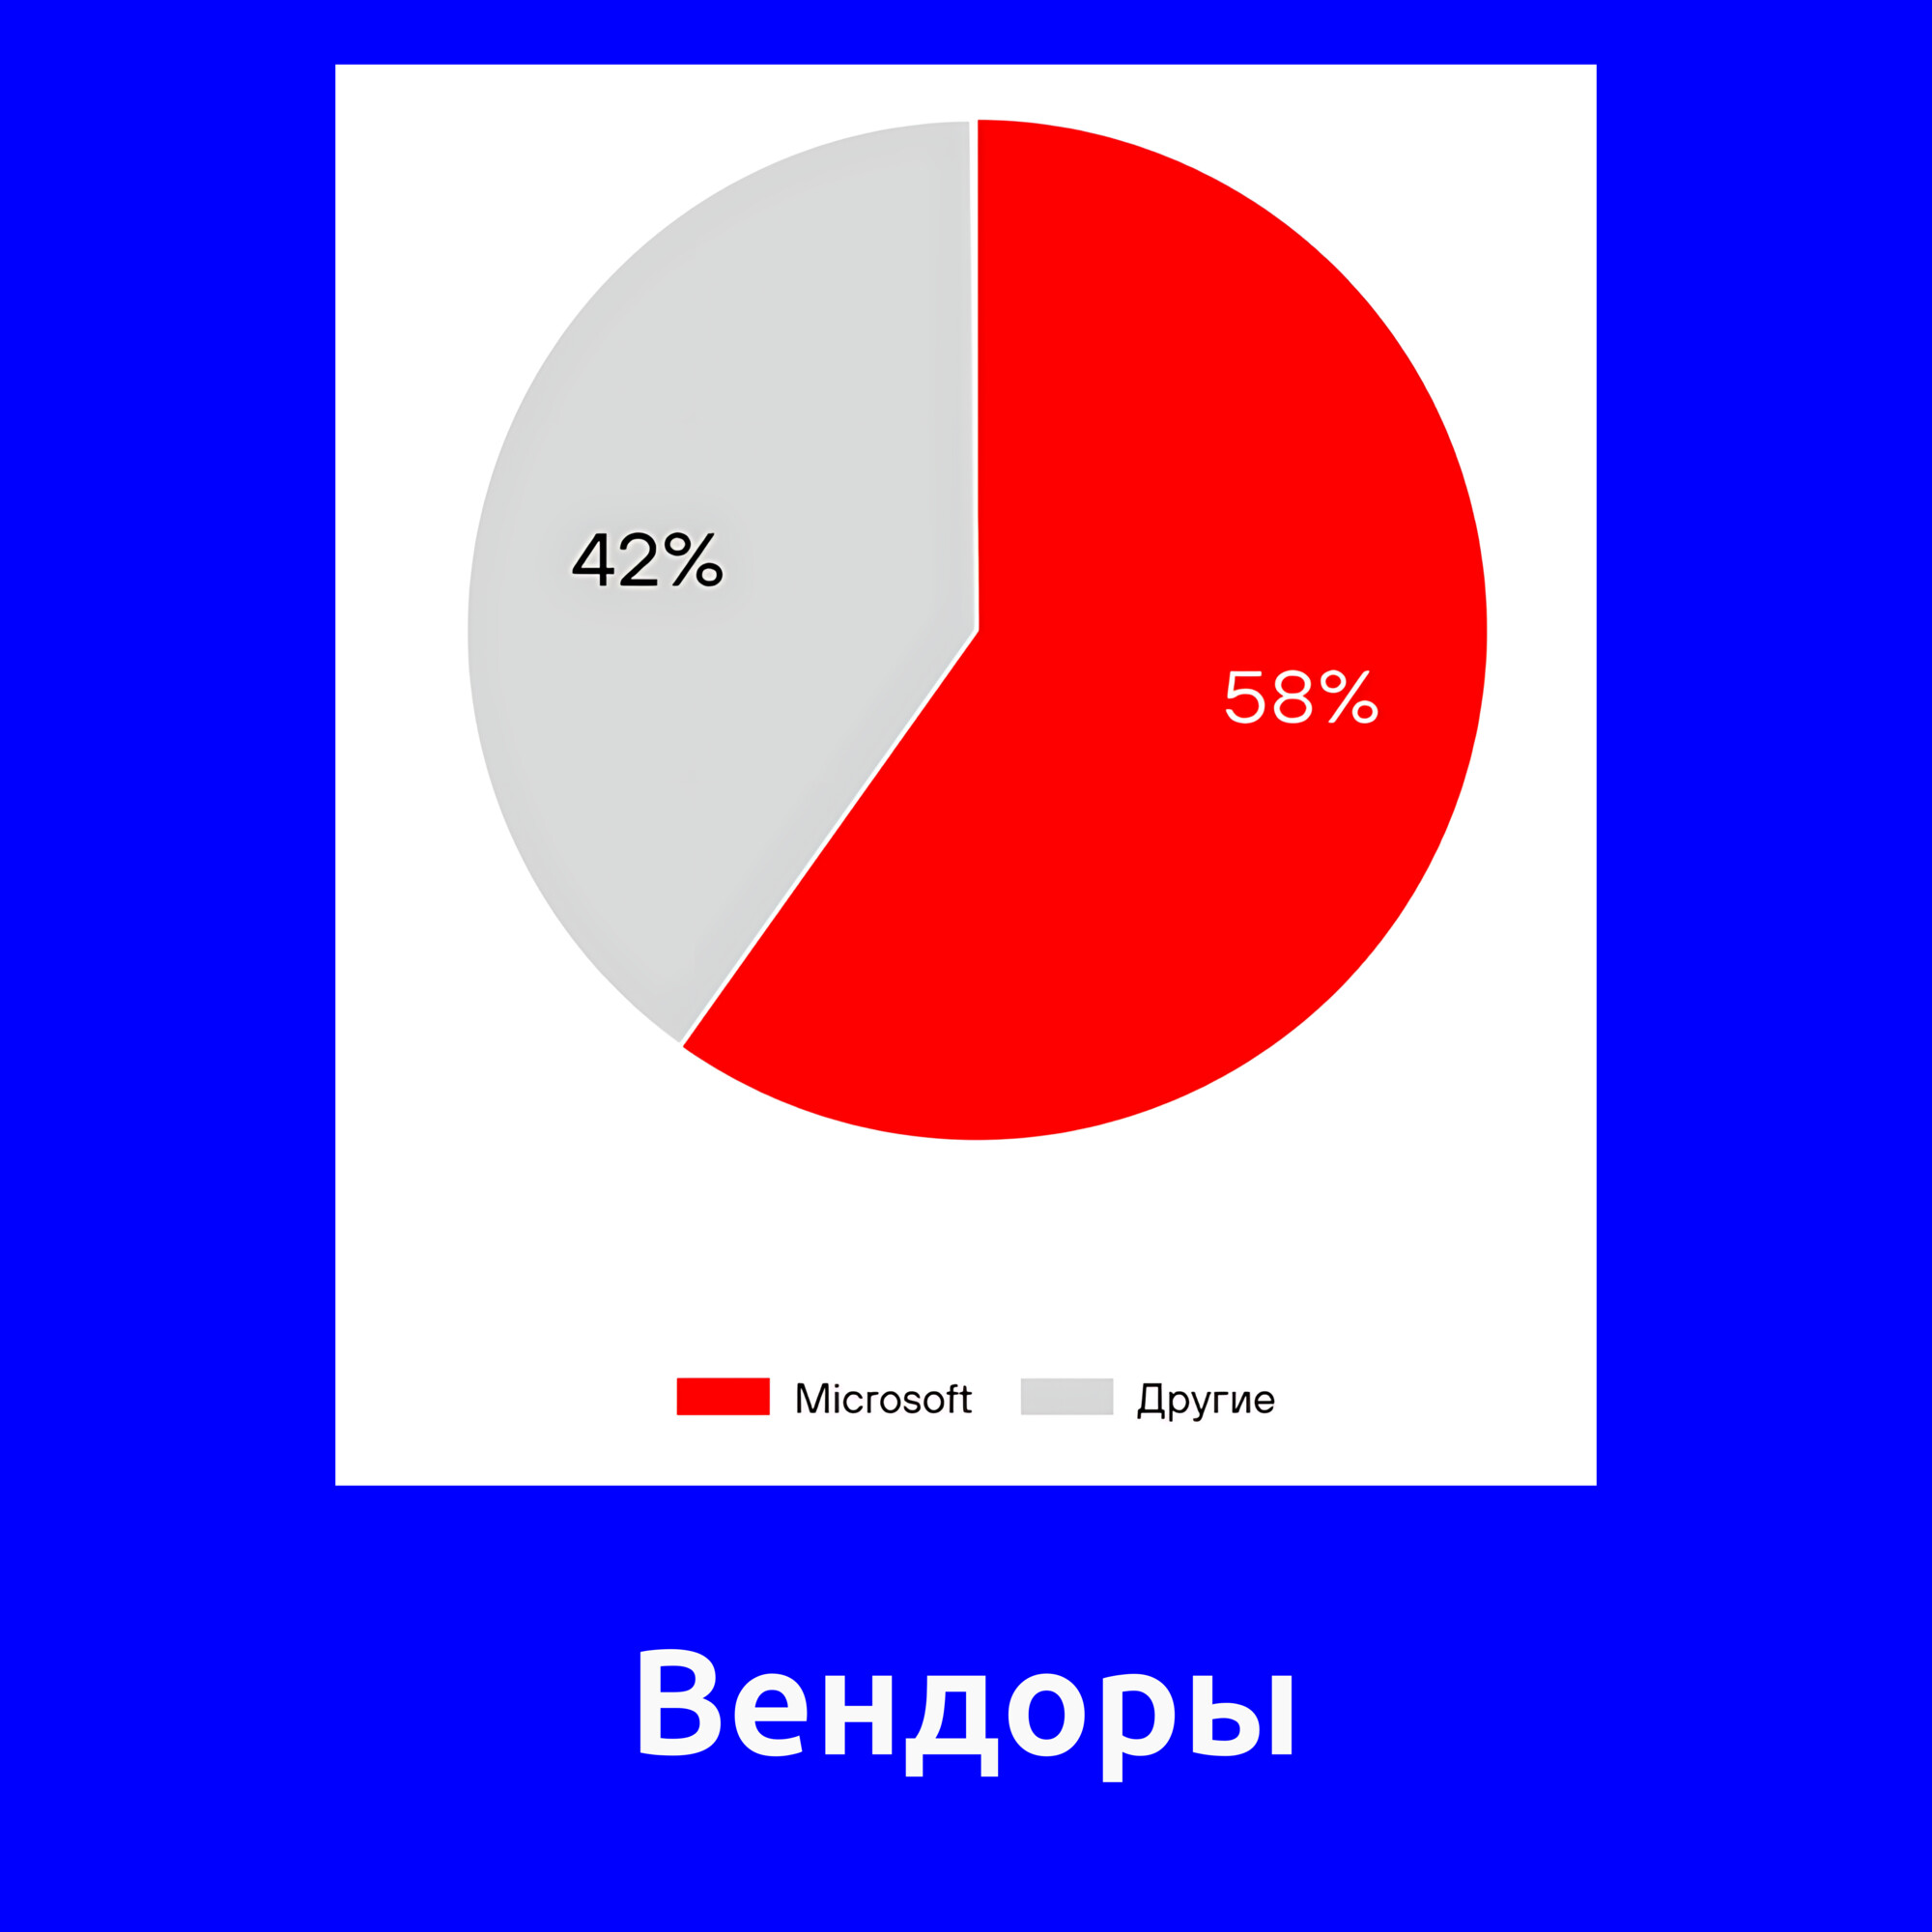
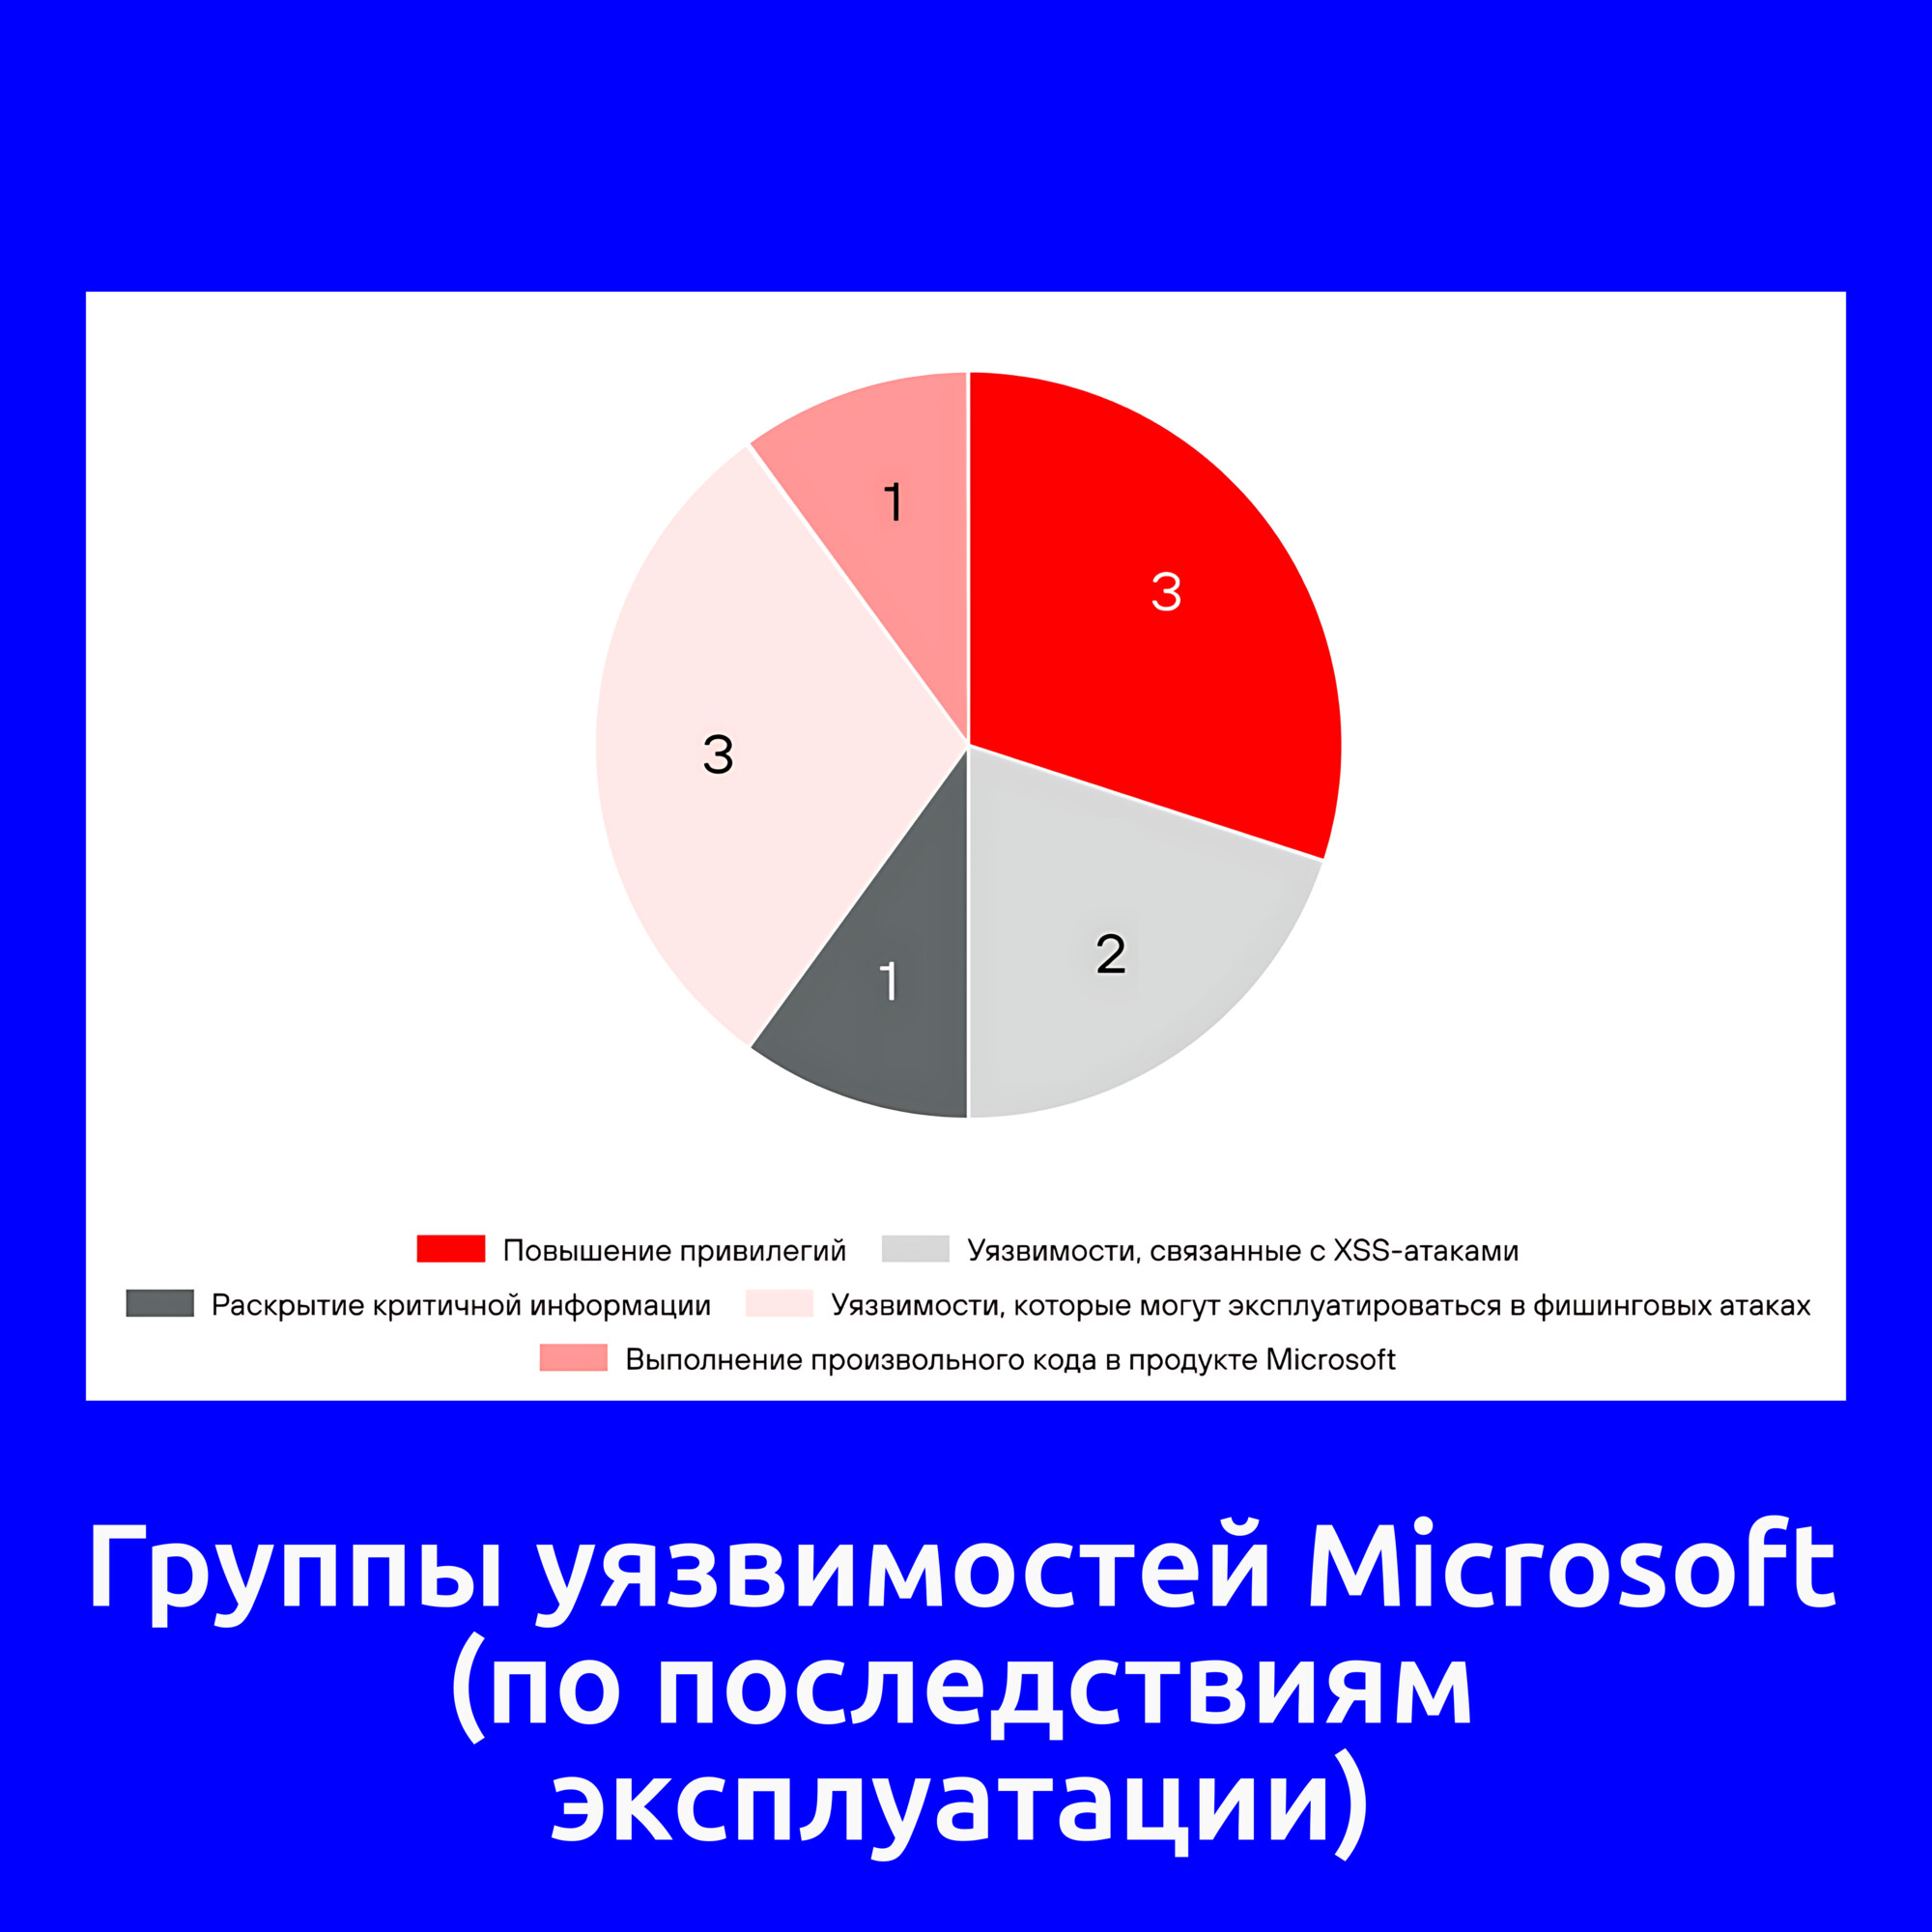
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

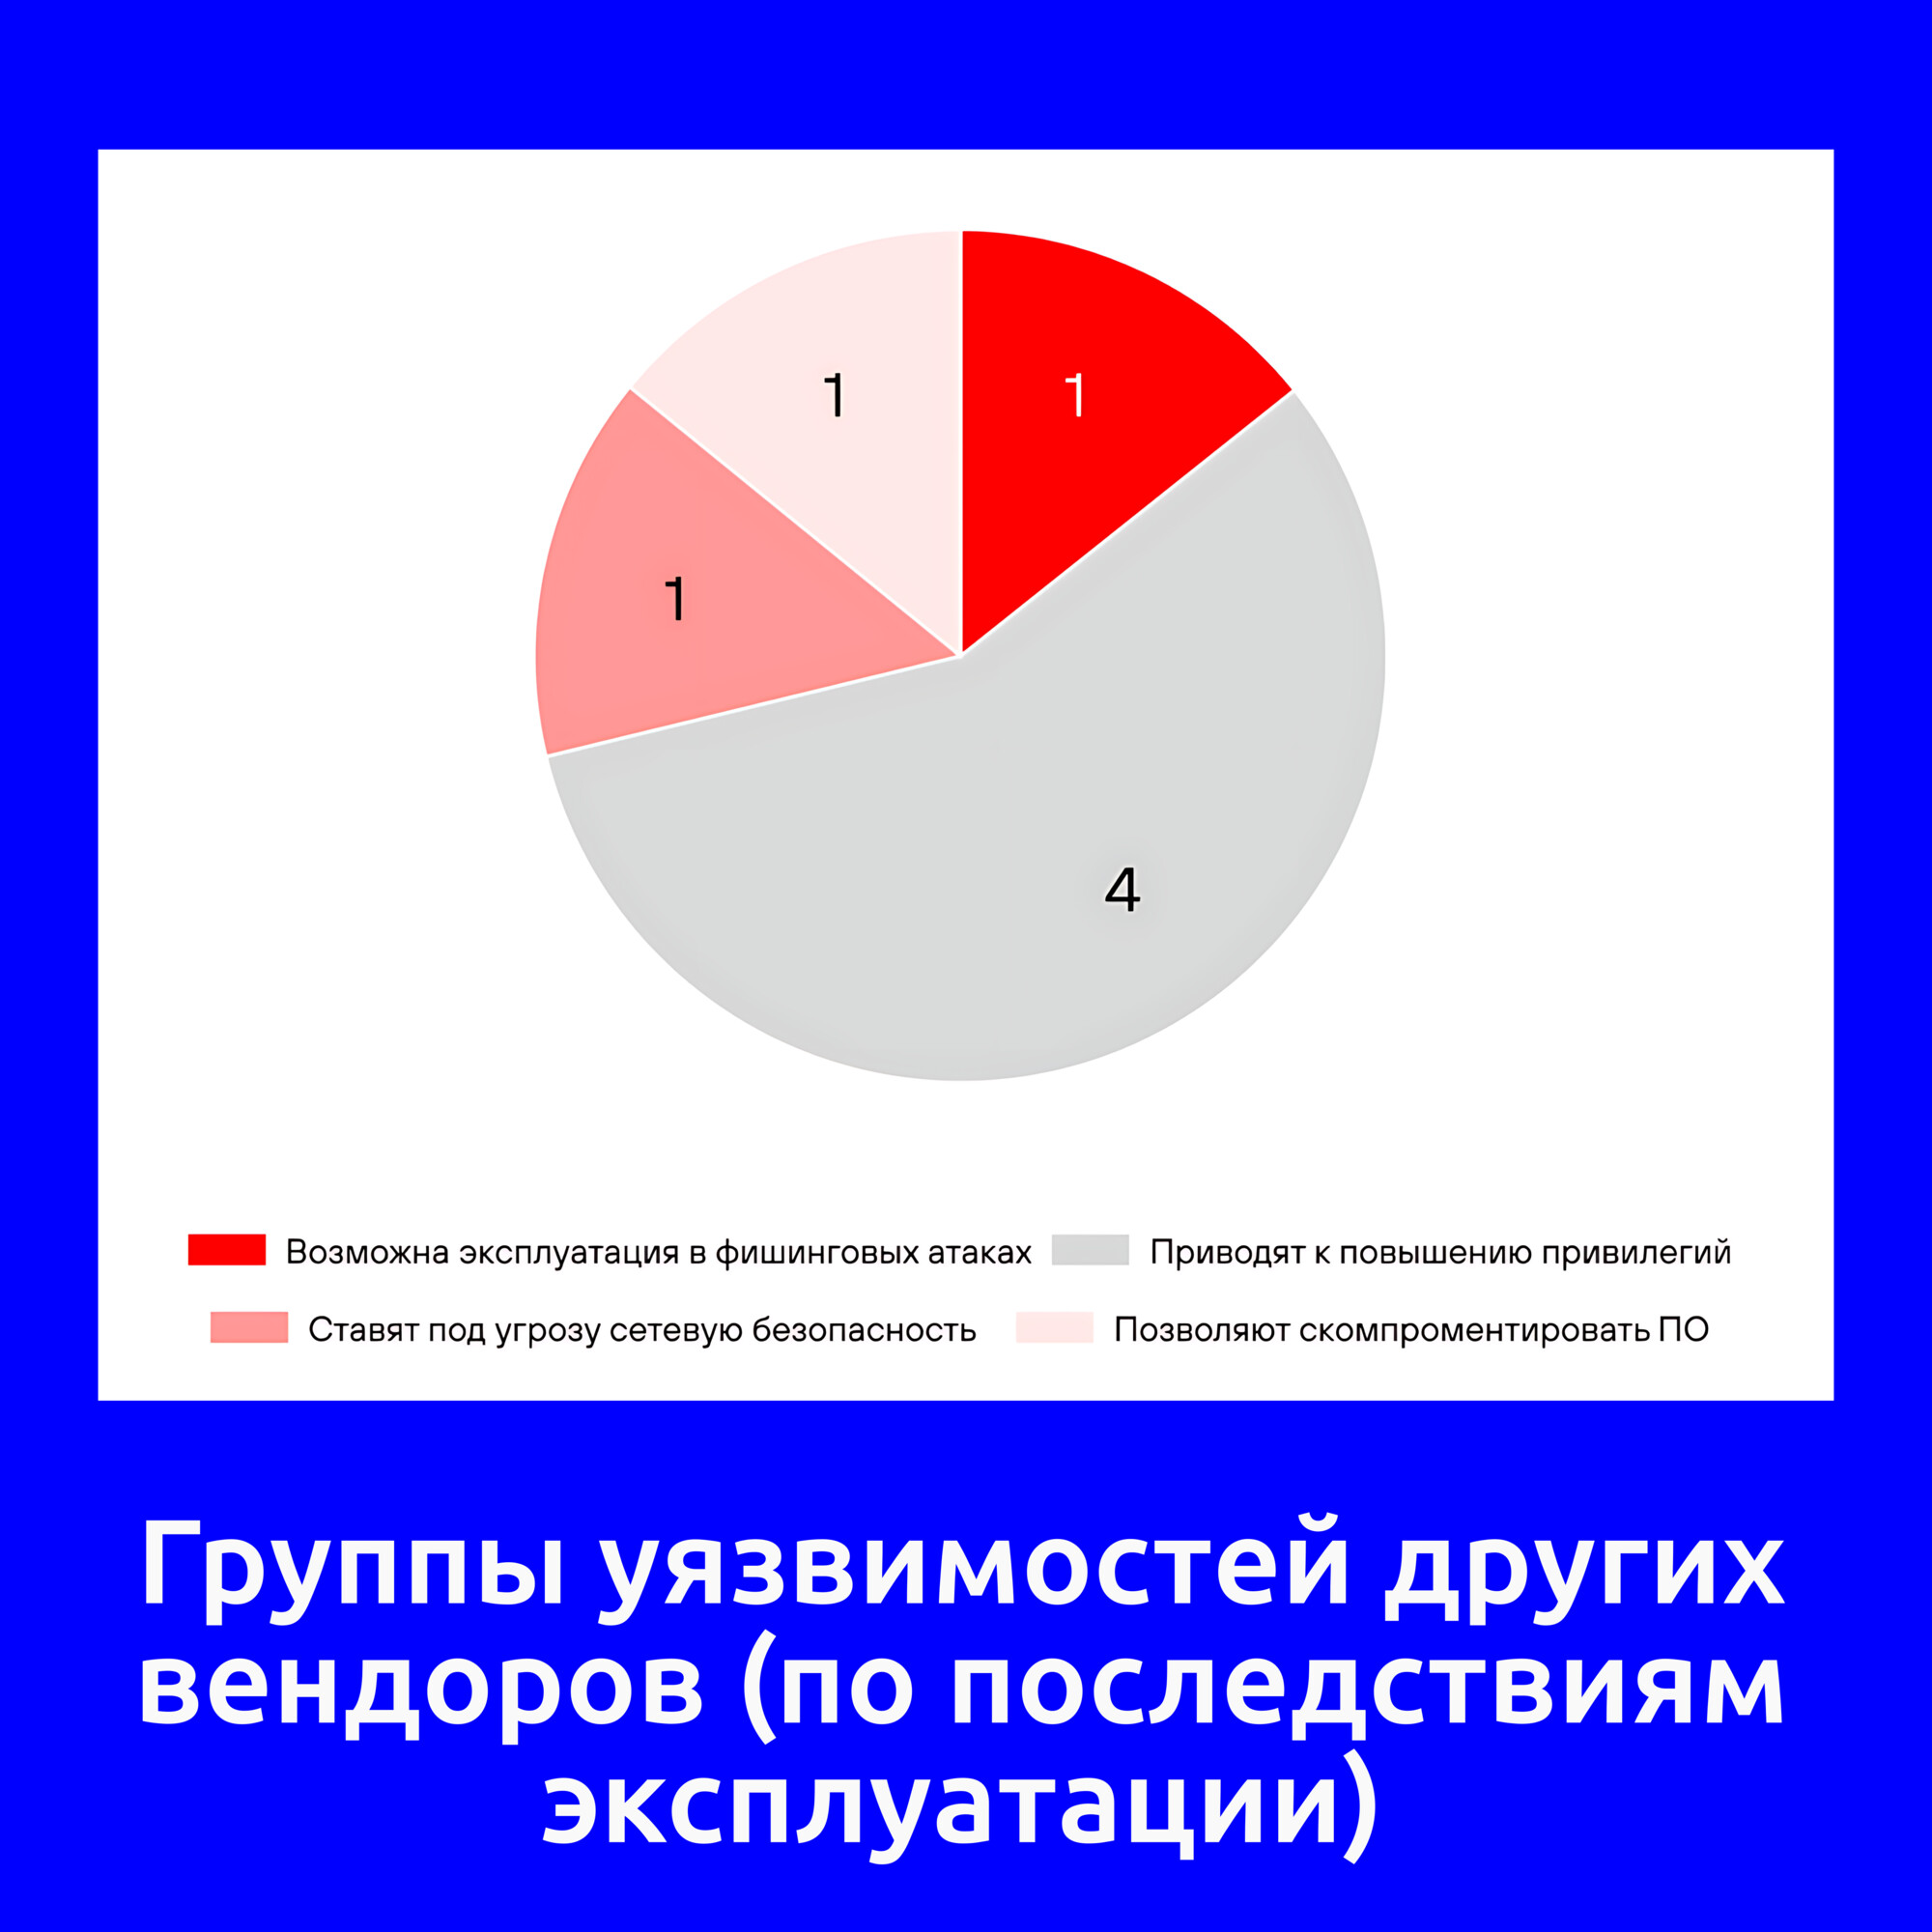
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский В тренде VM: уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks

Июньский "В тренде VM": уязвимости ядра Linux, Microsoft Defender и устройств Palo Alto Networks. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом майском выпуске было четыре уязвимости. В этот раз тоже четыре, но с пятью CVE-идентификаторами.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Linux Kernel "Dirty Frag" (CVE-2026-43284, CVE-2026-43500). Цепочка уязвимостей с публичным эксплоитом для получения root-а. Есть признаки эксплуатации вживую.

🔻 EoP - Linux Kernel "Fragnesia" (CVE-2026-46300). Ещё одна уязвимость для получения root-а с публичным эксплоитом.

🔻 EoP - Microsoft Defender "RedSun" (CVE-2026-41091). Уязвимость повышения привилегий до уровня SYSTEM с публичным эксплоитом и признаками эксплуатации вживую. Уделите особое внимание серверным и десктопным Windows-хостам, где Microsoft Defender не отключён, но отсутствует доступ в Интернет для регулярного обновления.

🔻 RCE - PAN-OS (CVE-2026-0300). Уязвимость выполнения произвольного кода с root-привилегиями без аутентификации на файерволах PA-Series и VM-Series. Есть публичный эксплойт и признаки эксплуатации вживую.

🟥 Полный список трендовых уязвимостей смотрите на портале

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday. На прошлой неделе я был в отпуске в Великом Новгороде, поэтому выпускаю обзор только сейчас. Всего 202 уязвимости, примерно в 2 раза больше, чем в мае. Уязвимостей с признаком эксплуатации вживую пока нет. Но есть две уязвимости с публичным эксплоитом:

🔸 RCE - HTTP.sys (CVE-2026-47291). Эта критическая уязвимость позволяет удалённым неаутентифицированным злоумышленникам выполнять код на уязвимых системах без взаимодействия с пользователем. Системы с дефолтным значинием MaxRequestBytes в реестре (в Windows HTTP stack) не подвержены уязвимости. Инструкции и PowerShell-скрипт workaround-а доступны в бюллетене безопасности Microsoft.

🔸 DoS - HTTP.sys (CVE-2026-49160). Для атаки используется тот же эксплойт, что и для предыдущей RCE-уязвимости.

Также стоит обратить внимание на уязвимости, для которых Microsoft выставили признак наличия эксплоита:

🔹 SFB - Windows BitLocker (CVE-2026-50507). Успешная эксплуатация этой уязвимости позволяет обойти механизм шифрования BitLocker Device Encryption на системном накопителе. Злоумышленник, имеющий физический доступ к целевой системе, может получить доступ к зашифрованным данным. По данным Tenable, речь идёт об уязвимости Bitskrieg, обнаруженной исследователем с ником Chaotic Eclipse / Nightmare Eclipse.

🔹 SFB - Secure Boot (CVE-2026-48570). Злоумышленник, успешно проэксплуатировавший эту уязвимость, может обойти механизм Secure Boot. Об уязвимости сообщил Алон Левиев (STORM), известный по ресёрчам уязвимостей BootKitty и BlackLotus.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows Kernel (CVE-2026-45657). Эта уязвимость позволяет удалённым неаутентифицированным злоумышленникам выполнять код с привилегиями SYSTEM без какого-либо взаимодействия с пользователем. Её можно использовать для автоматического распространения между системами. Проблема связана с обработкой TCP/IP-трафика ядром Windows. Microsoft оценила вероятность эксплуатации как "Exploitation Less Likely", однако исследователи безопасности и разработчики эксплоитов уже анализируют патч и пытаются создать эксплойт. Запатчите эту уязвимость как можно скорее.

🔹 EoP - Windows Collaborative Translation Framework (CTFMON) (CVE-2026-45586). Эта уязвимость затрагивает компонент распознавания речи и рукописного ввода. Эксплуатация позволяет получить привилегии SYSTEM. Microsoft оценивает вероятность эксплуатации как "Exploitation More Likely".

🔹 RCE - Windows Remote Desktop Client (CVE-2026-42909, CVE-2026-42913, CVE-2026-42985, CVE-2026-42992, CVE-2026-42993, CVE-2026-44799, CVE-2026-44801, CVE-2026-47289, CVE-2026-47653, CVE-2026-47654, CVE-2026-48563). Для успешной эксплуатации жертва должна подключиться к серверу, контролируемому злоумышленником, используя уязвимую версию клиента Remote Desktop. Это может привести к переполнению буфера в куче и последующему удалённому выполнению кода.

🔹 RCE - DHCP Client Service (CVE-2026-44815). Эта уязвимость позволяет удалённым неаутентифицированным злоумышленникам выполнять код на уязвимых системах без взаимодействия с пользователем. Из-за широкого использования DHCP-клиента в Windows рекомендуется как можно скорее протестировать и развернуть исправление.

🗒 Полный отчёт Vulristics

Про уязвимость Elevation of Privilege - Linux Kernel "Fragnesia" (CVE-2026-46300)

Про уязвимость Elevation of Privilege - Linux Kernel Fragnesia (CVE-2026-46300)

Про уязвимость Elevation of Privilege - Linux Kernel "Fragnesia" (CVE-2026-46300). Уязвимость обнаружил исследователь William Bowling вместе с командой V12. Fragnesia относится к классу уязвимостей Dirty Frag. Это ошибка в подсистеме ESP/XFRM, отличная от Dirty Frag, для которой был выпущен собственный патч. Она позволяет добиться произвольной побайтовой записи в кэш страниц ядра (kernel page cache) для файлов, доступных только для чтения, без race condition.

🛠 Технические детали и код эксплоита были опубликованы 15 мая. Публичный эксплойт модифицирует содержимое /usr/bin/su в кэше страниц ядра, затем запускает /usr/bin/su, в результате чего пользователь получает root-овый shell. При этом бинарный файл на диске не изменяется. Перезагрузка или очистка кэша восстанавливает нормальное поведение системы.

⚙️ Fragnesia затрагивает те же версии ядра, что и Dirty Frag. Любой дистрибутив, поставляющий ядро без патча от 13 мая, уязвим. Уязвимость была подтверждена на Ubuntu 6.8.0-111-generic (сборка от 11 апреля 2026 года). Отслеживайте появление обновлений пакетов ядра для ваших дистрибутивов Linux.

Для систем, где обновление ядра невозможно, эффективен тот же workaround, что и для Dirty Frag (занесение модулей в blacklist). Системы, в которых был применён workaround против Dirty Frag, уже защищены от Fragnesia. Системы, на которых были только установлены обновления против Dirty Frag без применения workaround-а, остаются уязвимыми и требуют установки новых обновлений против Fragnesia.

Мастер-класс по росписи ёлочных игрушек прошёл успешно

Мастер-класс по росписи ёлочных игрушек прошёл успешно
Мастер-класс по росписи ёлочных игрушек прошёл успешноМастер-класс по росписи ёлочных игрушек прошёл успешноМастер-класс по росписи ёлочных игрушек прошёл успешно

Мастер-класс по росписи ёлочных игрушек прошёл успешно. 👍 Сказали, что можно рисовать всё что угодно. 😏 Нарисовал Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086). 😅

Трендовые уязвимости июня по версии Positive Technologies

Трендовые уязвимости июня по версии Positive Technologies. Традиционно в 3 форматах:

📹 Рубрика "В тренде VM" в новостном ролике SecLab-а (начинается с 15:03)
🗞 Пост на Хабре, фактически это несколько расширенный сценарий рубрики "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Список уязвимостей:

🔻 EoP в Microsoft Windows CSC (CVE-2024-26229)
🔻 EoP в Microsoft Windows Error Reporting (CVE-2024-26169)
🔻 EoP в Microsoft Windows Kernel (CVE-2024-30088)
🔻 RCE в PHP (CVE-2024-4577)
🔻 EoP в Linux Kernel (CVE-2024-1086)
🔻 InfDisclosure в Check Point Security Gateways (CVE-2024-24919)
🔻 RCE в VMware vCenter (CVE-2024-37079, CVE-2024-37080)
🔻 AuthBypass в Veeam Backup & Replication (CVE-2024-29849)