Архив метки: event

Закончу серию постов про итоги года коротким видео-поздравлением с Котусника Код ИБ, прошедшего на прошлой неделе

Закончу серию постов про итоги года коротким видео-поздравлением с Котусника Код ИБ, прошедшего на прошлой неделе. В нём я общаюсь с Ольгой Поздняк и Дмитрием Борощуком: рассказываю, каким для меня был 2025 год, чего жду от 2026 года, желаю российским компаниям беспроблемного устранения уязвимостей, подсвечиваю две самые интересные уязвимости 2025 года и рассказываю про свой телеграм-канал.

Всех ещё раз поздравляю с наступающим и перемещаюсь к праздничному столу. 😉🍽🎄🎁 До встречи в новом году!
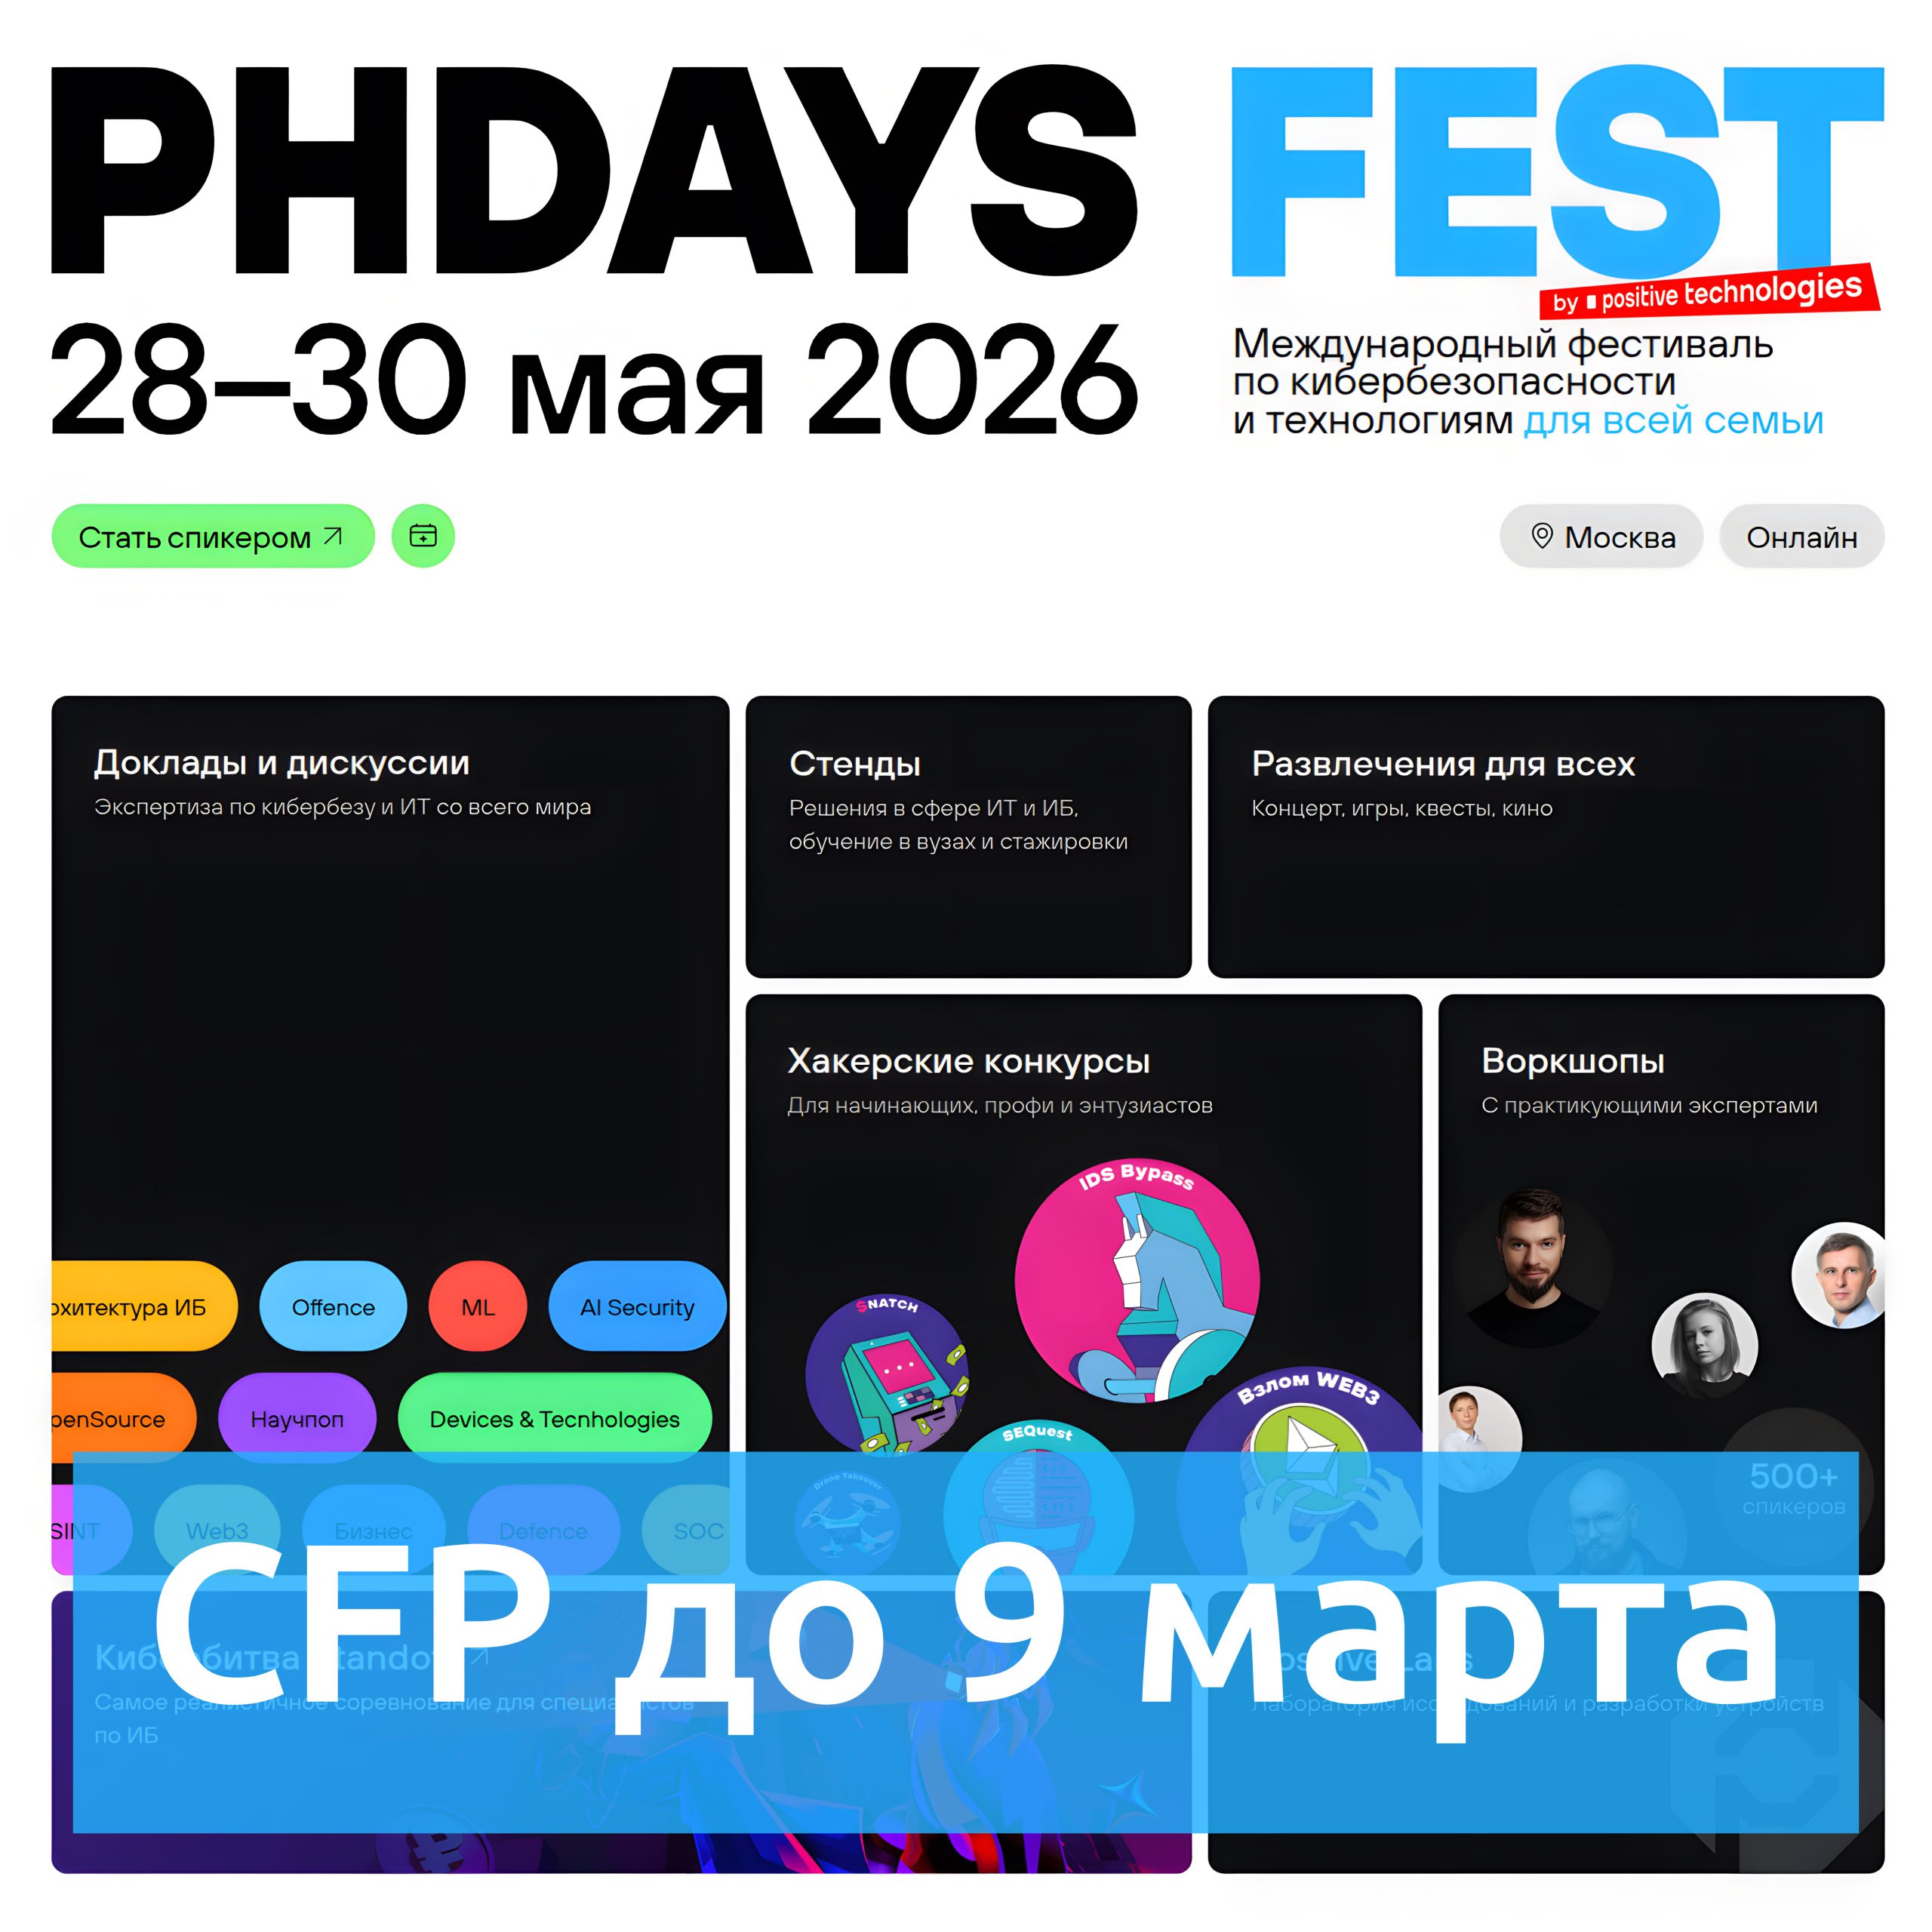
Стартовал Call For Papers на международный фестиваль по кибербезопасности и технологиям PHDays Fest 2026

Стартовал Call For Papers на международный фестиваль по кибербезопасности и технологиям PHDays Fest 2026

Стартовал Call For Papers на международный фестиваль по кибербезопасности и технологиям PHDays Fest 2026. Фестиваль пройдёт 28-30 мая в Москве.

🏇 Когда можно подать доклад: с 9 декабря и до 9 марта.

⏳ Длительность доклада: 15 или 50 минут.

🗂 Доступно 20 треков: Offense, Defense, Hardware & Firmware Security, OSINT New Blood, Web3, Development General, Development Data, Development Security, OpenSource & OpenSecurity, AI/ML, AI Security, Devices & Technologies, Научпоп, Архитектура ИБ, ИТ-инфраструктура, Security Leader, Next-Generation SOC, Отличные люди в ИБ, Доказательство ИБ, Антикризисный 2026-й год. Описания треков читайте по ссылке, выбрав трек и нажав на i.

В описании Defense указано "Опыт управления уязвимостями", в AI/ML - "Прогнозирование уязвимостей", в Development Security - "Использование AI для поиска и анализа уязвимостей". 🔥 Присматриваюсь и к OpenSource треку, в прошлом году там было неплохо. 😉

В этом канале ещё не было поста с записью моего выступления на PHDays в этом году "Vulristics - утилита для анализа и приоритизации уязвимостей"

В этом канале ещё не было поста с записью моего выступления на PHDays в этом году "Vulristics - утилита для анализа и приоритизации уязвимостей". Исправляюсь. 😉

00:00 Кто я такой и о чём буду говорить
01:15 GitHub, название, предназначение
02:15 С чего всё началось? Microsoft Patch Tuesday
03:35 Разбор отчёта Vulristics
08:19 Карточка конкретной уязвимости
10:20 Комментарии к уязвимостям
12:49 Группы уязвимостей
14:12 Анализ произвольных наборов уязвимостей
16:32 Работа с JSON
17:06 Linux Patch Wednesday
19:37 Источники данных (Microsoft, NIST NVD, EPSS, Vulners, AttackerKB, БДУ ФСТЭК, Custom)
32:56 Детектирование уязвимого продукта
37:17 Детектирование типа уязвимости
39:03 Интеграция и автоматизация
43:17 Q&A: Можно ли подать на вход список CPE, найти по ним CVE и получить отчёт?
45:01 Q&A: Можно ли отслеживать расхождения в источниках данных?
46:26 Q&A: Планируется ли использовать LLM-ки?
49:27 Q&A: Будет ли поддержка CVSS 4.0?
51:50 Q&A: Какие планы по развитию на полгода?
53:24 Q&A: Какие ещё базы уязвимостей есть смысл поддержать?

Видео доступно на VK Видео, RUTUBE и YouTube.

🎁 БОНУС! На прошлой неделе вышла статья на Хабре по мотивам этого выступления. Так что, если нет времени смотреть видео, можно там пролистать. 😉

Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название "Анатомия цифровых бурь"

Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурь
Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурь

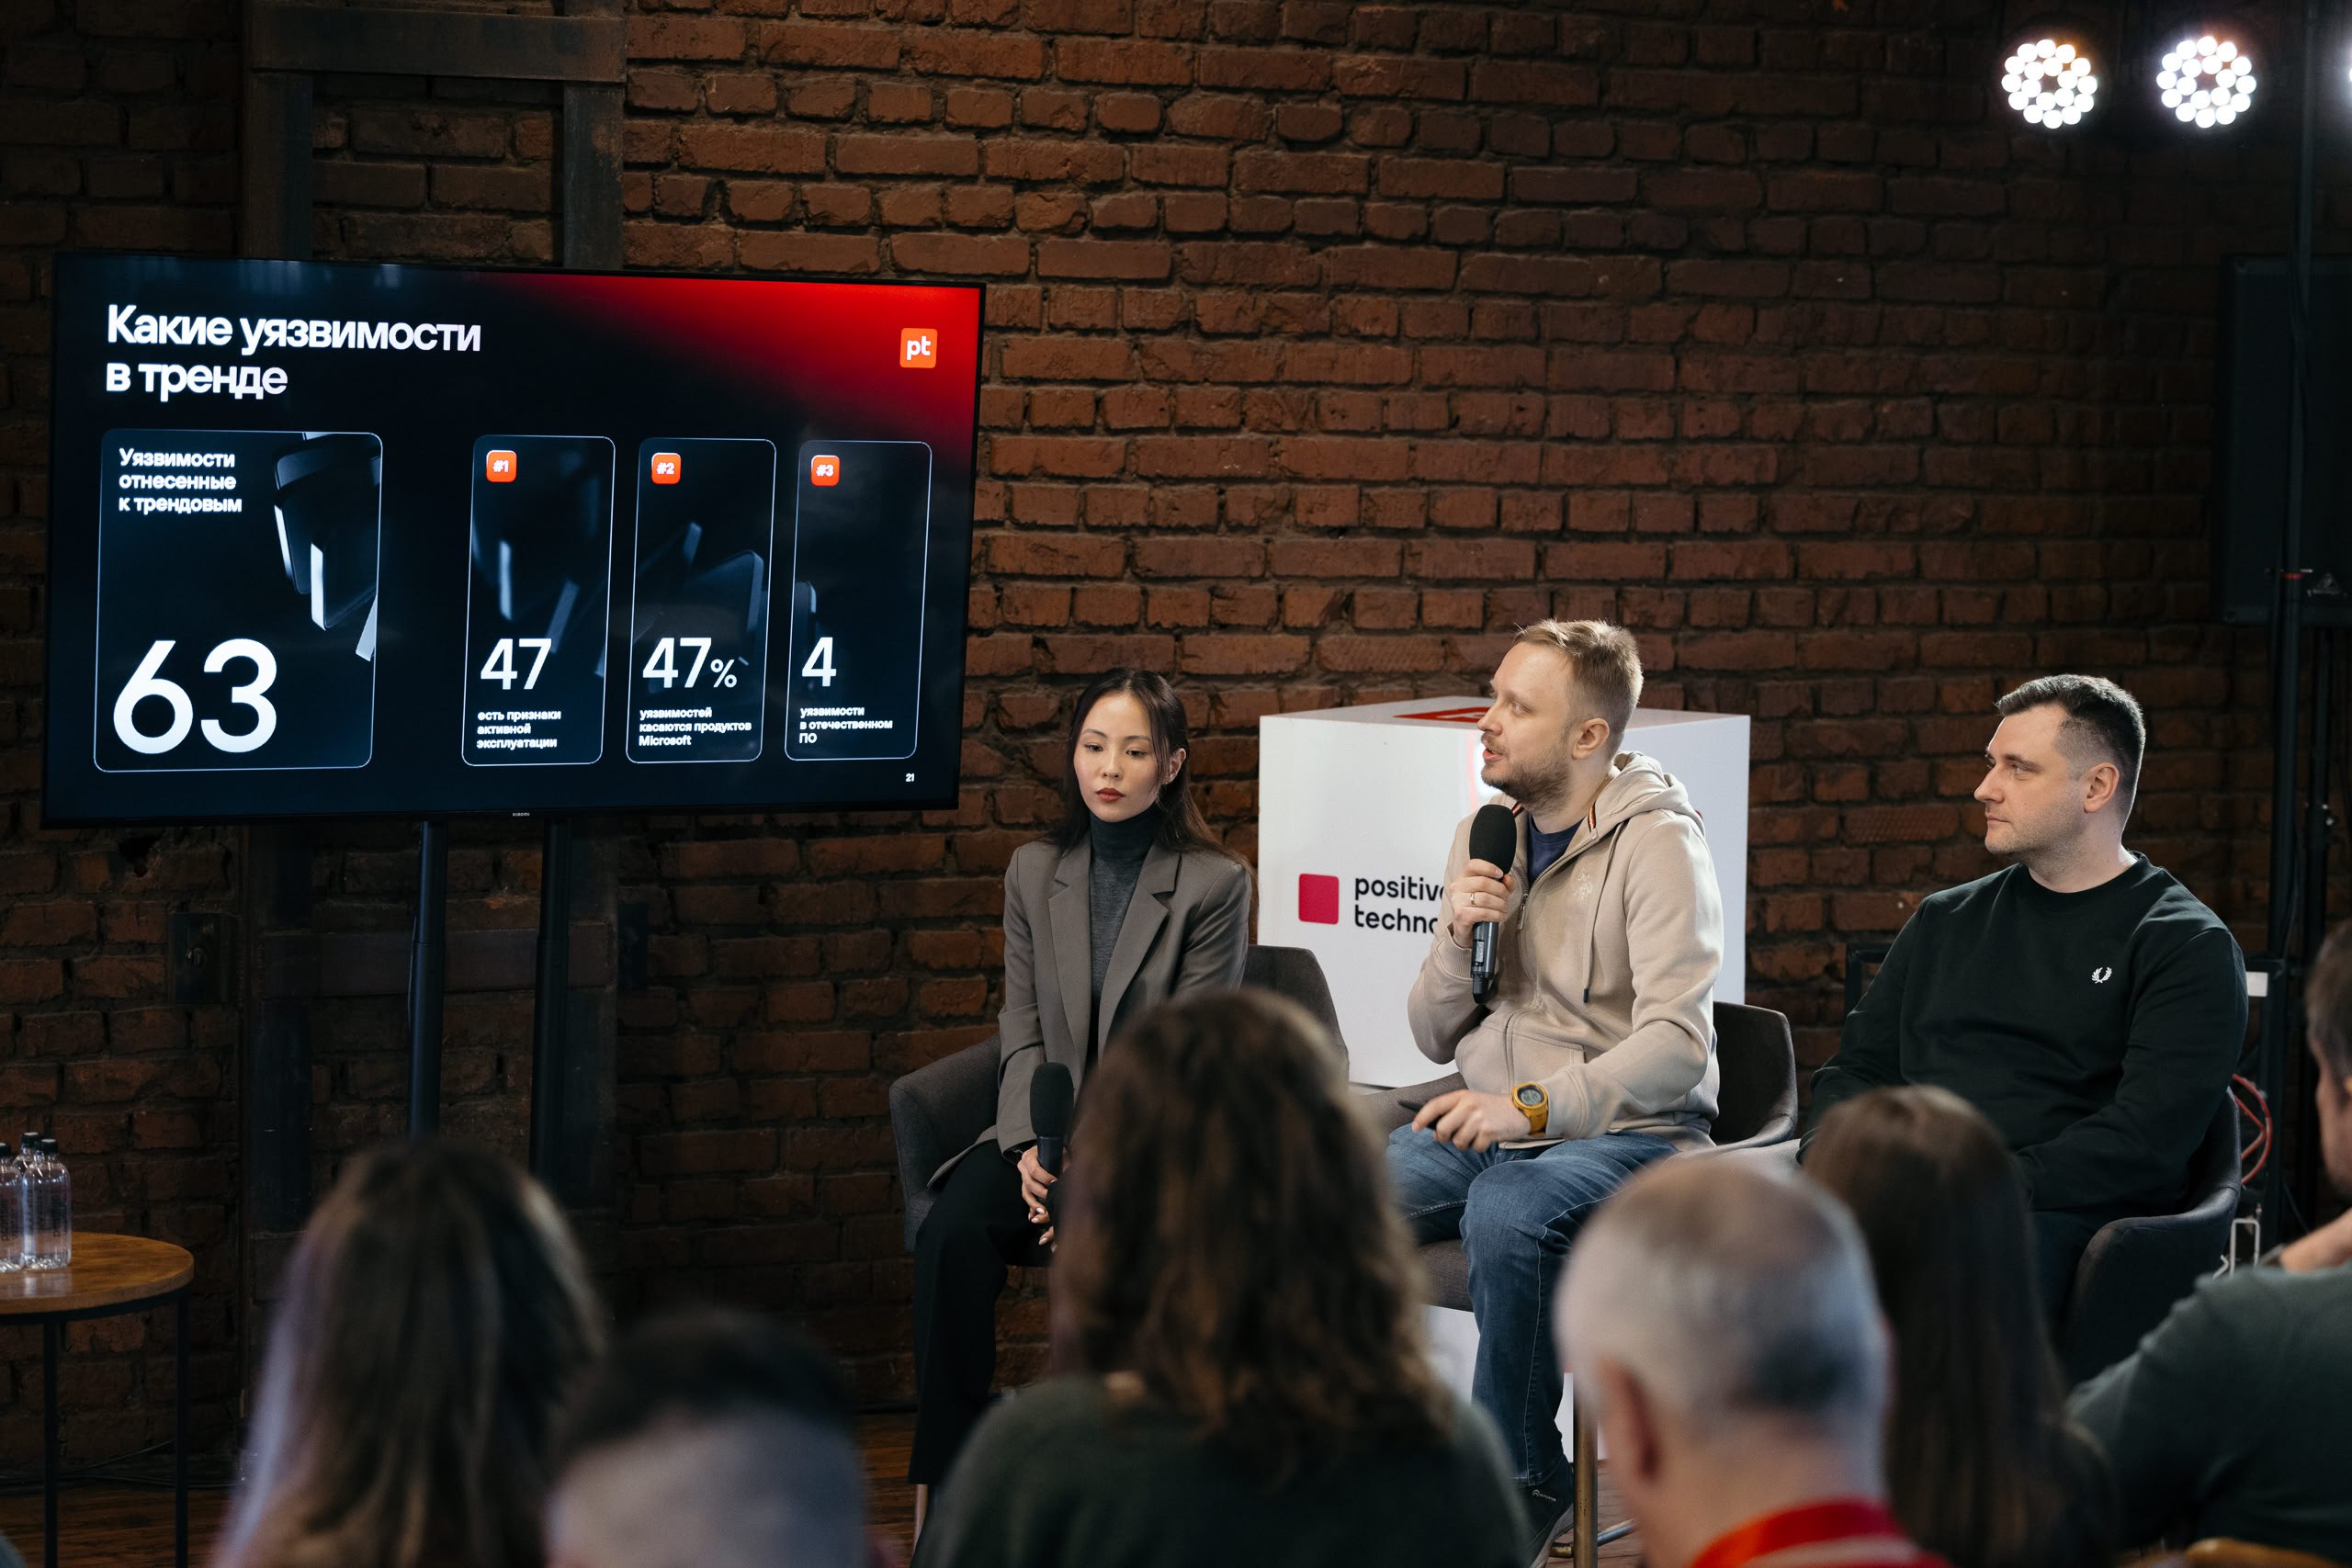
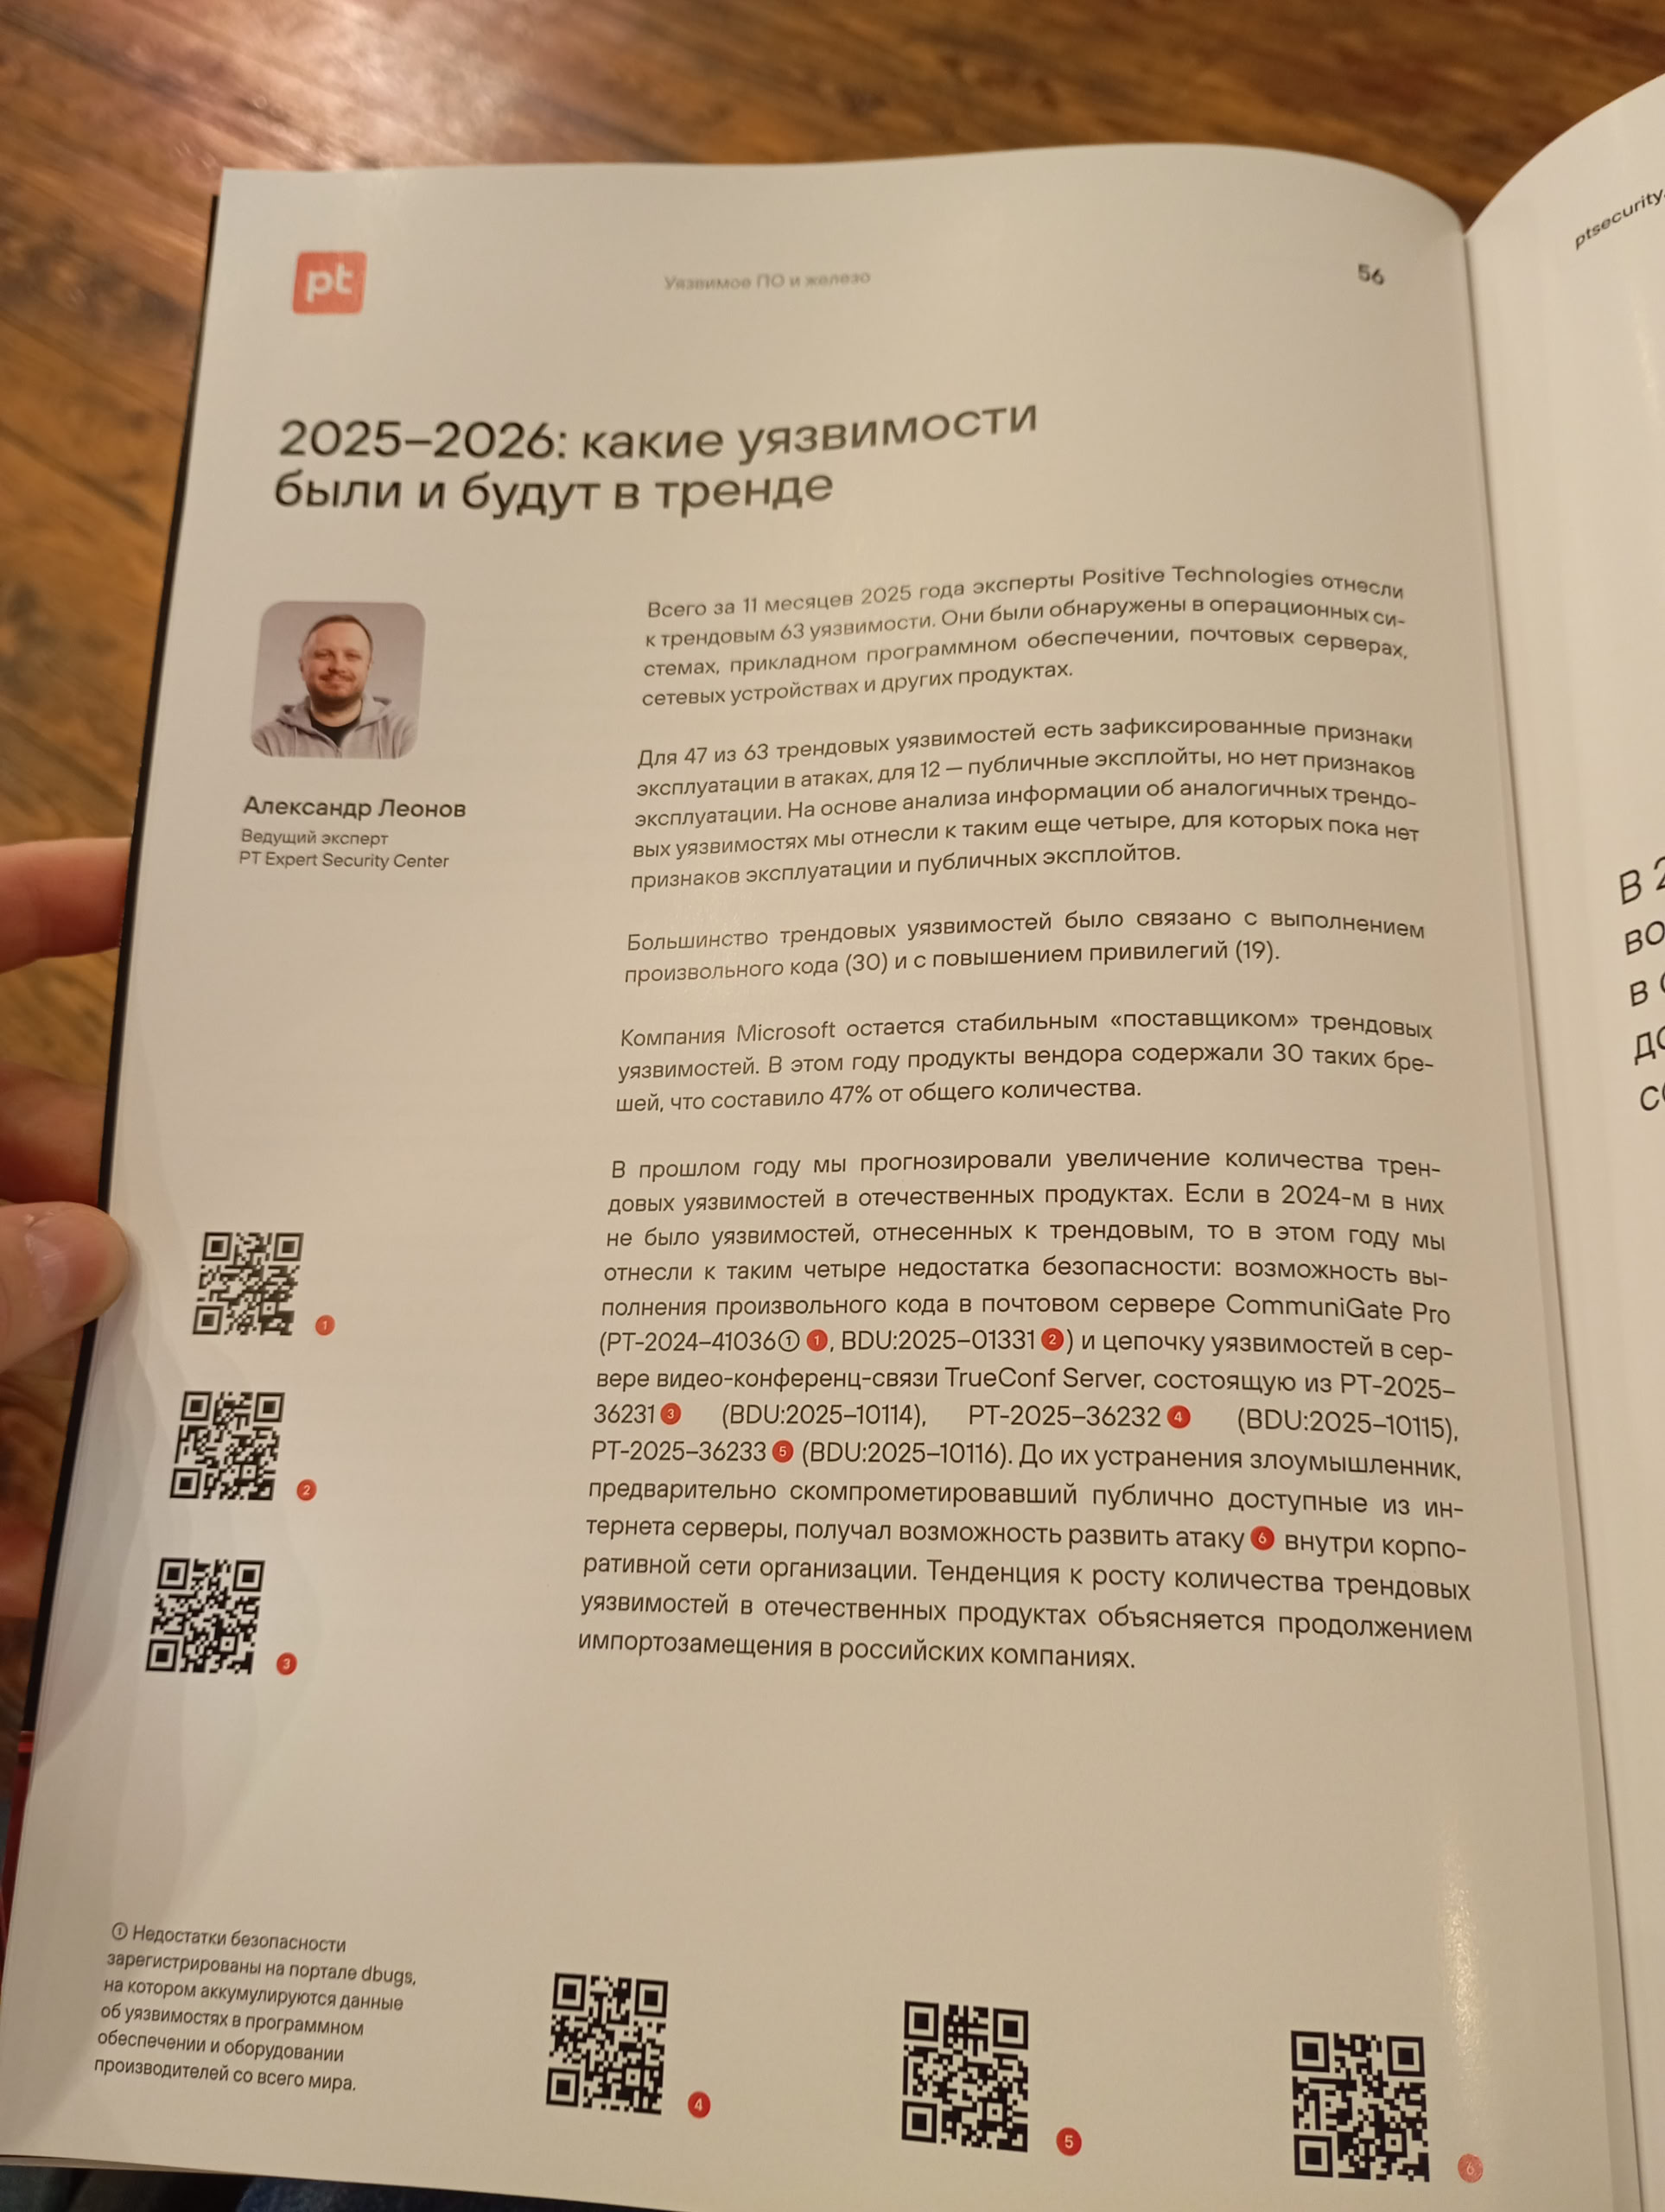
Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название "Анатомия цифровых бурь". Как и в прошлом году, я представлял статистику по трендовым уязвимостям.

🔹 Трендовых уязвимостей в этом году будет скорее всего чуть меньше, чем в прошлом. Но за 20 дней может ещё случиться много кейсов а-ля React2Shell. 🤷‍♂️ Окончательную статистику по трендовым я подобью уже под оливье. 🎄

🔹 Microsoft - надёжный поставщик трендовых уязвимостей. 😏 Пока доля трендовых уязвимостей от MS даже выше, чем в прошлом году.

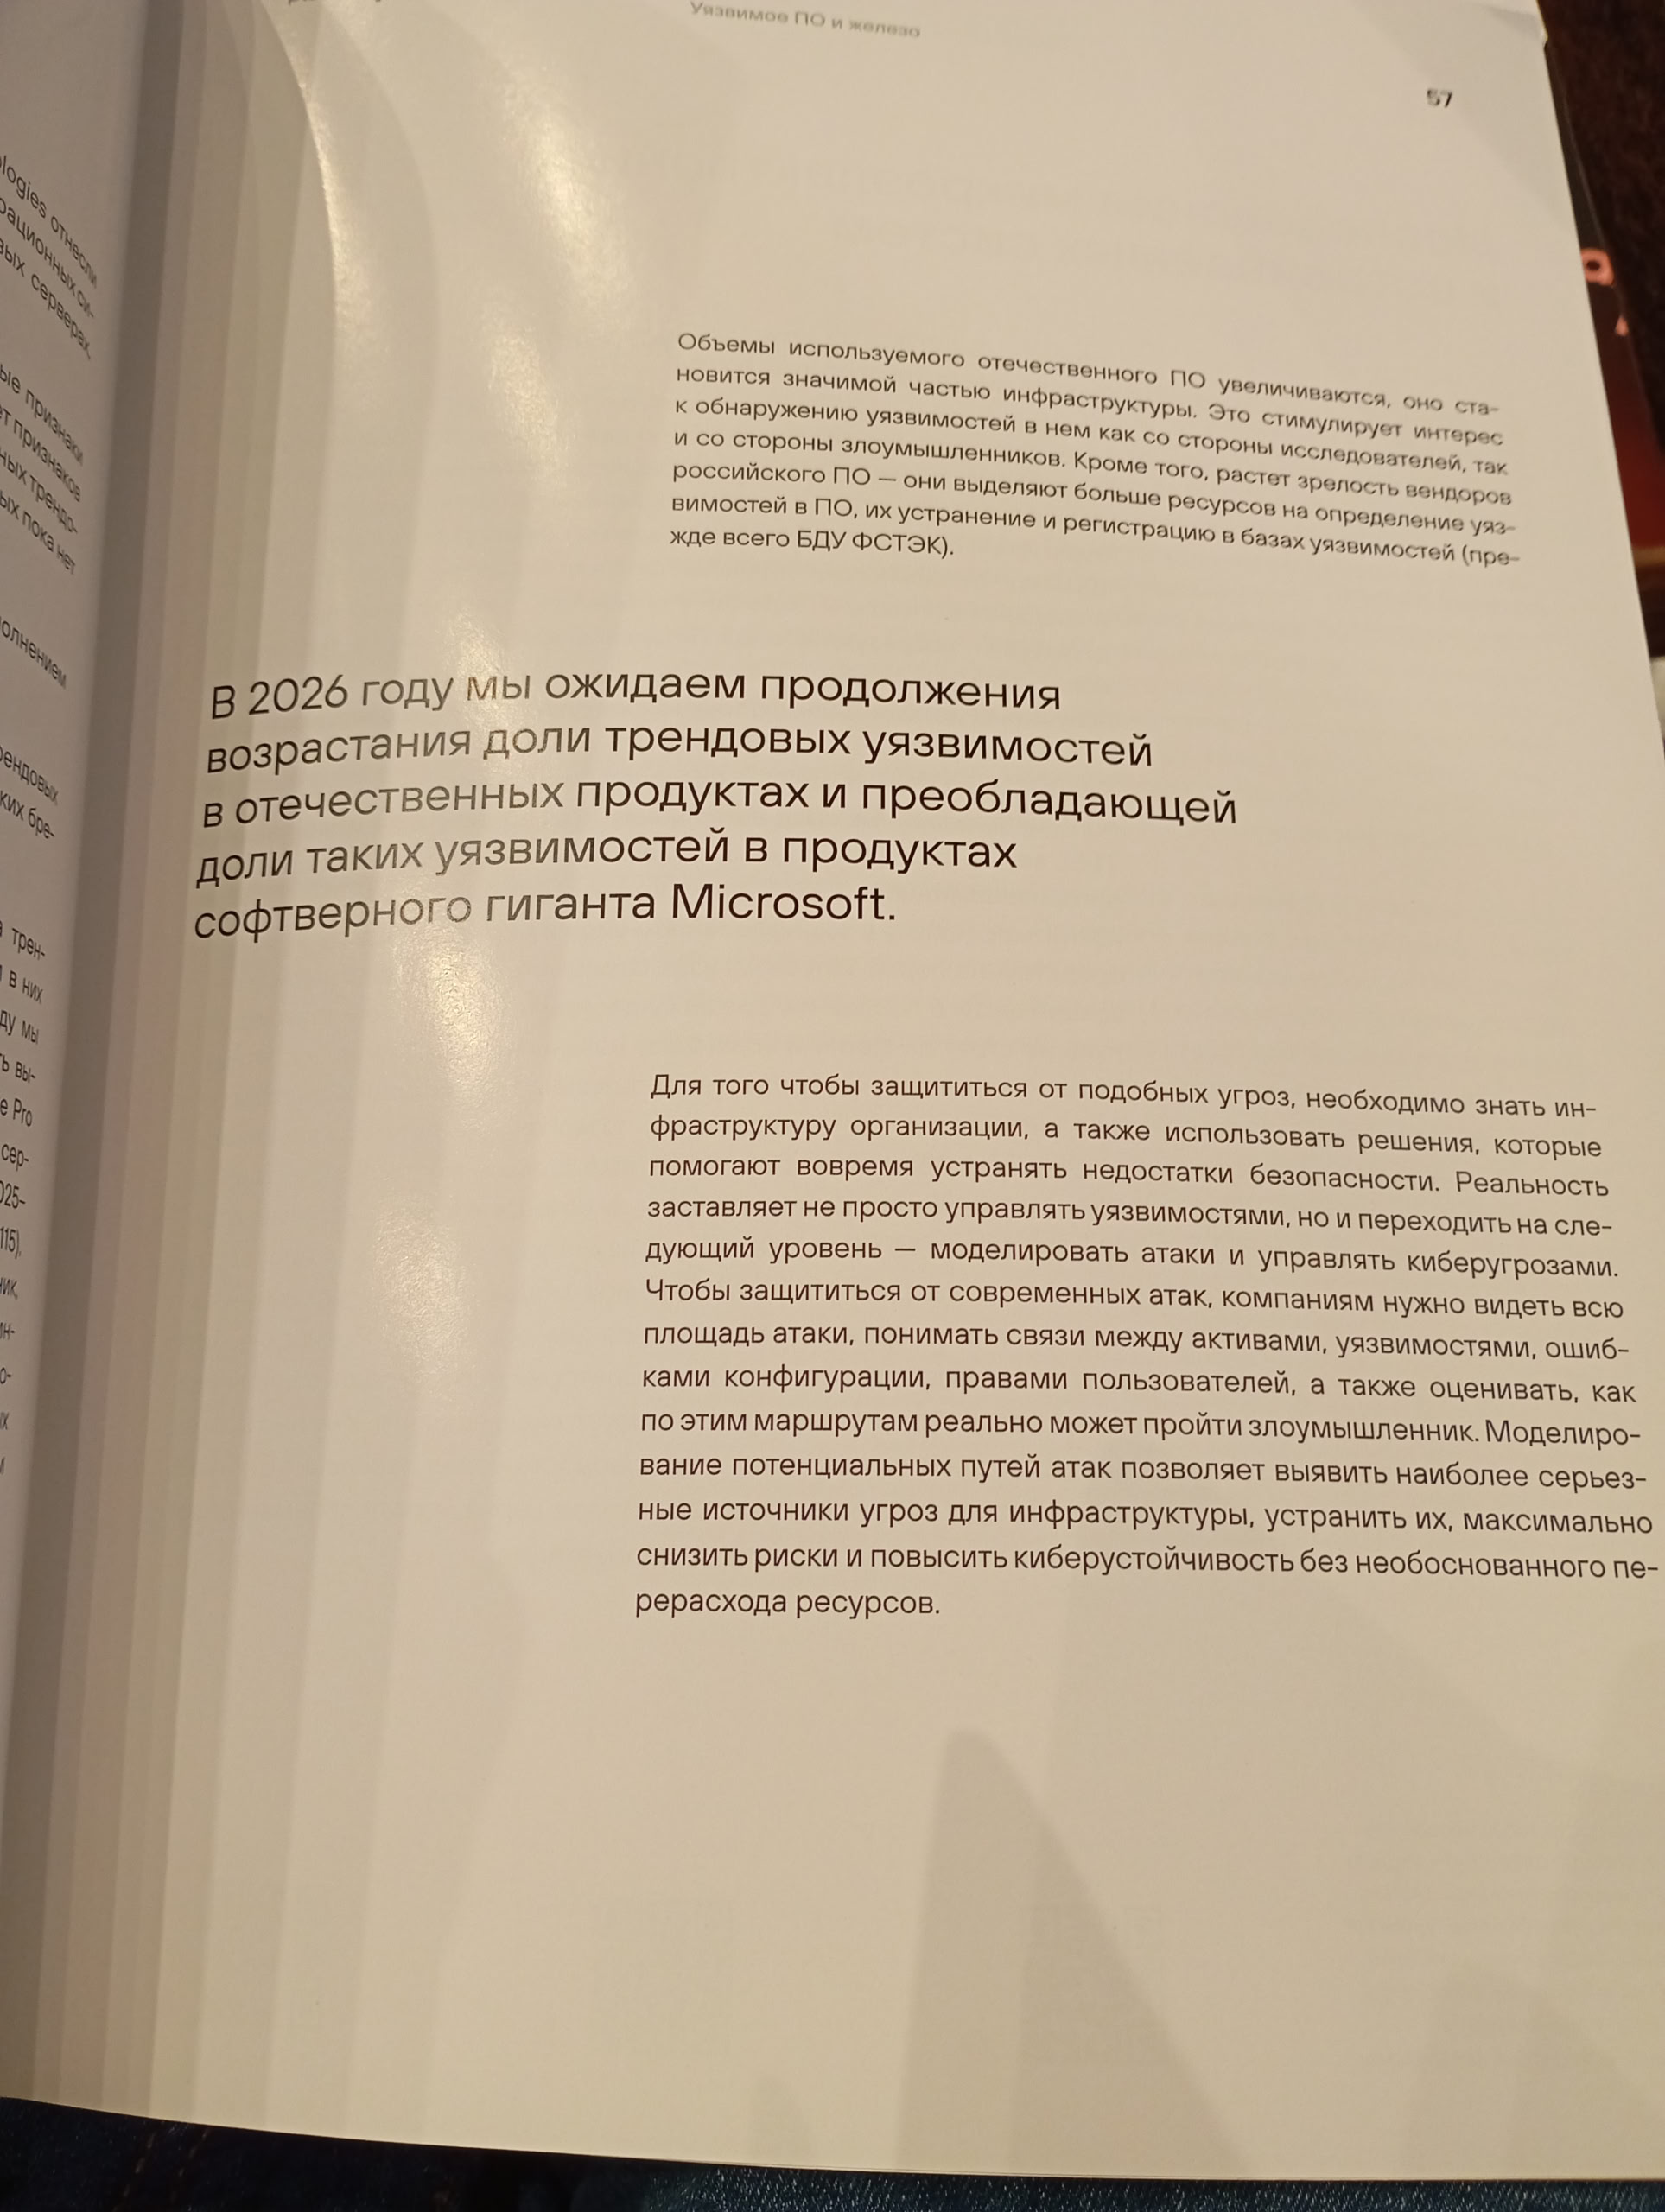
🔹 В прошлом году не было трендовых уязвимостей в отечественных продуктах, а в этом есть. Это RCE уязвимости в CommuniGate Pro и TrueConf (массовая эксплуатация!). Предвидим, что доля трендовых уязвимостей в отечественных продуктах будет расти вслед за импортозамещением и повышением интереса со стороны исследователей и злоумышленников.

И что с этим делать? Развивать Vulnerability / Exposure Management. 😉

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

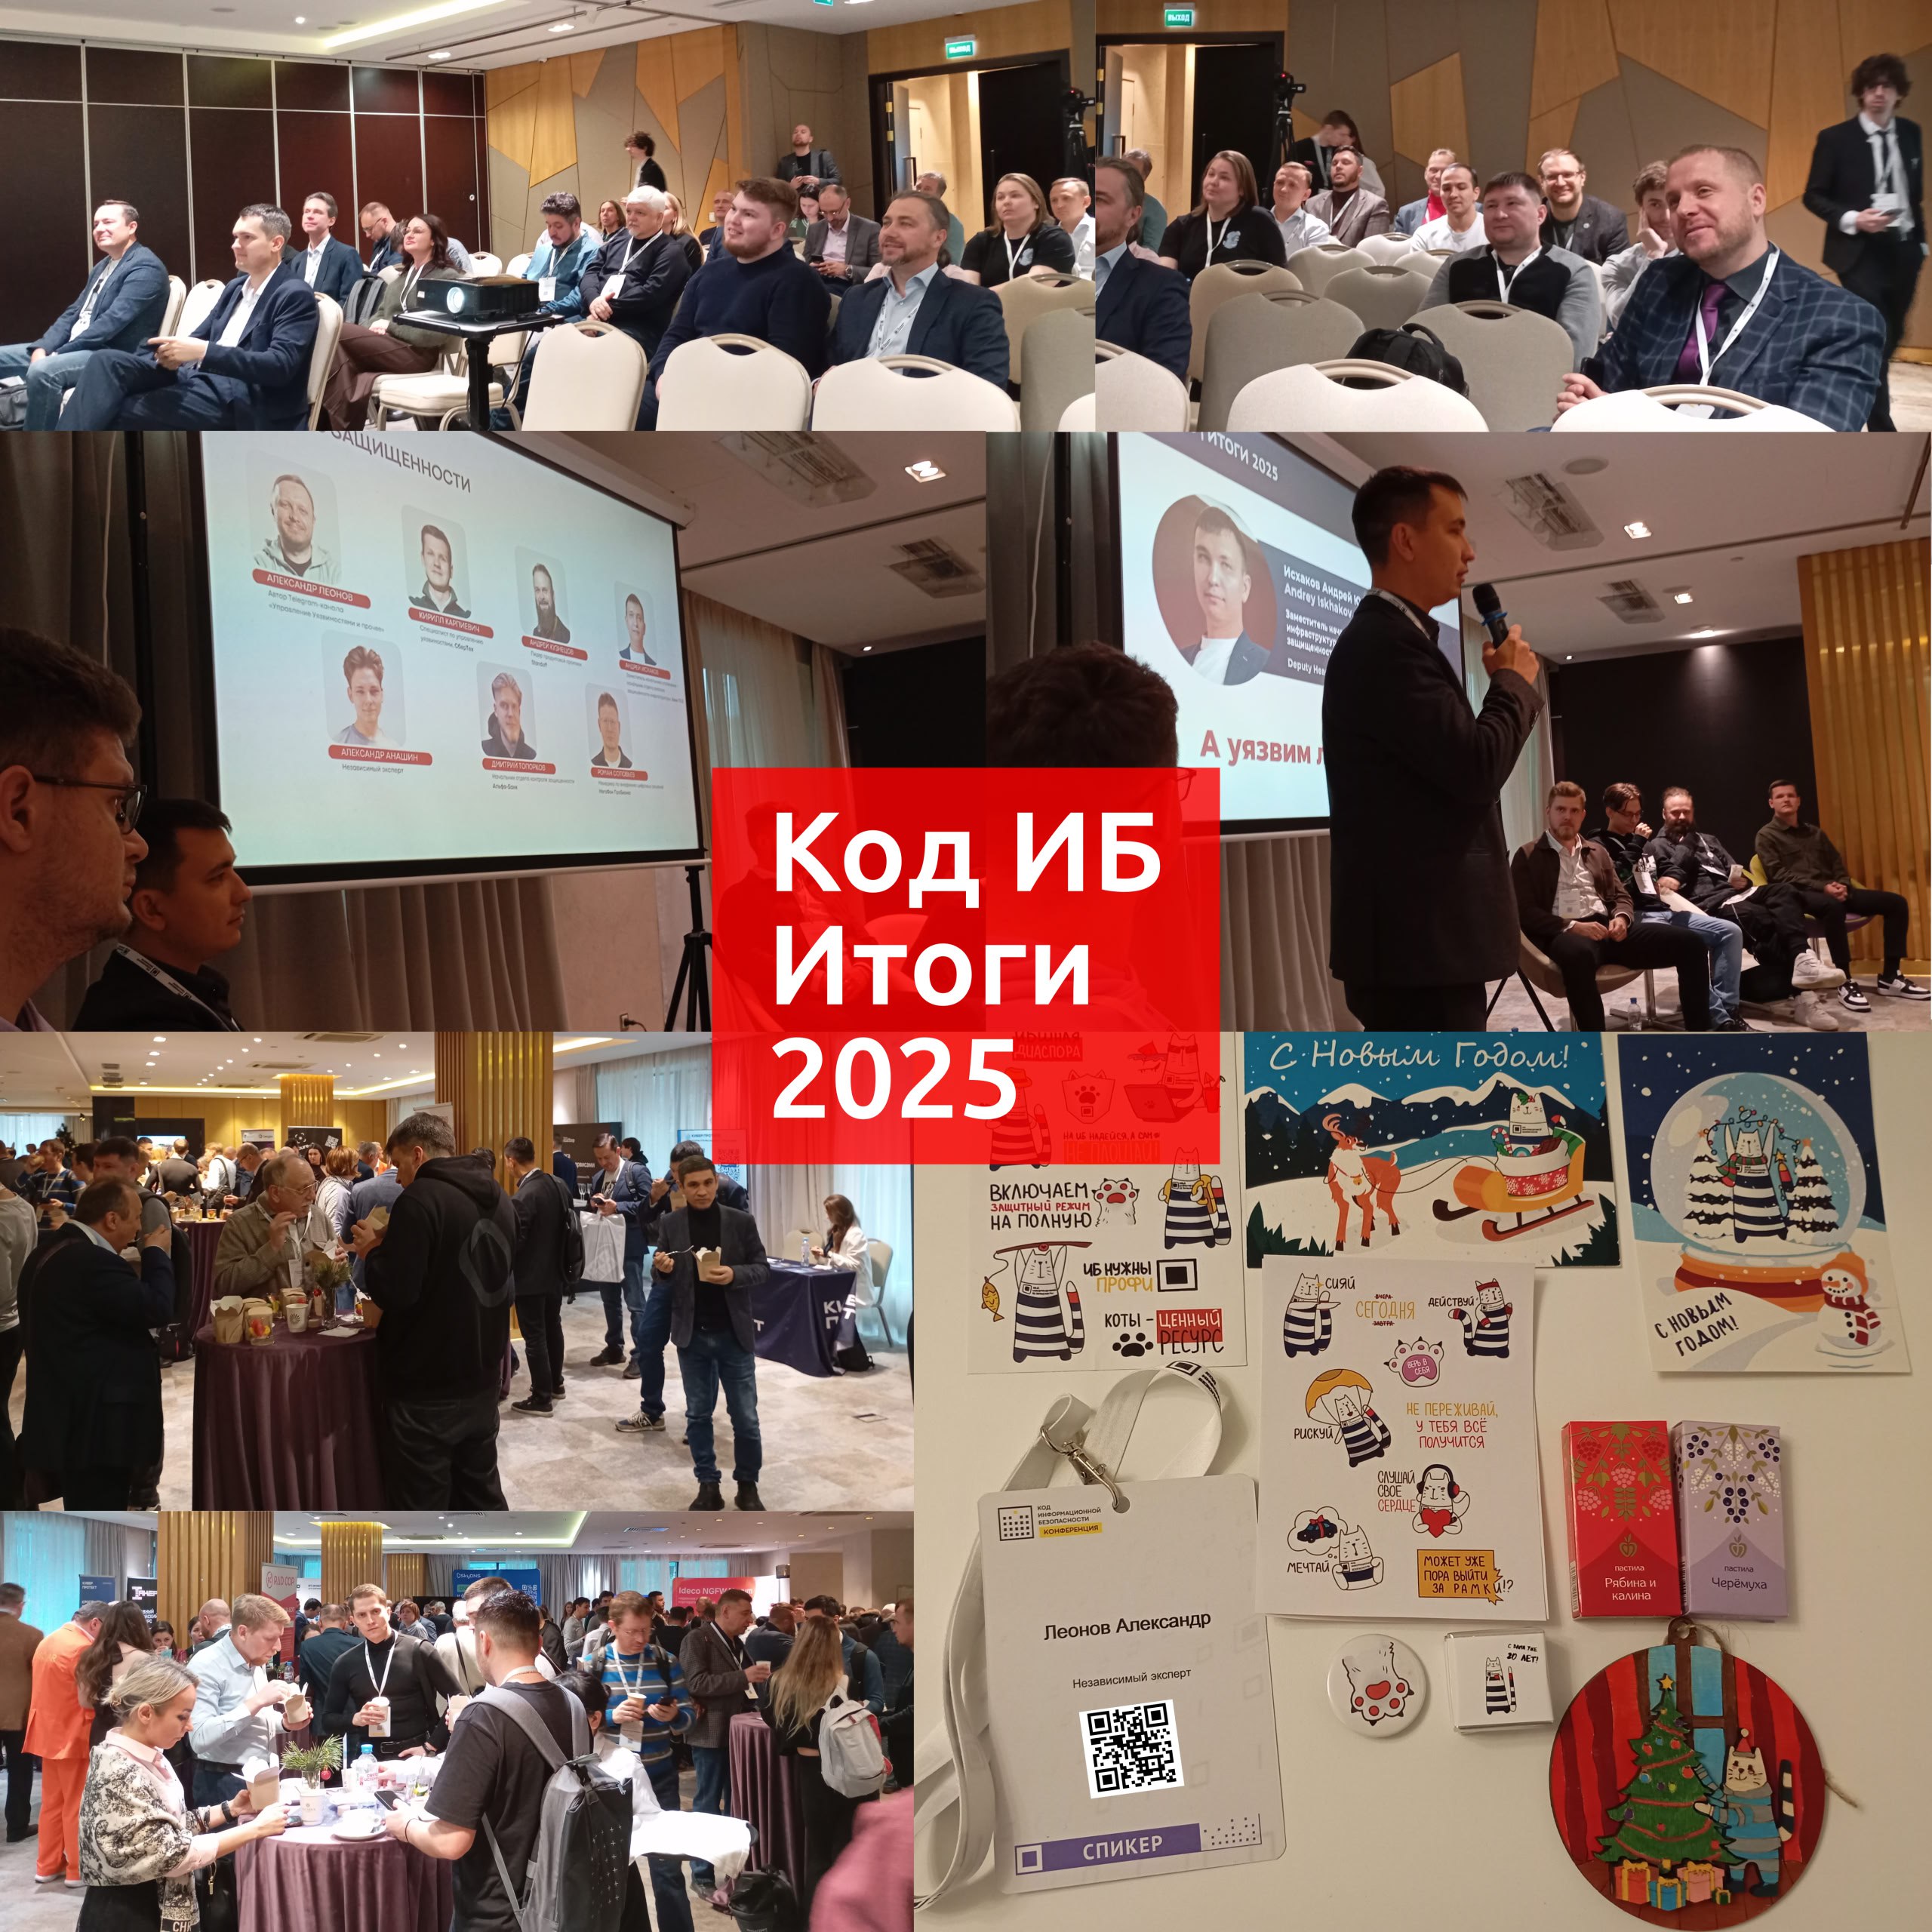
Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же. 🙂 Уже во второй раз. У нас было 5 десятиминутных докладов, 7 участников и 2 часа времени.

Роман Соловьёв задал тон обсуждению, поделившись статистикой по инцидентам и тем, как развиваются SOC-услуги МегаФона. Мы обсудили Анализ Защищённости как услугу и роль в этом ИИ (Андрей Кузнецов здорово раскачал дискуссию). Затем перешли к большому блоку про уязвимости. 🤩 Я поделился статистикой по трендовым уязвимостям 2025 года, Андрей Исхаков рассказал про уязвимости в западных мессенджерах (FYI, чуть меньше половины ИБ-шников в аудитории пользуются MAX 😉👍), Дмитрий Топорков рассказал о приоритизации уязвимостей. Кирилл Карпиевич поделился болями в части качества детектирования уязвимостей VM-решениями. Завершили рассказом об утечках и пентестерских практиках от Александра Анашина.

⚡️ Получилось динамично. Судя по оценкам, аудитории зашло. 😇 Большое спасибо организаторам и участникам!

Собираюсь модерировать секцию Анализ Защищённости на конференции Код ИБ Итоги 4 декабря

Собираюсь модерировать секцию Анализ Защищённости на конференции Код ИБ Итоги 4 декабря

Собираюсь модерировать секцию Анализ Защищённости на конференции Код ИБ Итоги 4 декабря. Финальный список участников пока согласовывается, но как минимум там буду я и Кирилл Карпиевич, поэтому трендовые уязвимости, VM-ные практики и недостатки VM-решений мы точно обсудим. 😉

Расширенный список вопросов:

🔹 Какие уязвимости стали наиболее критичными в 2025 году, и как изменились ключевые тренды по сравнению с прошлым годом?

🔹 Какие инциденты ИБ, связанные с эксплуатацией уязвимостей, оказались наиболее значимыми в этом году, и как их можно было бы предотвратить?

🔹 Как изменились подходы к выявлению и устранению уязвимостей? Какая функциональность Vulnerability Management продуктов сейчас наиболее востребована?

🔹 Какие изменения в законодательстве и регуляторике в этом году повлияли на Анализ Защищённости, и какие изменения назрели?

🔹 Какие изменения в Анализе Защищённости ожидают нас в 2026 году: прогнозы и пожелания?

Upd. Что получилось. 😉

Коллеги из Standoff 365 организуют 16 октября мероприятие Standoff Talks

Коллеги из Standoff 365 организуют 16 октября мероприятие Standoff Talks

Коллеги из Standoff 365 организуют 16 октября мероприятие Standoff Talks. Это будет бесплатный митап с техническими докладами и неформальным нетворкингом для практикующих экспертов, энтузиастов и ̶х̶а̶к̶ оффенсив-специалистов. 😉 Проходить он будет с 14:00 до 23:00 в Пространстве ВЕСНА (это лофт у метро Красносельская/Бауманская).

До 26 сентября идёт Call For Papers. "Темы могут быть самыми разными: offensive и defensive security, исследования уязвимостей, багбаунти, кейсы из SOC, автоматизация и DevSecOps, AI и ML в ИБ, управление безопасностью и т.п." Я отдельно спрашивал про Vulnerability Management - тоже можно. 👍

Формат интересный, подумываю податься на CFP или сходить как слушатель. 🙂