Архив метки: NVD

Прожектор по ИБ, выпуск №15 (09.12.2023): Нейролингвистические атаки на ИИ

Прожектор по ИБ, выпуск №15 (09.12.2023): Нейролингвистические атаки на ИИ

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся и смотрим статистику по прошлому эпизоду
01:56 Про конференцию Код ИБ Итоги 2023
08:14 Фишинговая атака на админов WordPress и настоящая RCE
13:39 У NVD превратятся в тыкву фиды и API 1.0, что делать?
17:36 Нейролингвистические атаки на ИИ и автоматическая конвертация BASH в Python
26:00 Стратегия развития области связи
34:17 Премия Киберпросвет
38:59 Прощание от Mr.X
Фиды NVD и API v1.0 превратятся в тыкву через неделю

Фиды NVD и API v1.0 превратятся в тыкву через неделю

Фиды NVD и API v1.0 превратятся в тыкву через неделю.

"The NVD plans to retire the remaining legacy data feeds as well as all 1.0 APIs on December 15th."

Если ваша организация забирает уязвимости из NVD напрямую, скачивая архивчики с JSON или используя API v1.0, то всё это поломается с 15 декабря. Имеет смысл проверить и перейти на NVD API v2.0 (учитывайте rate limits) или другие источники данных по CVE.

Выкачивать данные по всем CVE разом было очень удобно. Можно такой экспериенс сохранить? Видятся опции:

🔹 Бесплатный неофициальный NVD CVE фид от немецкого института FKIE на GitHub. Всё как у NVD, обновления раз в 2 часа.

🔹 Бесплатный официальный CVE фид от Mitre на GitHub. Нет CPE (есть affected продукты в другом формате), CWE и CVSS вендорский и не везде.

🔹 Платная коллекция данных NVD от Vulners, обогащённая инфой по активной эксплуатации, эксплоитам, AI Score и т.д. Требуется платный API и расширенная подписка. Про работу с коллекциями у меня был давнишний пост.

Фишинговая атака на администраторов сайтов на WordPress

Фишинговая атака на администраторов сайтов на WordPress

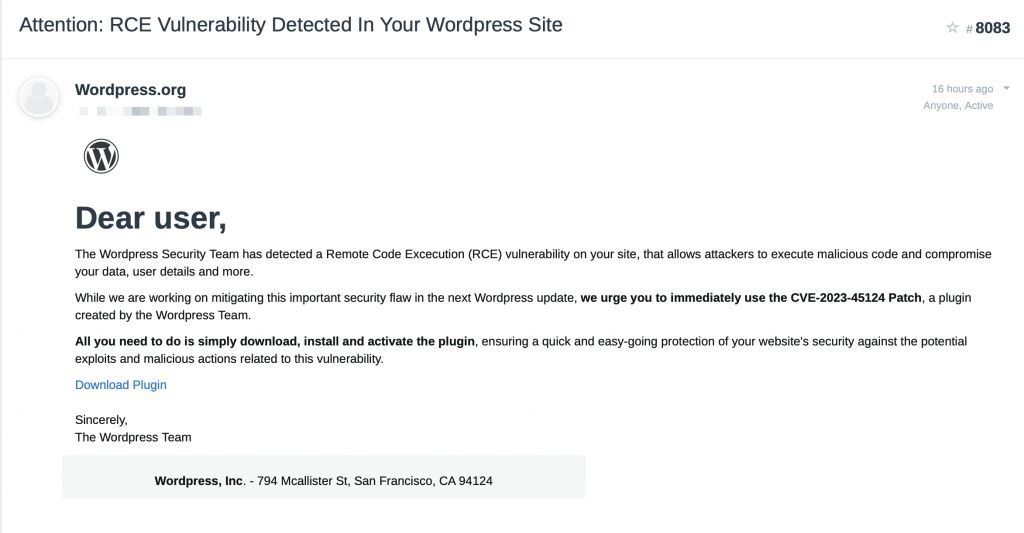
Фишинговая атака на администраторов сайтов на WordPress. Гениально и просто. 🙂 Админам сайтов приходит поддельное письмо, якобы от WordPressOrg, с призывом установить плагин для исправления RCE уязвимости CVE-2023-45124. На NVD для этой уязвимости CVE ID Not Found, но, учитывая какой там сейчас бардак, это бы и меня не особо смутило. 😅

В письме ссылка на фишинговый сайт с описанием вредоносного плагина, отзывами, оценками, всё как на официальном сайте с плагинами. Плагин скачивается как zip-архив. После установки и активации плагина создаётся админская учётка wpsecuritypatch, пароль от неё передается на сервер злоумышленников, устанавливается P.A.S. бэкдор, плагин и учётка скрываются в админке. 😈

Разумеется, похожую атаку могут проворачивать и для какой-нибудь другой CMS-ки, того же Битрикса. Будьте внимательнее.

NVD и ошибка 503

NVD и ошибка 503

NVD и ошибка 503. Последние пару дней наблюдаю ошибки при работе API NVD (services.nvd.nist.gov). На этот раз они связаны не с аутентификацией и rate limit, а с недоступностью сервиса.

В Vulristics пришлось добавить обработку 503 ошибки. В этом случае делается sleep на 5 секунд и повтор выполнения запроса. Иногда требуется сделать до 5 попыток 🙈, но в итоге отрабатывает. 🙂

Когда CVE это инцидент: затрояненный 3CX DesktopApp (CVE-2023-29059)

Когда CVE это инцидент: затрояненный 3CX DesktopApp (CVE-2023-29059)

Когда CVE это инцидент: затрояненный 3CX DesktopApp (CVE-2023-29059). Это давнишняя мартовская история. Пример того, на что иногда могут выдать CVE идентификатор. 3CX DesktopApp это десктопное приложение-мессенджер с возможностью совершать телефонные звонки. 29 марта этого года выяснилось, что некоторые версии этого приложения под Windows и MacOS были затроянены на стороне вендора. Качаешь приложения с официального сайта - получаешь троян (infostealer). Классическая Supply Chain Attack. Ситуация достаточно распространенная. Можно хотя бы вспомнить Free Download Manager. Но вот то, что под неё CVE завели - редкость.

Когда я попытался определить тип такой внесённой "уязвимости", это вогнало меня в лёгкий ступор. В описании только про "has embedded malicious code" и перечень версий. NVD также умыли руки и выставили NVD-CWE-noinfo (Insufficient Information).

В итоге я решил, что раз злоумышленники получили эффект равный эксплуатации RCE, то пусть будет "как бы RCE". 🙂

Про ссылки на эксплоиты в NVD

Про ссылки на эксплоиты в NVD

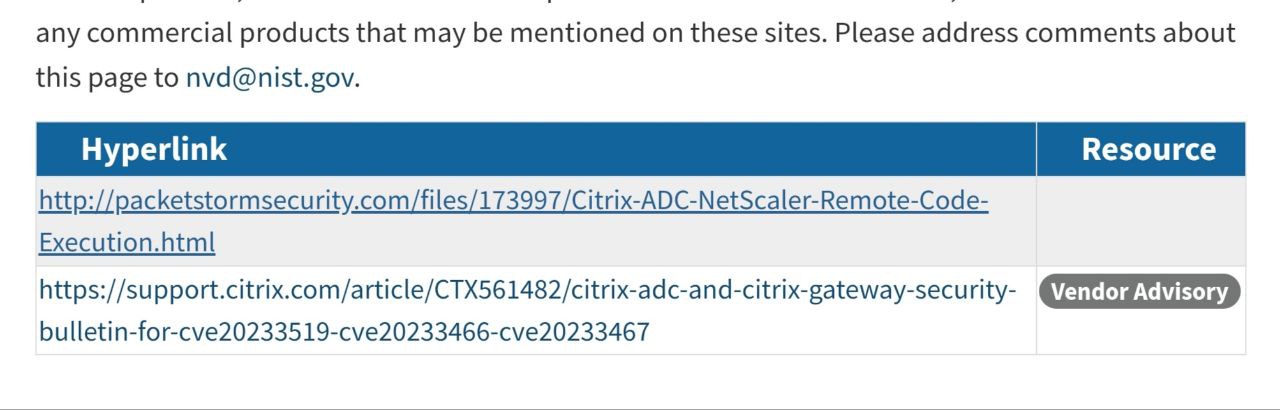
Про ссылки на эксплоиты в NVD. Весьма подбешивает, что в NVD ставят ссылки на эксплоиты (в частности на Packet Storm) без тега, что это эксплоит. Для двух уязвимостей из предыдущего поста это так.

Казалось бы, а зачем нужен тег? Раз видишь Packet Storm - учитывай это автоматом как эксплоит. Но беда в том, что на Packet Storm также публикуются и другие материалы (advisory, описания утилит, статьи) и ссылки на них выглядят также. 🤦‍♂️ Нужно переходить по ссылке и смотреть теги уже на Packet Storm. 😣 Или как-то хитро по URL-у фильтровать. Для других открытых сплоит-паков ситуация схожая.

Частенько бывает и наоборот: тег "exploit" лепят на ссылки, по которым есть только очень приблизительное описание PoC-а или указание на то, что он где-то есть.

Так что и отсутствию тега, и присутствию верить полностью нельзя. 🤷‍♂️

Размышляю о детектировании имени уязвимого продукта в Vulristics

Размышляю о детектировании имени уязвимого продукта в Vulristics

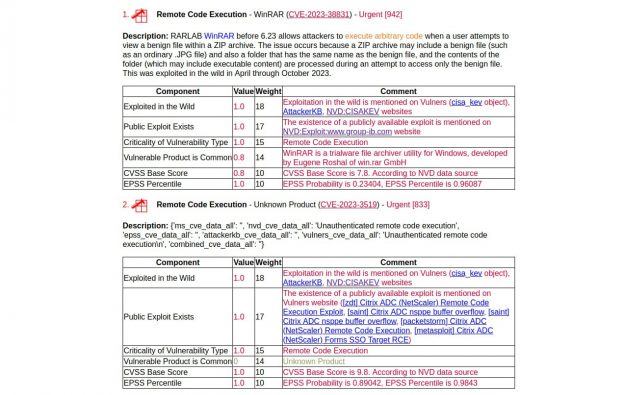
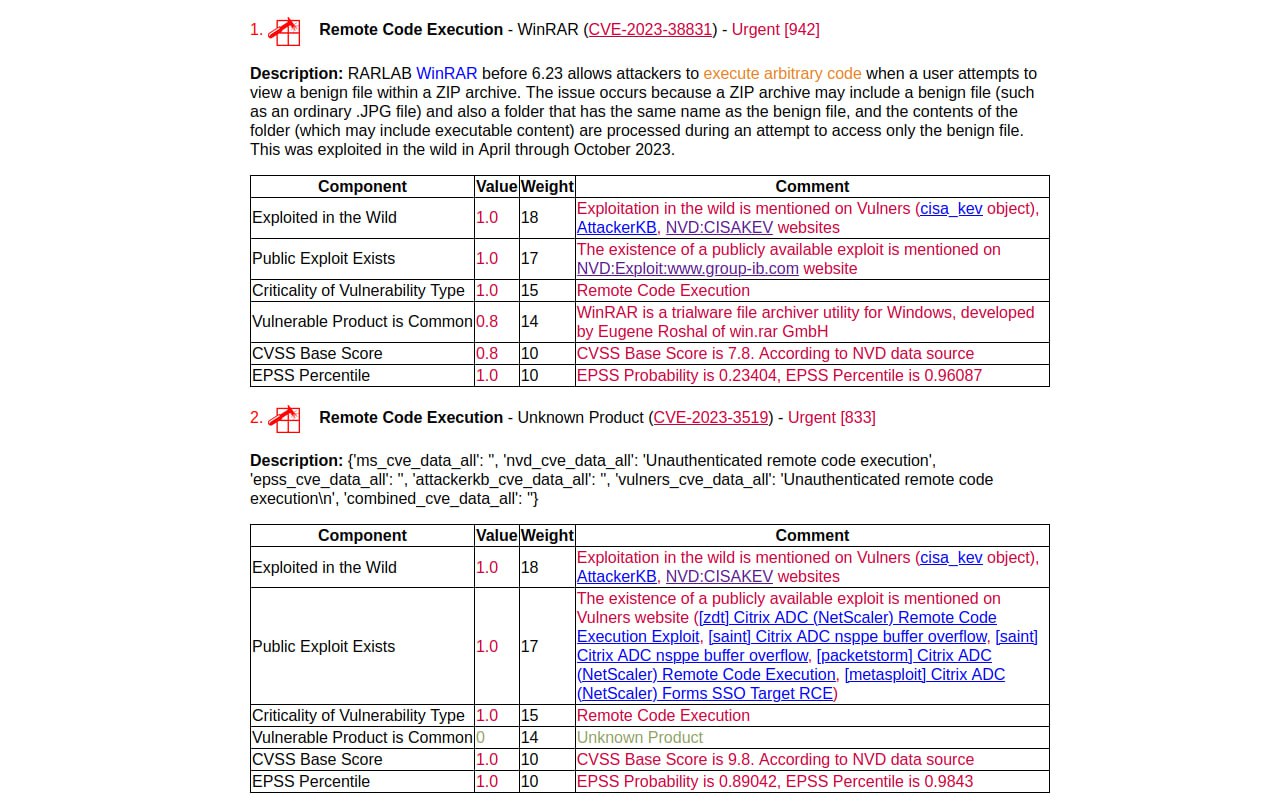
Размышляю о детектировании имени уязвимого продукта в Vulristics. Коллеги из PT ESC выложили крутую статью про атаки группировки (Ex)Cobalt на российские компании. Там, среди прочего, упоминается, что злоумышленники эксплуатируют уязвимости CVE-2023-38831 и CVE-2023-3519. Забил их в Vulristics.

🔻 WinRAR-ную уязвимость CVE-2023-38831 я уже тут подсвечивал и по ней всё более-менее неплохо продетектилось.
🔻А для уязвимости Citrix CVE-2023-3519 Vulristics не смог продетектировать уязвимый продукт по описанию уязвимости. Потому что всё описание в NVD это: "Unauthenticated remote code execution". И всё. 😄 NVD не перестаёт удивлять.

Чем такое скомпенсировать?

🔹 Брать название продукта и тип уязвимости из CISA KEV. Решение только для ~1000 уязвимостей и +1 коннектор. Такое себе.
🔹 Детектить уязвимый продукт на основе cpe. ⬅️ склоняюсь к этому, т.к. можно разом получить черновые детекты для множества продуктов из cpe dictionary.