Архив метки: Privacy

Всегда поражала беспечность тех, кто без колебаний переводит деньги малознакомым людям по номеру телефона

Всегда поражала беспечность тех, кто без колебаний переводит деньги малознакомым людям по номеру телефона

Всегда поражала беспечность тех, кто без колебаний переводит деньги малознакомым людям по номеру телефона. Например, оплачивая таким способом покупки в магазинчиках или услуги мастеров по ремонту. Крайне сомнительная практика. Да и скидывать деньги коллеге, который собирает на день рождения или оплату общего счёта в кафе, - тоже так себе идея. А тем более переводить их человеку, о котором вообще ничего не знаешь. Какой-то безумный финансовый промискуитет. 🤪

⚖️ Наглядный пример того, к чему это может привести, вышел на днях в МК. Российский программист (П.) перевёл 700 рублей мужчине (Т.), который оказался в Брянской области после попытки выехать на территорию вражеского государства. Деньги предназначались для возвращения Т. в Москву. Перевод был сделан по просьбе матери Т. Позднее в отношении Т. возбудили уголовное дело по подозрению в попытке вступления в террористическую организацию. Однако после установления психического заболевания его освободили от уголовной ответственности и направили на принудительное лечение. Спустя два года после перевода уголовное дело возбудили уже против П., обвинив его в финансировании терроризма. 2-й Западный окружной военный суд приговорил П. к 9 годам лишения свободы, первые три года из которых он должен провести в тюрьме, а также назначил штраф в размере 400 тысяч рублей. П. вину не признал.

Переводя кому-то деньги, вы вступаете с ним в долгосрочные отношения, всех последствий которых можете не осознавать. Фактически вы начинаете нести ответственность за действия этого человека. Следы денежных переводов могут храниться сколь угодно долго и в любой момент быть приобщены к материалам уголовного дела. Конечно, по-хорошему, следователям нужно доказывать наличие прямого умысла. Сохранение переписки, указание назначения платежа и наличие чеков могут в какой-то мере помочь оправдаться. Но тут уж как повезёт. В приведённом случае не повезло. Делайте выводы.
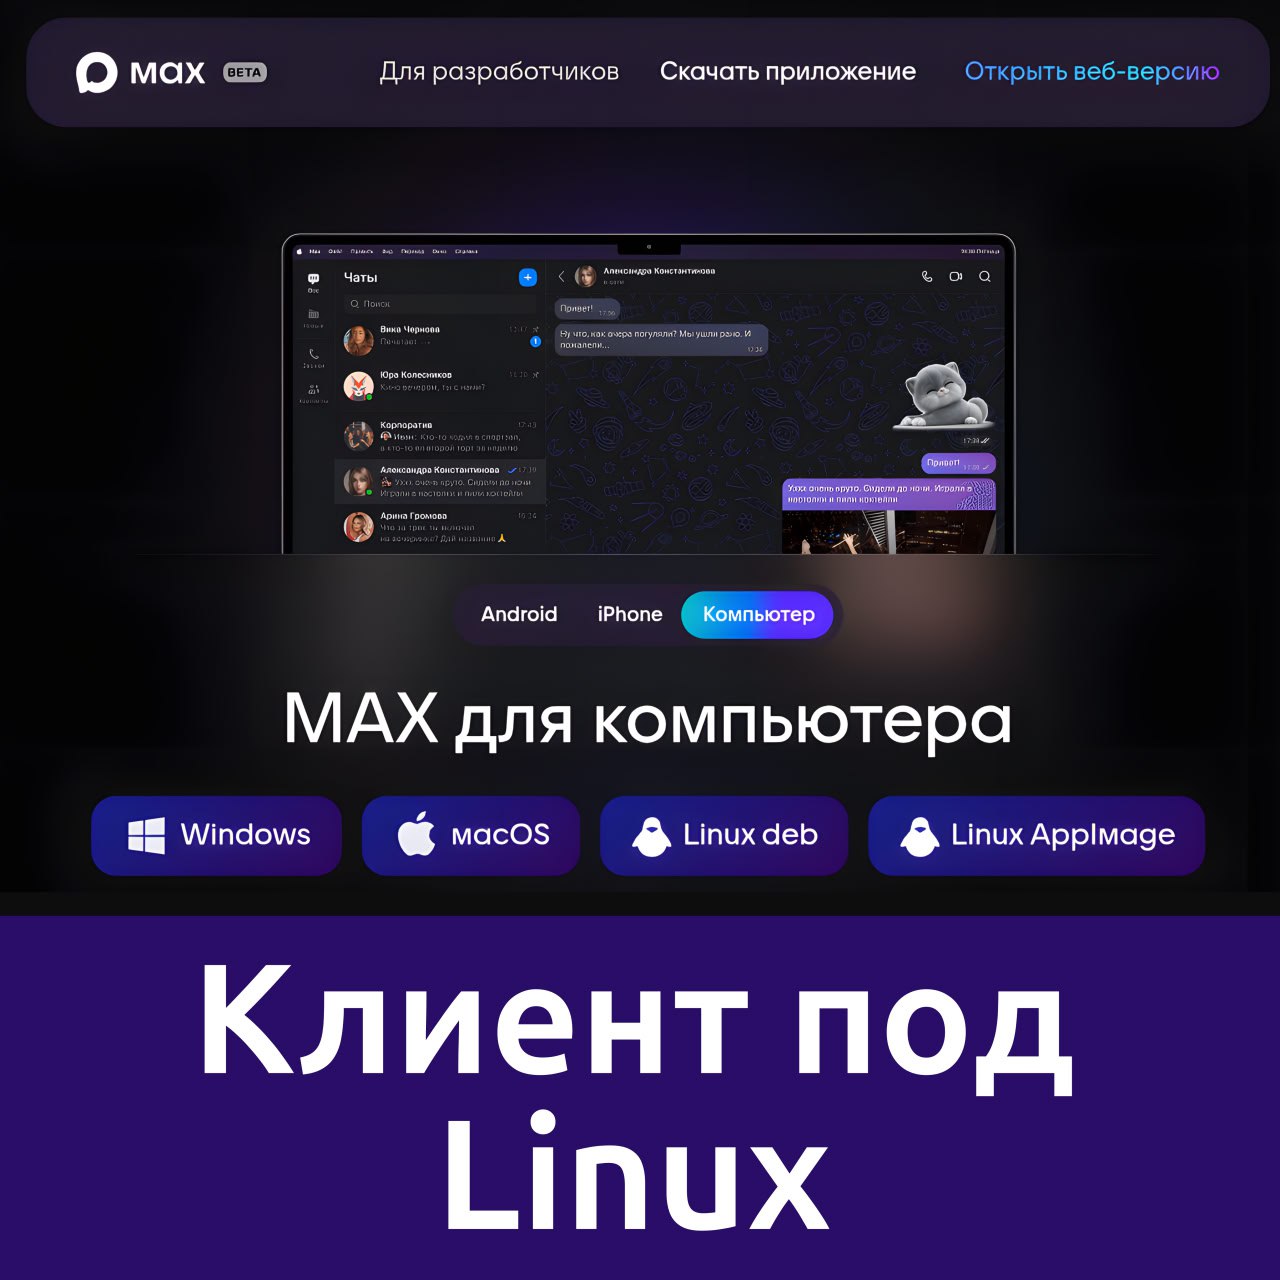
Для MAX вышел официальный клиент под Linux

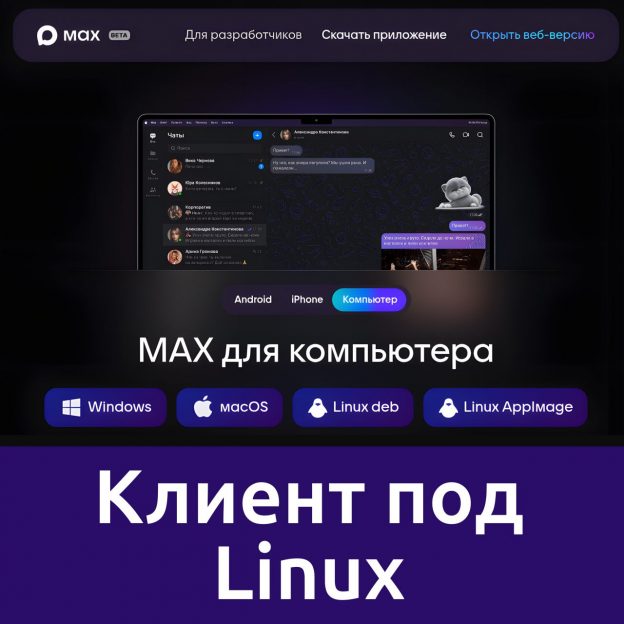
Для MAX вышел официальный клиент под Linux

Для MAX вышел официальный клиент под Linux. 👍 Доступен в виде deb пакета и AppImage.

Как и предполагалось, пока это не нативное Linux-приложение, а PWA-шка. 😔🙄🙂 Поэтому выглядит ровно как веб-версия, но в отдельном окошке. В списке сессий отображается как "Max WEB". Работает шустро. Но функционально этот Linux/Web-клиент несколько ограничен: например, некоторые старые сообщения я смог удалить только в Android-приложении. 🤷‍♂️

🔐 На днях разработчики MAX-а дали комментарии КиберСачку по поводу "неприватности". Я уже высказывался месяц назад, что это чушь и дешёвые вбросы. Нагоняют жути ради хайпа и копеечки. MAX ничем в плане разрешений не отличается от других мессенджеров:

"Мессенджер запрашивает не больше, чем любые другие. Цифры показывают наглядно: WhatsApp просит 85 разрешений, Telegram — 71, а MAX — 63".

А то, что код обфусцирован, так никто облегчать жизнь ресёрчерам не обещал. Особенно тем, у кого умыслы злые. 😈 Eсли есть чего, несите на Bug Bounty. 😉

Подглядывает ли за вами мессенджер MAX? Сейчас по телеге понесли вброс, что мессенджер MAX под Windows раз в 5-10 минут делает фотографии с вебки

Подглядывает ли за вами мессенджер MAX? Сейчас по телеге понесли вброс, что мессенджер MAX под Windows раз в 5-10 минут делает фотографии с вебки

Подглядывает ли за вами мессенджер MAX? Сейчас по телеге понесли вброс, что мессенджер MAX под Windows раз в 5-10 минут делает фотографии с вебки. Дескать на это ругается домашний антивирус Kaspersky. 🤬 Оказалось, что в конце прошлого года пользователи Kaspersky уже жаловались на ошибочные нотификации "Приложение> использует камеру". Похоже, это всё тот же баг. Я верю разработчикам MAX, что сами они камеру не включают. 🙏

Но вопрос шире: можно ли гарантировать, что на вашем десктопе (ноутбуке, планшете, телефоне) ни одно приложение, включая саму ОС, не активирует камеру в фоне? Имхо, нет. 🙂 Есть множество программных способов это делать. Даже обходя светодиодик. А уж вендоры устройств и ОС вообще ничем не ограничены. Особенно, если государство это санкционировало. 😉

Если в подключенном к Интернет устройстве есть камера, следует исходить из того, что она всё пишет в фоне и куда-то сливает. 📹 Если вас это не устраивает, заклеивайте камеру.

Не может быть, оказывается MAX не pivacy-driven messenger! 😱

Не может быть, оказывается MAX не pivacy-driven messenger! 😱

Не может быть, оказывается MAX не pivacy-driven messenger! 😱😆 Раньше про MAX набрасывали, что он небезопасный. После объявления багбаунти перестали. 🙂🤷‍♂️ Теперь разгоняют, что MAX "неприватный". Для пруфов ковыряют Android-клиент и скринят текст EULA. 😏

Моё мнение такое:

🔹 Собирает ли MAX информацию о пользователях? Безусловно. Как и любое приложение "фонарик" на вашем устройстве. Зачем? В основном, чтобы показывать вам релевантную рекламу в сервисах VK. По сравнению с тем, что собирают операционные системы и веб-браузеры это крохи и ни о чём.

🔹 Сообщит ли MAX о ваших тёмных делишках в правоохранительные органы? 🌚 Если от этих органов придёт запрос, то сообщит. Как и любой другой мессенджер и веб-сервис. 🤷‍♂️

🔹 Мог бы MAX быть privacy-driven? Как условный Signal? Или An0m? 😉 В принципе да. Но задача создать инструмент, которым могли бы безбоязненно пользоваться всякого рода злодеи и не ставилась. 😏 Наоборот, злодеям в нём должно быть МАКСимально некомфортно. 😈

Внезапно попал в одну папку с крупными каналами IT-юристов и специалистов по защите персданных

Внезапно попал в одну папку с крупными каналами IT-юристов и специалистов по защите персданных

Внезапно попал в одну папку с крупными каналами IT-юристов и специалистов по защите персданных. 😅 Вот станешь VM-щиком и везде будешь своим. И среди ресёрчеров, и среди корпоративных ИБшников, и вот даже среди юристов и мастеров бюрократической защиты информации. 😉

Если серьёзно, то я не уверен, что IT-юристам так уж важно знать про технические уязвимости. Но вот VM-щикам быть в курсе изменений законодательства и правоприменительной практики весьма полезно:

🔹 Дополнительная аргументация зачем IT и бизнесу нужно устранять уязвимости ("контора разорится на штрафах, а некоторые дофига хитрые товарищи может и присядут" 😏)

🔹 Пища для размышлений о том, как соотносится текущий VM-процесс в организации с требованиями регуляторов и законодательства (т.е. "как мне не оказаться крайним, если контору подломят через неисправленную уязвимость" 🤔)

➡️ Так что добавляем папочку, подбираем толковые каналы по законам и нормативке. Коллегам тоже скидываем. 😉

По поводу трагических событий вчерашнего вечера и первых показаний схваченных упырей приходят в голову следующие мысли

По поводу трагических событий вчерашнего вечера и первых показаний схваченных упырей приходят в голову следующие мысли

По поводу трагических событий вчерашнего вечера и первых показаний схваченных упырей приходят в голову следующие мысли. Прошу воспринимать как попытку спроецировать корпоративные ИБшные практики на контроль частных коммуникаций внутри государства с использованием массовых средств связи.

🔻 Существование массовых средств связи позволяющих устанавливать более-менее приватный анонимный контакт кого угодно с кем угодно вступает в противоречие с требованиями безопасности (и не только информационной). Необходимо исходить из того, что соединения в такой системе будут массово инициировать злоумышленники и самое "безобидное", что они могут делать (если берём даже обычную телефонную связь) это запугивать, обирать и всячески манипулировать беззащитными стариками и прочими внушаемыми людьми. А хуже и гаже может быть до бесконечности. С этим невозможно эффективно бороться, если средство связи нельзя контролировать.

🔻 Как мы, ИБшники ловим злоумышленников в ЛВС организаций? Методами мониторинга и поиском аномалий. Первичное анонимное соединение (например "неизвестный написал в личку со странным предложением") это аномалия, которая должна анализироваться. Если средство связи не допускает эффективный мониторинг, то использование его должно быть максимально затруднено. Это к слову о перспективах Telegram и других иностранных средств связи, особенно предлагающих сильное сквозное шифрование. Они либо должны находиться под контролем гос. органов (предоставлять средства для эффективного мониторинга), либо должны быть надёжно заблокированы. 🤷‍♂️ Первое предпочтительнее.

🔻 Что мы, ИБшники, делаем в организации, когда средство связи позволяет выполнять анонимные входящие соединения, отказ от этого средства связи невозможен и этим активно пользуются злоумышленники? В каждой организации с этим сталкиваются, когда пытаются защититься от фишинга через электронную почту. Да, для этого применяют и проверку входящих писем техническими средствами. Но очень важный момент это антифишинговые рассылки. Т.е. учебные атаки на сотрудников инициированные самими ИБшниками с использованием типовых методов, которые используют злоумышленники. Это делается чтобы повысить осведомлённость сотрудников и заранее определить внутренних злоумышленников (согласных, например, на разглашение данных компании за вознаграждение). Потенциальный внутренний злоумышленник должен в каждом соблазнительном предложении подозревать провокацию и бояться попасться на провокацию в первую очередь. Как это транслируется на массовые коммуникации? Нужно не ждать, когда с группами риска начнут работать злоумышленники, а работать с ними самим (в том числе через управляемые провокации).

Итого видятся 3 направления работы специальных служб в части коммуникаций: борьба с неконтролируемыми массовыми средствами связи, эффективный мониторинг контролируемых средств связи и работа с группами риска до того как ими займутся реальные злоумышленники.

Upd. Дополнил и переписал пост, чтобы было более понятно о чём я. Хотя думаю большая часть тех, кто дизлайкнули, видят в этом тексте просто предложение заблокировать Телеграм. На самом деле нет, я верю что возможен вариант эффективного контроля Телеграм, при котором блокировка будет не нужна. Также я думаю, что все 3 направления не являются чем-то новым и работы по ним ведутся без какой-либо внешней указки.

Про то, что камеры автомобилей Tesla льют видео в облако

Про то, что камеры автомобилей Tesla льют видео в облако

Про то, что камеры автомобилей Tesla льют видео в облако. А потом сотрудники Tesla делают из этих видео веселые мемасики и распространяют между собой. Вообще не удивлен.

Если выполняются 3 условия:

1. У устройства есть камера
2. Устройство постоянно подключено к Интернет или периодически подключается
3. Вы не контролируете код выполняемый на устройстве

то скорее всего это устройство сливает ваши фото/видео куда-то, откуда это может впоследствии утечь в паблик. И скорее всего это будет абсолютно законно, т.к. вы сами на это согласились принимая EULA. Уже был похожий скандал с роботами пылесосами Roomba и сколько их ещё будет.

Либо не пользуйтесь такими устройствами, либо заклеивайте камеры, либо просто расслабьтесь и получайте удовольствие.

Устройств с микрофонами тоже касается, но тут ничего особо не сделаешь.