Архив метки: vulnerability

Как будем описывать активы в Vulremi?

Как будем описывать активы в Vulremi?

Как будем описывать активы в Vulremi? Основная идея, что это должен быть настолько гибкий формат, чтобы в него можно было разложить результаты детектирования уязвимостей из любого решения: коммерческого, опенсурсного, агентного, безагентного. Вообще любого. Поэтому задачу досконально описывать конфигурацию актива сознательно отбрасываем. Берём только то, что понадобится нам в приоритизации уязвимостей (с учётом активов) и их исправлении.

{
"asset_id": "important-host1",
"owner": "marketing_department",
"patching_engineer": "johnsmith1",
"patching_rule": "once in a month",
"asset_value": "key",
"asset_type": "server",
"perimeter": false,
"last_scan": "2024-02-06T21:07:27+00:00",
"vulnerabilities":
[
{
"vulnerability_id": "CVE-2024-00001",
"cvss_v3_env": "CR:L/IR:M/AR:M/MAV:N/MAC:L/MPR:N/MUI:N/MS:U/MC:L/MI:L/MA:L",
"related_objects":
[
{
"object_type": "ubuntu_package",
"name": "anacron",
"version": "2.3-38ubuntu1"
}
]
}
]
}

Параметры для описания самого актива

🔹 asset_id - идентификатор актива. Логично было бы использовать для него hostname, но ситуации бывают разные, поэтому не конкретизирую. Возможно это будет id из CMDB-шки.
🔹 owner - ответственный за актив, с которым можно договариваться о регулярных и экстренных обновлениях актива. Обычно какое-то бизнесовое подразделение.
🔹 patching_engineer - тот, кто непосредственно должен обновлять активы. С него нужно спрашивать, если договоренности по регулярным или экстренным обновлениям нарушаются.
🔹 patching_rule - правило регулярного обновления, которое было согласовано с овнером. Если оно нарушается, то спрашиваем с patching_engineer.
🔹 asset_value - ценность актива для злоумышленника. Если, получив доступ к активу, злоумышленник может непосредственно реализовать недопустимое событие, то значит актив целевой (target). Если, получив доступ к активу, злоумышленник может развить атаку на целевой актив, то значит актив ключевой (key). Если и не ключевой, и не целевой, то обычный (ordinary).
🔹 asset_type - тип актива. Critical Infrastructure, Server, Network Equipment, Desktop, Other. Ровно как в методике оценки уровня критичности уязвимости ФСТЭК, примеряемся к использованию. 😏
🔹 perimeter - влияет ли состояние актива на безопасность периметра. Тоже как в методике ФСТЭК.
🔹 last_scan - когда этот актив сканировали на уязвимости в последний раз. Чтобы понимать насколько у нас информация по уязвимостям актуальная. Если нашли активы со старой датой - идём разбираться со сканами.

Параметры для описания уязвимостей на активе

🔸 vulnerability_id - идентификатор уязвимости. CVE. Если нет CVE, то BDU. Если и его нет, то любой уникальный идентификатор уязвимости. По этому идентификатору найдем описание этой уязвимости в объекте типа vulnerability, который я буду описывать позже.
🔸 cvss_v3_env - environmental часть CVSS вектора на случай, если мы захотим поманипулировать через него критичностью уязвимости для данного актива.
🔸 related_objects - объекты актива, связанные с уязвимостью. Опциональная штука, которая может быть использована patching_engineer-ом для того, чтобы понять на что ругается сканер. Если в связанных объектах линуксовый пакет, значит его нужно обновлять и всё будет ок. С другой стороны, там может быть описан не только пакет, но и, например, софт. В этом случае можно будет накрутить логику учёта российский он или нет, а следовательно решать требуется ли тестирование безопасности обновления или не требуется. Но подробнее эту штуку буду расписывать позже, уже после MVP.

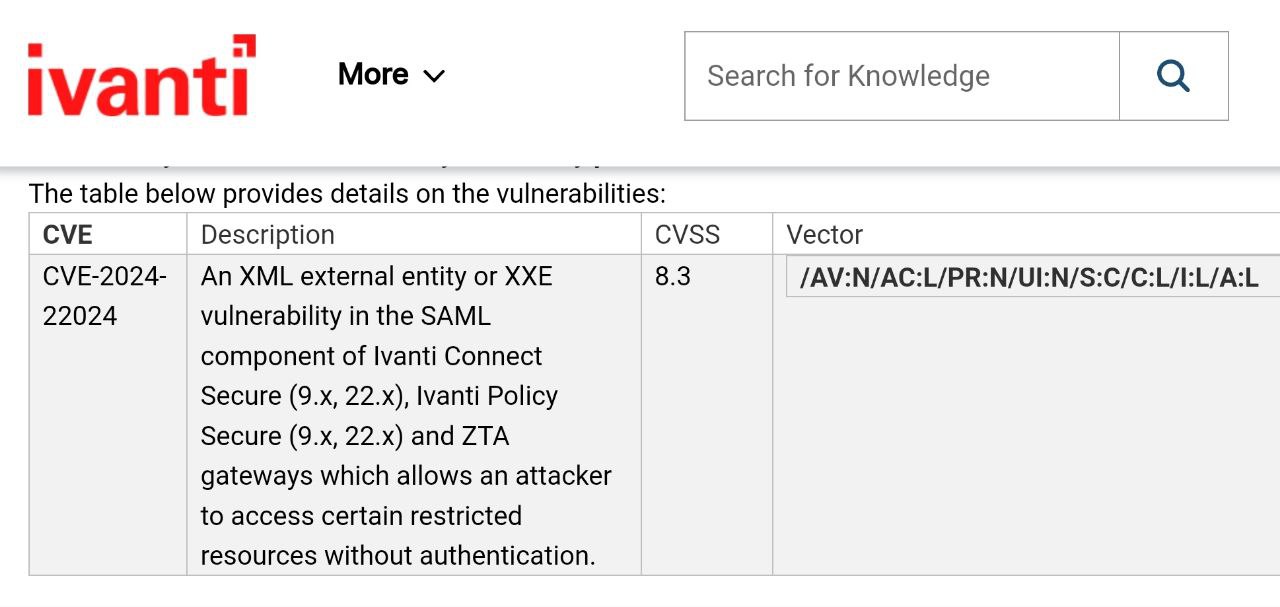
Да они издеваются: очередная AuthBypass в Ivanti Connect Secure, Ivanti Policy Secure и ZTA (CVE-2024-22024)

Да они издеваются: очередная AuthBypass в Ivanti Connect Secure, Ivanti Policy Secure и ZTA (CVE-2024-22024)

Да они издеваются: очередная AuthBypass в Ivanti Connect Secure, Ivanti Policy Secure и ZTA (CVE-2024-22024). 🤩 Правда для этой пока нет признаков эксплуатации вживую. Да и перечень уязвимых версий невелик. К тому же исправление выпущенное 31 января должно защищать и от этой уязвимости тоже. На общем фоне вроде не такая уж и беда. Но какое же этот Connect Secure лютое решето. 😁

В последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКО

В последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКОВ последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКО

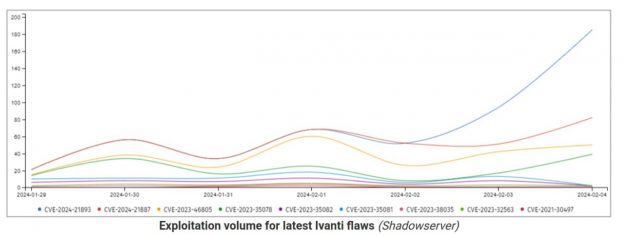
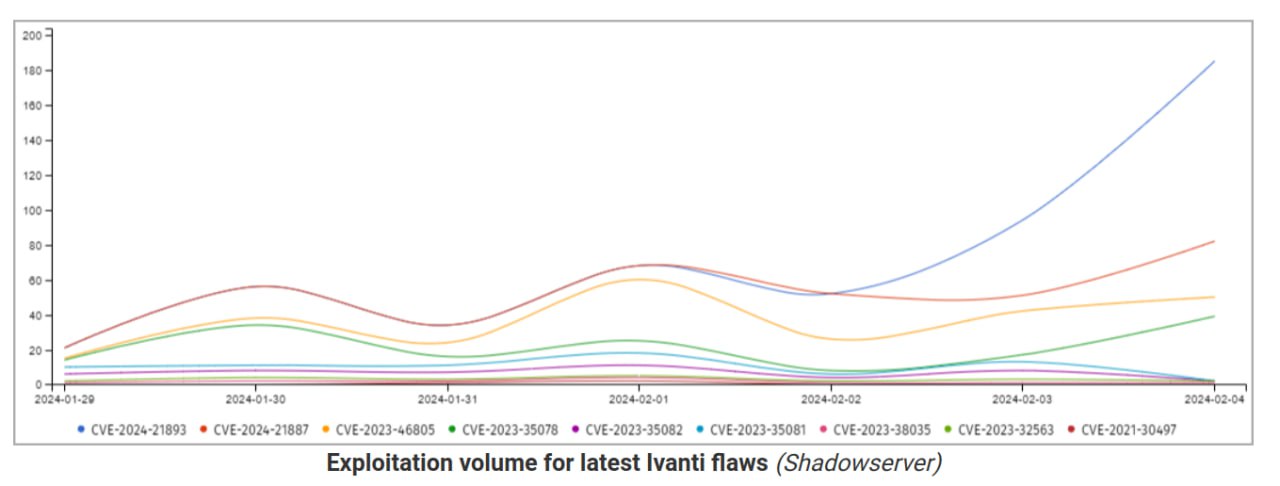
В последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКО. 🙂 Пошли массовые атаки. Этому поспособствовала публикация PoC-а исследователями из Rapid7. 🤷‍♂️ Shadowserver сообщает о 170 засветившихся атакующих IP.

Требование CISA от 31 января поотключать эти инстансы в двухдневный срок выглядит теперь более чем мудро. Правда они рекомендовали отключить их для полного ресета, обновления и возврата в эксплуатацию, а надо было бы отключить совсем. Потому что проклятье Ivanti однозначно есть. 🧙‍♀️

С интересом наблюдаю за развитием событий. 🙂🍿

Прожектор по ИБ, выпуск №21 (03.02.2024): LEXXus Якубовича

Прожектор по ИБ, выпуск №21 (03.02.2024): LEXXus Якубовича

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся, радуемся хорошим просмотрам прошлого эпизода, разгоняем про Поле Чудес и Якубовича
02:42 Обсуждаем большое количество мероприятий по ИБ в начале февраля, вспоминаем финку НКВД от кизлярских мастеров
06:12 Qualys нашли очередные EoP уязвимости GNU C / glibc (CVE-2023-6246, CVE-2023-6779 и CVE-2023-6780), позволяющие непривилегированному пользователю получать root-доступ
08:46 Arbitrary File Write уязвимость в GitLab (CVE-2024-0402)
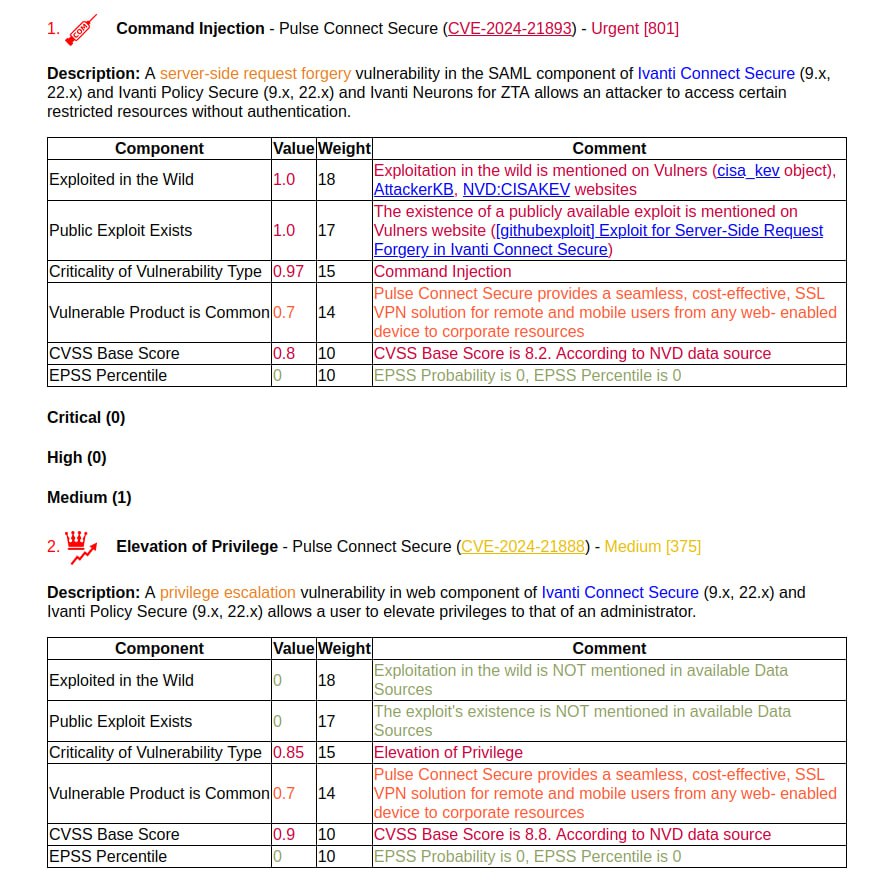
09:41 Обход аутентификации + EoP в Ivanti Connect Secure, Policy Secure VPN и Ivanti Neurons for ZTA (CVE-2024-21893, CVE-2024-21888)
13:21 В доменной зоне .ru сломался DNSSEC
17:16 Слив данных из Cloudflare
21:05 Мемчик 🤡: Lazarus использует новую малварь
22:31 Avast полностью ушёл из России
25:05 В Бразилии мошенники развели одну из поклонниц сэра Льюиса Хэмилтона на деньги. Внезапно вспоминаем и про сэра Элтона Джона.
28:19 Подозреваемого в убийстве по ошибке выпустили из тюрьмы после киберинцидента, прямо как в первой серии LEXX-а (Yo Way Yo Home Va Ya Ray… 🙂🪲)
31:29 Обсуждаем пост Алексея Лукацкого про сурдопереводчицу-мошенницу и показатели квалификации нанимаемого на работу ИБшника
49:59 В Москве арестовали хакера за DDoS-атаки на объекты критической информационной инфраструктуры. Я там зачитываю из 274.1 УК РФ, но из первой части, а не из четвертой, так что не до 5 лет, а до 8. #
54:09 Mr. X посмотрел новую Мастер и Маргариту и прощается с вами

Возвращаюсь к теме простой утилиты для управления исправлением уязвимостей

Возвращаюсь к теме простой утилиты для управления исправлением уязвимостей

Возвращаюсь к теме простой утилиты для управления исправлением уязвимостей. Собираюсь вести работу в рамках проекта Vulremi на GitHub (заводил 3 года назад и пока там пусто).

Что нужно для MVP? Видятся следующие этапы:

🔹 Научиться раскладывать результаты детектирования уязвимостей и данные по инфре в удобные структурки описывающие активы/хосты (назовём их Активы).

🔹 Научиться на основе Активов генерить/обновлять структурки описывающие требования по исправлению уязвимостей определенными ответственными лицами в определенный срок (назовём их Таски).

🔹 Научиться по Таскам делать сводную статистику по ответственным: сколько Тасок на каждом ответственном, сколько из них укладываются по времени, а сколько нет.

То есть берём источник данных об уязвимостях (результаты сканирований), непрерывно обновляем из него Активы, по Активам непрерывно обновляем статус Тасков, ответственных по просроченным Таскам автоматизированно тыкаем палочкой. Профит. 🙂

После продолжительного перерыва выпустил англоязычную видяшку и блогопост

После продолжительного перерыва выпустил англоязычную видяшку и блогопост. Разбираю там то, что произошло за последние 3 месяца. В первую очередь в плане улучшений Vulristics. Во вторую - смотрю какие были интересные уязвимости в Microsoft Patch Tuesday, Linux Patch Wednesday и из остальных. Ну и подвожу итоги 2023, а также намечаю направления работы на 2024.

Из занимательного:

🔻 Подсветил 7 уязвимостей из Microsoft Patch Tuesday, для которых за последние 3 месяца появились PoC-и/эксплоиты. Как правило это совсем не те уязвимости, на которые указывали VM-вендоры в своих обзорах. 😏
🔻 В Linux Patch Wednesday за последние 3 месяца было 90 уязвимостей с PoC-ами/эксплоитами (и это не считая тех, про которые известно, что они в активной эксплуатации). 🙈

Постараюсь по англоязычным блогопостам с видяшками вернуться в ежемесячный режим. 😇 Формат хоть и муторный, но полезный.

———

November 2023 – January 2024: New Vulristics Features, 3 Months of Microsoft Patch Tuesdays and Linux Patch Wednesdays, Year 2023 in Review

Hello everyone! It has been 3 months since the last episode. I spent most of this time improving my Vulristics project. So in this episode, let’s take a look at what’s been done.

Also, let’s take a look at the Microsoft Patch Tuesdays vulnerabilities, Linux Patch Wednesdays vulnerabilities and some other interesting vulnerabilities that have been released or updated in the last 3 months. Finally, I’d like to end this episode with a reflection on how my 2023 went and what I’d like to do in 2024.

New Vulristics Features
00:32 Vulristics JSON input and output
02:37 CPE-based vulnerable product names detection
04:16 CWE-based vulnerability type detection

3 Months of Vulnerabilities
07:03 Linux Patch Wednesday
11:22 Microsoft Patch Tuesdays
13:59 Other Vulnerabilities

16:14 About the results of 2023
18:45 What about 2024?

📘 Blogpost
🎞 VKVideo

Прожектор по ИБ, выпуск №20 (30.01.2024): Байдена нет

Прожектор по ИБ, выпуск №20 (30.01.2024): Байдена нет

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся, смотрим статистику по прошлому эпизоду, читаем коммент, выясняем, что Байдена давно нет 😱
02:33 Обсуждаем мою новую статью на сайте Positive Technologies "Трендовые уязвимости 2023"
05:58 Про признак "эксплуатации вживую" на примере RCE в VMware vCenter Server (CVE-2023-34048)
11:14 Arbitrary File Reading уязвимость в Jenkins (CVE-2024-23897), приводящая к RCE
15:28 Мемчик: Поставщик объясняет, как формируется стоимость решения, которое он просто перепродает
19:27 Всё, что происходит сейчас, было уже предсказано Алексеем Лукацким много лет назад
21:41 Как найти 18 000 API Token-ов в интернете?
24:52 Книжный клуб 📕: "Прикладные квантовые технологии для защиты информации" ИнфоТеКС, "17 мгновений зимы, или Сказка для ИБэшника, который давно не верит в сказки" Майя Геваль, "Нунчи. Корейское искусство предугадывать поступки людей и мягко управлять любой ситуацией" Юни Хонг
33:26 Маск сообщил об успешной имплантации человеку чипа Neuralink
41:23 Хакерам дважды удалось взломать Tesla и выявить 49 0-day уязвимостей в ходе первого соревнования Pwn2Own Automotive в Токио
45:12 Российским компаниям из IТ-кадров больше всего нужны специалисты по кибербезопасности
48:58 10 лет без права: топ-менеджеров банков дисквалифицируют за утечки данных
54:35 Mr. X читает стихотворение Эдуарда Асадова