Архив метки: vulnerability

Читаем подаренную книгу "Вирьё Моё" как сказку на ночь

Читаем подаренную книгу Вирьё Моё как сказку на ночь

Читаем подаренную книгу "Вирьё Моё" как сказку на ночь. Изредка приходится цензурить недетские словечки, но в целом норм. 😅 Дочке интересно как там складывается жизнь у "Саши из Сыктывкара" в вендоре "отечественного антивируса, который назывался всего тремя буквами". 🙂 А мне в принципе интересно, как оно там у "дятлов" и подробности по знаковым кейсам былых времён. Написано живо, увлекательно, простым языком. Надеюсь и с фокусом на VM будет когда-нибудь похожая книжка. 😇

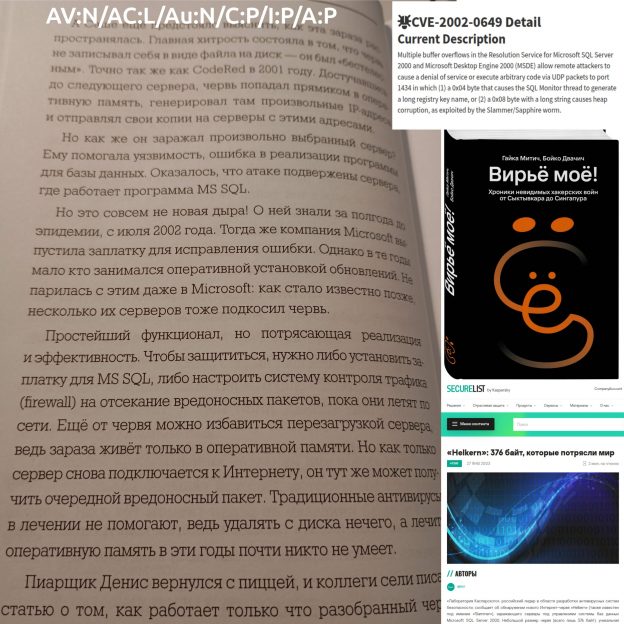
Вчера дошли до явного VM-ного момента - эксплуатации уязвимости CVE-2002-0649 червём Helkern/SQL Slammer. Проходят десятки лет, а Microsoft так и остаётся стабильным поставщиком трендовых уязвимостей, от которых штормит весь мир. 😏 Непропатченные по полгода уязвимости высокой критичности также остаются обычным делом в организациях. 😉🤷‍♂️

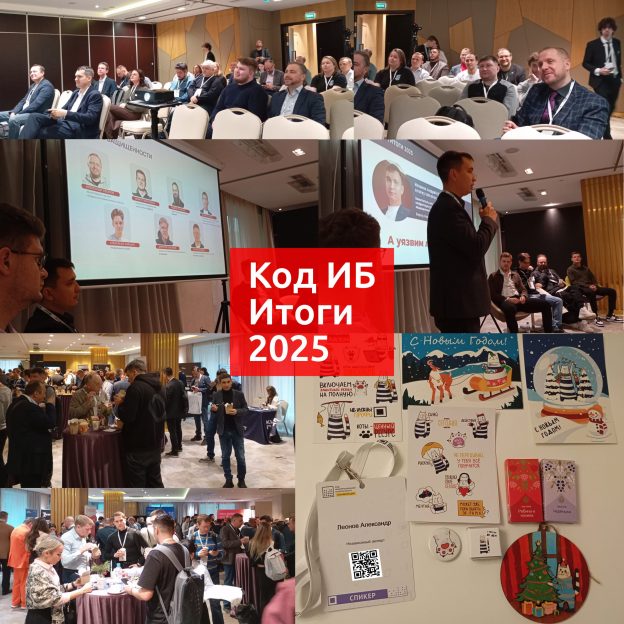
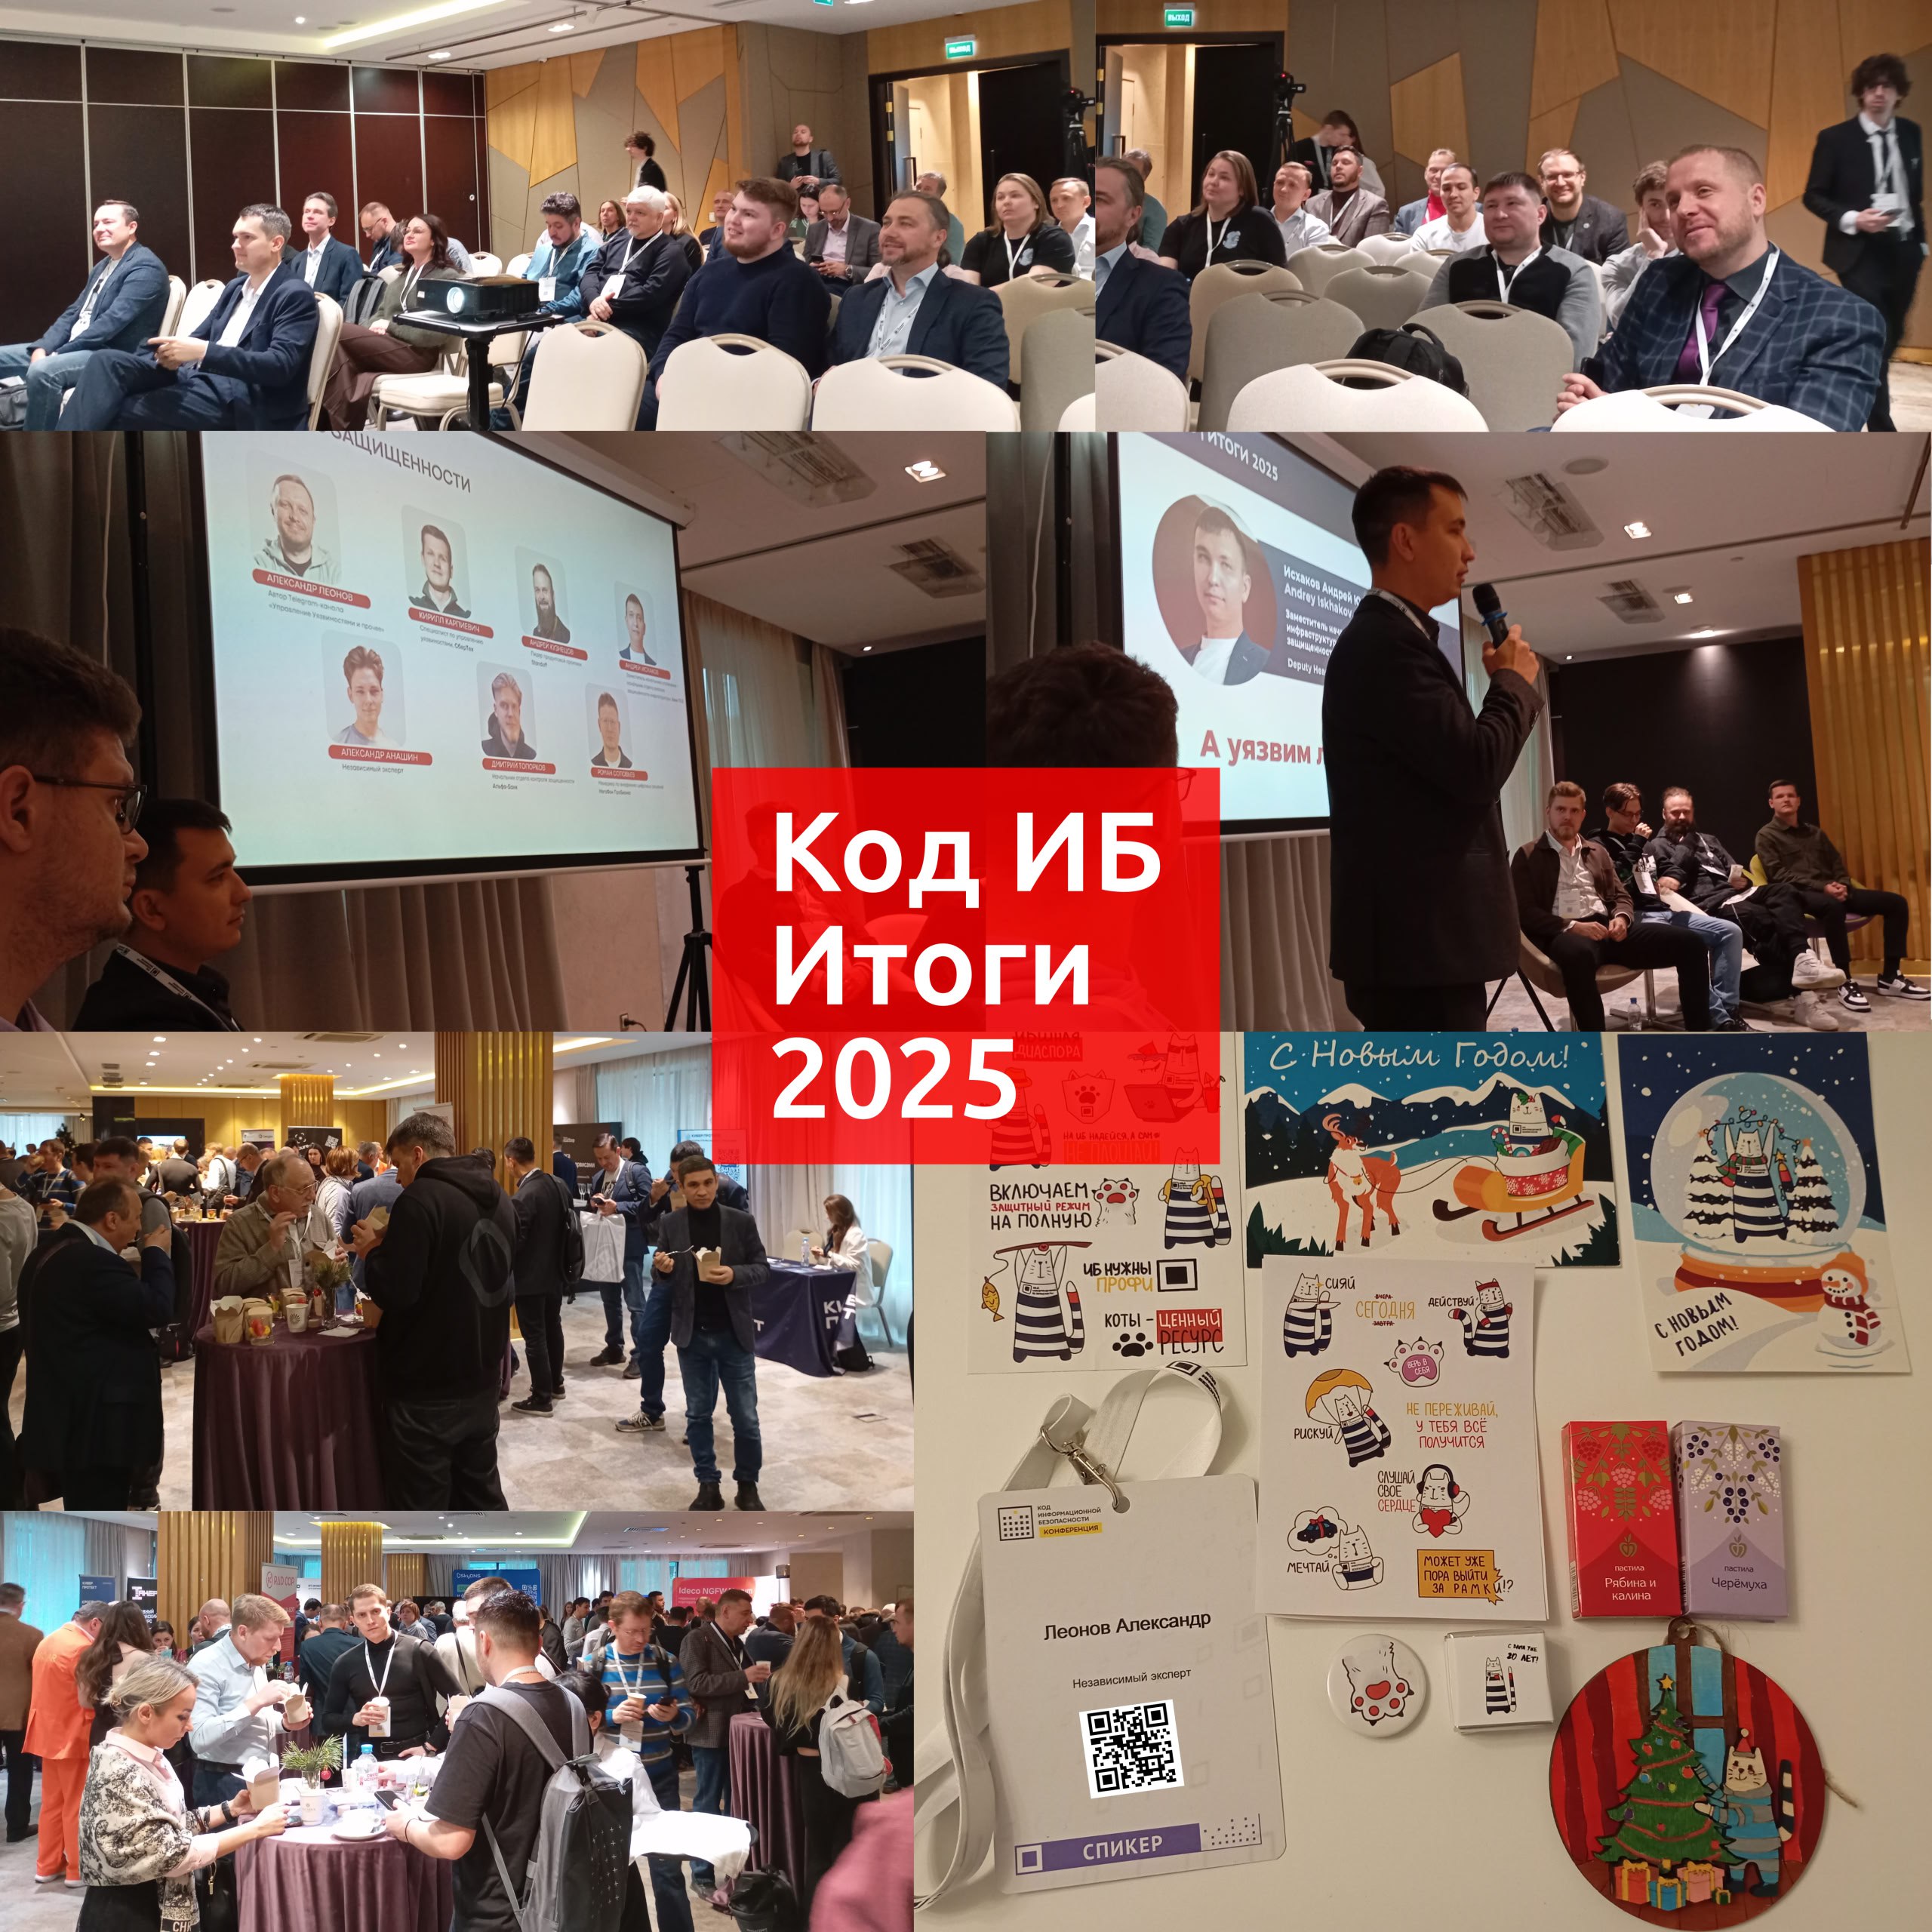
Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же. 🙂 Уже во второй раз. У нас было 5 десятиминутных докладов, 7 участников и 2 часа времени.

Роман Соловьёв задал тон обсуждению, поделившись статистикой по инцидентам и тем, как развиваются SOC-услуги МегаФона. Мы обсудили Анализ Защищённости как услугу и роль в этом ИИ (Андрей Кузнецов здорово раскачал дискуссию). Затем перешли к большому блоку про уязвимости. 🤩 Я поделился статистикой по трендовым уязвимостям 2025 года, Андрей Исхаков рассказал про уязвимости в западных мессенджерах (FYI, чуть меньше половины ИБ-шников в аудитории пользуются MAX 😉👍), Дмитрий Топорков рассказал о приоритизации уязвимостей. Кирилл Карпиевич поделился болями в части качества детектирования уязвимостей VM-решениями. Завершили рассказом об утечках и пентестерских практиках от Александра Анашина.

⚡️ Получилось динамично. Судя по оценкам, аудитории зашло. 😇 Большое спасибо организаторам и участникам!

По поводу Remote Code Execution уязвимости в React Server Components "React2Shell" (CVE-2025-55182)

По поводу Remote Code Execution уязвимости в React Server Components React2Shell (CVE-2025-55182)

По поводу Remote Code Execution уязвимости в React Server Components "React2Shell" (CVE-2025-55182). Уязвимость критичная, CVSS 10. Потенциальный импакт очень большой, т.к. это React - один из самых популярных JavaScript-фреймворков, на котором буквально половина Интернета написана.

По поводу реальной эксплуатабельности… Одни исследователи сейчас хайпятся, что есть работающий эксплойт, какие-то сообщения об атаках и вот-вот случится апокалипсис. 😱 Другие - на том, что это всё ерунда и в реальности это эксплуатироваться не будет. 😏 Истина где-то между. 🙂

Имхо, хороший VM-щик/AppSec должен дойти сегодня до разрабов-фронтендеров, проверить используются ли уязвимые компоненты React и Node.js, завести заявки на обновление с высоким приоритетом. И спокойно наблюдать за кипешом. 🌝

Следует ждать обновлений и для других уязвимых фреймворков, включающих React, например React Router, Expo, Redwood SDK, Waku и др.

На Код ИБ Итоги в 12:00 коснёмся этой темы. 🙂

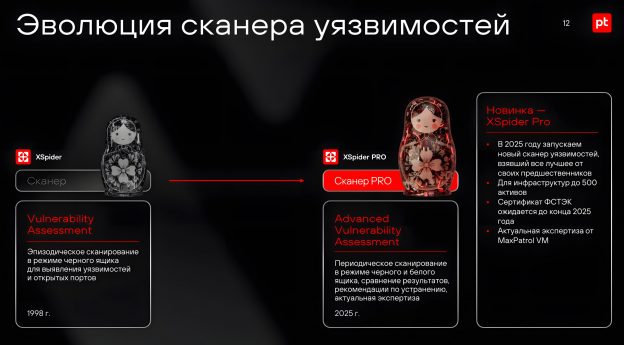
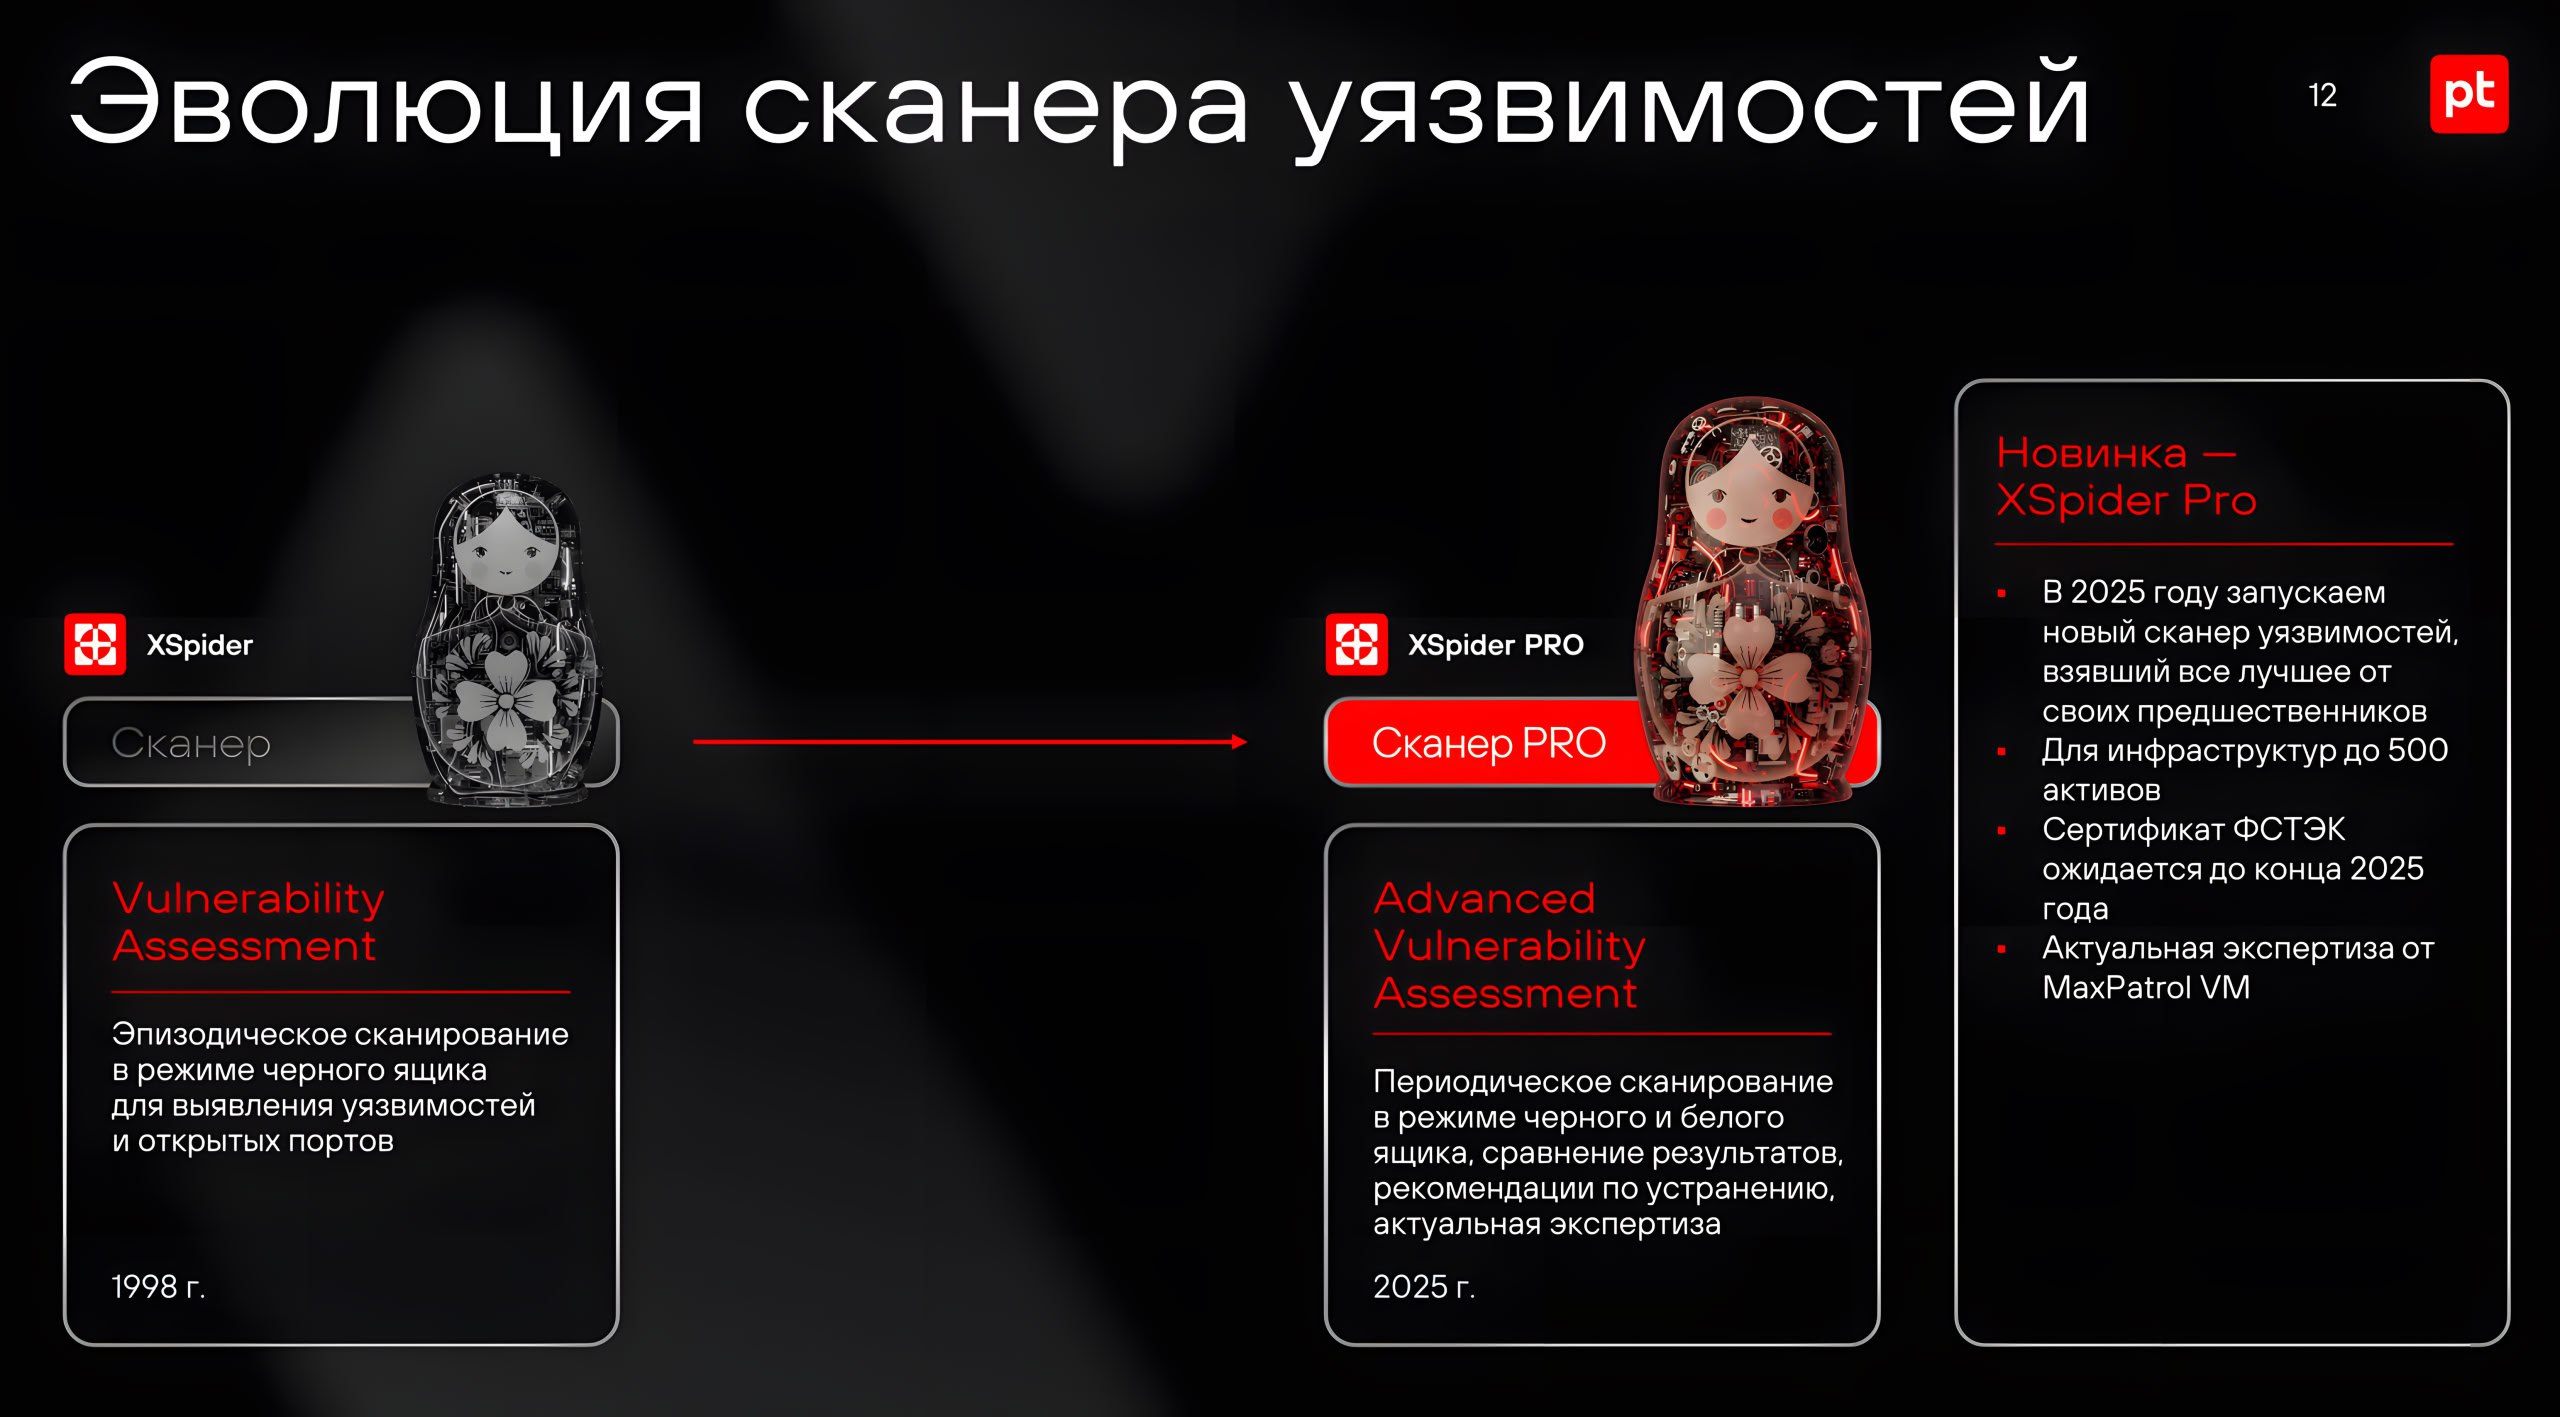
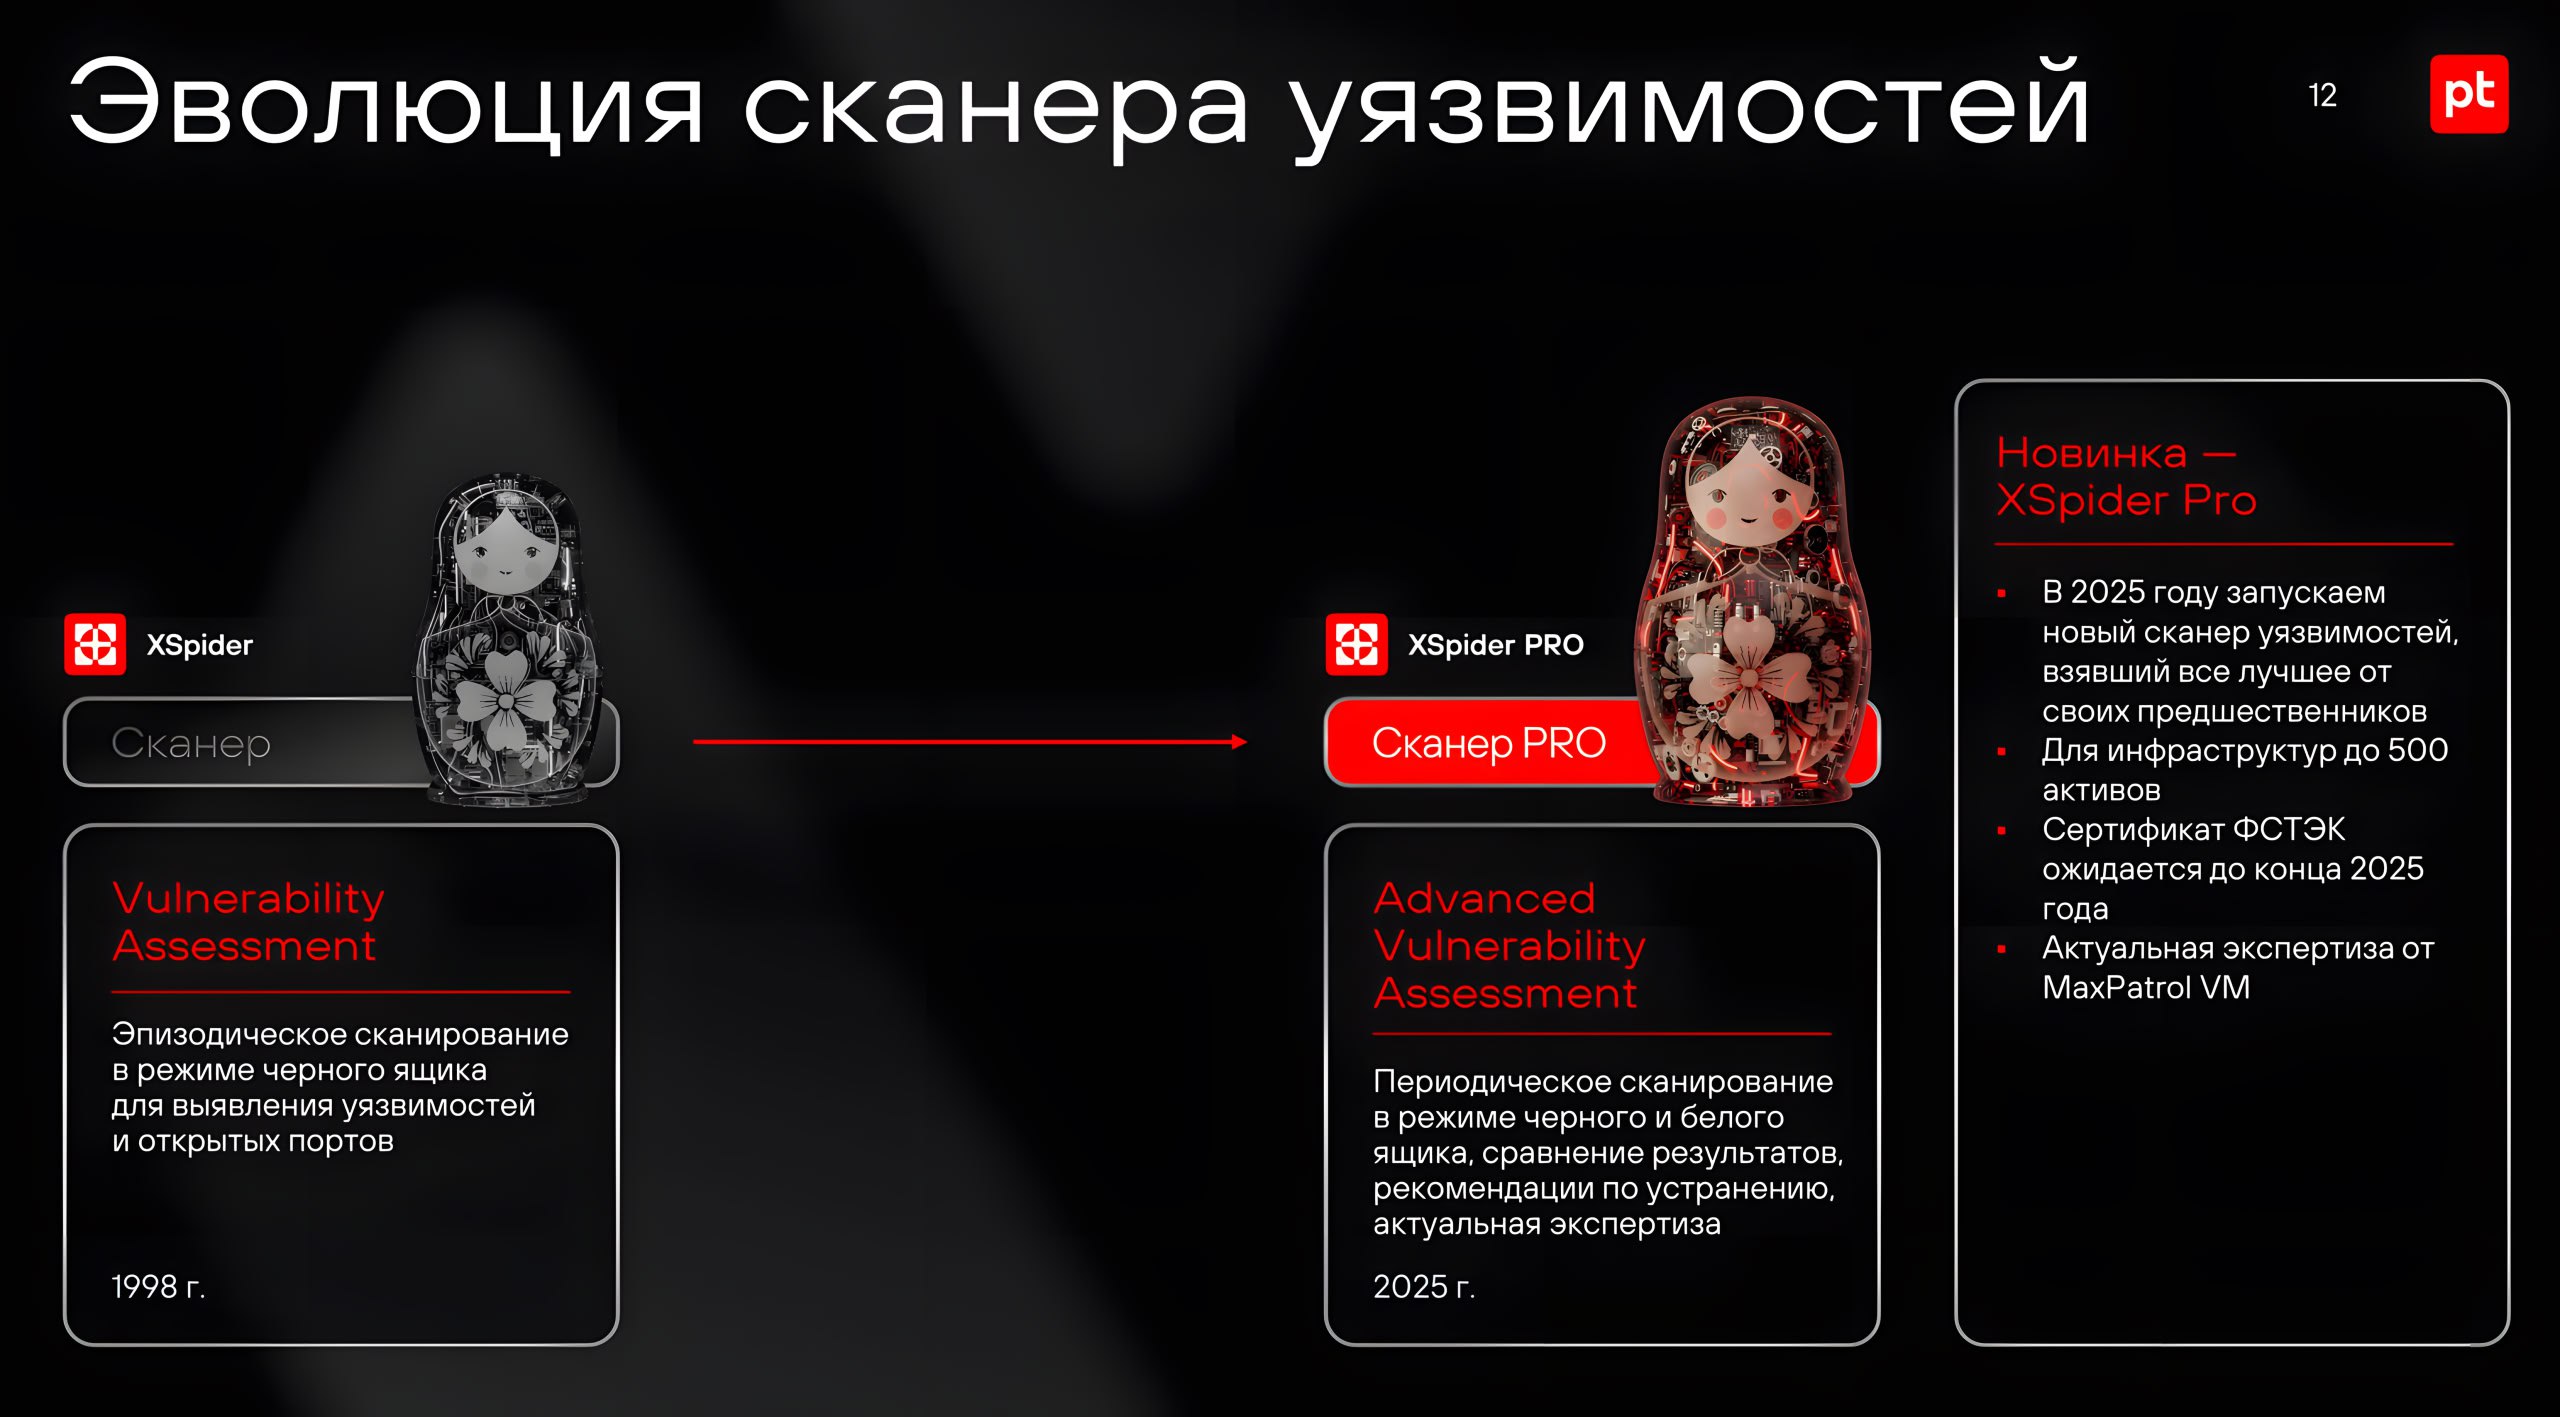
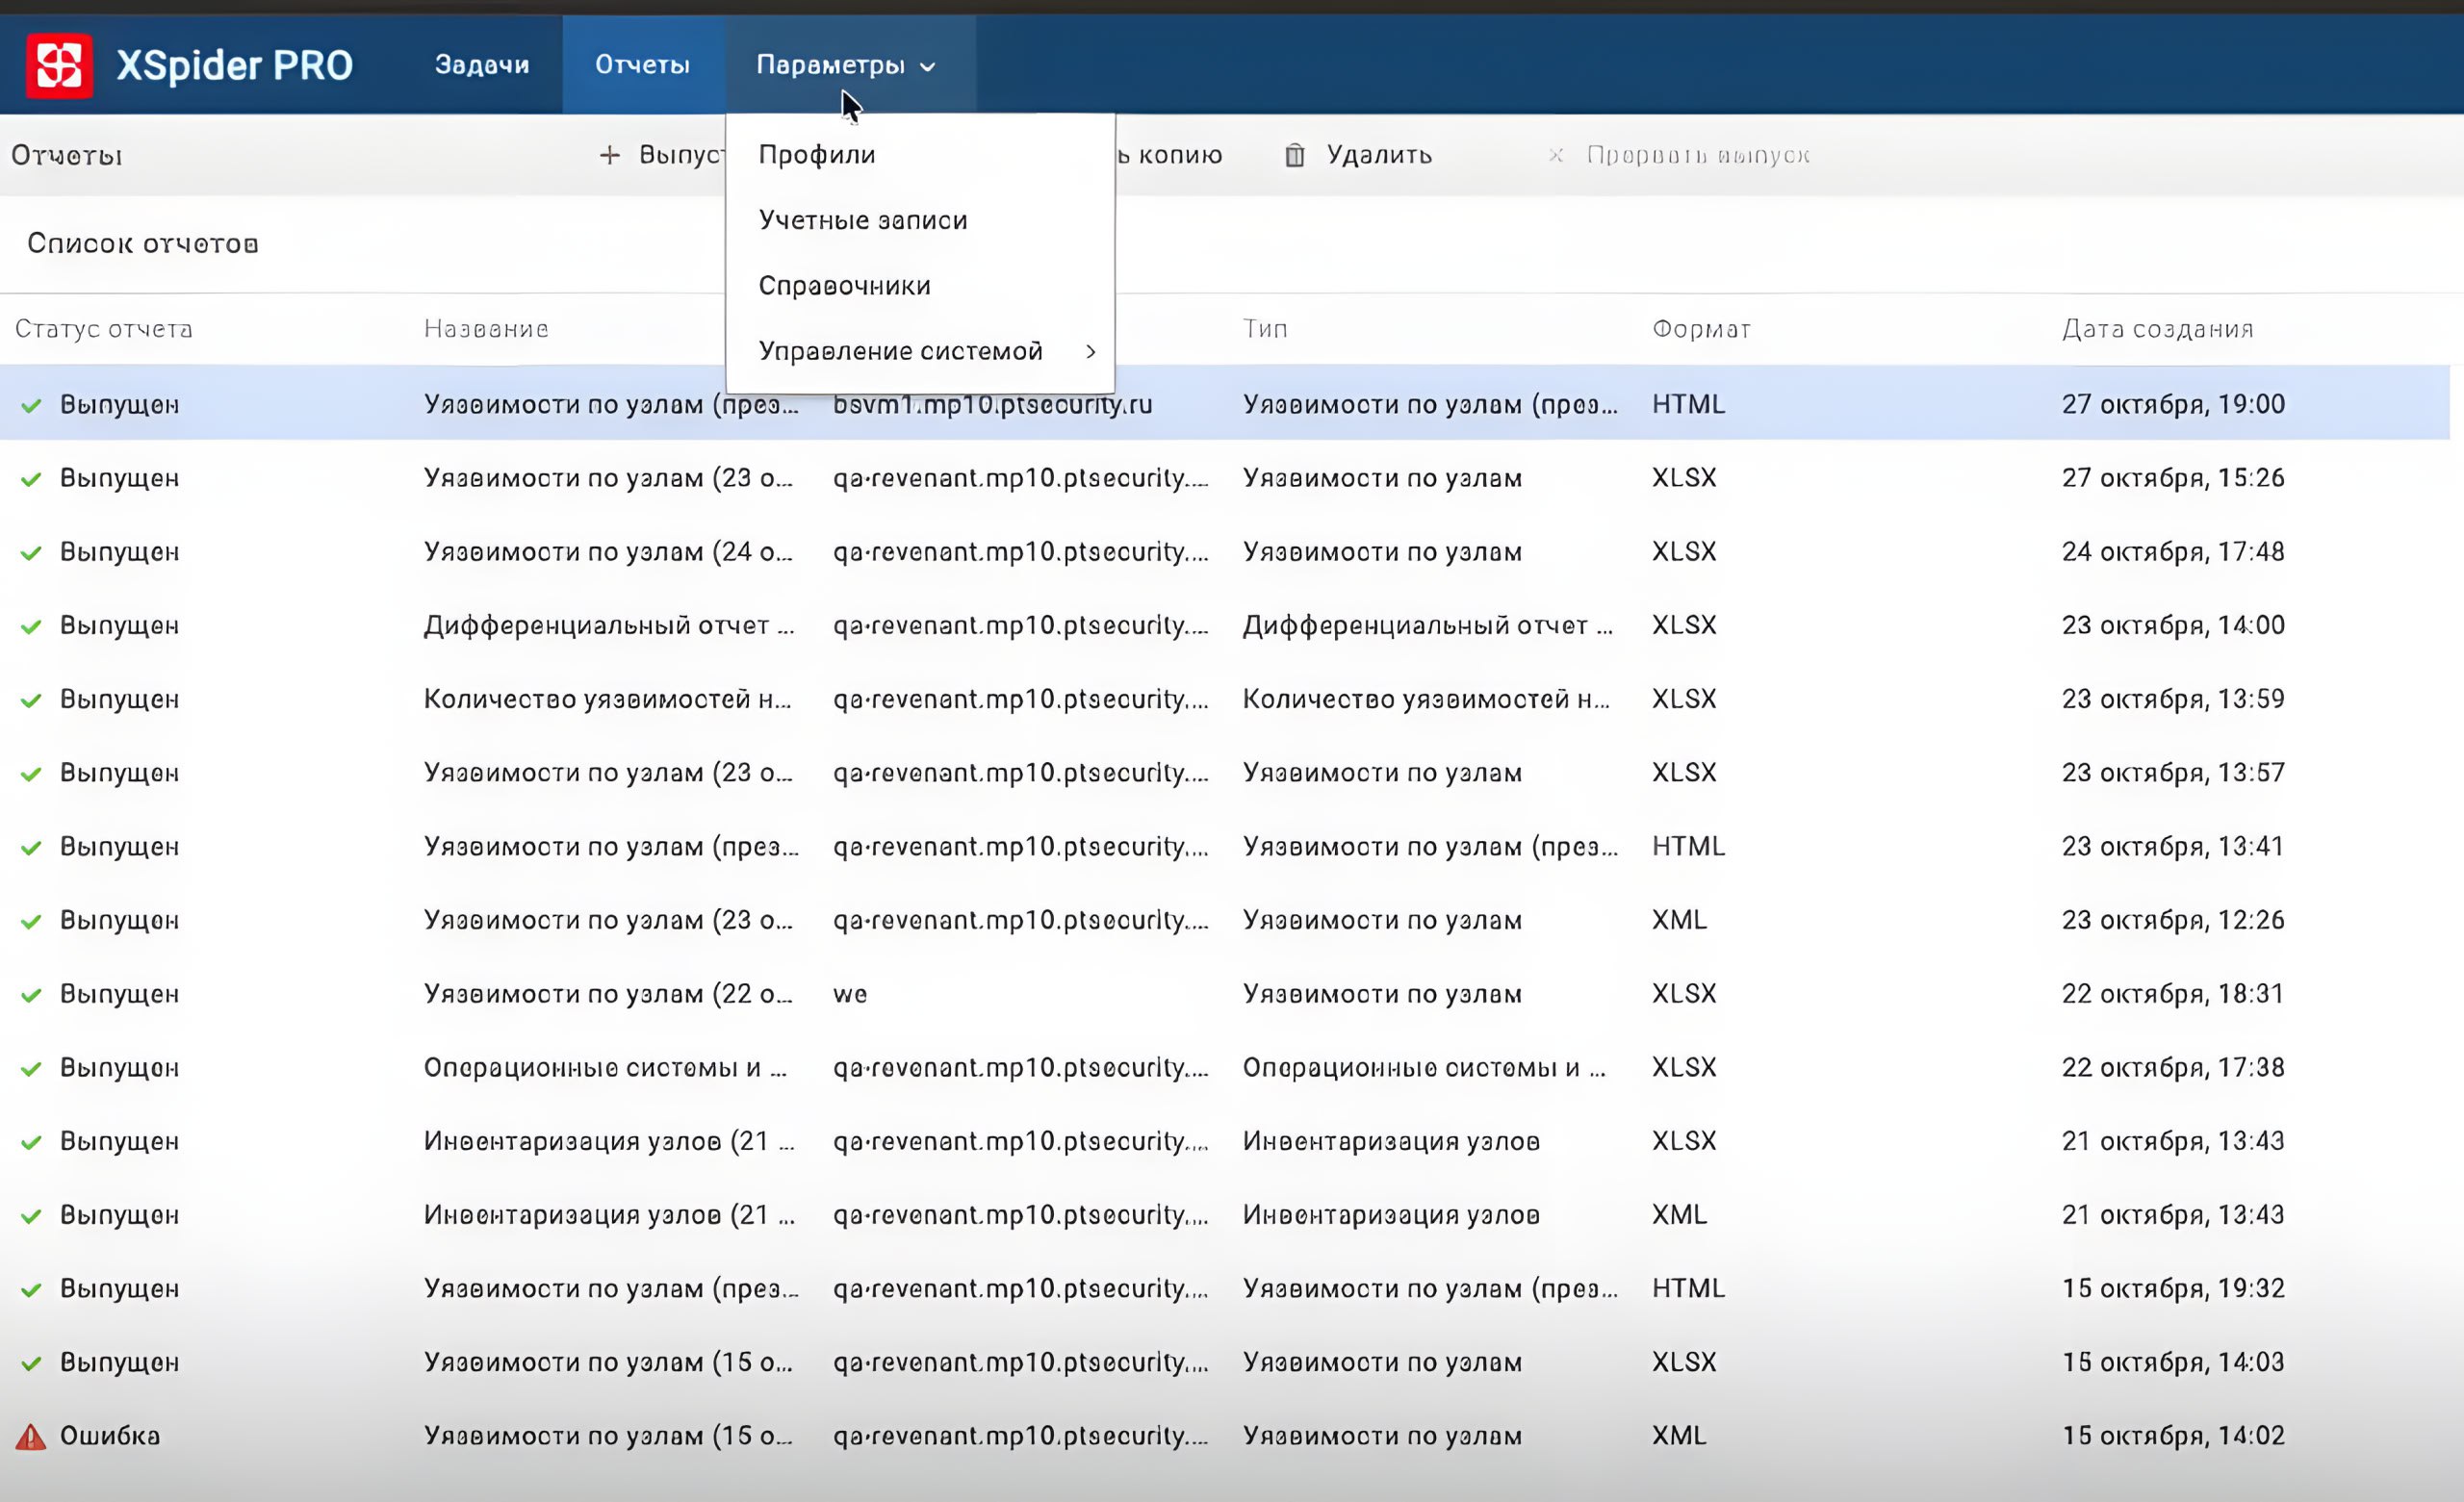
Вышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PRO

Вышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PROВышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PRO

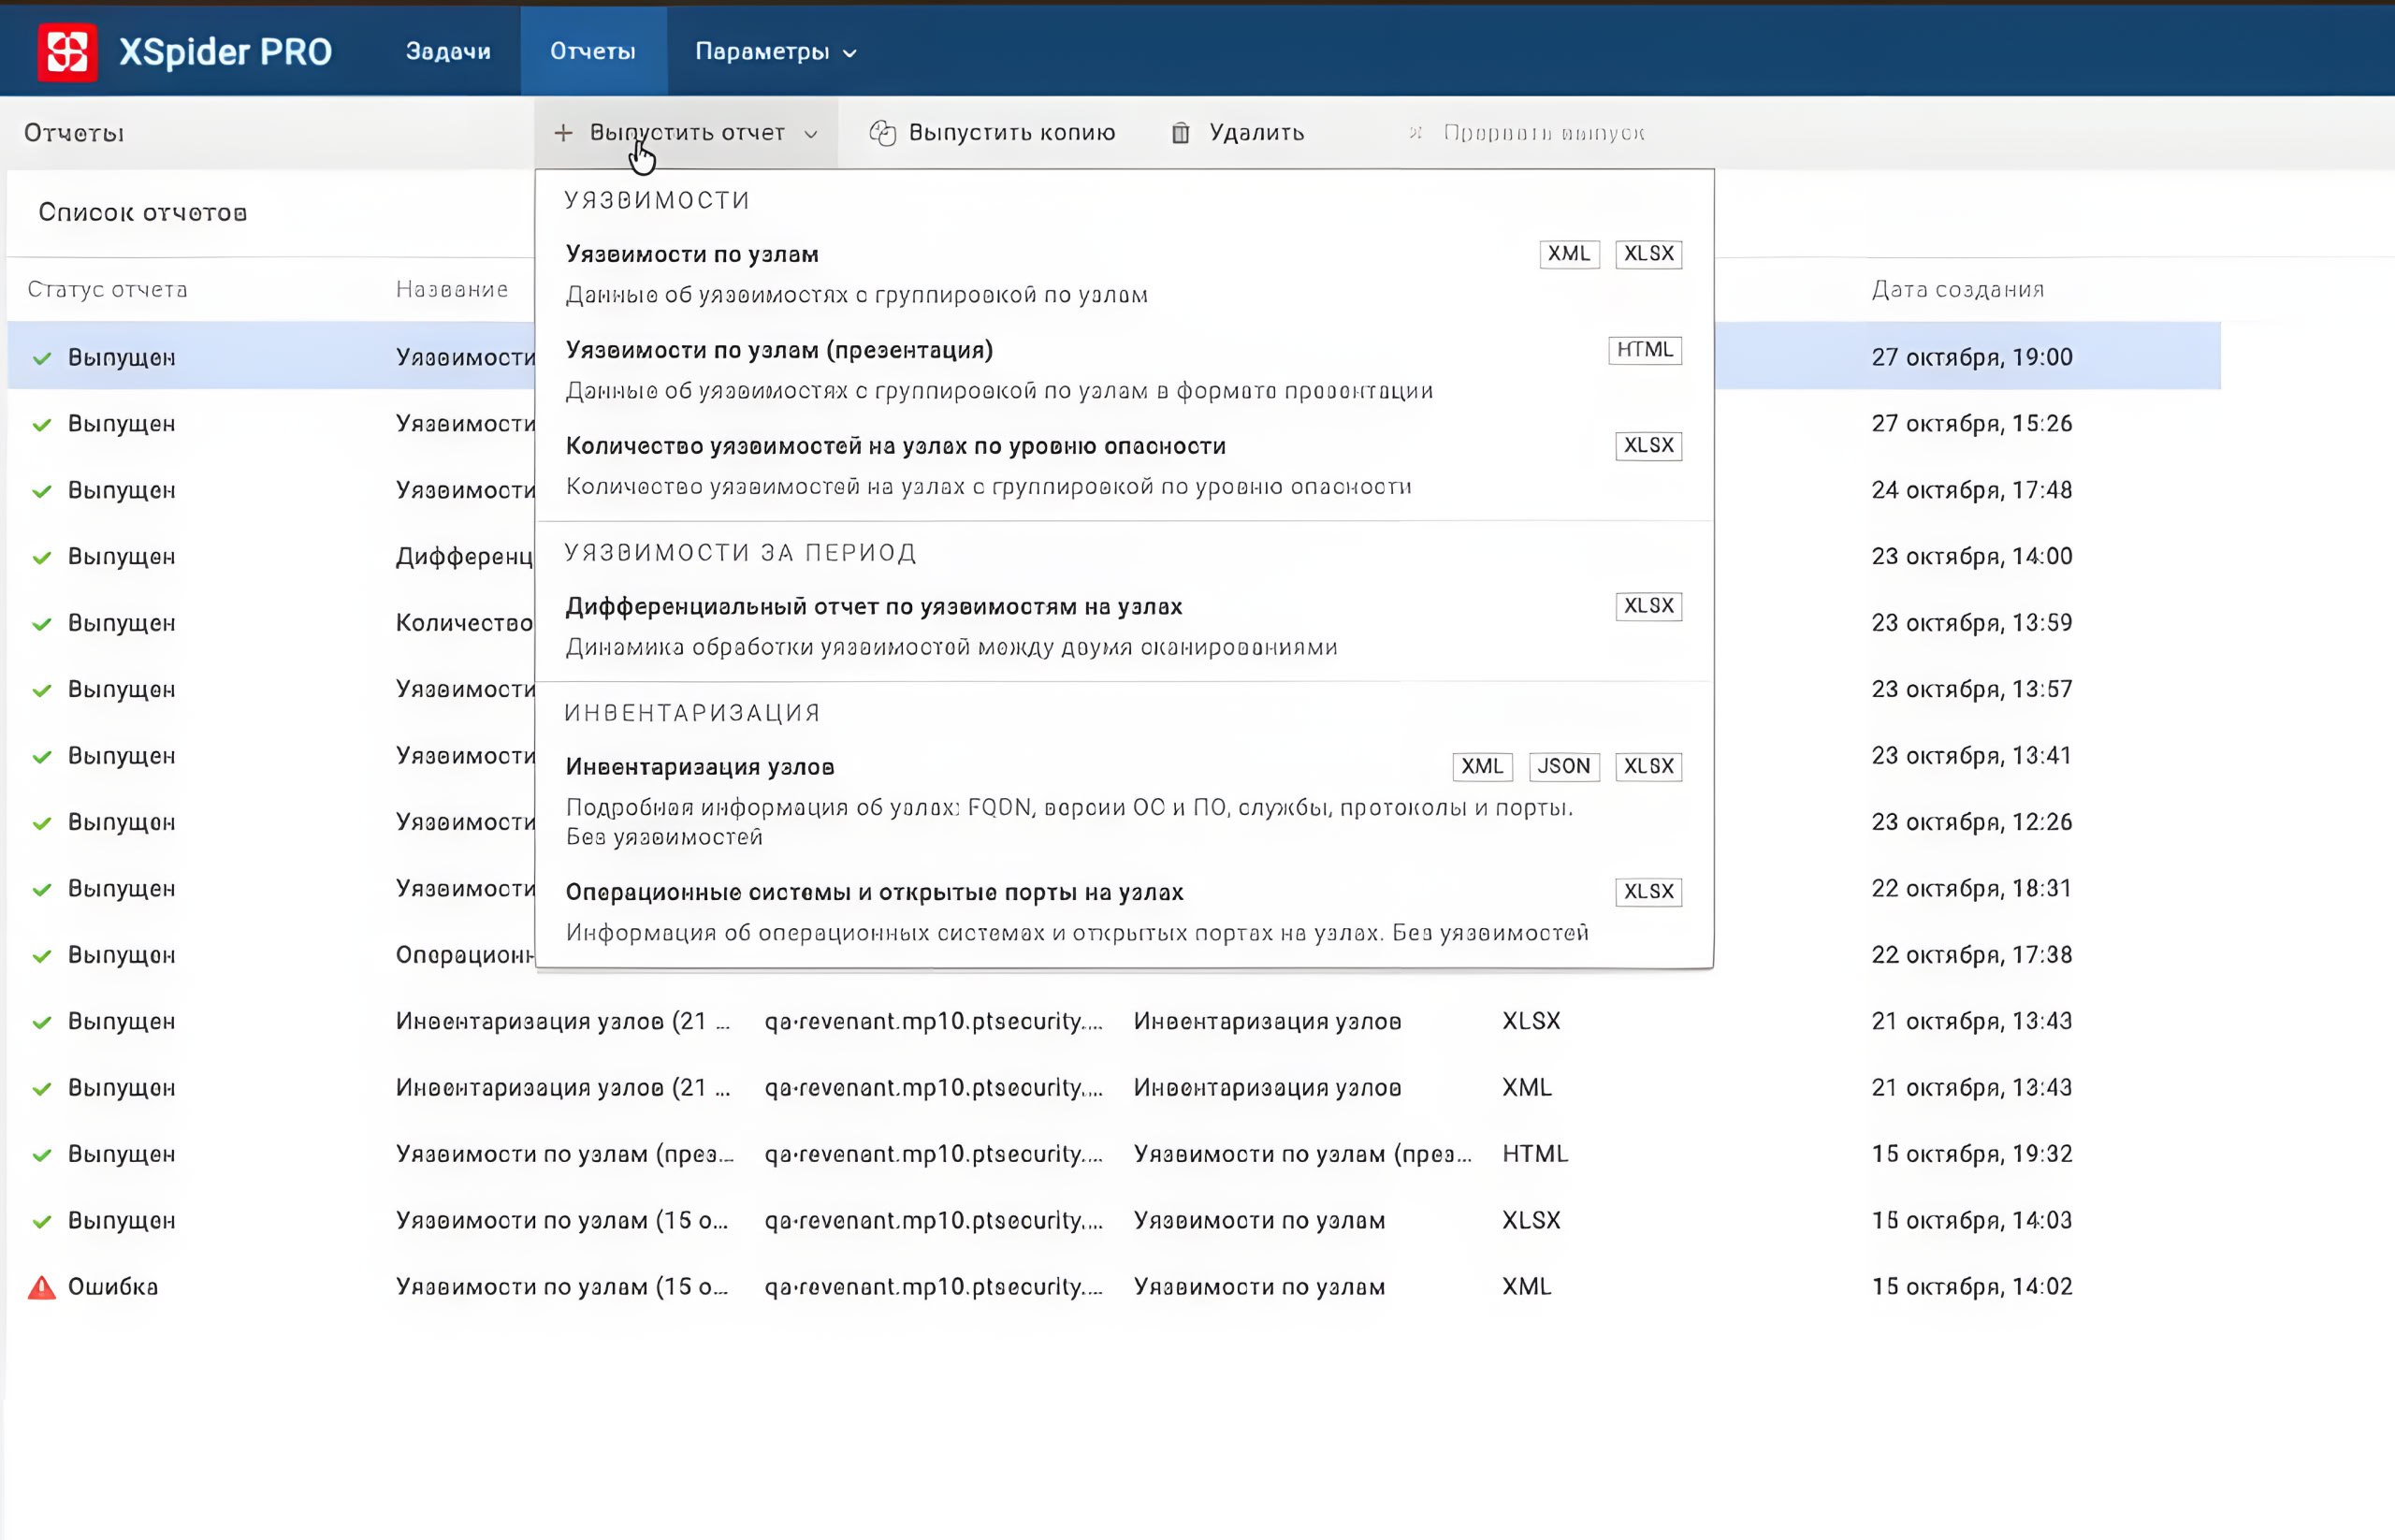
Вышел официальный пресс-релиз Positive Technologies по новому сканеру уязвимостей XSpider PRO. 🔥 Функционально это классический сканер уязвимостей, который позволяет заводить и запускать сканы в black box и white box (включая Docker) режимах. Дальше по этим задачам можно выпускать отчёты.

📄 Продукт выпускают на замену XSpider 7.8, у которого в этом году закончился сертификат ФСТЭК. Сертификат ФСТЭК на XSpider PRO планируют получить до конца года.

✂️ Архитектурно XSpider PRO представляет собой урезанную версию MaxPatrol VM. Сканирующий движок там такой же. С поправкой на то, что MaxPatrol VM ещё агентно сканировать может через EDR, а здесь исключительно безагентное сканирование.

💳 Лицензируется по узлам и функциональности (можно купить лицензию только на black box). Но есть ограничение: максимальное количество сканируемых узлов для решения - 500 ❗️ Это решение для небольших компаний. Если нужно больше, смотрите в сторону MaxPatrol VM. 😉

Вышел предновогодний выпуск журнала Positive Research, в котором есть мой материал с ТОП-5 трендовых уязвимостей 2025 года

Вышел предновогодний выпуск журнала Positive Research, в котором есть мой материал с ТОП-5 трендовых уязвимостей 2025 года

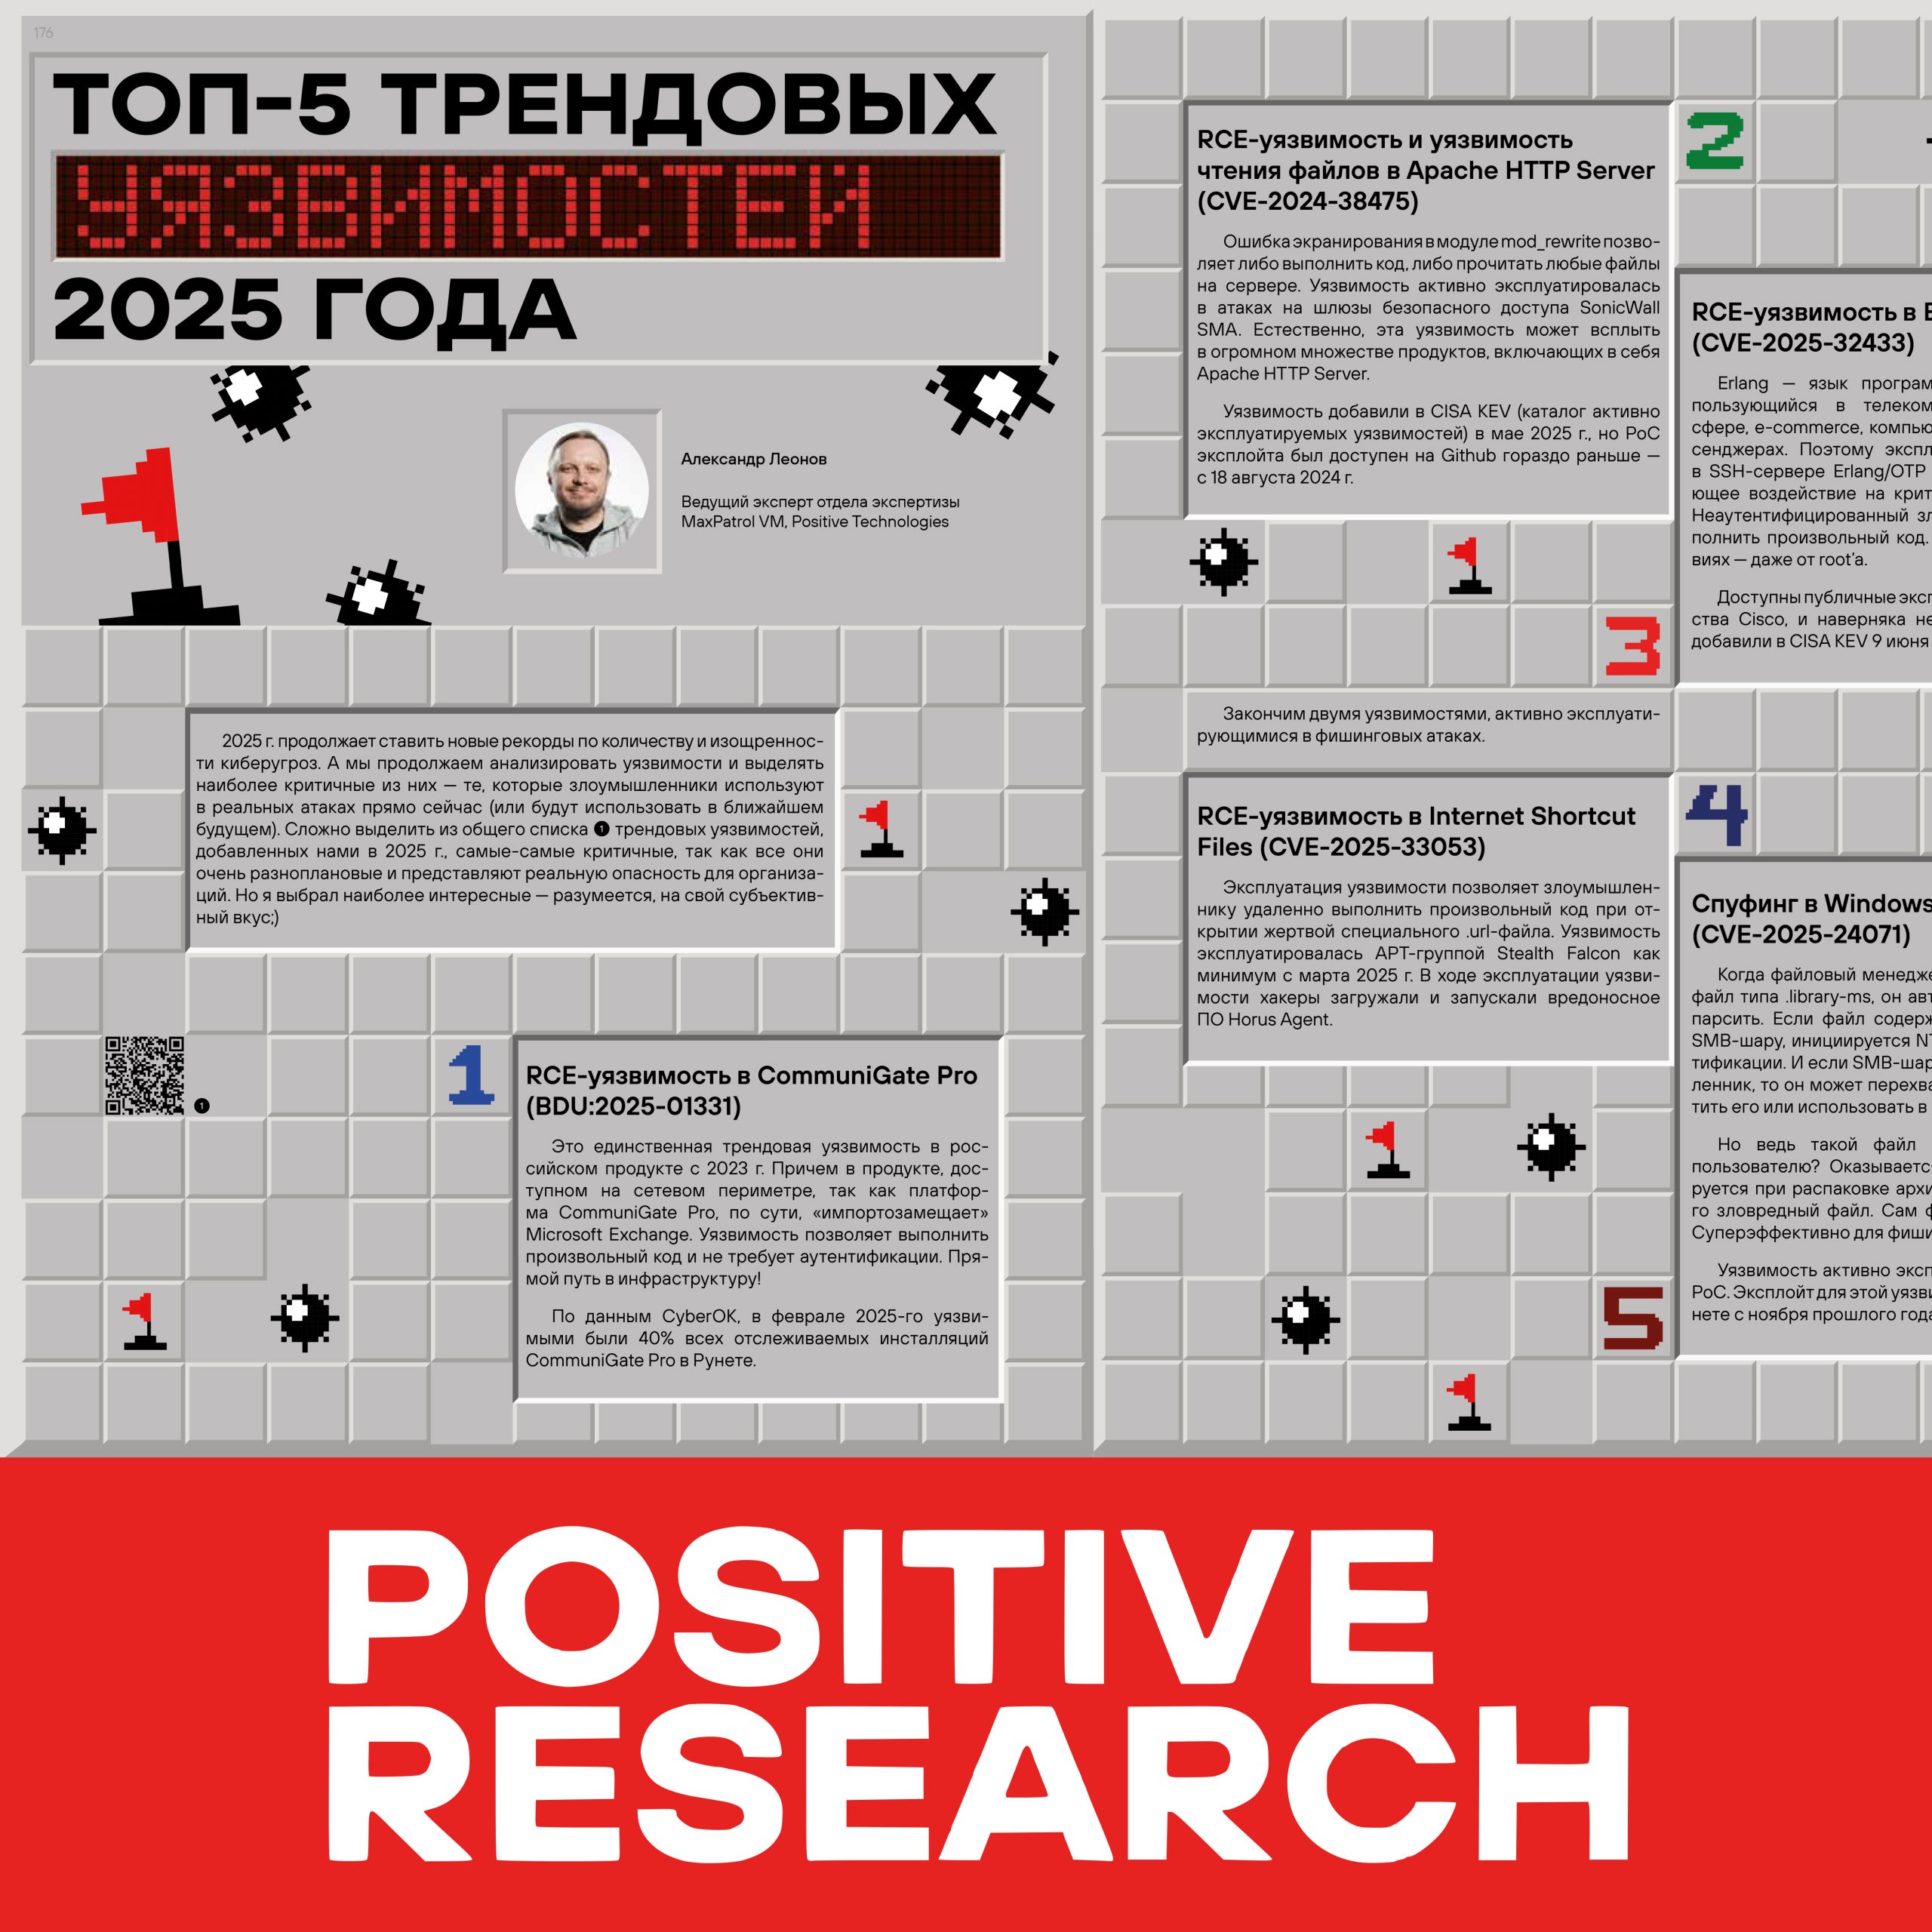
Вышел предновогодний выпуск журнала Positive Research, в котором есть мой материал с ТОП-5 трендовых уязвимостей 2025 года. Я выделял не самые критичные уязвимости (все они самые критичные!), а скорее самые интересные и разнообразные. И это, безусловно, субъективная оценка.

Материал забрали в середине лета, поэтому были все шансы, что до конца года появится что-то интересное. Так и получилось. 😅 Сейчас на первое место я бы поставил:

🔻 RCE - Microsoft SharePoint "ToolShell" (CVE-2025-49704, CVE-2025-53770). С этой уязвимостью были связаны самые громкие атаки. 😉

Уязвимости из статьи:

🔻 RCE - CommuniGate Pro (BDU:2025-01331)
🔻 RCE & AFR - Apache HTTP Server (CVE-2024-38475)
🔻 RCE - Erlang/OTP (CVE-2025-32433)
🔻 RCE - Internet Shortcut Files (CVE-2025-33053)
🔻 Spoofing - Windows File Explorer (CVE-2025-24071)

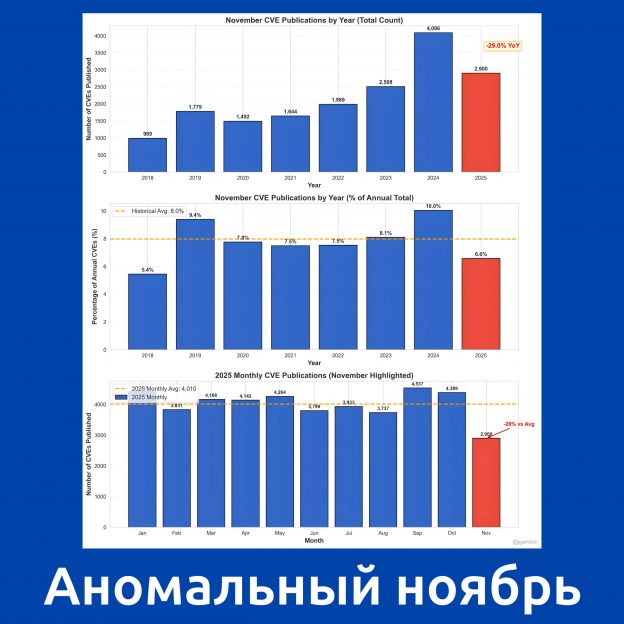
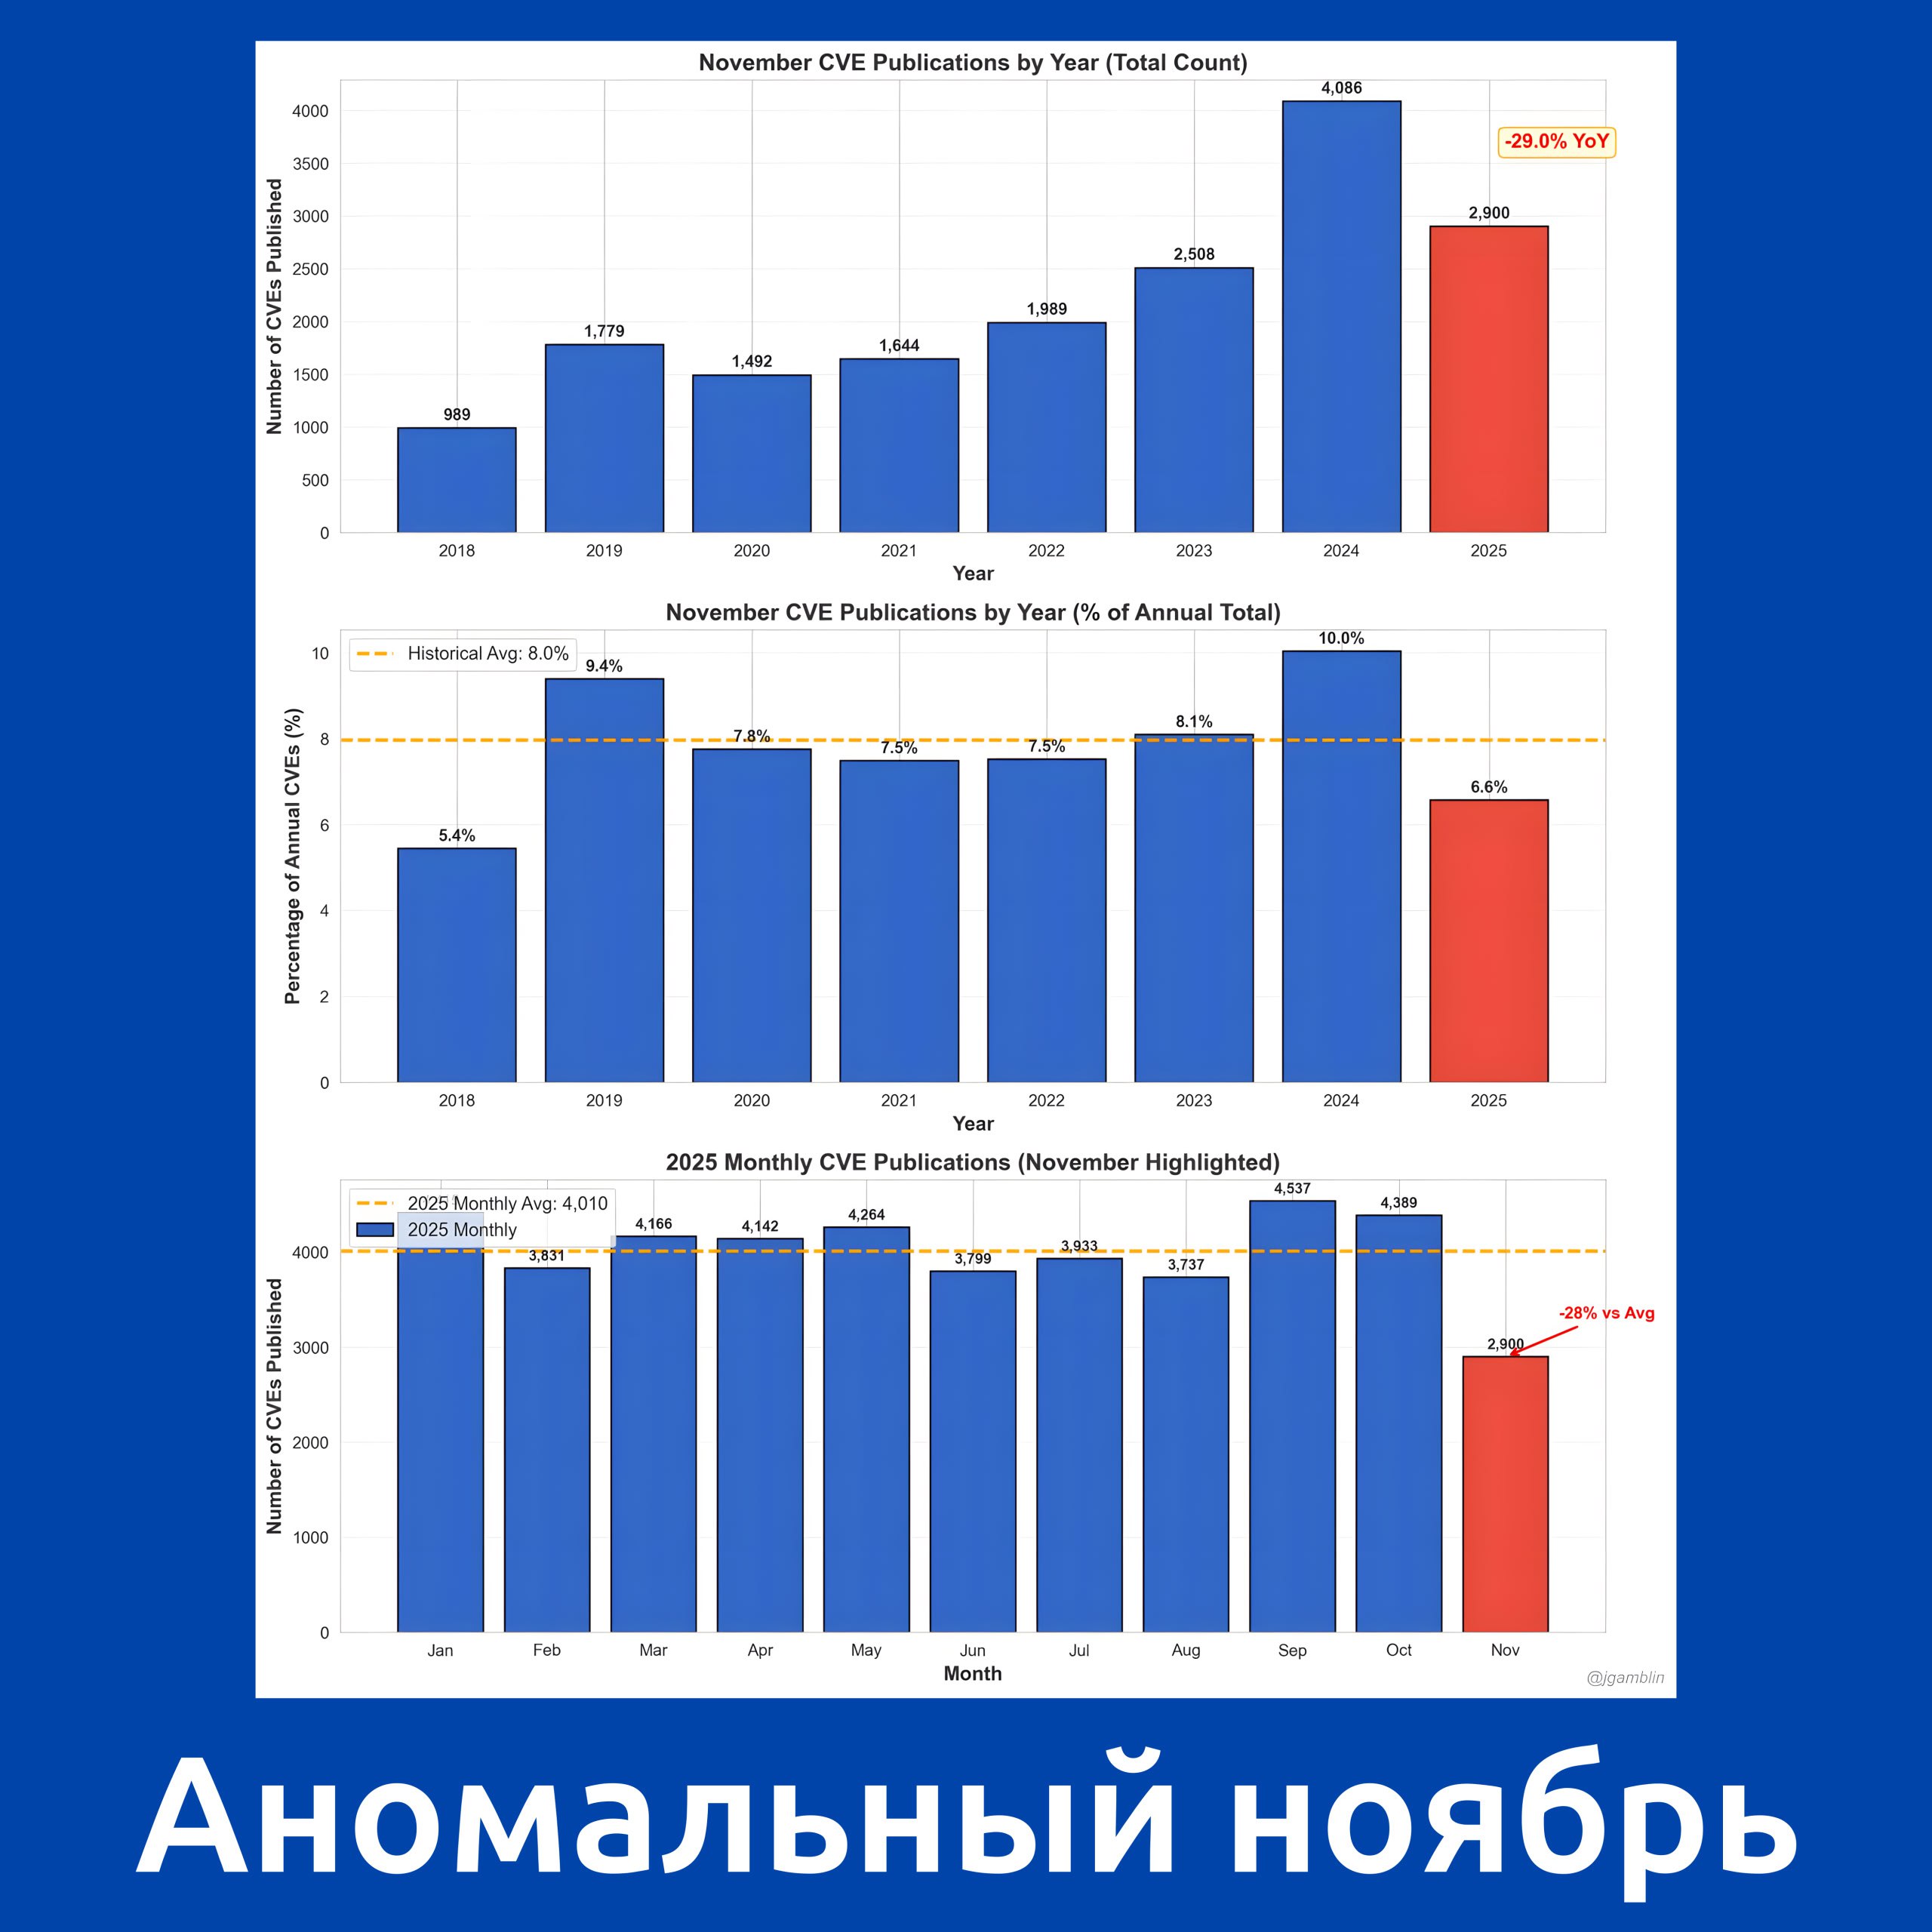
Американский аналитик уязвимостей Jerry Gamblin подсветил интересную аномалию: несмотря на общую многолетнюю тенденцию к ускорению прироста количества CVE идентификаторов, в ноябре 2025 года их было опубликовано рекордно мало!

Американский аналитик уязвимостей Jerry Gamblin подсветил интересную аномалию: несмотря на общую многолетнюю тенденцию к ускорению прироста количества CVE идентификаторов, в ноябре 2025 года их было опубликовано рекордно мало!

Американский аналитик уязвимостей Jerry Gamblin подсветил интересную аномалию: несмотря на общую многолетнюю тенденцию к ускорению прироста количества CVE идентификаторов, в ноябре 2025 года их было опубликовано рекордно мало!

Мы упали с 4 086 публикаций в ноябре 2024 года до 2 900 в ноябре 2025 года. Это колоссальное снижение на 1 186 CVE (-29% год к году)!

Откуда взялось это падение? Почти 800 из этих «пропавших» CVE пришлись всего на три источника, которые замедлились по сравнению с прошлым годом:
1️⃣ Patchstack: - 444 CVE (падение примерно на 67%)
2️⃣ MITRE: - 175 CVE
3️⃣ Linux Kernel: - 174 CVE

Эти данные отлично демонстрируют, что "Global CVE Counts" часто определяется административными процессами всего в нескольких ключевых игроках (CNA).

Что явилось причиной такого замедления пока непонятно. Возможно в этом году какой-то особенный Thanksgiving. 🙂🦃 Также в кулуарах упоминают "retooling" в компании Patchstack.

Коллеги замутили сегодня эпичную коллабу с официальным каналом Минэкономразвития России

Коллеги замутили сегодня эпичную коллабу с официальным каналом Минэкономразвития России

Коллеги замутили сегодня эпичную коллабу с официальным каналом Минэкономразвития России.

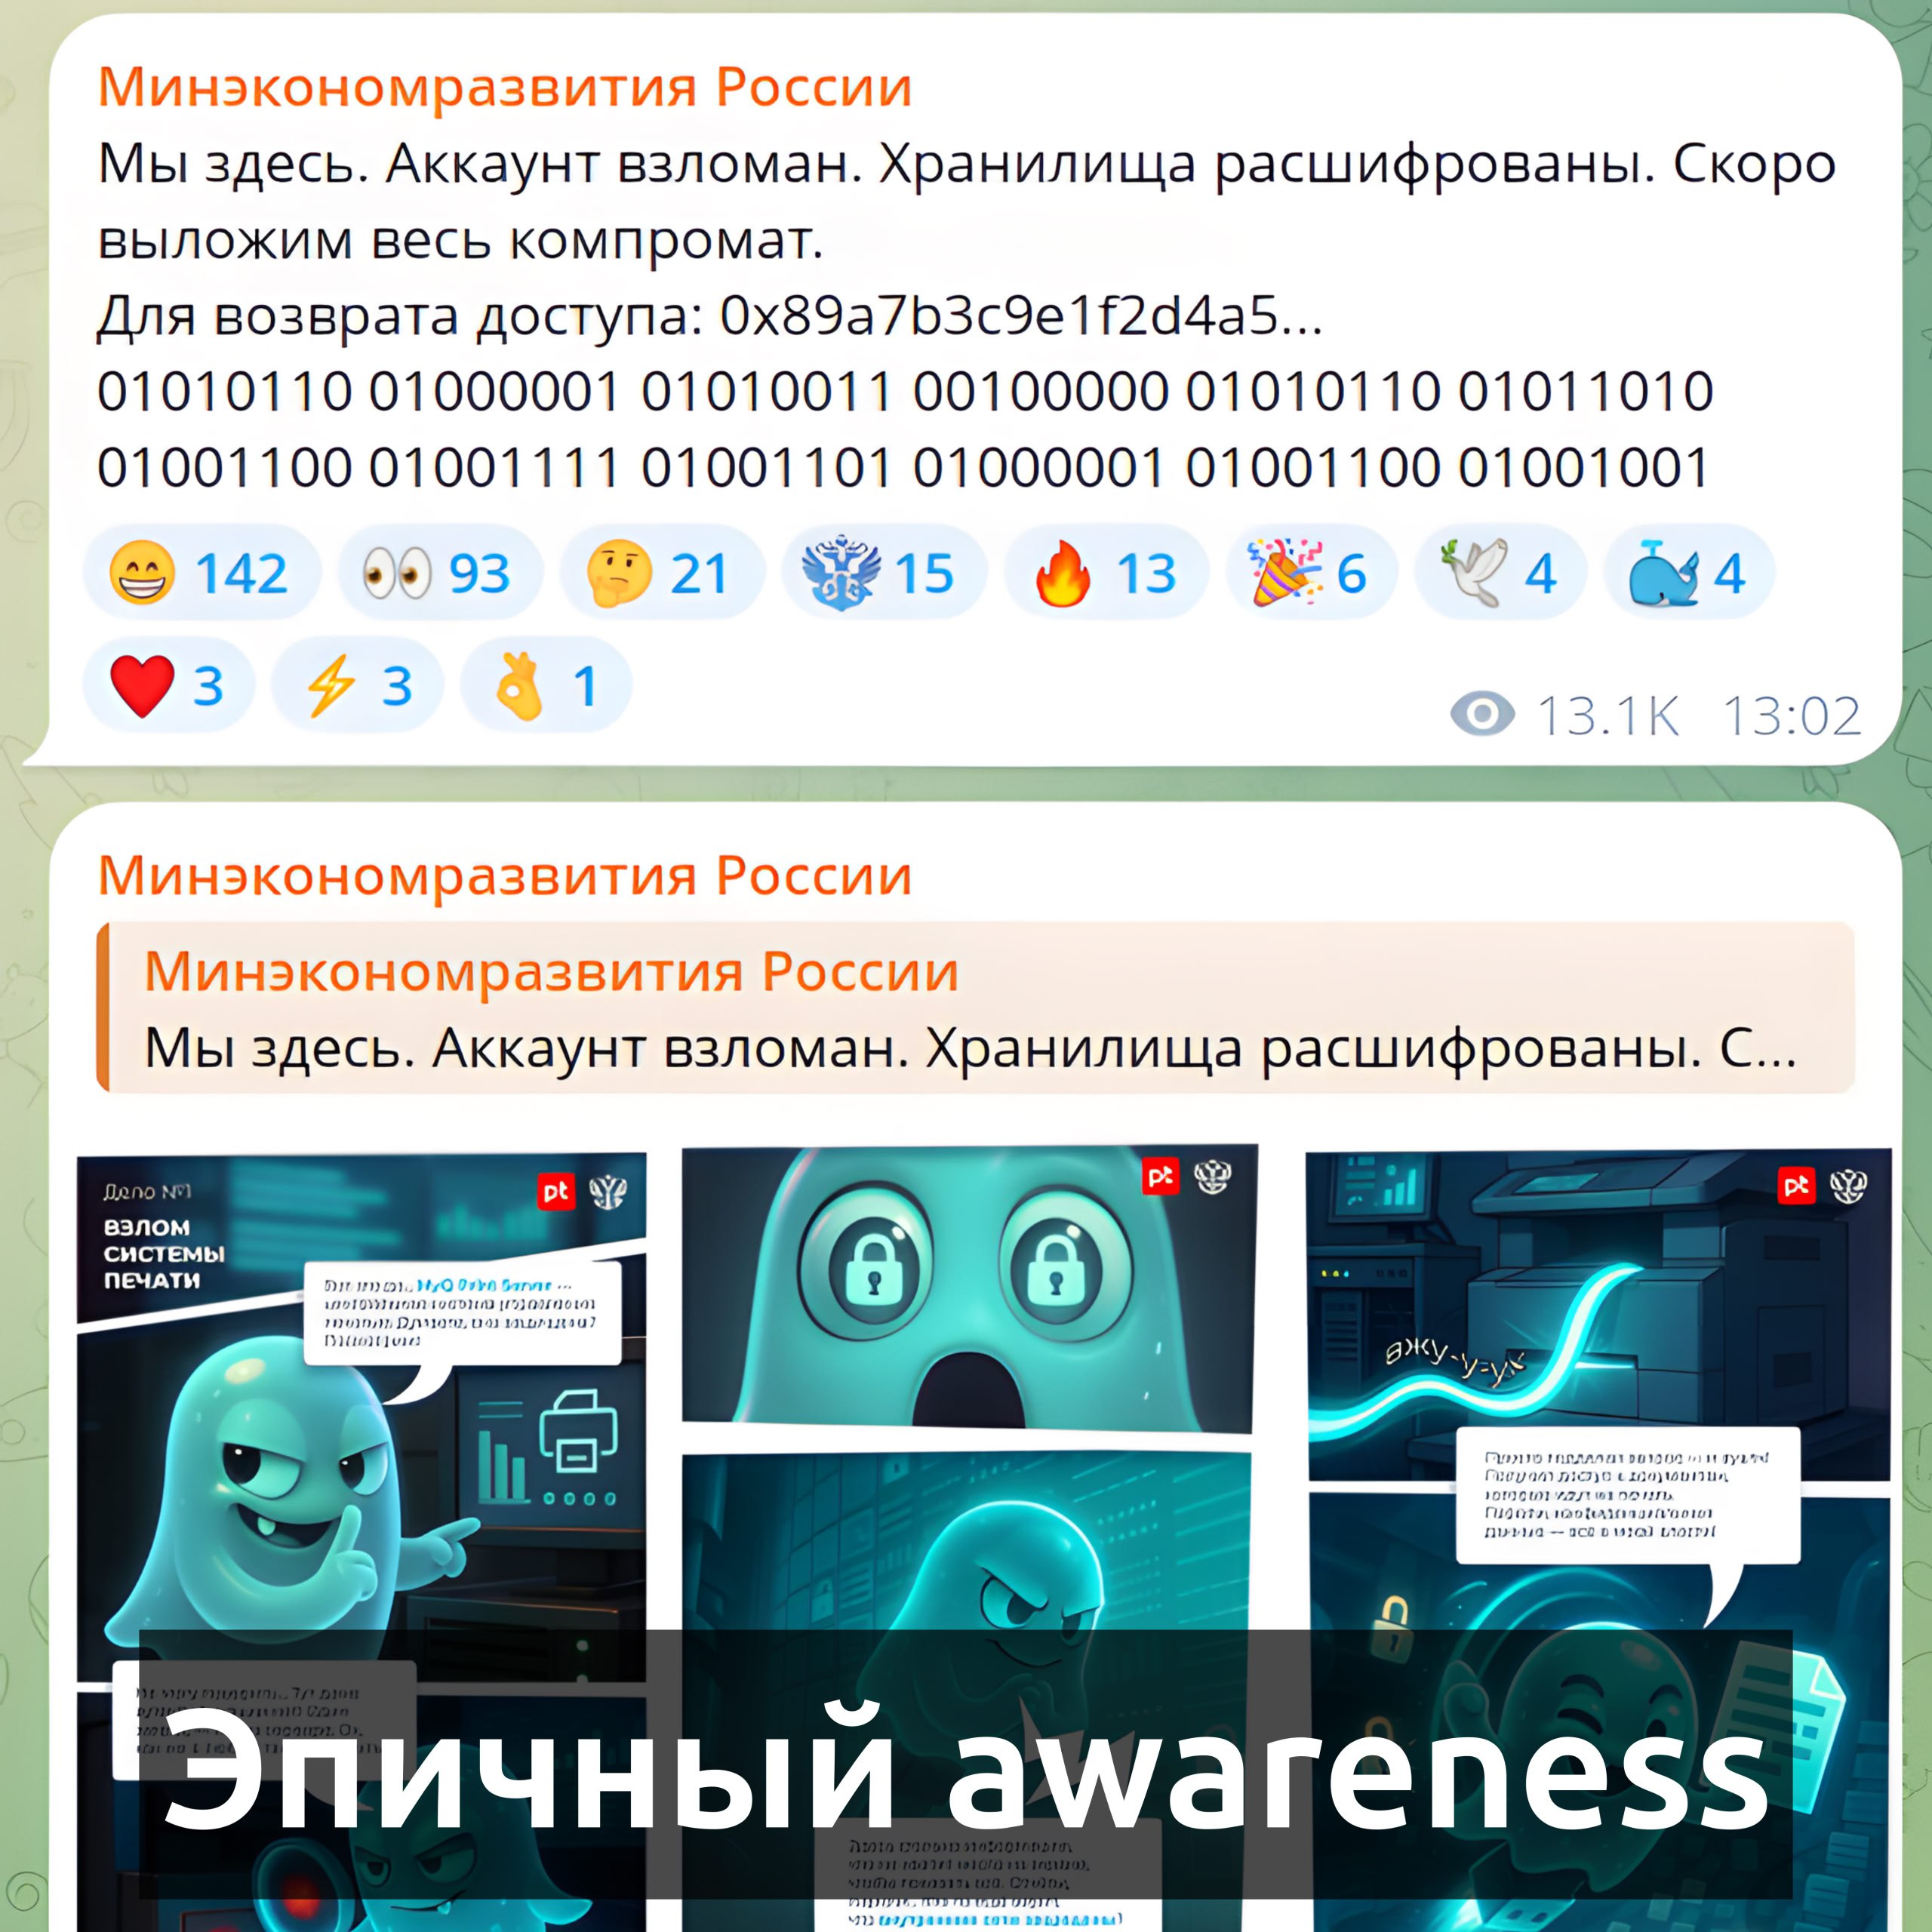
🔹 В 13:02 в канале вышло загадочное сообщение о взломе аккаунта (на иллюстрации). Похожие сообщения частенько размещают злоумышленники, которым удалось полностью скомпрометировать инфраструктуру организации.

🔹 Через 4 минуты, в 13:06, вышло второе сообщение, из которого стало ясно, что это подводка к awareness-комиксу Positive Technologies. По сюжету злобное привидение пытается проэксплуатировать уязвимость MyQ Print Server, вероятнее всего RCE без аутентификации CVE-2024-28059. Но у него ничего не получилось, так как уязвимость уже была выявлена с помощью MaxPatrol VM и устранена. 🙂

Вот такое эффектное широковещательное сообщение о пользе Vulnerability Management-а. PR-щикам Минэкономразвития респект за смелость! 🔥