Выпустил отчёт по октябрьскому Linux Patch Wednesday!

Выпустил отчёт по октябрьскому Linux Patch Wednesday!

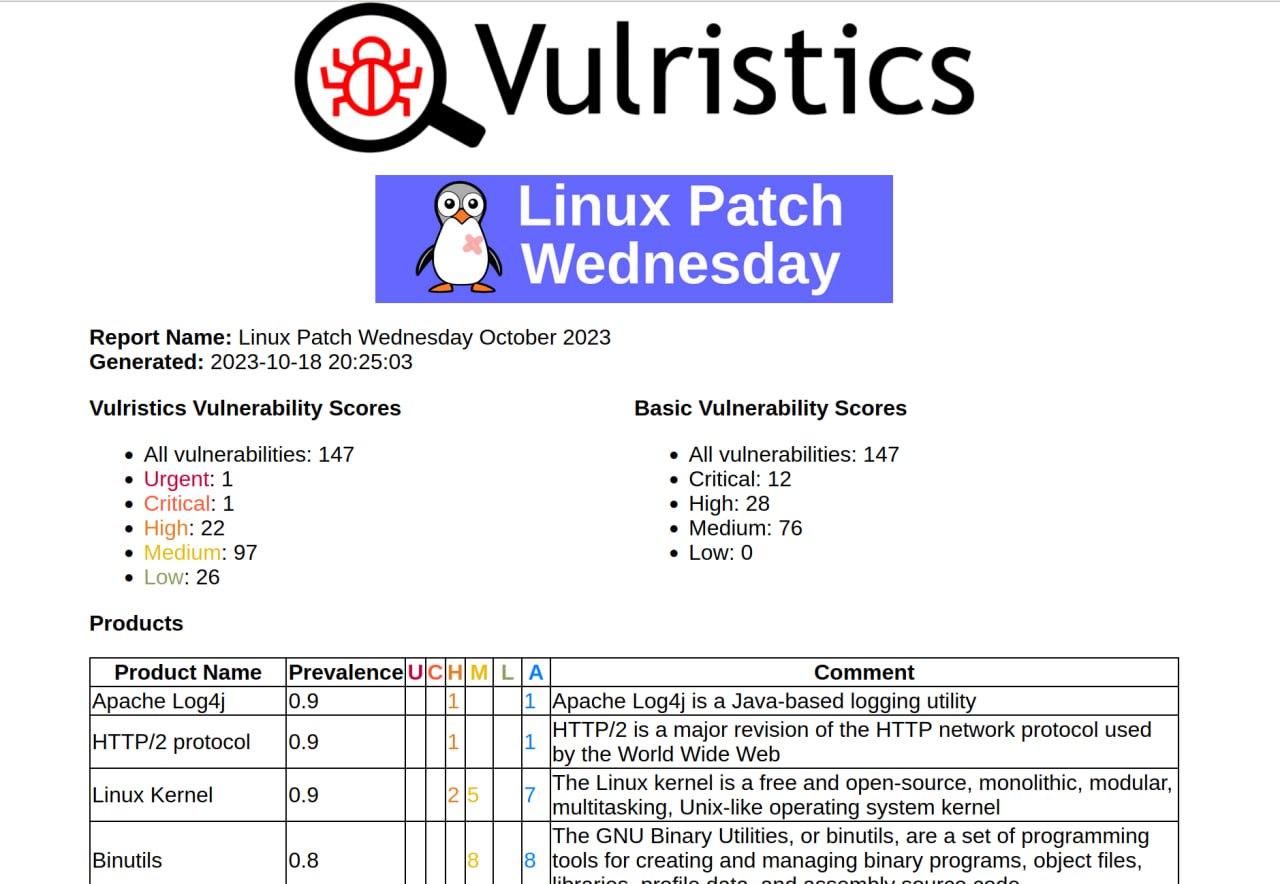
Выпустил отчёт по октябрьскому Linux Patch Wednesday! Первый! 🥳 Результатом доволен. Топ выглядит адекватно и соответствует тому, что я подсвечивал в канале.

1. Memory Corruption - Chromium (CVE-2023-5217). Это уязвимость в библиотеке libvpx, которая была самой критичной и в октябрьском Microsoft Patch Tuesday. Есть PoC на гитхабе и признаки эксплуатации вживую.
2. Remote Code Execution - GNU C Library (CVE-2023-4911). Это Qualys Looney Tunables. Давно есть PoC, но признаков эксплуатации вживую пока нет.
3. Denial of Service - Golang Go (CVE-2023-29409). Есть PoC. Vulristics определил софт как TLS, т.к. в описании уязвимости CVE никакого намека на Go. 🤷‍♂️
4. Denial of Service - HTTP/2 protocol (CVE-2023-44487). Также был в MSPT.
…
14. Memory Corruption - Curl (CVE-2023-38545). Для этой уязвимости появились PoC-и на Github.

Остальное без эксплоитов и признаков эксплуатации вживую.

🗒 Vulristics report

По Privilege Escalation в Cisco IOS XE (CVE-2023-20198), о которой вчера писал, прям паника в ИБшных СМИ пошла

По Privilege Escalation в Cisco IOS XE (CVE-2023-20198), о которой вчера писал, прям паника в ИБшных СМИ пошла

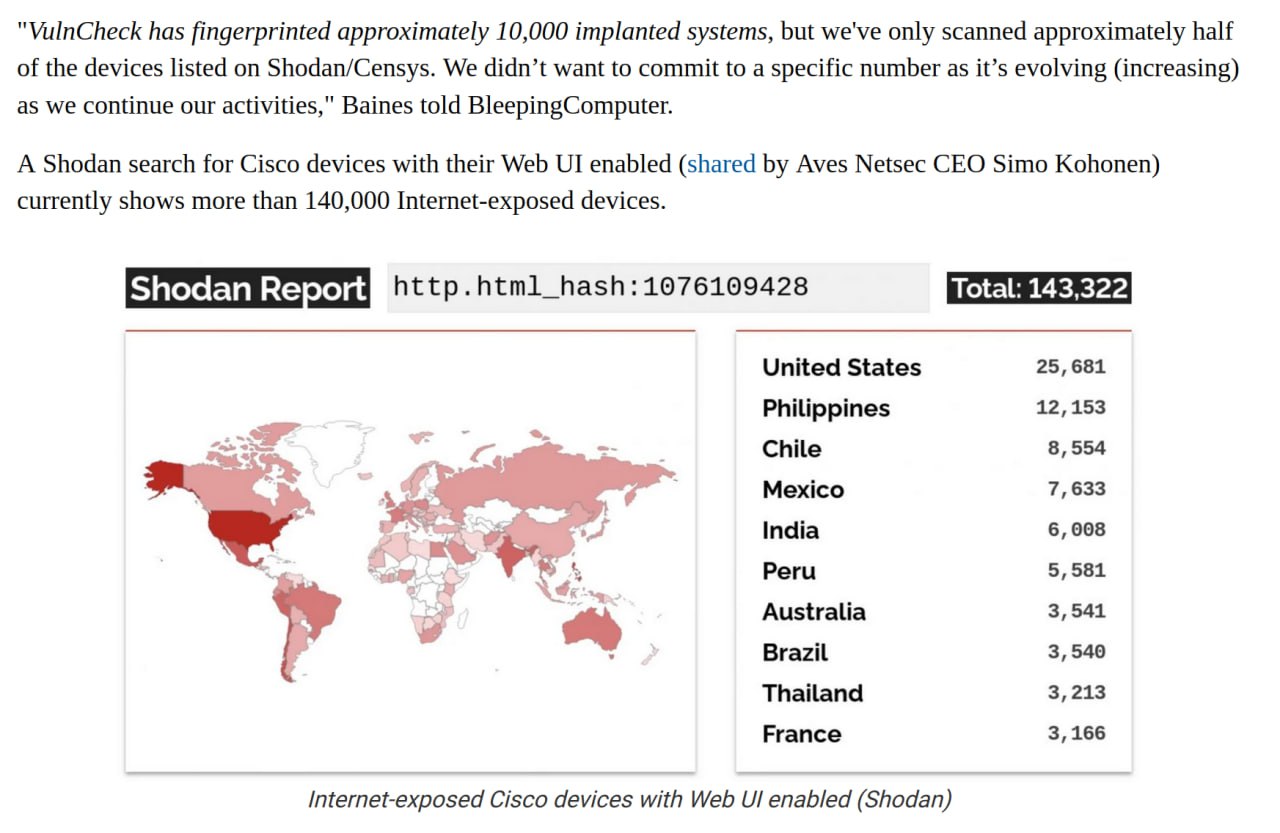
По Privilege Escalation в Cisco IOS XE (CVE-2023-20198), о которой вчера писал, прям паника в ИБшных СМИ пошла. Товарищи из Vulnerability Intelligence компании VulnCheck выпустили скрипт для проверки Cisco IOS XE на компрометацию и начали сканировать выдачу Shodan/Censys с устройствами Cisco. В этой выдаче где-то 140000 хостов. И вот они заявили журналисту из Bleeping Computer, что где-то половину хостов просканили и где-то 10000 устройств с имплантом обнаружили. То есть не просто уязвимых, а уже взломанных. А сколько их всего будет сложно даже предположить. 🍿

Хорошая демонстрация почему нужно отслеживать информацию об уязвимостях и быстро-быстро реагировать. Ну и стараться уменьшать свой периметр на сколько возможно, убирая от туда ненужное (типа веб-гуёв сетевых устройств).

Сегодня вышла статья Евгения Баклушина "Кибербезопасность в Индонезии или Nama saya Cyber Security"

Сегодня вышла статья Евгения Баклушина Кибербезопасность в Индонезии или Nama saya Cyber Security

Сегодня вышла статья Евгения Баклушина "Кибербезопасность в Индонезии или Nama saya Cyber Security". Переводится как "меня зовут Кибер Безопасность". 🙂 Т.к. меня тема Индонезии очень привлекает, то никак не мог пройти мимо. Прочитал, сделал выжимку с комментариями.

1. Цифровизация в Индонезии начала активно развиваться с начала 2000х. В 2018 году ООН отнесла Индонезию к странам со средним и высоким индексом развития цифровых услуг и сервисов. В 2021 году они заняли 31 место в Global Cybersecurity Index. В следующем отчёте ожидаются в TOP-25. С 2012 года подключают госов к вопросам ИБ, начали с проекта билля о защите персональных данных.
2. Основной регулятор кибербеза - Национальное Агентство по Кибербезопасности и Криптографии (eng. National Cyber and Crypto Agency, ind. Badan Siber dan Sandi Negaga, BSSN). Создано/реорганизовано с 2017 года из DK2ICN и Lemsaneg, подчиняются напрямую президенту.
3. BSSN содержит 10 подразделений (в статье приведены), мне кажутся наиболее интересными два: Подразделение по обнаружению вторжений (NSOC и входящий в него Id-SIRTII/CC - у них интересный сайт) и Центр сертификации кибертехнологий и криптотехнологий (видимо и реестр сертифицированных решений должен быть).
4. BSSN курирует работу Государственного политехнического института связи (PoltekSSN), который готовит специалистов по кибербезу.
5. В 2018 году в Индонезии опубликовали Национальную Стратегию Кибербезопасности (Strategi Keamanan Siber Indonesia), которую реализует BSSN. Евгений про неё подробно пишет, всё красиво, но я такое высокоуровневое не особо жалую.
6. В 2022 году в Индонезии вступил в силу Закон о защите персональных данных (Personal Data Protection Law, PDP), на основе GDPR. Единого органа по защите перс. данных у них нет, но планируют создать. Закон предусматривает штрафы до 2% годового дохода или годовой выручки. Может это быть драйвером ИБ? Видимо вполне. 😏
7. В стратегии прописано участие в мировом сообществе по кибербезу. Есть соглашение об обмене опытом с разными странами, включая Россию.

В общем, занимательно. Есть куда дальше покопать. Хорошей отправной точкой видится сайт BSSN, но с российских ip он блокируется совсем, а некоторые внутренние страницы открываются, похоже, только с индонезийских IP. 🤷‍♂️ Но это, разумеется, решаемо. 😉
Очередная Privilege Escalation c CVSS 10, на этот раз в Cisco IOS XE (CVE-2023-20198)

Очередная Privilege Escalation c CVSS 10, на этот раз в Cisco IOS XE (CVE-2023-20198)

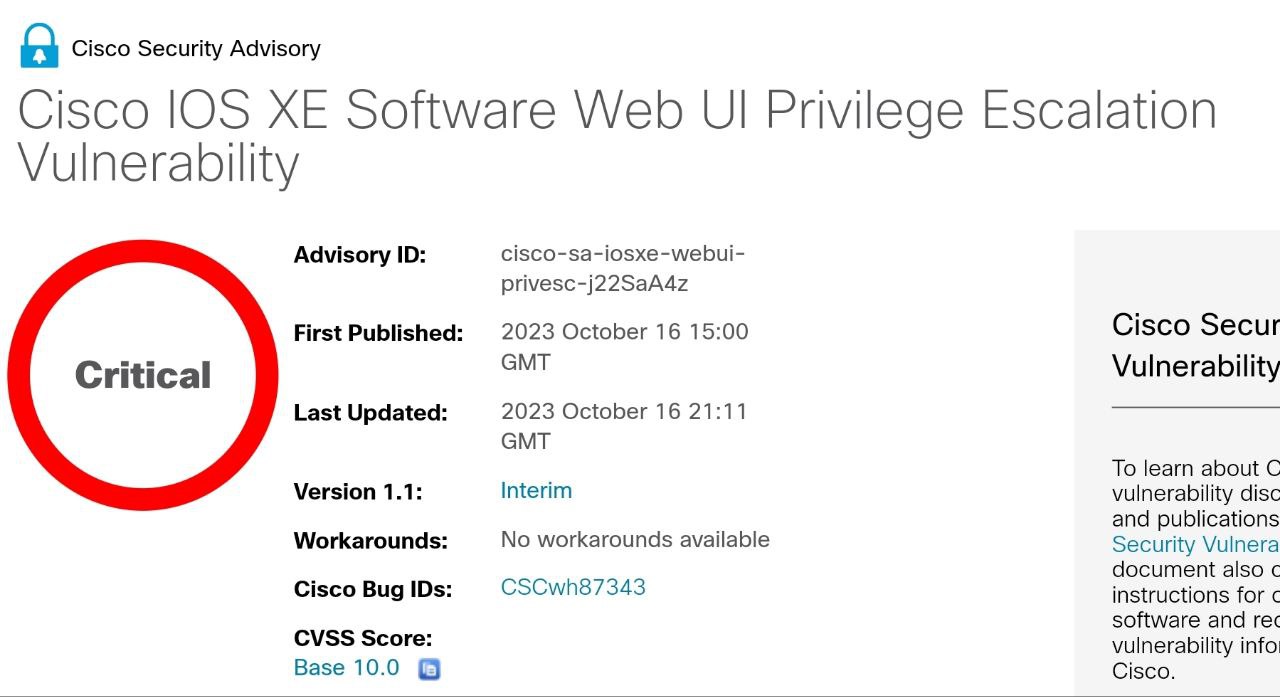
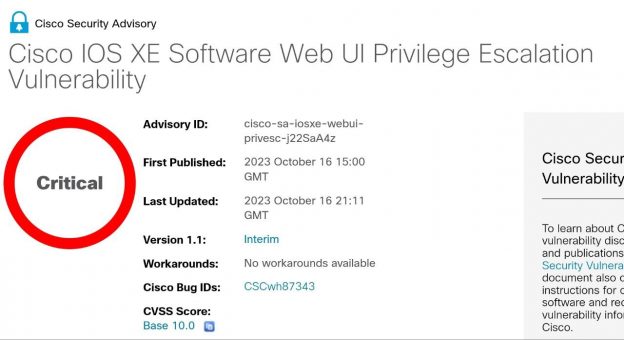
Очередная Privilege Escalation c CVSS 10, на этот раз в Cisco IOS XE (CVE-2023-20198). Как и в случае с Confluence, это значит полную компрометацию актива неаутентифицированным злоумышленником.

"Cisco известно об активной эксплуатации ранее неизвестной уязвимости в функции веб-интерфейса Cisco IOS XE, когда его выставляли в Интернет или в ненадежные сети. Эта уязвимость позволяет удаленному злоумышленнику, не прошедшему аутентификацию, создать учетную запись в уязвимой системе с уровнем привилегий 15. Затем злоумышленник может использовать эту учетную запись для получения контроля над уязвимой системой." 🤷‍♂️

Есть IOCи, патчей нет. Рекомендуют клиентам отключать функцию HTTP-сервера во всех системах доступных из Интернет.

Cisco IOS XE - усовершенствованная версия Cisco IOS, построенная на базе Linux, которую Cisco представила в 2008 коду в продуктах ASR и Catalyst.

Обнаружил фичу в Телеграмме, о которой не могу молчать

Обнаружил фичу в Телеграмме, о которой не могу молчать. Хоть она напрямую с уязвимостями и безопасностью не связана. Ну, почти. Оказывается мало того, что контакту можно принудительно выставить имя и фамилию (это я давно знал и практиковал), ему оказывается можно выставить ещё и аватарку! 🤩 И эти данные будут видны только вам.

Edit contact -> Set Photo for …

Вот так просто. То есть понимаете, больше не надо держать, в голове, что пользователь с ником c00lhazker377 и аватаркой Нео из Матрицы это твой коллега Вася Иванов. Можно выставить ему имя Василий Иванов и настоящую фотку анфас. И никто об этом не узнает, Вася так и продолжит думать, что он самый анонимный аноним и оригинал.

Восхитительно, просто восхитительно. 😇 Причесал основной контакт-лист - прям залюбуешься теперь.

PS: с безопасностью-то это конечно связано - через эту фичу администрация Телеграмма вполне вероятно получит от ваших контактов вашу реальную внешность и имя-фамилию. 🤫🤷‍♂️

В CISA KEV, каталоге эксплуатируемых уязвимостей, появилась новая колонка, отвечающая за использование уязвимости в атаках шифровальщиков

В CISA KEV, каталоге эксплуатируемых уязвимостей, появилась новая колонка, отвечающая за использование уязвимости в атаках шифровальщиков

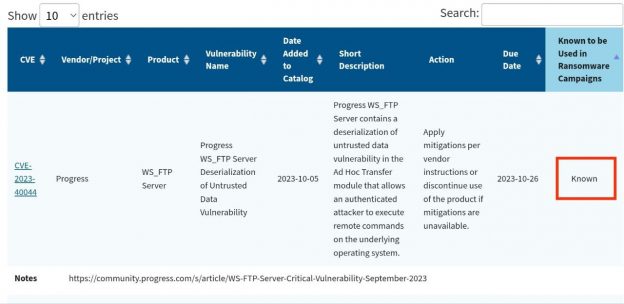
В CISA KEV, каталоге эксплуатируемых уязвимостей, появилась новая колонка, отвечающая за использование уязвимости в атаках шифровальщиков. Колонка называется "Known to be Used in Ransomware Campaigns". Возможные значения: Known и Unknown. Сейчас там 184 уязвимости, которые Known. В JSON-выгрузке также есть это поле. Неплохо, но хотелось бы, конечно, не только флажок, но и подробности какие именно шифровальщики эксплуатируют уязвимости.

Также CISA завели новую страничку с мисконфигурациями, которые используются в атаках шифровальщиков. Пока там только таблица с сервисами, использование которых может быть небезопасно (RDP, FTP, TELNET, SMB, VNC). Но, возможно, эта тема разовьётся во что-то более интересное.

Прожектор по ИБ, выпуск №7 (15.10.2023)

Прожектор по ИБ, выпуск №7 (15.10.2023). Записали очередной эпизод. Из основного: посмотрели как развивалась история с уязвимостями Confluence и curl, обсудили НТТР/2 Rapid Reset DDoS Attack в разных проявлениях, прошлись по Microsoft Patch Tuesday, пофантазировали на тему Курскводоканала и запустили проект Linux Patch Wednesday.

Мы это:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся и обсуждаем просмотры прошлого выпуска
02:49 Воспроизведенная EoP/AuthBypass уязвимость Confluence (CVE-2023-22515)
05:22 Rate limit-ы в National Vulnerability Database и куда ситуация движется
11:21 НТТР/2 Rapid Reset DDoS Attack и NGINX
14:23 НТТР/2 Rapid Reset DDoS Attack и Google
15:11 Октябрьский Microsoft Patch Tuesday (и НТТР/2 Rapid Reset DDoS Attack)
21:56 Центр мониторинга и реагирования UserGate предупреждает о множественных уязвимостях в продукте Sangfor's Next Gen Application Firewall
24:18 Игры с кальмаром: full disclosure для незафикшенных уязвимостей Squid
28:06 В США кот случайно отключил государственную IT-систему
30:09 Обещанные уязвимости в CURL и libcurl вышли.
34:26 Хакеры оставили МУП «Курскводоканал» без данных по показаниям счетчиков
37:12 Запуск проекта Linux Patch Wednesday: что это и зачем нужно
42:57 Прощание от Mr. X