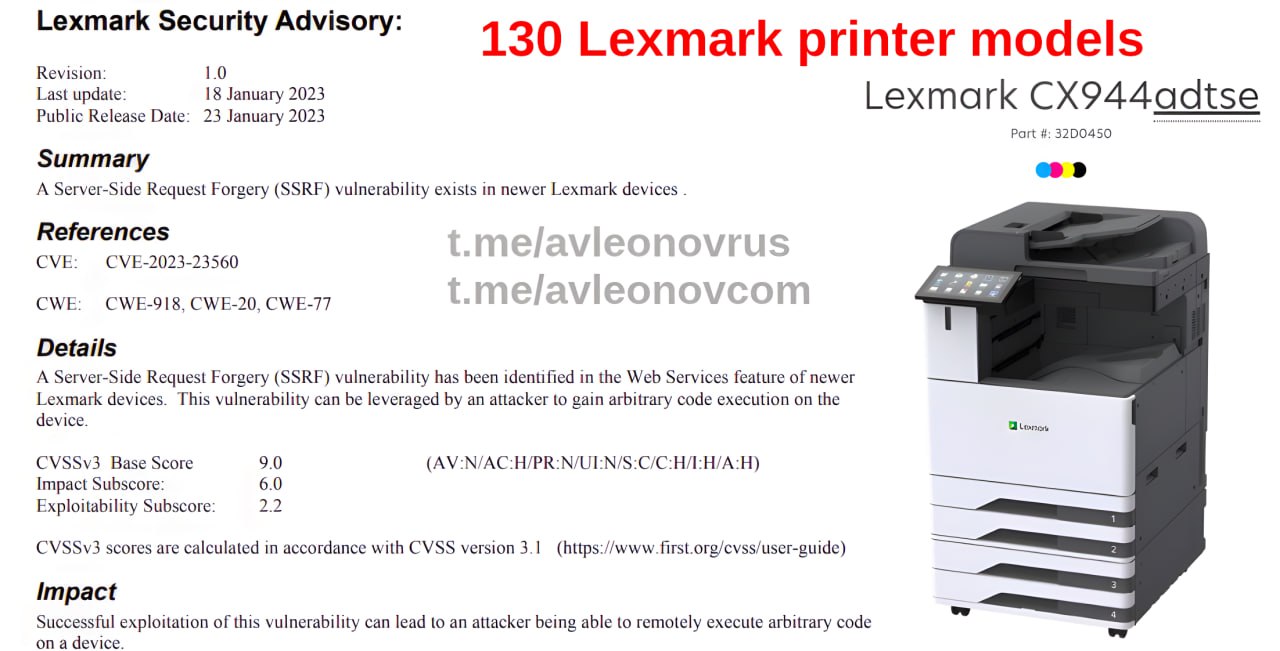
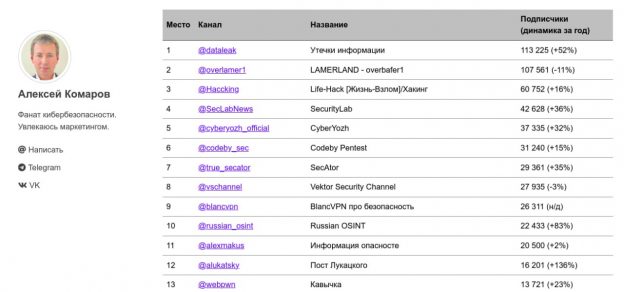
RCE в 130 моделях принтеров (МФУ) Lexmark (CVE-2023-23560)

RCE в 130 моделях принтеров (МФУ) Lexmark (CVE-2023-23560)

RCE в 130 моделях принтеров (МФУ) Lexmark (CVE-2023-23560). Нашли в наиболее уязвимом, в web-интерфейсе. Получив контроль над устройством, злоумышленник может воспользоваться дополнительными сетевыми доступами для развития атаки. Непонятно может ли получить доступ к тому, что печатается/сканируется, но тоже исключать нельзя. Либо патчимся, либо отключаем TCP 65002 (WSD Print Service) в настройках.

Хороший повод, чтобы поразмышлять об активах неудобных для VM:

1. Вы обо всех принтерах в вашей инфраструктуре знаете?
2. Ваш сканер уязвимостей умеет детектировать уязвимости для ваших принтеров?
3. Давно вы сканировали принтеры на наличие уязвимостей?
4. Давно вы обновляли принтеры? Есть понимание кто, как и в какой срок это должен делать?

Это касается не только принтеров, но и вообще любых железок в сети. Возни по их обновлению гораздо больше чем с обычными хостами/софтами, а значит вероятность найти там что-то старое и эксплуатабельное гораздо выше.

Яндекс проведет Yet Another Security Meetup на следующей неделе в четверг

Яндекс проведет Yet Another Security Meetup на следующей неделе в четверг

Яндекс проведет Yet Another Security Meetup на следующей неделе в четверг. Мероприятие похоже планировалось заранее, но на фоне недавних новостей получилось иронично. 🙂

"После докладов мы проведём круглый стол про фокусы и вызовы для информационной безопасности в 2023 году."

Фокус с 44.7 ГБ слитых исходников в среду был и правда эффектный. 🙂 Хотя разумеется от такого никто на 100% не застрахован. Нужно делать выводы, учиться на ошибках. Причем желательно чужих.

Про борьбу с утечками в программе мероприятия ничего не видно, но вряд ли эту тему проигнорируют. Из заявленных наиболее интересным кажется доклад "Организация привилегированного доступа к Linux-инфраструктуре" от команды Wildberries.

Есть смысл зарегаться и послушать.

upd. 30.01 Программу мероприятия подкрутили, круглый стол убрали. А жаль. 🙂 Но остальные доклады на месте.

Стипендия студентам-ИБшникам от Тинькофф

Стипендия студентам-ИБшникам от Тинькофф

Стипендия студентам-ИБшникам от Тинькофф. 25 000 ₽ в месяц, отложенный оффер, прочие плюшки.

За какие достижения дают стипендию по треку «Информационная безопасность»:
"• призерство или победа в школьных и студенческих олимпиадах, перечисленных в приложениях 1 и 2 к Положению;
• хорошая и отличная успеваемость в университете;
• наличие призовых мест и побед в олимпиадах, чемпионатах и соревнованиях и хакатонах по информационной безопасности, CTF;
• участие в научных конференциях;
• наличие научных публикаций;
• наличие опубликованных учебных пособий;
• участие в конференциях в качестве спикера;
• участие в методических советах;
• опыт преподавания;
• личные проекты.
Достижения должны быть не старше трех лет."

Для получения нужно собрать документы, заполнить анкету, сдать четырехчасовой экзамен с задачами поИБ, пройти устную беседу с Оргомитетом.

Подробности на сайте и в Положении о стипендии.

Карту российских около-VM-ных вендоров делаю не просто так, а для конфы

Карту российских около-VM-ных вендоров делаю не просто так, а для конфыКарту российских около-VM-ных вендоров делаю не просто так, а для конфы

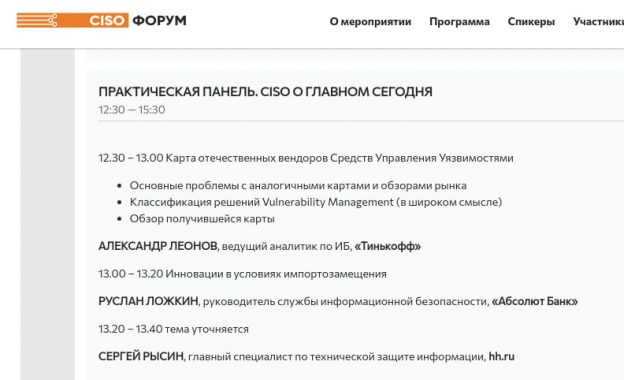
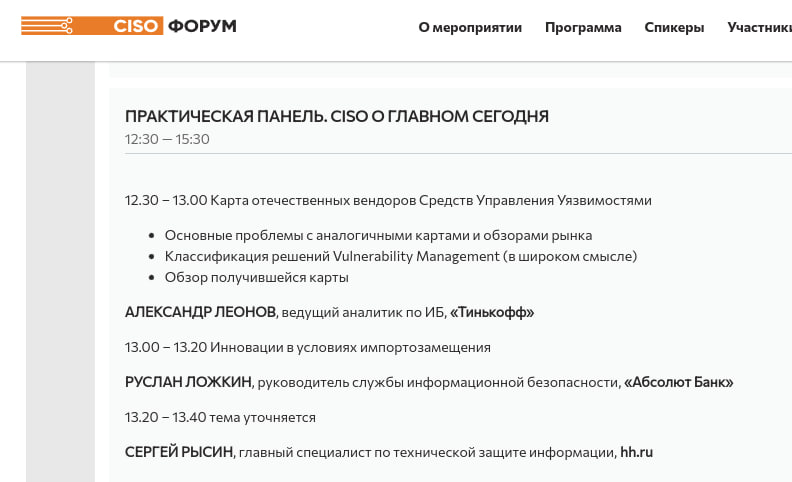
Карту российских около-VM-ных вендоров делаю не просто так, а для конфы. Встретимся на CISO-FORUM, обсудим! 😉

14 апреля, 2023
Холидей Инн Сокольники
https://infosecurity-forum.ru/

Средства Детектирования Уязвимостей Инфраструктуры (СДУИ)

Средства Детектирования Уязвимостей Инфраструктуры (СДУИ).

1. Средства Детектирования Уязвимостей Инфраструктуры (СДУИ)

Позволяют детектировать известные уязвимости CVE/БДУ и мисконфигурации CIS/CCE для инфраструктурных активов. Для сбора информации об активах может использоваться установка агентов, активное сетевое сканирование, интеграция с системами инвентаризации, перехват сетевого трафика. Анализируемые объекты включают операционные системы, различные программные продукты, сетевые устройства, контейнеры и базовые образы.

Positive Technologies - MaxPatrol 8, XSpider, MaxPatrol VM. Специализированные продукты для детектирования уязвимостей и мисконфигураций. Очень большая база детектов: Windows, Linux/Unix, сетевое оборудование, виртуализация, СУБД, веб-сервера, сервера веб-приложений, ERP системы, АСУ ТП. MaxPatrol 8 развивается с 2009 г., привязан к Windows (сервер, клиент). XSpider - урезанная версия MaxPatrol 8, сканирование с аутентификацией поддерживается только для Windows хостов, остальное только без аутентификации. MaxPatrol VM представлен в 2020 г., содержит расширенные возможности по работе с активами и уязвимостями, а также позволяет контролировать процесс их устранения, но имеет несколько меньшую базу детектов по сравнению с MaxPatrol 8.

АЛТЭКС-СОФТ - RedCheck. Специализированный продукт для детектирования уязвимостей и мисконфигураций. Большая база детектов: Windows, Linux/Unix, сетевое оборудование, виртуализация, СУБД, веб-сервера, сервера веб-приложений, АСУ ТП. Позволяет проводить комплексный аудит безопасности для образов и Docker-контейнеров, а также Kubernetes. Поддерживает сканирование с аутентификацией и без. Имеет возможности по приоритизации уязвимостей и контролю их устранения. Является OVAL-совместимым продуктом, позволяет использовать сторонний OVAL-контент для детектов.

НПО «Эшелон» - Сканер-ВС. Linux дистрибутив содержащий утилиты для решения задач анализа защищённости, в том числе сетевой сканер уязвимостей. Для детекта уязвимостей в Сканер-ВС версии 5 и более ранних использовался движок СПО проекта OpenVAS. Начиная с версии 6 Сканер-ВС содержит локальную обновляемую базу уязвимостей и собственный движок на Go, который ищет в этой базе по данным о системах.

Фродекс - Vulns. io VM, облачный API. Специализированные продукты для детектирования уязвимостей. Vulns. io VM может сканировать Windows, Linux (большой набор, в т.ч. сертифицированные дистрибутивы), сетевое оборудования, Docker-контейнеры и реестры контейнеров. Сканирование в агентном и безагентном режиме. Может работать на российских Linux дистрибутивах. Облачный API позволяет детектировать уязвимости "по запросу" на основе имеющейся инвентаризационной информации о хостах/контейнерах, например по данным из CMDB или SIEM.

Газинформсервис - Efros Config Inspector. Продукт для контроля конфигураций и состояний IT-активов имеющий, кроме прочего, функциональность по детекту уязвимостей. Позволяет детектировать уязвимости для большой номенклатуры сетевых устройств, Linux, Windows, систем виртуализации.

Kaspersky - Security Center. Продукт для управления безопасностью IT-инфраструктуры с дополнительной функциональностью по детекту уязвимостей на Windows хостах.

Cloud Advisor. Сервис для обеспечения безопасности и соответствия требованиям в публичном облаке. Содержит модуль по управлению уязвимостями, который позволяет выявлять и приоритизировать уязвимости операционных систем, пакетов и библиотек на виртуальных машинах, развернутых в облаке, без использования агентов.

Картинка "Средства Детектирования Уязвимостей Инфраструктуры (СДУИ)" в рамках проекта карты российских около-VM-ных вендоров

Картинка Средства Детектирования Уязвимостей Инфраструктуры (СДУИ) в рамках проекта карты российских около-VM-ных вендоров

Картинка "Средства Детектирования Уязвимостей Инфраструктуры (СДУИ)" в рамках проекта карты российских около-VM-ных вендоров.

Помимо логотипов добавил краткие характеристики благодаря каким продуктам каждый из вендоров попал в категорию. Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Если расписывать как каждый продукт детектирует уязвимости, какие именно системы в какой степени поддерживает, какие уникальные проверки и фичи реализует, то по каждому можно книгу написать, а то и не одну. Оставим это маркетологам уважаемых вендоров. 🙂 Здесь задача была другая.

Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю.

Алексей Комаров @zlonov представил обновлённую подборку каналов и чатов в Telegram по информационной безопасности на русском (преимущественно) языке

Алексей Комаров @zlonov представил обновлённую подборку каналов и чатов в Telegram по информационной безопасности на русском (преимущественно) языке

Алексей Комаров @zlonov представил обновлённую подборку каналов и чатов в Telegram по информационной безопасности на русском (преимущественно) языке. Весьма залипательно. Интересно поглядеть, что в нашей ИБшной тусовочке читают и о чем пишут. Вечные темы понятно какие: новости (в основном про громкие инциденты), туториалы (в основном про оффенсив), регуляторочка. 🙂

Я в подборке тоже есть. И @avleonovrus, и @avleonovcom. Последний оказывается на 50% подрос за год, прикольно. ⬆️🙂 @avleonovnews там нет, но наверное и не надо, т.к. это не столько канал, сколько агрегатор, машина бездушная. 🤖😄