Архив метки: CISA

Курьёзней трендовой январской уязвимости в GitLab, позволяющей восстанавливать пароль от аккаунта на левый email (CVE-2023-7028), только то, что в CISA заметили признаки активной эксплуатации этой уязвимости через 3,5 месяца после её публикации и появления тривиального эксплоита

Курьёзней трендовой январской уязвимости в GitLab, позволяющей  восстанавливать пароль от аккаунта на левый email (CVE-2023-7028), только то, что в CISA заметили признаки активной эксплуатации этой уязвимости через 3,5 месяца после её публикации и появления тривиального эксплоита

Курьёзней трендовой январской уязвимости в GitLab, позволяющей восстанавливать пароль от аккаунта на левый email (CVE-2023-7028), только то, что в CISA заметили признаки активной эксплуатации этой уязвимости через 3,5 месяца после её публикации и появления тривиального эксплоита. 🐢 Если верить Shadowserver, то сейчас в России больше всего в мире уязвимых GitLab хостов доступных из Интернет (367). На втором месте США (356), а далее Китай (350).

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094)

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094)

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094).

"По мнению Red Hat, вредоносный код изменяет функции кода liblzma, который является частью пакета XZ Utils. Этот модифицированный код затем может использоваться любым программным обеспечением, связанным с библиотекой XZ, и позволяет перехватывать и изменять данные, используемые с библиотекой. В примере, рассмотренном Фройндом [исследователь, который нашёл бэкдор], при определенных условиях этот бэкдор может позволить злоумышленнику «нарушить аутентификацию sshd», позволяя злоумышленнику получить доступ к уязвимой системе." 😱

Пока известно, что эти дистрибы точно уязвимы:

🔻 Fedora Rawhide
🔻 Fedora 41
🔻 Debian testing, unstable and experimental distributions versions 5.5.1alpha-0.1 to 5.6.1-1.

А эти точно неуязвимы:

🔹 Fedora Linux 40
🔹 Red Hat Enterprise Linux (RHEL)
🔹 Debian Stable

Ссылка на исходное сообщение исследователя.

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094)

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094)

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094). XZ Utils - это набор утилит-архиваторов, который может присутствовать в дистрибутивах Linux. Вредоносный код может обеспечить несанкционированный доступ к затронутым системам. 🤷‍♂️ Норм так ушли на выходные называется. 😅

CISA рекомендует откатываться на 5.4.6 Stable.

Проверил на своей Ubuntu 23.10, что xz-utils здесь древнючие, версии 5.4.1-0.2. Живём. 🙂 RHEL-ы тоже не задеты.

Стоит ли такие инциденты заводить как CVE? Наверное всё же да. Потому что "Common Vulnerabilities and Exposures". Может это и не уязвимость, но точно экспозиция.

Интересно сколько подобных бэкдоров остаются незамеченными… 🙄

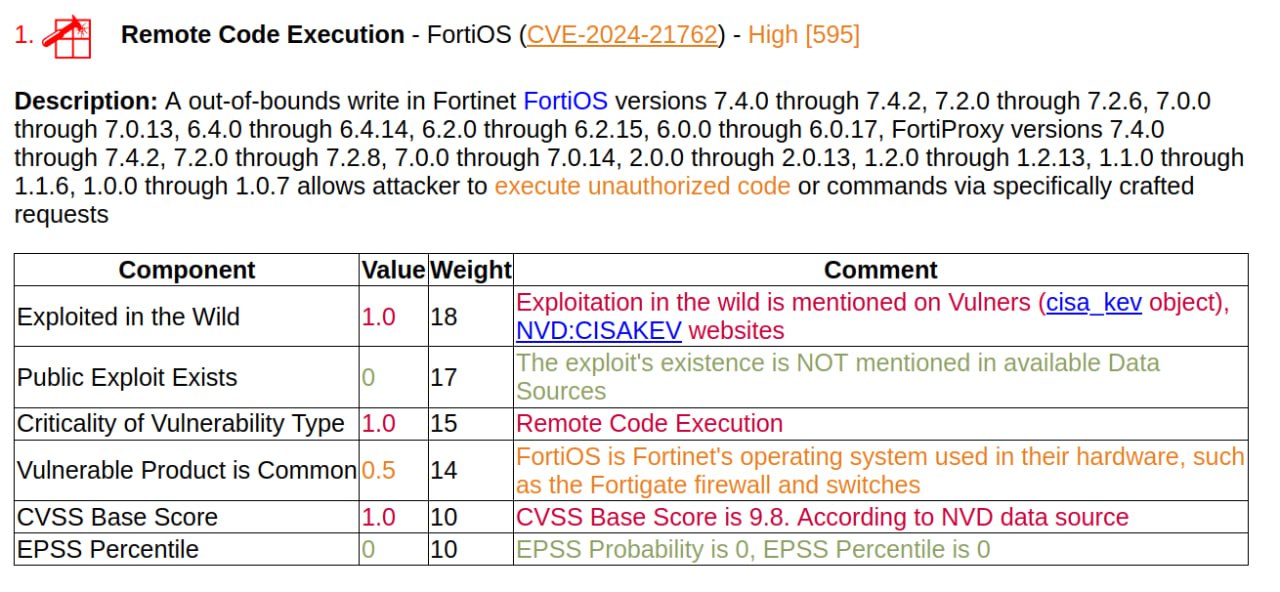
RCE-уязвимость в Fortinet FortiOS и FortiProxy (CVE-2024-21762) эксплуатируется вживую

RCE-уязвимость в Fortinet FortiOS и FortiProxy (CVE-2024-21762) эксплуатируется вживую

RCE-уязвимость в Fortinet FortiOS и FortiProxy (CVE-2024-21762) эксплуатируется вживую. Неаутентифицированный злоумышленник может удалённо выполнять произвольный код с использованием вредоносных HTTP-запросов. В качестве воркэраунда можно отключить SSL VPN на уязвимых устройствах. Публичного эксплоита пока нет.

Если у вас по каким-то причинам всё ещё используются фортики, то нужно оперативно патчиться. На днях CISA выпустили подробный отчёт об использовании похожей RCE уязвимости FortiOS SSL-VPN (CVE-2022-42475) в атаках группировки Volt Typhoon. Также Tenable выпустили подборку из 6 CVE уязвимостей FortiOS разных лет используемых в реальных атаках.

Кроме CVE-2024-21762, также вышли фиксы для менее критичных уязвимостей FortiOS: CVE-2024-23113 (Format String Vulnerability), CVE-2023-47537 (Improper Certificate Validation), CVE-2023-44487 (против атаки HTTP/2 Rapid Reset)

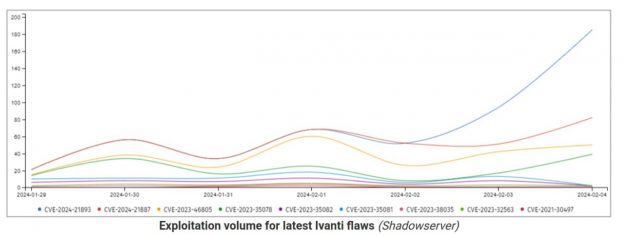
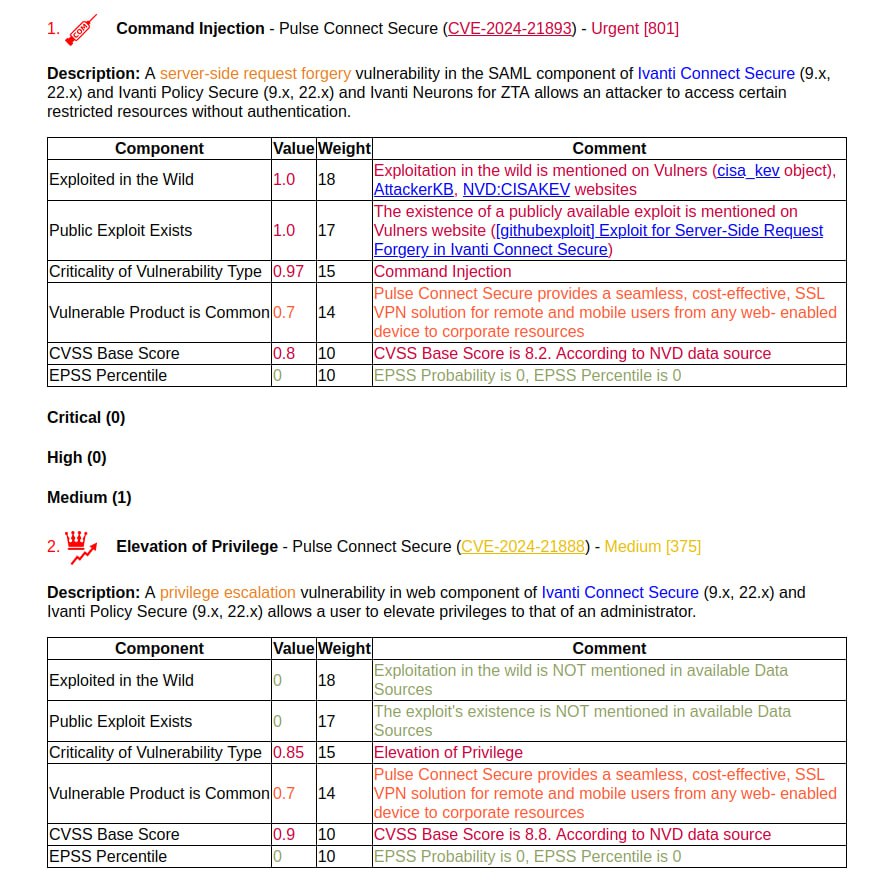
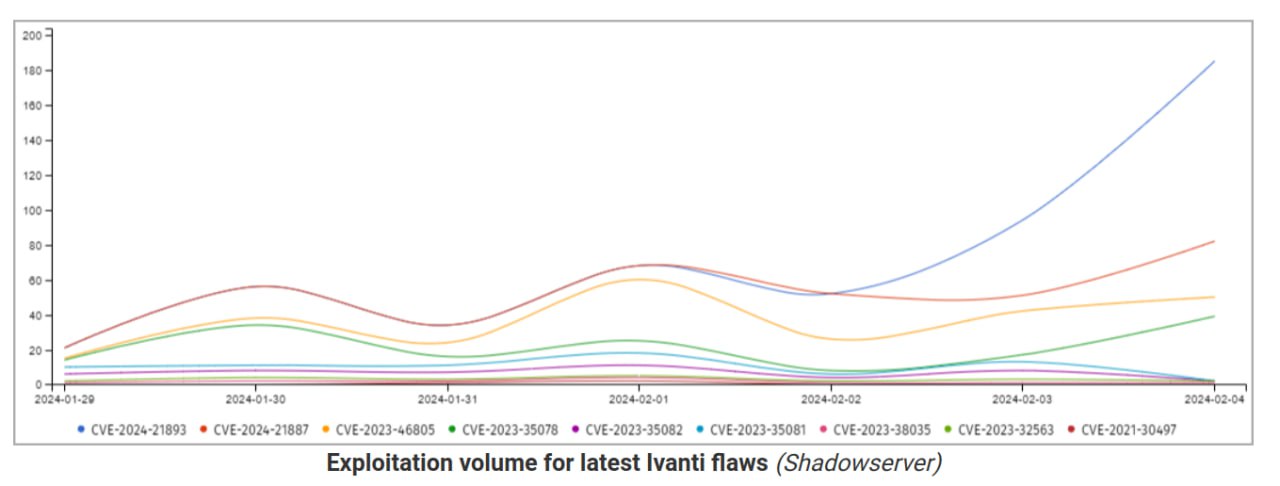
В последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКО

В последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКОВ последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКО

В последнем прожекторе по ИБ мы говорили, что недавняя SSRF уязвимость (а фактически обход аутентификации) в Ivanti Connect Secure (CVE-2024-21893) эксплуатируется в таргетированных атаках - УЖЕ НЕ ТОЛЬКО. 🙂 Пошли массовые атаки. Этому поспособствовала публикация PoC-а исследователями из Rapid7. 🤷‍♂️ Shadowserver сообщает о 170 засветившихся атакующих IP.

Требование CISA от 31 января поотключать эти инстансы в двухдневный срок выглядит теперь более чем мудро. Правда они рекомендовали отключить их для полного ресета, обновления и возврата в эксплуатацию, а надо было бы отключить совсем. Потому что проклятье Ivanti однозначно есть. 🧙‍♀️

С интересом наблюдаю за развитием событий. 🙂🍿

Прожектор по ИБ, выпуск №17 (23.12.2023): Слово пацана или стих от Mr

Прожектор по ИБ, выпуск №17 (23.12.2023): Слово пацана или стих от Mr. X

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

Перебрались для записи эпизода с ТГ на платформу VK Звонки. По-моему вполне удачно. В первый раз выходим в 1080p! 🙂 Это последний эпизод в этом году, следующий выпуск планируем записать уже в январе.

00:00 Здороваемся и смотрим статистику по предыдущему эпизоду
02:20 Злоумышленники получили доступ к корпоративным системам компании MongoDB
05:35 Декабрьский Linux Patch Wednesday
10:04 ФСТЭК России 50 лет
12:32 CISA BOD 23-01 и аналогичные инициативы отечественных регуляторов
20:41 Презентация POCA Мобайл и Р-ФОН
26:29 Ежегодная предновогодняя Поибешечка
32:12 Хакер, который участвовал во взломе Rockstar Games, останется в закрытой клинике до конца жизни
37:32 Сериал "Слово пацана"
40:27 Производитель косметики EOS выпустил кодовый замок для своего лосьона, чтобы мужчины не могли пользоваться им
44:56 Правительство займётся безопасностью видеоигр
48:22 Запрет на использование телeфонов в школе
51:22 В Санкт-Петербурге проведены аресты по делу о телефонном мошенничестве
53:20 Так совпало - Гарвард и ГРЧЦ Роскомнадзора поделились своими взглядами на развитие ИИ в 2024-м году
59:24 DevSecOps Maturity Model 2023
1:01:25 Прощание в стихах от Mr. X

По случаю изучил прошлогодний CISA BOD 23-01 "Улучшение видимости активов и обнаружение уязвимостей в федеральных сетях"

По случаю изучил прошлогодний CISA BOD 23-01 Улучшение видимости активов и обнаружение уязвимостей в федеральных сетях

По случаю изучил прошлогодний CISA BOD 23-01 "Улучшение видимости активов и обнаружение уязвимостей в федеральных сетях". Собирался больше года назад, а возможность представилась только сейчас. Интересная тема с точки зрения контроля VM-процесса в организациях со стороны регулятора.

Допустим вы CISA, т.е. приблизительный американский аналог нашего ФСТЭКа. У вас есть подопечные - американские федеральные агентства. Их много, сложно даже сказать сколько. От 60 до 430+. Вы для них подсвечиваете критичные уязвимости в активной эксплуатации, по мере сил, устанавливаете к какому сроку их нужно фиксить. А с безопасностью и с уязвимостями у этих федералов всё равно полный швах. Что делать?

Безопасники CISA почесали голову и решили - давайте насаждать в федеральных агентствах базовые ИБ-процессы.

🔻 Во-первых, пусть ищут активы в своих сетках. Пофиг как. Хоть активным сканированием, хоть снифанием трафика, хоть через API какую. Главное регулярно, раз в неделю. Управление активами - это база.

🔻 Во-вторых, пусть эти активы сканируют на уязвимости. И чтобы не блекбоксом, а нормально, агентно или с привилегированной учёткой. Чтобы скан запускался каждые 2 недели со свежей базой детектов уязвимостей. Не успеваете всё просканить за 2 недели? А пофиг, всё равно запускайте следующий скан. Главное регулярность.

Тю? И всё? Просто рекомендации, выполнение которых никак не проверишь? 😏

Нет, не всё. 😈

🔻 В третьих, результаты сканирования активов требуют складывать в шайтан-поделье CDM Agency Dashboard не позже чем за 72 часа после завершения сканов на уязвимости. Откуда эти данные передаются в CDM Federal Dashboard для изучения аналитиками CISA. Также требуется скидывать "vulnerability enumeration performance data", т.е. по сути логи сканов, чтобы видно было насколько результаты сканирования адекватны.

Таким образом, регулятор очень оперативно видит состояние инфраструктуры органа/организаций, может самостоятельно делать выводы о выполнении требований по исправлению уязвимостей и проводить необходимые стимуляции. 🥕

Есть, конечно, и странности. Почему-то не написано напрямую, что инфу по обнаруженным активам тоже нужно CISA скидывать и что адекватность детектирования активов нужно подтверждать. Но, возможно, это подразумевается или добавят потом. Вообще документ прикольный, много тонких технических моментов разъясняется по-человечески.

Ещё в этом же документе есть тема, что агентства должны быть готовы по запросу CISA поискать у себя определенные активы или уязвимости, но эта ручка немножко про другое, как мне кажется.