Архив метки: CISA

Joint advisory AA22-279A (3/4)

Joint advisory AA22-279A (3/4)

2. Vulristics определил все уязвимости как уязвимости наивысшего уровня критичности (Urgent). Для всех уязвимостей нашлись публичные эксплоиты.

При этом если смотреть по CVSS, то там такое:

All vulnerabilities: 20
Critical: 16
High: 4
Medium: 0
Low: 0

Если вы используете CVSS для приоритизации, не забывайте про уязвимости уровня High.
Читаю Лукацкого с карандашиком

Читаю Лукацкого с карандашиком

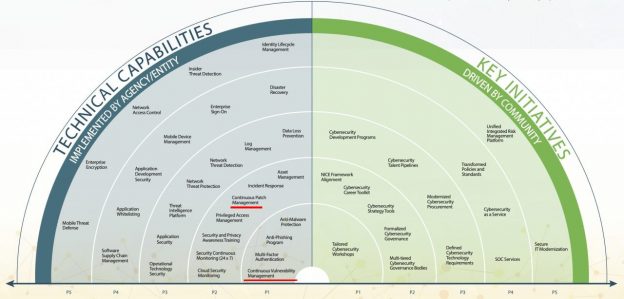
Читаю Лукацкого с карандашиком. 🙂 "Пятилетний план по кибербезопасности штата Калифорния. Слева технические меры, которые должны быть внедрены во всех госструктурах штата разнесенные по приоритетам." Continuous Vulnerability Management в P1, Patch Management в P2. Приоритетами удовлетворен. 😊

Тут ещё недавно была очень крутая инициатива от CISA (BOD) 23-01, надо будет её по-внимательнее почитать и расписать. На первый взгляд и в пересказе журналистов нашим дорогим регуляторам было бы тоже интересно ознакомиться.