Архив метки: Shadowserver

Детали по Remote Code Execution - Palo Alto PAN-OS (CVE-2024-3400)

Детали по Remote Code Execution - Palo Alto PAN-OS (CVE-2024-3400)

Детали по Remote Code Execution - Palo Alto PAN-OS (CVE-2024-3400). Пост с деталями вышел в блоге Palo Alto 19 апреля.

🔹В Palo Alto узнали об этой уязвимости в среду 10 апреля. Информация о подозрительной активности в инфраструктуре клиента пришла от компании Volexity, это вендор решений по компьютерной форензике и безопасности оперативной памяти. Совместно эксперты из компании Palo Alto и Volexity обнаружили источник подозрительного трафика - скомпрометированный файервол. В пятницу 12 апреля, когда в Москве был уже вечер, Palo Alto выпустили блогпост и публичный бюллетень безопасности с описанием уязвимости и workaround-а. А в понедельник 15 апреля были выпущены новые версии PAN-OS для исправления уязвимости.

🔹 Для уязвимости сразу была определена максимальная критичность по CVSS (10). CISA сразу добавила уязвимость в Known Exploited Vulnerabilities Catalog.

🔹 Что представляет собой уязвимость? Комбинируя две ошибки в PAN-OS, злоумышленники могут выполнить двухэтапную атаку и добиться выполнения команд на уязвимом устройстве. На первом этапе злоумышленник отправляет в GlobalProtect (компонент PAN-OS для защиты мобильных сотрудников) специально подготовленную shell-команду вместо идентификатора сессии. В результате на устройстве создаётся пустой файл, в имени которого содержится необходимая злоумышленнику команда. 🤷‍♂️ На втором этапе на устройстве запускается валидная задача cron, которая использует имя этого пустого файла, тем самым непосредственно выполняя команду злоумышленника с повышенными привилегиями. 😏

🔹 Первые попытки эксплуатации уязвимости были зафиксированы 26 марта. Для этих атак исследователи выбрали название "операция MidnightEclipse" ("ПолуночноеЗатмение"). В ходе атак злоумышленники устанавливали на уязвимые устройства кастомный бэкдор на Python, который исследователи из Volexity назвали UPSTYLE, а также другие утилиты для упрощения эксплуатации. Например, утилиту для тунелирования GOST (GO Simple Tunnel).

🔹 На следующий день после выпуска патчей, 16 апреля, вышло подробное техническое исследование уязвимости от компании Rapid7 с указанием PoC-а. Уже 17 апреля эксплоит стал доступен виде модуля для Metasploit. Так что сейчас эксплуатация этой уязвимости максимально упрощена.

🔹 Количество потенциально уязвимых хостов доступных из Интернет, по состоянию на 19 апреля, Shadowserver оценивали на уровне 22500. Большая часть из них в США (9626), в России совсем немного (44). Но тут вопрос, конечно, насколько сейчас достоверны детекты Shadowserver для России.

Выводы?

🔻 Next Generation решето, которое давно пора импортозамещать. Всякое бывает, но это какие-то особенно позорные уязвимости для ИБ-вендора.

🔻 Дата выхода патча для громкой уязвимости = дата выхода публичного эксплоита. Это практически гарантировано. Слишком соблазнительно ресерчерам попиариться на этом первыми. 🤷‍♂️ Поэтому нужно подпрыгивать и патчить сразу, не дожидаясь появления публичных эксплоитов и атак скрипткидисов.
Прожектор по ИБ, выпуск №24 (24.02.2024): Душнилово про уязвимости, банки и никакого рэпа

Прожектор по ИБ, выпуск №24 (24.02.2024): Душнилово про уязвимости, банки и никакого рэпа

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Максим Хараск, "Global Digital Space"
🔸 Антон Bo0oM 💣 Лопаницын, "Кавычка"

По-моему классный получился выпуск. Особенно здорово было послушать мнение Антона про уязвимости, сервисы сканирования интернета и борьбу с утечками. 👍😊🔥

00:00 Здороваемся, смотрим статистику, призываем всех подписываться, ставить лайки и шарить выпуск с друзьями
01:47 Для уязвимости Remote Code Execution - Microsoft Outlook (CVE-2024-21413) появился PoC на GitHub, который скорее всего уже используется в атаках и RedTeam-ерами
03:50 Можно ли верить Shadowserver, что большая часть уязвимых Exchange серверов находится в Германии? И что там с российскими аналогами Shadowserver и Shodan?
09:38 Уязвимость Cisco ASA (CVE-2020-3259), обнаруженная исследователями Positive Technologies 4 года назад, используется шифровальщиком Akira для получения первоначального доступа
11:54 "Operation Cronos" против группировки вымогателей LockBit, возможная эксплуатация уязвимости Remote Code Execution - PHP (CVE-2023-3824) и насколько адекватно кодить на PHP в 2024 ("PHP снова жив!")
17:11 Февральский Linux Patch Wednesday и конспирология вокруг DNSSEC и Qualys-овских уязвимостей glibc 🙂
21:47 CVE-шки, которые упоминаются в "Check Point 2024 Cyber Security Report".
25:20 RCE в ScreenConnect (CVE-2024-1708, CVE-2024-1709)
29:18 Поминаем Кивятничек и, ВНЕЗАПНО, обсуждаем стратегии инвестирования в акции/облигации (кулстори от Антона и Максима)
36:32 Перевозчиков хотят обязать передавать в единую базу много разных данных о пассажирах. Здесь же эксклюзивные рекомендации от Антона по добавлению payload-ов в пароли на случай утечек. 😉
40:55 Обратная новость: проект по запрету сбора избыточной информации о гражданах. Будет ли это работать и как сделать так, чтобы персональные данные не утекали?
46:53 «Тинькофф» научился выявлять заявки на кредиты, поданные под влиянием мошенников
51:53 Операторы программы-вымогателя Cactus украли 1,5 ТБ внутренних данных техногиганта Schneider Electric
55:53 Прощание от Mr. X

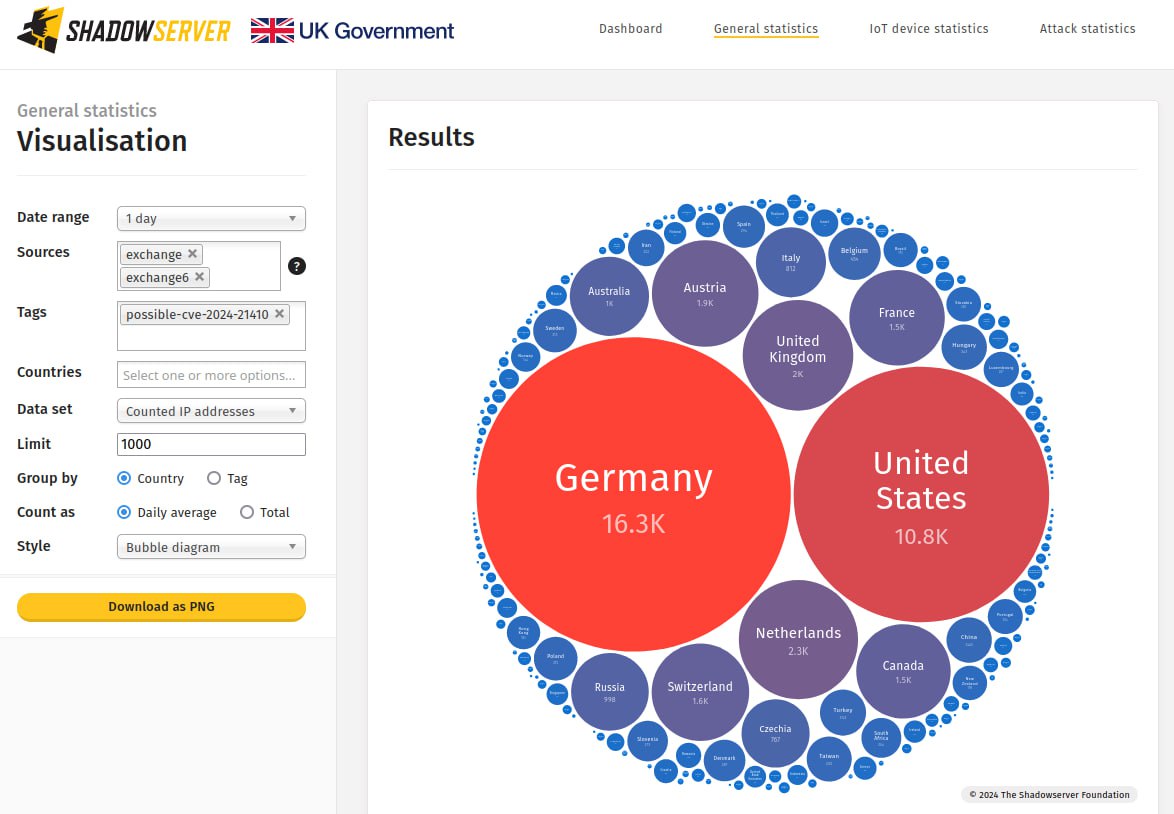
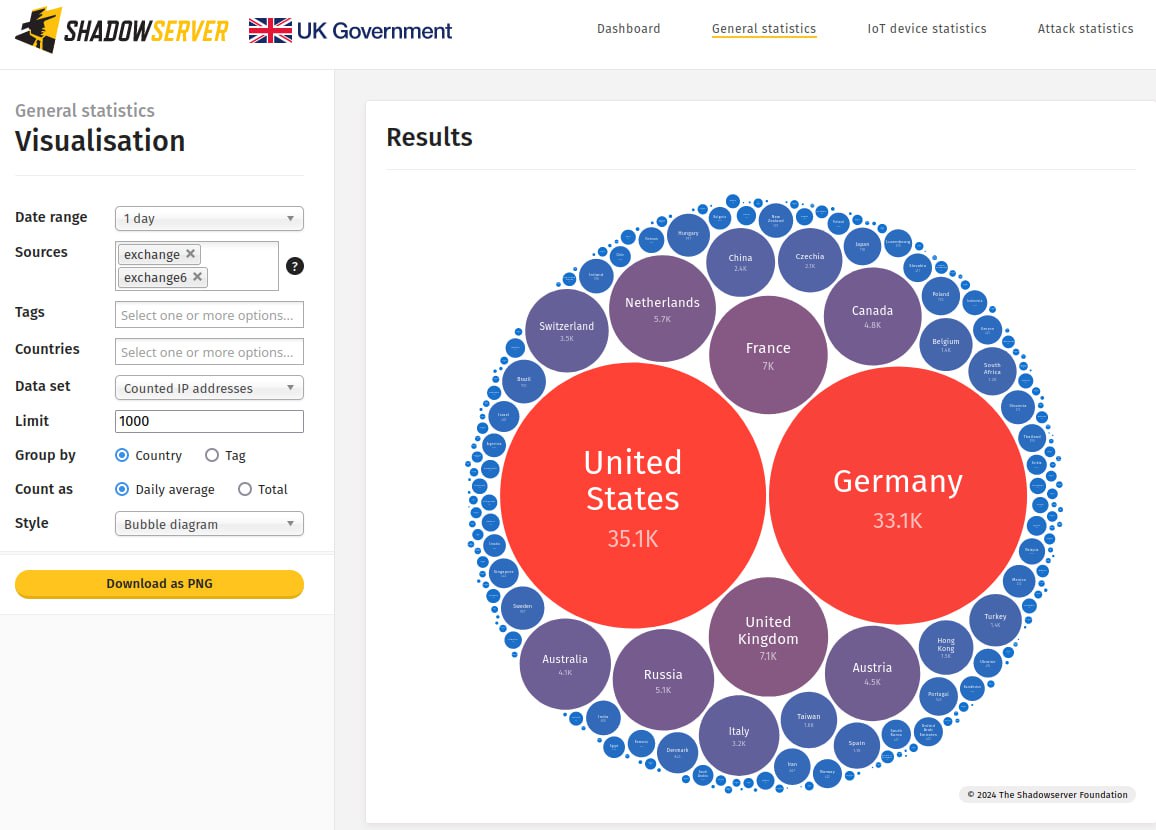
Если верить Shadowserver, большая часть Exchange серверов находится в Германии и США

Если верить Shadowserver, большая часть Exchange серверов находится в Германии и СШАЕсли верить Shadowserver, большая часть Exchange серверов находится в Германии и США

Если верить Shadowserver, большая часть Exchange серверов находится в Германии и США. В Германии их чуть меньше, но вместе с тем Германия абсолютный лидер по числу серверов потенциально уязвимых для активно эксплуатирующейся уязвимости прошлой недели Elevation of Privilege - Microsoft Exchange (CVE-2024-21410). 🤔

Тут два варианта: либо дисциплинированные немцы не такие дисциплинированные, когда дело доходит до исправления критичных уязвимостей, либо со статистикой Shadowserver какие-то проблемы.