Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Хо-хо-хо или небольшой оффтоп про трудности перевода/произношения и сельское хозяйство

Хо-хо-хо или небольшой оффтоп про трудности перевода/произношения и сельское хозяйство

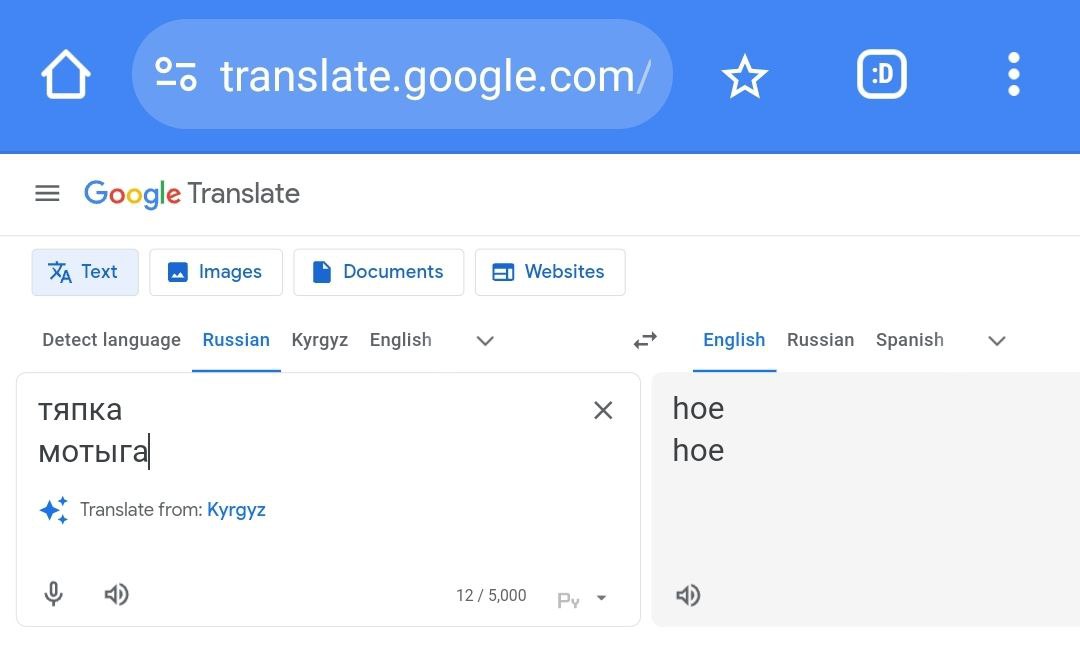
Хо-хо-хо или небольшой оффтоп про трудности перевода/произношения и сельское хозяйство. Для английского эпизода искал вчера корректный перевод для слова "мотыга" или "тяпка". Слово это однозначно переводится как "hoe". Теперь вопрос: а как это слово произнести так, чтобы это не звучало как "женщина с низкой социальной ответственностью"? 🤔

Не то чтобы я был настолько щепетилен в вопросе использования нецензурной лексики, но у меня везде стоит галка, что "explicit language" я не использую - непорядочек.

В общем, в произношении разница есть, но весьма  тонкая: /hoʊ/ и /hɔː/
По сути уходит ли звук немного в "у" на конце или нет.

Но засада в том, что даже если попасть в нужное произношение, то не поможет. Походу носители тоже не особо эту разницу слышат и эта самая мотыга "hoe" тоже имеет устойчивое сленговое значение как "женщина с низкой социальной ответственностью". 🤷‍♂️🤦‍♂️ Со всех сторон демоны обложили.

Может всё-таки другое слово для данного сельхоз инвентаря подобрать? А вот нету. Есть ещё "cultivator", но это именно тяпка с зубьями для разрыхления. А мотыга больше про сорняки и окучивание.

В общем, кое-как компромиссно сформулировал мотыгу как "long-handled farming weeding tool". И по такому запросу даже ищется что-то более-менее релевантное.

Хотя к английскому слову "сорняк" у меня, разумеется, тоже есть вопросики, но все же несколько меньшие. 😅

Upd. В комментах подсказали, что есть ещё слово "mattock", которое родственное "мотыге". Сила соцсетей! 💪

Закругляю февраль традиционным англоязычным постом и видяшкой

Закругляю февраль традиционным англоязычным постом и видяшкой. 🙂 Чуть-чуть поговорил про опенсурсные проекты (признаться, не было особо времени ими заниматься, пока одни намётки), про PT-шные активности и, естественно, про уязвимости (трендовые и не очень).

———

February 2024: Vulremi, Vuldetta, PT VM Course relaunch, PT TrendVulns digests, Ivanti, Fortinet, MSPT, Linux PW

Hello everyone! In this episode, I will talk about the February updates of my open source projects, also about projects at my main job at Positive Technologies and interesting vulnerabilities.

My Open Source projects
00:14 Vulremi - a simple vulnerability remediation utility
00:55 Vuldetta - an API for detecting vulnerabilities based on a list of Linux packages

Positive Technologies
01:22 Two new video modules for the relaunch of the Vulnerability Management training course
02:00 Monthly digests of trending vulnerabilities

Vulnerabilities
02:17 RCEs in the Ivanti Connect Secure, Ivanti Policy Secure and Ivanti Neurons for ZTA (CVE-2024-21887, CVE-2023-46805, CVE-2024-21893)
03:47 Arbitrary Code Execution vulnerability in Fortinet FortiOS and FortiProxy (CVE-2024-21762)
04:11 Cisco ASA Information Disclosure vulnerability (CVE-2020-3259) is used by the Akira ransomware
04:55 February Microsoft Patch Tuesday
07:14 February Linux Patch Wednesday

🎞 Video
📘 Blogpost
🎞 VKVideo

На сайте Positive Technologies вышел дайджест по трендовым уязвимостям февраля, к которому я тоже приложил руку

На сайте Positive Technologies вышел дайджест по трендовым уязвимостям февраля, к которому я тоже приложил руку

На сайте Positive Technologies вышел дайджест по трендовым уязвимостям февраля, к которому я тоже приложил руку. 😇 Всего 8 уязвимостей:

🔻 Наиболее громкими в мировом масштабе были 3 уязвимости Ivanti (CVE-2024-21887, CVE-2023-46805, CVE-2024-21893), которые позволяют полностью скомпрометировать аппаратные и виртуальные апплаенсы. Хорошо, что в России Ivanti это экзотика.
🔻 Уязвимость выполнения произвольного кода в Fortinet FortiOS и FortiProxy (CVE-2024-21762). По мнению вендора, может активно эксплуатироваться.
🔻 4 уязвимости из февральского Microsoft Patch Tuesday:
- Обход функций безопасности в Windows SmartScreen (CVE-2024-21351) и Internet Shortcut Files (CVE-2024-21412) эксплуатируются в фишинговых атаках.
- Повышение привилегий в Microsoft Exchange (CVE-2024-21410) и выполнение произвольного кода в Microsoft Outlook (CVE-2024-21413) эксплуатируются в NTLM Relay атаках.

➡️ Читайте подробнее

🟥 Пост в канале PT

Как и предполагалось, скриптик для эксплуатации Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199) появился на GitHub через несколько часов после выхода статьи Rapid7

Как и предполагалось, скриптик для эксплуатации Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199) появился на GitHub через несколько часов после выхода статьи Rapid7

Как и предполагалось, скриптик для эксплуатации Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199) появился на GitHub через несколько часов после выхода статьи Rapid7. 🙂 Весь скрипт это создание аккаунта администратора одним запросом. 🤷‍♂️

Свеженький Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199)

Свеженький Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199)
Свеженький Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199)Свеженький Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199)

Свеженький Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199). Формально публичного PoC-а пока нет, но Rapid7 выпустили подробный write-up, так что ждем очень скоро. Они такими финтами славятся. 😉

Похожая уязвимость в TeamCity (CVE-2023-42793) активно эксплуатировалась в атаках в прошлом году. Посмотрим как будет на этот раз. 🫠

Уязвимы все версии меньше 2023.11.4. Обновляйтесь! 😇

Elevation of Privilege - Microsoft Streaming Service (CVE-2023-29360) эксплуатируется вживую малварью Raspberry Robin с августа 2023

Elevation of Privilege - Microsoft Streaming Service (CVE-2023-29360) эксплуатируется вживую малварью Raspberry Robin с августа 2023
Elevation of Privilege - Microsoft Streaming Service (CVE-2023-29360) эксплуатируется вживую малварью Raspberry Robin с августа 2023Elevation of Privilege - Microsoft Streaming Service (CVE-2023-29360) эксплуатируется вживую малварью Raspberry Robin с августа 2023Elevation of Privilege - Microsoft Streaming Service (CVE-2023-29360) эксплуатируется вживую малварью Raspberry Robin с августа 2023

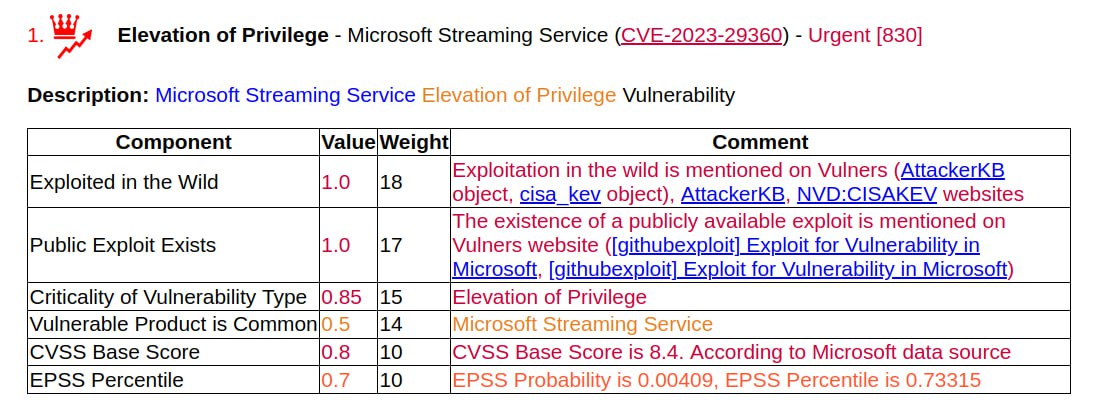
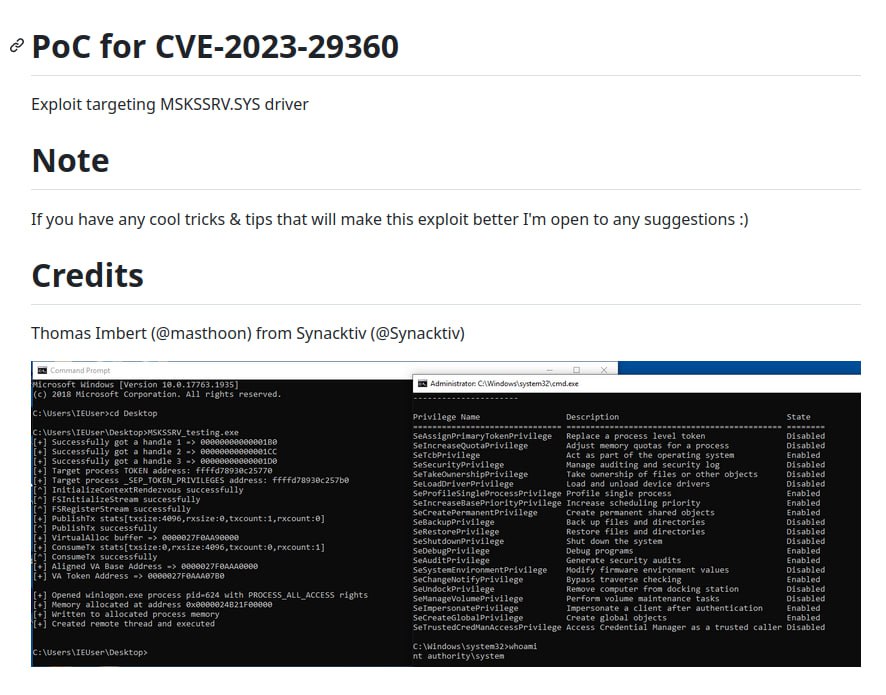
Elevation of Privilege - Microsoft Streaming Service (CVE-2023-29360) эксплуатируется вживую малварью Raspberry Robin с августа 2023. Уязвимость позволяет получать привилегии SYSTEM. С сентября 2023 eсть PoC на гитхабе.

Вот как оно бывает. Была ничем не примечательная уязвимость с небольшим CVSS, которую в момент выхода июньского Microsoft Patch Tuesday только Qualys мельком подсветили. А потом бамс - оказывается и уязвимый компонент другой, и уязвимость успешно эксплуатируется. 🤷‍♂️

CheckPoint-ы пишут, что Raspberry Robin использует и Elevation of Privilege – Microsoft Streaming Service Proxy (CVE-2023-36802), но для неё признак эксплуатации вживую был в сентябрьском MSPT, так что не особо новость. Для этой уязвимости также есть PoC на GitHub.

Кажется, на этой неделе Прожектора по ИБ не будет

Кажется, на этой неделе Прожектора по ИБ не будет

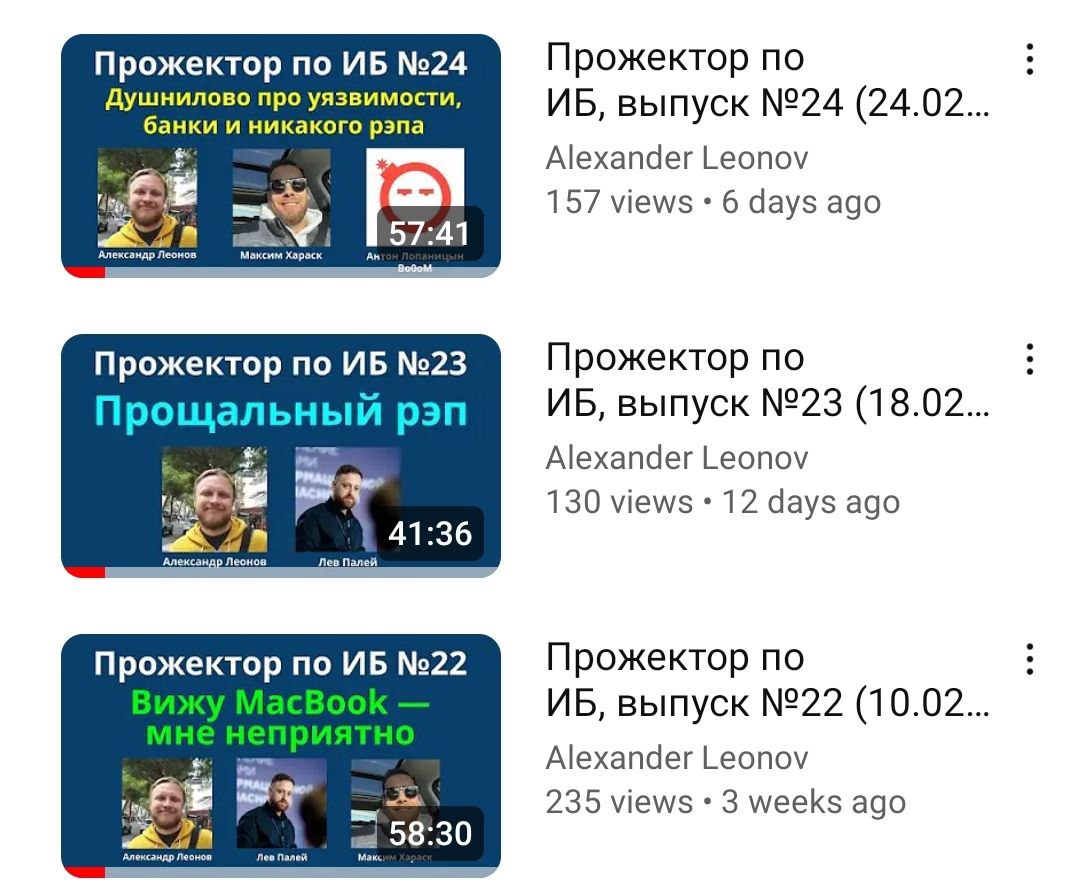
Кажется, на этой неделе Прожектора по ИБ не будет. Походу к 25 эпизоду запал у нас иссяк и мы готовы тушить свет. 🤷‍♂️ Press F. 🫡 В связи с этим хочу посоветоваться:

Как считаете, еженедельные видяшки по контенту из этого канала нужны?

🔹 Да, нужны. Но обязательно, чтобы было несколько человек со своими новостями и живое обсуждение.
🔹 Да, нужны. Можешь и в соло записывать по контенту из этого канала. Хотим такое и будем смотреть.
🔹 Не, не особо надо. Текстом в канале вполне достаточно. Лучше займись чем-то более полезным.
🔹 Этот ваш Прожектор по ИБ вообще какая-то неинтересная тема была. Правильно, что дропнули.
🔹 Фиг знает. Просто хочу результаты поглядеть.

➡️ Голосуйте