Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Команды для тех, кто сам хочет построить отчет в Vulristics по комментам для CVE-шек из AA23-215A

Команды для тех, кто сам хочет построить отчет в Vulristics по комментам для CVE-шек из AA23-215A.

$ cat AA23-215A_comments.txt | grep -v "30 Additional" | egrep -o "CVE-[0-9]*-[0-9]*" | sort | uniq > AA23-215A_cves_top12.txt
$ cat AA23-215A_comments.txt | egrep -o "CVE-[0-9]*-[0-9]*" | sort | uniq > AA23-215A_cves.txt

$ python3 vulristics.py --report-type "cve_list" --cve-project-name "AA23-215A" --cve-list-path "AA23-215A_cves.txt" --cve-comments-path "AA23-215A_comments.txt" --cve-data-sources "ms,nvd,epss,vulners,attackerkb" --rewrite-flag "True"
$ python3 vulristics.py --report-type "cve_list" --cve-project-name "AA23-215A_top12" --cve-list-path "AA23-215A_cves_top12.txt" --cve-comments-path "AA23-215A_comments.txt" --cve-data-sources "ms,nvd,epss,vulners,attackerkb" --rewrite-flag "False"

Забавная подробность: 8 агентств из 5 стран выпустили, а не нашлось никого, кто бы внимательно прочитал и обратил внимание, что у них в нескольких местах идентификатор для Log4Shell написан как "CVE-2021- 44228" с пробелом. Причём как в pdf, так и в web-версии. 😏

Вчера выложили минутный фрагмент из Babylon 5: The Road Home

Вчера выложили минутный фрагмент из Babylon 5: The Road Home. Релиз-то совсем скоро уже, 15 августа.

Диалог напоминает классические диалоги Деленн и Шеридана. 👍 Но Деленн, конечно, должна говорить голосом Миры Фурлан. Иначе что-то не то. Not the one. JMS на тему использования голосов умерших актёров написал в духе, что это неэтично и такой вариант не рассматривался. Но, учитывая текущую зрелость и распространенность голосовых дипфейков (для примера - вот Высоцкий вполне убедительно КиШа поёт), думаю анимированную Деленн с голосом Миры Фурлан мы всё-таки увидим/услышим. 🙂 Хотя бы и в рамках фан-творчества.

PS: С голосовыми дипфейками ситуация на самом деле довольно пугающая, поскольку получить убедительную запись какого угодно текста каким угодно голосом становится всё проще и проще. Хочется надеяться, что правоприменительная практика будет поспевать за техническим прогрессом и к людям, чьи голоса скопировали и использовали произвольным образом, не будут докапываться почём зря.

Ещё про PoC in GitHub

Ещё про PoC in GitHub

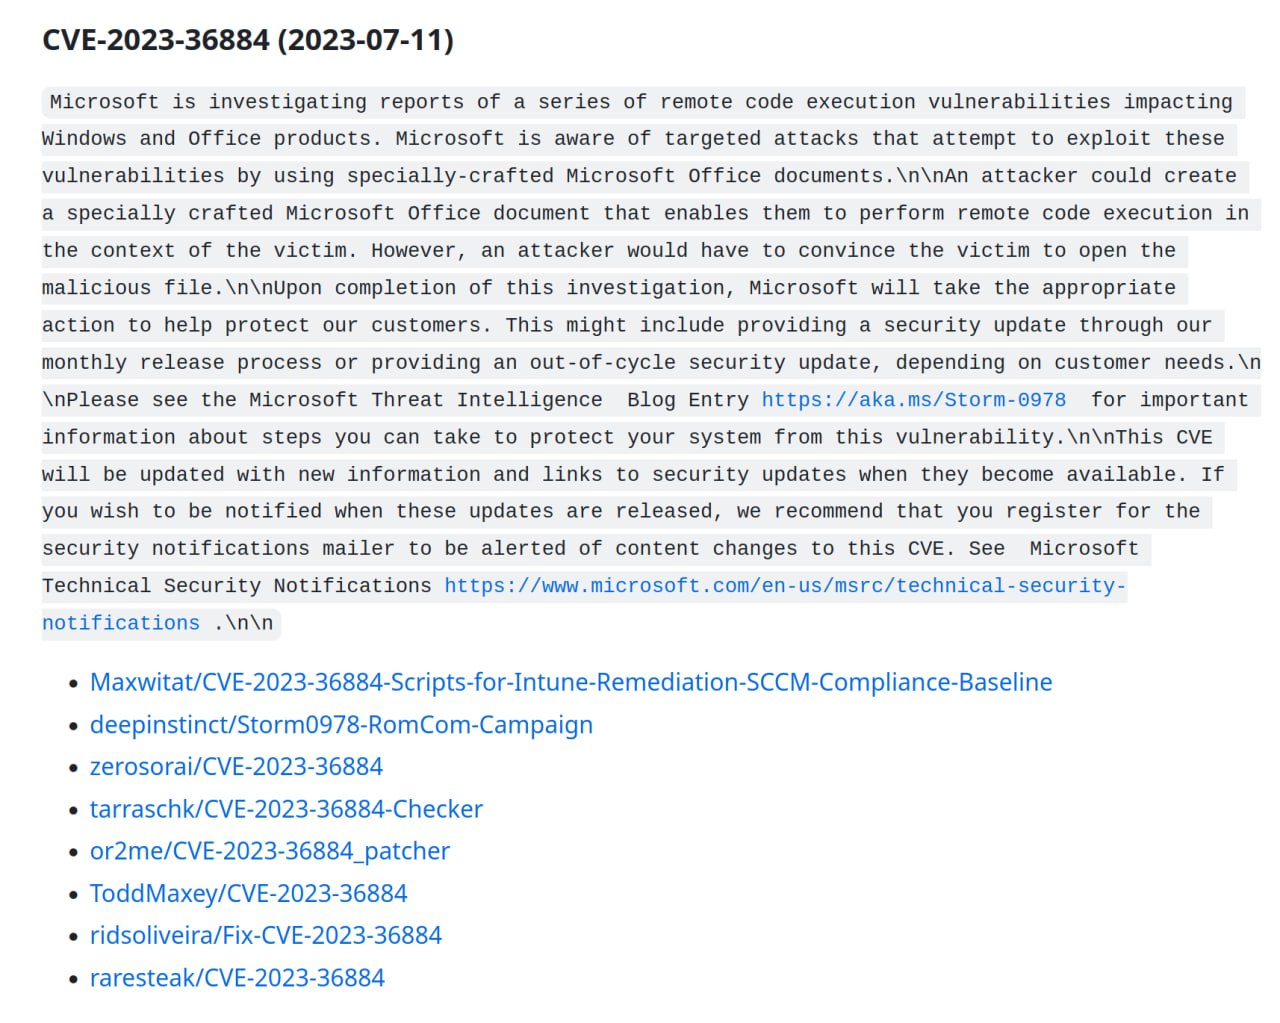
Ещё про PoC in GitHub. Вот я написал, что CVE-2023-36884 там есть. Но если присматриваться, то всё не так радужно. 😐 Давайте разберём.

❌ Maxwitat/CVE-2023-36884-Scripts-for-Intune-Remediation-SCCM-Compliance-Baseline - скрипт для ремедиации
❌ deepinstinct/Storm0978-RomCom-Campaign - IOC-и
❌ zerosorai/CVE-2023-36884 - утилита для ремедиации
❌ tarraschk/CVE-2023-36884-Checker - скрипт для детектирования уязвимости
❌ or2me/CVE-2023-36884_patcher - утилита для ремедиации
❌ ToddMaxey/CVE-2023-36884 - скрипт для ремедиации
❌ ridsoliveira/Fix-CVE-2023-36884 - скрипт для ремедиации
❌ raresteak/CVE-2023-36884 - информация для ремедиации

Пока нет там никакого POC-а. 🤷‍♂️

Т.е. "PoC in GitHub" было бы уместнее называть "CVE mentions in GitHub". Упоминания CVE-шек он подсветит, но контекст, разумеется, не покажет. Дальше только ручной анализ или какая-то хитрая автоматизированная классификация находок.

Прочитал статью Алексея Лукацкого в Форбсе про то, что запрет устройств Apple "для чиновников вряд ли сработает"

Прочитал статью Алексея Лукацкого в Форбсе про то, что запрет устройств Apple для чиновников вряд ли сработает

Прочитал статью Алексея Лукацкого в Форбсе про то, что запрет устройств Apple "для чиновников вряд ли сработает". Мне статья показалась интересной в первую очередь из-за перечисления мест, где уже запретили:

🔹 Минпромторг
🔹 Минцифры
🔹 «Ростех»
🔹 АП

Сообщения о планах:

🔹 Минфин
🔹 Минэнерго

И более старые запреты:

🔹 "требование по импортозамещению, обязывающее госорганы и госкорпорации использовать ПО и устройства только из соответствующих реестров (и это требование действует с 2014 года)"
🔹 "требования 2015 года о запрете использования зарубежных сервисов в деятельности госструктур"
🔹 "требования 2013 года об обязательной сертификации средств защиты информации в государственных информационных системах"

Аргументация в статье почему такие запреты не сработают в основном сводится к тому, что люди привыкли к удобному, такое же удобное вы им не предложите, прямые запреты люди будут игнорировать, а за руку вы их не поймаете.

Имхо, прямые запреты техники Apple это отлично и они должны быть. Чем конкретнее, тем лучше. Желательно, чтобы на каждой стене был плакат с перечеркнутым яблоком. Если человек настолько не дорожит своим местом работы, что готов ради своего удобства нарушать прямой запрет и подставляться - ну что ж, его дело. Недоброжелатели этого человека наверняка порадуются такому удобному формальному поводу с ним поквитаться.

А что до тех, кому не удобно и кто не умеет пользоваться ни чем, кроме техники Apple, вспоминается цитата из ДМБ про умение подшивать подворотничок:

"Никто не умеет. Дело не в умении, не в желании, и вообще ни в чём. Дело в самом пришивании подворотничка."

PS: Ещё пишут, что запретили в:
🔸 ФНС
🔸 Минкультуры
🔸 Минпросвещения
🔸 Минтрансе

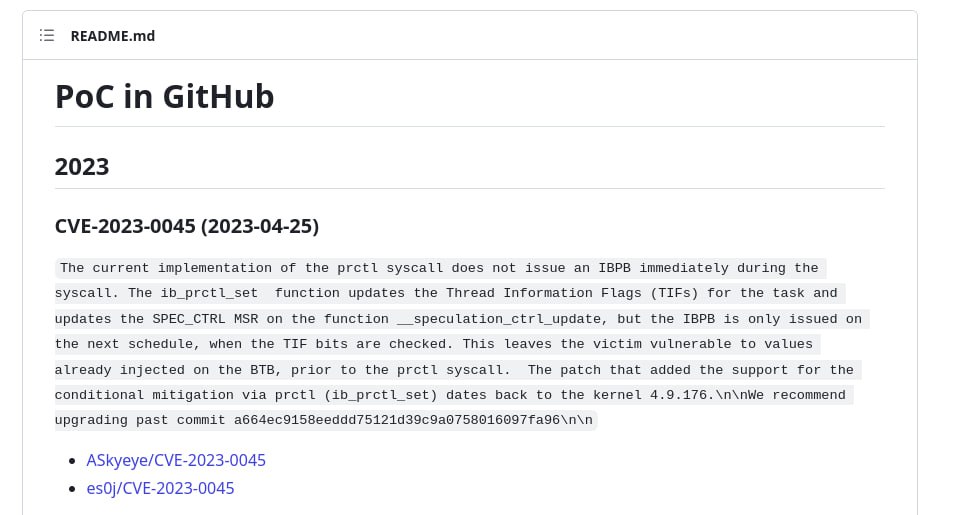
Посмотрел на гитхабе репозиторий PoC in GitHub

Посмотрел на гитхабе репозиторий PoC in GitHub

Посмотрел на гитхабе репозиторий PoC in GitHub. Там содержатся результаты автоматизированного поиска эксплоитов для CVE уязвимостей на GitHub. В настоящий момент там PoC-и для 4484 CVE идентификаторов. Выборочно проверил, вроде ок. Например, RCE уязвимость Office (CVE-2023-36884) из последнего Patch Tuesday там есть.

Распределение по годам:

CVE-1999-*: 4
CVE-2000-*: 4
CVE-2001-*: 10
CVE-2002-*: 14
CVE-2003-*: 6
CVE-2004-*: 9
CVE-2005-*: 7
CVE-2006-*: 13
CVE-2007-*: 18
CVE-2008-*: 21
CVE-2009-*: 22
CVE-2010-*: 25
CVE-2011-*: 27
CVE-2012-*: 39
CVE-2013-*: 64
CVE-2014-*: 128
CVE-2015-*: 144
CVE-2016-*: 185
CVE-2017-*: 323
CVE-2018-*: 407
CVE-2019-*: 504
CVE-2020-*: 684
CVE-2021-*: 747
CVE-2022-*: 739
CVE-2023-*: 340

Растёт общее число CVE-шек, растет и число эксплуатабельных CVE-шек. ⤴️ При этом никто не даёт гарантии, что PoC-и рабочие и что там нет рикролов или малварей. Будьте осторожны.

В любом случае, это хороший источник данных для собственного фида по уязвимостям.

Прочитал про свежий около-VMный ИзраильскийСтартап™ под названием Cyclops Security

Прочитал про свежий около-VMный ИзраильскийСтартап™ под названием Cyclops Security

Прочитал про свежий около-VMный ИзраильскийСтартап™ под названием Cyclops Security. Основная фишка у них это возможность делать запросы о состоянии ИБ в организации на естественном языке, а-ля ChatGPT. Для VM-щиков обещают:

🔹 Приоритизировать критичность уязвимостей
🔹 Повысить эффективность
🔹 Дополнять решения по ремедиации уязвимостей бизнес-контекстом
🔹 Снизить уровень шума

В целом, если сможет аргументированно (например, на уровне Perplexity AI) отвечать на выскоуровневые общие вопросы типа "через что нас скорее всего поломают?", "чем сейчас полезнее всего было бы заняться VM-щикам?", "в какой IT-команде самая жесть с уязвимостями и что конкретно нам от них нужно?", то будет вполне себе полезная штука. 🙂 А если она ещё сможет сама пропушивать патчинг и вести задушевные мотивирующие разговоры c IT-шниками, то вообще будет топ и shut up and take my money. 😅 💸

Традиционный аудио/видео эпизод по итогам июльского Microsoft Patch Tuesday

Традиционный аудио/видео эпизод по итогам июльского Microsoft Patch Tuesday. В этом месяце получилось и уязвимости разобрать, и доработать Vulristics. 😇 В августе буду в основном всякими образовательными инициативами заниматься. 🤫 Следите за обновлениями. 🙂

------

Hello everyone! This episode will be about Microsoft Patch Tuesday for July 2023, including vulnerabilities that were added between June and July Patch Tuesdays.

Vulristics improvements
00:11 Works faster
01:31 Microsoft ADVs
02:45 Comments Table

TOP
04:09 Remote Code Execution – Microsoft Office (CVE-2023-36884)
05:06 Security Feature Bypass – Windows SmartScreen (CVE-2023-32049)
05:48 Security Feature Bypass – Microsoft Outlook (CVE-2023-35311)
06:37 Elevation of Privilege – Windows Error Reporting Service (CVE-2023-36874)
07:16 Elevation of Privilege – Windows MSHTML Platform (CVE-2023-32046)

Other RCEs
08:10 Remote Code Execution – Windows Active Directory Certificate Services (AD CS) (CVE-2023-35350)
09:01 Remote Code Execution – Microsoft Message Queuing (CVE-2023-32057, CVE-2023-35309)
09:44 Remote Code Execution – Windows Routing and Remote Access Service (RRAS) (CVE-2023-35365, CVE-2023-35366, CVE-2023-35367)
10:24 Remote Code Execution – Windows Layer-2 Bridge Network Driver (CVE-2023-35315)
10:57 Remote Code Execution – Microsoft SharePoint (CVE-2023-33134, CVE-2023-33157, CVE-2023-33159, CVE-2023-33160)
11:42 Remote Code Execution – Windows Pragmatic General Multicast (PGM) (CVE-2023-35297)

🎞 Video
🎞 Video2 (for Russia)
📘 Blogpost
🗒 Vulristics report