Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Раньше в положении о НКЦКИ не было ничего про уязвимости - а теперь будет!

Раньше в положении о НКЦКИ не было ничего про уязвимости - а теперь будет!

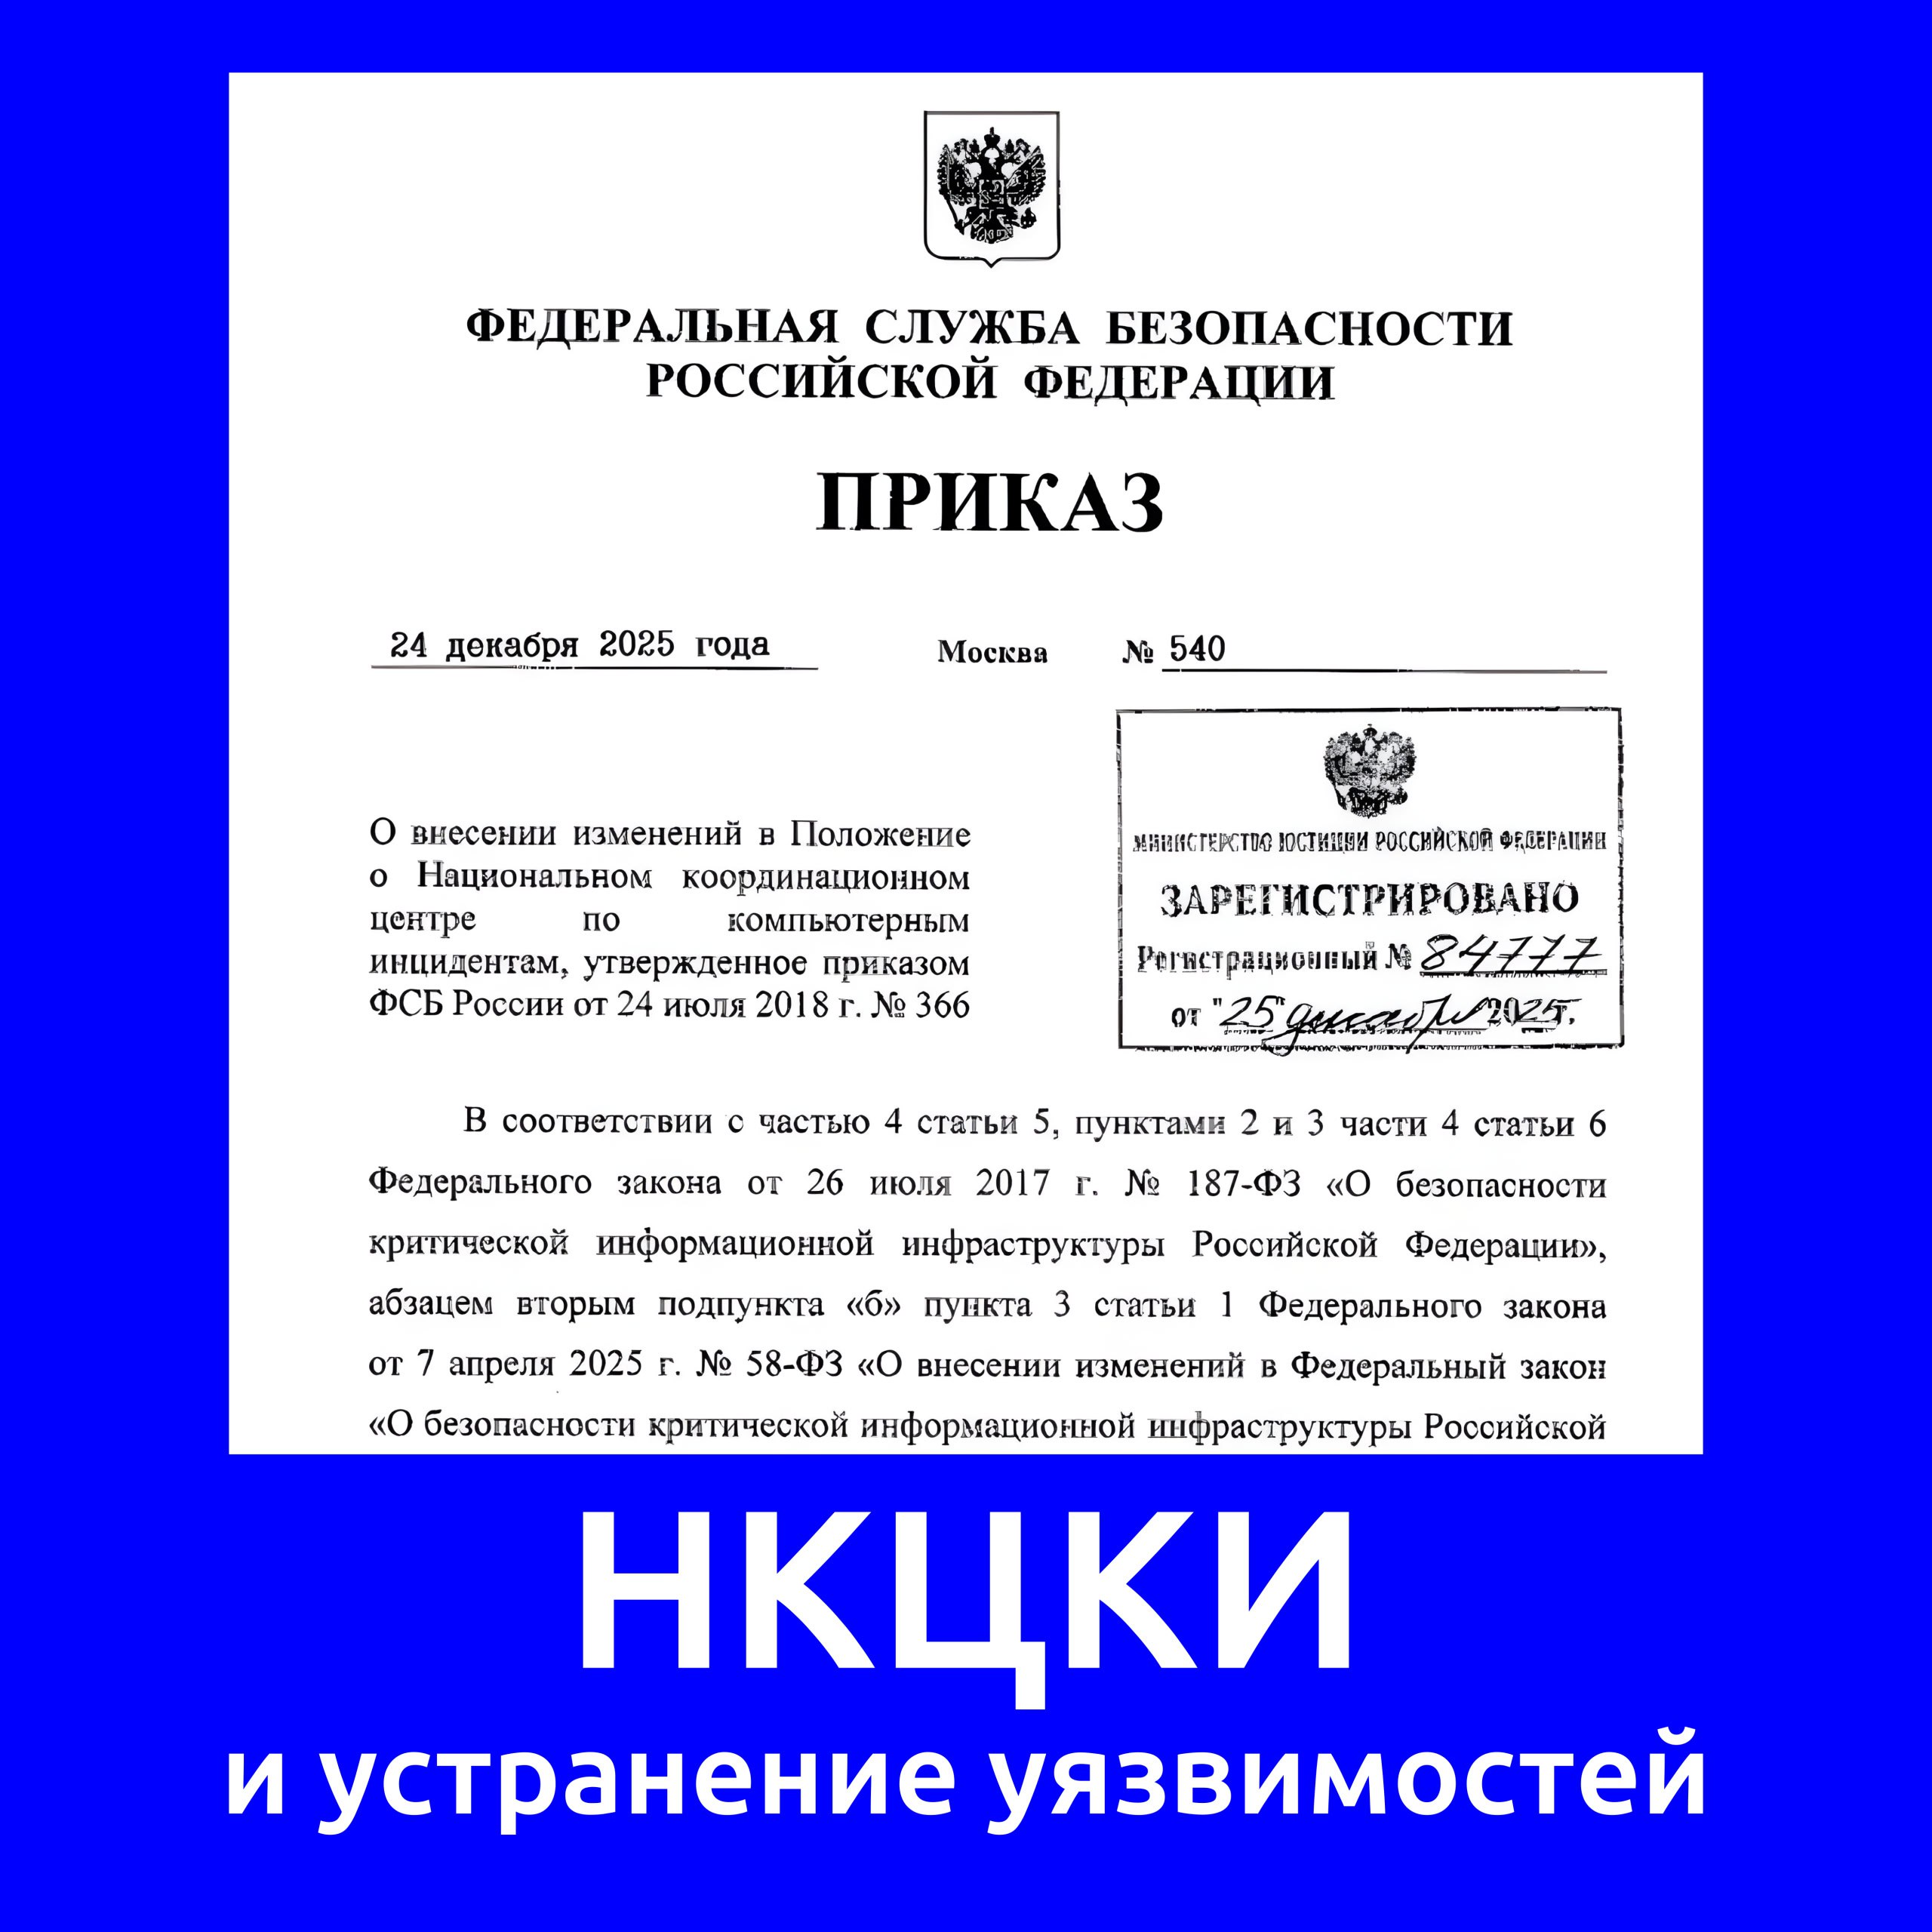
Раньше в положении о НКЦКИ не было ничего про уязвимости - а теперь будет! Был опубликован приказ ФСБ России от 24.12.2025 № 540 «О внесении изменений в Положение о Национальном координационном центре по компьютерным инцидентам, утвержденное приказом ФСБ России от 24 июля 2018 г. № 366».

Среди прочего, он добавляет такой пункт:

"5. В целях выполнения предусмотренных настоящим Положением задачи и функций НКЦКИ в пределах своей компетенции имеет право:

5.9. Запрашивать для выполнения задачи и осуществления функций НКЦКИ у субъектов критической информационной инфраструктуры, центров ГосСОПКА и органов (организаций) результаты проведенных мероприятий, направленных на защиту от компьютерных атак в отношении принадлежащих им информационных ресурсов Российской Федерации, а также информацию об устранении уязвимостей информационных ресурсов Российской Федерации."

Похоже, планируют стимулировать устранение уязвимостей, и это не может не радовать. 🙂👍
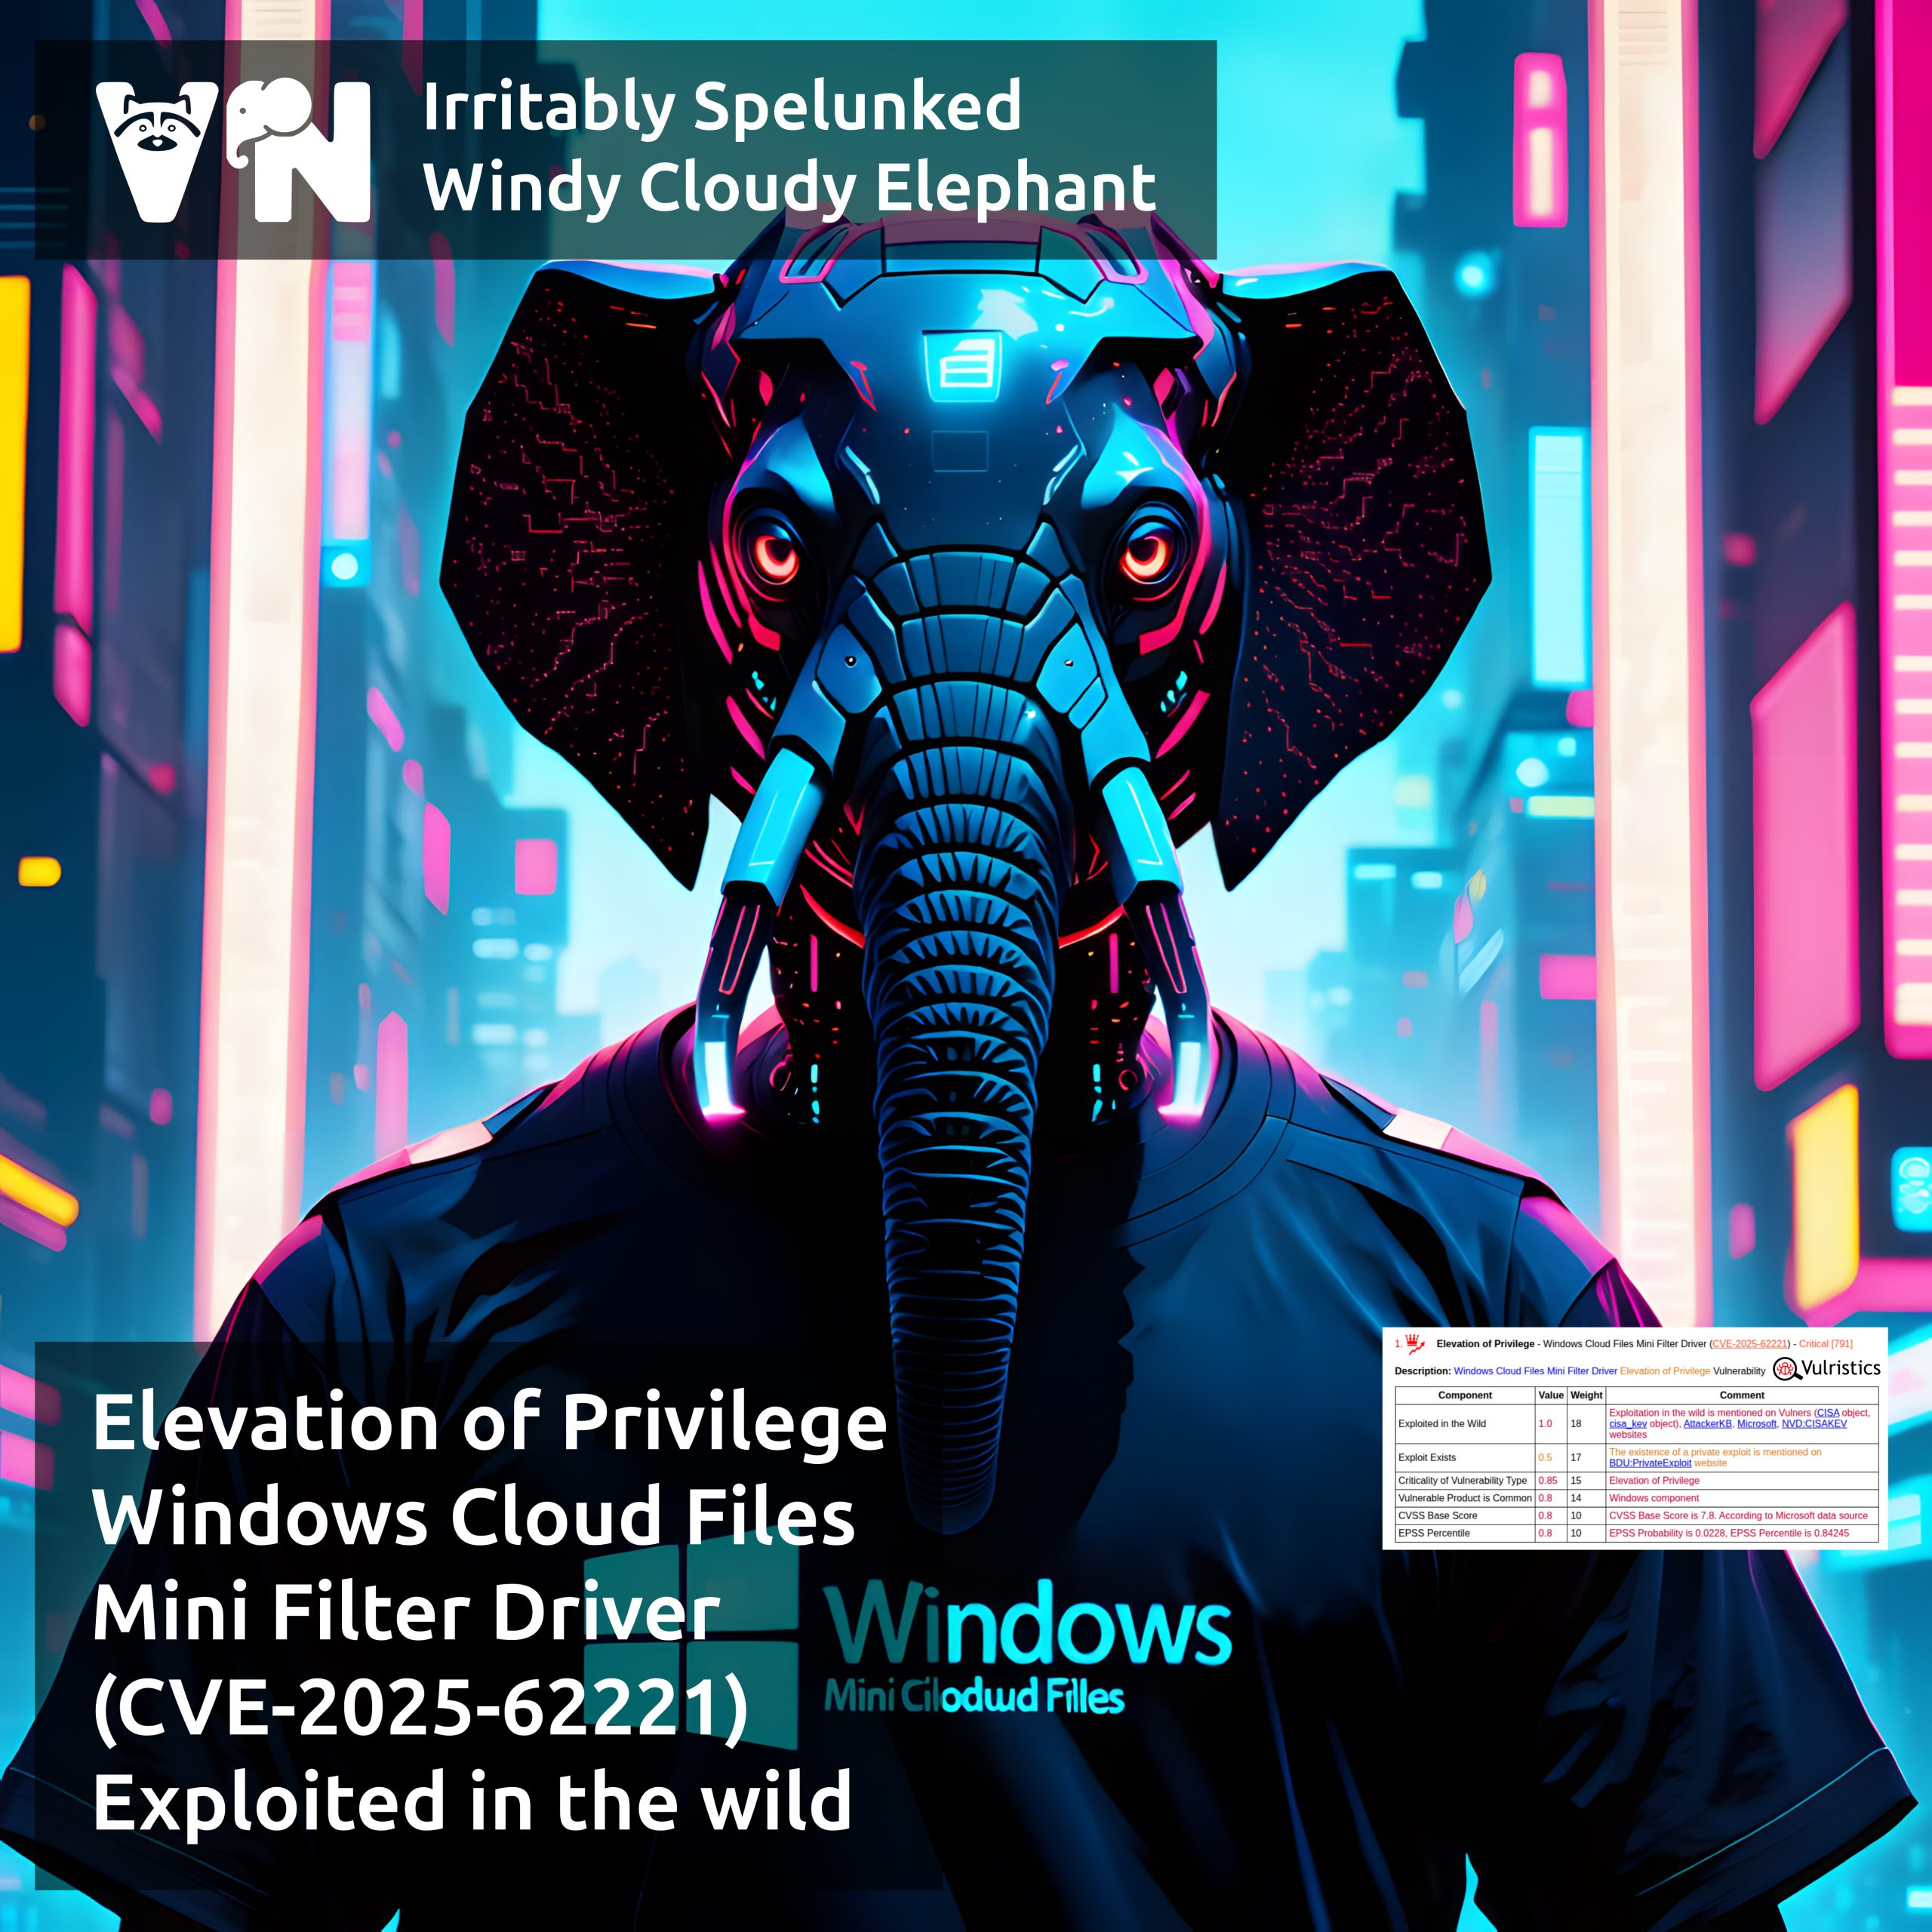
Про уязвимость Elevation of Privilege - Windows Cloud Files Mini Filter Driver (CVE-2025-62221)

Про уязвимость Elevation of Privilege - Windows Cloud Files Mini Filter Driver (CVE-2025-62221)

Про уязвимость Elevation of Privilege - Windows Cloud Files Mini Filter Driver (CVE-2025-62221). cldflt.sys - это драйвер минифильтра Windows Cloud Files Mini Filter, задача которого представлять хранимые в облаке файлы и папки, как если бы они находились на компьютере. Уязвимость этого драйвера, исправленная в рамках декабрьского Microsoft Patch Tuesday, позволяет локальному атакующему получить привилегии SYSTEM. Причина уязвимости - Use After Free (CWE-416).

⚙️ Уязвимость была обнаружена исследователями Microsoft (из MSTIC и MSRC). Доступны обновления для Windows 10/11 и Windows Server 2019/2022/2025.

👾 Уязвимость была отмечена Microsoft как эксплуатирующаяся в реальных атаках и добавлена в CISA KEV. Подробностей по атакам пока нет.

🛠 С 10 декабря на GitHub были доступны репозитории, якобы содержащие эксплоиты для уязвимости. Впоследствии они были удалены. Есть несколько объявлений о продаже эксплоитов (возможно мошеннических).

Американские технические мессаджи, транслируемые внутри страны "для своих" и на весь остальной мир, разительно отличаются

Американские технические мессаджи, транслируемые внутри страны для своих и на весь остальной мир, разительно отличаются

Американские технические мессаджи, транслируемые внутри страны "для своих" и на весь остальной мир, разительно отличаются. Ведь что мы обычно слышим от сотрудников (даже бывших 🙄) транснациональных, по сути американских, корпораций: лозунги о безальтернативности американского ПО и ПАКов, что отказ от них равен отказу от прогресса вообще. 🤥 А значит "мир-дружба-жвачка" с игнором геополитической реальности.

А что в это же время транслируется внутри США? Посмотрим на примере свежей статьи от нежелательной в России организации CSIS:

"Защита от китайского вмешательства в цепочки поставок станет одной из определяющих задач безопасности США в XXI веке".

Они рекомендуют своему государству:

🔹 Отказываться от продуктов "высокорисковых вендоров" во всех сферах и активно выпиливать их из инфраструктур.
🔹 Тщательно контролировать цепочки поставок, использовать только то, что максимально прозрачно.
🔹 Придерживаться Zero Trust.

Делайте выводы, где польза и где правда. 😉

Весьма интересная статья вышла 1 декабря в блоге американского аналитического института Center for Strategic and International Studies (нежелательная организация в России)

Весьма интересная статья вышла 1 декабря в блоге американского аналитического института Center for Strategic and International Studies (нежелательная организация в России)

Весьма интересная статья вышла 1 декабря в блоге американского аналитического института Center for Strategic and International Studies (нежелательная организация в России). Автор статьи поднимает вопрос "использования глобальных кибер-цепочек поставок (Cyber Supply Chains) в качестве оружия". А фактически пишет про то, что государства осуществляют контроль над своими формально частными вендорами, внедряя в коммерческие продукты недокументированные возможности под видом уязвимостей (буквально "embed vulnerabilities"), а затем используют их в кибератаках на инфраструктуры других государств.

Разумеется, автор статьи приводит в пример исключительно зловредные действия со стороны КНР. Ведь конечно же США тем же самым не занимаются. 😄

⚠️ Уязвимости - это далеко не всегда следствие случайных ошибок! 😉

🎶 Саундтрек этого поста: АНТИЛЛА - Бадаламенти (видео live-версия). 🙂 Группа нечуждая ИБ: там Юля Омельяненко на флейтах и их соло-гитарист - автор PHDays OST 2022. 😉

В России проработают вопрос создания центра проведения сравнительного анализа средств защиты информации

В России проработают вопрос создания центра проведения сравнительного анализа средств защиты информации

В России проработают вопрос создания центра проведения сравнительного анализа средств защиты информации. Поручение об этом дал Михаил Мишустин по итогам форума "Цифровые решения".

🫡 Ответственные: Минцифры, Минобрнауки, ФСТЭК и ФСБ совместно с заинтересованными органами власти.

⏳ Срок: до 30 января 2026 г.

Инициатива выглядит интересно и актуально. 🔥 ИБ-вендоров в России множество, а продуктов - тем более. Насколько эти продукты адекватно решают заявленные задачи - вопрос нетривиальный. 🤯

По-хорошему тут нужно выделять классы СЗИ и для каждого класса прописывать типовые функциональные возможности и сценарии тестирования. Затем проводить тестирование вживую на стендах и делать выводы о качестве реализации функциональных возможностей в каждом конкретном решении. 🤔

Тогда можно будет выдавать достаточно объективные рекомендации:

⚖️ Организациям по выбору СЗИ
💡 ИБ-вендорам по доработке СЗИ

Было бы круто как-нибудь поучаствовать там по теме САЗ. 😇

Две недели назад TAdviser выпустили "Карту российского рынка информационной безопасности 2025"

Две недели назад TAdviser выпустили Карту российского рынка информационной безопасности 2025

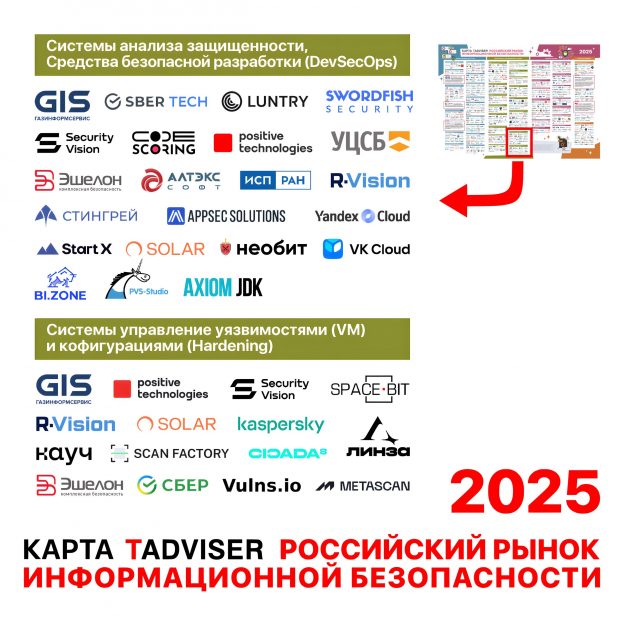
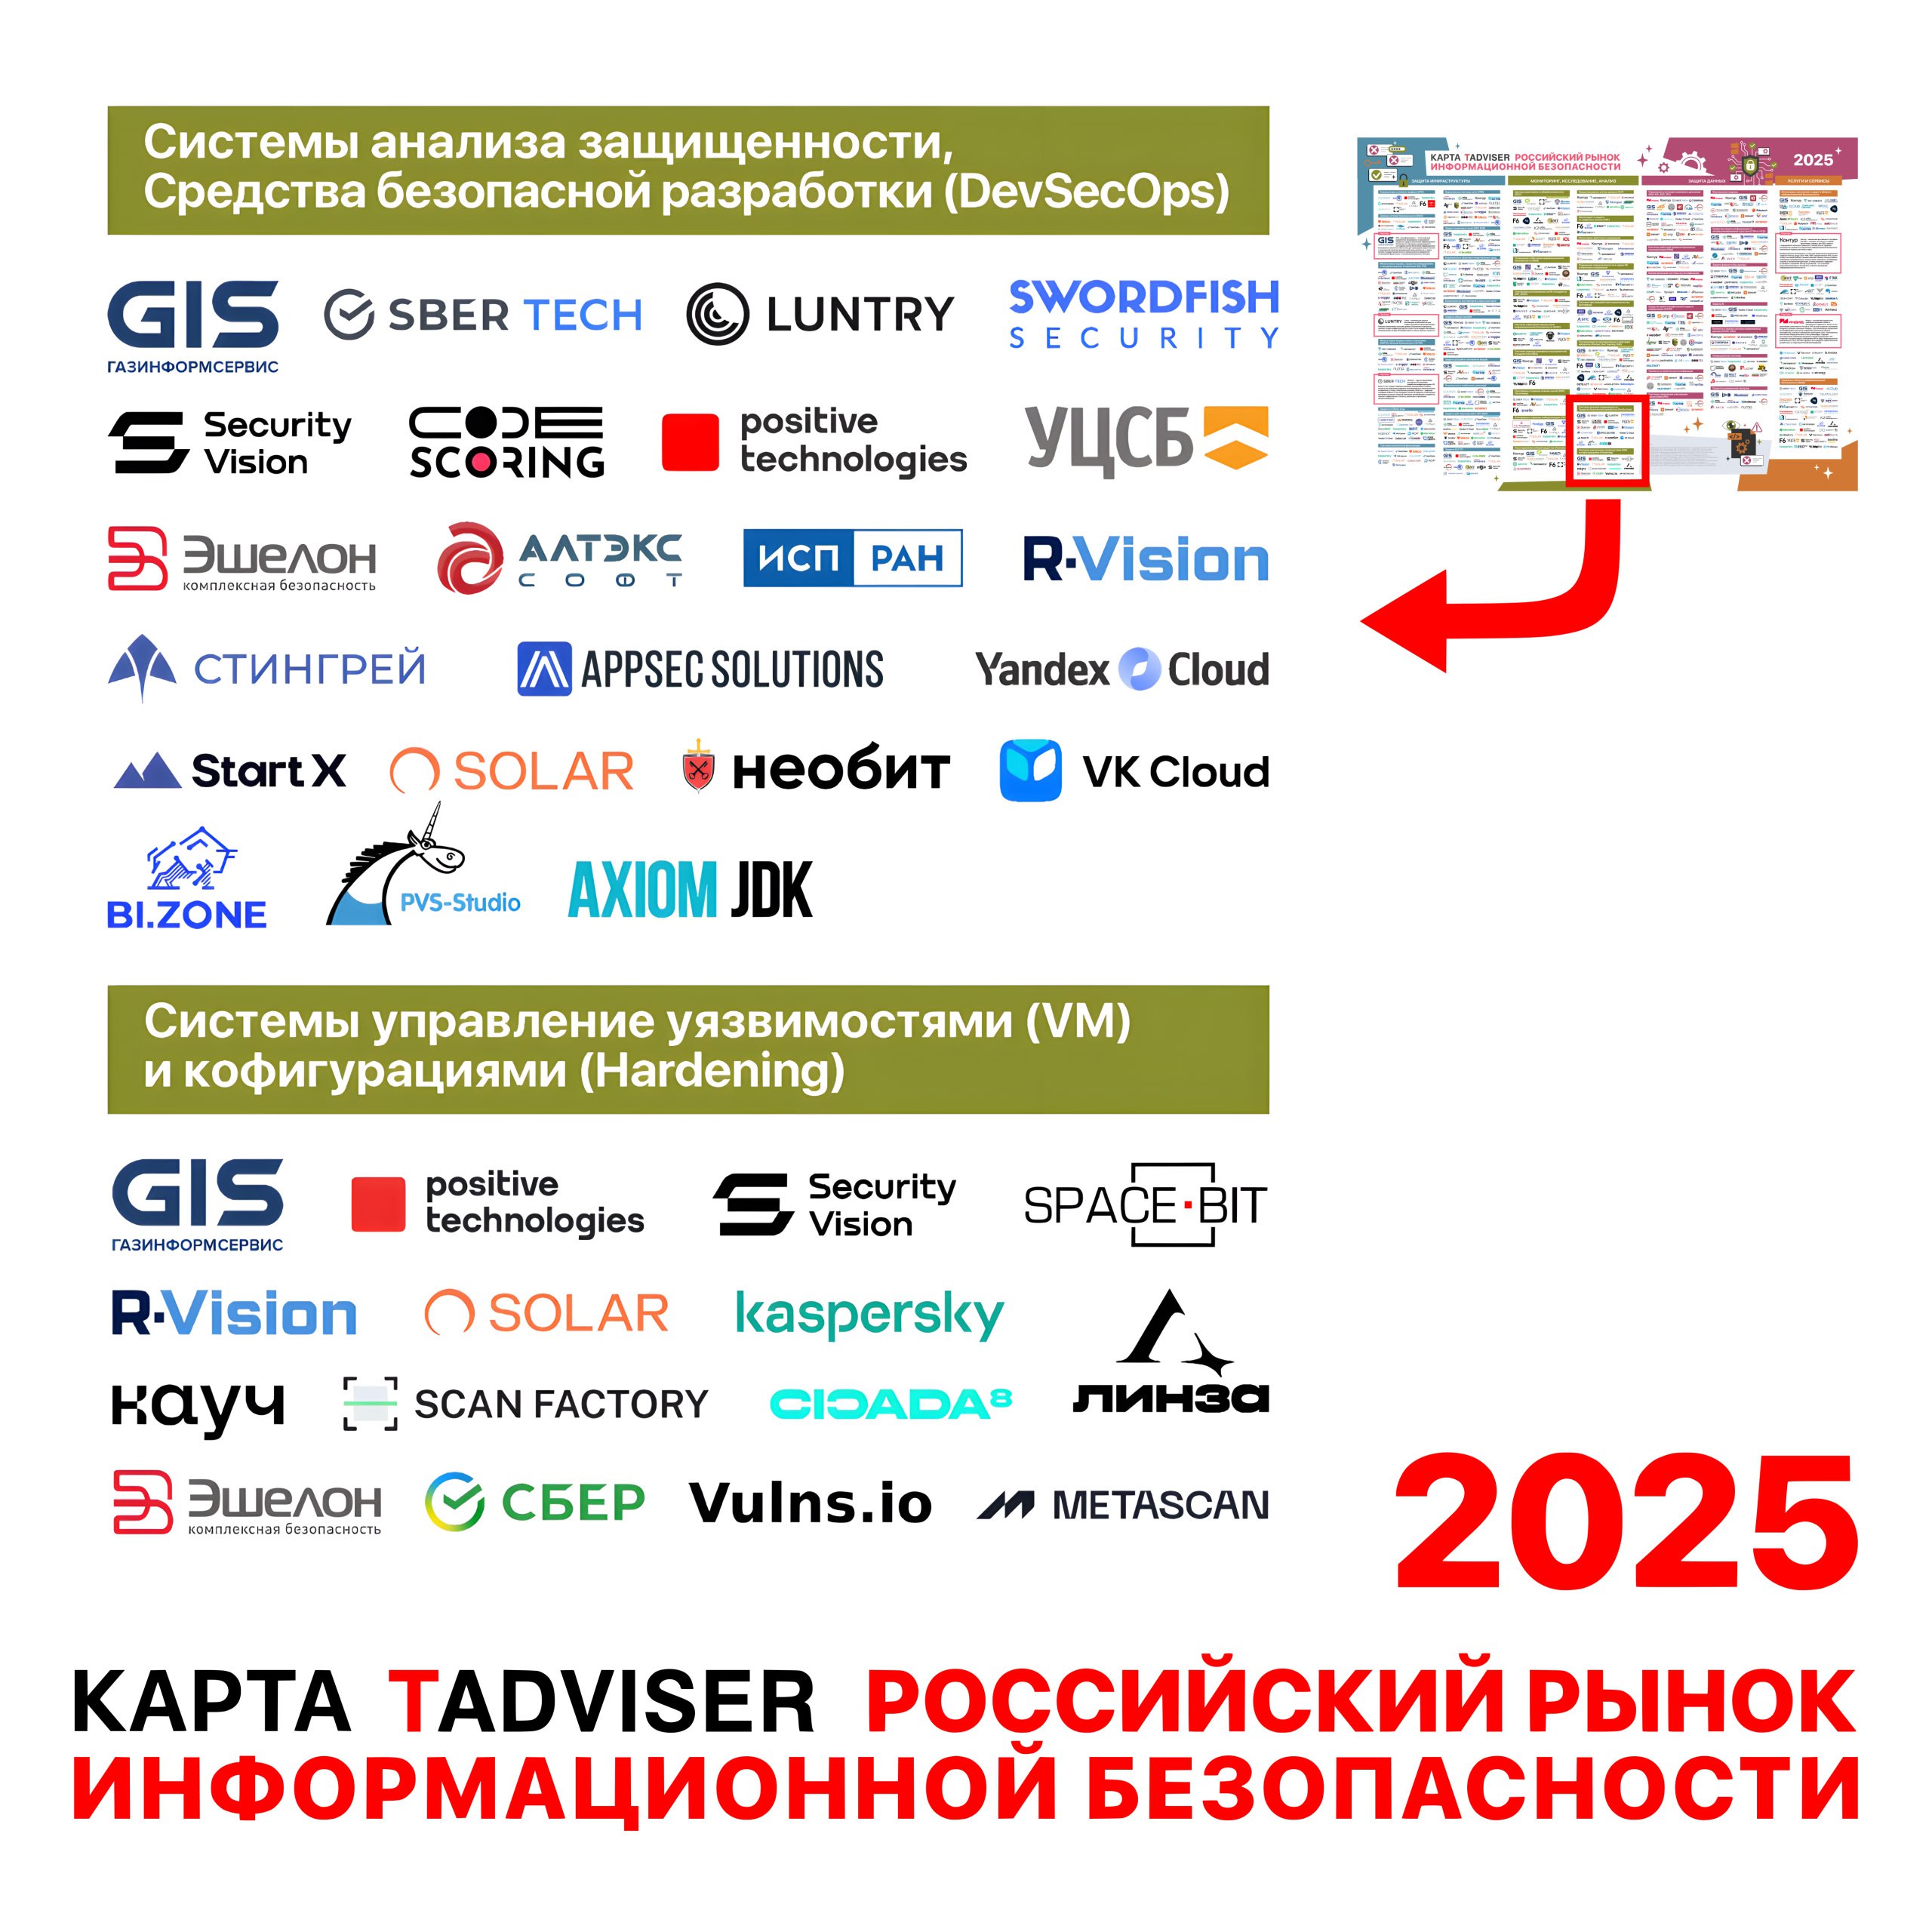
Две недели назад TAdviser выпустили "Карту российского рынка информационной безопасности 2025". В отличие от прошлого года, на ней появилось "Управление Уязвимостями". Прогресс. 👍🙂

🔹 Управление Уязвимостями объединили с решениями по Харденингу. Поэтому в группу попали Spacebit, Кауч и ЛИНЗА, которые (пока) не про уязвимости. Всего 15 вендоров.

🔹 Осталась группа Средств Анализа Защищённости, совмещённая с DevSecOps. В ней 22 вендора. С прошлого года убрали (5): Фродэкс (Vulns io), BIFIT, RED, Crosstech, Pentestit. Добавили (6): VK Cloud, Sber Tech, Yandex, УЦСБ, Axiom JDK, Luntry. Переименовали (1): Profiscope в CodeScoring.

На предыдущий пост можно спросить: "Ты сам не из авторов, что ли"?

На предыдущий пост можно спросить: Ты сам не из авторов, что ли?

На предыдущий пост можно спросить: "Ты сам не из авторов, что ли"? Или тебе не жалко аудиторию своего канала потерять из-за блокировки TG? Да, жалко конечно. 🙂 Однако, меня это не мотивирует топить за Телеграм и против MAX-а.

В весьма вероятной блокировке Telegram виноват исключительно их менеджмент (и лично Дуров). Вместо того, чтобы открыть представительство и выполнять все требования российского законодательства, они зачем-то продолжают идти курсом, при котором полная блокировка мессенджера неизбежна. 🤷‍♂️ Тем самым подставляя всех нас. И ладно бы Telegram бурно развивался. Так нет же, в плане каналов 0 развития. 🤦‍♂️ Сплошная биржа gif-ок. 🤡

С другой стороны, к MAX-у тоже есть вопросики. Каналы в MAX-е уже 5 месяцев, а зарегать их могут исключительно 10k+ блогеры с регистрацией в РКН. И доступ к API закрыт. Получается, что тех, кто НЕ хочет в MAX, туда загоняют административными методами, а тех кто ХОЧЕТ наполнять MAX контентом - не пускают. Это весьма досадно. 😕