Архив рубрики: Уязвимости

Глянул "Стандарт по защите облачной инфраструктуры" от Yandex Cloud

Глянул Стандарт по защите облачной инфраструктуры от Yandex Cloud

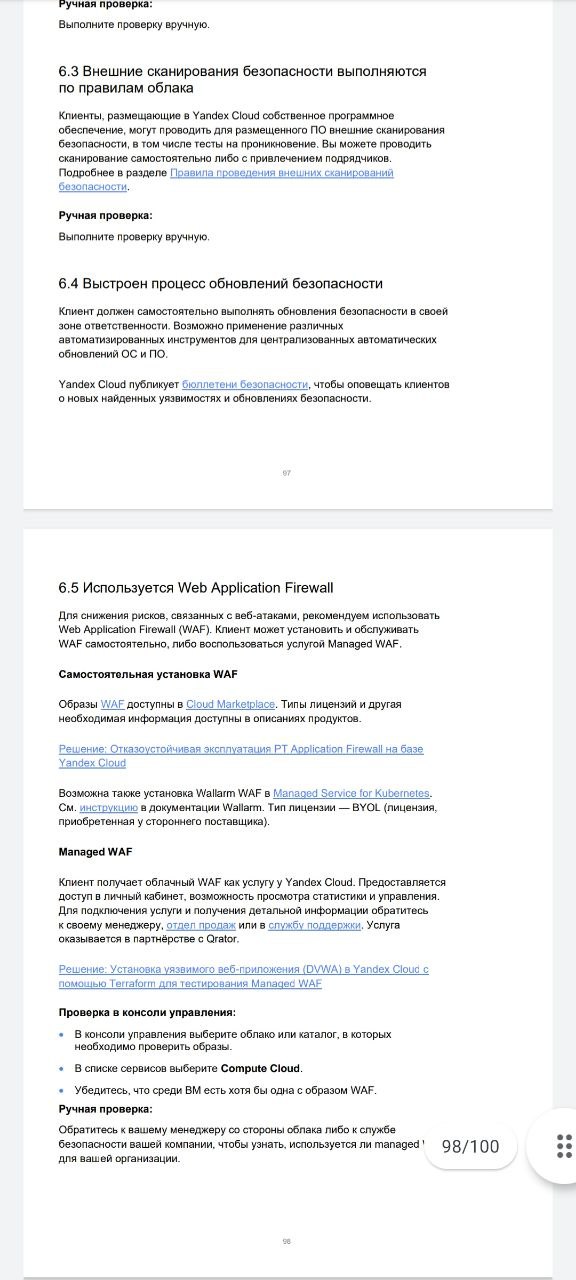
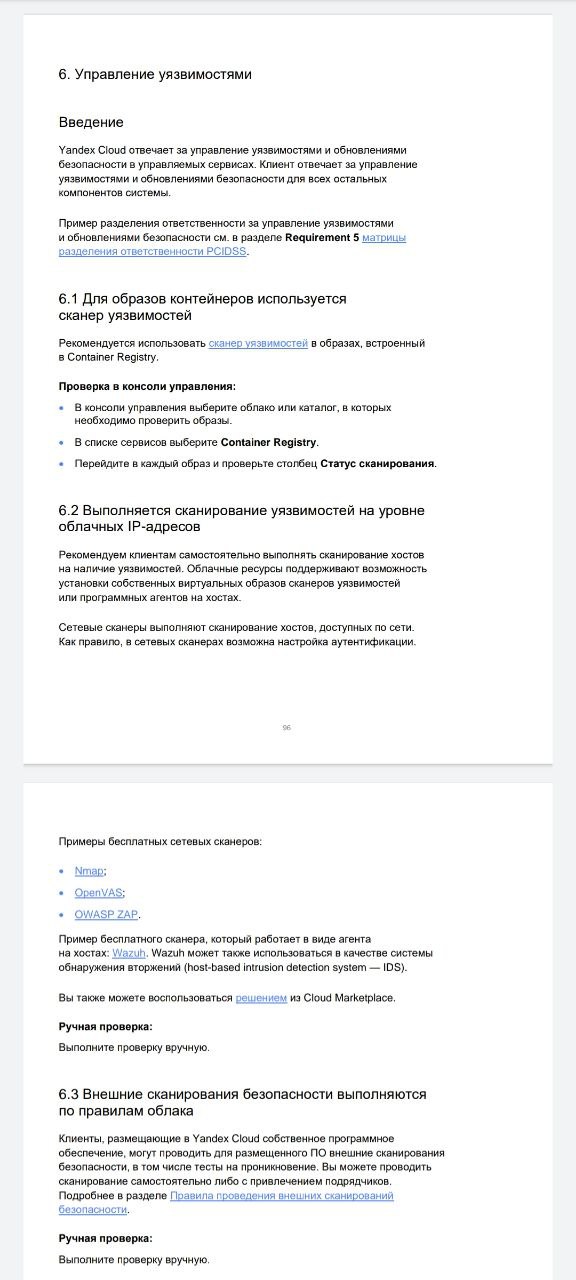
Глянул "Стандарт по защите облачной инфраструктуры" от Yandex Cloud. В части Управления Уязвимостями никаких откровений не увидел. Кроме того, что у них есть встроенный сканер для образов, правда непонятно на каком движке он работает. В его описании почему-то только про deb, но rpm дистрибутивы перечислены. Российских дистрибутивов в списке нет.

"При сканировании происходит распаковка Docker-образа и поиск версий установленных пакетов (deb). Затем найденные версии пакетов сверяются с базой данных известных уязвимостей."

Встроенный сканер для хостов тоже напрашивается, но видимо пока нет.

Указанное "решение в маркетплейсе" это ScanFactory Agent — сервис для мониторинга безопасности публичных IP-адресов и доменов, размещенных в Yandex Cloud (периметровый сканер). ScanFactory Agent каждый час выгружает список публичных IP-адресов и доменов и отправляет их в ScanFactory для анализа. Результаты мониторинга доступны в личном кабинете клиента.

С наступающим 2023 годом! Год был непростой, но интересный

С наступающим 2023 годом! Год был непростой, но интересный
С наступающим 2023 годом! Год был непростой, но интересныйС наступающим 2023 годом! Год был непростой, но интересный

С наступающим 2023 годом! Год был непростой, но интересный. Мозгопрочищающий. По моей ИБ-шной активности помимо основной работы итоги получаются такие:

1. 31 эпизод на avleonov.com (блогпост с аудио/видео). На 3 меньше, чем в прошлом году. Из них
1.1. 12 обзоров Microsoft Patch Tuesdays. Тут получалось выпускать четенько, доволен собой. 🙂
1.2. 3 эпизода по другим уязвимостям (Joint Advisory AA22-279A, Gitlab OmniAuth, Spring4Shell).
1.3. 2 эпизода про инструменты детектирования (Vulners Linux Audit API, OpenSCAP).
1.4. 3 эпизода чисто про мои опенсурсные проекты (Vulristics, Scanvus).
1.5. 4 эпизода на общие темы (Zero Day, Malicious Open Source, End of CentOS Linux, удаляем данные с Github).
1.6. 3 эпизода про ИБшные конфы, где выступал (PHDays 11, AM Live VM, CISO Forum 2022). Ещё о 3 где-то мероприятиях не написал отчет. Основные темы, которые поднимал в этом году: "Слепые пятна в базах знаний VM решений", "Зловредный Open Source", "Изменения VM процесса в новой реальности".
1.7. 2 эпизода "Vulnerability Management news and publications". Очередная попытка поиграть в новостной формат. Довольно успешная, но свернул. В какой-то момент спросил себя, "я что, хочу тратить значительную часть свободного времени на постоянный пересказ чужих новостей?" Не хочу. Лучше хочу что-то свое делать и рассказывать об этом.
1.8. 2 эпизода в рамках VMconf 22. Проект отдельной Vulnerability Mangement "конфы" сворачиваю. Эксперимент неудачный, но довольно занимательный. Проникся ещё большим уважением к организаторам мероприятий, это прям работа-работа.

2. В июле завел телеграмм-канал на русском языке @avleonovrus, за полгода он набрал 500+ подписчиков. Делать посты на русском гораздо приятнее, быстрее и как-то естественнее. На некоторые темы писать на английском просто странно, особенно сейчас (импортозамещение, российские ОС, российская регуляторика и т.д.). Основной англоязычный канал @avleonovcom перевалил за 1500 подписчиков. Обе цифры для настоящих блоггеров конечно ни о чем, ну да я и ненастоящий блоггер. 😉

Планы на следующий год примерно те же - постараться насколько возможно жить своей жизнью и периодически фиксировать реальность, когда не фиксировать её не получается. Постараюсь больше уделять внимания освещению своих опенсурсных проектов, т.к. толку от этого больше. На конференции собираюсь ходить, только если орги будут звать, самому подаваться пока не хочется.
Выпустил эпизод про поддержку двух API в Scanvus

Выпустил эпизод про поддержку двух API в Scanvus. Потестил сканирование локалхоста, удаленного хоста по SSH и Docker образа. Все работает, но при сравнении результатов есть серьезные расхождения. До конкретных причин я в этом эпизоде на докапывался. Однако это в очередной раз подтверждает, что обнаружение уязвимостей не такое просто дело, и хорошо, когда можно использовать несколько независимых механизмов обнаружения и сравнивать результаты. 😉

Отличные новости по моему опенсурсному проекту Scanvus!

Отличные новости по моему опенсурсному проекту Scanvus!

Отличные новости по моему опенсурсному проекту Scanvus! Теперь вы можете проводить проверки на уязвимости Linux хостов и докер-образов не только с помощью API от Vulners.com, но и с помощью аналогичного API от Vulns.io. Особенно приятно, что весь код для поддержки нового API коллеги из Vulns.io написали и законтрибьютили сами. Оставалось только потестить, что все работает. За это им огромное спасибо!

Чем может быть полезна поддержка двух API детекта уязвимостей в Scanvus?

Чем может быть полезна поддержка двух API детекта уязвимостей в Scanvus?

1. Нет привязки к одному вендору, выбирайте чьи условия вам нравятся больше.
2. Набор поддерживаемых ОС у Vulners.com и Vulns.io различается. Если какой-то Linux дистрибутив не поддерживается у одних, он может поддерживаться у других.
3. Реализации проверок независимые. Если при сканировании одного и того же хоста/образа результаты будут различаться, то будут наглядно видны ошибки/особенности реализации.
4. Scanvus выпускается под лицензией MIT, поэтому вы можете использовать его как пример работы с API Vulners.com и Vulns.io и использовать этот код в своих проектах.

Что дальше?

В настоящий момент поддержка API Vulners.com и Vulns.io реализована в равной степени, но она реализована независимо. Скрипты инвентаризации на bash для каждого из API различаются. Также используются 2 независимые функции репортинга. Скрипты для инвентаризации видится правильным унифицировать, чтобы эти результаты инвентаризации можно было бы проверить и с помощью Vulners.com и Vulns.io. Также напрашивается создание единого формата представления результатов детектирования, к которому можно будет приводить сырые результаты от API, и который можно будет использовать для построения отчетов и дальнейших интеграций. Кажется, что на примере работы Vulners.com и Vulns.io можно отладить схему добавления новых API в Scanvus.

Выпустил эпизод про декабрьский Microsoft Patch Tuesday,

Выпустил эпизод про декабрьский Microsoft Patch Tuesday, Там про фейл со SPNEGO, а собственно декабрьское не особо интересное. В топе по критичности обход “Mark of the Web” и очередные RCE в Edge/Chromium. Остальное весьма потенциальное, но патчить всё рано надо.

Приоритизация уязвимостей это вещь ненадежная

Приоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежная

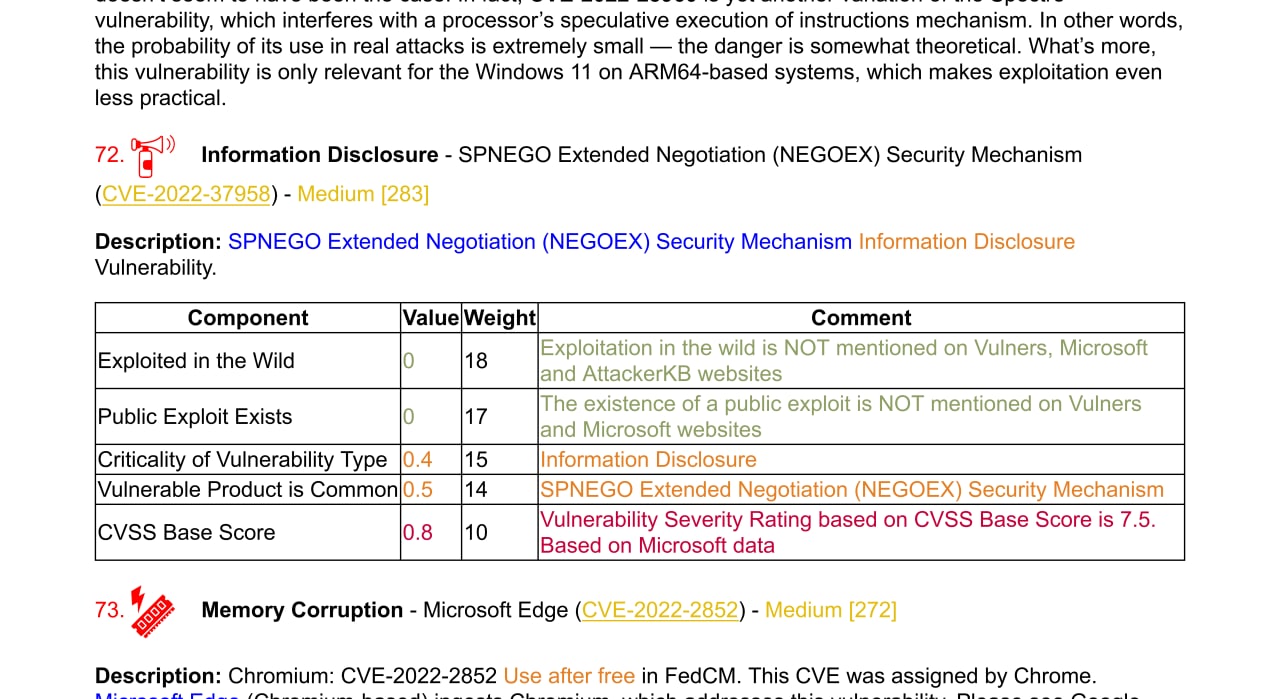
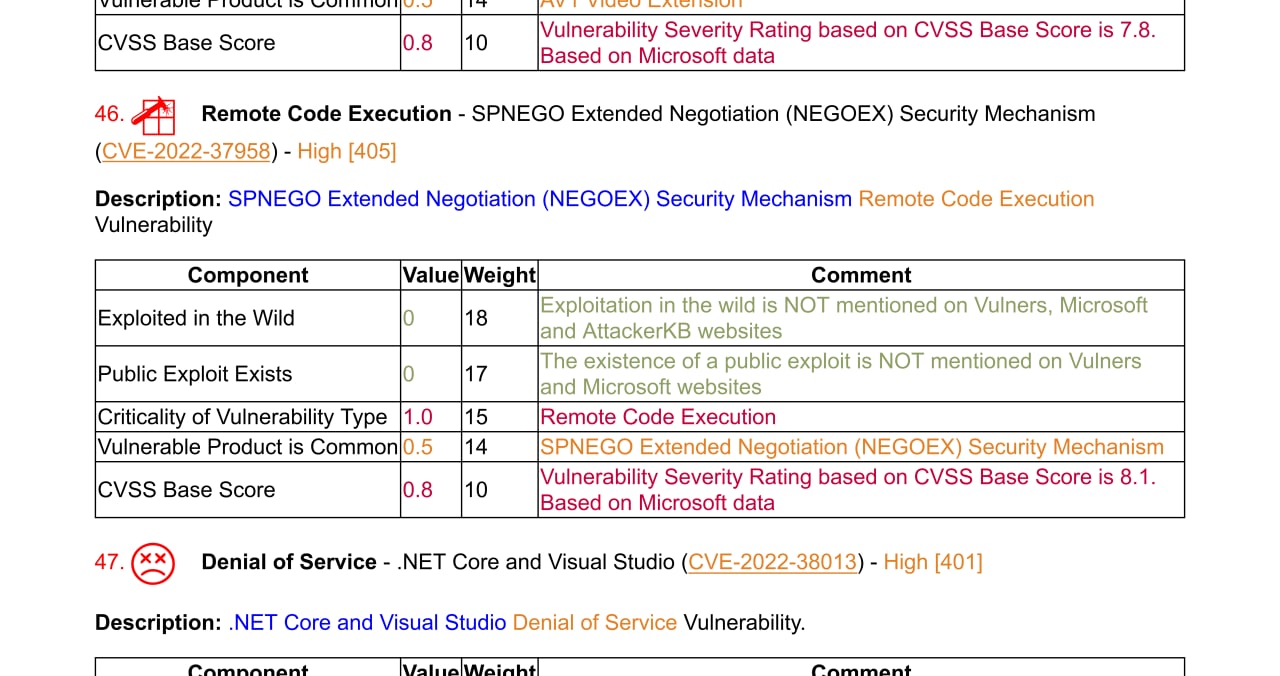
Приоритизация уязвимостей это вещь ненадежная. В сентябрьском Microsoft Patch Tuesday была Information Disclosure уязвимость в компоненте согласования механизма аутентификации #SPNEGO Extended Negotiation (#NEGOEX) Security Mechanism (CVE-2022-37958). Ни один из VM вендоров не обратил на неё внимание.

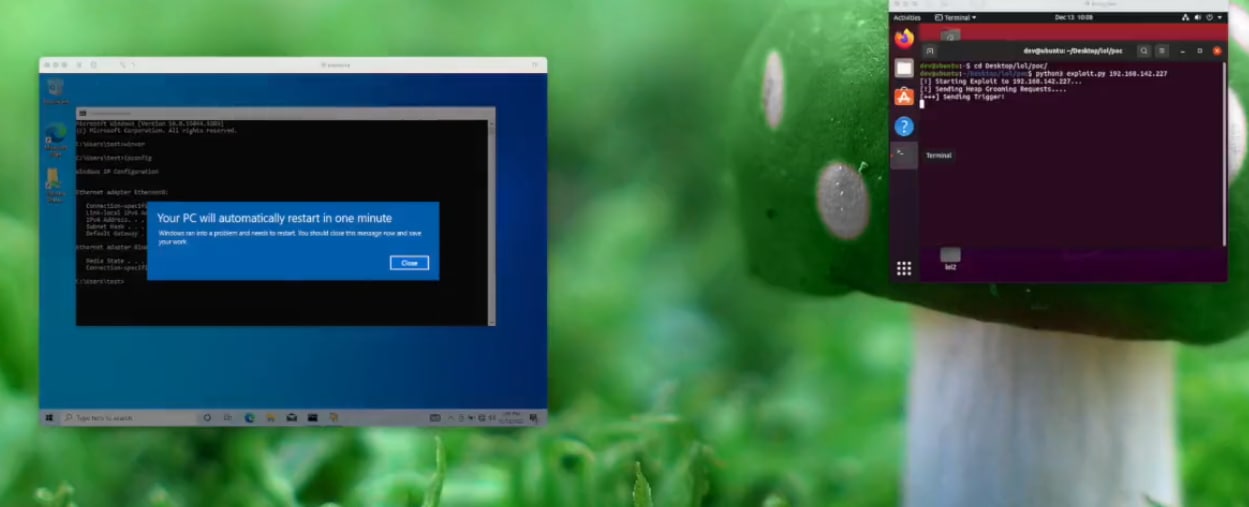
13 декабря известная исследовательница из #IBM Security X-Force, Valentina Palmiotti, выложила видео с эксплуатацией этой уязвимости как Remote Code Execution. На видео в Linux виртуалке выполняется python скрипт, на виртуалке с Windows 10 появляется ошибка "Your PC will automatically restart in one minute".

Уязвимость может быть проэксплуатирована при попытке аутентификации по #RDP и #SMB. Возможно по #SMTP, #HTTP и т.д. при нестандартной конфигурации. Т.е. может быть хуже, чем #EternalBlue.

Microsoft внесла изменения в описание уязвимости. Теперь это Critical RCE. NVD естественно тормозит.

IBM опубликуют подробности только в Q2 2023, чтобы дать время на патчинг.