Прожектор по ИБ, выпуск №2 (10.09.2023)

Прожектор по ИБ, выпуск №2 (10.09.2023). Вчера вечером записали ещё один эпизод нашего новостного ток-шоу по ИБ. Компания у нас всё та же:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Вступление
01:08 Что случилось с бюджетами CISO? Обсуждаем опросы и исследования по ИБ
10:36 Байкалы выставлены на аукцион? Что с отечественными процессорами?
16:39 Atomic Heart в контексте ИБ. Впечатления от игры и книги Предыстория «Предприятия 3826»
26:39 Р-ФОН, ОС Аврора и "понты нового времени"
36:48 Утечка из МТС Банка?
45:04 Мошенники размещают QR-коды возле школ
50:18 Qualys TOP 20 эксплуатируемых уязвимостей
54:18 Прощание от Mr. X

Насчёт медийной активности по Vulnerability Management-у, о которой вчера писал

Насчёт медийной активности по Vulnerability Management-у, о которой вчера писал

Насчёт медийной активности по Vulnerability Management-у, о которой вчера писал. Раз уж Михаил уже засветил её в своём канале, то тоже не буду интригу нагнетать. 🙂 Речь о новом еженедельном подкасте КиберДуршлаг от Positive Technologies. Подкаст будет целиком посвящён Vulnerability Management-у. Меня позвали туда гостем в первый выпуск. Обсудили кучу тем, начиная от обучения в ВУЗе (как обычно, попиарил курс по ТОИБАСу), заканчивая размышлениями о необходимости сертификации сканеров по функциональным возможностям и качеству детектирования уязвимостей. 🫣 Не знаю, что в итоге получится после монтажа, но процесс записи был увлекательным, час пролетел незаметно. Судя по гостям, которых вы можете на фотках видеть, другие эпизоды тоже должны быть огонь! 🔥 Собираюсь смотреть. 🍿🙂

PS: Гостям там, среди прочего, дарили ведро. Типа "не будь дуршлагом, будь ведром". Вы когда-нибудь ездили через всю Москву на общественном транспорте с оцинкованным ведром? Непередаваемые ощущения, могу вам сказать. 😁

Что нам стоит Vulnerability Management решение построить?

Что нам стоит Vulnerability Management решение построить?

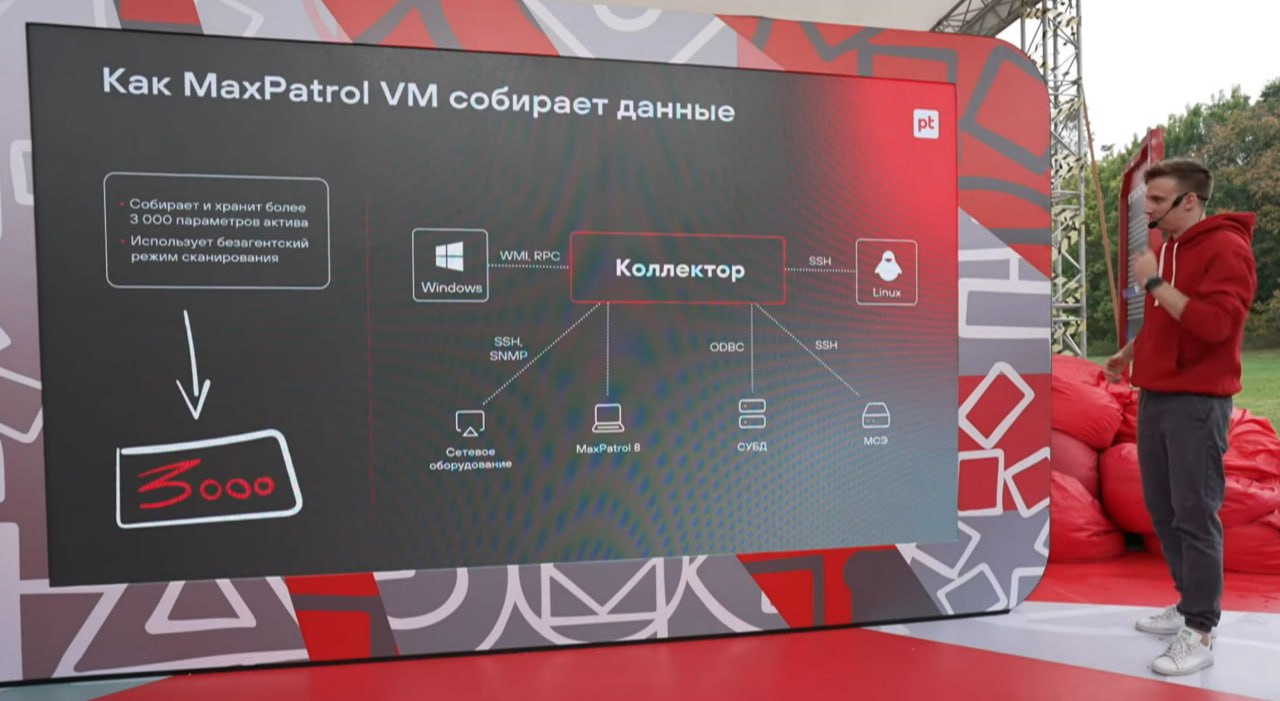
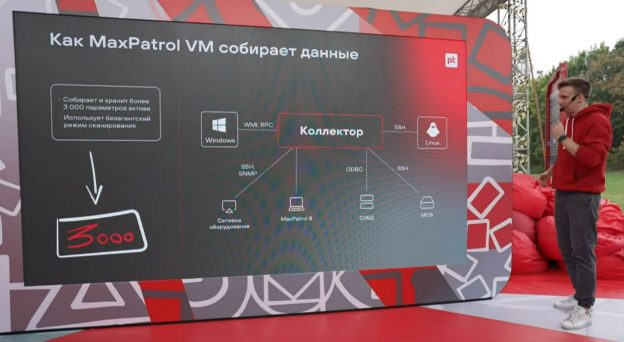
Что нам стоит Vulnerability Management решение построить? В прошлом году у меня была серия постов о сложности создания своего VM-продукта (часть 1, часть 2, часть 3). Сегодня посмотрел выступление Михаила Козлова на недавнем IT-пикнике, которое тоже раскрывает эту тему. Михаил руководит продуктом MaxPatrol VM в Positive Technologies. И, кстати, у него тоже есть телеграмм-канал @KozTV, заходите подписывайтесь! 😉 Первая половина его выступления это подводка про уязвимости для широкой аудитории, а вторая половина, с 9:48, это срыв покровов про то как устроена разработка MaxPatrol VM, какие там есть нестандартные команды, чем ребята занимаются, как результаты их работы между собой стыкуются. Мне кажется, это должно быть интересно и для клиентов, чтобы осознавать масштаб и сложность того, что происходит под капотом MP VM, и для разработчиков VM-решений (текущих и будущих). 😉

Какие команды были упомянуты:

🔹Команда пентестеров. Их экспертиза используется для определения трендовых уязвимостей.
🔹Команда пайплайнов. Разрабатывают роботов, которые занимаются сбором информации об уязвимостях. Уже более 150 роботов работает! Тоже когда-то этим занимался для наполнения базы знаний MP8. 🙂
🔹Команда сбора инвентаризационных данных из систем (для работы сканирующего агента, модуля Аудит, модуля Пентест). Разные специализации, т.к. разные требования к реализуемым проверкам.
🔹Команда экспертов по системам.
🔹Команда ML. Определяют кандидатов на трендовые уязвимости.
🔹Команда ядра MaxPatrol VM. Отвечают за масштабирование системы.

Кстати, как видим на скрине, пока сбор данных об активах исключительно безагентный, но полноценных агентов тоже ждём. 🙏

Постоянное офигивание ITшников это нормальное следствие работающего Vulnerability Management процесса

Постоянное офигивание ITшников это нормальное следствие работающего Vulnerability Management процесса

Постоянное офигивание ITшников это нормальное следствие работающего Vulnerability Management процесса. В чём вообще задача процесса Управления Уязвимостями? В том чтобы в инфраструктуре не было критичных уязвимостей и ими не мог воспользоваться злоумышленник. Именно за это VM-щику платят деньги и за это он отвечает (при плохом раскладе вплоть до уголовки 🤷‍♂️). А для того, чтобы таких уязвимостей в инфраструктуре не было, их нужно (сюрприз-сюрприз!) исправлять. 🙂 Чаще обновлениями, реже переконфигурированием.

Если уж в организации есть какой-никакой процесс управления активами, то покрыть эти активы детектами и открыть бесконечный поток новых обнаруженных уязвимостей дело выполнимое. Насколько мощным будет этот поток? Если брать совсем минимум, то с Patch Tuesday обязательно прилетит KB-шная RCE-шка в Windows ядре или стандартном компоненте, а также RCE в Linux-овом ядре или стандартной утилите. По сетевым устройствам возможно пореже - раз в 2 месяца. Вот и считай - ежемесячное обновление всех Linux/Windows хостов и двухмесячное для всех сетевых устройств. И это с необходимостью эти обновления тестировать перед накаткой. 👨‍🏫 Это минимум!

Класс, да? Каждый админ/девопс будет просто счастлив открывающимся перспективам дополнительно свалившейся на него со стороны ИБшников работы! 🙂 Как и его руководители вплоть до CIO/CTO. И будьте уверены, что они приложат все возможные усилия и все доступные меры корпоративной борьбы, чтобы этого замечательного VM-процесса в итоге не случилось. Не говоря уж о таких мелочах как разнообразные "словесные интервенции". 📣😏

Крепись, VM-щик! Не позволяй выхолостить процесс!

Ещё про Atomic Heart

Ещё про Atomic Heart

Ещё про Atomic Heart.

> Не удивлюсь, если по этой вселенной будут книги выходить, я их даже почитаю. 🙂

Сказано - сделано. Дочитал Предысторию «Предприятия 3826». По ощущениям ~ 6,5 из 10. Не шедевр, но общие впечатления скорее приятные. Стиль изложения нарочито упрощённый, комиксовый. Когда описываются операции отряда "Аргентум", очень похоже на этаких советских X-Men-ов с Ксавье-Сеченовым. 😆 Но может такой и должна быть книга, раскрывающая лор шутера? 🙂

Моя любимая тема из игры, про то как альтернативный Советский Союз массово поставляет в альтернативные США условно бесплатных строительных роботов, содержаших недекларируемые боевые возможности, чтобы в один момент использовать их для захвата американских атомных объектов, в книге раскрыта более подробно. Например, там есть пресс-конференция на которой Сеченов и Молотов приводят аргументы по поводу безопасности роботов:

1. "Весь мир использует советских роботов почти десять лет, и до сих пор с ним ничего не случилось."
2. "Прежде чем заключить с СССР контракт на поставку, каждая страна тщательно изучает не только предоставленную нами техническую документацию, но и непосредственно образцы самих изделий. Если бы таковые изделия содержали в себе хотя бы намёк на возможность боевого применения, разве спецслужбы и прочие компетентные органы всех этих стран позволили бы появление на территории своих государств столь опасных изделий? Или вы не доверяете собственным спецслужбам?"
3. "И на практике описанные вами сбои [речь про "восстание машин"] в работе советского ПО исключены абсолютно. Повторюсь: это невозможно в принципе!"
4. "СССР никому не навязывает своё программное обеспечение. Любая страна, если она не доверяет нашим программистам, может полностью удалить советское ПО и установить на робота собственное." Потому что закладка не на уровне ПО 🙂.

Очень похожую аргументацию можно слышать от западных вендоров программных и аппаратных продуктов. Ну что вы, какие закладки. Абсолютно исключено. 😉

Ну и, как нам известно из первого DLC "Инстинкт Истребления", альтернативному СССР таки удалось этот план захвата объектов реализовать. 😏

Вторая тема это то, что было причиной инцидента на Предприятии 3826, почему собственно все роботы взбунтовались. По книге это результат заговора четырёх инженеров, которые ввели "в заблуждение систему безопасности «Коллектива 1.0», одновременно послав на все основные «Узлы» наших объектов сообщение о вражеском нападении".

"— И это привело к такому вот эффекту? — Полковник указал на карту «Предприятия 3826», изобилующую отметками «Узлов», перешедших в режим блокировки.
— Не совсем. — Сеченов печально нахмурился. — «Коллектив 1.0», одновременно получив от всех своих дежурных инженеров сообщение о начавшейся войне, перешёл в режим самообороны. Но у каждого дежурного инженера в затылок имплантирована микросхема с экстренными кодами на случай войны. Воспользоваться ими в мирное время нельзя, а вот в режиме военного времени «Узлы» сами обратились к операторам за указанием целей, чтобы понять, кто является агрессором. И предатели обозначили в качестве целей весь гражданский персонал «Предприятия 3826», кроме самих себя, после чего посредством заложенных в микросхему кодов военного времени заблокировали «Узлы» для связи извне. Снять блокаду можно только изнутри, с пульта дежурного инженера."

Парам-пам-пам. Система безопасности, позволяющая четырем инсайдерам произвольно определять цели для масштабного экстерминатуса. Казалось бы бред, но, с другой стороны, в реальных системах ИБ иногда обнаруживается и не такое. 😁

Qualys выпустили свой ТОП-20 наиболее эксплуатируемых уязвимостей (24 CVE)

Qualys выпустили свой ТОП-20 наиболее эксплуатируемых уязвимостей (24 CVE)

Qualys выпустили свой ТОП-20 наиболее эксплуатируемых уязвимостей (24 CVE). Я их выписал. Стало интересно, а есть ли что-то, что не входит в недавние англосаксонские списки. Оказалось, что не входят 12 CVE, т.е. ровно половина:

CVE-2012-0158
CVE-2012-0507
CVE-2012-1723
CVE-2013-0074
CVE-2014-6271
CVE-2017-0143
CVE-2017-0144
CVE-2017-0145
CVE-2017-8570
CVE-2018-0802
CVE-2018-8174
CVE-2019-2725

Это #Shellshock, MS17-010, 3 RCE для Office, 2 RCE для VBScript и Silverlight, 3 уязвимости для Oracle Java и WebLogic. Видимо англосаксы намерили, что в 2022 это было уже не актуально. 🤷‍♂️

Выпустил отчёты Vulristics:

🗒 Qualys TOP 20 2023
🗒 Qualys TOP 20 2023 NOT in Joint report