Архив метки: SMTP

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале
Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570)

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570)

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570). Zimbra Collaboration - это пакет программного обеспечения для совместной работы, включающий почтовый сервер и веб-клиент. По функциональности Zimbra Collaboration является аналогом Microsoft Exchange. Уязвимость позволяет неаутентифицированному злоумышленнику отправлять специально сформированные SMTP-запросы, которые могут привести к выполнению произвольных команд операционной системы с правами пользователя zimbra. Уязвимость вызвана отсутствием корректной очистки ("sanitization") непроверенных входных данных при обработке данных для формирования SNMP-уведомлений. Для эксплуатации уязвимости требуется, чтобы на сервере был установлен опциональный пакет zimbra-snmp, включена опция SNMP-notifications и запущена служба swatchdog.

При успешной эксплуатации уязвимости злоумышленник получает возможность установить вредоносное ПО, закрепиться в системе и использовать скомпрометированный сервер для дальнейшего доступа к внутренней инфраструктуре организации. Кроме того, злоумышленник может получить несанкционированный доступ к корпоративной переписке и другим данным, хранящимся в системе, а также нарушить работу связанных с Zimbra сервисов и бизнес-процессов.

👾 Эксперты CERT Polska сообщили об эксплуатации уязвимости в реальных атаках 17 августа. Они рекомендовали проверить /var/log/zimbra.log на наличие вредоносных команд, а также файлы, созданные за последние 30 дней пользователем zimbra, в каталогах: /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/, /tmp/. Уязвимость была добавлена в каталог CISA KEV 21 августа.

🛠 Публичные эксплоиты доступны на GitHub с 24 августа. Как сообщает исследователь Gabriel P. Lipski в описании эксплоита, в рамках атаки неаутентифицированный злоумышленник подключается к SMTP-порту (25, 465 или 587) и отправляет стандартную SMTP-сессию с внедрённой командой в RCPT TO. Zimbra записывает эти данные в журнал /var/log/zimbra.log независимо от того, был ли запрос принят или отклонён. Далее процесс swatchdog автоматически ищет в журнале строки, соответствующие определённому шаблону, извлекает из строки параметр, на который воздействовал злоумышленник, и передаёт его в shell-скрипт отправки SNMP-уведомления без какой-либо санитизации. Таким образом, этот shell-скрипт выполняет команду злоумышленника на хосте от имени пользователя ОС zimbra.

⚙️ Для устранения уязвимости обновите Zimbra до версии 10.1.20 или выше. В качестве компенсирующих мер можно отключить SNMP-notifications, остановить службу swatchdog, удалить пакет zimbra-snmp и ограничить SMTP-соединения.

🌐 Shadowserver по состоянию на 30 августа отслеживает 5 326 потенциально уязвимых хостов, из них 172 в России. Также эксперты Shadowserver зафиксировали 24 августа компрометацию 274 хостов.

Приоритизация уязвимостей это вещь ненадежная

Приоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежная

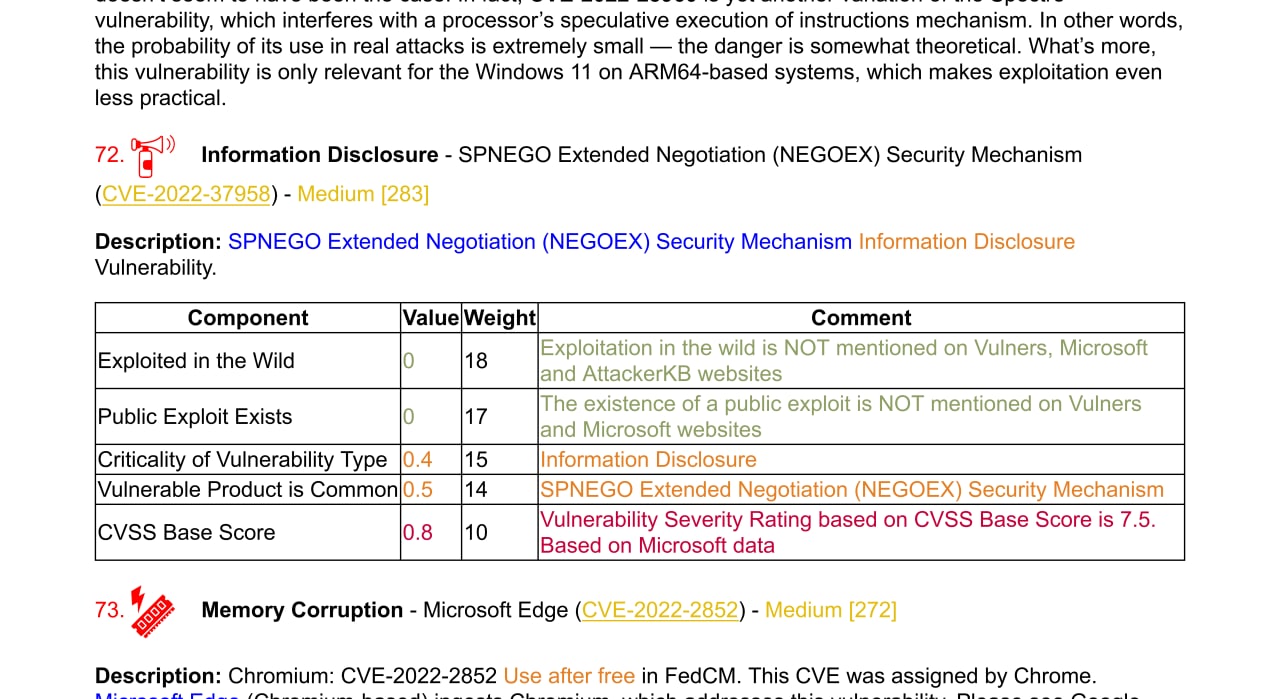
Приоритизация уязвимостей это вещь ненадежная. В сентябрьском Microsoft Patch Tuesday была Information Disclosure уязвимость в компоненте согласования механизма аутентификации #SPNEGO Extended Negotiation (#NEGOEX) Security Mechanism (CVE-2022-37958). Ни один из VM вендоров не обратил на неё внимание.

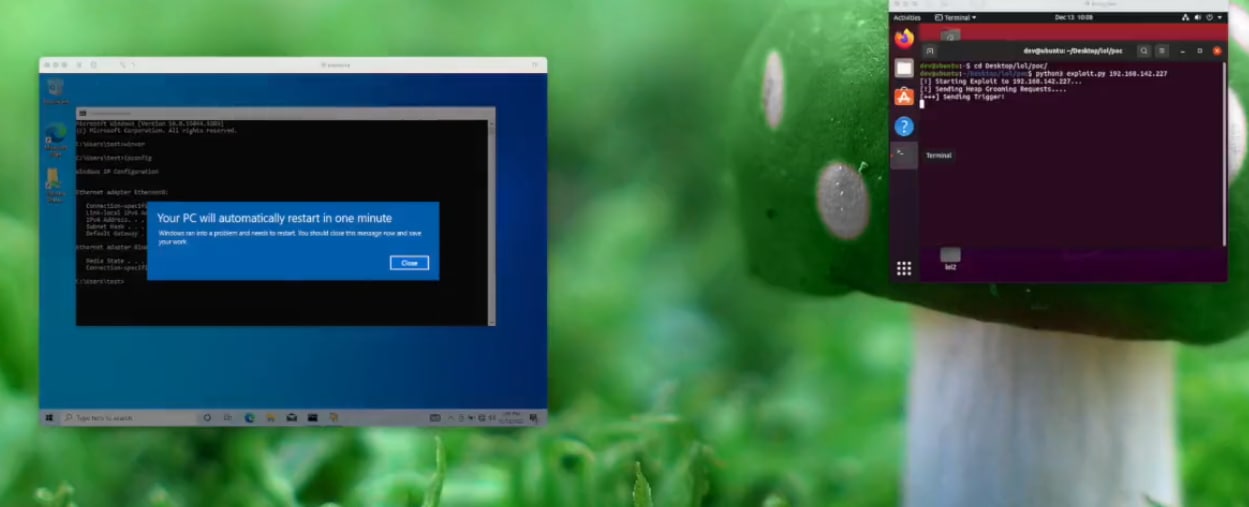
13 декабря известная исследовательница из #IBM Security X-Force, Valentina Palmiotti, выложила видео с эксплуатацией этой уязвимости как Remote Code Execution. На видео в Linux виртуалке выполняется python скрипт, на виртуалке с Windows 10 появляется ошибка "Your PC will automatically restart in one minute".

Уязвимость может быть проэксплуатирована при попытке аутентификации по #RDP и #SMB. Возможно по #SMTP, #HTTP и т.д. при нестандартной конфигурации. Т.е. может быть хуже, чем #EternalBlue.

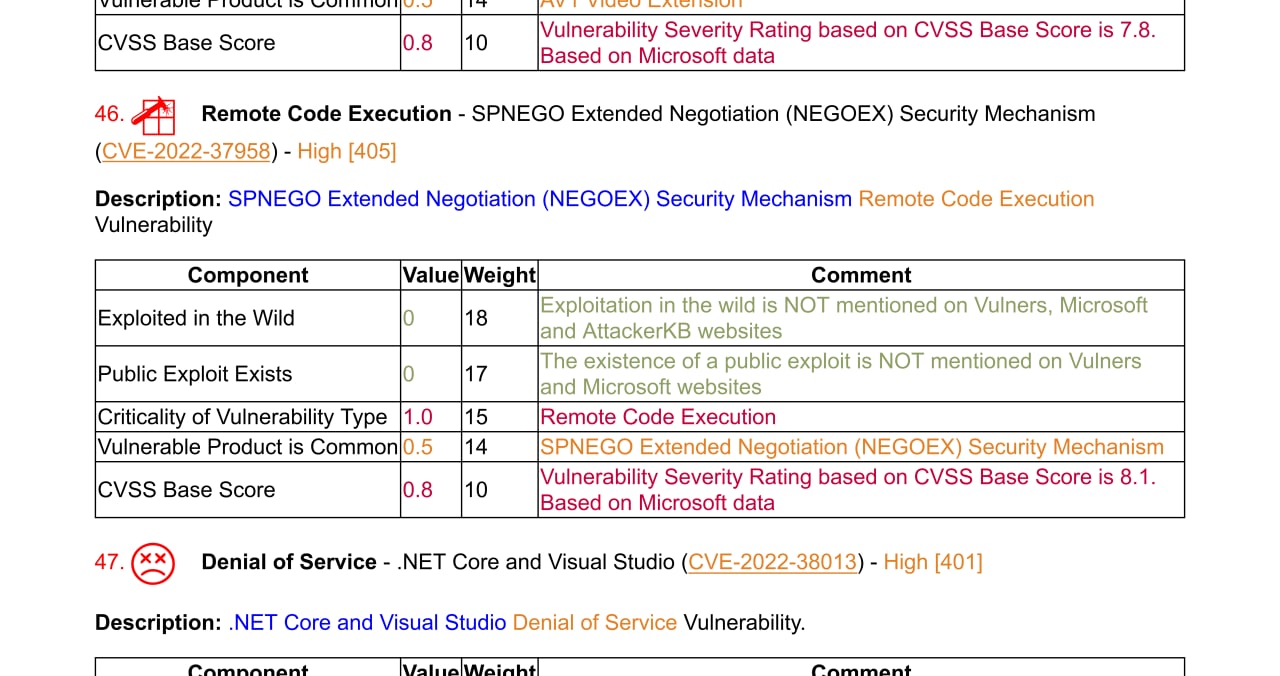
Microsoft внесла изменения в описание уязвимости. Теперь это Critical RCE. NVD естественно тормозит.

IBM опубликуют подробности только в Q2 2023, чтобы дать время на патчинг.