Архив метки: IBM

75% CVE-шек остались без ссылок с тегом "patch"

75% CVE-шек остались без ссылок с тегом patch

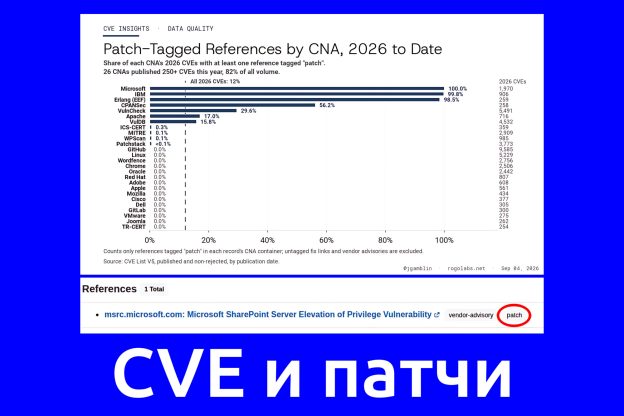
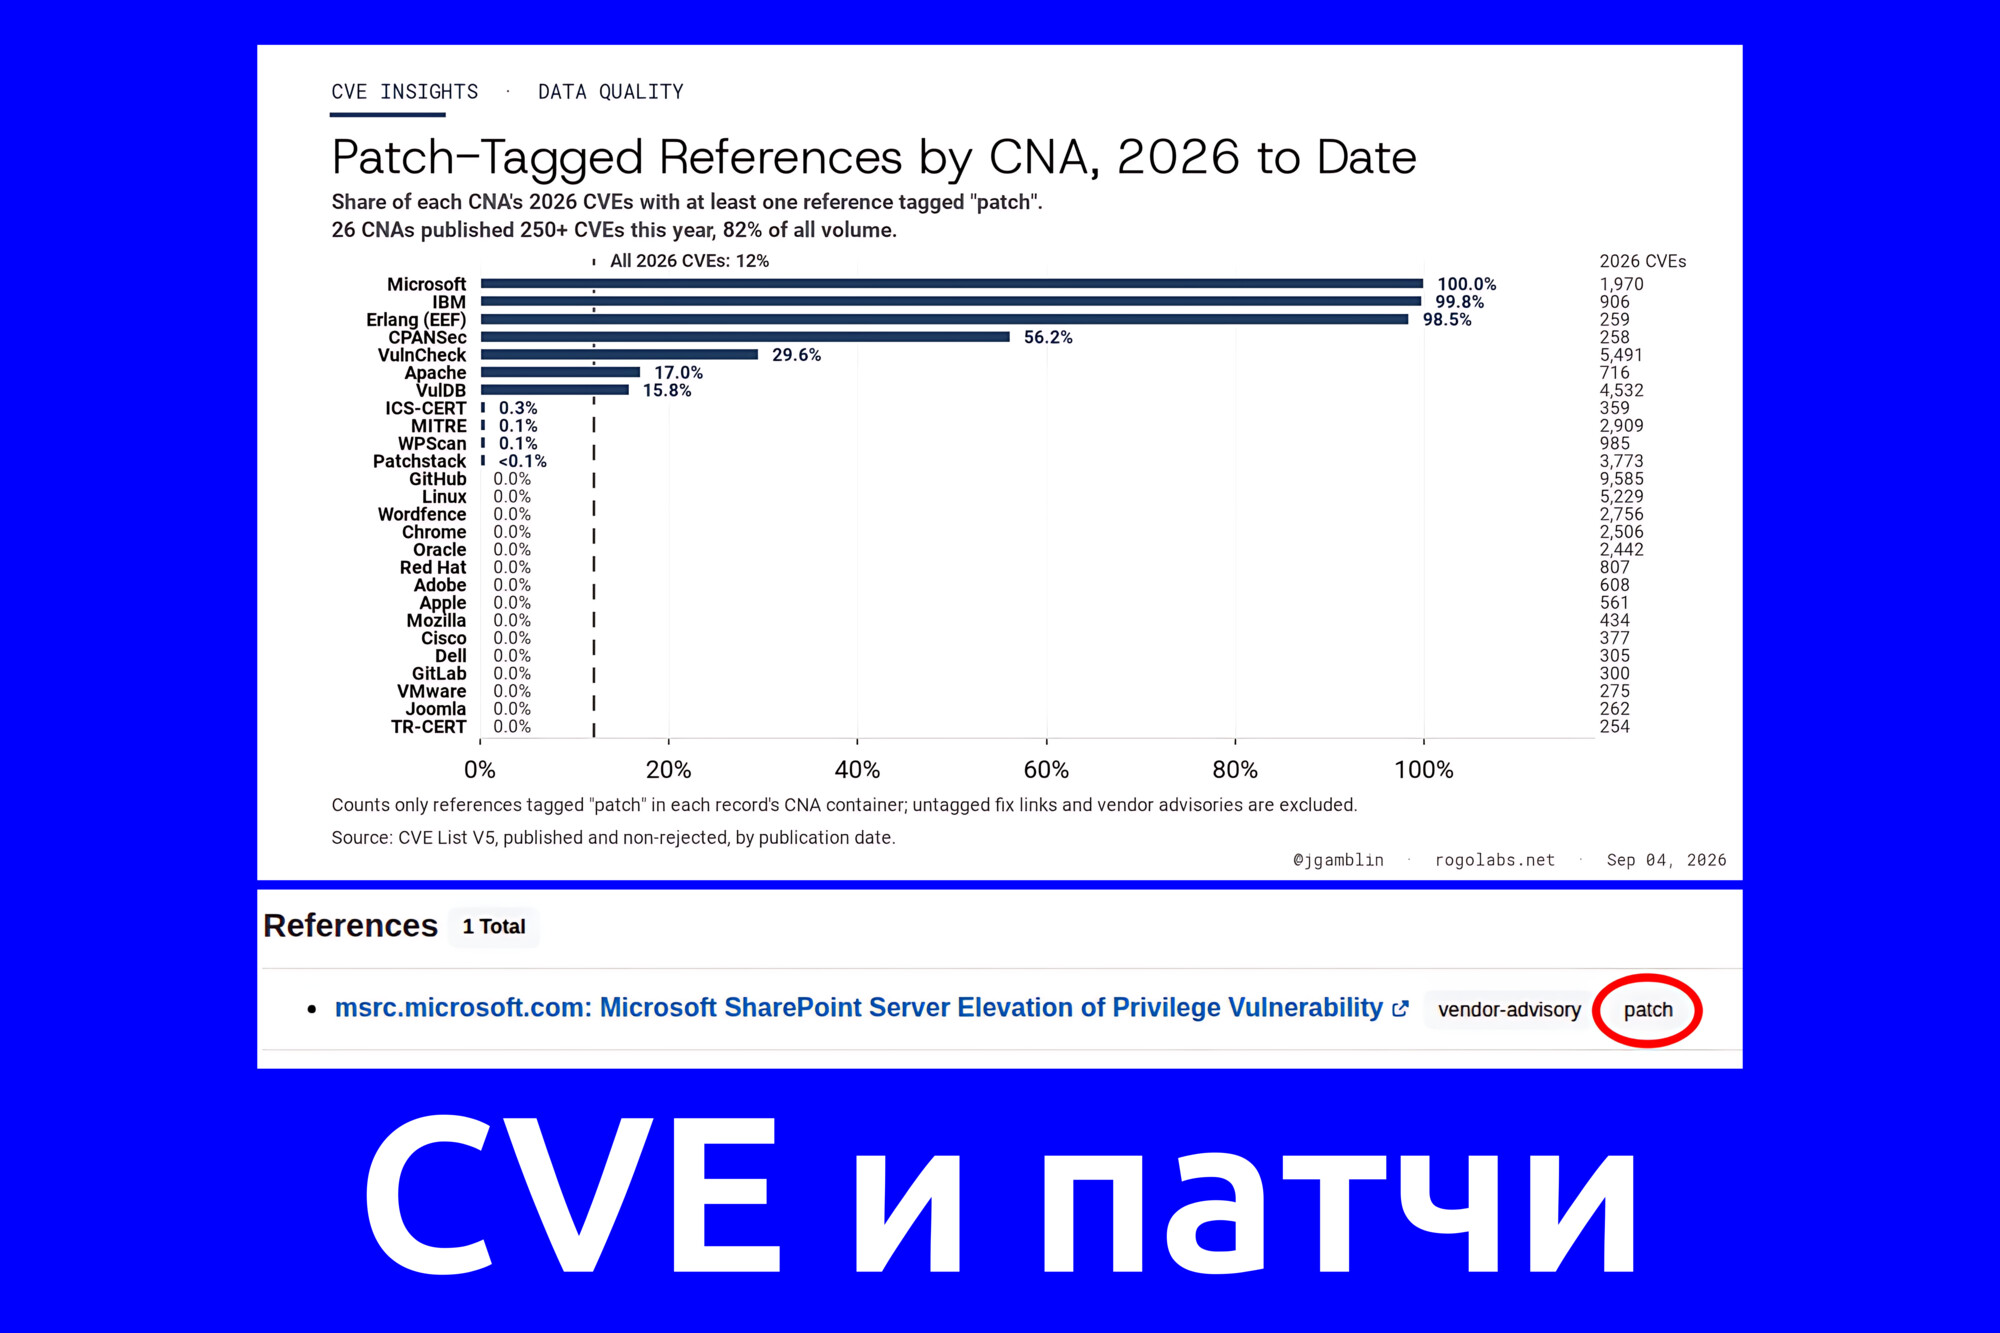
75% CVE-шек остались без ссылок с тегом "patch". Исследователь Jerry Gamblin проанализировал ссылки на патчи в CVE List V5. Выяснилось, что лишь немногие CNA (CVE Numbering Authority; организации, которым разрешено публиковать CVE-записи) помечают ссылки на патчи в разделе "References" специальным тегом "patch". В этом году ссылки с таким тегом есть только у 12% CVE.

Jerry Gamblin посмотрел статистику по 26 CNA, которые в 2026 году опубликовали 250 и более CVE-идентификаторов:

🔹 У трёх CNA (Microsoft, IBM и Erlang Ecosystem Foundation) ссылки, помеченные тегом "patch", есть почти в каждой CVE-записи.

🔹 Пятнадцать CNA не используют этот тег вообще, включая GitHub, Linux, Chrome, Oracle и Apple. Причём речь именно о теге "patch", а не о том, существует ли исправление для уязвимости. Например, Linux Kernel в каждой записи даёт ссылку на конкретный коммит с исправлением, но эти ссылки не помечены тегом "patch". 🤷‍♂️

🔹 NVD добавляют ссылки с тегом "patch" примерно к 30% CVE, которые они анализируют. При этом 20 075 CVE этого года они пометили как Deferred ("Отложено"), и для них ссылки с тегом "patch" не добавляются.

Итого получается, что у трёх четвертей CVE за 2026 год нет ссылок, помеченных тегом "patch".

От себя добавлю, что ситуация с тегами "patch" в NVD довольно забавная. Например, для недавней уязвимости Microsoft CVE-2026-56164 на CVE.org есть ссылка с тегом "patch", а в NVD уже нет ссылки с тегом "patch". Видимо, где-то по дороге эту информацию потеряли. 😏
Про уязвимость Remote Code Execution - IBM QRadar / Robin Weser Fast Loops (CVE-2024-39008)

Про уязвимость Remote Code Execution - IBM QRadar / Robin Weser Fast Loops (CVE-2024-39008)

Про уязвимость Remote Code Execution - IBM QRadar / Robin Weser Fast Loops (CVE-2024-39008). 14 августа на сайте IBM вышел бюллетень безопасности для продуктов QRadar Suite Software и IBM Cloud Pak for Security. В нём перечислены исправленные уязвимости и самого IBM QRadar, и опенсурсных компонентов: Node.js, Jinja, kjd/idna, robinweser/fast-loops. Уязвимость последнего наиболее интересна.

🔻 robinweser/fast-loops - набор компактных утилит для быстрой работы с массивами и объектами JavaScript. Это не очень популярный проект, всего 25 звёздочек и 3 форка на GitHub.

🔻 Уязвимость CVE-2024-39008 позволяет злоумышленнику посылать специальные запросы и, потенциально, вызвать отказ в обслуживании и выполнение произвольного кода. Есть технические подробности и PoC.

Ок, опенсурсный компонент уязвим. Но как уязвимость эксплуатируется в самом QRadar? Пока неизвестно. 🤷‍♂️ Но лучше не ждать, когда подробности появятся, а заранее заняться обновлением/импортозамещением QRadar. 😉

Приоритизация уязвимостей это вещь ненадежная

Приоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежная

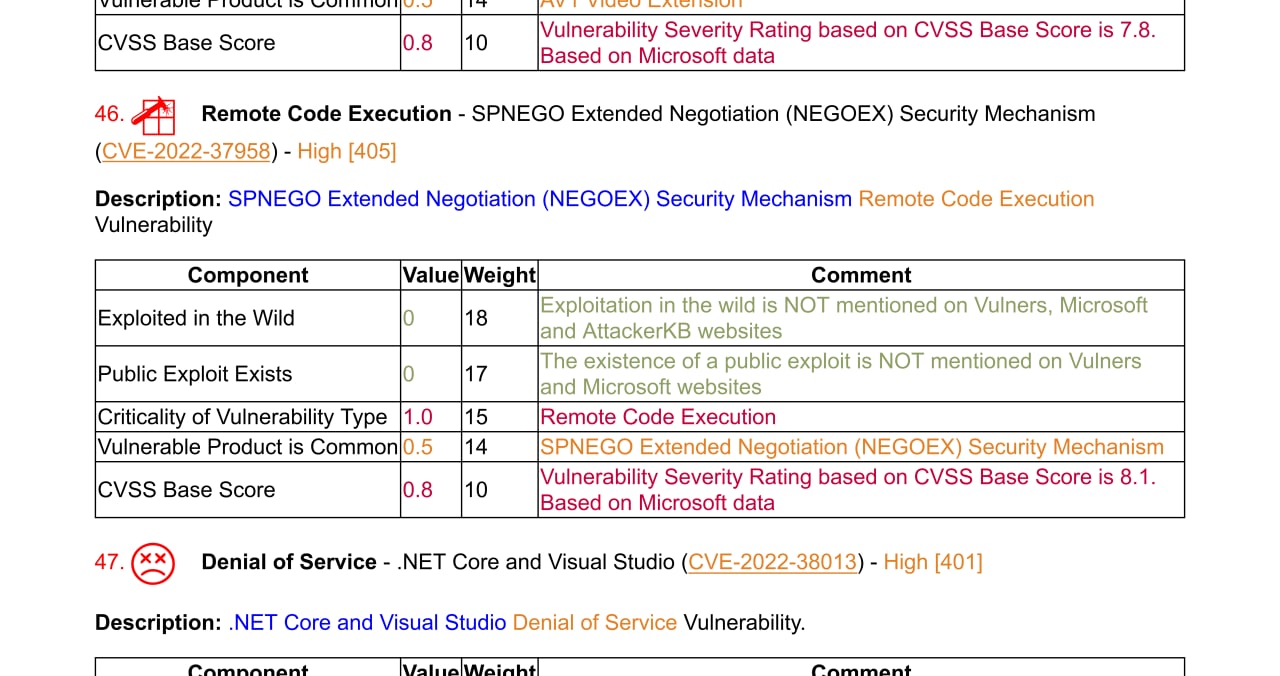
Приоритизация уязвимостей это вещь ненадежная. В сентябрьском Microsoft Patch Tuesday была Information Disclosure уязвимость в компоненте согласования механизма аутентификации #SPNEGO Extended Negotiation (#NEGOEX) Security Mechanism (CVE-2022-37958). Ни один из VM вендоров не обратил на неё внимание.

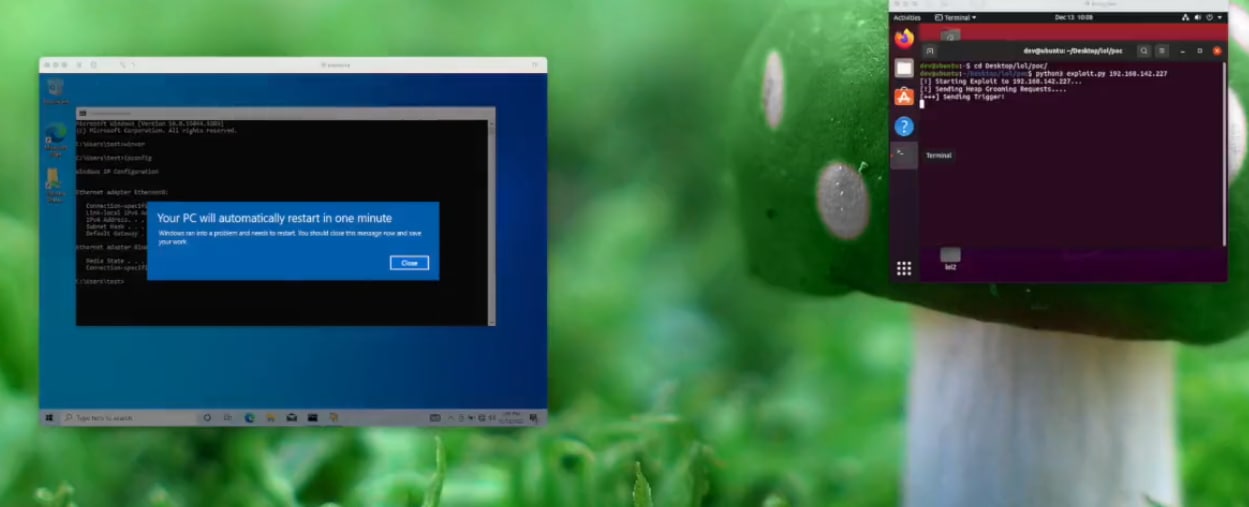
13 декабря известная исследовательница из #IBM Security X-Force, Valentina Palmiotti, выложила видео с эксплуатацией этой уязвимости как Remote Code Execution. На видео в Linux виртуалке выполняется python скрипт, на виртуалке с Windows 10 появляется ошибка "Your PC will automatically restart in one minute".

Уязвимость может быть проэксплуатирована при попытке аутентификации по #RDP и #SMB. Возможно по #SMTP, #HTTP и т.д. при нестандартной конфигурации. Т.е. может быть хуже, чем #EternalBlue.

Microsoft внесла изменения в описание уязвимости. Теперь это Critical RCE. NVD естественно тормозит.

IBM опубликуют подробности только в Q2 2023, чтобы дать время на патчинг.