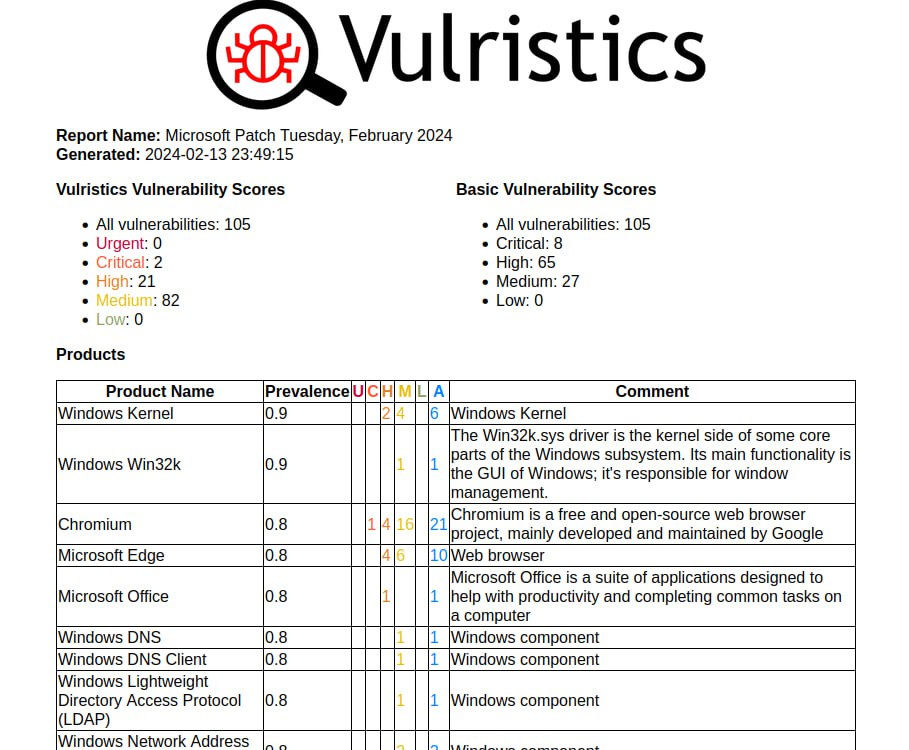
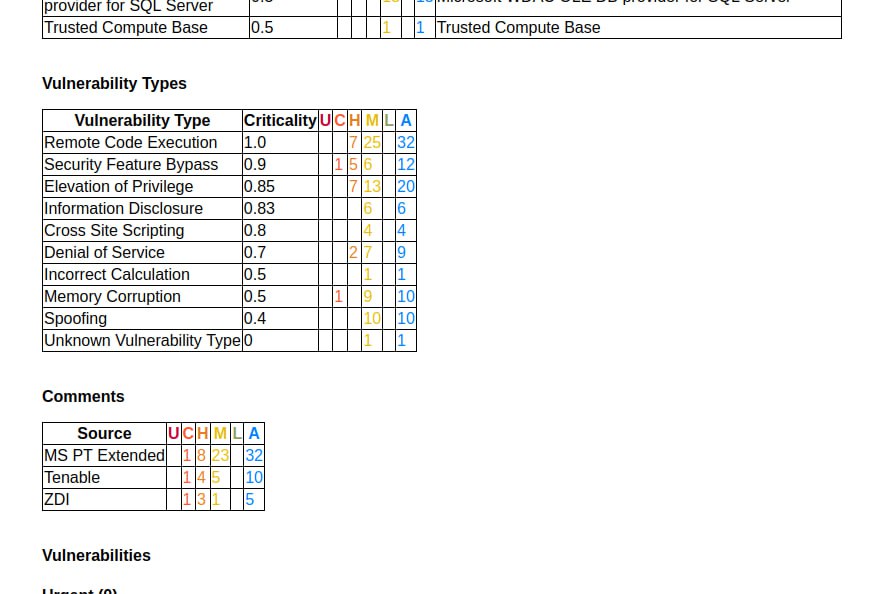
Февральский Microsoft Patch Tuesday. 105 уязвимостей (это с учётом 32 набежавших с январского).
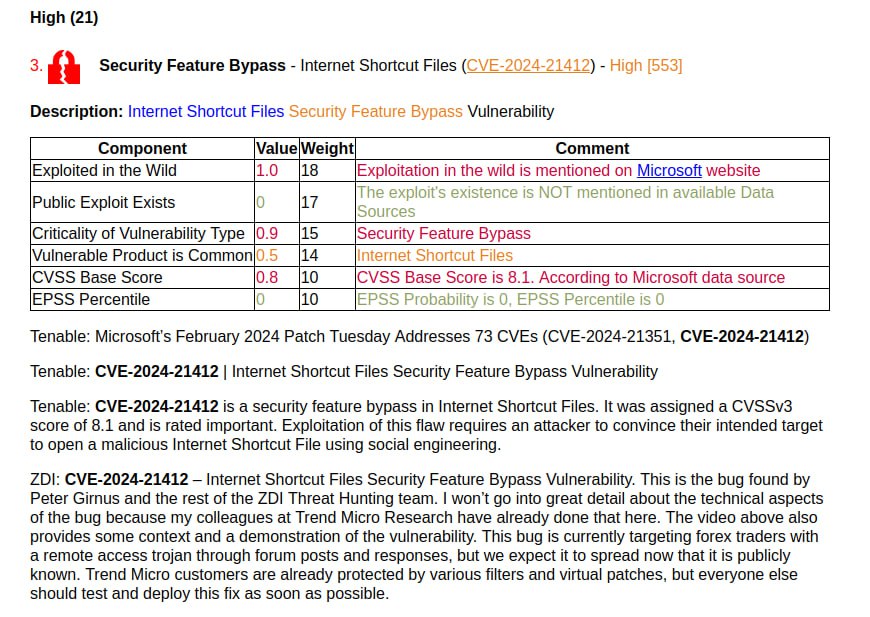
С признаком эксплуатации вживую, но пока без публичных эксплоитов:
🔻 Memory Corruption - Chromium (CVE-2024-0519). В V8. 🔻 Security Feature Bypass - Windows SmartScreen (CVE-2024-21351). Ещё один обход Mark-of-the-Web. 🔻 Security Feature Bypass - Internet Shortcut Files (CVE-2024-21412). По факту тоже обход Microsoft Defender SmartScreen. Есть видео с демонстрацией и write-up от Trend Micro.
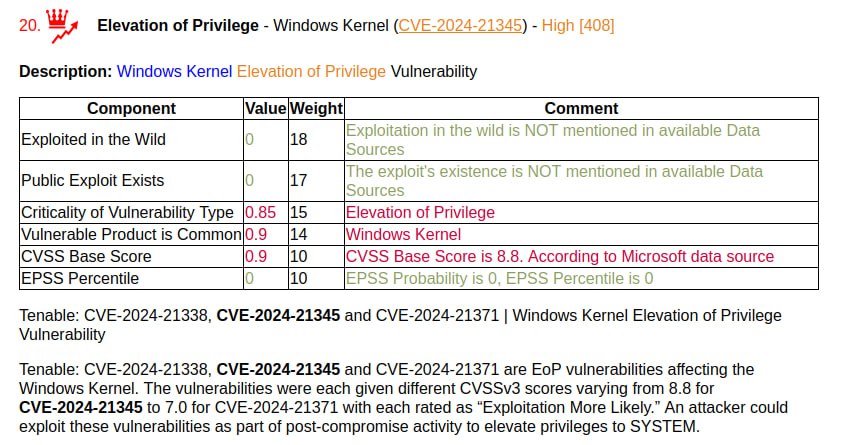
Из остальных можно отметить:
🔹 Elevation of Privilege - Microsoft Exchange (CVE-2024-21410). Возможность атаки NTLM relay. 🔹 Elevation of Privilege - Windows Kernel (CVE-2024-21338, CVE-2024-21345, CVE-2024-21371) 🔹 Remote Code Execution - Microsoft Outlook (CVE-2024-21413). Есть обход Office Protected View. 🔹 Remote Code Execution - Microsoft Outlook (CVE-2024-21378)
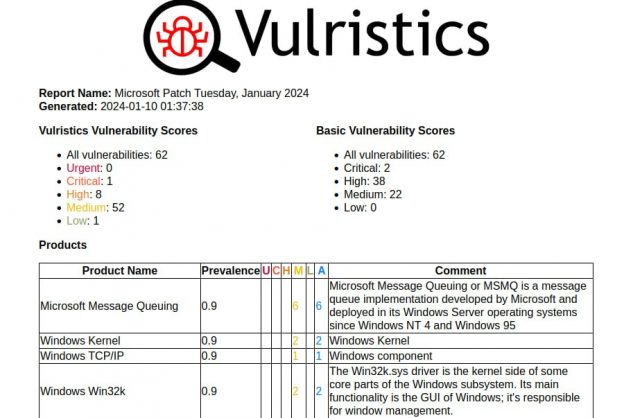
После продолжительного перерыва выпустил англоязычную видяшку и блогопост. Разбираю там то, что произошло за последние 3 месяца. В первую очередь в плане улучшений Vulristics. Во вторую - смотрю какие были интересные уязвимости в Microsoft Patch Tuesday, Linux Patch Wednesday и из остальных. Ну и подвожу итоги 2023, а также намечаю направления работы на 2024.
Из занимательного:
🔻 Подсветил 7 уязвимостей из Microsoft Patch Tuesday, для которых за последние 3 месяца появились PoC-и/эксплоиты. Как правило это совсем не те уязвимости, на которые указывали VM-вендоры в своих обзорах. 😏 🔻 В Linux Patch Wednesday за последние 3 месяца было 90 уязвимостей с PoC-ами/эксплоитами (и это не считая тех, про которые известно, что они в активной эксплуатации). 🙈
Постараюсь по англоязычным блогопостам с видяшками вернуться в ежемесячный режим. 😇 Формат хоть и муторный, но полезный.
———
November 2023 – January 2024: New Vulristics Features, 3 Months of Microsoft Patch Tuesdays and Linux Patch Wednesdays, Year 2023 in Review
Hello everyone! It has been 3 months since the last episode. I spent most of this time improving my Vulristics project. So in this episode, let’s take a look at what’s been done.
Also, let’s take a look at the Microsoft Patch Tuesdays vulnerabilities, Linux Patch Wednesdays vulnerabilities and some other interesting vulnerabilities that have been released or updated in the last 3 months. Finally, I’d like to end this episode with a reflection on how my 2023 went and what I’d like to do in 2024.
New Vulristics Features 00:32 Vulristics JSON input and output 02:37 CPE-based vulnerable product names detection 04:16 CWE-based vulnerability type detection
3 Months of Vulnerabilities 07:03 Linux Patch Wednesday 11:22 Microsoft Patch Tuesdays 13:59 Other Vulnerabilities
16:14 About the results of 2023 18:45 What about 2024?
Снова в усиленном составе. В этом выпуске обсуждали художественную литературу 🧐📕, импортозамес (тем кто активно хейтил мой пост на эту тему - зацените, вполне возможно Антон и Лев критиковали мои предложения именно с ваших позиций; если нет, то оставьте коммент 😉), громкие критичные уязвимости, инциденты, интересные новости и статьи. А под конец выпуска Максим зачитал суровую рэпчину в свой новый микрофон. 😎🎤
00:00 Смотрим статистику по просмотрам и продолжение к "Двухфакторка рулит. GitLab - решето." 02:16 Обсуждаем художественную литературу: "Девушка с татуировкой дракона" Стиг Ларссон, романы Пелевина, "Задача трёх тел" Лю Цысинь, романы про попаданцев на AuthorToday 13:15Импортозамещаем MS SharePoint 14:53Импортозамещаем Cisco Unity Connection и обсуждаем использование решений из дружеских стран 20:34Импортозамещаем GitLab и обсуждаем есть ли в этом смысл 24:16Импортозамещаем Ivanti Connect Secure и Cisco AnyConnect 29:08 Мемасики 31:56 В Juniper-ах очередная preAuth RCE (CVE-2024-21591) с возможностью получить root-а на устройстве 34:10Подмена прошивки в умном термостате Bosch BCC100 (CVE-2023-49722) и услуга VM-щик на час 38:06 Microsoft обвинила русских хакеров в атаке по своим системам 40:11 Очередная критичная RCE в Confluence (CVE-2023-22527) 41:43 Январский Linux Patch Wednesday 43:13 Лев комментирует пост Алекся Лукацкого: У традиционных SIEM, архитектура которых создавалась совсем в другое время, существует целый ряд проблем, которые заставляют задуматься об их будущем 47:46 В блоге Qualys вышел занимательный пост про проблемы детектирования "глубоко встроенных уязвимостей" 50:05 Исследователь, который в прошлый раз взломал «Хонду», продолжает рассказывать о своих находках 52:29 Пришёл Максим с новым микрофоном 53:29 Студент сингапурского ВУЗа автоматизировал процесс взлома с использованием чат-бота ChatGPT 55:45 ОреnАI плотно работает с военными США над инструментами кибербезопасности 59:43 Роскомнадзор создаст базу данных геолокации отечественных IP-адресов 1:01:26 Суровая заключительная рэпчина от Mr. X 🎤
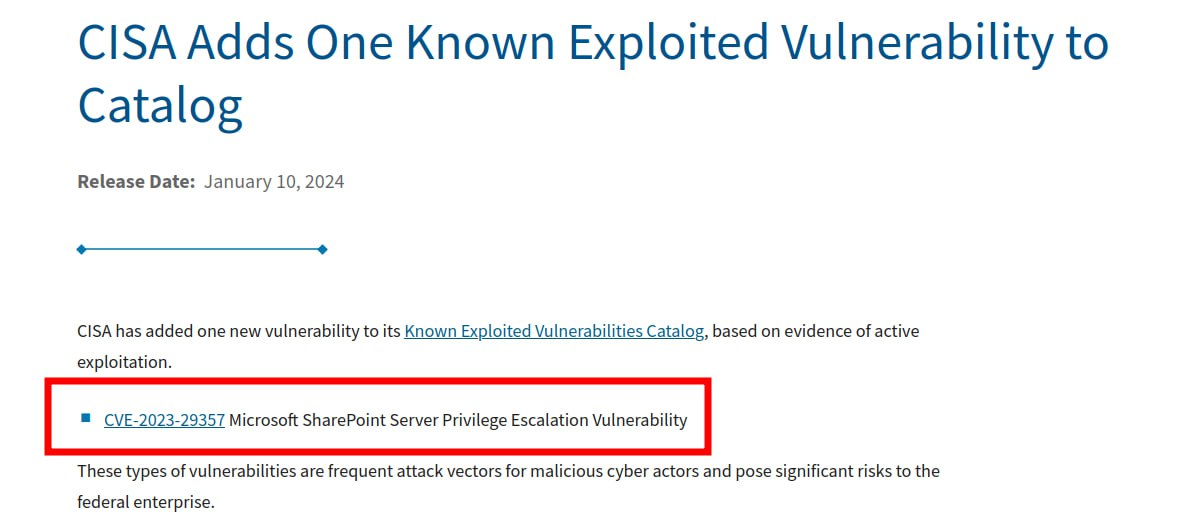
Июньская Authentication Bypass уязвимость Sharepoint (CVE-2023-29357) в активной эксплуатации. Её добавили в CISA KEV. У Microsoft эта уязвимость идёт как EoP, но описание у неё говорит об AuthBypass. Удаленный неутентифицированный злоумышленник может получить привилегии аутентифицированного пользователя на уязвимом сервере, отправив поддельный токен аутентификации JWT. Для того, чтобы злоумышленник мог воспользоваться этой уязвимостью, не требуется никакого взаимодействия с пользователем.
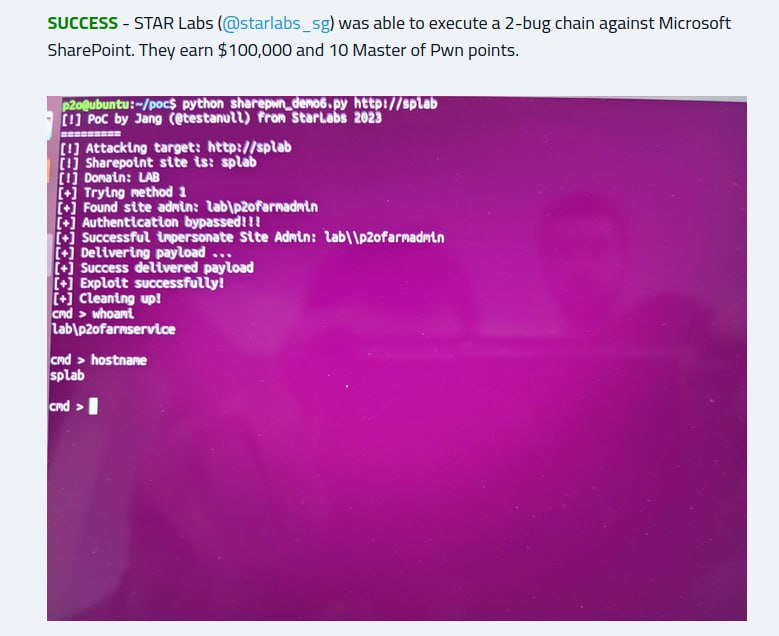
Уязвимость была продемонстрирована Pwn2Own Vancouver в марте 2023. И вот где-то через полгода после выхода патча пошли реальные атаки.
Если у вас в инфре есть Sharepoint сервер, который более полугода не обновлялся - обратите внимание.
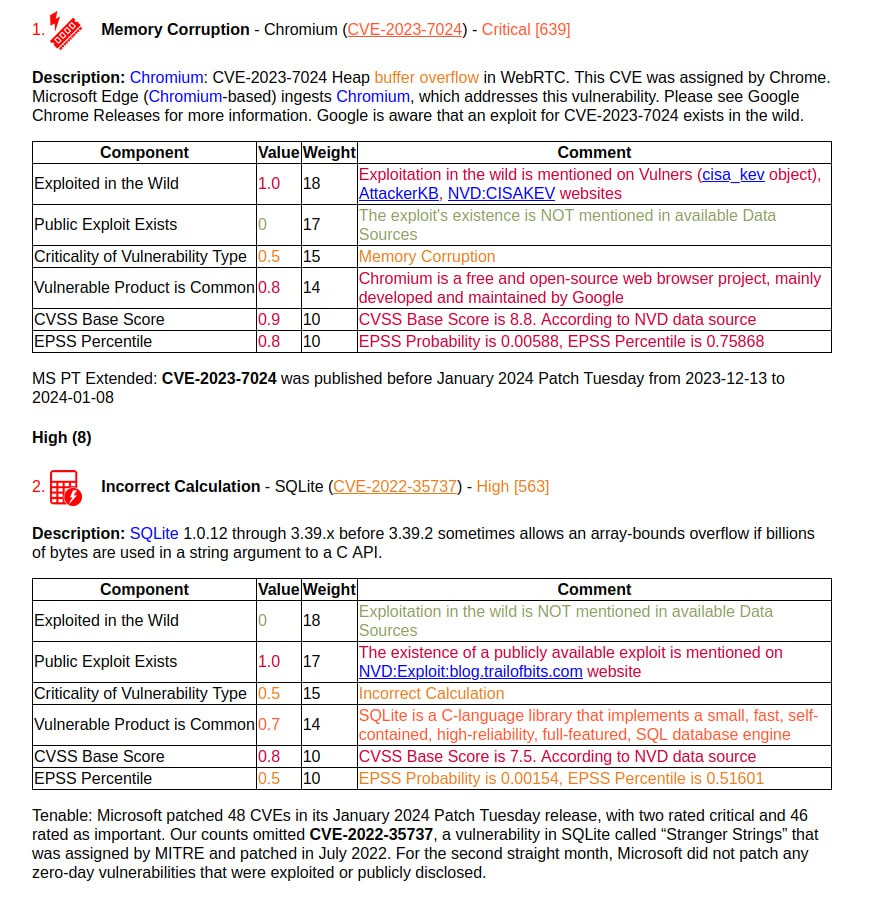
Январский Microsoft Patch Tuesday. Всего-то 49 уязвимостей и ещё 13 набежало с декабрьского.
В ТОПе опять странное. 🔻 Самая критичная - Buffer Overflow в Chromium (CVE-2023-7024), т.к. эксплуатируется вживую. 🔻 Затем Array-bounds Overflow в SQLite (CVE-2022-35737), т.к. есть подробное описание, которое NVD классифицирует как эксплоит. 🤷♂️
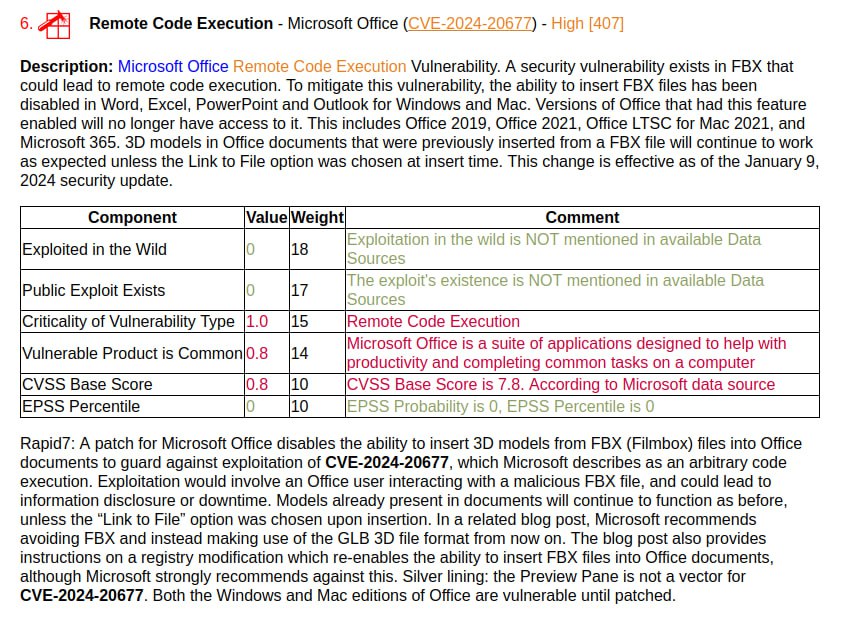
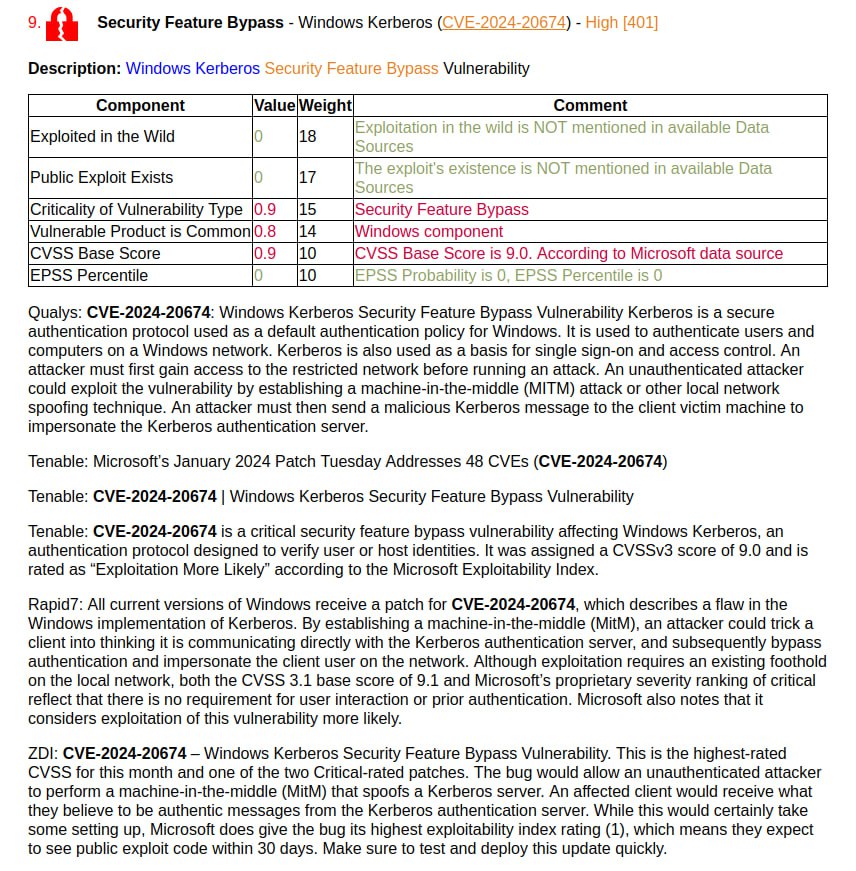
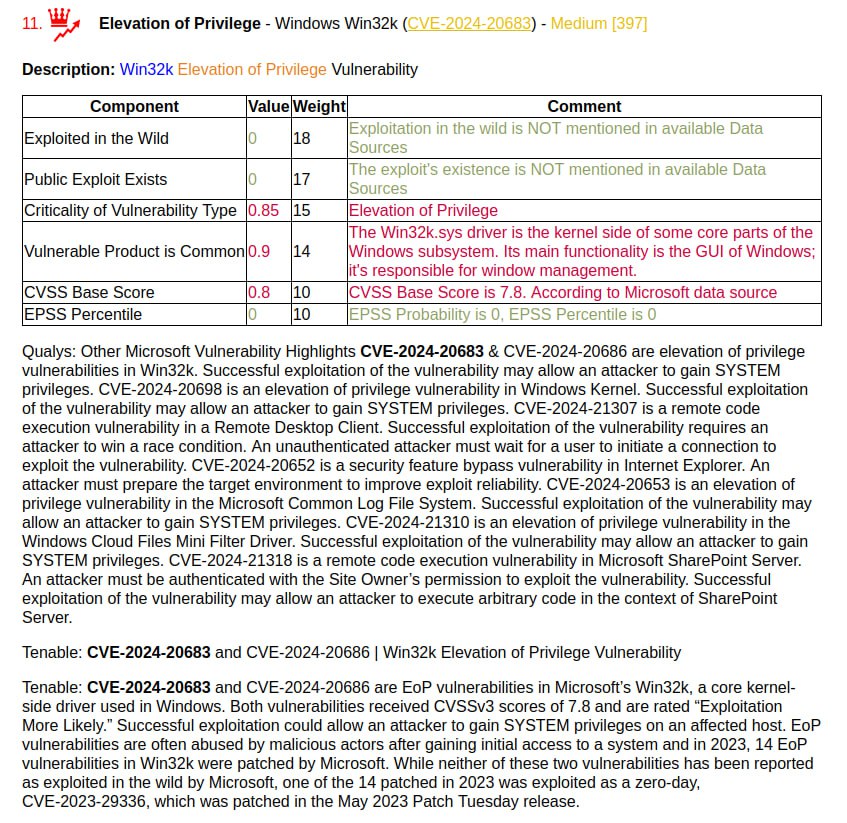
Остальное без признаков эксплуатации вживую и эксплоитов. Из занимательного:
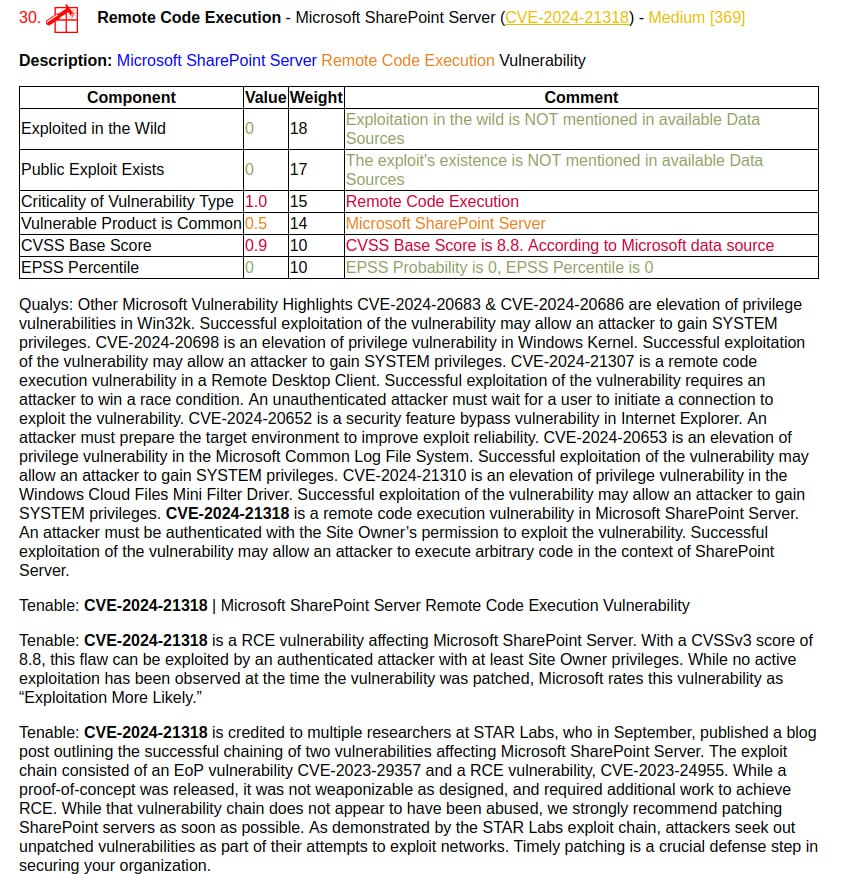
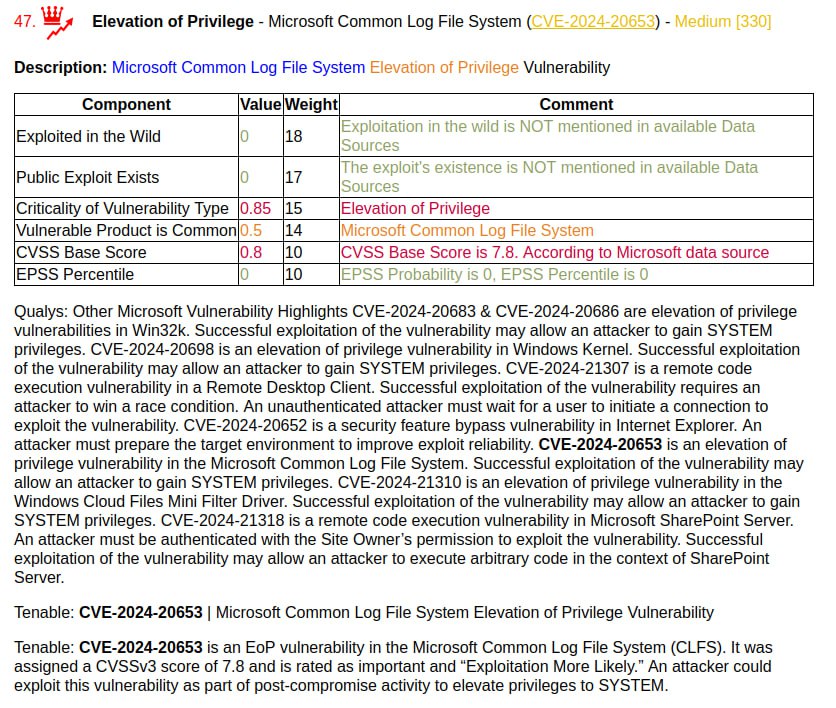
🔸 RCE - Microsoft Office (CVE-2024-20677). В Preview Pane не эксплуатируется. 🔸 Security Feature Bypass - Windows Kerberos (CVE-2024-20674). Злоумышленник сможет MitM делать. (лол, а они теперь реально все "man-in-the-middle" как "machine-in-the-middle" расшифровывают 😅) 🔸 RCE - Microsoft SharePoint Server (CVE-2024-21318). Требуется Site Owner. 🔸 RCE - Windows Hyper-V (CVE-2024-20700). Вряд ли будет активно эксплуатироваться "requires an attacker to win a race condition". 🔸 Пачка EoP: Windows Kernel (CVE-2024-20698), Windows Win32k (CVE-2024-20683, CVE-2024-20686), Windows Cloud Files Mini Filter Driver (CVE-2024-21310), Microsoft Common Log File System (CVE-2024-20653)
К сожалению, Telegram снова скинул запоротую запись конференции. 😔 Видео запись с шипением и выпадением аудио. Аудио запись убыстренная и с какими-то рассинхронами, так что в диалогах все звучат одновременно, как будто перебивают друг друга. В итоге начало эпизода кое-как нарезал. 🤷♂️ С 04:16 качество аудио становится нормальным, с 08:46 появляется видео. Приношу извинения от нашей дружной команды. Очень жаль, что начало получилось таким смазанным, там было весело. В следующий раз постараемся дублировать запись на нашей стороне, хотя бы в аудио. 🎙Имейте в виду, что Telegram может так косячить.
00:00 Здороваемся и смотрим статистику по просмотрам. Прошлый выпуск всего 52 просмотра набрал. Очередной анти-рекорд, но мы не сдаёмся. 00:13 RCE уязвимость в Apache Struts2 (CVE-2023-50164). 00:49 Декабрьский Microsoft Patch Tuesday 02:18 Анализ восприятия инцидентов ИБ от Hive Systems 04:21 Чат с Copilot на базе GitHub 08:46 MITRE и модель угроз EMB3D 12:05 Угораем со статистики по инцидентам 18:13 В Москве запретили использование QR-кодов на билбордах 20:19 Мем про корпоративные новогодние подарки, обсуждаем какие нам нравятся 26:44 Мем про то, что Касперский спалил сам себя в рамках своей борьбы со сбором данных 28:19 ГРЧЦ закручивает гайки: ботам OpenAI могут закрыть доступ к Рунету 31:04 Прощание от Mr.X
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.