Архив метки: Microsoft

Выпустил эпизод про декабрьский Microsoft Patch Tuesday,

Выпустил эпизод про декабрьский Microsoft Patch Tuesday, Там про фейл со SPNEGO, а собственно декабрьское не особо интересное. В топе по критичности обход “Mark of the Web” и очередные RCE в Edge/Chromium. Остальное весьма потенциальное, но патчить всё рано надо.

Приоритизация уязвимостей это вещь ненадежная

Приоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежнаяПриоритизация уязвимостей это вещь ненадежная

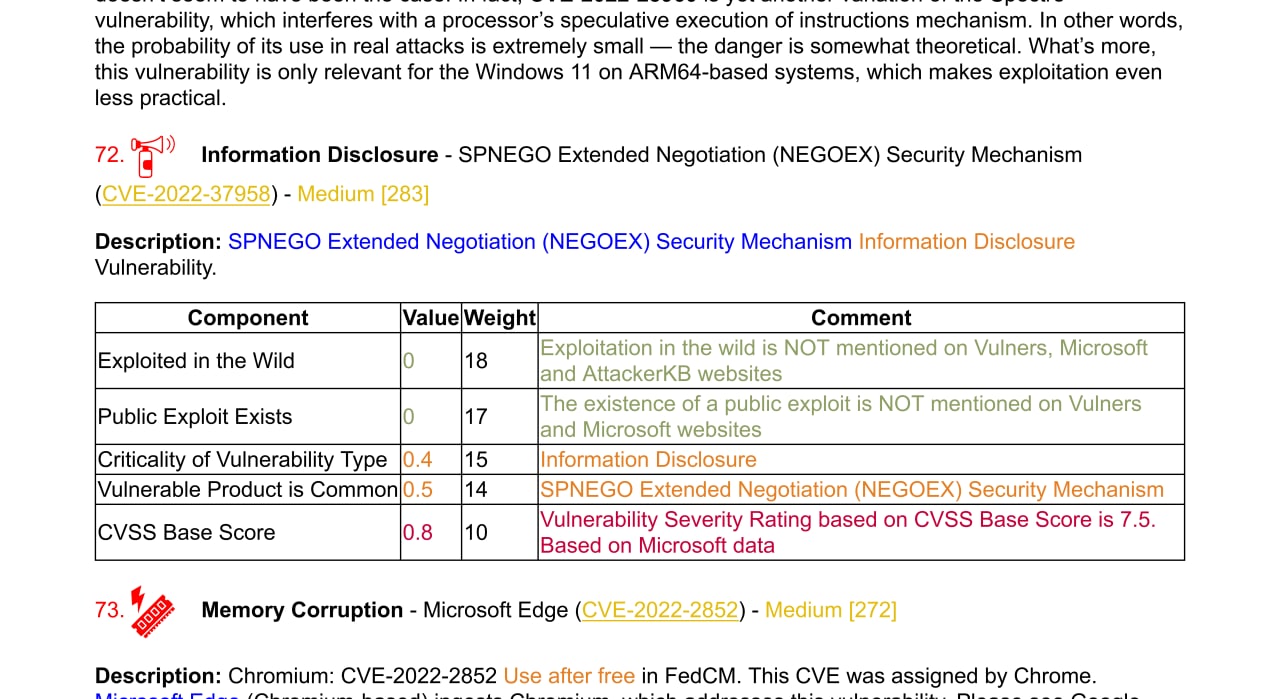
Приоритизация уязвимостей это вещь ненадежная. В сентябрьском Microsoft Patch Tuesday была Information Disclosure уязвимость в компоненте согласования механизма аутентификации #SPNEGO Extended Negotiation (#NEGOEX) Security Mechanism (CVE-2022-37958). Ни один из VM вендоров не обратил на неё внимание.

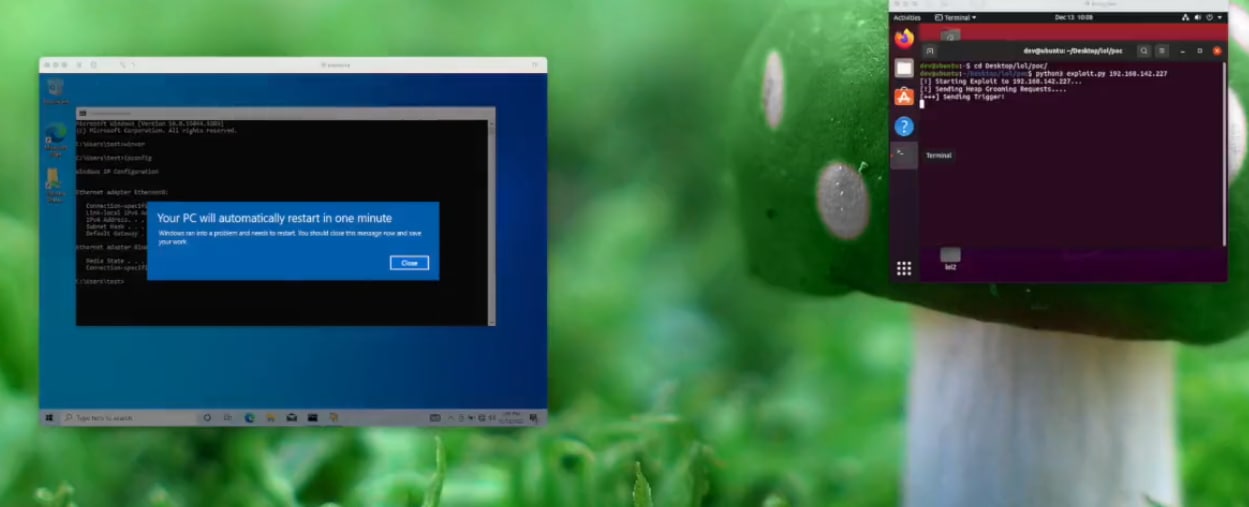
13 декабря известная исследовательница из #IBM Security X-Force, Valentina Palmiotti, выложила видео с эксплуатацией этой уязвимости как Remote Code Execution. На видео в Linux виртуалке выполняется python скрипт, на виртуалке с Windows 10 появляется ошибка "Your PC will automatically restart in one minute".

Уязвимость может быть проэксплуатирована при попытке аутентификации по #RDP и #SMB. Возможно по #SMTP, #HTTP и т.д. при нестандартной конфигурации. Т.е. может быть хуже, чем #EternalBlue.

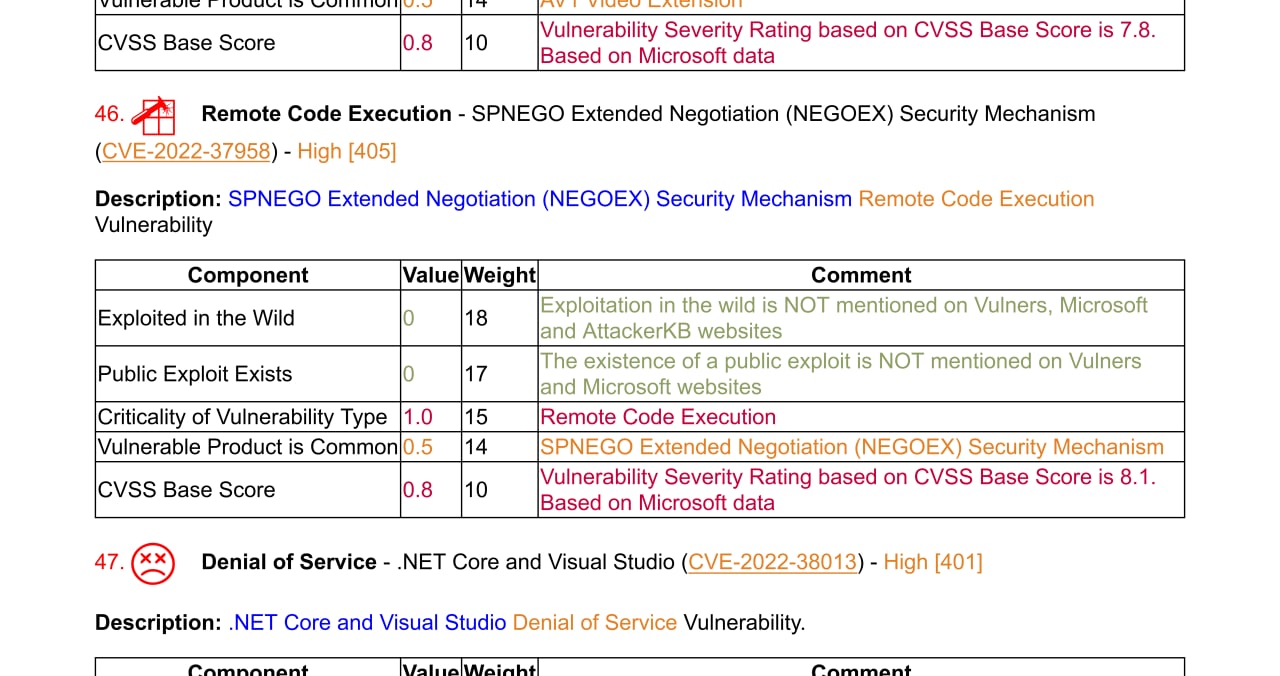
Microsoft внесла изменения в описание уязвимости. Теперь это Critical RCE. NVD естественно тормозит.

IBM опубликуют подробности только в Q2 2023, чтобы дать время на патчинг.

Весной-летом я толкал речи на тему как Vulnerability Management поменялся в 2022 году

Весной-летом я толкал речи на тему как Vulnerability Management поменялся в 2022 году. Пришла зима, скоро уже новый год, есть повод порефлексировать и скорректировать видение.

Что сканировать?

1) Оценка "стабильности" IT-вендоров похоже оказалась не особо востребованной и в итоге свелась к переходу на отечественное. Тут и позиция регуляторов направляет, и нежелание зарубежных вендоров подставляться лишний раз под вторичные санкции. Пока выглядит так, что новые IT и ИБ решения будут в основном российские (пусть даже они будут функционально хуже).
2) С другой стороны массового выпиливания продуктов Microsoft пока не наблюдается. MS пока не нагнетают. Позиция регуляторов достаточно умеренная и сводится к требованию контроля обновлений. Видима зависимость настолько велика, что требовать чего-то другого не реалистично.
3) Массового отказа от мейнстримных Linux дистрибутивов тоже не наблюдается. Пока не было громких кейсов с активным участием западных вендоров Linux дистрибутивов. Миграция c Ubuntu/Debian/CentOS Stream/Alma/Rocky на российские дистрибы связана с техническими сложностями и значительными финансовыми затратами. В целом, в ширнармассах пока не ощущается понимание зачем это нужно (за исключением случаев когда это прямое указание регулятора).

Чем сканировать?

Какого-то значимого изменения ландшафта на рынке VM-решений пока не видится.
1) Кто-то продолжает использовать западные решения с помощью разного рода ухищрений.
2) Кто-то активнее переходит на продукты традиционных отечественных VM вендоров (Positive Technologies, Алтэкс-Софт, Эшелон, Газинформсервис).
3) Есть некоторая активность от нового игрока Vulns.io.
4) Есть развитие у периметровых сервисов Metascan и ScanFactory.
5) Интересно развитие VM как доп. функциональности у Kaspersky: если все равно антивирус заменять, удобно получить в результате и агент детектирующий уязвимости. Win-win в духе Microsoft Defender for Endpoint. Выглядит как перспективная тема для агентного сканирования.
6) Достаточно много больших российских компаний приняли решение пилить свои VM решения, т.к. доступные коммерческие дороги и/или чем-то не устраивают. Есть вероятность появления таких решений на рынке.

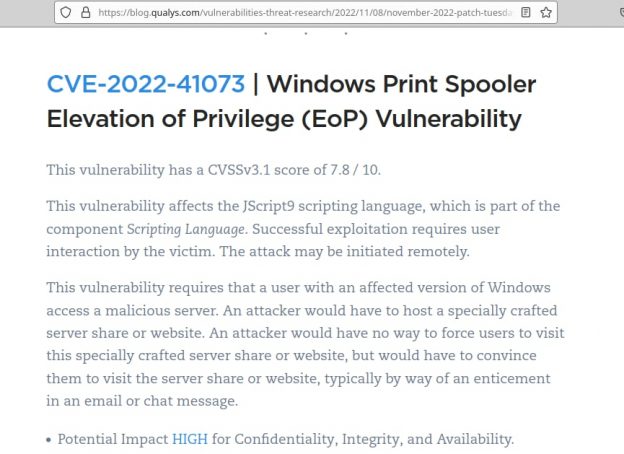
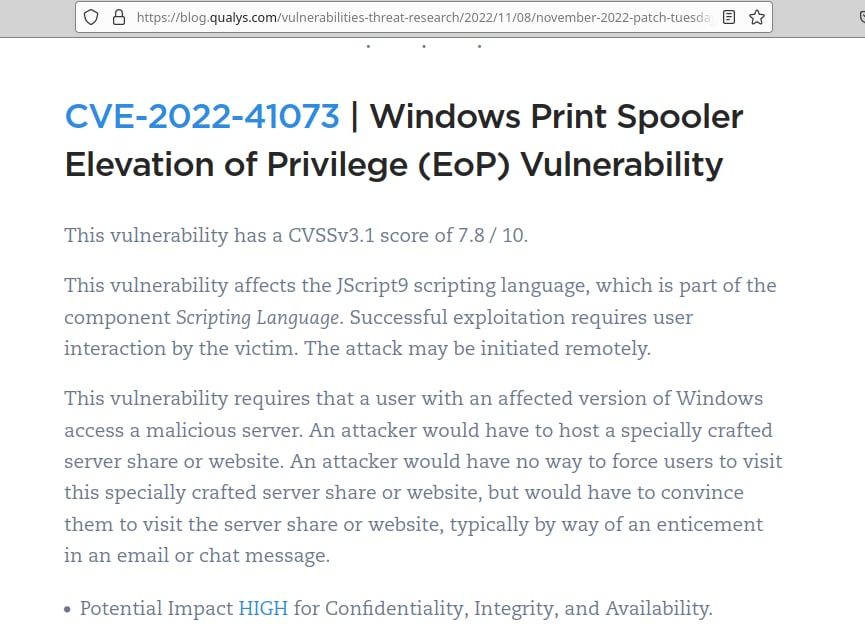
Хах, ситуация вокруг отчета Qualys на November Microsoft Patch Tuesday стала даже смешнее

Хах, ситуация вокруг отчета Qualys на November Microsoft Patch Tuesday стала даже смешнее

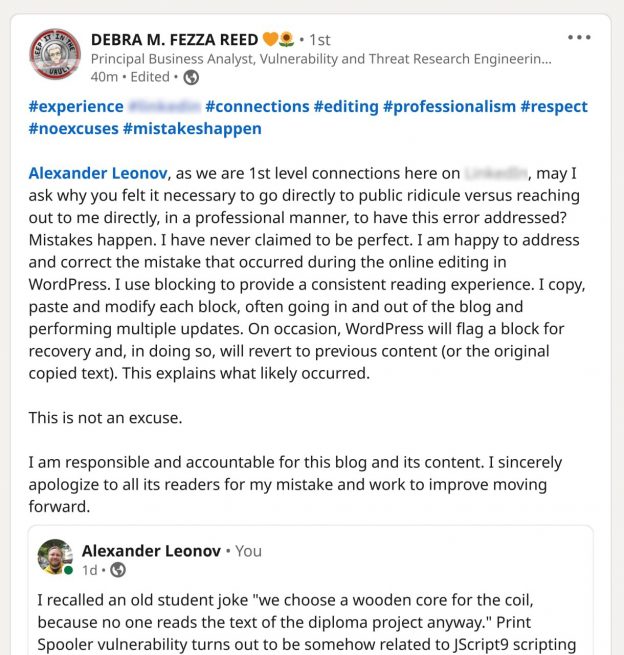
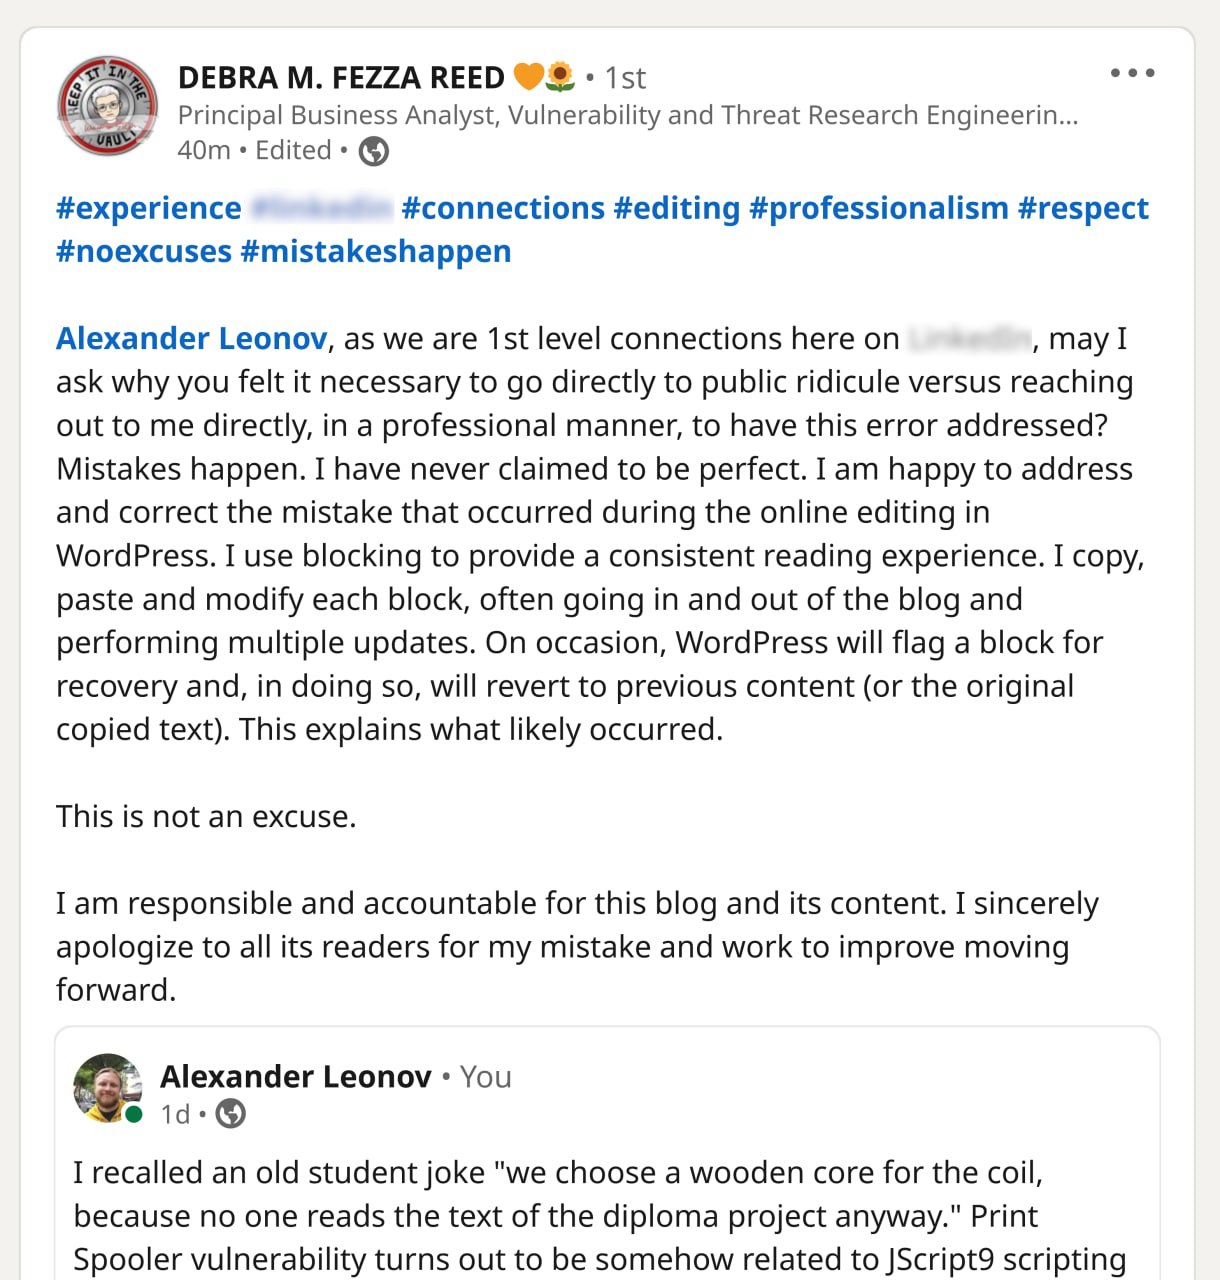
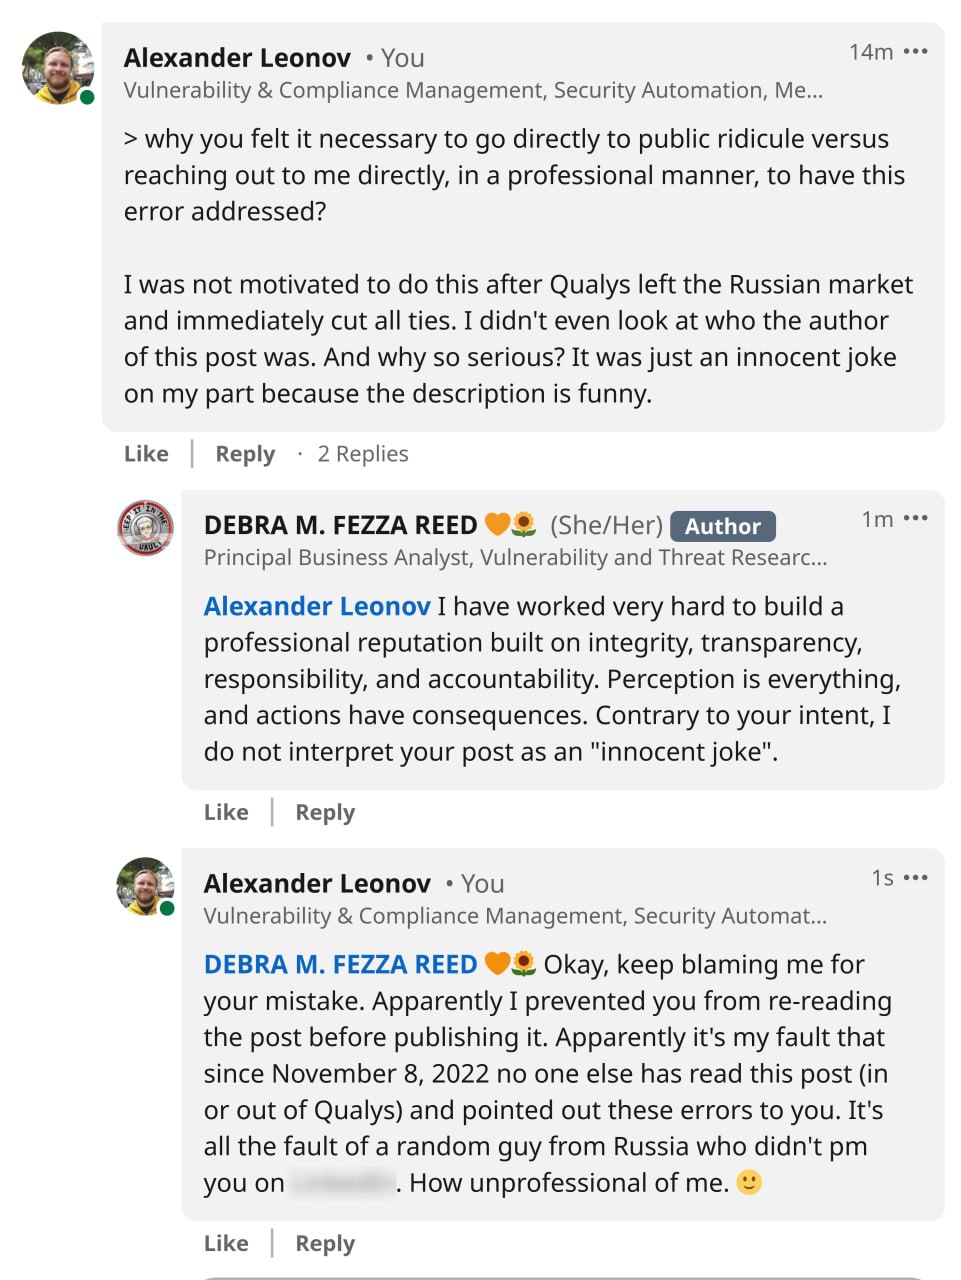
Хах, ситуация вокруг отчета Qualys на November Microsoft Patch Tuesday стала даже смешнее. Авторка этого отчета DEBRA M. FEZZA REED 🧡🌻 (She/Her) обиделась на меня, потому что я указал на ее ошибки публично, а не в личном сообщении в одной американской соцсеточке для профессионального общения. ¯\_(ツ)_/¯

> почему вы сочли необходимым пойти сразу на публичное осмеяние, а не обратиться ко мне напрямую, в профессиональной манере, чтобы исправить эту ошибку?

Честно говоря, у меня не было мотивации делать это после того, как Qualys ушла с российского рынка и оборвала все связи. Я даже не посмотрел, кто автор этого поста. И чего так серьезно-то? Это была просто невинная шутка с моей стороны, потому что описание получилось забавное.

> Я очень много работала, чтобы создать профессиональную репутацию, основанную на добросовестности, прозрачности, ответственности и подотчетности. Восприятие — это все, и действия имеют последствия. Вопреки вашему намерению, я не интерпретирую ваш пост как "невинную шутку".

Хорошо, продолжайте обвинять меня в своей ошибке. Видимо я помешал вам перечитать пост перед его публикацией. Видимо это моя вина, что с 8 ноября 2022 года больше никто не читал этот пост (ни в Qualys, ни во вне) и не указал вам на эти ошибки. Во всем виноват рандомный парень из России, который не написал вам в личку. Как непрофессионально с моей стороны. 🙂

PS: на QSC меня теперь вряд ли когда-нибудь пригласят. 😅

Выпустил-таки видео по ноябрьскому Patch Tuesday

Выпустил-таки видео по ноябрьскому Patch Tuesday. С одной стороны, вроде и 0day-ев много вышло. А с другой стороны, чего-то супер-критичного не просматривается. Нет, ну атаки на браузер? Серьезно? Или метки для скаченных файлов (не так давно была похожая тема про macOS)? Патчиться конечно надо, но, к счастью, хвататься за голову в этот раз повода пока нет. 🙂

Вспомнилась старая студенческая шутка "а сердечник для катушки выбираем деревянный, потому что все равно никто текст дипломного проекта не читает"

Вспомнилась старая студенческая шутка а сердечник для катушки выбираем деревянный, потому что все равно никто текст дипломного проекта не читает

Вспомнилась старая студенческая шутка "а сердечник для катушки выбираем деревянный, потому что все равно никто текст дипломного проекта не читает". Уязвимость Print Spooler оказывается каким-то боком касается JScript9 scripting language. 😜

Qulays по ошибке подставили для "CVE-2022-41073 | Windows Print Spooler Elevation of Privilege (EoP) Vulnerability" описание из "CVE-2022-41128 | Windows Scripting Languages Remote Code Execution (RCE) Vulnerability". Причем это же описание вставили ещё и в "CVE-2022-41091 | Windows Mark of the Web Security Feature Bypass Vulnerability". Но кто ж это читает-то. 😏

Про Microsoft Digital Defense Report 2022 (1/2)

Про Microsoft Digital Defense Report 2022 (1/2)

Про Microsoft Digital Defense Report 2022 (1/2).

Эта фоточка из репорта отражает мои эмоции при листании опуса на 114 страниц. Мешанина "всё обо всём". Безусловно есть интересное, но из-за повсеместных геополитических набросов и неприкрытой пропаганды общее впечатление гнетущее. В принципе как и в прошлом таком репорте. Повторяться не буду, но протранслирую мысль:

Дорогие IT-шные френды из РФ, если вы прямо сейчас не занимаетесь активным выпиливанием продуктов MS из инфраструктур ваших компаний, вы зря это не делаете. MS давно уже в открытую пишут, что РФ это угроза с которой корпорация помогает бороться. Как и с Китаем, Ираном и Северной Кореей. Это давно уже не нейтральный вендор, а часть американской государственной машины. В моменте нужно конечно продолжать продукты MS обслуживать, патчить и т.д. Но тренд должен быть однозначный на минимизацию использования.

Tom Burt, MS Corporate Vice President, заканчивает свое вступление в отчете так: "Мы надеемся вызвать чувство безотлагательности (urgency), чтобы читатели приняли немедленные меры (immediate action) на основе данных и идей, которые мы представляем как здесь, так и в наших многочисленных публикациях по кибербезопасности в течение года." У меня такие отчеты, в которых Россия упоминается 160 раз на 114 страницах отнюдь не в позитивном ключе (Китай, для сравнения, 73) вызывают желание безотлагательно и немедленно выполнять меры, чтобы инсталляций продуктов настолько политизированного американского вендора стало вокруг как можно меньше.