Архив метки: vulnerability

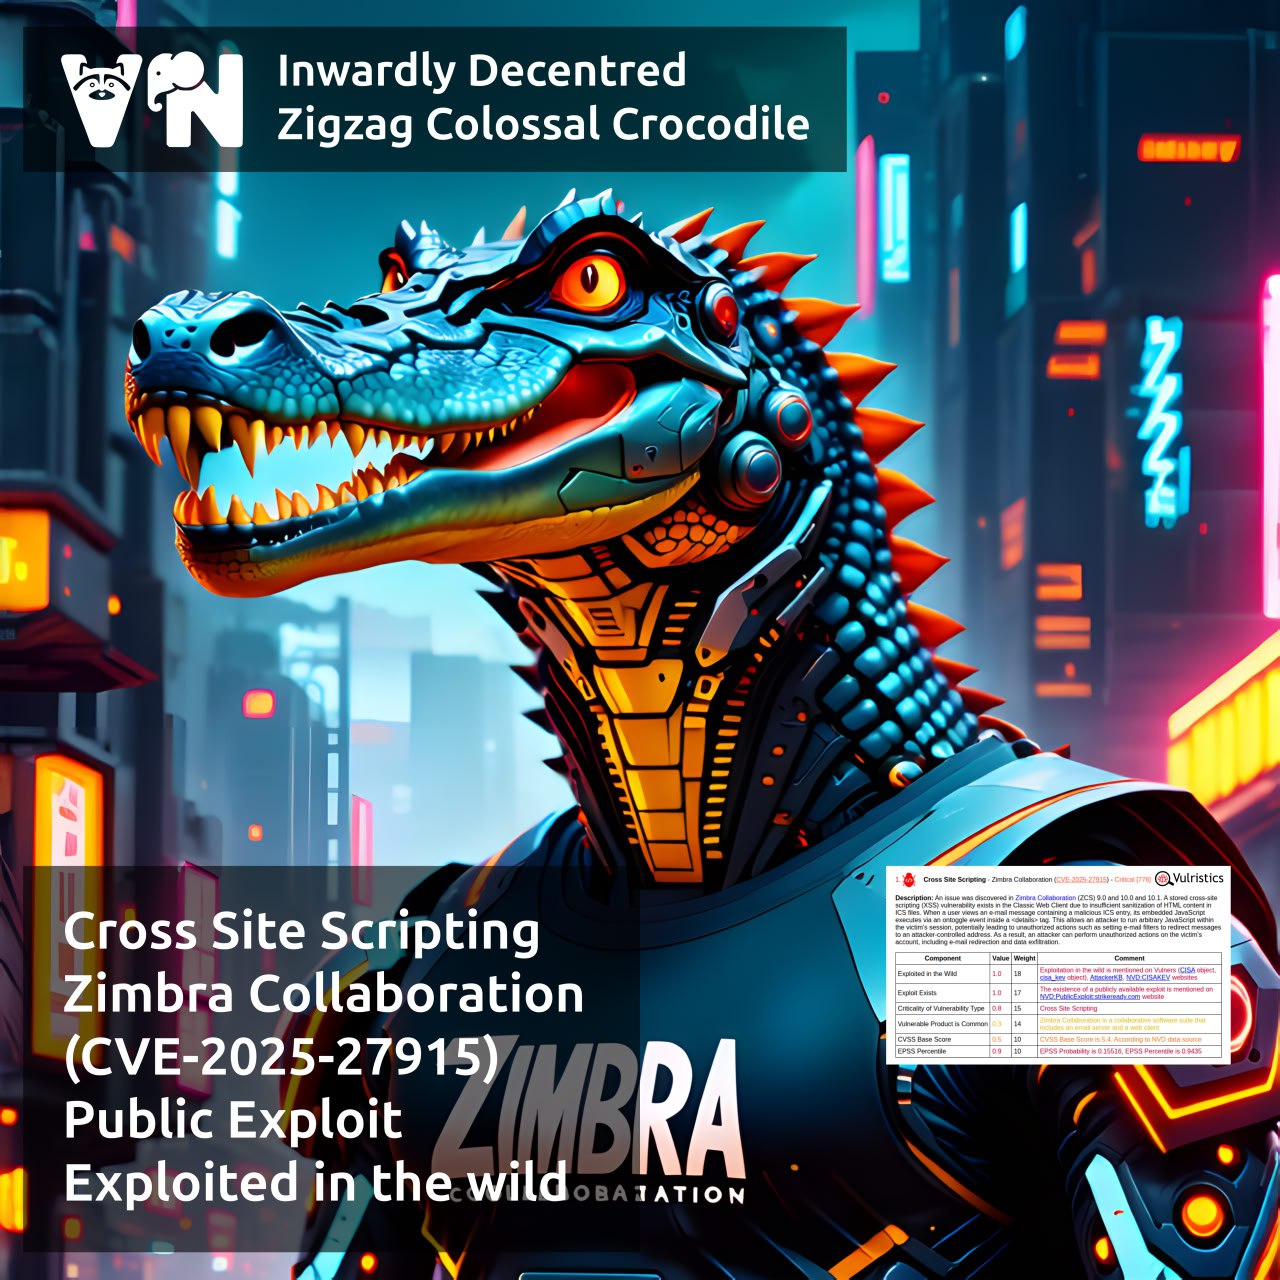
Про уязвимость Cross Site Scripting - Zimbra Collaboration (CVE-2025-27915)

Про уязвимость Cross Site Scripting - Zimbra Collaboration (CVE-2025-27915)

Про уязвимость Cross Site Scripting - Zimbra Collaboration (CVE-2025-27915). Zimbra Collaboration - это пакет программного обеспечения для совместной работы, некоторый аналог Microsoft Exchange. Эксплуатация уязвимости в почтовом веб-клиенте (Classic Web Client) позволяет неаутентифицированному злоумышленнику выполнить произвольный JavaScript в контексте сеанса жертвы. Для этого злоумышленнику достаточно отправить письмо со специально сформированным ICS-файлом (календарь iCalendar). Полезная нагрузка активируется при просмотре сообщения в веб-интерфейсе.

⚙️ Уязвимость была исправлена 27 января в версиях 9.0.0 Patch 44, 10.0.13, 10.1.5, а также в неофициальной бесплатной сборке Zimbra Foss from Maldua.

🛠 30 сентября StrikeReady Labs опубликовали исследование уязвимости и публичный эксплоит.

👾 Также StrikeReady Labs сообщили об эксплуатации уязвимости в атаке на бразильскую военную организацию в январе, до выхода патча. 7 октября уязвимость добавили в CISA KEV.
Завершая тему компрометации F5, стоит отметить, что подобные атаки неизбежно будут проводиться и против отечественных IT/ИБ вендоров

Завершая тему компрометации F5, стоит отметить, что подобные атаки неизбежно будут проводиться и против отечественных IT/ИБ вендоров

Завершая тему компрометации F5, стоит отметить, что подобные атаки неизбежно будут проводиться и против отечественных IT/ИБ вендоров. У них также могут слить незакрытые задачи на устранение уязвимостей и исходный код, что приведёт к массовой эксплуатации 0day уязвимостей. 😱 Как снизить такие риски? 🙂

Имхо, государству стоит определить вендоров, наиболее интересных злоумышленникам - прежде всего разработчиков решений, доступных из Интернет: систем удалённого доступа, CMS, CRM, e-learning, почты, мессенджеров и т.п.

Помимо повышенных требований к этим "периметровым" продуктам (отсутствие НДВ), необходимо ужесточить требования к вендорам:

🔻 Их инфраструктура должна соответствовать современным требованиям ИБ (хотя бы в объёме 117 приказа ФСТЭК).
🔻 Они обязаны отвечать за уязвимости и их сокрытие, а данные об уязвимостях должны быть доступны для изучения.
🔻 Их продукты должны быть выставлены на багбаунти.

Кто не тянет - тем не место в "импортозамещательных" реестрах. 😉

Про уязвимость Remote Code Execution - Windows Server Update Services (WSUS) (CVE-2025-59287)

Про уязвимость Remote Code Execution - Windows Server Update Services (WSUS) (CVE-2025-59287)

Про уязвимость Remote Code Execution - Windows Server Update Services (WSUS) (CVE-2025-59287). WSUS - легаси компонент Windows Server, который позволяет IT-администраторам управлять загрузкой и установкой обновлений продуктов Microsoft на компьютерах в локальной сети. Суть уязвимости: неаутентифицированный удалённый злоумышленник может запустить код с привилегиями SYSTEM на Windows-сервере с включенной WSUS Server Role (по умолчанию она выключена), отправив на него специально подготовленные POST-запросы. Это возможно из-за ошибки десериализации недоверенных данных.

⚙️ Первоначально исправления вышли 14 октября в рамках октябрьского Microsoft Patch Tuesday.

🛠 С 18 октября на GitHub доступен публичный эксплойт.

⚙️ 24 октября Microsoft выпустили дополнительные исправления для полного устранения уязвимости (требуют перезагрузки сервера).

👾 24 октября уязвимость добавили в CISA KEV, есть сообщения о зафиксированных попытках эксплуатации уязвимости.

Исследователей могут обязать репортить уязвимости, найденные в программном обеспечении, некоторому регулятору

Исследователей могут обязать репортить уязвимости, найденные в программном обеспечении, некоторому регулятору

Исследователей могут обязать репортить уязвимости, найденные в программном обеспечении, некоторому регулятору. Об этом сообщает РБК:

"Также предлагается ввести обязанность для всех, кто обнаружил уязвимость, сообщать о ней не только владельцу программного обеспечения, но и силовым ведомствам. В ст. 274 Уголовного кодекса («Нарушение правил эксплуатации средств хранения, обработки или передачи компьютерной информации») предлагается внести поправку, по которой «неправомерная передача уязвимостей», то есть не соответствующая установленным правилам, будет квалифицироваться как преступление."

Как я понимаю, под "владельцем ПО" понимается его вендор. Таким образом это НЕ централизованный репортинг уязвимостей, когда решение о том, сообщать ли об уязвимости вендру принимает сам регулятор, а скорее параллельный репортинг, когда вендор и регулятор узнают об уязвимости одновременно.

Но и такой вариант, имхо, гораздо лучше нерегулируемого репортинга уязвимости, как есть сейчас. 👍

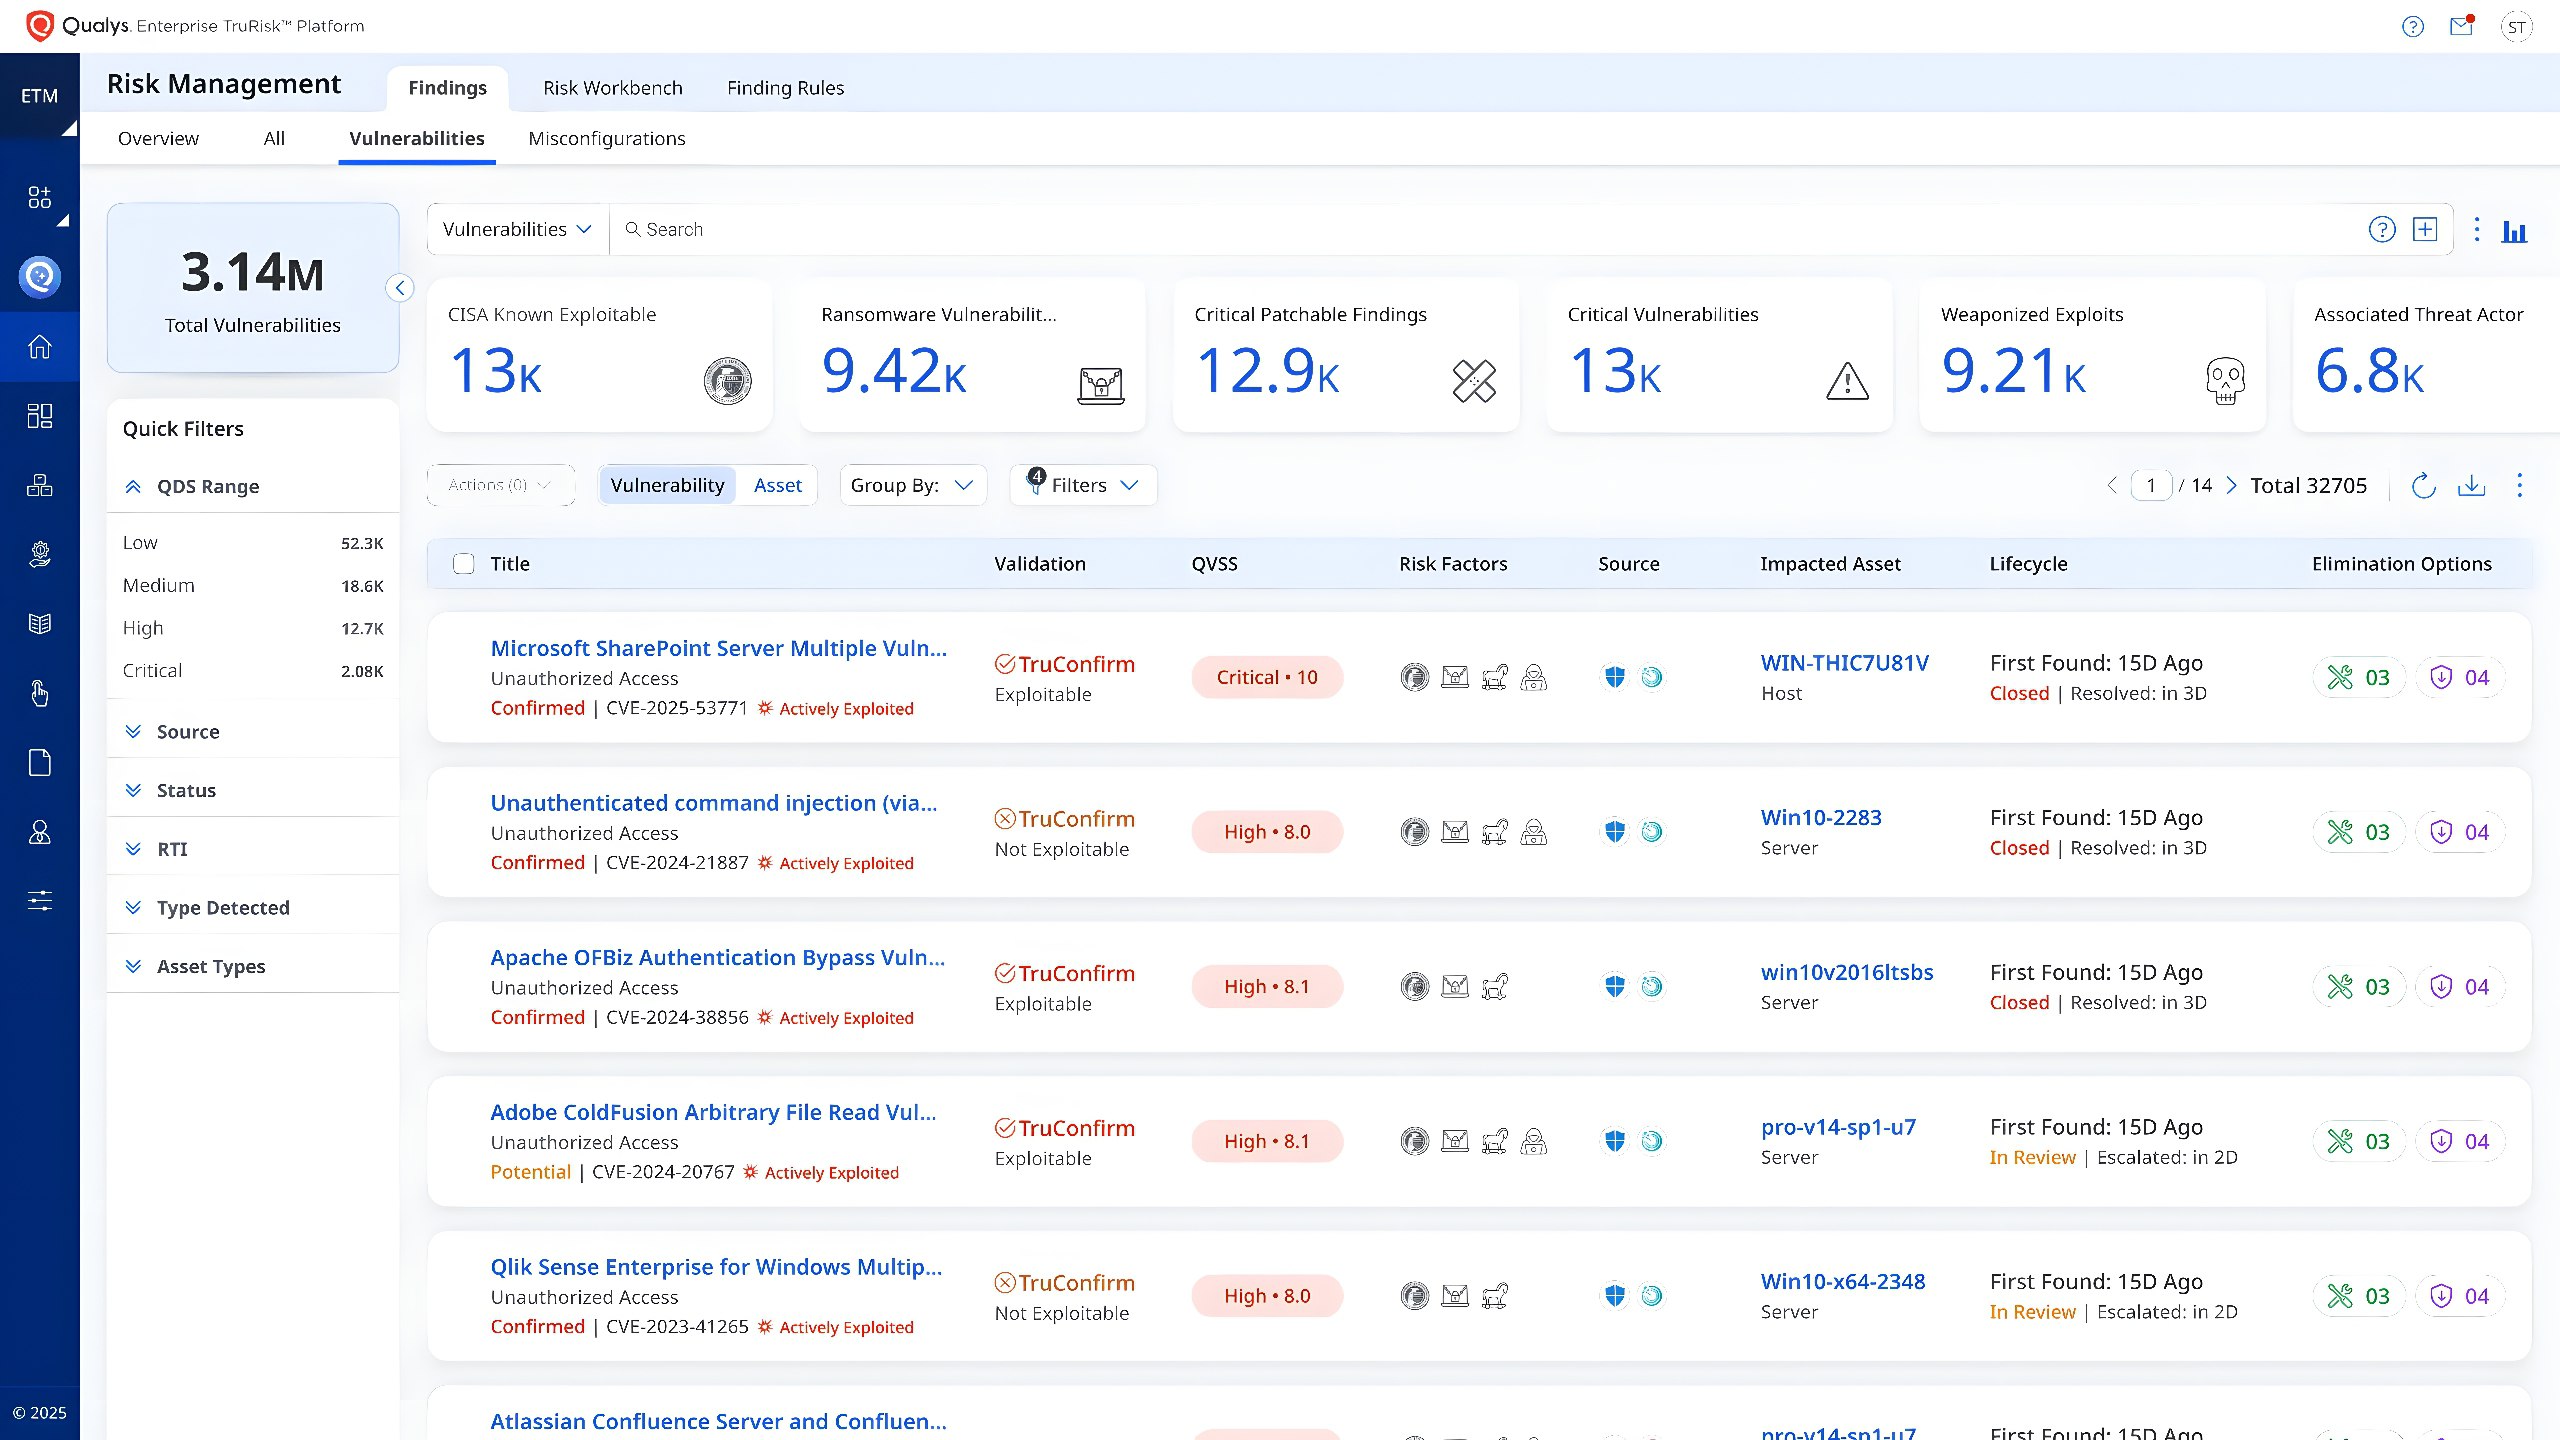
А есть ли инновация в Qualys TruConfirm?

А есть ли инновация в Qualys TruConfirm?

А есть ли инновация в Qualys TruConfirm? По поводу этой функциональности можно сказать: "Ну и что? Это ж просто переупакованные детекты сейфчеками! Им же 100 лет в обед! Чем это отличается от Nmap-плагинов или шаблонов Nuclei?!"

И действительно, если соглашаться с Qualys-ами, что "TruConfirm - это прорыв" (в посте "Game Changer"), то в основном маркетинговый. Впервые за долгое время лидирующий мировой VM-вендор обратил внимание на ключевую функциональность своего продукта - качественное детектирование уязвимостей. 😏

И, как по мне, это здорово. Давно пора нести в массы идею: детекты уязвимостей различаются по принципам работы, достоверности и информативности вывода.

Качественные детекты на базе эксплоитов делать сложно и дорого. Не грех это всячески подчёркивать и придумывать способы получения дополнительного финансирования для развития этой функциональности в VM-продукте. В том числе через переупаковку в премиальную фичу аналогичную Qualys TruConfirm. 😉

От детектирования уязвимостей к валидации экспозиций

От детектирования уязвимостей к валидации экспозицийОт детектирования уязвимостей к валидации экспозиций

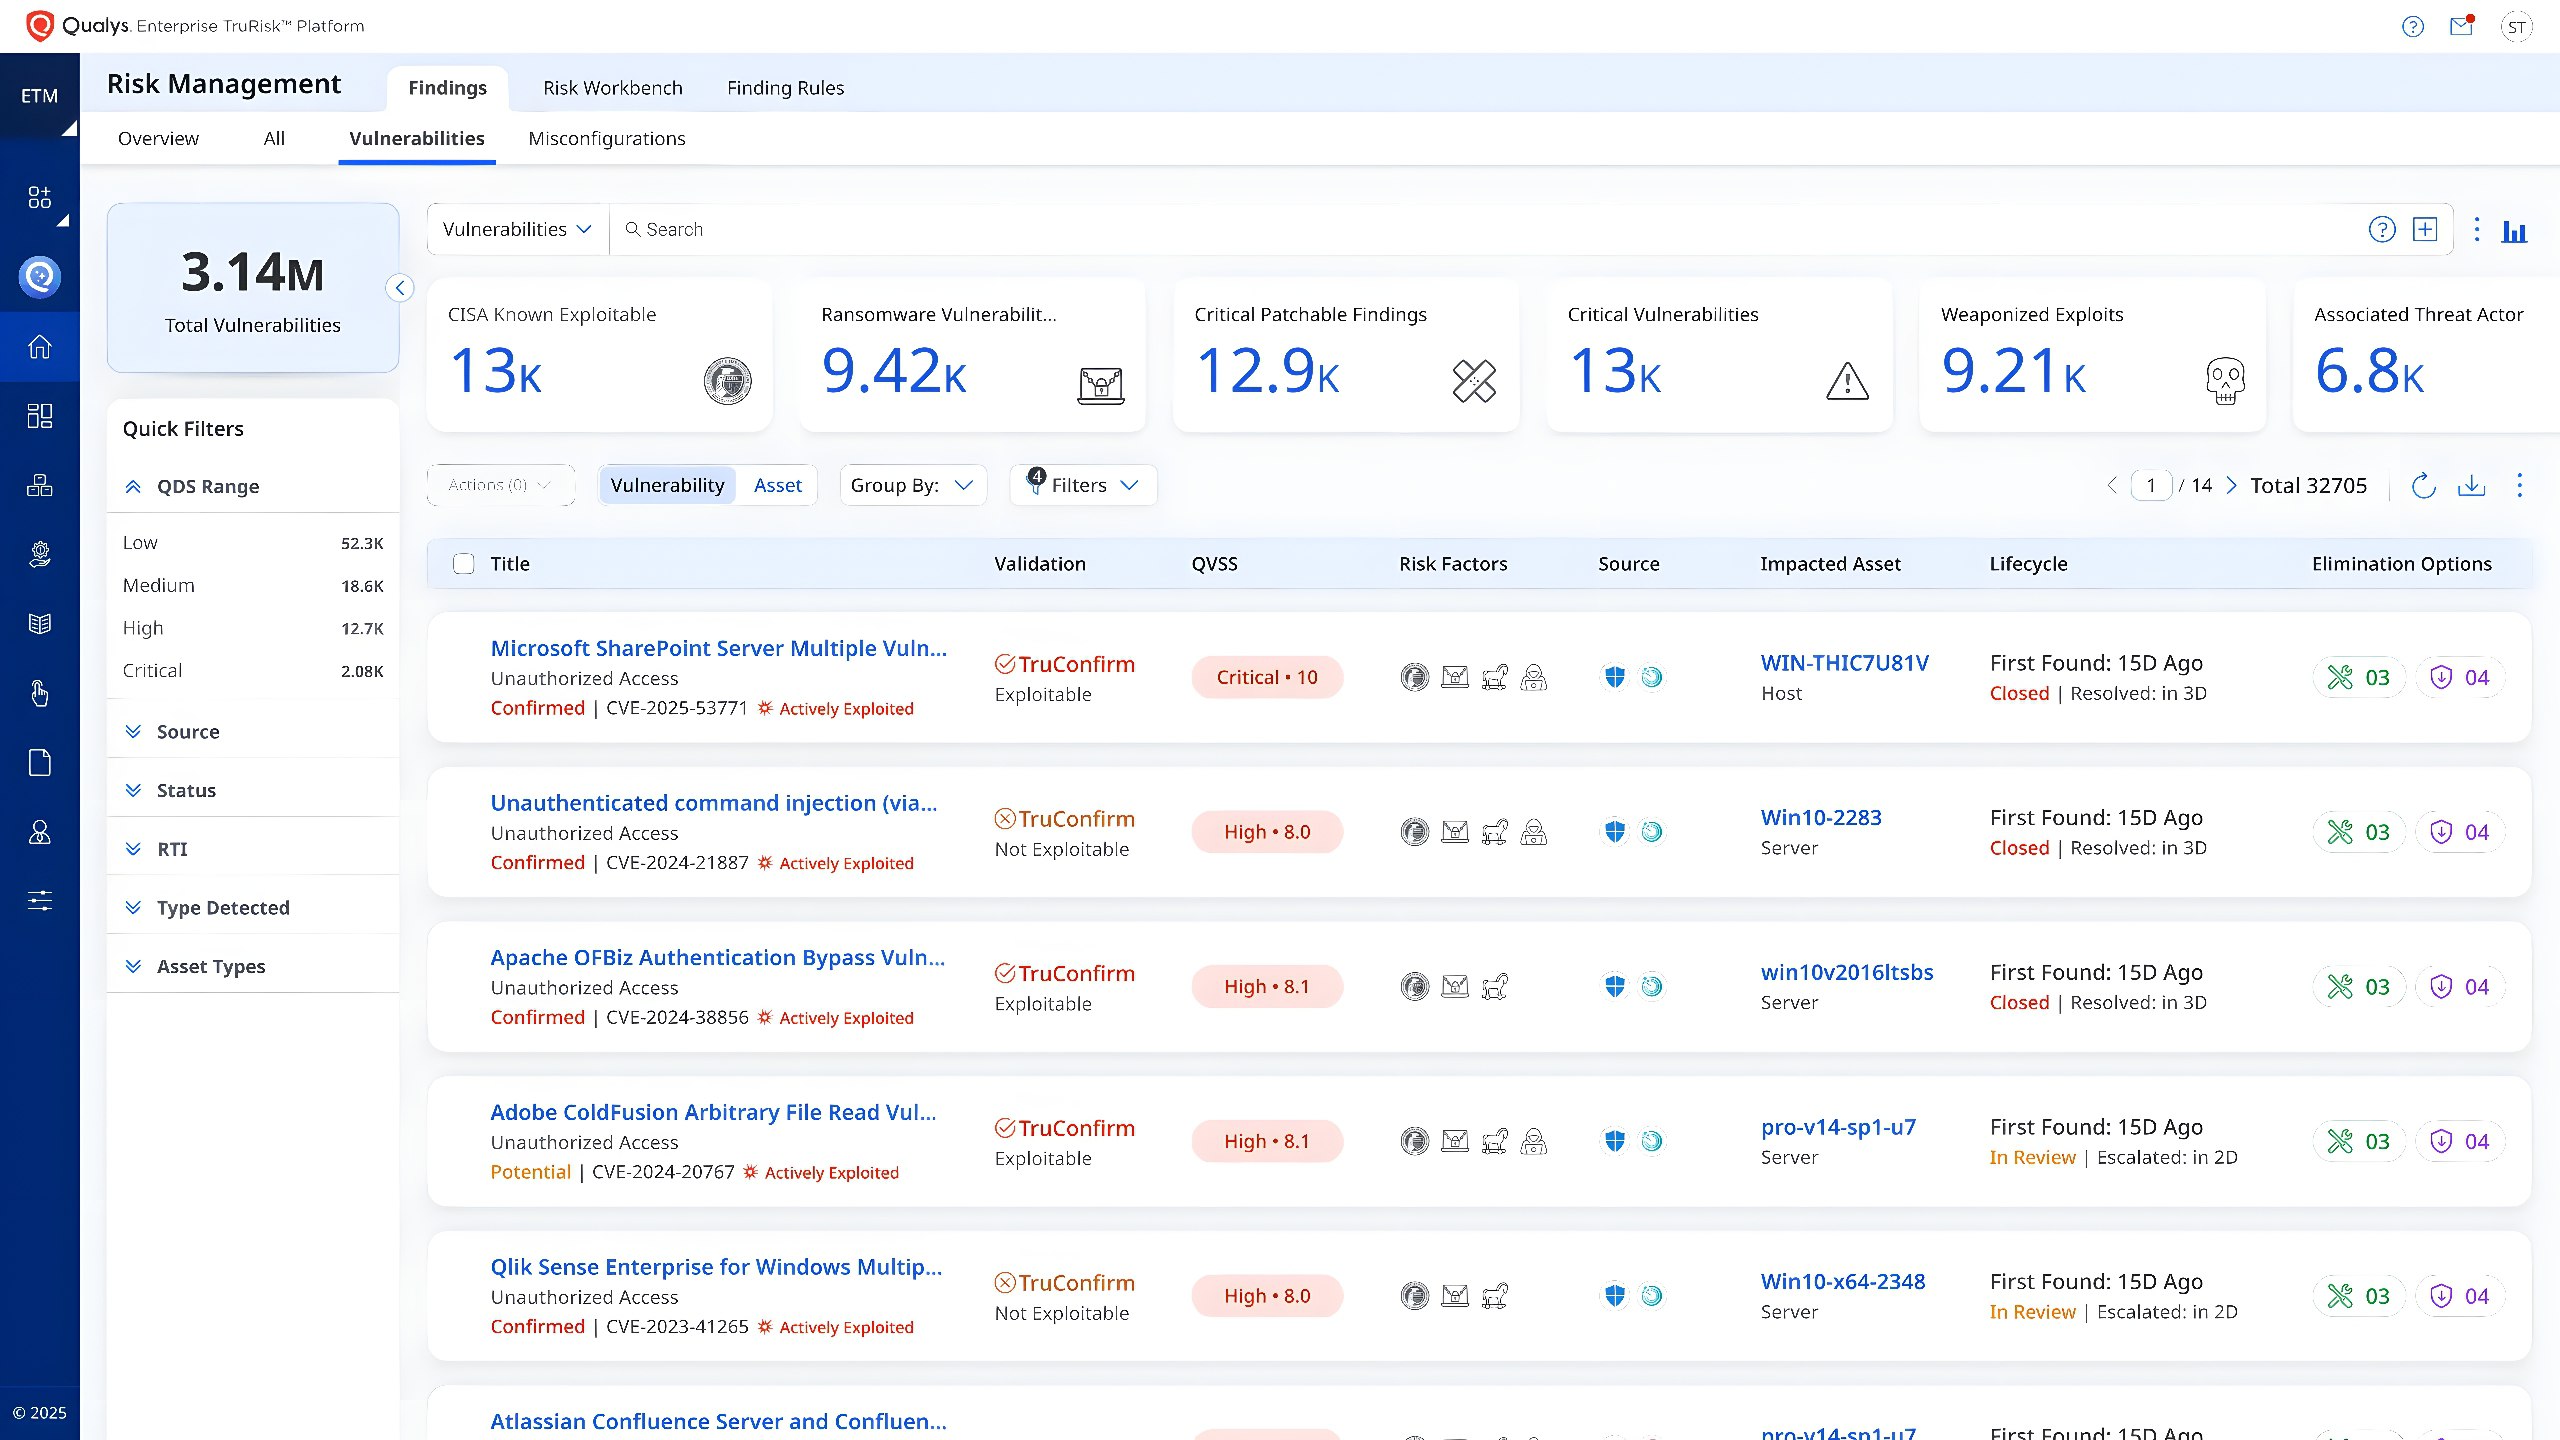
От детектирования уязвимостей к валидации экспозиций. На прошлой неделе Qualys представили новую функциональность TruConfirm класса Automated Exposure Validation. Их платформа Qualys ETM позволяет производить оценку критичности и приоритизацию уязвимостей в инфраструктуре. Причём уязвимости не обязательно должны быть продетектированы с помощью Qualys (на скриншоте в источниках уязвимостей видны Nessus и MS Defender for Endpoint). Независимо от способа детектирования, TruConfirm может определить является ли уязвимость (в широком смысле слова - экспозиция) эксплуатабельной на конкретном хосте. Если эксплуатабельность подтверждается, это является фактором приоритизации. Если нет, Qualys обещает показывать какие именно СЗИ блокируют эксплуатацию.

Технически эта функциональность работает через выполнение safecheck-ов на основе эксплоитов. Пока непонятно, это только "пентестовые" сейфчеки или эксплуатабельность EoP на хосте тоже могут проверить. 🤔 Но заход интересный. 👍

Интересным образом развивается кейс с компрометацией американского IT/ИБ-вендора F5

Интересным образом развивается кейс с компрометацией американского IT/ИБ-вендора F5

Интересным образом развивается кейс с компрометацией американского IT/ИБ-вендора F5. Раньше недопустимыми при атаке на вендора считались события, дающие злоумышленнику непосредственный доступ в инфраструктуру клиентов. Например, через добавление зловредной функциональности в дистрибутивы или обновления продуктов.

В данном случае, несмотря на длительное присутствие атакующих в инфраструктуре F5 (почти 2 года!), об этом пока не сообщают. 😏 Зато на Западе наконец-то обратили внимание на то, что раньше не считалось особенно критичным: злоумышленники получили доступ к открытым задачам на устранение уязвимостей в продуктах F5, наверняка вместе с PoC-ами. 🤦‍♂️🎰 Злодеи, безусловно, используют эту информацию по зиродеям в атаках на инсталляции F5 по всему миру (269 тысяч IP-адресов!). 😱🤷‍♂️

Конечно, F5 выпустили экстренные патчи для 44 уязвимостей, но, наверняка, исправили далеко не всё. К тому же, злоумышленники получили доступ и к исходному коду F5, что облегчит им поиск новых уязвимостей. 😉