Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Многочисленные уязвимости в компоненте J-Web (веб-консоль) операционной системы Juniper Networks Junos на устройствах серий SRX и EX

Многочисленные уязвимости в компоненте J-Web (веб-консоль) операционной системы Juniper Networks Junos на устройствах серий SRX и EX

Многочисленные уязвимости в компоненте J-Web (веб-консоль) операционной системы Juniper Networks Junos на устройствах серий SRX и EX. Путем последовательной эксплуатации четырёх уязвимостей, неаутентифицированный сетевой злоумышленник может удалённо выполнять код на устройствах.

Тем, кто ещё не импортозаместил свои джуны, нужно либо обновляться, либо отключать J-Web, либо максимально ограничивать к нему доступ. Киньте своим сетевикам.

Об атаках с использованием этих уязвимостей не пишут, но их исправили в рамках внеочередного обновления ("Out-of-Cycle Security Bulletin").

PS: сегодня я узнал, что "juniper" это можжевельник, "род вечнозелёных хвойных кустарников и деревьев семейства Кипарисовые". 🙂 А "cisco" это вид лососевых рыб, ряпушка, "озёрная сельдь".

Свежая RCE уязвимость CVE-2023-40477 в WinRAR версиях

Свежая RCE уязвимость CVE-2023-40477 в WinRAR версиях

Свежая RCE уязвимость CVE-2023-40477 в WinRAR версиях 6.23. Для успешной эксплуатации пользователь должен открыть вредоносный rar-архив, который к нему может попасть в рамках фишинговой рассылки например. Уязвимость раскрыли через ZDI.

Архиватор Рошала в России это больше чем просто архиватор. Так уж исторически сложилось. Но, несмотря на российские корни, WinRAR это ПО иностранное, т.к. "официальный издатель продуктов RARLAB" это немецкая win.rar GmbH. И, несмотря на фактическую бесплатность, это shareware, так что если WinRAR у вас в организации используется без лицензии, то к этому могут быть вопросы. Лучше выпиливайте.

Алексей Лукацкий вкинул сегодня вопрос: "Почему вендора, делающие вклад в развитие CVSS, сами его не используют, стараясь придумать что-то свое?"

Алексей Лукацкий вкинул сегодня вопрос: Почему вендора, делающие вклад в развитие CVSS, сами его не используют, стараясь придумать что-то свое?

Алексей Лукацкий вкинул сегодня вопрос: "Почему вендора, делающие вклад в развитие CVSS, сами его не используют, стараясь придумать что-то свое?" Он проиллюстрировал это тем, как Microsoft проставляет свой уровень критичности для уязвимости без привязки к CVSS, учитывая, среди прочего, вероятность реализации успешной брутфорс-атаки.

Имхо, ответ на поверхности:

1. CVSS это не священная корова. CVSS это просто опросник. С довольно произвольными полями. С довольно произвольной формулой расчёта скоринга. И сами авторы из First регулярно шатают CVSS только в путь.

2. Сделать свою систему приоритизации уязвимостей не rocket science, а свой пиар-эффект среди ширнармасс оно даёт. Особенно если написать про "внутри у ней нейронка" и про миллион анализируемых параметров.

То, что "систем приоритизации уязвимостей сегодня уже под десяток от разных компаний, организаций и регуляторов" и это "мешает установлению некоего единого языка общения между специалистами" действительно так, не поспоришь. Но это объективная реальность. От призывов, допустим, сплотиться вокруг наступающего CVSS 4.0 она не изменится.

Как мне кажется, нам в России тоже следовало бы отойти от прямого использования CVSS as is в сторону чего-то более практичного и опирающегося на отечественные методические рекомендации, но с возможностью использовать CVSS-векторы в качестве источника данных.

Моя ОСОКА здесь как пример. 😉 Про неё не забываю. После адаптации инфраструктурных метрик понимание как должен выглядеть полный вектор уже есть. Следующей этап - накодить калькулятор.


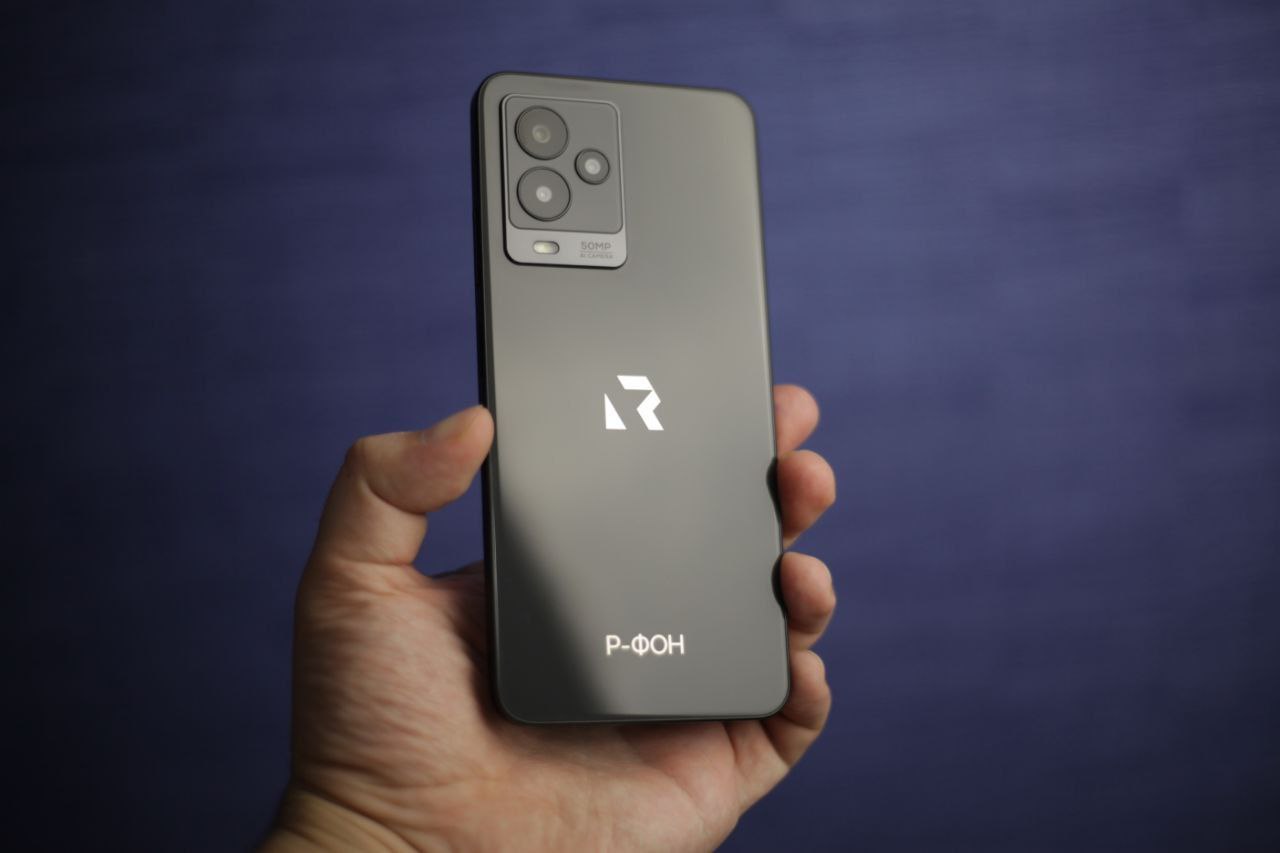
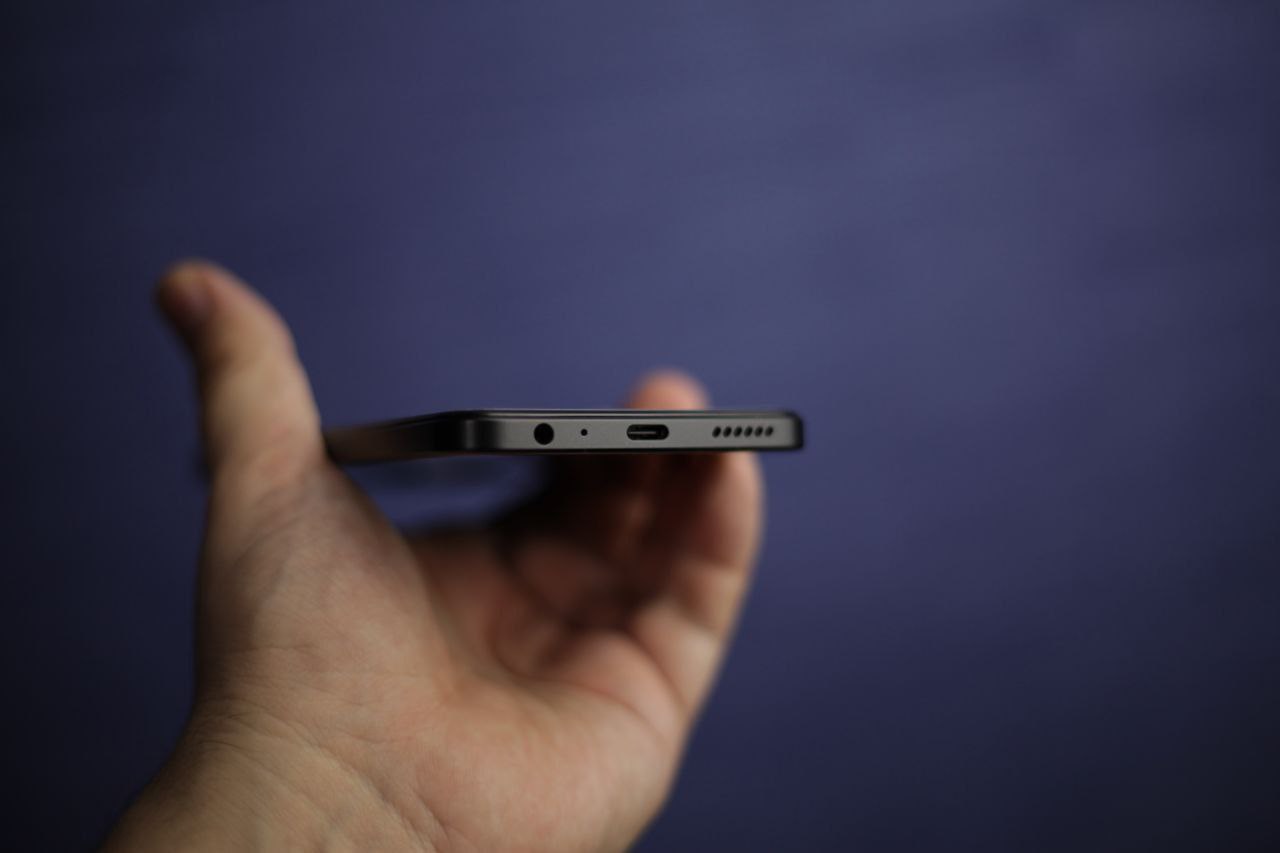
Выложили подробности по смартфону на Rosa Mobile

Выложили подробности по смартфону на Rosa MobileВыложили подробности по смартфону на Rosa MobileВыложили подробности по смартфону на Rosa Mobile

Выложили подробности по смартфону на Rosa Mobile. Он будет называться «Р-ФОН».

- Процессор MediaTek Helio G99
- Диагональ дисплея 6,7 дюйма
- Оперативная память 8 Гб
- Встроенная память 128 Гб
- Основная камера 50 Мп
- Батарея 5000 мАч
- Слот под две симки
- Датчик отпечатка пальца
- WiFi
- NFC
- Bluetooth

И упаковано всё вполне солидно. Но основное это, конечно, ОС, а здесь пока апдейтов нет.

В общем, Linux-овая игрушка более чем интересная. Всё ещё хочу себе взять. Но в этом году вряд ли получится. 🙁 Выход на потребительский рынок запланирован на 2024 г, для корпоративного сектора и госзаказчиков выйдет в 2023 г.

Может и ОМП, глядя на такой заход конкурентов, тоже физиков чем-нибудь порадают? 🙄🙂

Посмотрел Babylon 5: The Road Home

Посмотрел Babylon 5: The Road HomeПосмотрел Babylon 5: The Road Home

Посмотрел Babylon 5: The Road Home. Очень круто и стильно! Фанатам франшизы рекомендую - масса удовольствия от аккуратных отсылок. 🙂 Самое главное, что это, как оказалось, не просто одноразовый аттракцион, всё происходящее довольно искусно вписано в канон. 😊 Спойлерить не буду, кроме скрина из Season 3: War Without End (1), но я словил вполне отчётливый момент "так вот, что это тогда было!" Согласитесь, через 25 лет после выхода сериала это дорогого стоит. 🤩 Также окончание фильма выглядит как вполне себе отправная точка ожидаемого ребута B5. 😏

Уязвимость 2017-го года, которая до сих пор активно эксплуатируется и входит в расширенный англосаксонский список

Уязвимость 2017-го года, которая до сих пор активно эксплуатируется и входит в расширенный англосаксонский список

Уязвимость 2017-го года, которая до сих пор активно эксплуатируется и входит в расширенный англосаксонский список. Её ещё недавно Касперские подсветили в своём блоге.

CVE-2017-11882 — RCE-уязвимость в редакторе уравнений Microsoft Office. Для эксплуатации злоумышленник должен создать вредоносный файл и каким-то образом убедить жертву открыть его. В случае успеха злоумышленник выполниякт произвольный код с привилегиями пользователя, открывшего вредоносный файл. Таким образом, если у жертвы есть права администратора, злоумышленник сможет получить полный контроль над системой: устанавливать программы, просматривать, изменять или уничтожать данные, создавать новые аккаунты и т.п. 🤷‍♂️

PoC для уязвимости появился через неделю после публикации и с тех пор, уже более 5 лет, она активно эксплуатируется. 🙈

Что делать? Обновляться/импортозамещаться 😏, левые офисные файлы не открывать (особенно работая от администратора), использовать AV/EDR. 😉

Эксплойт из GitHub-а, как правило, со временем попадает в специализированный сплойт-пак, НО НЕ ВСЕГДА!

Эксплойт из GitHub-а, как правило, со временем попадает в специализированный сплойт-пак, НО НЕ ВСЕГДА! Эксплойт из GitHub-а, как правило, со временем попадает в специализированный сплойт-пак, НО НЕ ВСЕГДА! Эксплойт из GitHub-а, как правило, со временем попадает в специализированный сплойт-пак, НО НЕ ВСЕГДА!

Эксплойт из GitHub-а, как правило, со временем попадает в специализированный сплойт-пак, НО НЕ ВСЕГДА!

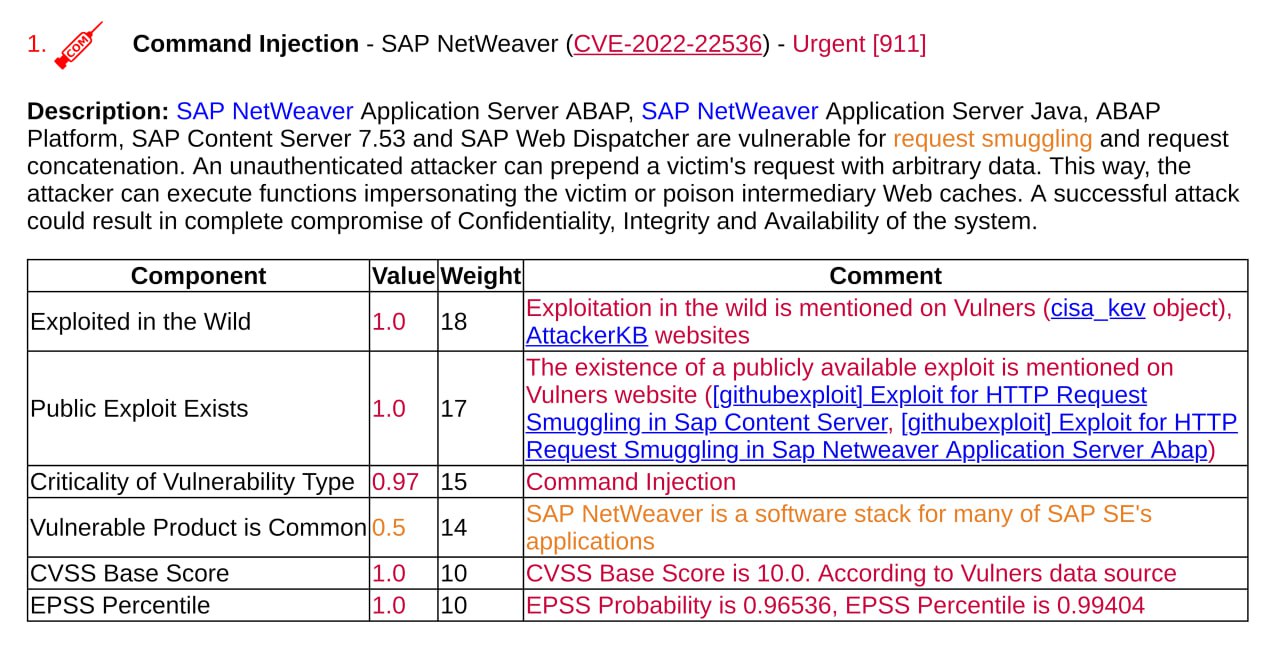
Вот, например, Command Injection - SAP NetWeaver (CVE-2022-22536), которая также входит в недавний расширенный англосаксонский список. Видим, что для этой уязвимости эксплойты есть только на гитхабе. И, судя по описанию, они валидные. А если мы выпустим отчёт Vulristics с --vulners-use-github-exploits-flag "False", то мы эту информацию потеряем. Так что имейте в виду и используйте опцию с осторожностью. 😉