Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

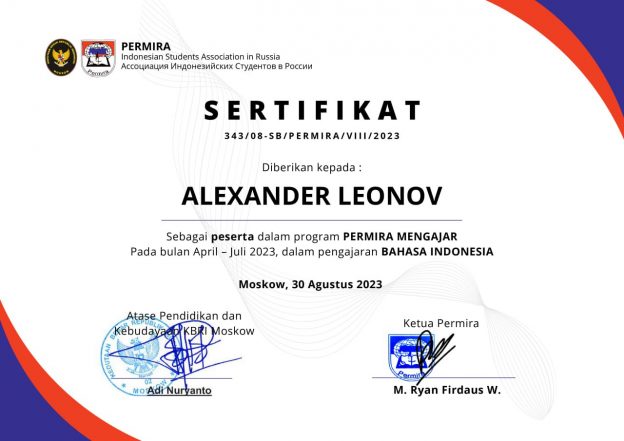
Аккурат в день знаний получил сертификат от #PermiraMengajar

Аккурат в день знаний получил сертификат от #PermiraMengajar

Аккурат в день знаний получил сертификат от #PermiraMengajar. Это бесплатные трёхмесячные курсы индонезийского языка. 🇮🇩 Базовый уровень, BIPA 1. Занятия проходили 2 раза в неделю, онлайн, в группах по 3-4 человека. По итогу экзамен (тест, устный, эссе). Преподавали студенты из Индонезии, которые сейчас учатся в России.

Очень понравилось. 👍 Гораздо эффективнее и веселее, чем учить самому по Duolingo. Terima kasih banyak atas kesempatan besar ini!

Почему индонезийский?

По языку:
🔹 Язык простой. Не как Эсперанто, но один из самых простых естественных. Просто нарабатываем лексику.

По Индонезии:
🔹 Население 270 млн. человек и растёт. За последние 10 лет на 33 млн. выросло! Прогнозируют потолок 295 млн.
🔹 Большая страна (14 место, сильно больше Монголии) с мощной экономикой (7-ая по ВВП, сразу после России).
🔹 Дружественная страна. Санкции не вводили, заявку в БРИКС подали.
🔹 Свои IT/ИБ не особо развиты - возможности для коллабораций и экспорта российского.
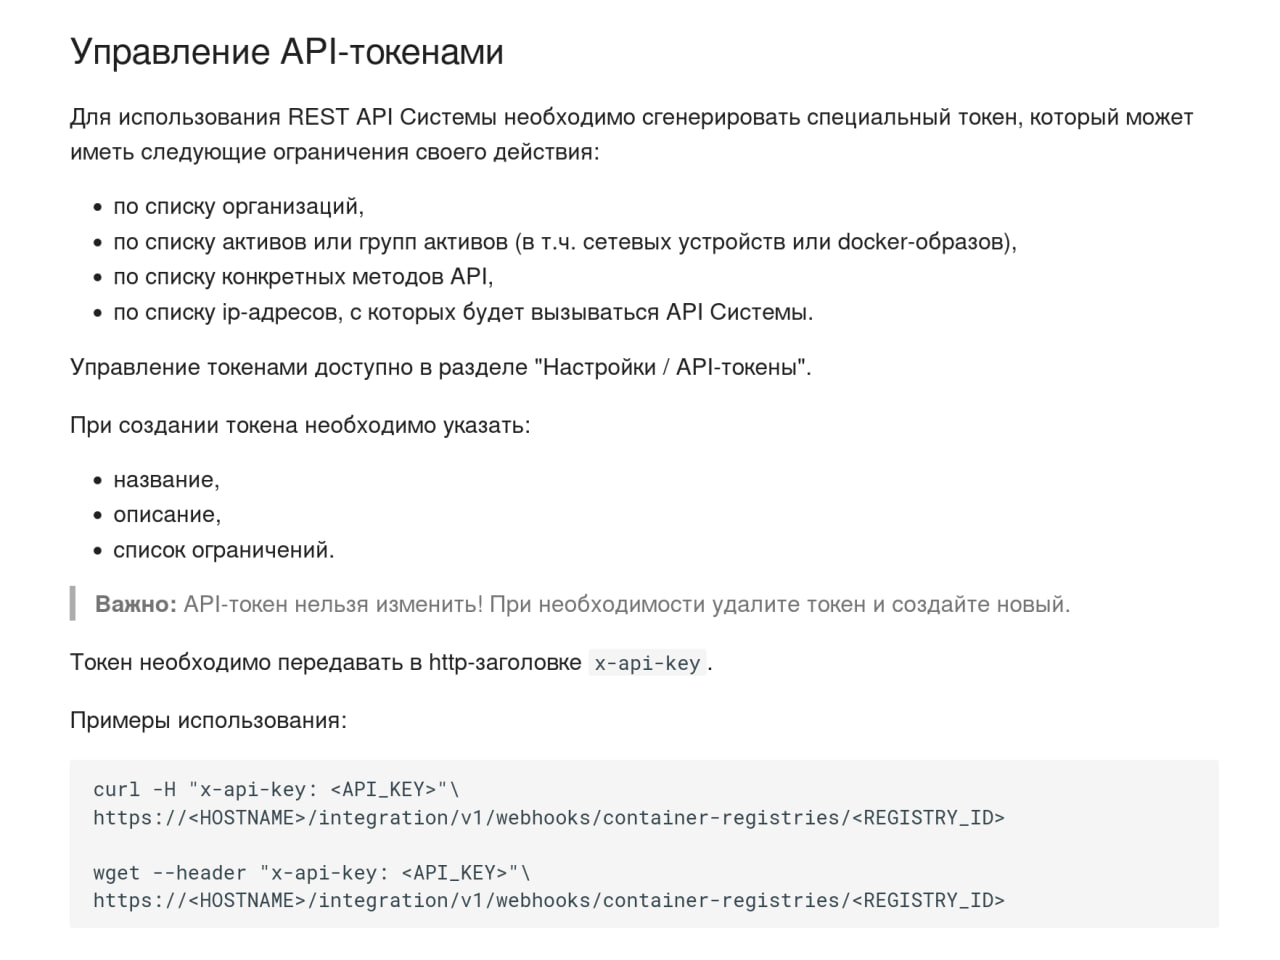
VulnsIO добавили гибкую работу с API-токенами в веб-интерфейсе

VulnsIO добавили гибкую работу с API-токенами в веб-интерфейсе

VulnsIO добавили гибкую работу с API-токенами в веб-интерфейсе. 👍 Поправил свой пост про экспорт уязвимостей из VulnsIO и скрипт.

Выпустил новую англоязычную видяшечку

Выпустил новую англоязычную видяшечку. Так получилось, что за последний год мой англоязычный блог (а вместе с ним и ютюб канал, и подкаст) окончательно свёлся к ежемесячным обзорам Microsoft Patch Tuesday. 🤷‍♂️🤦‍♂️ А остальной контент оседал только в моих телеграмм-каналах @avleonovcom и @avleonovrus. В основном, конечно, в русскоязычном. Постараюсь эту тенденцию переломить. Теперь буду выпускать один англоязычный эпизод по итогам месяца без особого фокуса на Patch Tuesday. Так должно быть поадекватнее и повеселее. 🙂

Подумывал делать эпизоды и на русском тоже, но решил не браться, т.к. получается двойная работа. Автоматический перевод яндекс-браузером могу порекомендовать только для смеха (например, отдельностоящее "CVЕ" распознает как "CV" и переводит как "резюме"). Но планирую тащить новости из канала на обсуждение в Прожектор по ИБ. Так что русскоязычные видяшки тоже в каком-то виде будут. 🙂
___

Hello everyone! This month I decided NOT to make an episode completely dedicated to Microsoft Patch Tuesday. Instead, this episode will be an answer to the question of how my Vulnerability Management month went. A retrospection of some kind.

GitHub exploits and Vulristics
00:44 PoC in Github
02:19 Vulristics vulners-use-github-exploits-flag

VM vendors updates
04:39 Qualys First-Party Application Risk Detection and Remediation
06:18 Tenable ExposureAI
07:23 SC Awards and Rapid7

Vulnerabilities
09:04 Anglo-Saxon vulnerability lists AA23-215A
12:32 August Microsoft Patch Tuesday
14:40 WinRAR Extension Spoofing (CVE-2023-38831)
15:16 Juniper RCE (CVE-2023-36844)

📘 Blogpost
🎞 Video
🎞 Video2 (for Russia)

Знаете ли вы, что папками с каналами телеграмма можно делиться? @secmedia подготовили такую папку с каналами по ИБ

Знаете ли вы, что папками с каналами телеграмма можно делиться? @secmedia подготовили такую папку с каналами по ИБ. Каналы годные, на большую часть я уже был подписан, но про некоторые не слышал и подписался только сейчас. Ну и самое приятное, что мой канал там тоже есть! 😊 (В одном списке с самими Secator-ами, wow! 😁) За что большое спасибо! Поэтому всячески прошу эту папочку шарить. 😉

Довольно занимательный кейс с Integer overflow в curl (CVE-2020-19909)

Довольно занимательный кейс с Integer overflow в curl (CVE-2020-19909)

Довольно занимательный кейс с Integer overflow в curl (CVE-2020-19909). Уязвимость недавно завели на NVD с описанием:

"Уязвимость целочисленного переполнения в tool_operate.c в curl 7.65.2 из-за большого значения задержки повторной попытки."

Другой бы вендор взял, да добавил эту уязвимость куда-нибудь в бюллетень как давно исправленную. Но разрабы curl-а вступили в борьбу. Основное, что они пишут: мы не знаем кто завел эту CVE, у нас был похожий кейс на hackerone, мы его пофиксили в 7.66.0 в Сентябре 2019, но это была просто бага, а не уязвимость (явно не CVSS 9.8), CVE не заводили.

Ну и основной посыл: это наш софт, и мы должны решать уязвимость это или нет.

Согласен ли я с этим? Ну, скорее нет. Как VM-щику мне бы хотелось в NVD видеть в базе уязвимостей ВСЕ уязвимости независимо от позиции вендора. Даже, если это приведёт к какому-то количеству фолсов и публичных диспутов. Вендоры и так сдерживают заведение CVE как могут.

Для недавних критичных уязвимостей Juniper (CVE-2023-36844 и 3 других), позволяющих сделать RCE , вышло подробное техническое описание и публичный PoC

Для недавних критичных уязвимостей Juniper (CVE-2023-36844 и 3 других), позволяющих сделать RCE , вышло подробное техническое описание и публичный PoC

Для недавних критичных уязвимостей Juniper (CVE-2023-36844 и 3 других), позволяющих сделать RCE , вышло подробное техническое описание и публичный PoC.

"Мы надеемся, что это кропотливое исследование будет полезно администраторам, которым нужна дополнительная информация об уязвимостях, прежде чем принять решение о необходимости их исправления, и (если они решат это сделать), что оно также будет полезно для тех, кому необходимо проверить, были ли исправления применены."

Если вы в прошлый раз закинули информацию по этим уязвимостям своим сетевикам и они вас проигнорировали, киньте им ещё раз. 😉

По мнению автора статьи на сайте Just Security, изменения в британском Investigatory Powers Act 2016 (IPA) могут упростить использование 0day уязвимостей устройств для слежки

По мнению автора статьи на сайте Just Security, изменения в британском Investigatory Powers Act 2016 (IPA) могут упростить использование 0day уязвимостей устройств для слежки

По мнению автора статьи на сайте Just Security, изменения в британском Investigatory Powers Act 2016 (IPA) могут упростить использование 0day уязвимостей устройств для слежки.

"Производителям устройств, вероятно, также придется уведомлять правительство, прежде чем делать доступными важные обновления безопасности, которые устраняют известные уязвимости и обеспечивают безопасность устройств. Соответственно, госсекретарь (Secretary of State), получив такое предварительное уведомление, теперь может попросить операторов, например, воздержаться от исправления брешей в безопасности, чтобы позволить правительству сохранить доступ в целях слежки (surveillance)."

Пока это выглядит как спекуляция автора статьи. Может вендоров обяжут уведомлять о планируемых патчах, а может нет. Может вендоров будут просить повременить с патчами, а может нет. Но направление мысли достаточно интересное, и кажется вполне в духе времени.

Можно, например, вспомнить китайское "Положение об управлении уязвимостями безопасности сетевых продуктов" (2021), в котором вендоров обязывают оперативно сообщать об выявленных уязвимостях: "информация об уязвимостях должна быть отправлена на платформу обмена информацией об угрозах сетевой безопасности и уязвимостях Министерства промышленности и информационных технологий в течение 2 дней" (статья 7, п.2).

Так что используя зарубежные продукты нужно иметь в виду, что зарубежный вендор имеет с зарубежным государственным регулятором вполне отчётливые связи, зачастую вполне формальные и нескрываемые. Используешь зарубежное - принимай риски. Не хочешь принимать - не используй. 🤷‍♂️