Архив метки: Pentest

У конференции "ПЕРИМЕТР", которая пройдёт в эту пятницу, финализировалось расписание

У конференции ПЕРИМЕТР, которая пройдёт в эту пятницу, финализировалось расписание

У конференции "ПЕРИМЕТР", которая пройдёт в эту пятницу, финализировалось расписание. Я отобрал для себя выступления, на которые собираюсь сходить. Как и предполагалось, подавляющее число докладов профильные VM-ные. Даже приходится выбирать, что смотреть вживую, а что потом в записи (очень надеюсь, что запись будет, т.к. темы ТОПовые 🙏).

Вживую собираюсь смотреть:

10:45 - Блеск и нищета сетевого сканирования. О векторах атак, которые пропустили и пентестеры и blueteam. Метаскан. В главном зале.

11:40 - Сравнение OnPrem VM-вендоров, что работает, а что - нет. Диалог Наука. В малом зале.

12:20 - Периметр 2026 Обзорный доклад о состоянии защищенности корпоративных инфраструктур. Метаскан. В главном зале.

13:00 - Защита внешнего периметра крупной организации. СБЕР. В главном зале.

14:50 - Impact 25-26: Самые интересные находки 25-26 позволившие проникнуть через внешний периметр. Метаскан. В главном зале.

16:00 - Периметр в облаке: что должен сделать CISO, чтобы не остаться один на один с РКН. Б-152. В малом зале.

✳️ 16:40 - Роль и место EASM в VM/CTEM-процессе. Александр Леонов. В малом зале. Приходите поддержать и пообщаться. 😉

Круглый стол, который планировался, не собрался. Поэтому у меня будет только доклад.

SENSE опубликовали статистику по зарплатам IT- и ИБ-специалистов в России за Q1 2026

SENSE опубликовали статистику по зарплатам IT- и ИБ-специалистов в России за Q1 2026

SENSE опубликовали статистику по зарплатам IT- и ИБ-специалистов в России за Q1 2026. Там в аналитике основные моменты: количество вакансий сокращается, а искусственный интеллект начинает играть всё большую роль. Об этом можете подробнее у Евгения Баклушина почитать. У меня же в связи с этой публикацией основной вопрос другой: а где в этой статистике по ИБ-специалистам VM-щики? Ну или даже шире, где здесь инфраструктурная безопасность? Большая проблема в том, что нас (VM-щиков) не видно, незаметно. В отличие от пентестеров, AppSec, DevSecOps, SOС-оводов, архитекторов ИБ и методологов.

Нас вообще вроде как бы и нет. 🤷‍♂️ Нет отдельных дискуссионных площадок или специализированных конференций. Соответственно нет и понимания, что под VM должны быть выделенные роли в организации, а специалистам на этих ролях необходимо платить достойную зарплату. Даже VM-вендоры говорят, что VM-щик на part time - это норма (на самом деле не так 🙄).

Что делать с этим? 🤔 Имхо, кроме нас самих VM-ную тему в России никто качать не будет. Давайте как-то развивать нашу идентичность. Если вы в этой области трудитесь, неважно, на стороне клиента, вендора или интегратора, подумайте, как вы могли бы заявить о себе. Если у вас ещё нет канала или блога, заведите (и подсветите в avleonovchat). Делитесь в нём своими мыслями по профессиональным темам. Завязывайте дискуссии. Подайтесь с докладом на ближайшую ИБ-конференцию в вашем городе. Спросите у организаторов, будет ли там секция по VM. Предложите собрать круглый стол из знакомых VM-щиков.

Пока мы сами не начнём ощущать себя единой цеховой общностью, то так и будем оставаться где-то на задворках. И по заработной плате тоже. 🙄

Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1

Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1
Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1

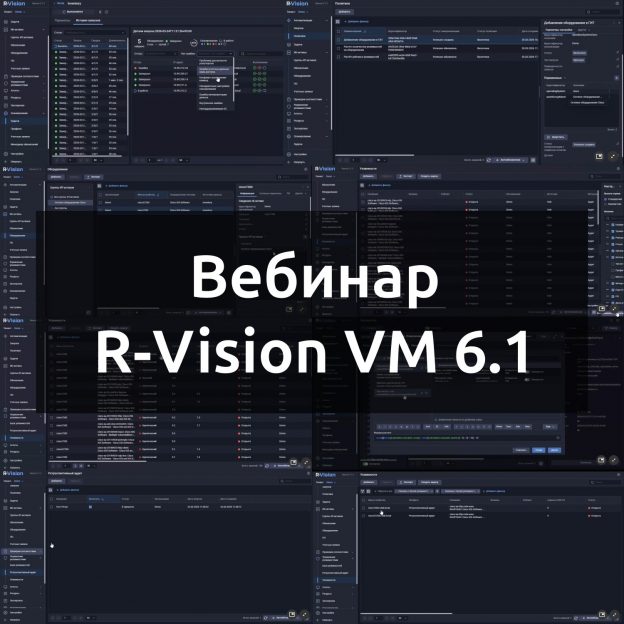
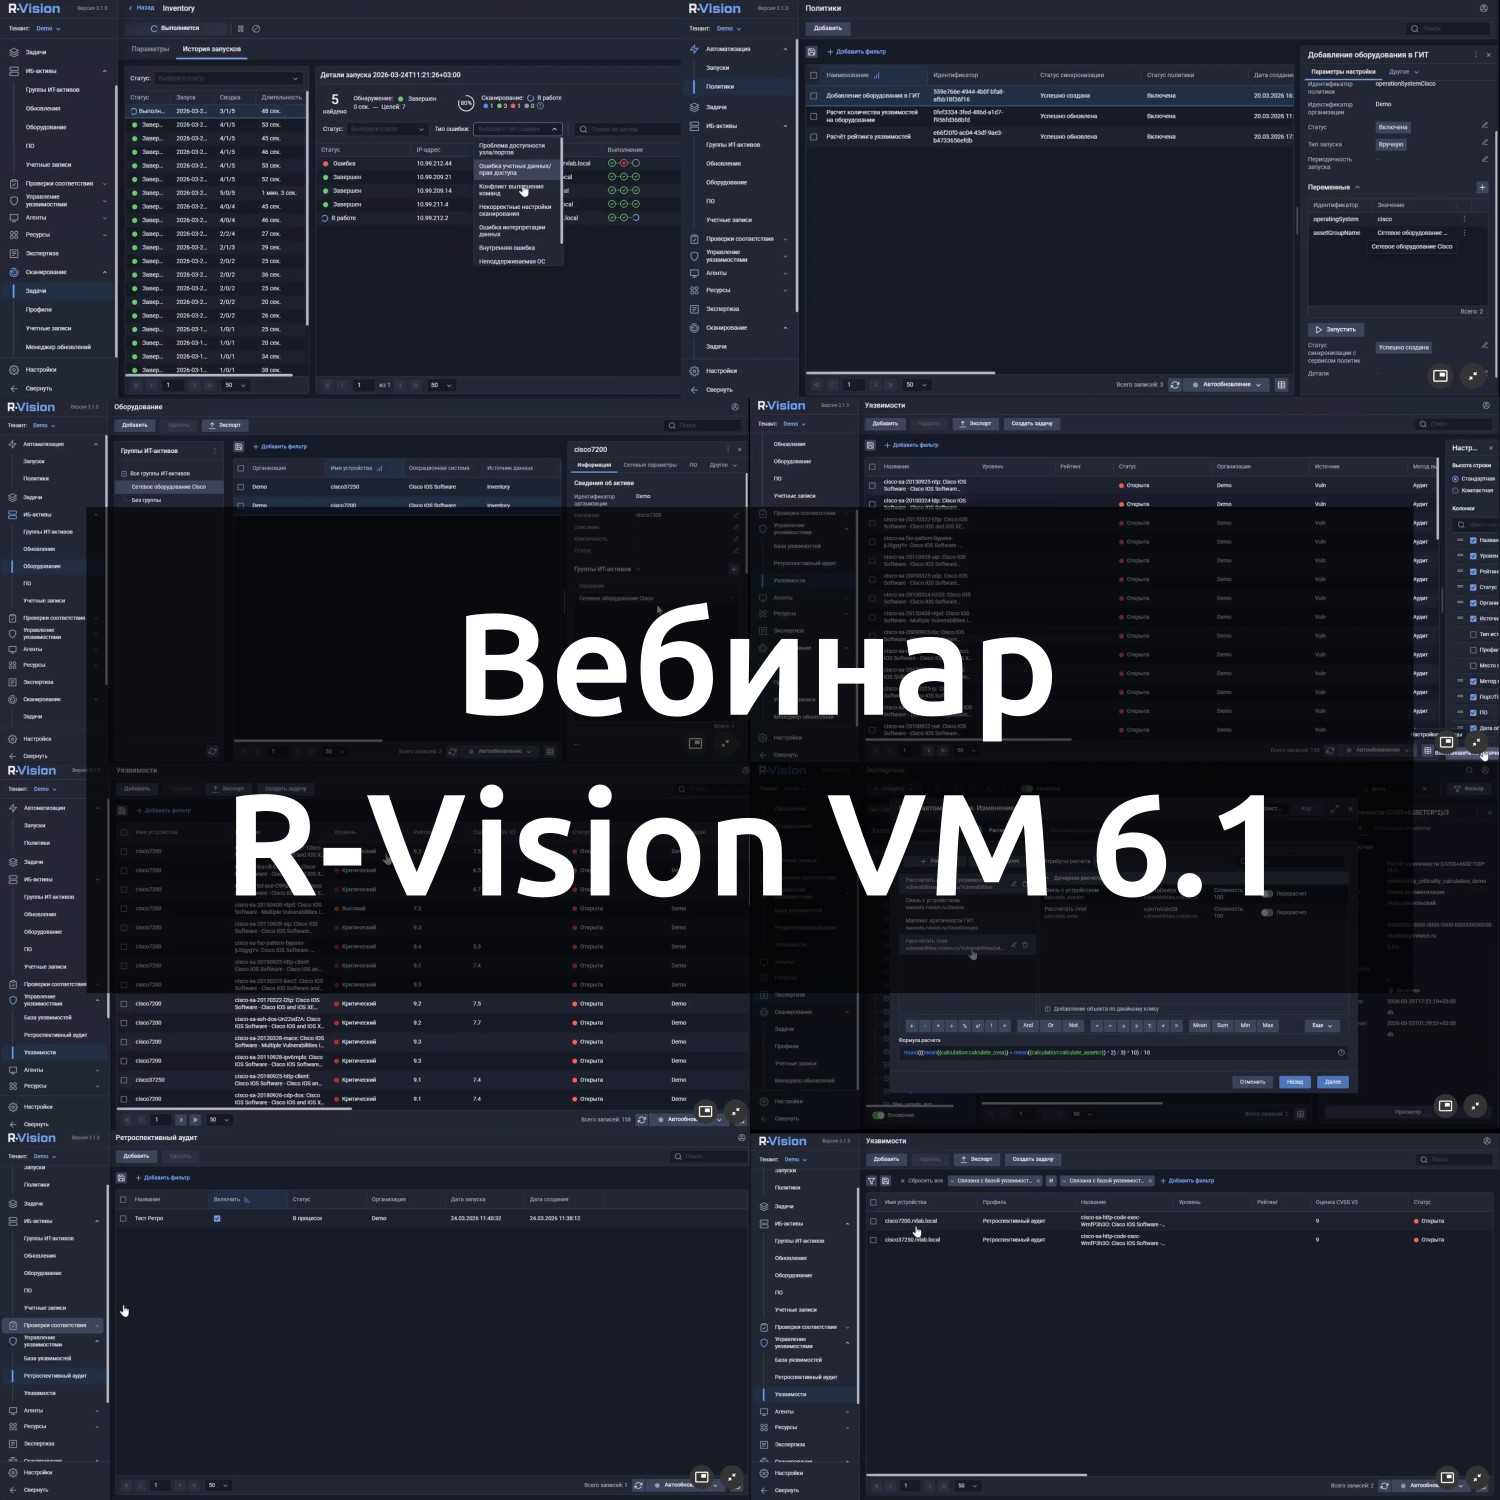
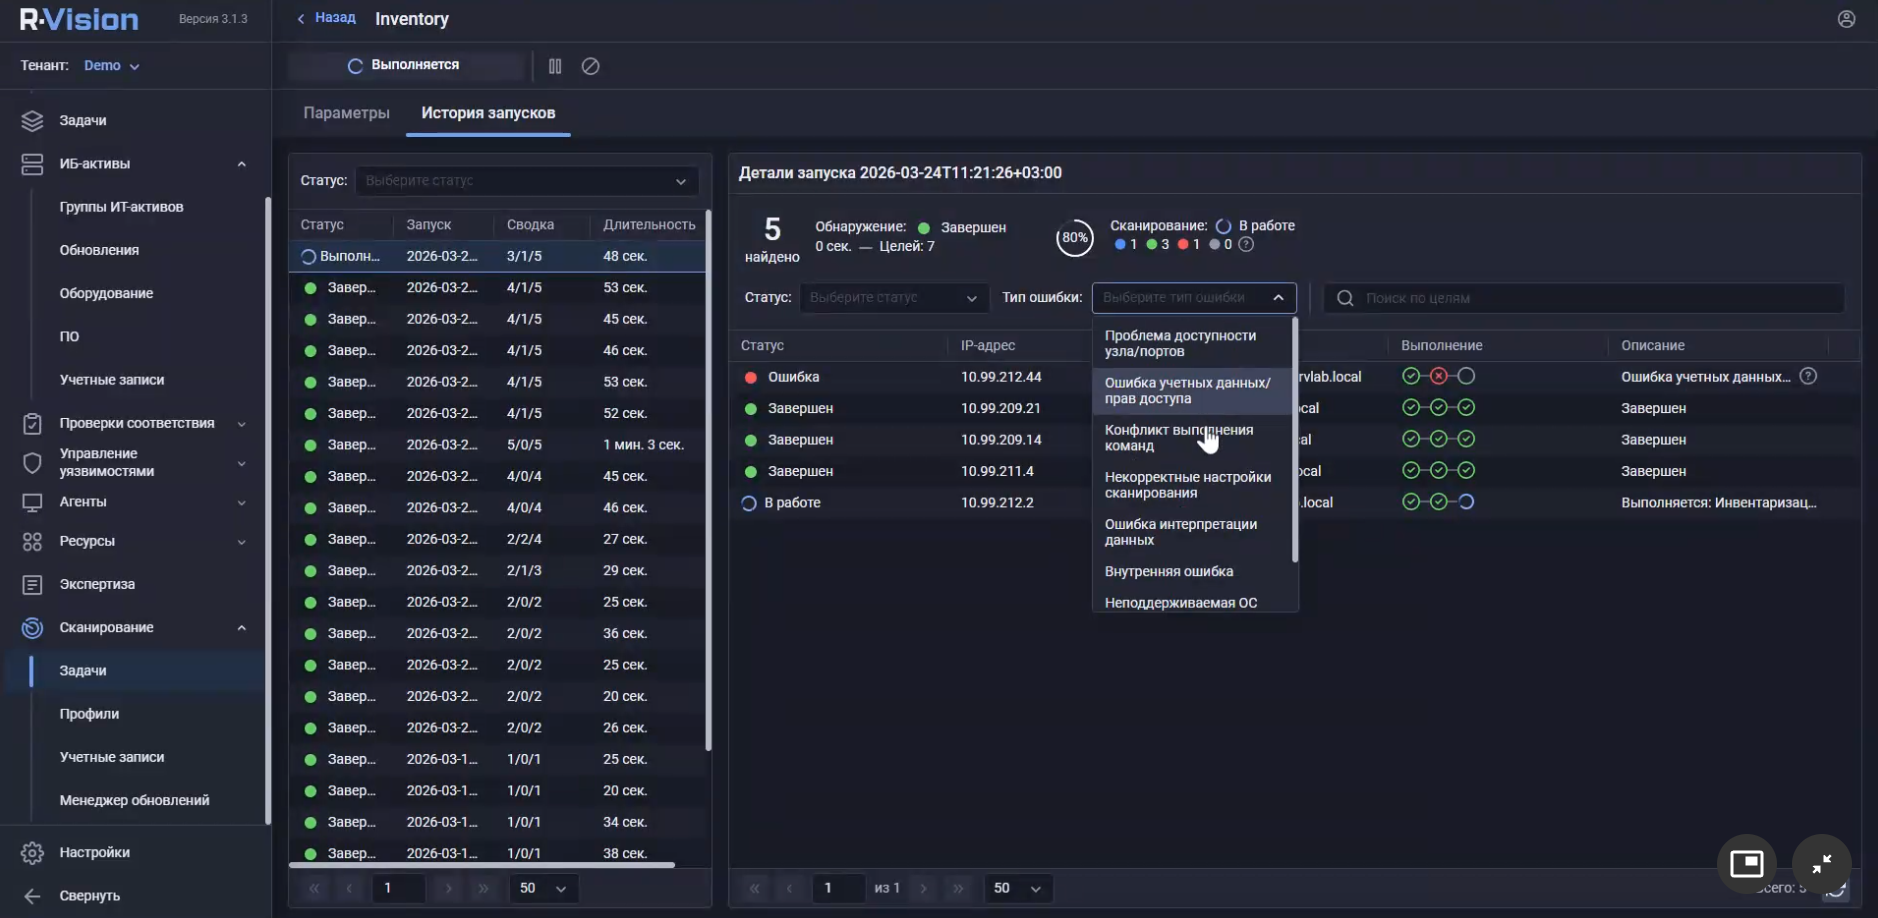
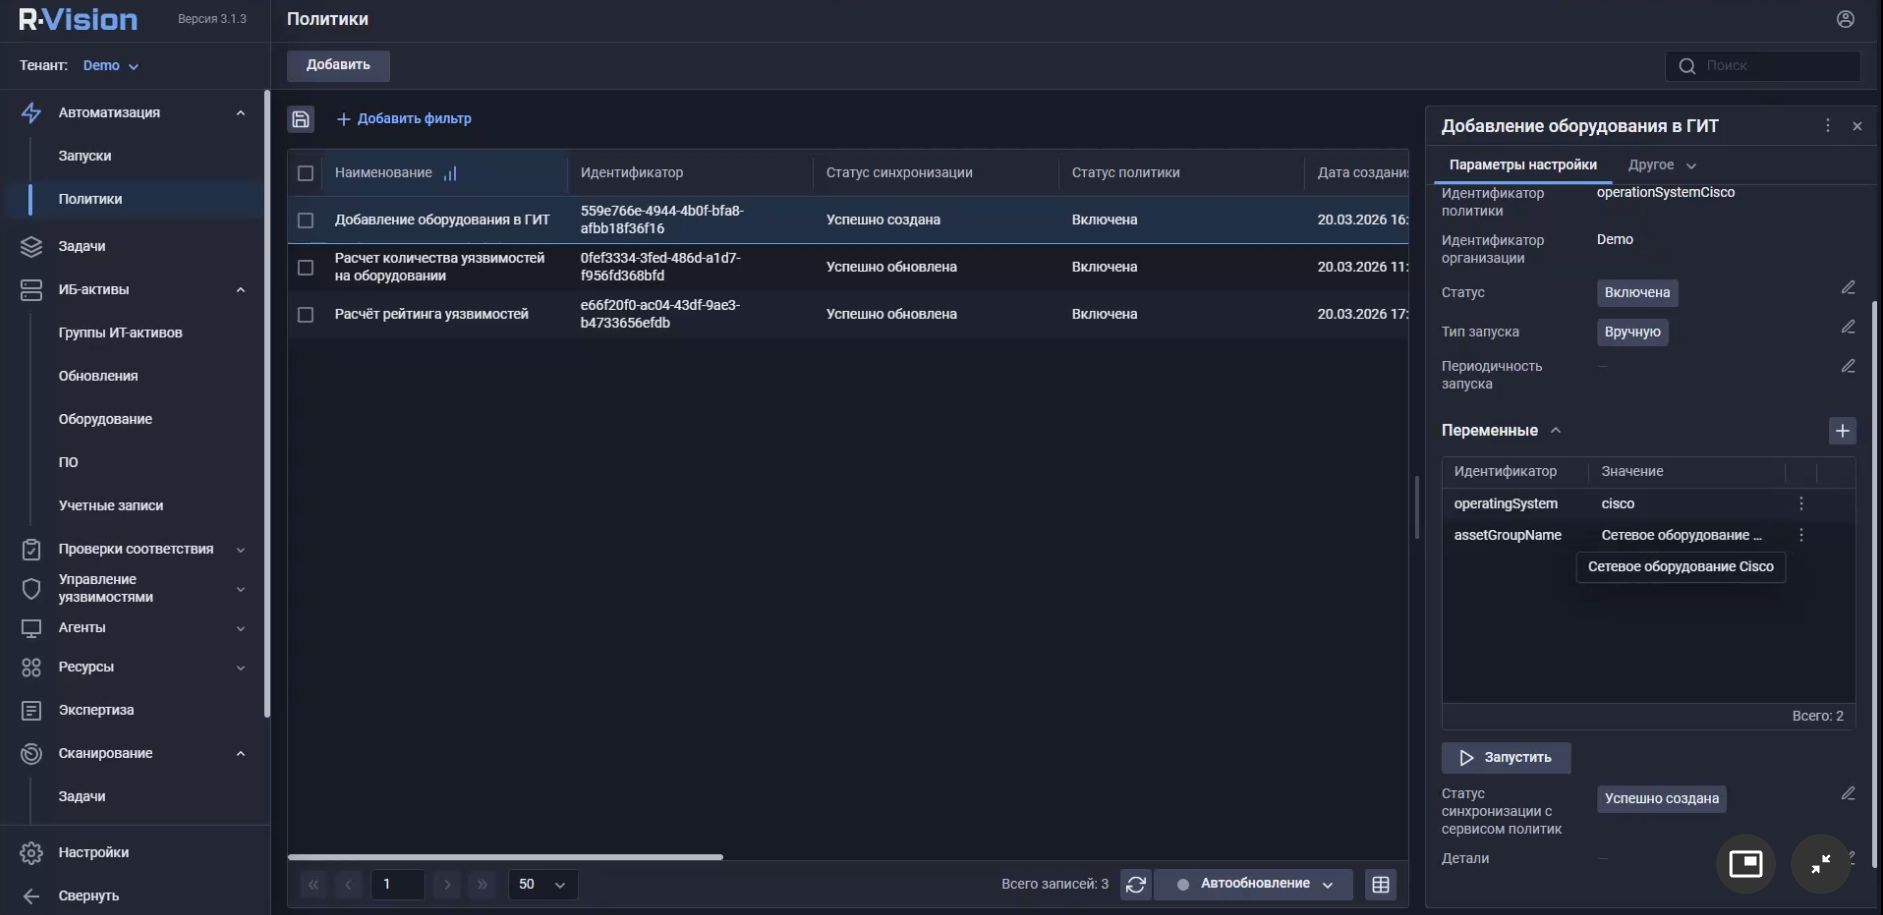
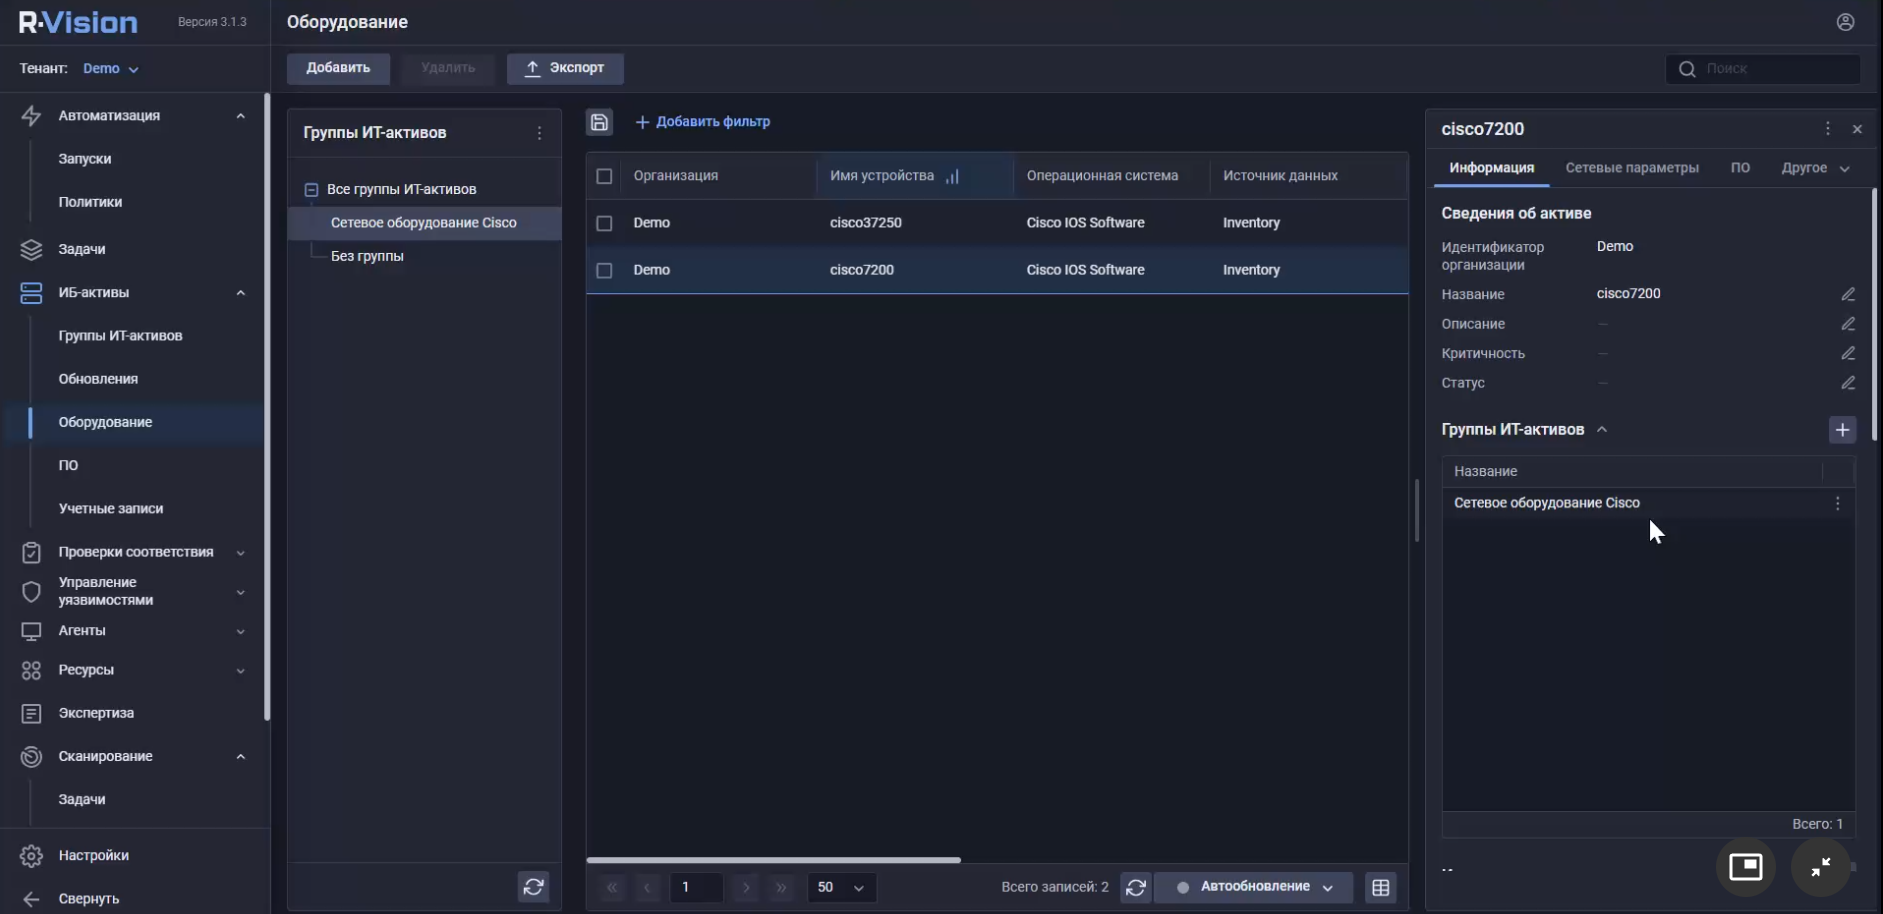
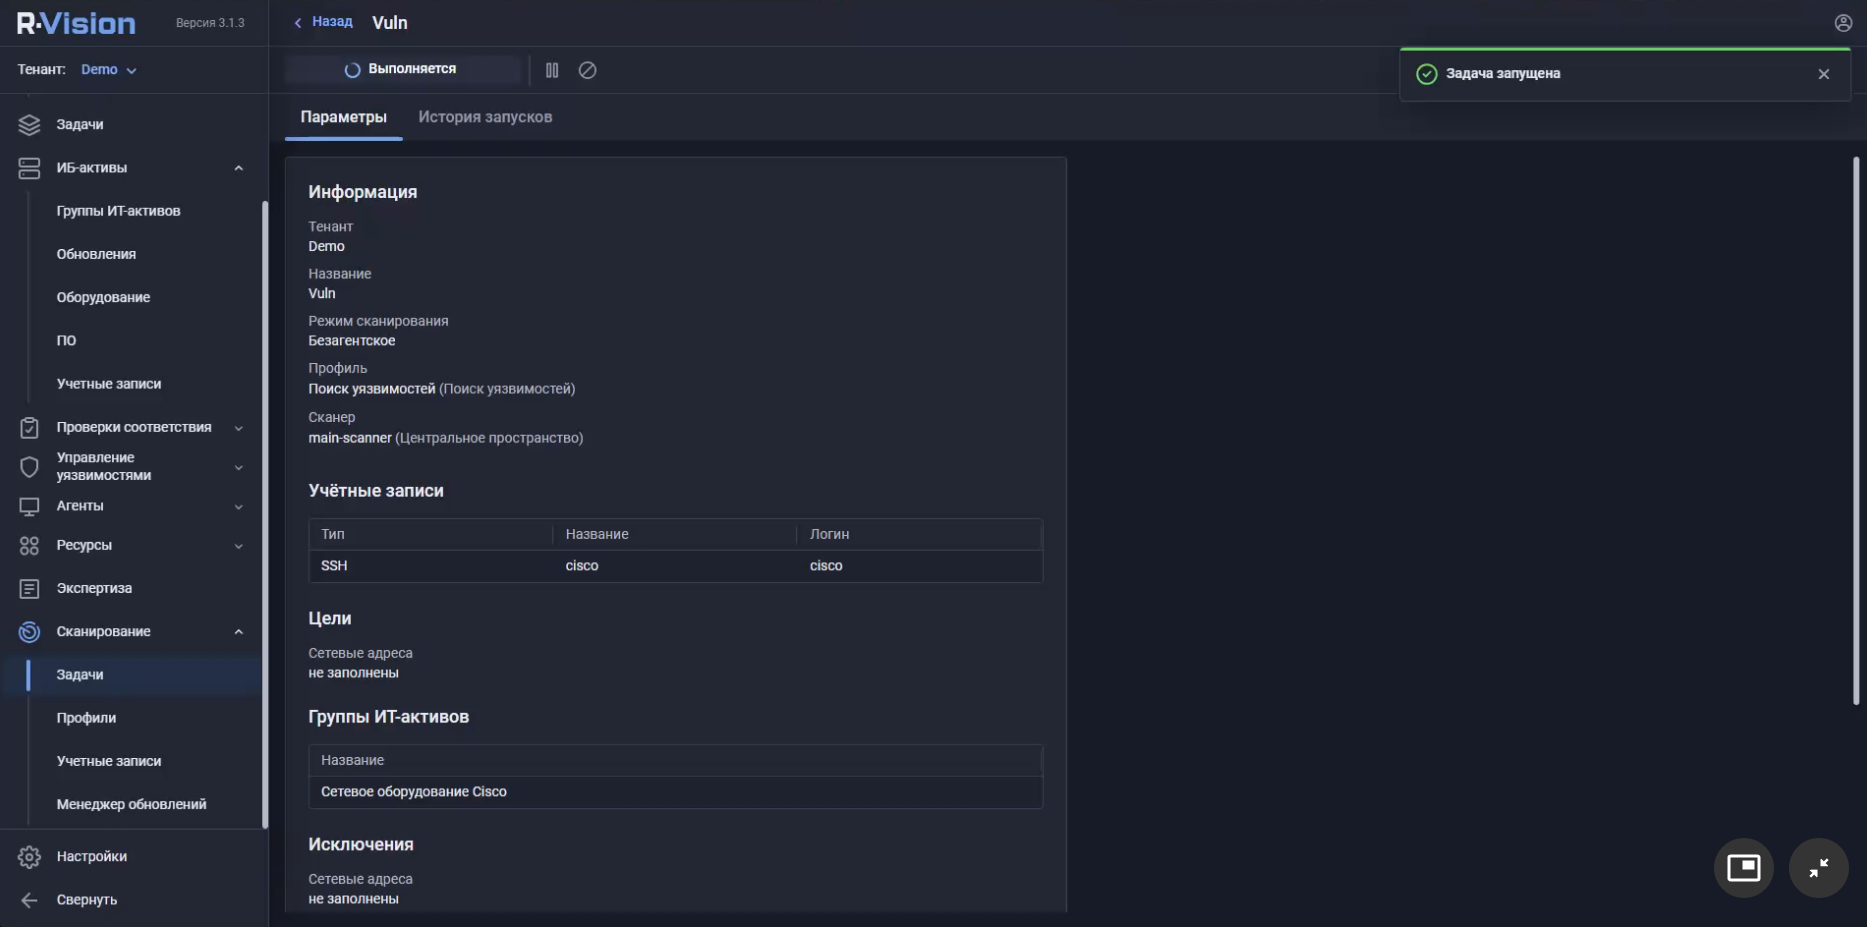
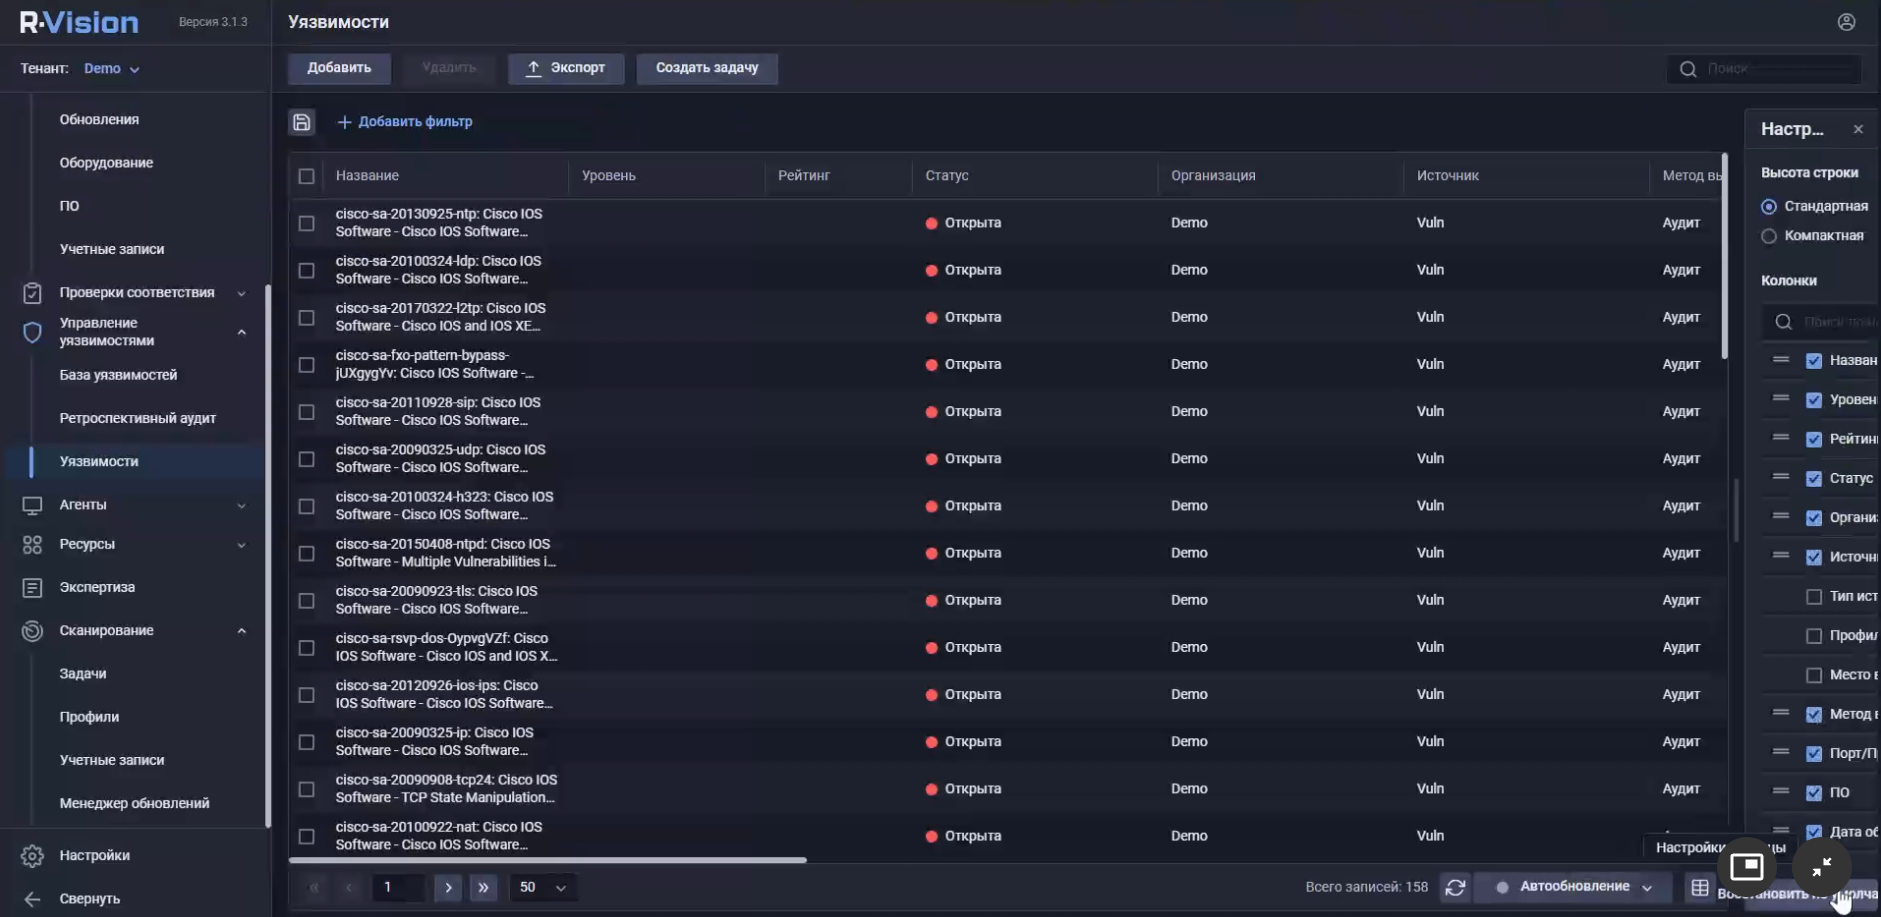
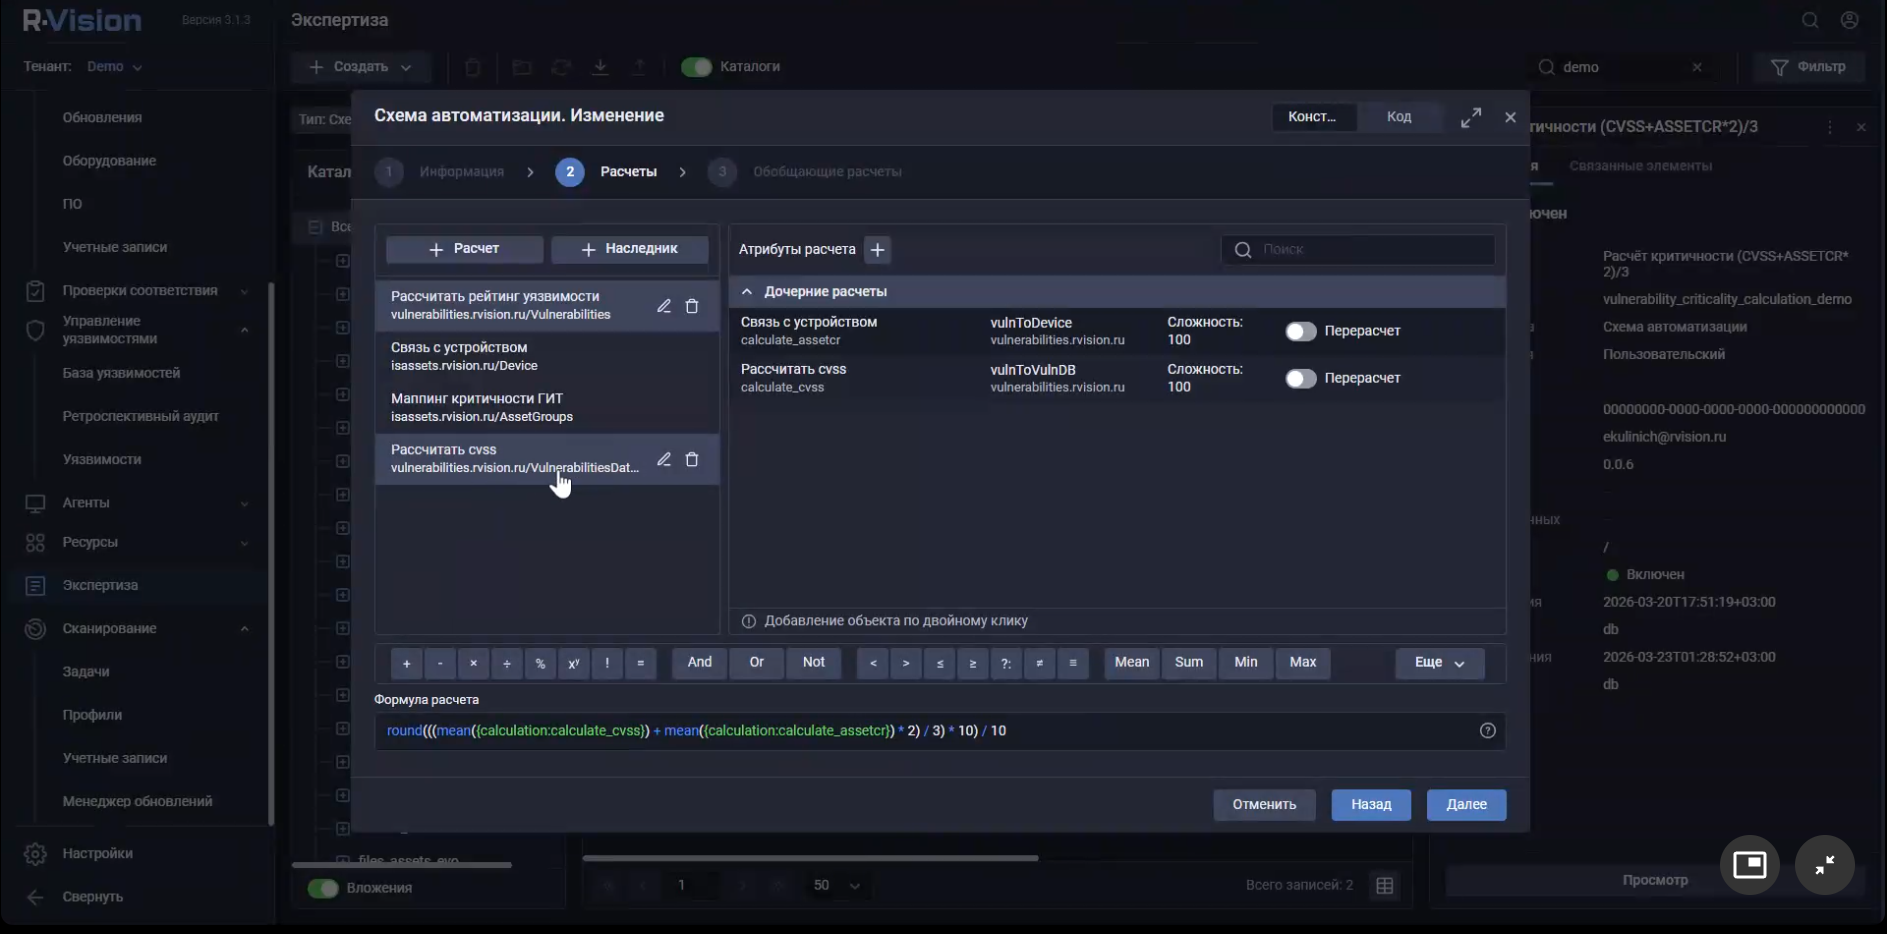
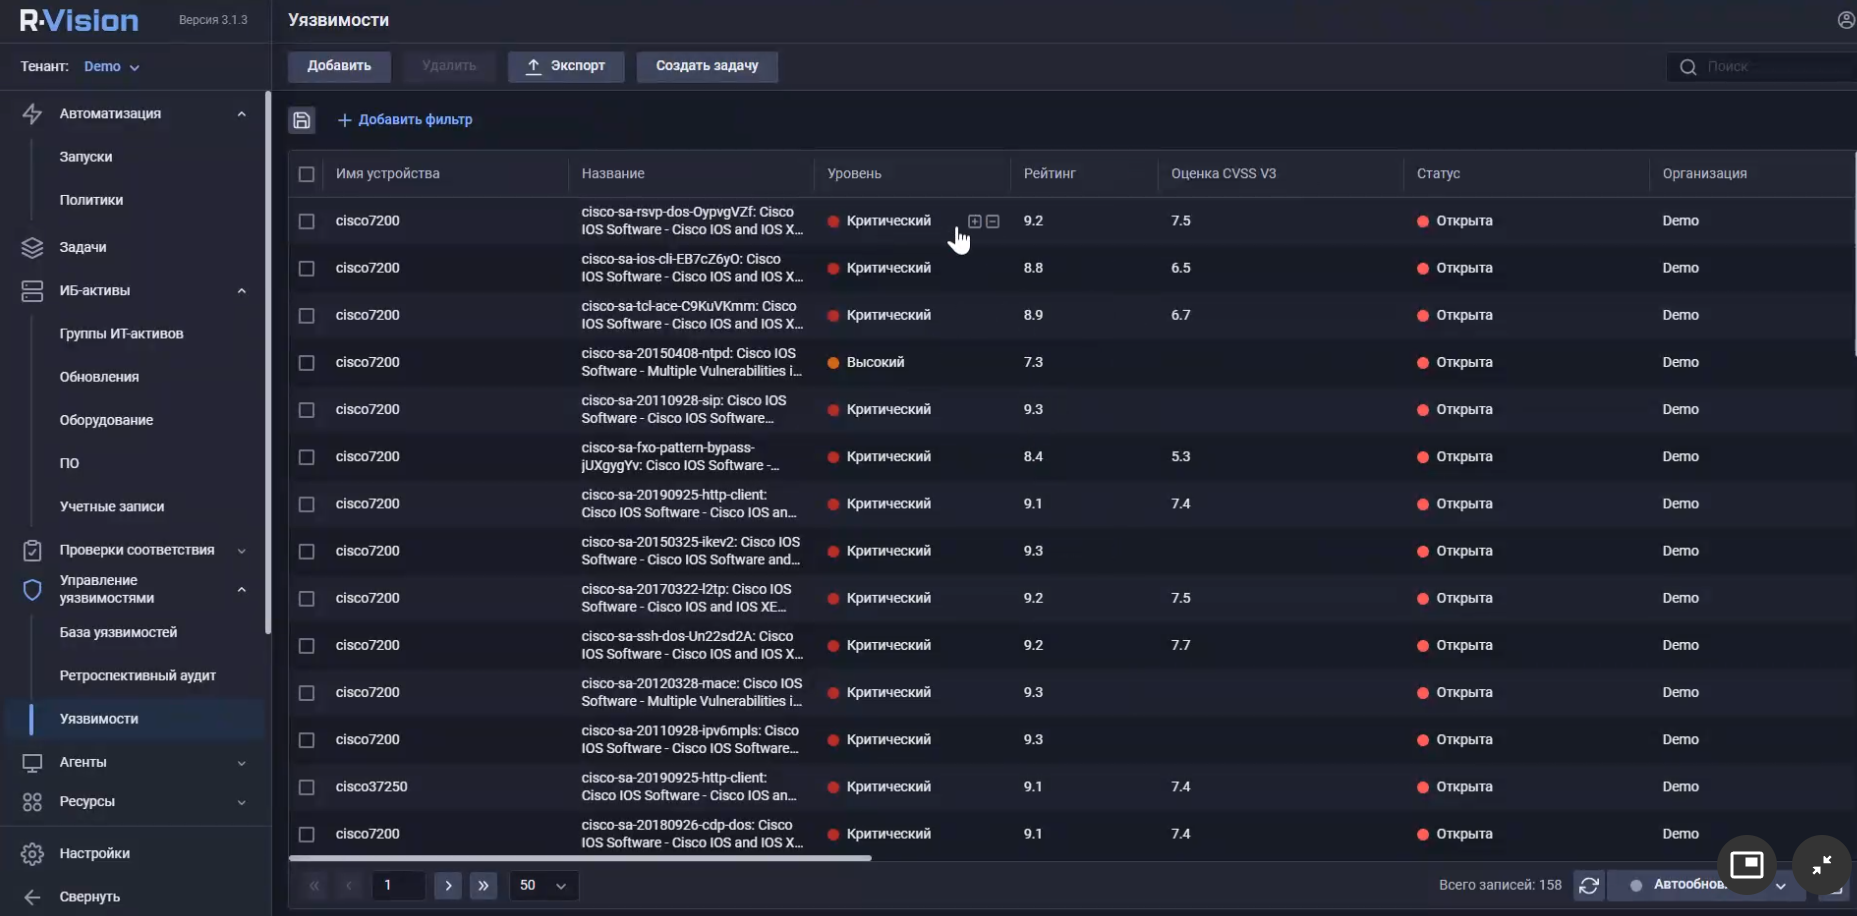
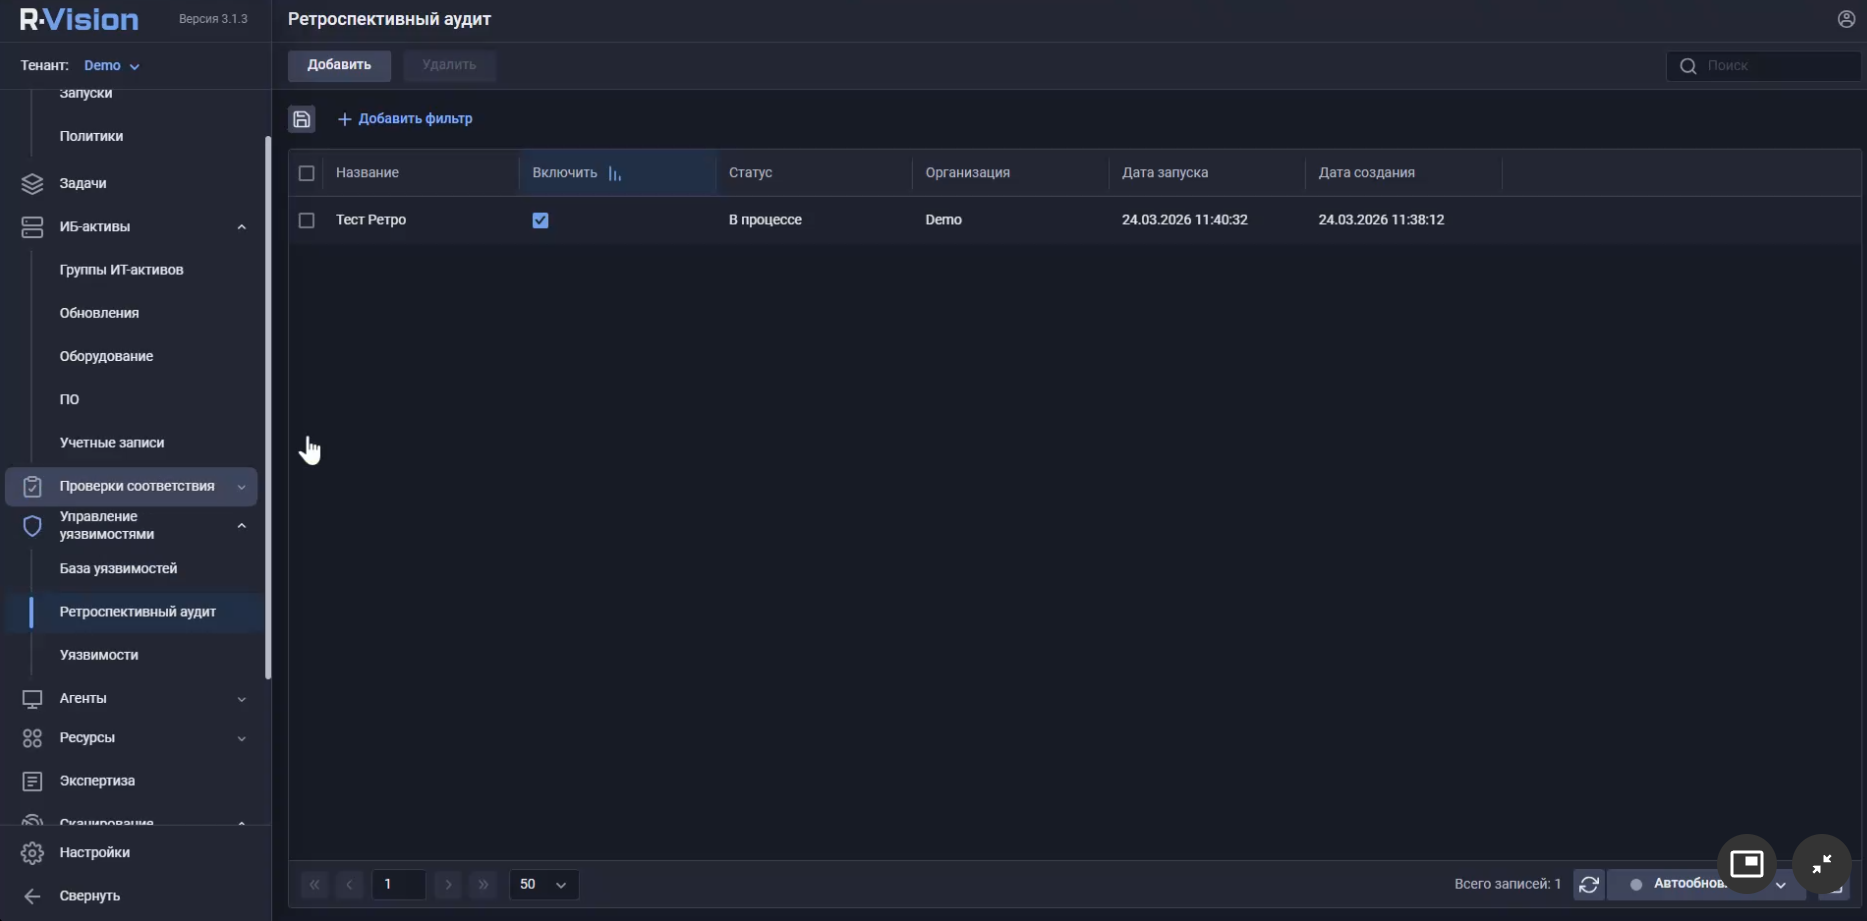
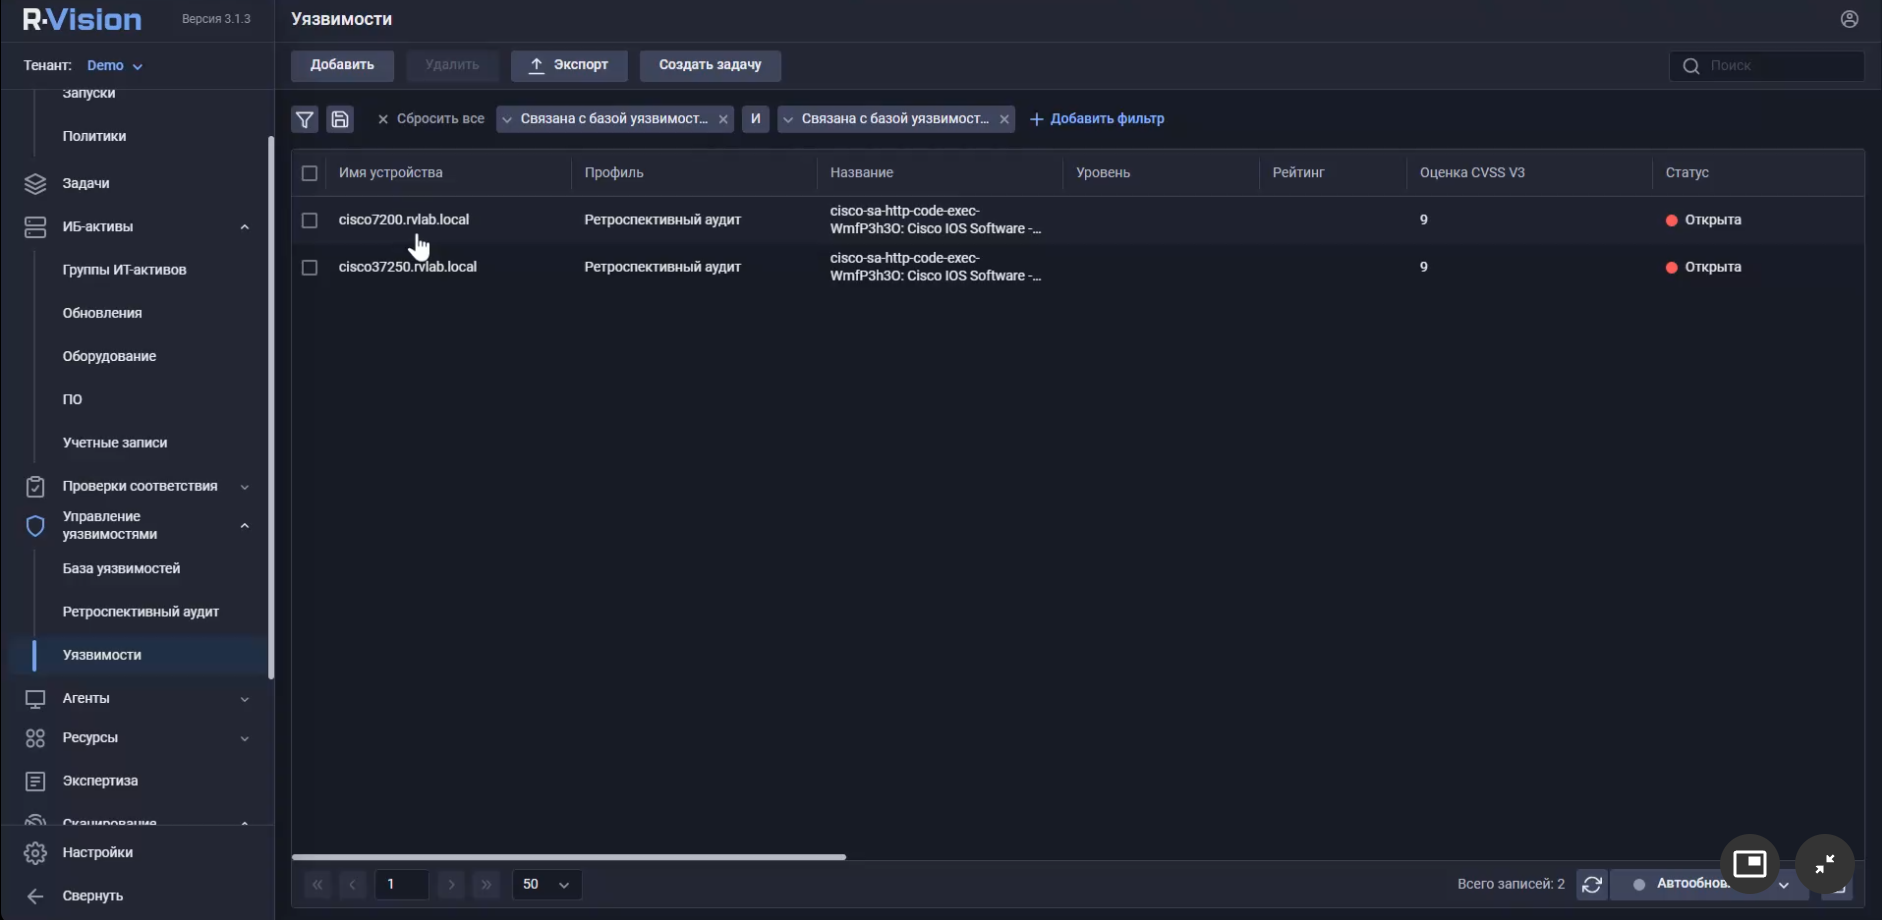
Посмотрел вчера вебинар R-Vision, посвящённый презентованному на прошлой неделе релизу R-Vision VM 6.1. На лайв-демо коллеги из R-Vision показали следующие кейсы (см. скриншоты):

🔻 Провели inventory-скан (показали новую карточку скана с фильтрами ошибок), определили хосты Cisco, создали и запустили простое правило для перемещения хостов в группу по типу ОС. В итоге наполнили группу "Сетевое оборудование Cisco".

🔻 Провели сканирование с аутентификацией группы "Сетевое оборудование Cisco", с помощью правила задали рейтинг и уровень критичности для продетектированных уязвимостей.

🔻 Добавили уязвимость Cisco, которой не было в базе, через обновление и определили её ретроспективным аудитом на хостах. Проговорили, что в случае детектирования трендовой уязвимости можно автоматически отправлять алерт админу. 🚨

Также они поделились достижениями, статистикой, роадмапом и анонсом мероприятий.

Основное достижение - это перевод R-Vision на новую платформу EVO (до версии 5.4 были на платформе RVN).

R-Vision VM в цифрах (2025-2026):

🔹 +15 новых проектов (есть заказчики с 30k+ активов)
🔹 +50 пилотных проектов у клиентов
🔹 +25 пилотных проектов у партнёров
🔹 +55 обученных технических специалистов
🔹 +133 трендовые уязвимости в базе (дайджесты доступны на сайте R-Vision)
🔹 +180 поддерживаемых продуктов в режиме Audit
🔹 +88 поддерживаемых продуктов в режиме Pentest
🔹 +70 новых стандартов для режима Compliance

Роадмап ("R-Vision VM завтра"):

🔹 Поддержка аудита контейнерных сред
🔹 Поддержка аудита веб-приложений
🔹 Расширение аудита гипервизоров (ESXi, vCenter, …)
🔹 Расширение аудита сетевого оборудования (Qtech, S-Terra, Eltex, VipNET, UserGate, MikroTik, …)
🔹 Мастер первичной настройки
🔹 Сертификат ФСТЭК России (на VM EVO)
🔹 + Секретная функциональность ❗️ (анонс на R-Evolution Conference 2026)

Сам я на R-Evolution Conference, к сожалению, в этом году не попадаю. 😔 Но рекомендую сходить, был там несколько раз, мероприятие душевное.

На R-Evolution Conference будет несколько VM-ных докладов:

🔹 12:55 - 13:15 Смена двигателя на лету: год большой перестройки VM и куда дальше? (Бизнес-трек)
🔹 14:00 - 14:20 Опыт ТМХ: как выстроить управляемый VM на десятках тысяч активов (Бизнес-трек)
🔹 15:20 - 15:40 Где ломается VM: подводные камни инвентаризации в инфраструктуре на 18К+ активов, ЗАО ПАТИО (Технотрек - новинка, в прошлом году технотрека не было 👍)

Плюс обещают демозону с R-Vision VM, работающую весь день. 🔥

В Q&A секции понравились вопросы:

🔹 Какая функциональность будет востребована в системах VM в ближайшие 2-3 года?
"Управление экспозициями" (прямо так и сказали, было приятно услышать именно такую формулировку 😇), пути атаки, ИИ, возможность переваривать большую инфраструктуру, автоматизация.

🔹 Можно ли сейчас использовать решения R-Vision для построения путей атаки?
Сказали, что тема хорошая, но задача сложная, особенно для большой инфраструктуры. Пока они не говорят, что могут это делать, но тренд им нравится.

🔹 Сколько человек, занимающихся VM-ом, требуется для организации с 10k активов?
Ответили, что 10000 активов → минимум 10 человек в IT, минимум 5-7 человек в ИБ. В ИБ люди будут шарить роли. Как минимум нужен один человек, который будет часть времени выделять на VM-ные задачи. Автоматизировать всё можно, но кто-то должен отслеживать сбои.

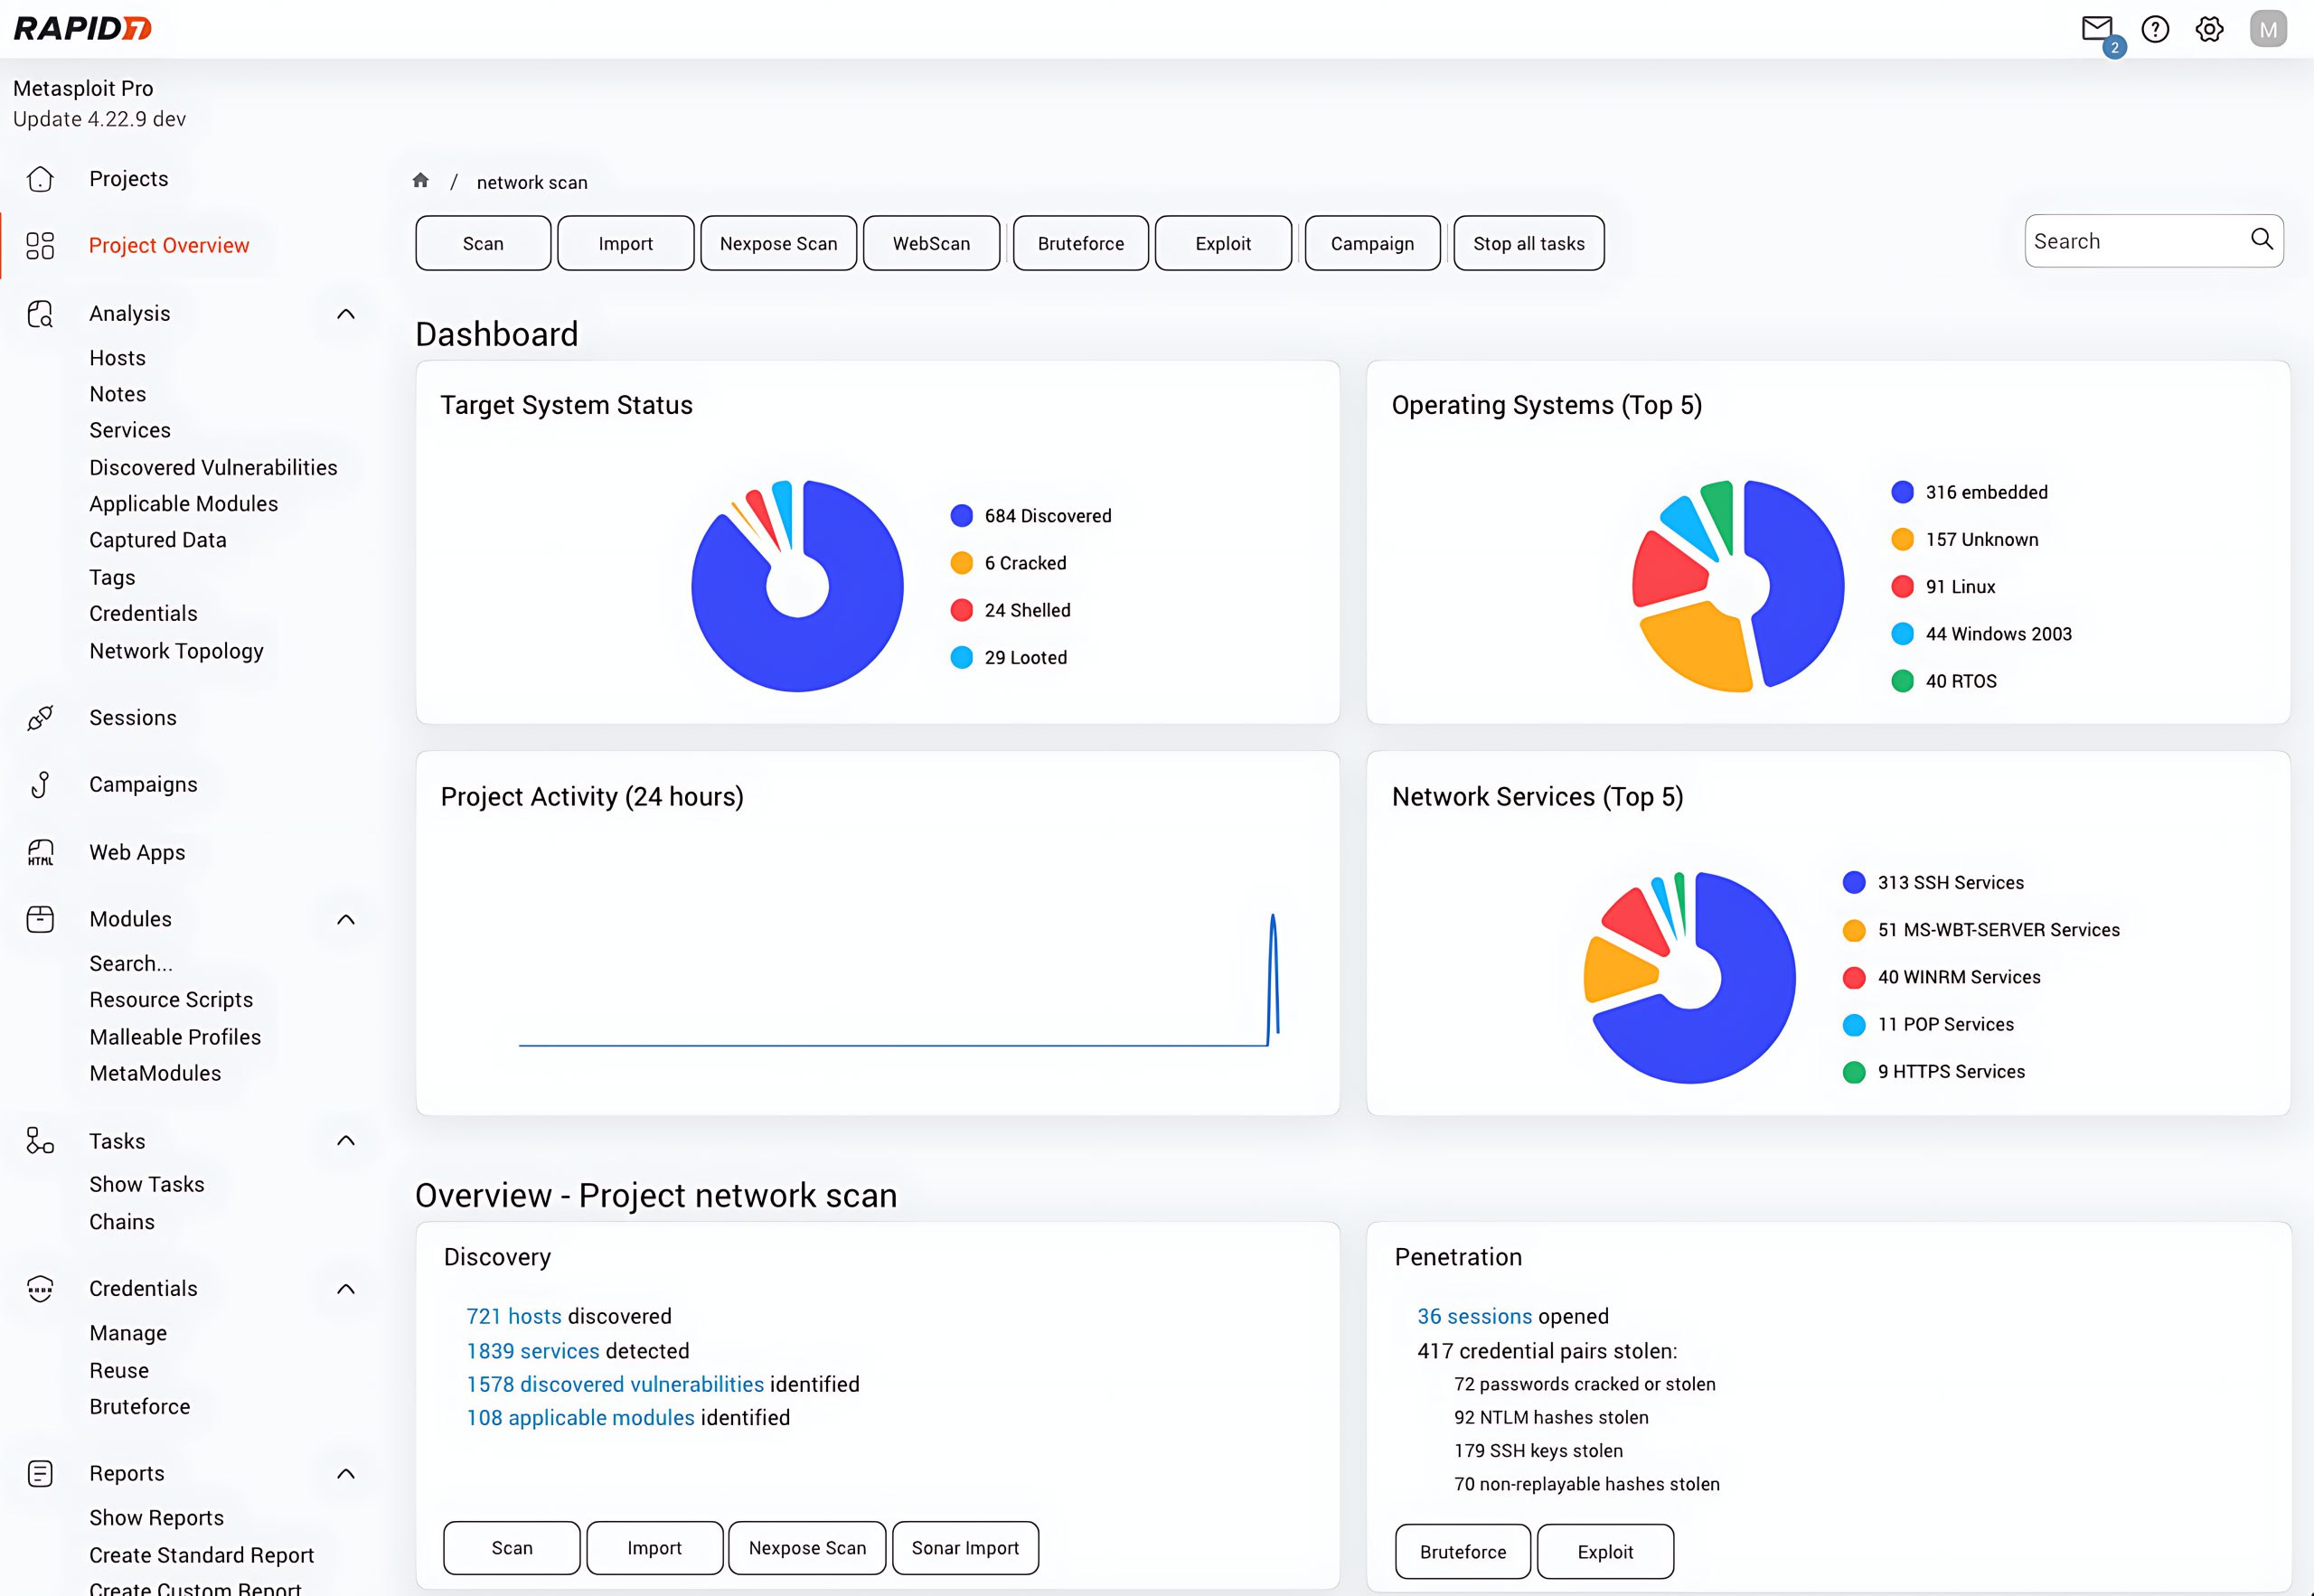
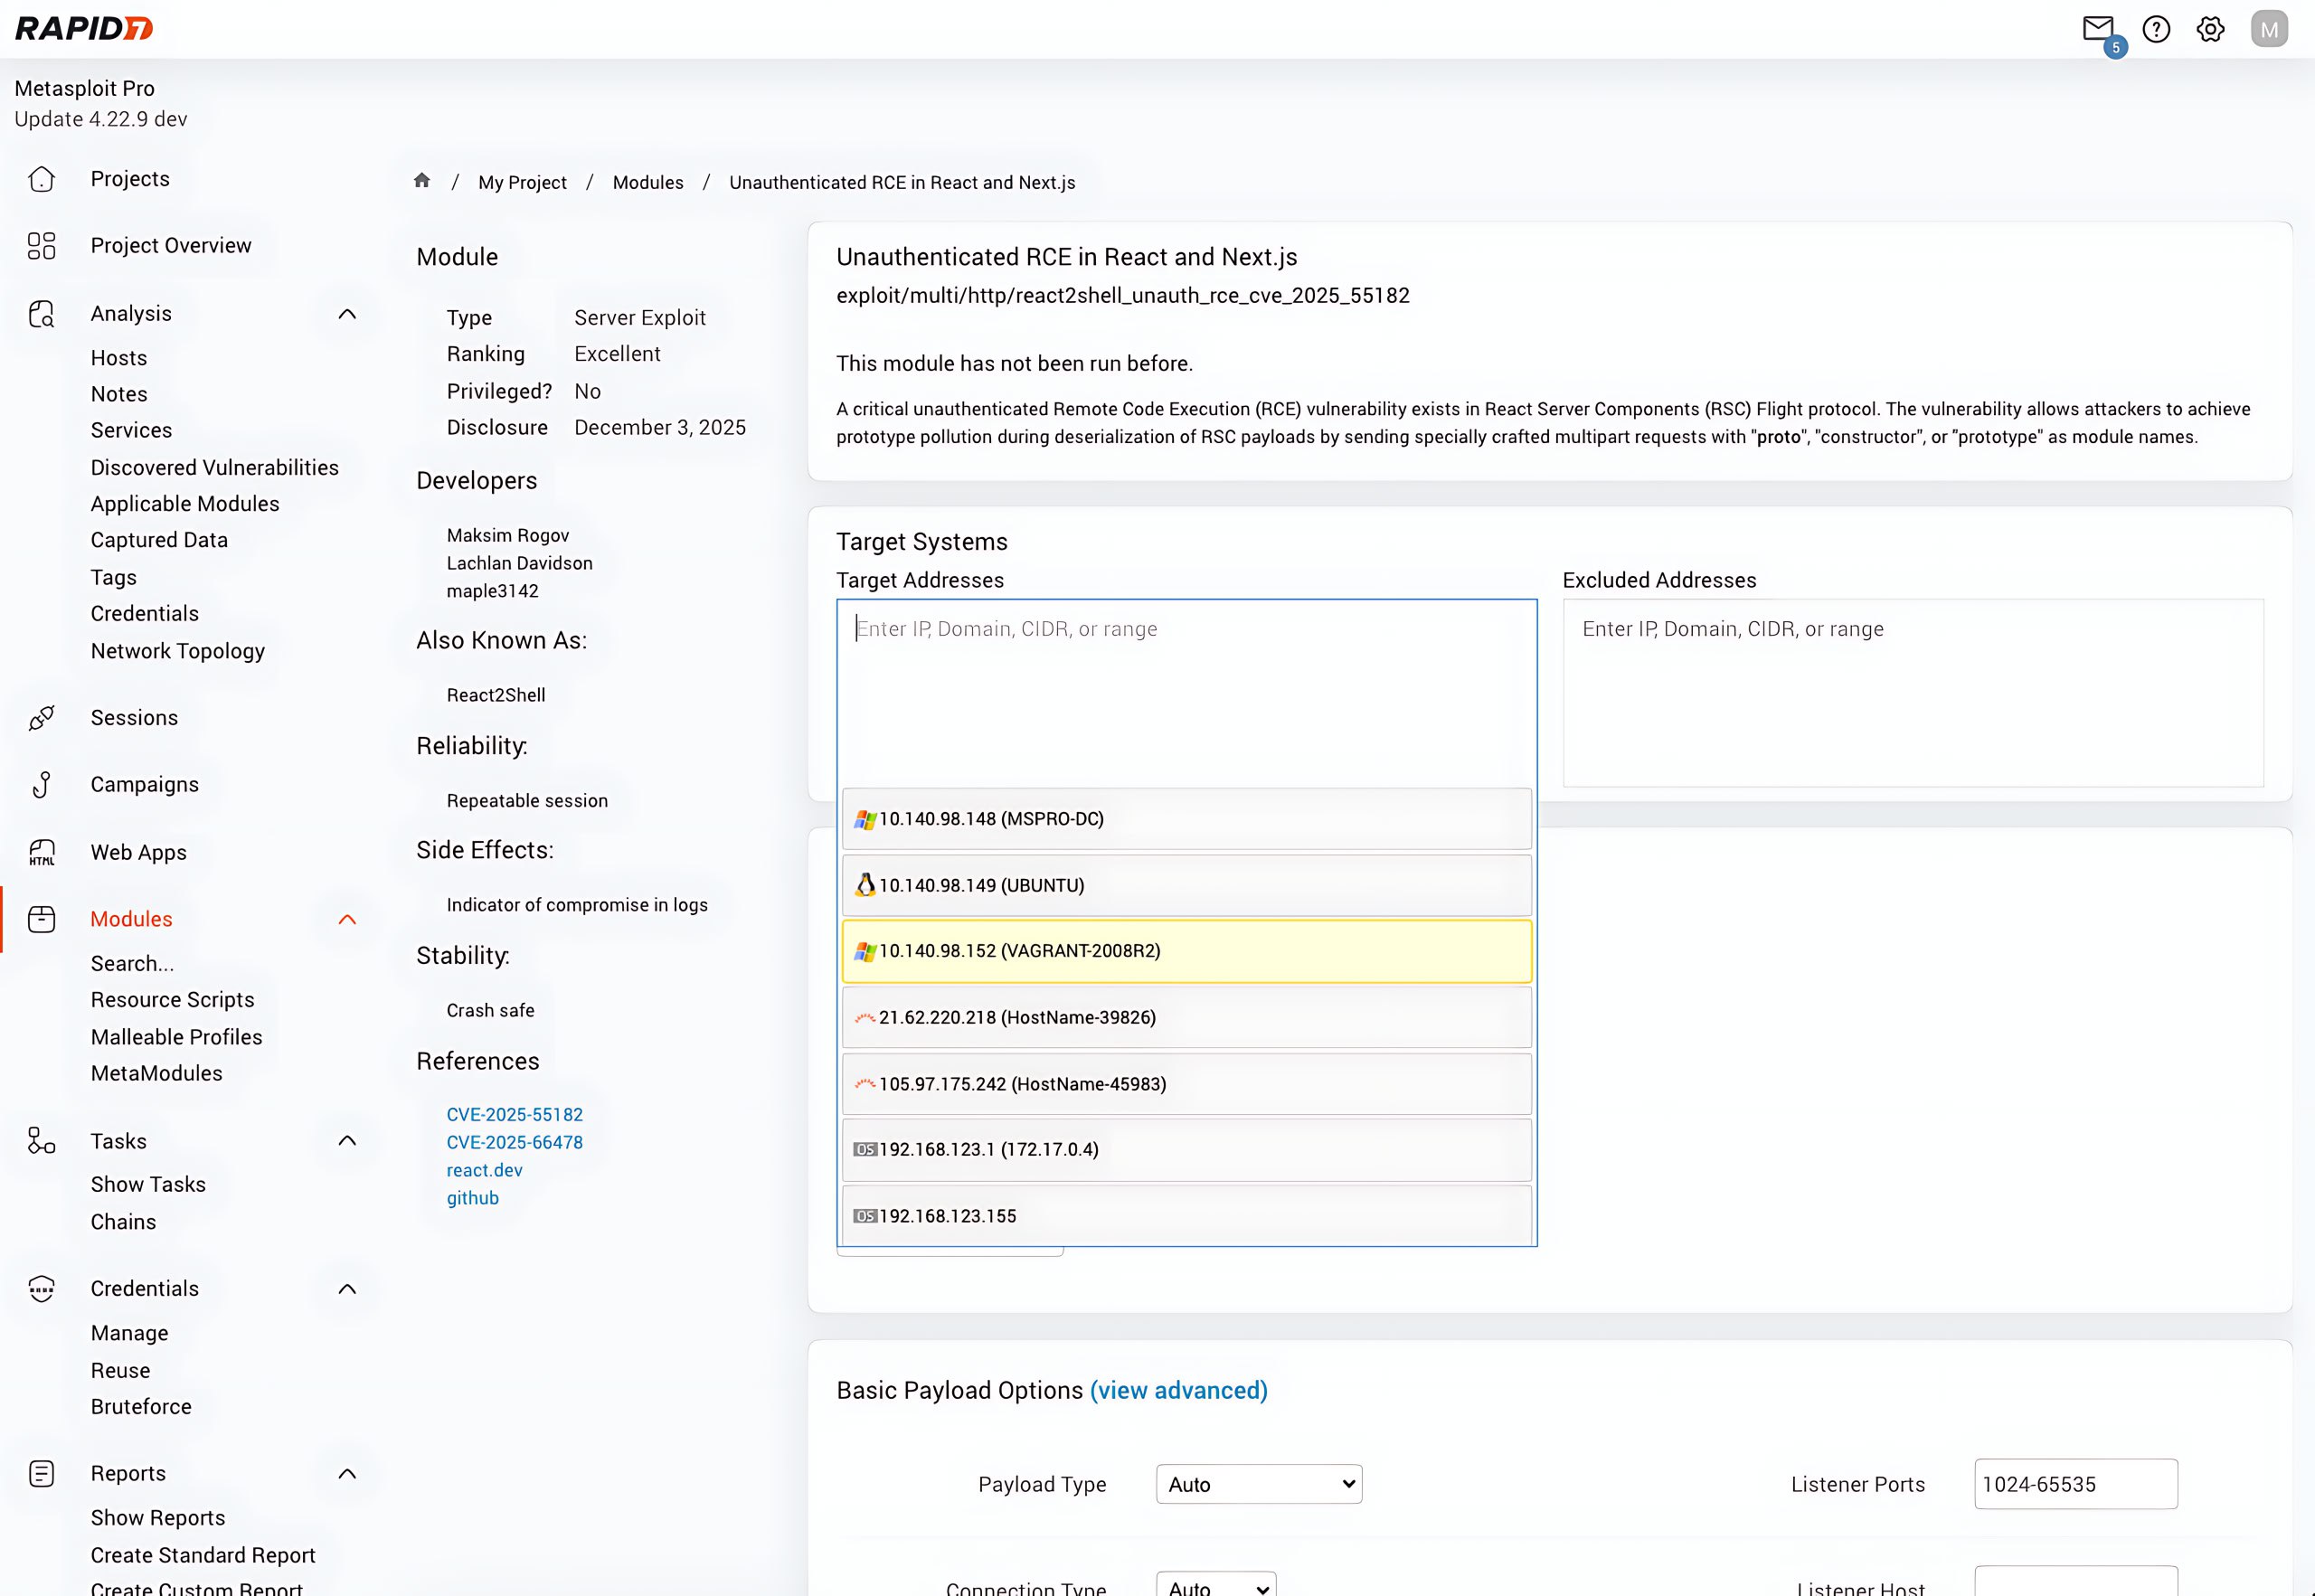
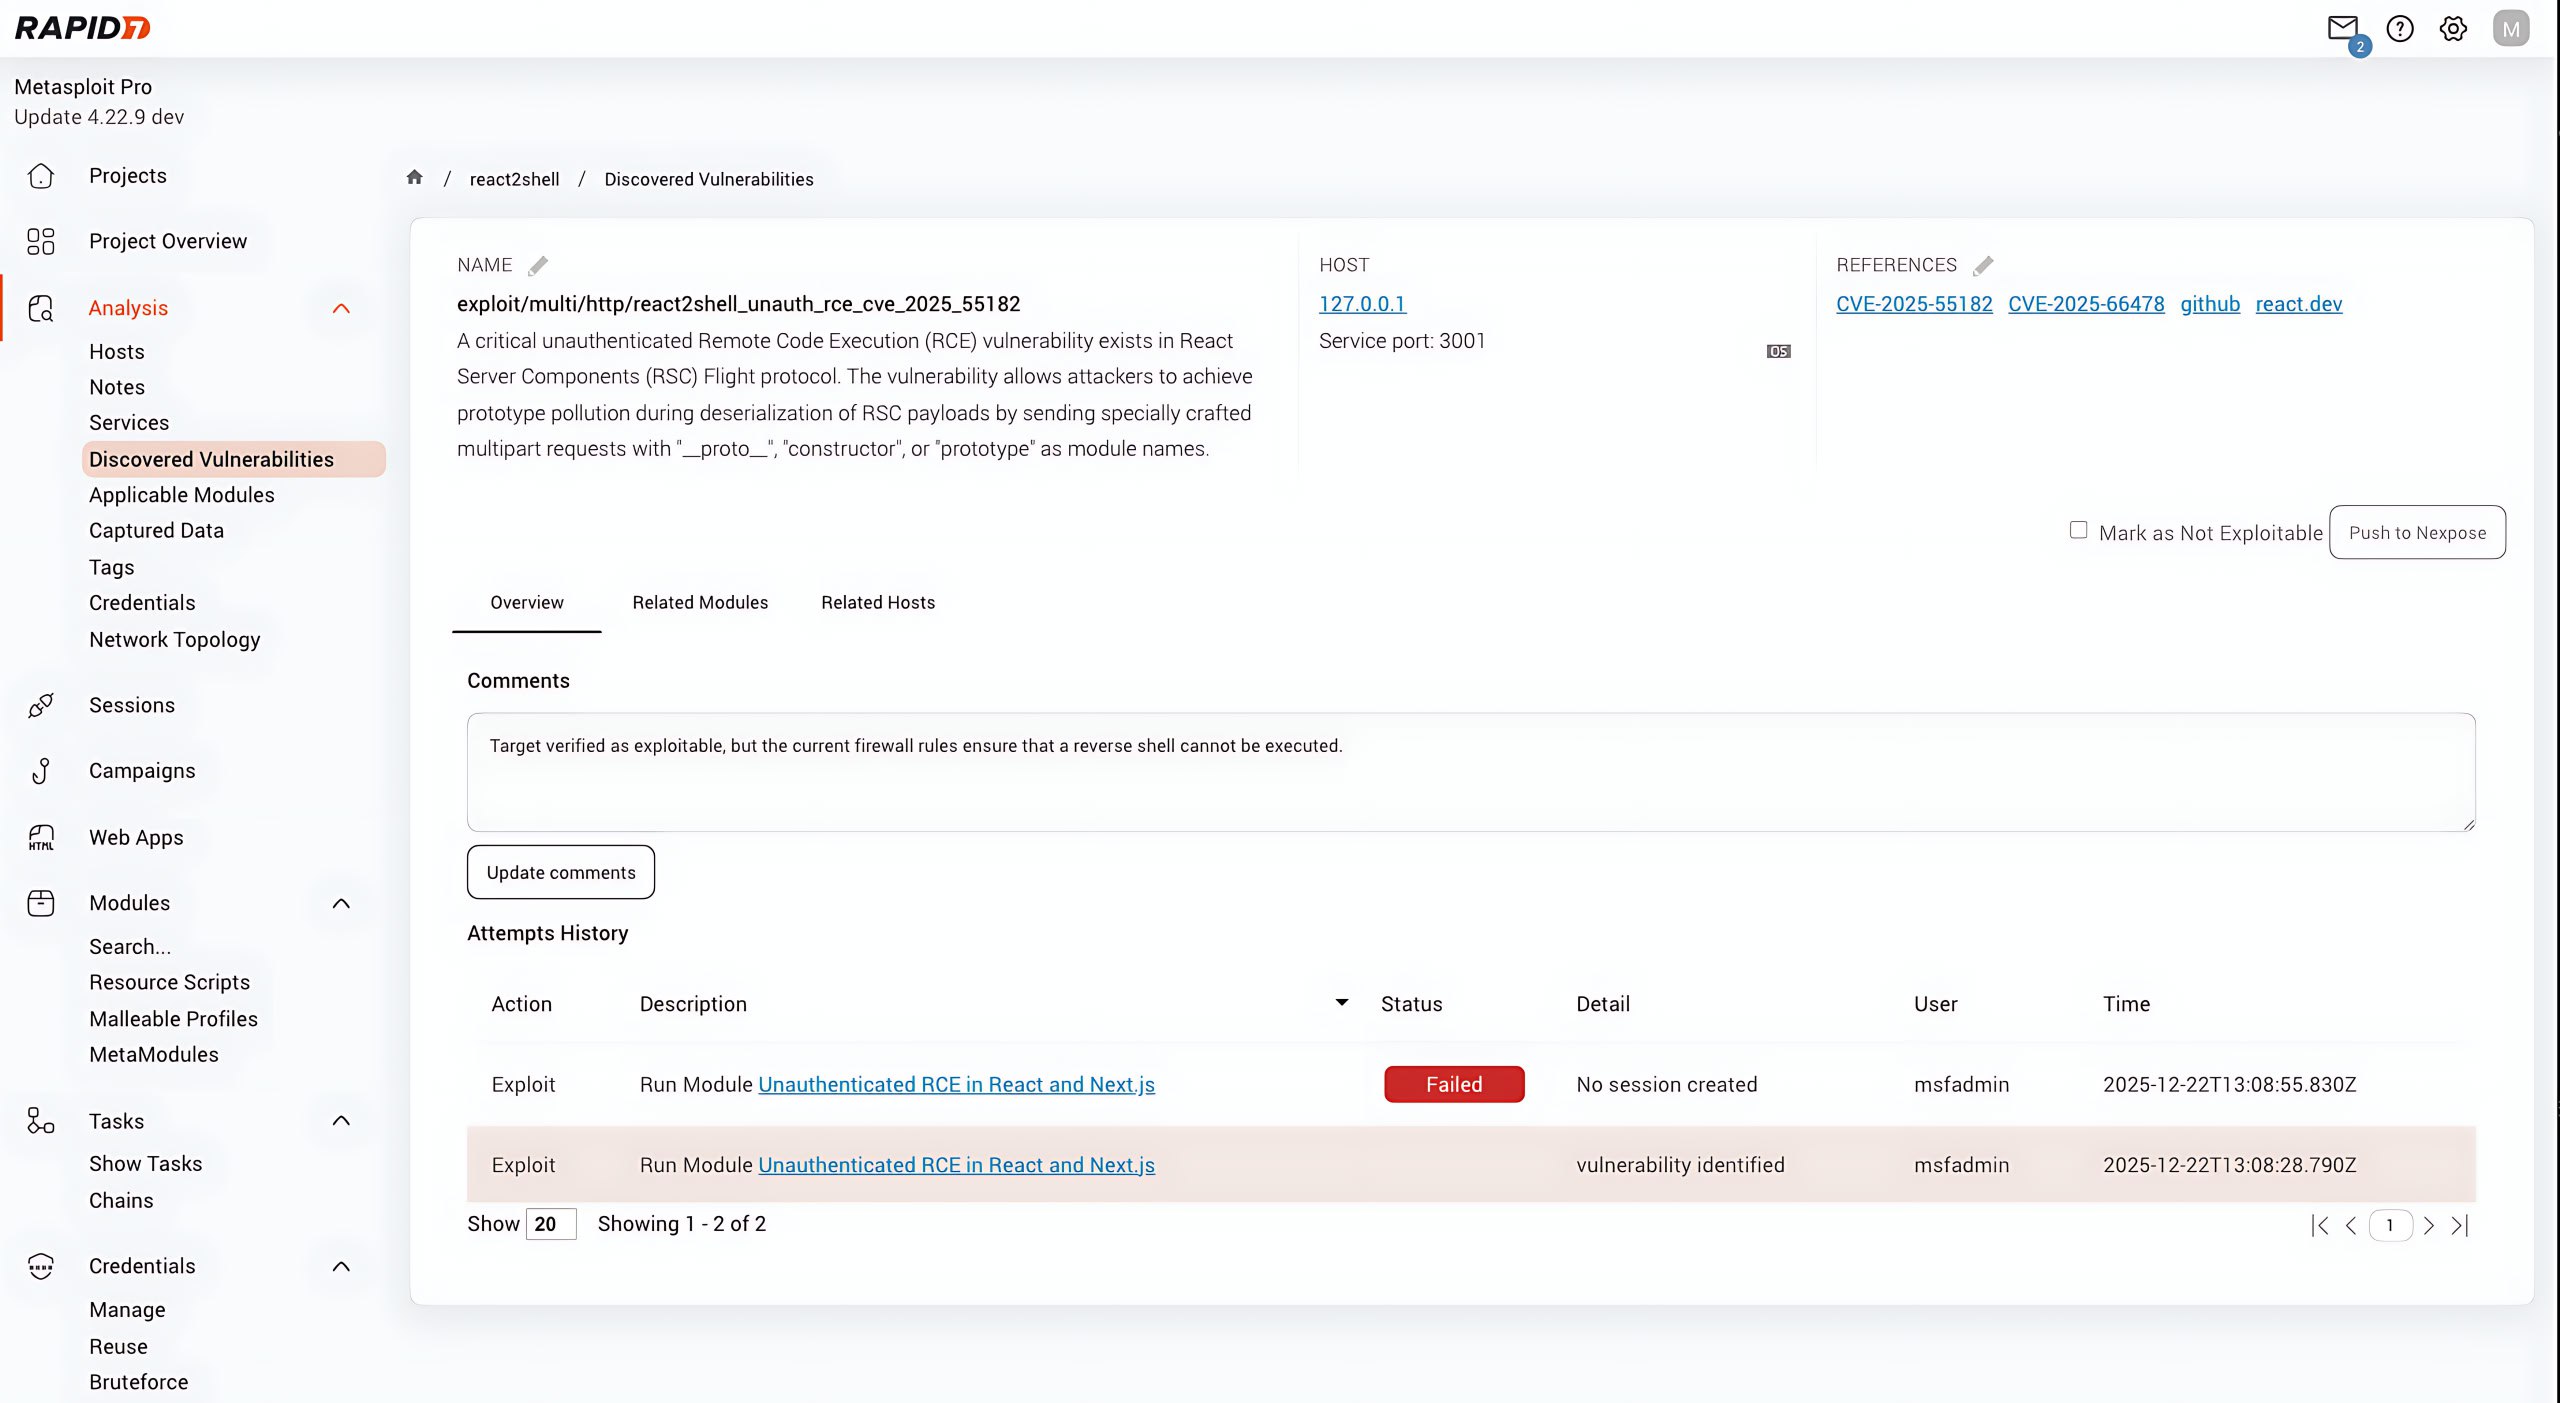
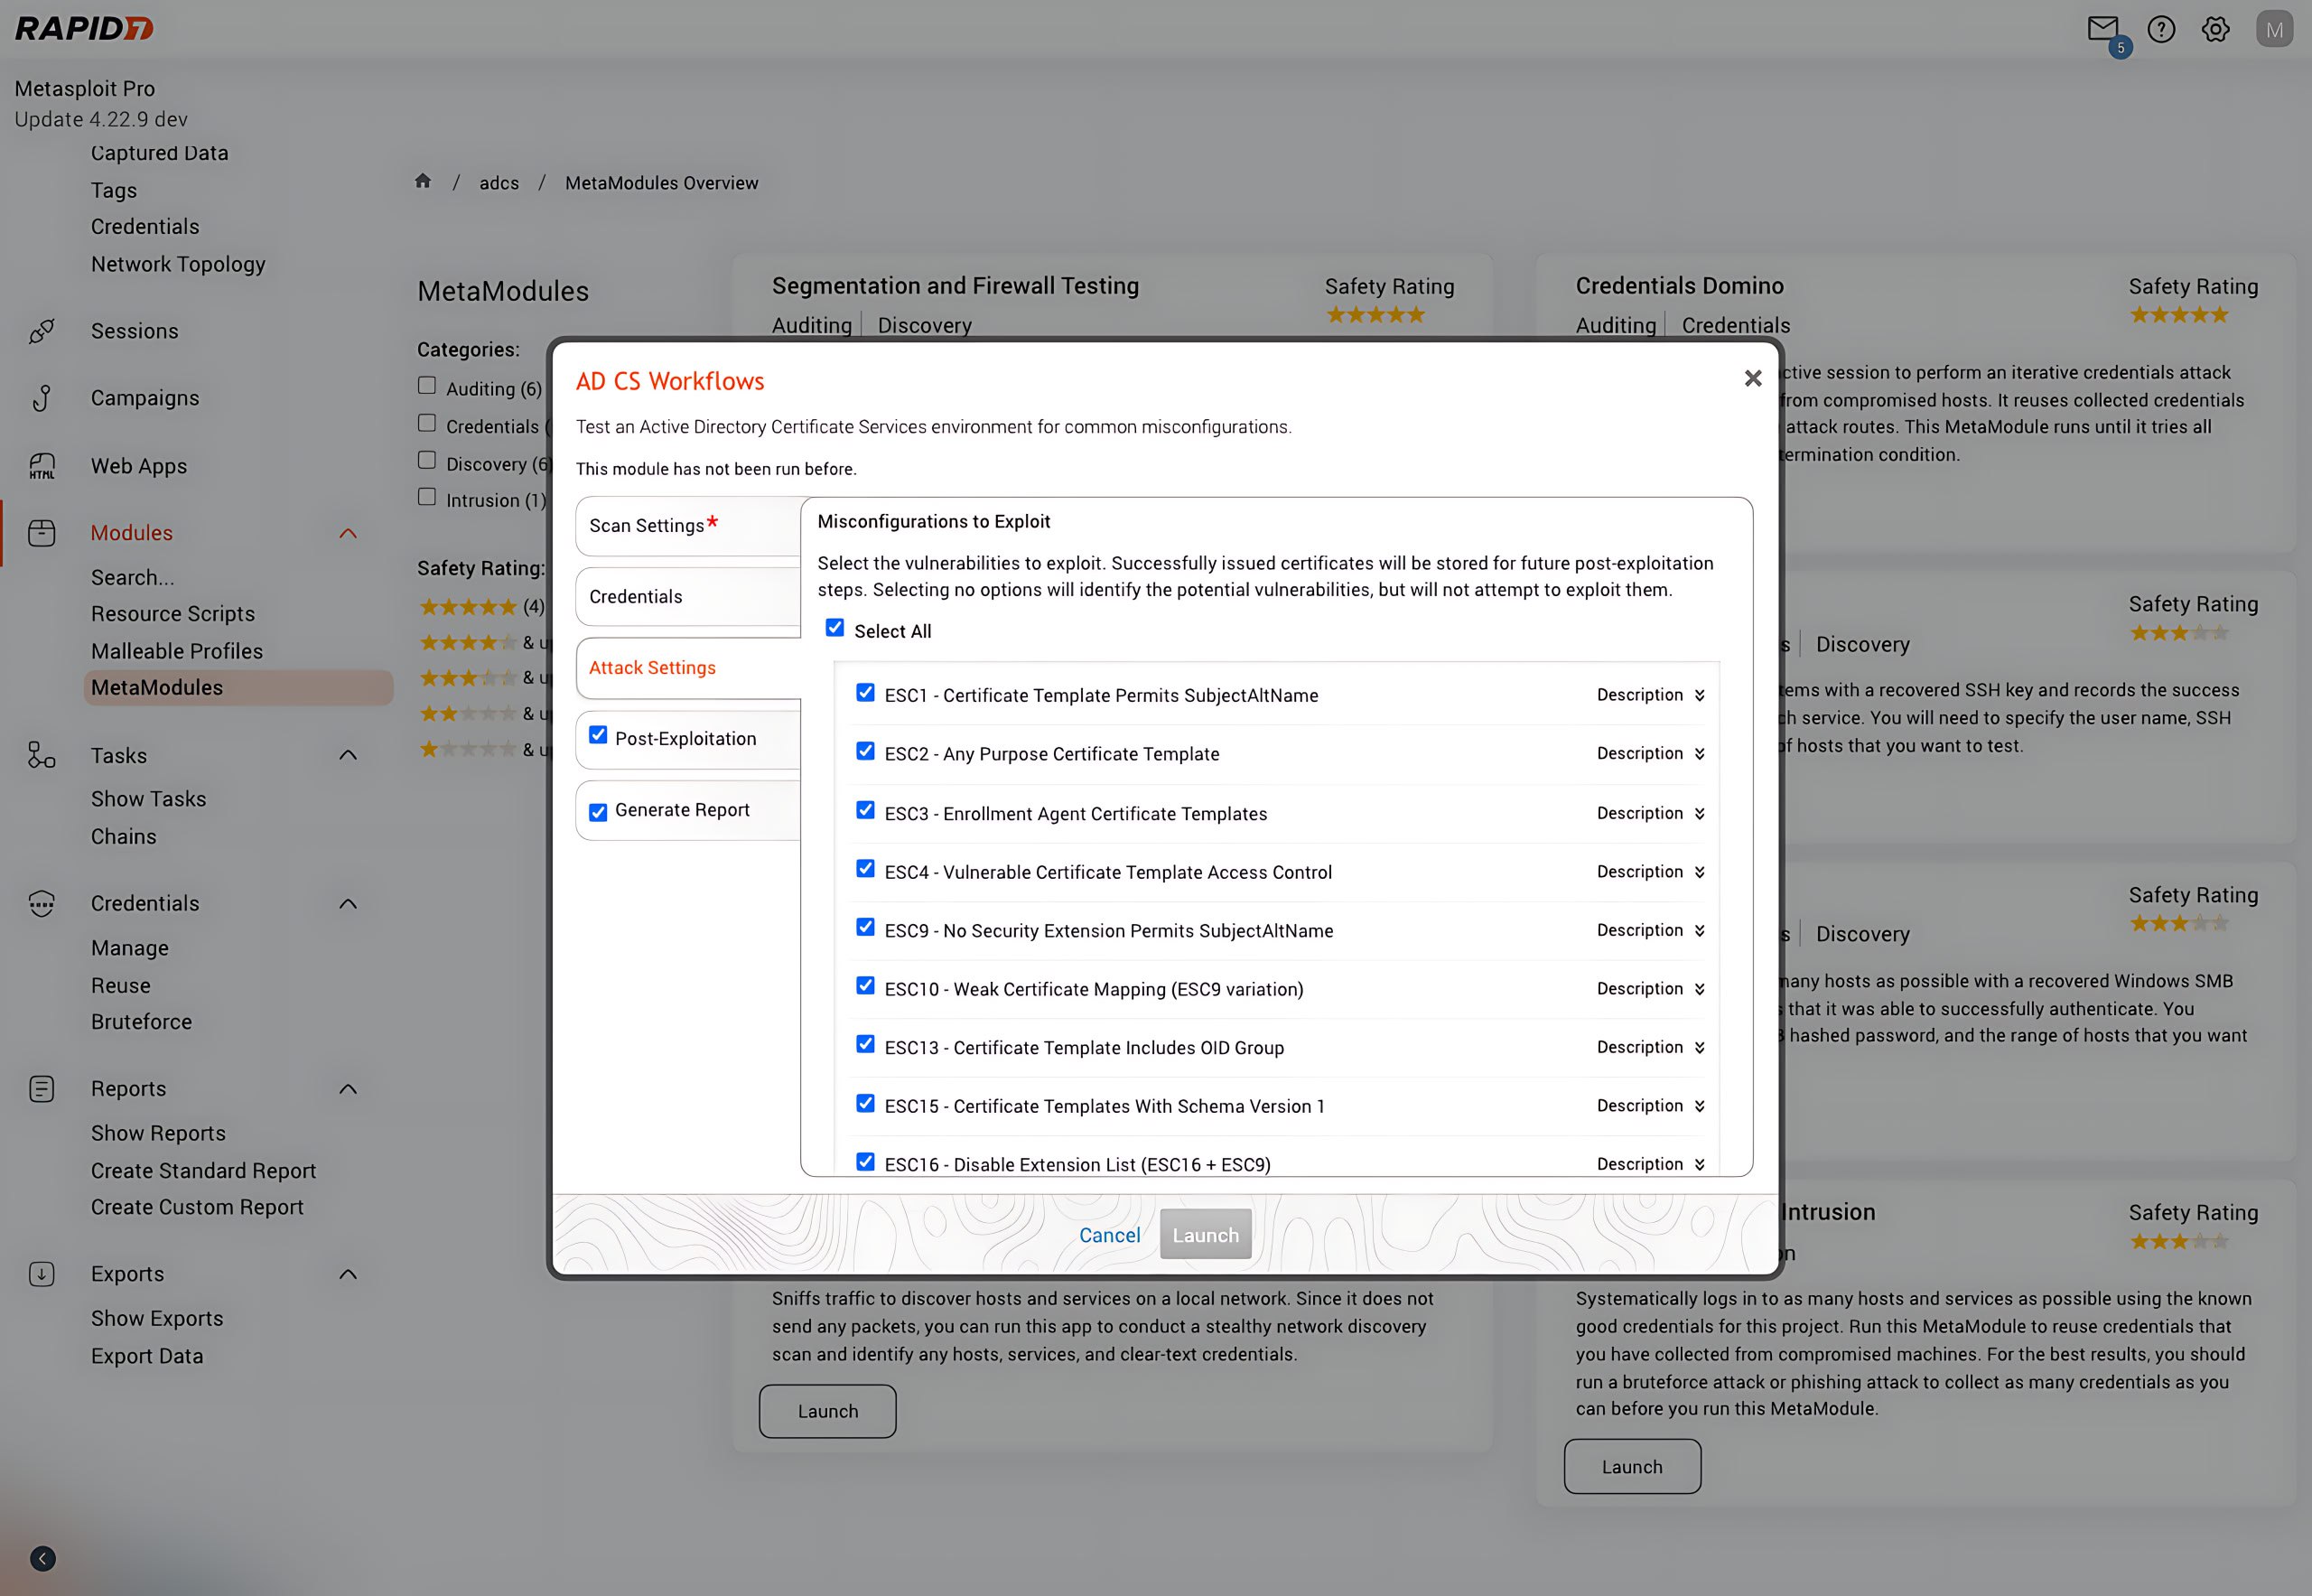
Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение

Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновениеRapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение

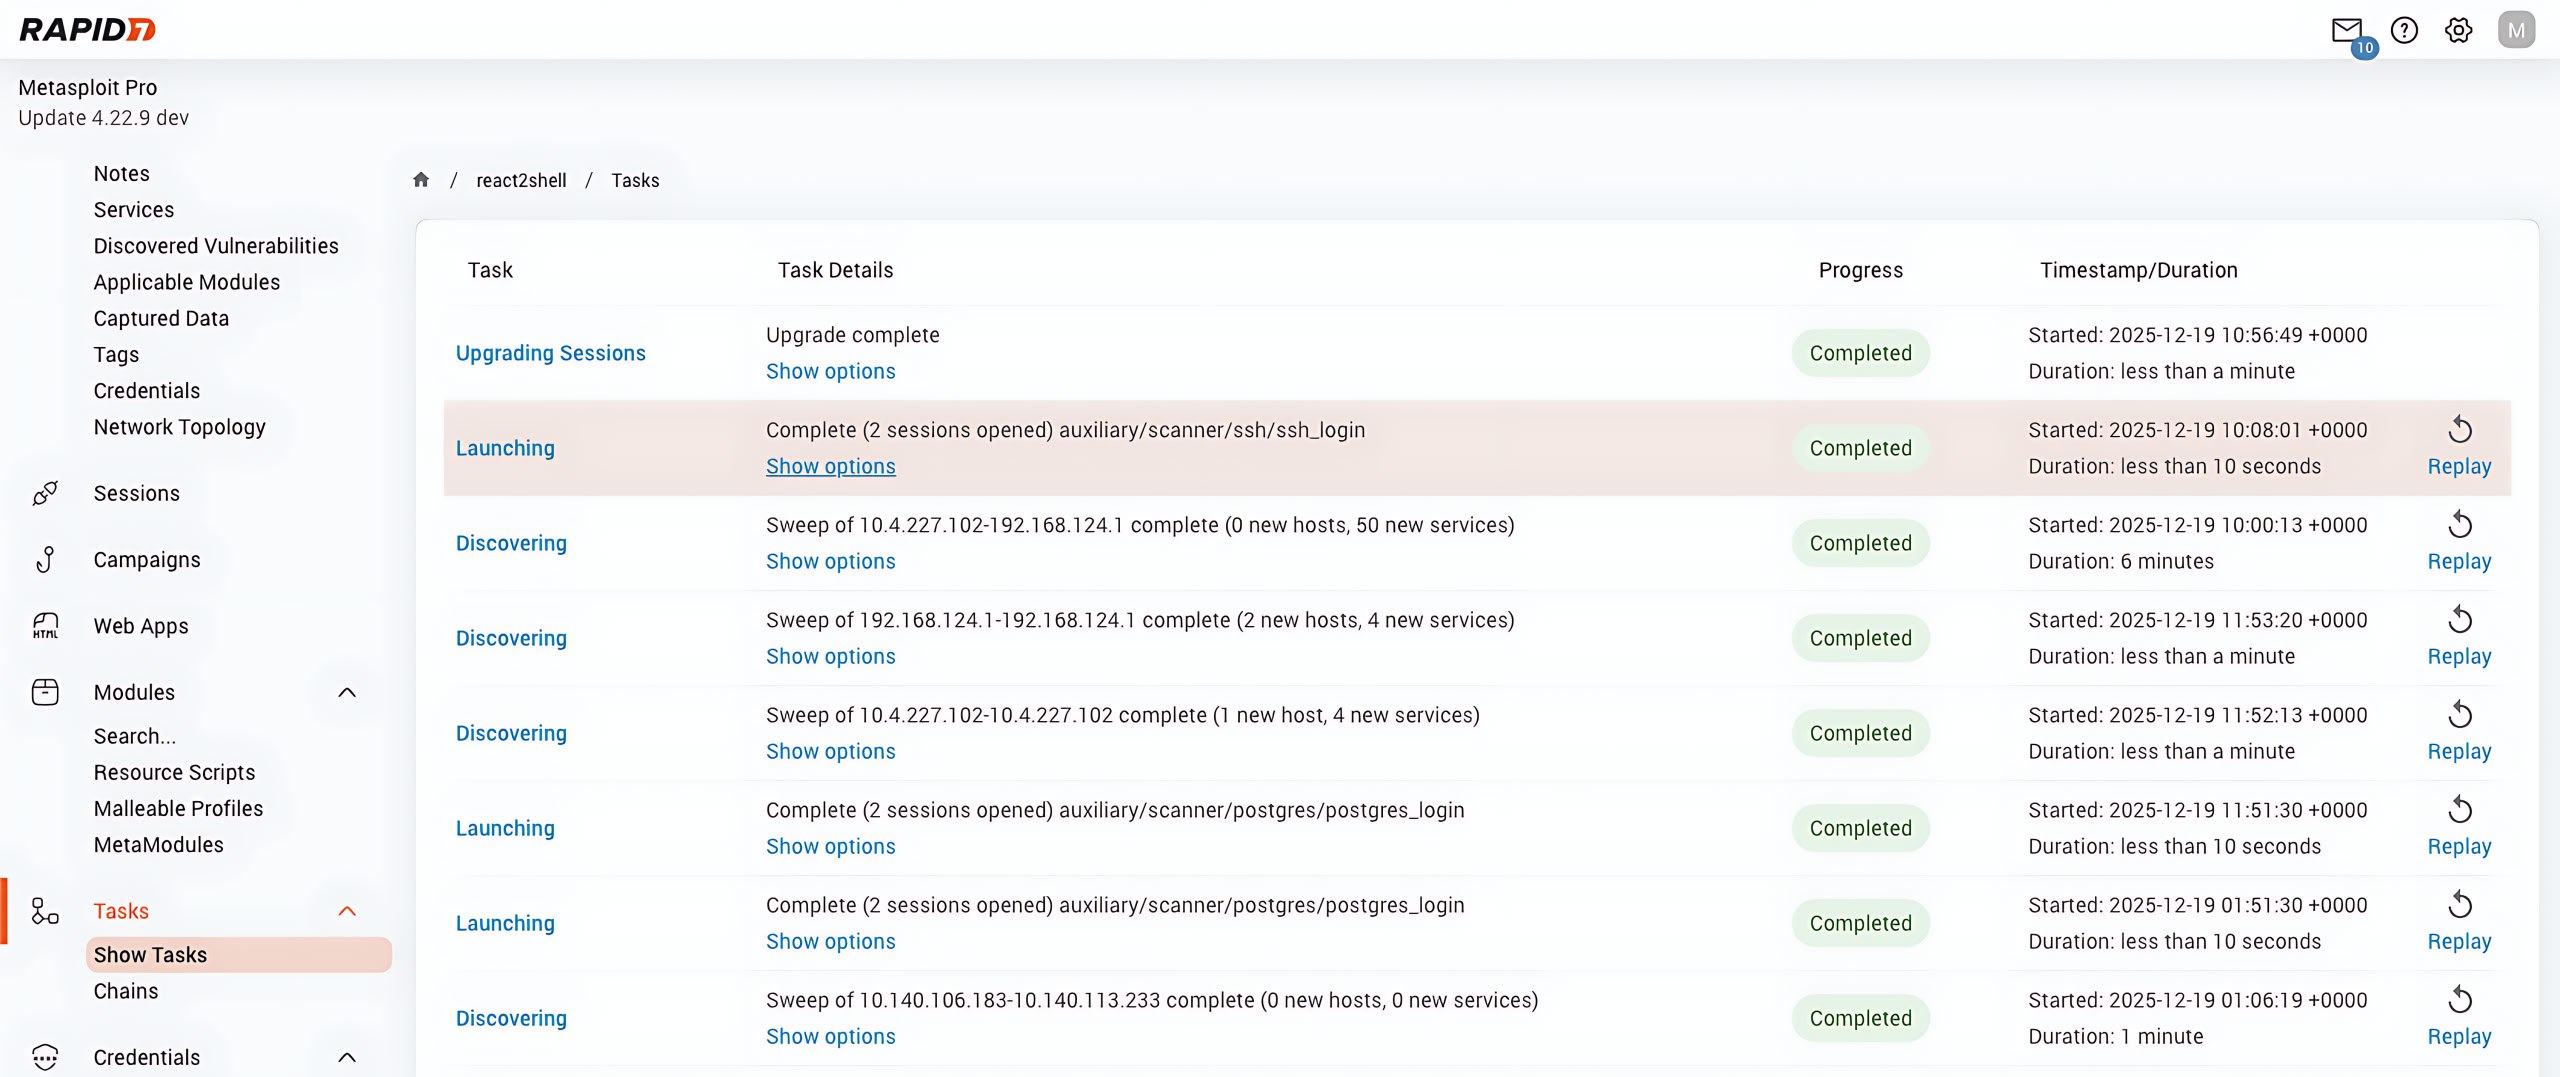
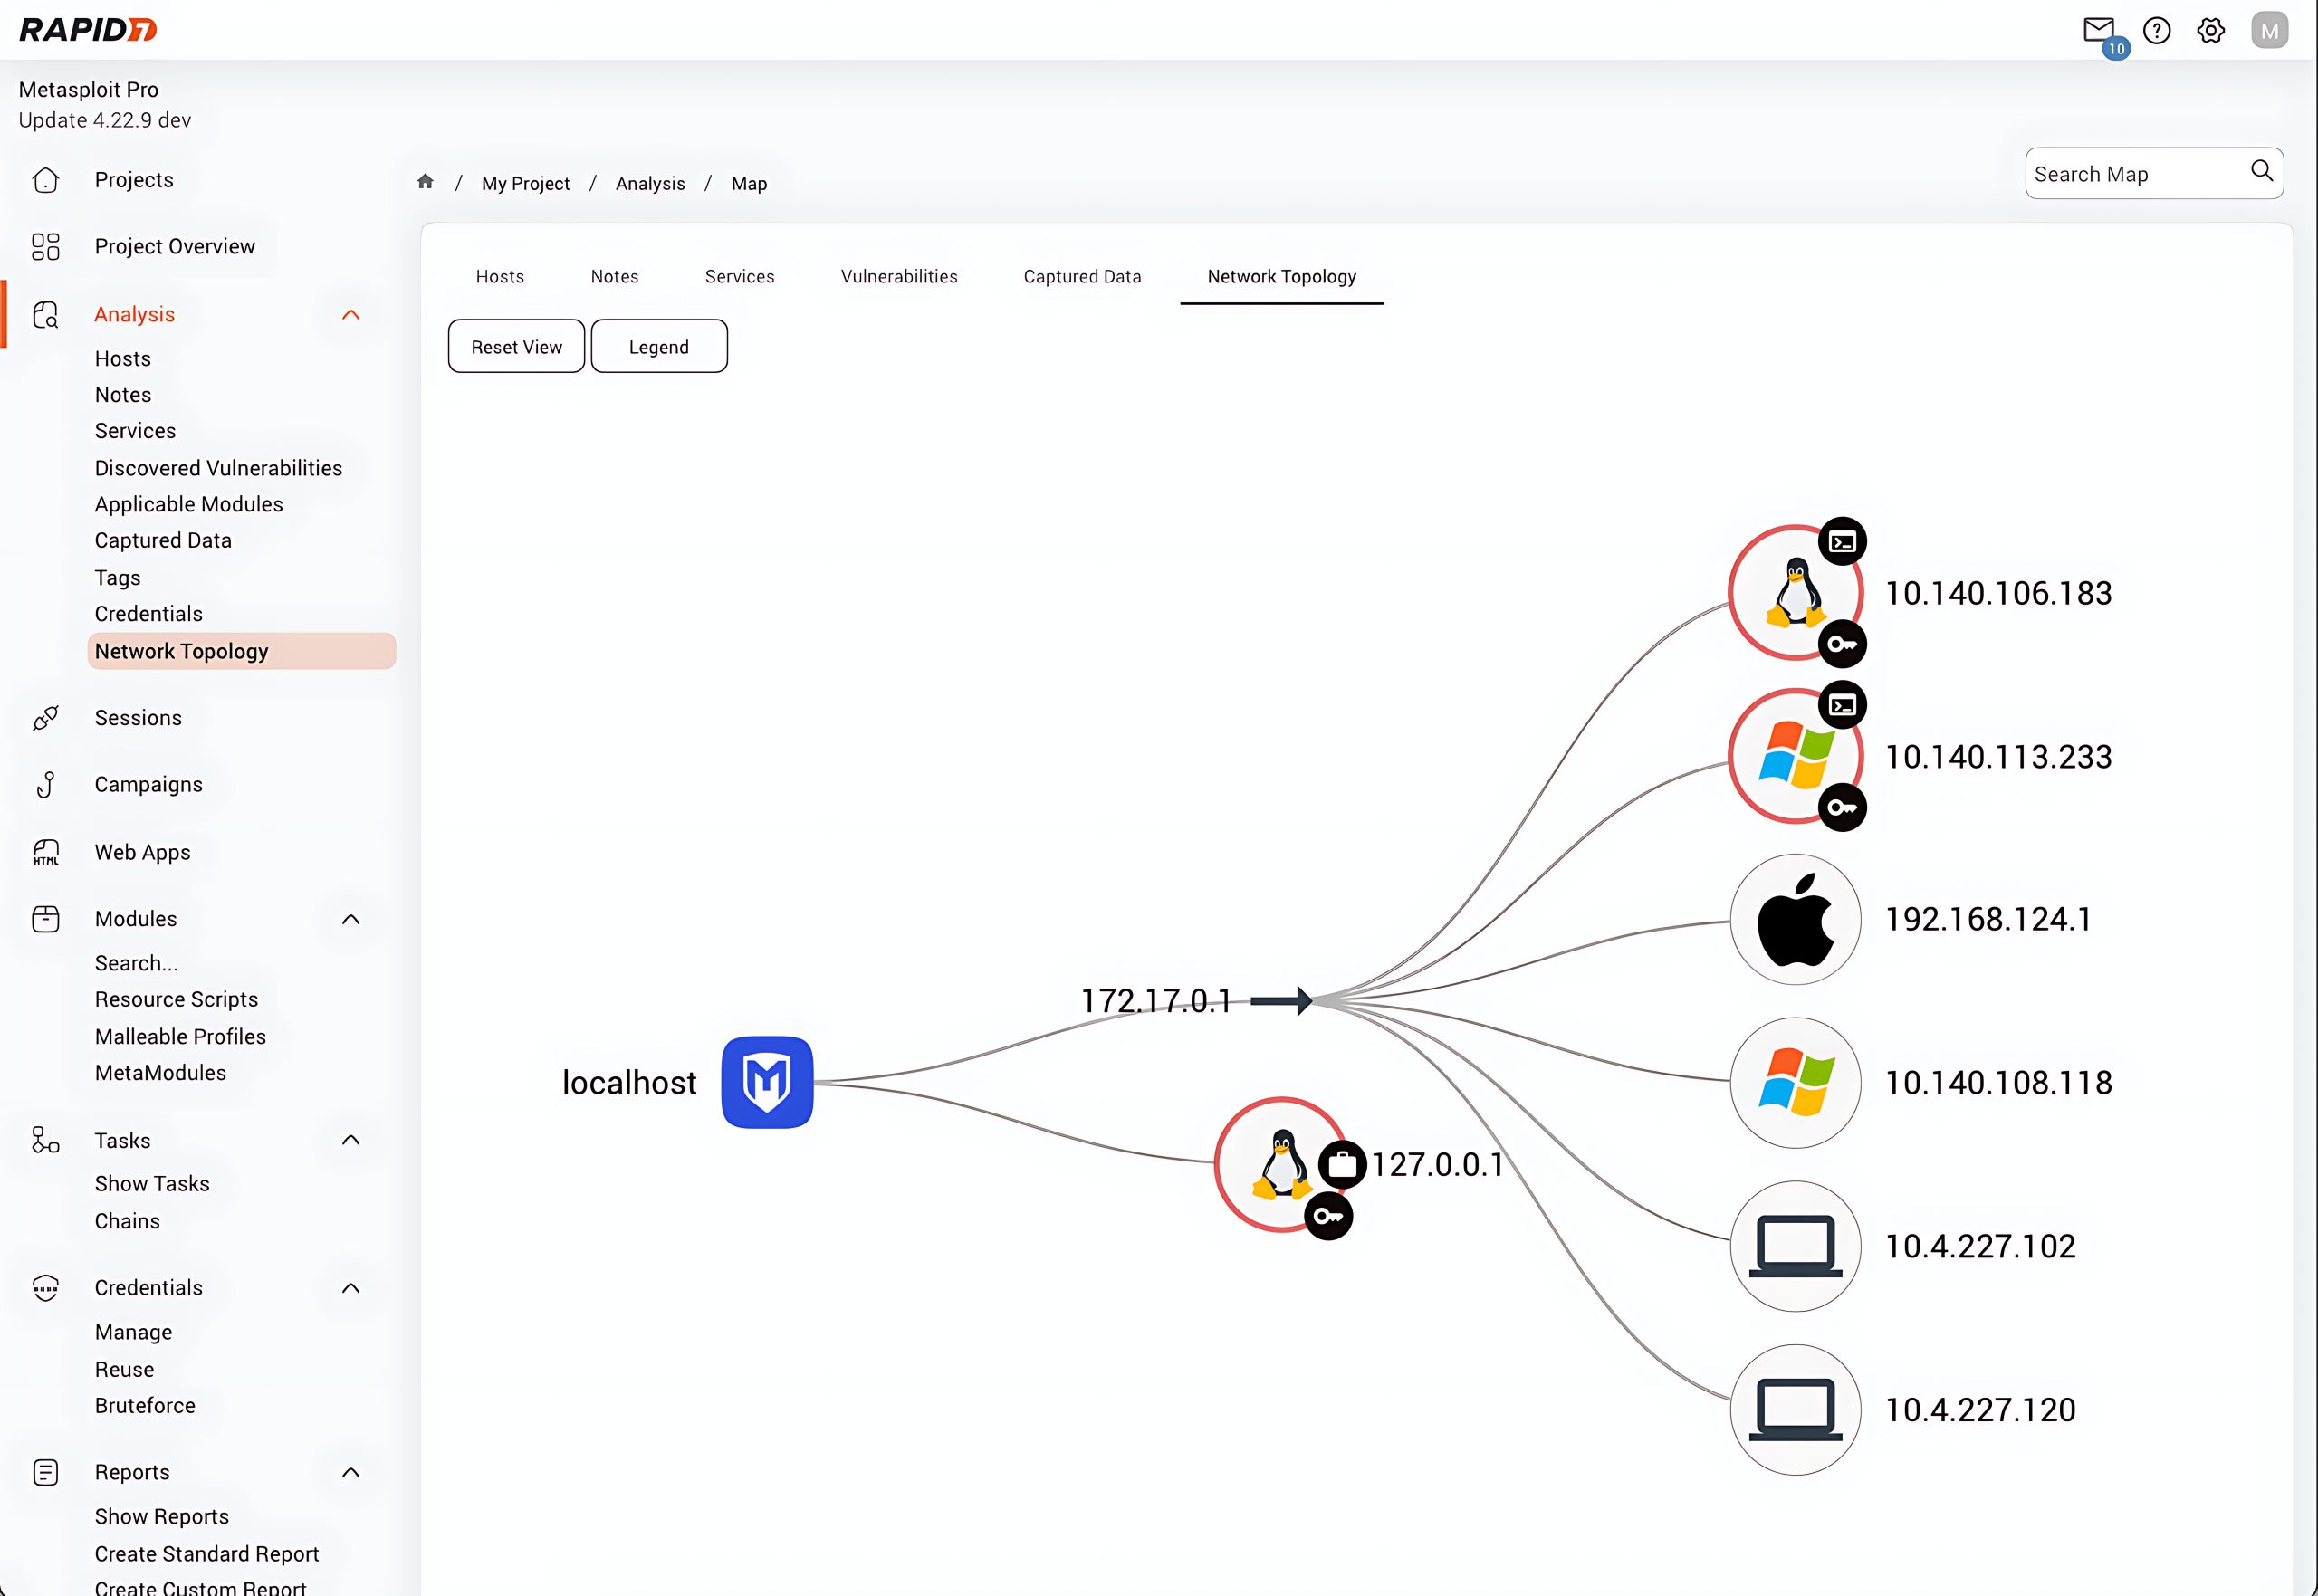
Rapid7 презентуют Metasploit Pro 5.0.0 - коммерческую платформу для тестирования на проникновение.

🔴 Основной мессадж "The Face of Penetration Testing is Changing": Red-teaming становится непрерывным процессом. С ростом числа эксплуатируемых CVE ежегодные тесты недостаточны. Нужна постоянная оценка экспозиций и защищенности. Metasploit Pro 5.0.0 предлагает новый подход с простым рабочим процессом, мощными модулями и критическими улучшениями, позволяя опережать растущие угрозы.

Подчёркивают:

🔹 Интуитивный интерфейс и визуализация сетевой топологии.
🔹 Детектирование уязвимостей, позволяющее видеть полную информацию до попытки эксплуатации.
🔹 Улучшенный рабочий процесс: умные подсказки параметров, ручная настройка payload-ов, быстрый повторный запуск модулей.
🔹 Обнаружение и эксплуатация уязвимостей AD CS, включая ESC9, ESC10 и ESC16.
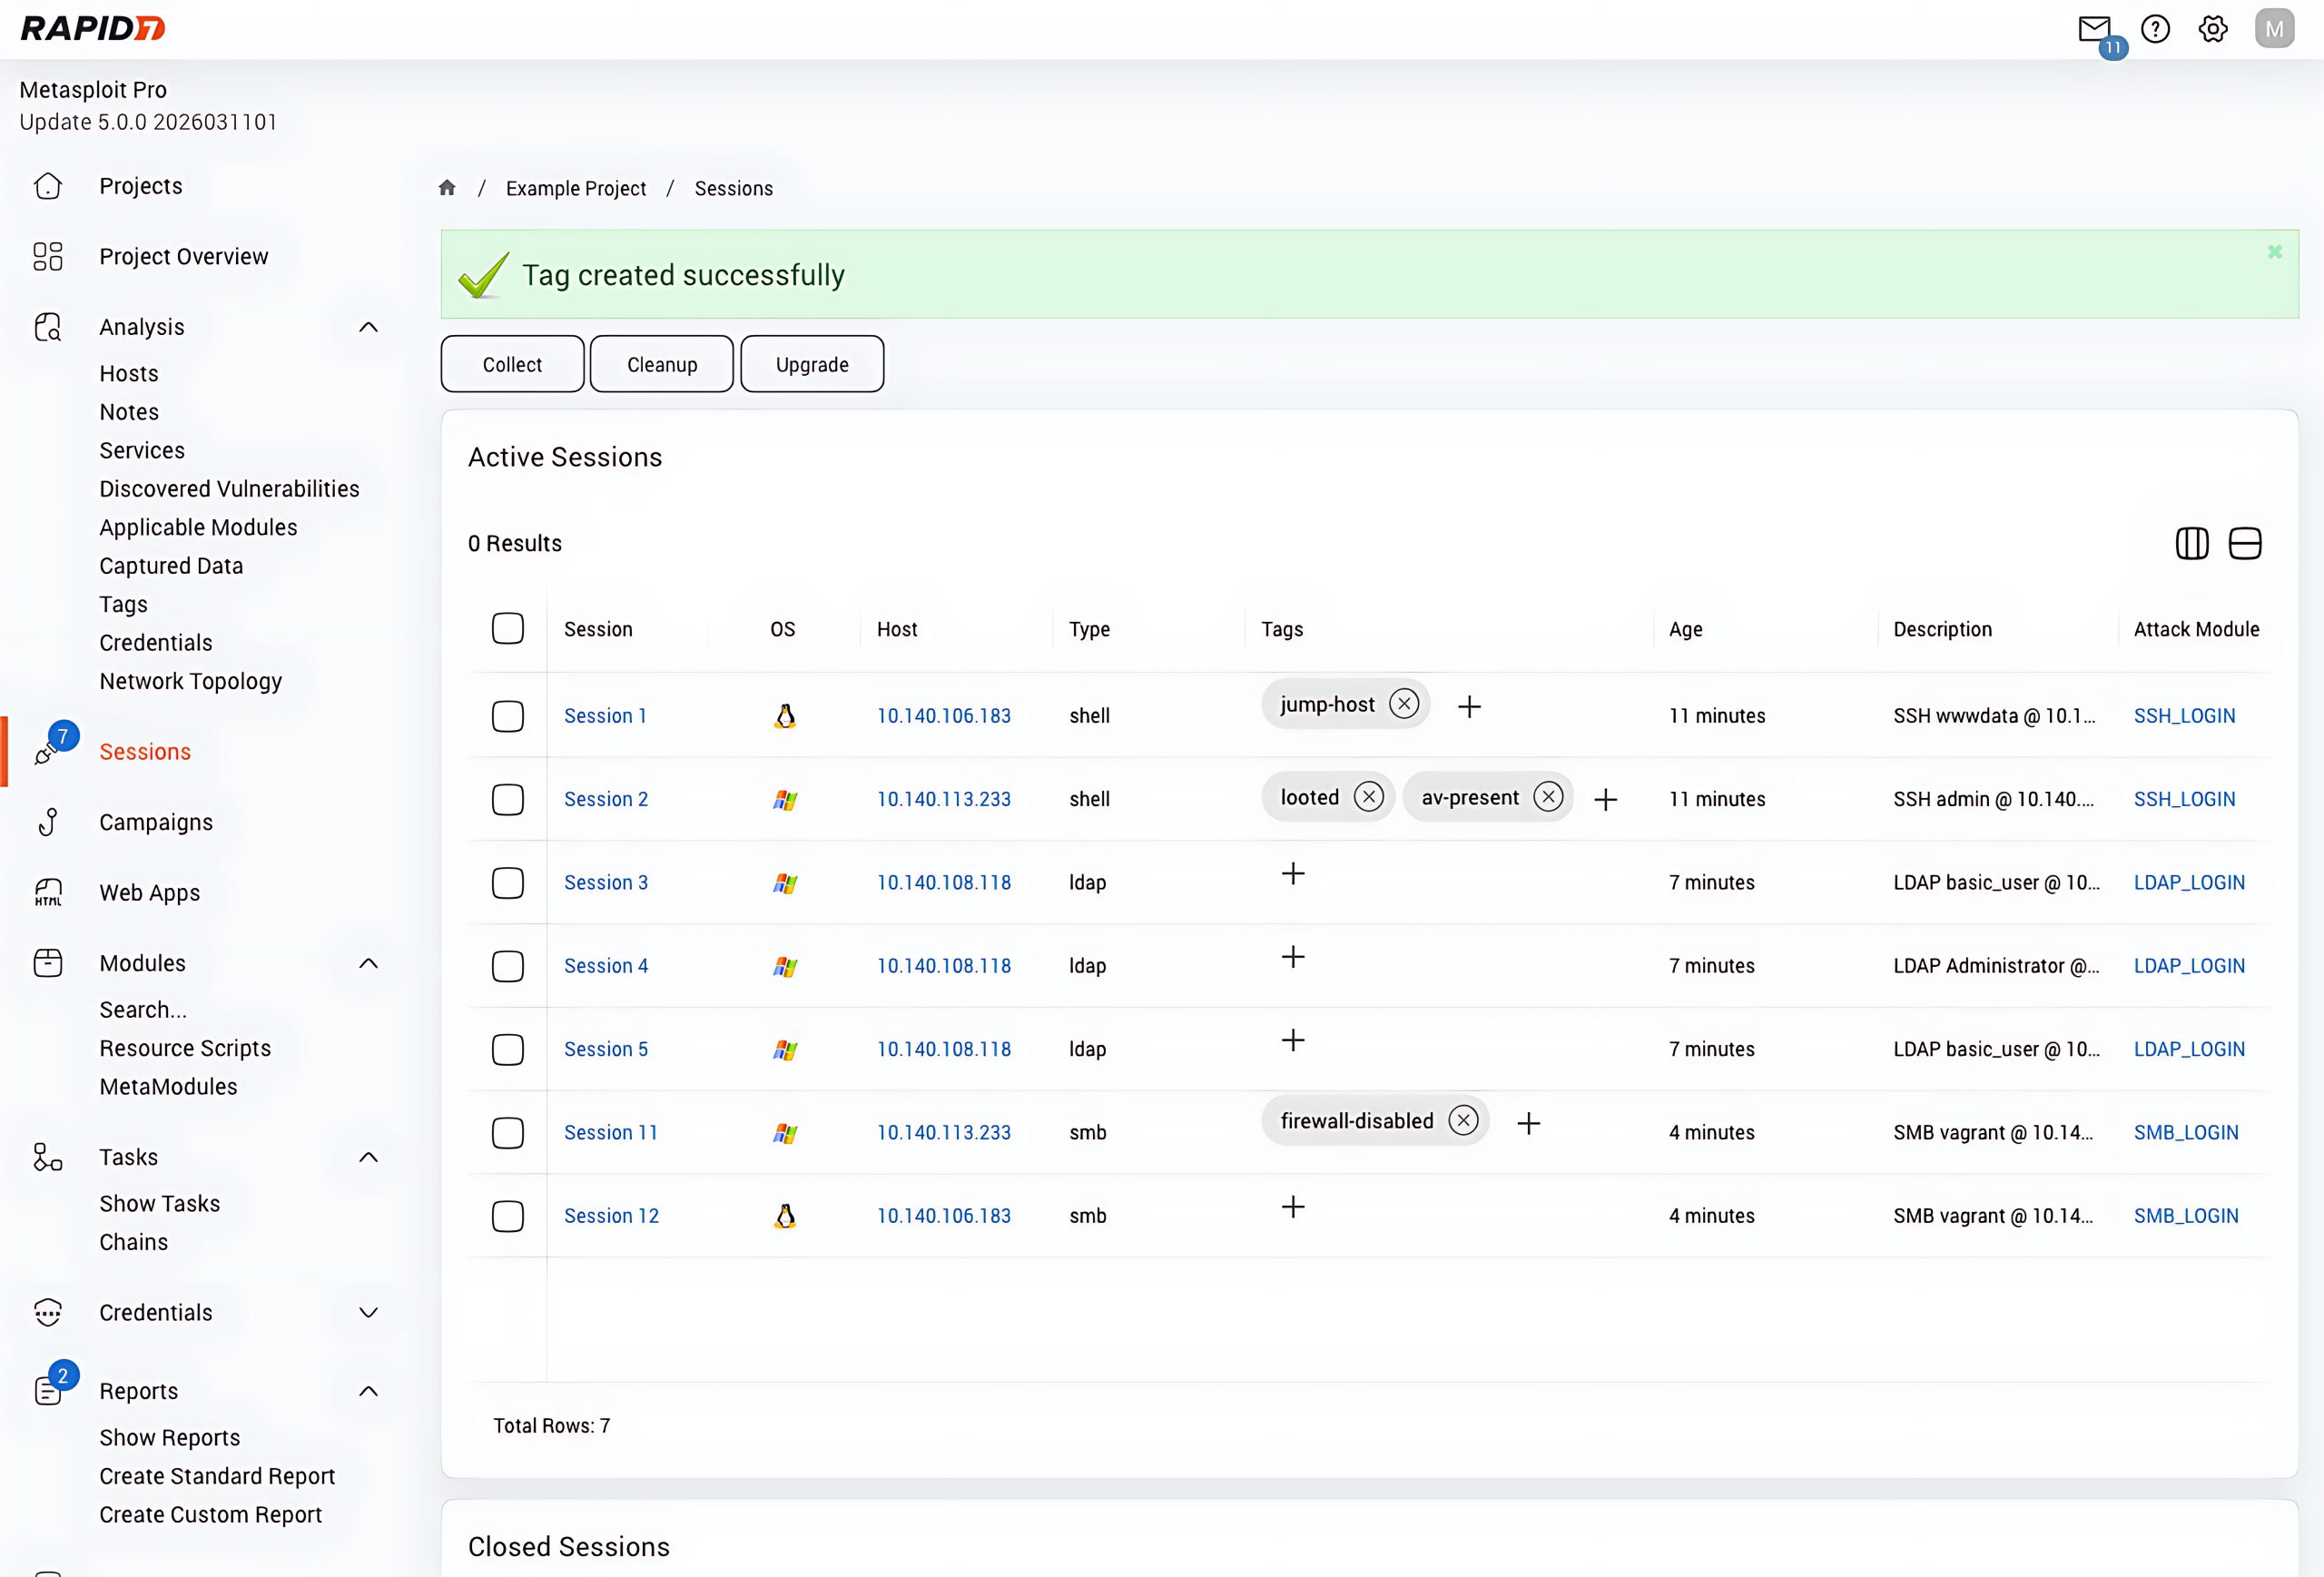
🔹 Тегирование сессий.
🔹 SAML SSO для единого входа с корпоративной аутентификацией и MFA.

Ещё один пример успешной атаки на компанию топливно-энергетического комплекса из доклада НКЦКИ

Ещё один пример успешной атаки на компанию топливно-энергетического комплекса из доклада НКЦКИ

Ещё один пример успешной атаки на компанию топливно-энергетического комплекса из доклада НКЦКИ. Трагикомедия в 4 действиях. 🤦‍♂️

"Компания содержит несколько предприятий. Все они подключены к единой сети передачи данных.

✉️ Злоумышленник с использованием фишингового сообщения проникает в корпоративную сеть, захватывает домен и с высокими привилегиями начинает контролировать и изучать её.

🔍 Быстро находит, что из сегмента одного из предприятий в домене заведена учётная запись, само название которой говорит о том, что в отношении информационных ресурсов предприятия проводится так называемое «тестирование на проникновение». 😏

🏴‍☠️ Поскольку он имеет возможность перехватить права этой учётной записи, далее уже под её флагом осуществляет безуликовую разведку внутри сети. 🥷

❌ Но через какое-то время эту деятельность прекращает, зашифровывает основные ресурсы. То ли после выгрузки основных данных потерял интерес к сети, то ли решил, что может быть обнаружен, и нанёс ущерб."

Заканчивается приём заявок на Pentest Award 2025

Заканчивается приём заявок на Pentest Award 2025

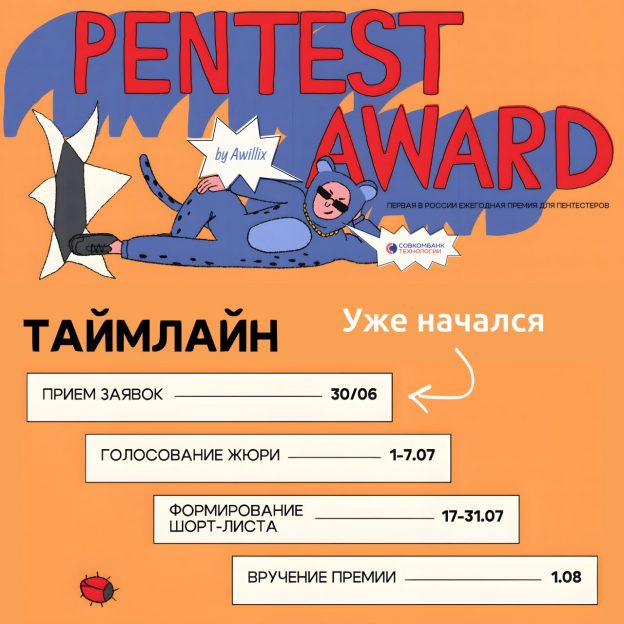
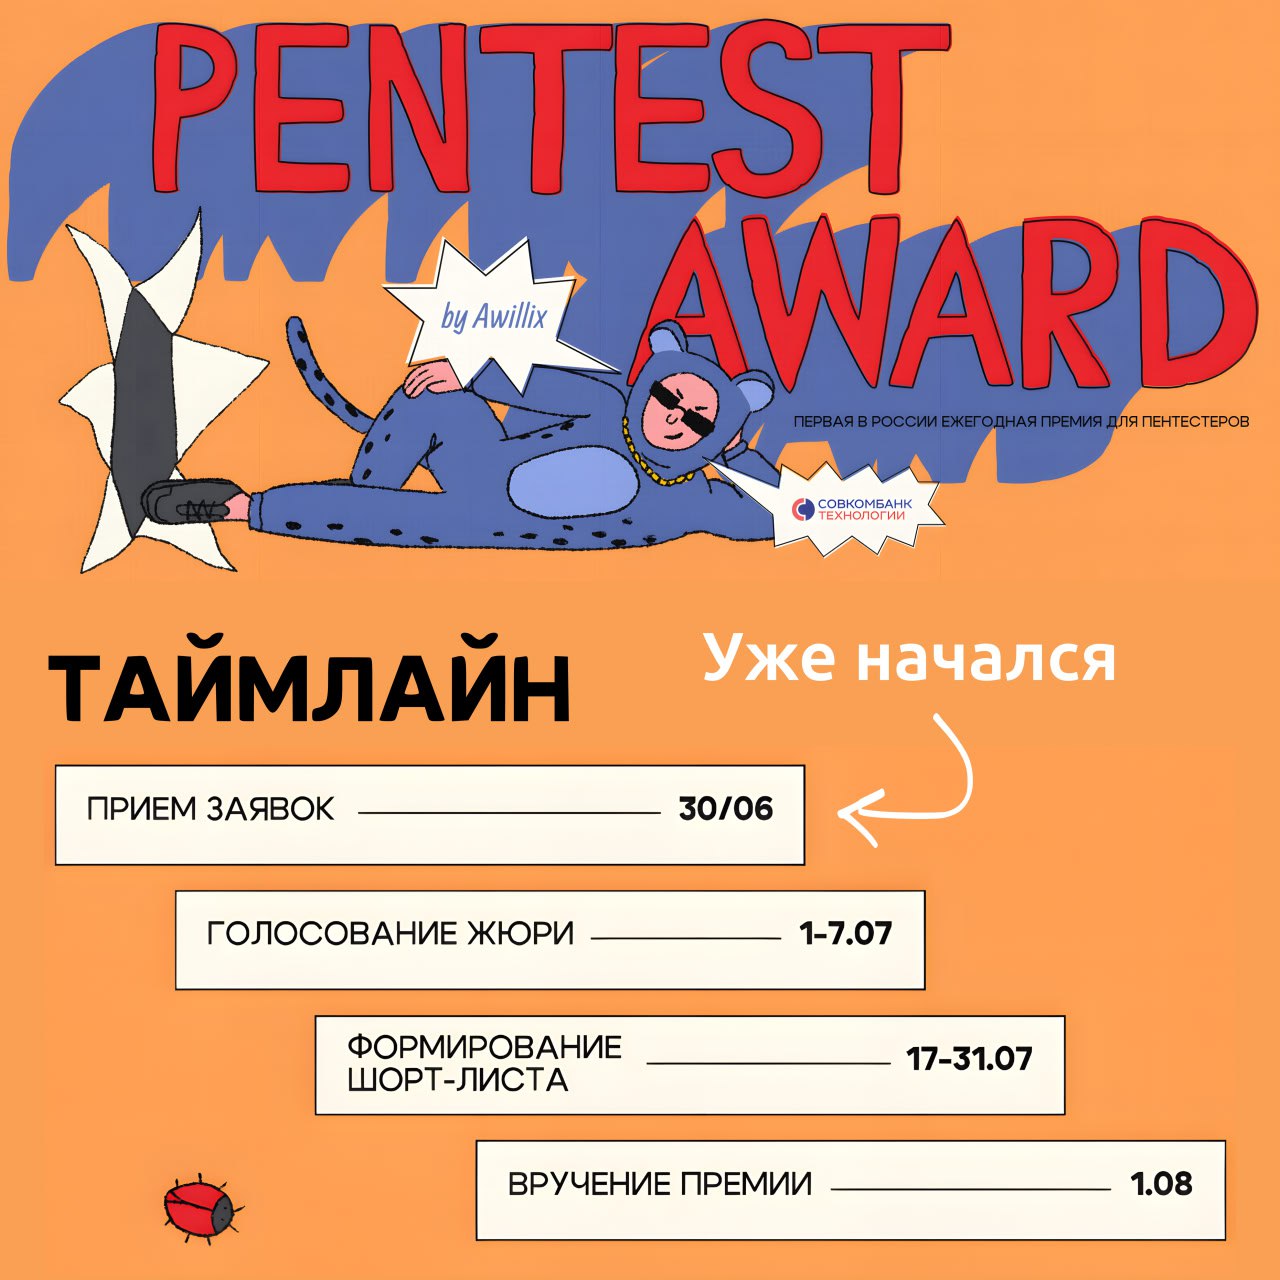
Заканчивается приём заявок на Pentest Award 2025. Deadline - 30 июня!

Участие бесплатное, финалисты получат технику Apple и максимальный почет сообщества. Церемония награждения будет проходить 1 августа в Москве.

Заявка подаётся в свободной форме. Не нужно раскрывать эксплоиты, любые шаги в цепочке эксплуатации могут быть полностью анонимны, а детали могут быть скрыты. Важно только отразить сам подход и идею.

➡️ Подать заявку и узнать больше информации можно на сайте премии.

Начался приём заявок на ежегодную премию Pentest Award от Awillix

Начался приём заявок на ежегодную премию Pentest Award от Awillix

Начался приём заявок на ежегодную премию Pentest Award от Awillix. Подать заявку можно до 30 июня. Победителей наградят 1 августа. Помимо статуэток подарят технику Apple (ноут, смарфон, часы) , а также спец-призы от спонсоров BIZONE и CyberEd.

Жюри будут оценивать заявки по полноте описания и пруфам, сложности эксплуатации, использованию нестандартных подходов, качеству рекомендаций по устранению уязвимостей и субъективному вау-эффекту. 🙂 Интересны необычные подходы, ресерчи и методики. Чувствительные данные можно не раскрывать.

Номинации:

🔻 Пробив web
🔻 Пробив инфраструктуры
🔻 Мобильный разлом: от устройства до сервера
🔻 Девайс
🔻 «**ck the logic»
🔻 «Раз bypass, два bypass»
🔻 «Ловись рыбка» (фишинг)
🔻 Out of Scope ("нестандартные offensive-находки и открытия")

🔹 Антиноминация: Осторожно грабли ("самые ценные неудачи и полезные уроки в сфере ИБ")

Как и в прошлом году, собираюсь отслеживать и подсвечивать интересное. 😏