Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086) добавили в CISA KEV

Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086) добавили в CISA KEV

Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086) добавили в CISA KEV. Сама уязвимость относительно старая, январская. Я уже писал про неё в марте, когда вышел write-up и публичный эксплоит.

Несмотря на тривиальную эксплуатацию, запустил утилиту - получил рута, до недавнего времени признаков активной эксплуатации этой уязвимости не фиксировали. Что довольно странно, такой полезный эксплоит должен сразу попадать в инструментарий злоумышленников. Тут либо практическая эксплуатация всё же чем-то осложнена, либо использующие её злоумышленники не оставляли следов. 🤔

Как бы то ни было, 30 мая уязвимость добавили в CISA KEV, а значит факт использования её в атаках всё-таки был установлен. Но подробностей по атакам пока нет. Обратите внимание на эту уязвимость при обновлении Linux хостов.

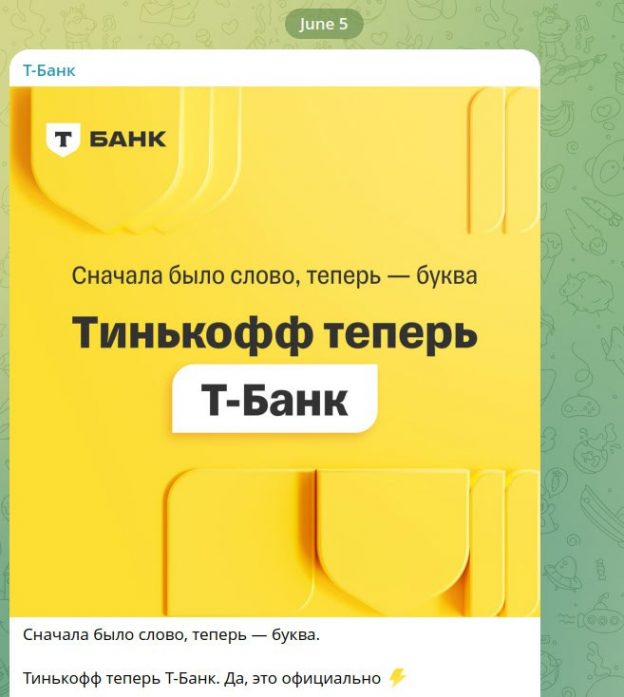
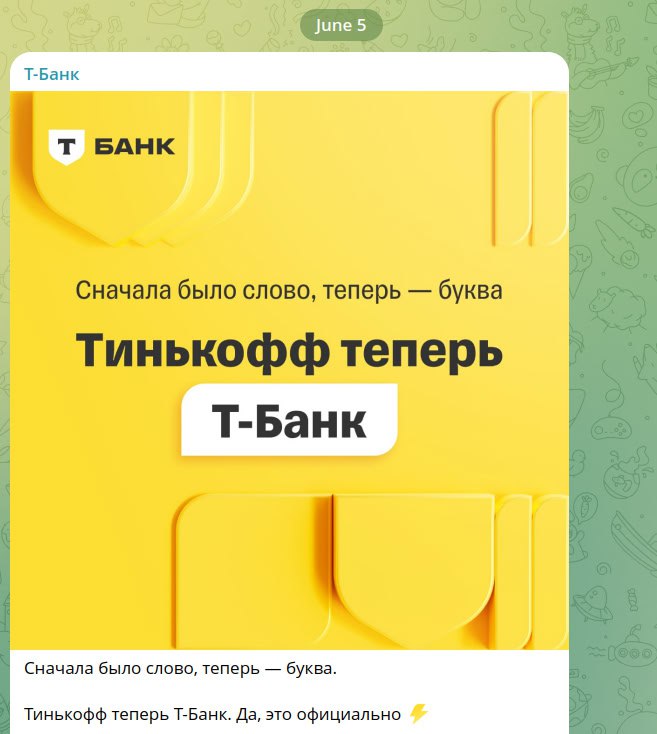
Поздравляю бывших коллег с долгожданным ребрендингом! 🎉

Поздравляю бывших коллег с долгожданным ребрендингом! 🎉

Поздравляю бывших коллег с долгожданным ребрендингом! 🎉 Больше двух лет история длилась.

Я, правда, поначалу предполагал, что имя сократят до "Тин". Так бы сохранилось неофициальное "Тинёк". Кроме того, т.к. "tin" это "жестяная банка", то получилась бы забавная игра слов. 🙂

Но Т - тоже хорошо. 💛

PS: Если Райффайзен всё-таки ребрендируют в R Банк, получится иронично. 😅

11 июня в 11:00 пройдёт вебинар К2 Кибербезопасность «Миссия выполнима: как эффективно защитить КИИ»

11 июня в 11:00 пройдёт вебинар К2 Кибербезопасность «Миссия выполнима: как эффективно защитить КИИ»

11 июня в 11:00 пройдёт вебинар К2 Кибербезопасность «Миссия выполнима: как эффективно защитить КИИ».

О чем будут рассказывать:

👾 Актуальные угрозы для субъектов КИИ
🗿 Какие подводные камни могут возникнуть в ходе работ
🏃‍♂️ Грамотный выбор продуктов ускоряет реализацию проекта
🕵️‍♀️ На что стоит обратить внимание при выборе подрядчика.

Там будет не столько про «бумажную безопасность» (хотя куда ж мы без регуляторики и ответственности за невыполнение требований 😏), сколько про реальную защиту промышленных и бизнес-процессов.

Учитывая, что на иллюстрации еще и «уязвимости» есть, надеюсь, что особенностей Vulnerability Management-а для КИИ также коснутся. 😉

Выступать будет Егор Куликов, руководитель направления безопасности КИИ и АСУ ТП компании К2 Кибербезопасность.

➡️ Подробности и регистрации здесь.

Мой уютный канальчик в инфопартнерах мероприятия, так что я уже зарегался, буду смотреть и комментировать. 😉

Хакатон MaxPatrol VM, часть 1: Linux стенд и Ansible

Хакатон MaxPatrol VM, часть 1: Linux стенд и Ansible

Хакатон MaxPatrol VM, часть 1: Linux стенд и Ansible. Как и обещал, делюсь впечатлениями от хакатона. Первым заданием у меня была автоматизации установки софта из TAR-архива на Debian 12 с помощью Ansible. Раньше я с Ansible толком не работал, поэтому появился повод немного разобраться.

Ansible - система управления конфигурациями, написанная на Python. Главное отличие Ansible от аналогов - не нужна установка агента или клиента на управляемые хосты. Обычно используется для управления Linux-хостами, но Windows также поддерживается. Взаимодействие происходит по модели push: сам Ansible запускается на "центральном" управляющем хосте, ходит на управляемые хосты и что-то делает. На управляемом хосте должен быть установлен Python версии 2.4 и выше, соединение выполняется по SSH или WinRM.

Управляющим хостом для Ansible будет мой десктоп на Ubuntu 23.10, а управляемым хостом будет виртуалка в VirtualBox.

Я завёл виртуалку в VirtualBox с Debian 12, добавил интерфейс Host-only adapter, чтобы можно было подключаться к ней по SSH. Я проверил, что подключение работает с помощью:

$ ssh vmuser@192.168.56.104

Для работы Ansible должна быть настроена аутентификация по ключам. Я сгенерировал ключ с помощью:

$ ssh-keygen -t ed25519 -C "alexander@avleonov.com"

Затем я закинул его на target-host:

$ ssh-copy-id vmuser@192.168.56.104

После этого команда уже не требовала пароль.

На десктоп с Ubuntu 23.10 я поставил Ansible при помощи утилиты pipx

$ sudo apt-get install pipx
$ pipx install --include-deps ansible

Обновлять можно с помощью:

$ pipx upgrade --include-injected ansible

Проверить версию ansible можно с помощью:

$ ansible --version
ansible [core 2.16.7]
...

Далее описываю управляемый хост (виртуалку) в yaml файле:

$ cat hosts.yaml 
myhosts:
hosts:
debian12:
ansible_host: 192.168.56.104

Валидирую файл hosts.yaml:

$ ansible-inventory -i hosts.yaml --list
{
"_meta": {
"hostvars": {
"debian12": {
"ansible_host": "192.168.56.104"
}
}
},
"all": {
"children": [
"ungrouped",
"myhosts"
]
},
"myhosts": {
"hosts": [
"debian12"
]
}
}

Проверяю соединение:

$ ansible myhosts -m ping -i hosts.yaml -u vmuser
debian12 | SUCCESS => {
"ansible_facts": {
"discovered_interpreter_python": "/usr/bin/python3"
},
"changed": false,
"ping": "pong"
}

Всё работает, связь есть. Теперь можно попробовать выполнить какие-то команды на хосте с помощью Ansible. Делаю тестовый плейбук для вывода hostname и версии дистрибутива:

- name: Print Hostname and OS Version
hosts: all
tasks:
- name: Get Hostname
command: hostname
register: hostname_output

- name: Get OS Version
ansible.builtin.shell: lsb_release -a | grep "Description:" | awk -F"\t" '{print $2}'
register: os_version_output

- name: Display Outputs
debug:
msg: "Hostname is {{ hostname_output.stdout }} and OS Version is {{ os_version_output.stdout }}"

Запускаю его:

$ ansible-playbook -i hosts.yaml -u 'vmuser' playbook.yaml
...

TASK [Display Outputs] *********************************************************
ok: [debian12] => {
"msg": "Hostname is debian and OS Version is Debian GNU/Linux 12 (bookworm)"
}

Работает! В следующей части рассмотрим как описать в плейбуке установку софта из TAR-архива.

Периодически ко мне в личку приходят с просьбой порекламить в канале ИБ-шные оффлайн-мероприятия "от community для community" и я им обычно отказываю

Периодически ко мне в личку приходят с просьбой порекламить в канале ИБ-шные оффлайн-мероприятия от community для community и я им обычно отказываю

Периодически ко мне в личку приходят с просьбой порекламить в канале ИБ-шные оффлайн-мероприятия "от community для community" и я им обычно отказываю. И советую проводить подобные мероприятия исключительно официально от какой-то компании/организации с репутацией или хотя бы от известного лица.

Если конкретного организатора нет или это ноунейм (обычно симпатичная девушка 👩‍🦱), а вся коммуникация происходит в телеграм-чатах/ботах, то велики риски, что всё это некоторая зловредная активность третьей стороны. В лучшем случае просто соберут участников мероприятия для дальнейшей разработки или попробуют подсунуть зловред под видом программы мероприятия/схемы проезда. А хуже и в оффлайне может быть до бесконечности, времена сейчас неспокойные, трагичные кейсы сами вспомните.

ИБ-шник, бди! Не забывай, что конкретно ты одна из самых лакомых целей злоумышленников, целящих в твоего работодателя. Не ходи на мутные сходочки и не рекламируй их (не подставляй аудиторию)!

В этом году лауреатом премии Киберпросвет в номинации «У нас дыра в безопасности» за вклад в развитие процессов управления уязвимостями стал Павел Попов из Positive Technologies

В этом году лауреатом премии Киберпросвет в номинации «У нас дыра в безопасности» за вклад в развитие процессов управления уязвимостями стал Павел Попов из Positive Technologies

В этом году лауреатом премии Киберпросвет в номинации «У нас дыра в безопасности» за вклад в развитие процессов управления уязвимостями стал Павел Попов из Positive Technologies. Мой коллега и товарищ. 🙂 Поздравляю! Паша, ты крутой!

"Павел Попов — лидер практики продуктов для управления уязвимостями в Positive Technologies. Автор курса по управлению уязвимостями, студенты которого узнают не только теорию, но и практикуются на тренировочном стенде в решении типовых задач.

Эксперт читает лекции для преподавателей ИБ по процессу управления уязвимостями.

Помимо этого Павел Попов регулярно выступает с лекциями и докладами на профильных мероприятиях и ведет подкаст «КиберДуршлаг»."

Список победителей во всех номинациях на сайте CyberMedia.