Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

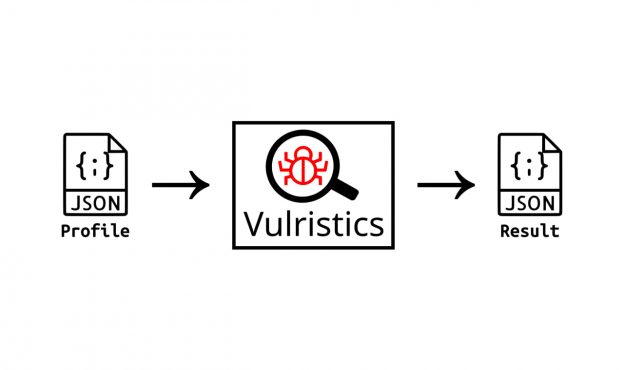
В Vulristics теперь можно задать профиль для анализа в JSON и получить результаты в JSON

В Vulristics теперь можно задать профиль для анализа в JSON и получить результаты в JSON

В Vulristics теперь можно задать профиль для анализа в JSON и получить результаты в JSON. Что открывает новые возможности по автоматизации работы с ним. По-простому: задаем на вход список CVE-шек и комментарии к ним (если есть), получаем на выходе оцененные CVE-шки (с типом уязвимости, продуктом, эксплуатацией вживую, публичными эксплоитами и прочим). А учитывая возможность добавлять данные по уязвимостям через Custom Data Source и управлять правилами детектов софтов (products.json) и типов уязвимостей (data_classification_vulnerability_types.py), получается очень гибкая штуковина. 😇

Можно выпускать отчёты сразу и в JSON, и в HTML:

Ноябрьский Microsoft Patch Tuesday

Ноябрьский Microsoft Patch Tuesday

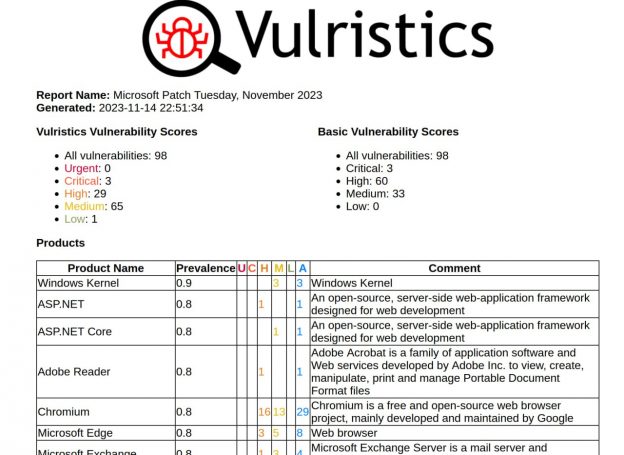
Ноябрьский Microsoft Patch Tuesday. Выпустил отчёт Vulristics, посмотрел. Всего 98 CVE-шек, 40 из них набежало с октябрьского MSPT. Выглядит очень блекло. 🤷‍♂️

1. Самая критичная Security Feature Bypass - Windows SmartScreen (CVE-2023-36025). Эксплуатируется вживую. Уязвимость в том, что можно создать файл .URL и при переходе по этому файлу на зловредный сайт Defender не спасёт. 🤨 Ерундень.
2. Elevation of Privilege - Windows Cloud Files Mini Filter Driver (CVE-2023-36036) и Elevation of Privilege - Windows DWM Core Library (CVE-2023-36033). Вживую эксплуатируются, можно SYSTEM получить.
3. 3 Spoofing уязвимости в Exchange (CVE-2023-36035, CVE-2023-36039, CVE-2023-36050). Требуют аутентификацию, но потенциально могут использоваться в NTLM Relay атаках.

Из забавного - фиксы для уязвимостей Curl. Оказывается используется в Windows Update. 🙈 Ещё какая-то уязвимость в Bluetooth - видимо в какой-то их старой железке.

🗒 Vulristics report

Прожектор по ИБ, выпуск №11 (12.11.2023): не верь описаниям, периметр и Аврора для физиков

Прожектор по ИБ, выпуск №11 (12.11.2023): не верь описаниям, периметр и Аврора для физиков. Записали очередной эпизод нашего еженедельного подкаста. В этот раз записывали таким составом:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Иван Шубин

00:00 Здороваемся и смотрим статистику
02:29 Как Лев съездил на Цифротех
07:52 Не верь описанию уязвимости - может внезапно поменяться (на примере недавней Improper Authorization в Confluence CVE-2023-22518)
11:36 Специалисты из Check Point Research раскрыли уязвимость в Microsoft Access, которая может быть использована злоумышленниками для получения NTLM-токенов пользователя Windows
15:31 Парочка занимательных аномалий из National Vulnerability Database
18:27 Про возраст уязвимости и её трендовость
29:38 Ещё один экран Бесконечного VM-a про сетевой периметр
40:05 Делюсь впечатлениями от покупки первого смартфона на Авроре для физиков
55:19 В преддверии Черной пятницы число веб-атак на ретейл России возросло на 50%
57:27 Минцифры России запускает второй этап программы bug bounty, распространив ее на все ресурсы и системы электронного правительства
01:00:47 В Южной Корее робот насмерть прижал мужчину
01:06:11 Иван рекомендует книгу "How vCISOs, MSPs and MSSPs Can Keep their Customers Safe from Gen AI Risks"
01:10:21 Прощание от Льва

Не верь описанию уязвимости - может внезапно поменяться (на примере недавней Improper Authorization в Confluence CVE-2023-22518)

Не верь описанию уязвимости - может внезапно поменяться (на примере недавней Improper Authorization в Confluence CVE-2023-22518)

Не верь описанию уязвимости - может внезапно поменяться (на примере недавней Improper Authorization в Confluence CVE-2023-22518). Как только эта уязвимость появилась, нам обещали, что злоумышленник никаких данных не получит, максимум повайпает (у вас же дампы есть - восстановите 😏).

"There is no impact to confidentiality as an attacker cannot exfiltrate any instance data."

В итоге через неделю оказалось, что с помощью этой уязвимости можно админа получить.

"This Improper Authorization vulnerability allows an unauthenticated attacker to reset Confluence and create a Confluence instance administrator account."

Упс. Ошибочка вышла. И выяснилось это, когда пошли реальные эксплуатации. 🤷‍♂️

Мораль: если видишь обновление безопасности в критичном софте, то не вчитывайся в описание, а тестируй и катай. Даже, если там про бла-бла-бла Memory Corruption, EoP или DoS. Не жди пока злоумышленники докрутят уязвимость до чего-то полезного. Целее будешь.

Парочка занимательных аномалий из National Vulnerability Database

Парочка занимательных аномалий из National Vulnerability Database

Парочка занимательных аномалий из National Vulnerability Database. Помните в августе была RCE уязвимость в WinRAR CVE-2023-40477? Так вот, NVD не знает такой уязвимости! CVE ID Not Found. 🤤 Сам RARLAB пишет про эту CVE, ZDI пишет, а NVD типа не при делах. Нет такой CVEшки, потеряли. 🤷‍♂️ Вот уж действительно 404. 😄

А вот помните совсем недавно, в октябре, RCE в Exim CVE-2023-42115 была? Трендовая, все дела. Куча публикаций. А чего NVD? Аналогично! CVE ID Not Found. 🙃

У NVD (вместе с Mitre) была всего одна задача, поддерживать реестр CVEшек, и они фейлятся из раза в раз. 😏

Обе уязвимости заводили, кстати, через ZDI, так что подозреваю здесь ошибку на стороне гениев из Trend Micro. А NVD что, им вообще пофиг.

PS: в BDU есть и первая, и вторая. 👍

Нормальные у нас смартфоны, у нас с маркетинговым позиционированием как-то не очень

Нормальные у нас смартфоны, у нас с маркетинговым позиционированием как-то не очень

Нормальные у нас смартфоны, у нас с маркетинговым позиционированием как-то не очень. Обещаю, последний пост про смартфоны. На время отложим эту тему и вернемся к уязвимостям. 😅 Просто как-то грустно смотреть на тонны однотипных токсичных комментариев под постами о российских смартфонах. Кажется беда в том, что людям не объясняют доходчиво весь расклад. Я тот ещё креатор, конечно, но пофантазировать на эту тему могу. 🙂 Я бы делал так.

1. Смартфоны это важная часть нашей жизни. Посмотрите в любом людном месте, в метро например. Чуть менее чем все уткнулись в свои смартфоны и куда-то там увлеченно пальцетычат. Последнее на что смотрит человек перед сном это экран смартфона, первое куда смотрит человек проснувшись это экран смартфона. Такова реальность.

2. В настоящее время смартфоны это фактически инструмент американского бигтеха для неоколониального контроля и угнетения. Через смартфоны они моют нашим согражданам мозги, шантажируют нас блокировками российских приложений в апсторах и отключением ключевых сервисов. Такое положение вещей просто унизительно для народа-победителя. "Вспомнишь ли ты, господам подавая салфетки, Тот праведный меч, что завещали великие предки?" (с)

3. Появились люди, настоящие патриоты и подвижники, которые поставили своей целью дать жителям России отечественный смартфон. А как это было сделать в условиях отставания в вычислительной технике? С нуля - практически невозможно. Сделали хитрее. Взяли за основу китайские устройства и начали производить их у нас. Да, пока из западных и китайских комплектующих, но в условиях отсутствия российских аналогов иначе было нельзя. Но самое главное - Операционная Система. Это сердце смартфона, наиболее важная его часть. Написать с нуля это спалить гигантское количество ресурсов и потратить годы на то, чтобы это было хоть как-то функционально похоже на западные аналоги. Нашли решение! В нужный момент перекупили у финнов права на мобильную ОС на основе Linux, которую начали разрабатывать ещё Nokia - в своё время лидеры рынка смартфонов. Американский бигтех Nokia уничтожил, но их наследие осталось жить и развиваться России, в нашей ОС Аврора.

4. Но самое главное было научиться устанавливать на устройство, которое было рассчитано только на богомерзкую, созданную американцами для неоколониального контроля и угнетения OS Android, нашу безопасную отечественную ОС Аврора. И это получилось сделать! Так что всё работает: экран показывает, тачскрин нажимается, нажатие на кнопки отрабатывает корректно, камера снимает, работает wifi, работает мобильный интернет, есть современный браузер и набор базовых приложений, можно звонить и принимать звонки, можно отправлять и принимать смс! Всё это требовало колоссальной работы на уровне драйверов устройств, но это было сделано! И не на одном устройстве, а на множестве. Слава российским инженерам!

5. Раньше смартфоны на ОС Аврора были доступны только корпоративным заказчикам. Но теперь, они стали доступны и тебе, гражданин! Причём по наиболее доступной цене. Бери, пользуйся, твори! Ты можешь использовать этот смартфон для решения своих повседневных задач, можешь использовать его для разработки и отладки софта под ОС Аврора, можешь способствовать, чтобы российские компании выпускали приложения под ОС Аврора. Развитие национальной мобильной инфраструктуры наше общее дело!

Первые впечатления от Fplus R570E на ОС Аврора

Первые впечатления от Fplus R570E на ОС АврораПервые впечатления от Fplus R570E на ОС АврораПервые впечатления от Fplus R570E на ОС АврораПервые впечатления от Fplus R570E на ОС АврораПервые впечатления от Fplus R570E на ОС АврораПервые впечатления от Fplus R570E на ОС Аврора

Первые впечатления от Fplus R570E на ОС Аврора. А ничего так, жить можно. 🙂

1. Сборка ОС на самом деле актуальная: 4.0.2.303 (Балаково)
2. Набор приложений весьма минималистичный, но всё основное есть. Браузер работает. Встроенные в страницу видео отрисовывает весьма задумчиво, но видео на Youtube и в VK проигрывает нормально.
3. Маркет и Аврора Центр есть, но они требуют какие-то QR-ы сканить - не разбирался.
4. Роскошнейший терминал из коробки с нормальным bash-ем и щедрым набором утилит типа curl, sed и awk. 😇 Можно скриптовать. Пароль от root-а можно задать в настройках, но попытки поднять привилегии через su закончились "сбоем…". 🤷‍♂️upd. нужно devel-su ❗️
5. При первом запуске показывает "На это устройство установлены сервисы Mobile Device Management (MDM), которые могут быть использованы для удалённого управления им. Если вы хотите отключить Device Management, пожалуйста, свяжитесь с системным администратором". Это не дело, надо будет у вендора выяснять.