Mаппинг сегментов рынка по анализу защищённости от Gartner на мои группы VM-продуктов (1/2)

Mаппинг сегментов рынка по анализу защищённости от Gartner на мои группы VM-продуктов (1/2)

Алексей Лукацкий снова поднял тему моих аббревиатур для групп VM-продуктов и привёл перечень сегментов рынка по анализу защищённости от Gartner. Задачи полностью импортозаместить гартнеровские термины у меня никогда не было и я к этому не призывал. Я хотел только карту отечественных VM-вендоров более-менее адекватную нарисовать. Но за любое упоминание и буст канала всегда спасибо! 😊 Раз на то пошло, попробовал сделать маппинг этих Gartner-овских сегментов рынка на мои группы VM-продуктов.

📌 Vulnerability Assessment (VA)

"The vulnerability assessment (VA) market is made up of vendors that provide capabilities to identify, categorize and manage vulnerabilities. These include unsecure system configurations or missing patches, as well as other security-related updates in the systems connected to the enterprise network directly, remotely or in the cloud."

Довольно "резиновый" сегмент, т.к. не определяются методы детекта, виды активов, функциональность по анализу. В моих терминах решения из этого сегмента попадут в Средства Детектирования Уязвимостей Инфраструктуры (СДУИ), если они сами детекты уязвимостей делают, или Средства Анализа Уязвимостей (САУ), если позволяют анализировать уязвимости из сторонних источников.

📌 External attack surface management (EASM)

"External attack surface management (EASM) refers to the processes, technology and managed services deployed to discover internet-facing enterprise assets and systems and associated vulnerabilities which include exposed servers, credentials, public cloud service misconfigurations, deep dark web disclosures and third-party partner software code vulnerabilities that could be exploited by adversaries."

Здесь полное соответствие Средствам Детектирования Уязвимостей Сетевого Периметра (СДУСП).

📌 Cyber asset attack surface management (CAASM)

"Cyber Asset Attack Surface Management (CAASM) is an emerging technology that focused on presenting a unified view of cyber assets to an IT and security team. […] In order to detect assets containing outdated software, misconfigurations, and other vulnerabilities CAASM tools use API integrations to connect with existing data sources of the organization."

Это дополнительная функциональность по учету информации об активах в Средствах Анализа Уязвимостей (САУ). Т.к. подчеркивается, что интеграция с другими системами через API, проблем с добавлением сторонних уязвимостей быть не должно.

📌 Breach and attack simulation (BAS)

"Breach and Attack Simulation (BAS) Tools enable organizations to gain a deeper understanding of security posture vulnerabilities by automating testing of threat vectors such as external and insider, lateral movement, and data exfiltration."

Если есть возможность добавлять сторонние уязвимости, то это дополнительная функциональность по построению цепочек атак в Средствах Анализа Уязвимостей (САУ), если нет, то дополнительная функциональность в Средствах Детектирования Уязвимостей Инфраструктуры (СДУИ).

📌 Vulnerability prioritization technology (VPT)

Упоминается только в одном документе как обозначение для решений, которые сами уязвимости не детектируют, но занимаются только приоритизацией. В таком описании соответствуют Средствам Анализа Уязвимостей (САУ).

📌 Penetration and testing as a service (PTaaS)

Описания на сайте Gartner-а не нашел. Всё, что я видел, сводилось к периметровым сервисам с ручной валидацией. Поэтому пока выглядит как дополнительная функциональность Средств Детектирования Уязвимостей Сетевого Периметра (СДУСП).

📌 Automated pentesting and red teaming (а тут аббревиатуру пока не придумали)

Описания у Gartner в свободном доступе не нашел. Если эта штука будет касаться не только периметра, но и внутренней инфраструктуры, то будет похоже на продвинутый BAS и также можно будет уложить в Средства Анализа Уязвимостей (САУ) или Средства Детектирования Уязвимостей Инфраструктуры (СДУИ) в зависимости от возможности добавлять сторонние уязвимости.
Часть 2

Наблюдаю за попыткой Red Hat расправиться с бесплатными клонами RHEL

Наблюдаю за попыткой Red Hat расправиться с бесплатными клонами RHEL

Наблюдаю за попыткой Red Hat расправиться с бесплатными клонами RHEL. Они прекратили публиковать srpm-пакеты RHEL в репозитории git.centos.org. Теперь можно будет забирать только исходники пакетов нестабильного дистриба CentOS Stream. 😏 Естественно, Alma и Rocky оказались в щекотливом положении. Вендоров отечественных RPM-based дистрибутивов новость тоже, наверняка, не порадовала. Самый смачный пост был у Mike McGrath, "Vice President of Core Platforms Engineering at Red Hat". Вообще в выражениях не стесняется:

"Я чувствую, что большая часть гнева из-за нашего недавнего решения относительно даунстримов исходит либо от тех, кто не хочет платить за время, усилия и ресурсы, вложенные в RHEL, либо от тех, кто хочет переупаковать их для собственной выгоды. Этот спрос на код RHEL лицемерен."

"В конечном счете, мы не находим ценности в ребилдерах RHEL-а и не обязаны облегчать жизнь ребилдерам"

"Простой ребилд кода без добавления ценности или какого-либо изменения представляет собой реальную угрозу для компаний с открытым исходным кодом во всем мире. Это реальная угроза открытому исходному коду, и она потенциально может вернуть опенсурс обратно в деятельность только для любителей […]".

Вот тебе и опенсурс. Как в КВНе было: "- Дайте полотенце - Вон там, на швабре возьмите". А кто-то ещё критикует МЦСТ за нарушение GPL. 😏

Так-то ещё с закапывания CentOS было понятно, что дело пахнет керосином и бежать нужно не на RHEL-клоны, а куда подальше.

На следующей неделе собираюсь выступить на Kaspersky Cyber Camp 2023

На следующей неделе собираюсь выступить на Kaspersky Cyber Camp 2023

На следующей неделе собираюсь выступить на Kaspersky Cyber Camp 2023. Отправил сегодня предфинальную версию презентации. Она будет про те вопросы, которые я в майский AM Live по VM-у закидывал и ответы на которые я разбирал в серии постов (про доступность баз знаний для анализа, про эталонный сканер, про поддержку методик ФСТЭК). Учитывая, что Kaspersky это тоже в определенной степени VM-вендор, думаю будет интересно обсудить это и в рамках выступления, и в кулуарах. 🙂

Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows

Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows

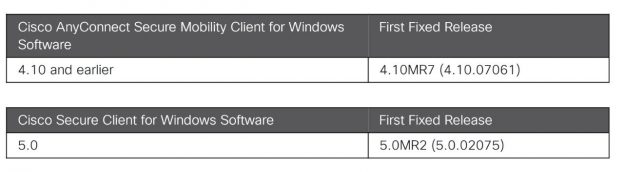
Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows. Речь об уязвимости CVE-2023-20178. Патчи вышли 7 июня. 18 июня исследователь Filip Dragović выложил PoC эксплоита "удаление произвольного файла". Вполне вероятно, что докрутят до чего-то более интересного, чем простое удаление файлов. Если у вас в организации всё ещё используется AnyConnect - потыкайте палочкой ответственных за обновление (и за импортозамещение, по случаю, тоже 😉).

А вот и обещанный подкаст с моим участием

А вот и обещанный подкаст с моим участием. 🙂

---

"▶️ Новый подкаст уже доступен в YouTube

👀 Переходите по ссылке, смотрите и оставляйте свои комментарии. Нам очень важно ваше мнение.

🗣 Гостем выпуска стал Александр Леонов, автор телеграм-канала «Управление уязвимостями и прочее». Эксперт рассказал об особенности VM в России. Как на процесс управления уязвимостями повлияли исход иностранных вендоров, тренд на импортозамещение и нововведения регуляторов."

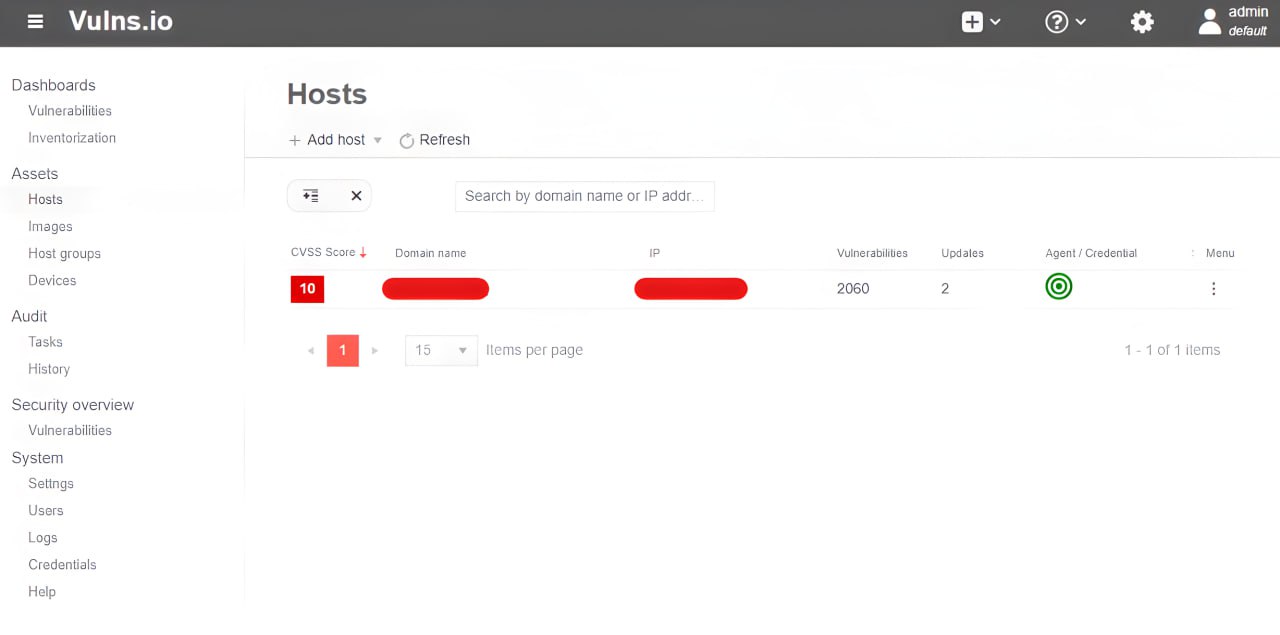
Как я тестил VulnsIO on-prem

Как я тестил VulnsIO on-prem

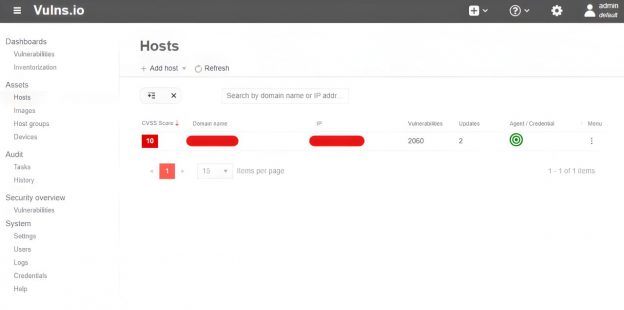
Как я тестил VulnsIO on-prem. Установка простая. Нужна Linux-овая виртуалка, на неё ставим docker и docker-compose. Затем скачиваем с официального сайта консольную утилиту vio-installer. Отвечаем на вопросы в текстовом интерфейсе и через минут 5 получаем развернутое VM-решение с web-интерфейсом. 👍

Из подводных камней можно отметить то, что инсталлеру нужен доступ не только до vulns.io, но и до некоторых других внешних registry для скачивания образов. Не все требуемые доступы сейчас описаны в руководстве. Пришлось несколько раз запускать инсталлер и дозаказывать доступы от виртуалки наружу. Также были проблемы со скачиванием некоторых образов. Видимо проблемы были на стороне окружения, всё решилось ограничением количества одновременных потоков на уровне docker-демона:

/etc/docker/daemon.json

{
  "max-concurrent-downloads" : 1
}

Но это всё мелочи.

Помимо безагентного сканирования, VulnsIO поддерживает также честное агентное сканирование. Т.е. на таргет-хосты можно поставить агенты, которые будут сами подключаться к on-prem серверу VulnsIO по 443 порту и периодически скидывать туда данные для расчета уязвимостей (можно и принудительно обновить данные через задачу на аудит). Подход +- как у Qualys с легковесными агентами. Агенты обновляются сами. Аутентификации агента на доменные учётки не завязана. В общем, тут всё удобно и работает так, как ожидается.

При сравнении со ScanOVAL для тестового Windows Server хоста и тот, и другой надетектировал около 2000 CVE. При этом пересечение получилось 68%. Есть по ~ 300-400 CVE, которые детектируются одним из средств, а другим нет. 🤷‍♂️ С чем связаны расхождения это вполне себе повод для дальнейшего ресерча и общения с вендором, но то, что совпадает сильно больше половины, это уже неплохо. 😉

Выпустил эпизод про июньский Microsoft Patch Tuesday

Выпустил эпизод про июньский Microsoft Patch Tuesday. В целом, совпало с первыми впечатлениями, но добавил спуфинг в OneNote и подсветил уязвимости с "Proof-of-Concept Exploit" в CVSS Temporal. Ну и добавил деталей, как обычно.

———

Hello everyone! This episode will be about Microsoft Patch Tuesday for June 2023, including vulnerabilities that were added between May and June Patch Tuesdays. This time there were only 3 vulnerabilities used in attacks or with a public exploit. And only one of them is more or less relevant.

TOP of the Vulristics report
00:38 Memory Corruption – Microsoft Edge (CVE-2023-3079)
01:12 Remote Code Execution – GitHub (CVE-2023-29007)
01:40 Spoofing – Microsoft OneNote (CVE-2023-33140)

02:01 10 vulnerabilities CVSS Temporal Metrics "Proof-of-Concept Exploit"

No exploits or signs of exploitation in the wild
03:10 Remote Code Execution – Windows Pragmatic General Multicast (PGM) (CVE-2023-29363, CVE-2023-32014, CVE-2023-32015)
04:02 Remote Code Execution – Microsoft Exchange (CVE-2023-32031, CVE-2023-28310)
05:27 Elevation of Privilege – Microsoft SharePoint (CVE-2023-29357)

🎞 Video
🎞 Video2 (for Russia)
📘 Blogpost
🗒 Vulristics report