Архив метки: втрендеVM

Апрельский "В тренде VM": уязвимость в Microsoft SharePoint

Апрельский В тренде VM: уязвимость в Microsoft SharePoint

Апрельский "В тренде VM": уязвимость в Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. Она снова моновендорная, майкрософтовская, и в этот раз компактнее некуда. Если в прошлом мартовском было четыре трендовые уязвимости, то в этом апрельском только одна. В следующем майском ожидаем как минимум три трендовые уязвимости. 😉

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Уязвимость из январского Microsoft Patch Tuesday:

🔻 RCE - Microsoft SharePoint (CVE-2026-20963). Уязвимость сначала считалась менее опасной из-за требования аутентификации PR:L, но после пересмотра Microsoft выяснилось, что аутентификация для эксплуатации не нужна PR:N. Уязвимость добавили в CISA KEV, а значит злоумышленники уже эксплуатируют её в реальных атаках. Публичных эксплоитов пока нет.

🟥 Полный список трендовых уязвимостей смотрите на портале
Мартовский "В тренде VM": и снова уязвимости только в продуктах Microsoft

Мартовский В тренде VM: и снова уязвимости только в продуктах Microsoft

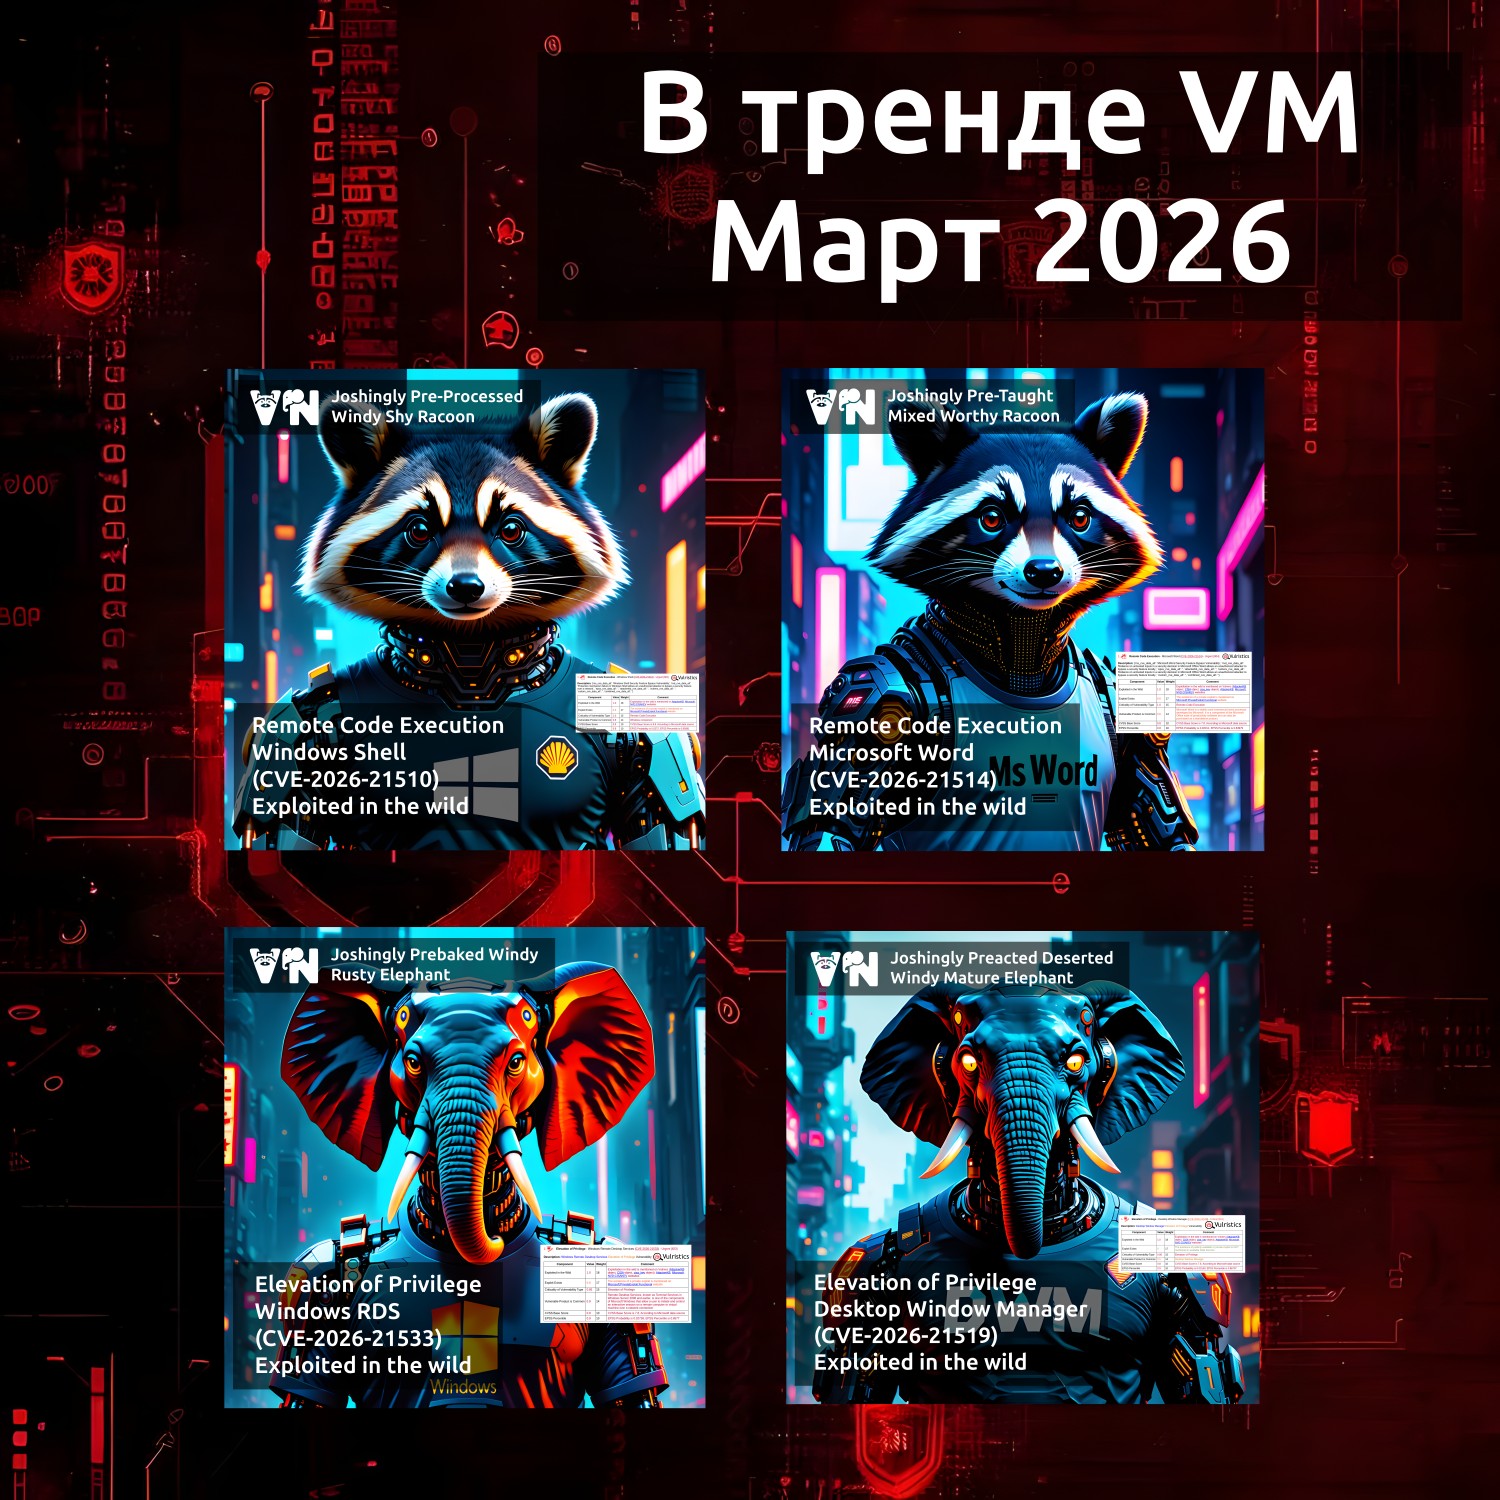
Мартовский "В тренде VM": и снова уязвимости только в продуктах Microsoft. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. Как и в феврале, она получилась весьма компактной и моновендорной.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Все четыре уязвимости из февральского Microsoft Patch Tuesday и все с признаками активной эксплуатации:

🔻 RCE - Windows Shell (CVE-2026-21510)
🔻 RCE - Microsoft Word (CVE-2026-21514)

💬 Microsoft классифицировали две уязвимости выше как Security Feature Bypass, однако фактически это Remote Code Execution.

🔻 EoP - Windows Remote Desktop Services (CVE-2026-21533)
🔻 EoP - Desktop Window Manager (CVE-2026-21519)

🟥 Полный список трендовых уязвимостей смотрите на портале
Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации. Атакующие, с высокой вероятностью связанные с группировкой BoTeam, рассылают зловредные RTF-файлы, оформленные как переписка с регулятором Ространснадзор ("Акт проверки транспортного средства", "Форма письменных пояснений").

Уязвимость CVE-2026-21509 позволяет обойти функции безопасности OLE при открытии зловредного документа Microsoft Office, выполнить HTTPS-запрос к серверу злоумышленников и скомпрометировать десктоп жертвы в ходе многоступенчатой атаки.

Уязвимость была экстренно исправлена 26 января вне регулярных Microsoft Patch Tuesday. Входит в списки трендовых уязвимостей Positive Technologies и R-Vision.

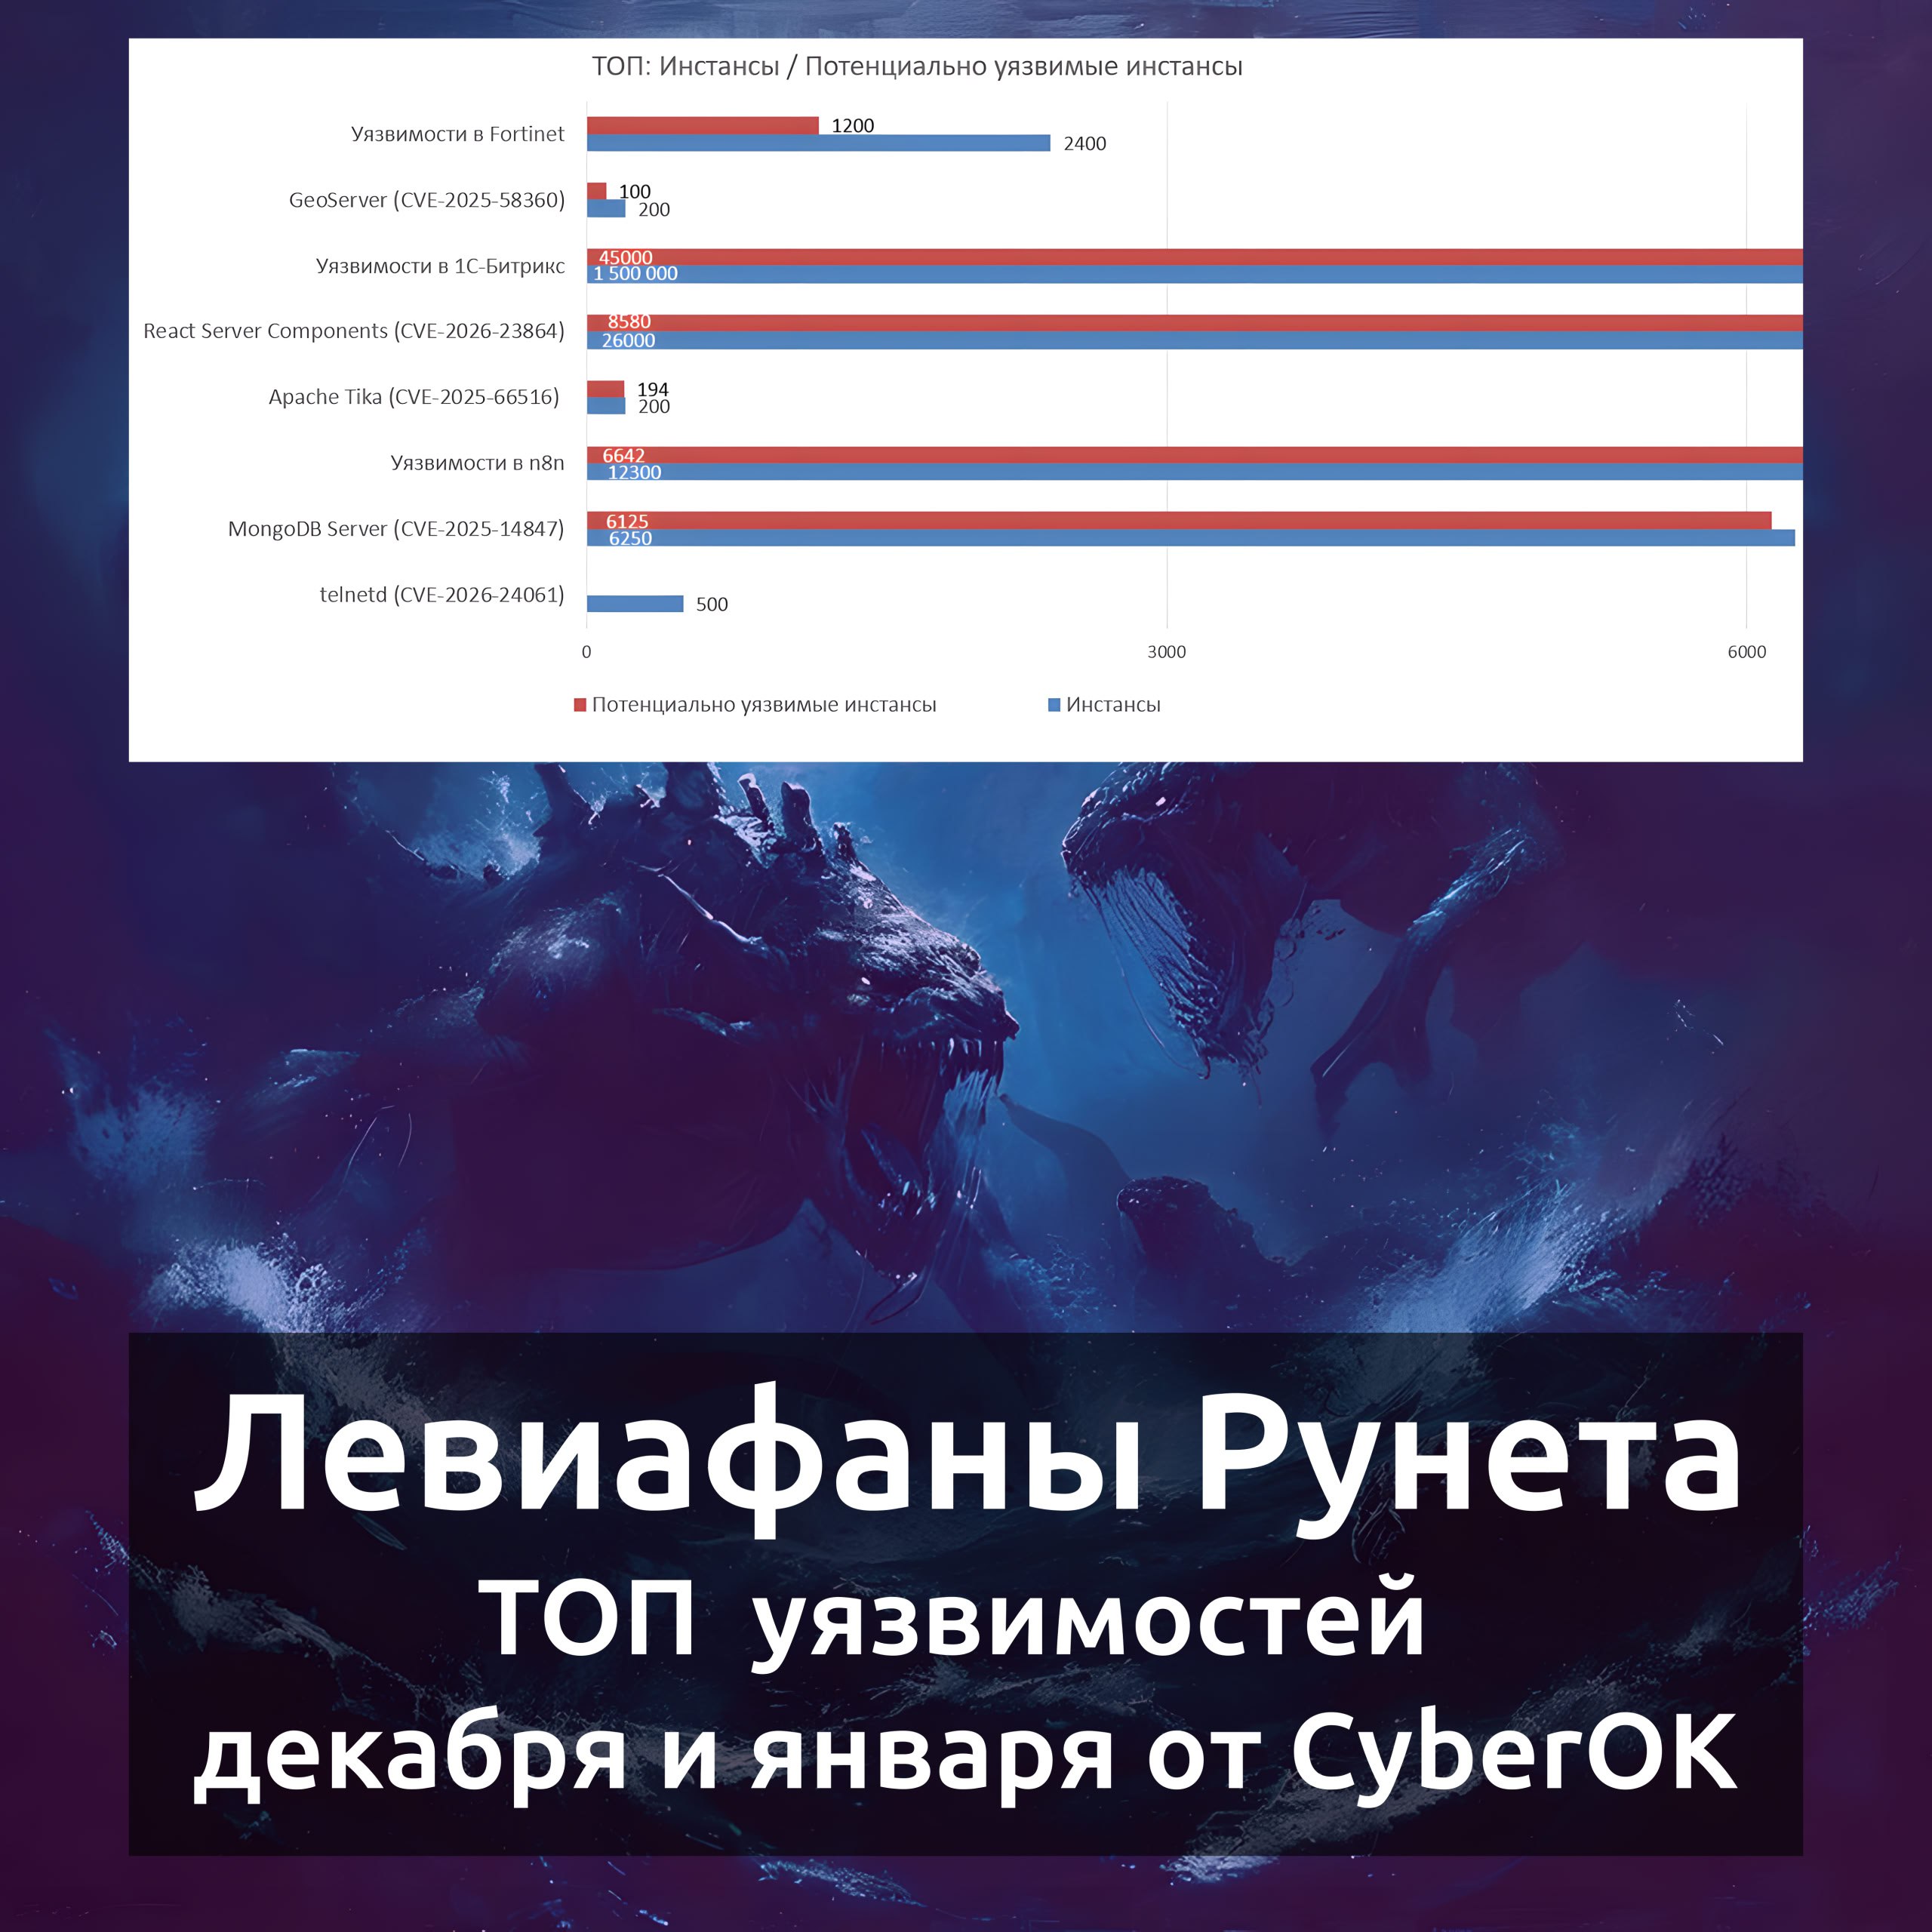
Посмотрел пост с трендовыми уязвимостями за декабрь и январь по версии CyberOK, опубликованный 4 февраля

Посмотрел пост с трендовыми уязвимостями за декабрь и январь по версии CyberOK, опубликованный 4 февраля

Посмотрел пост с трендовыми уязвимостями за декабрь и январь по версии CyberOK, опубликованный 4 февраля. CyberOK определяют трендовость на основе CybVSS и делают акцент на уязвимостях сетевого периметра российских организаций.

Одна уязвимость была также в январском дайджесте Positive Technologies:

🔻 InfDisc - MongoDB "MongoBleed" (CVE-2025-14847)

Ещё семь относят к трендовым только CyberOK:

🔻 AuthBypass - GNU Inetutils (telnetd) (CVE-2026-24061)
🔻 RCE - n8n "ni8mare" (CVE-2026-21858, CVE-2025-68613, CVE-2025-68668)
🔻 XXE - Apache Tika (CVE-2025-66516)
🔻 DoS - React Server Components (CVE-2026-23864)
🔻 InfDisc - 1C-Битрикс (BDU:2025-16324, BDU:2025-16325, BDU:2025-16349, BDU:2025-16350)
🔻 XXE - GeoServer (CVE-2025-58360)
🔻 AuthBypass - Fortinet (CVE-2025-59718, CVE-2026-24858, CVE-2025-59719, CVE-2020-12812)

Продолжение

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля. Всего три уязвимости. Две из них в продуктах Microsoft также попали в список трендовых от Positive Technologies:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Ещё одну уязвимость относят к трендовым только R-Vision:

🔻 AuthBypass - GNU Inetutils Telnet (CVE-2026-24061)

Уязвимость критичная. 💯 Однако, если в 2026 году у вас в проде используется Telnet, это должно вызывать вопросики само по себе. 😉 Также важно понимать, что уязвим не Telnet как протокол, а реализация Telnet-сервера в GNU Inetutils, альтернативных реализаций множество. Есть данные, что в Рунете реально подвержены уязвимости всего около пяти хостов. Так что трендовость под вопросом, но если у вас эта уязвимость детектируется, безусловно, устраняйте.

Февральский "В тренде VM": уязвимости в продуктах Microsoft

Февральский В тренде VM: уязвимости в продуктах Microsoft

Февральский "В тренде VM": уязвимости в продуктах Microsoft. Традиционная ежемесячная подборка трендовых уязвимостей. В этот раз компактная и моновендорная.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего две уязвимости:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

🟥 Портал трендовых уязвимостей

Январский "В тренде VM": уязвимости в Windows, React и MongoDB

Январский В тренде VM: уязвимости в Windows, React и MongoDB

Январский "В тренде VM": уязвимости в Windows, React и MongoDB. Традиционная ежемесячная подборка трендовых уязвимостей. Стартуем сезон 2026. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего три уязвимости:

🔻 EoP - Windows Cloud Files Mini Filter Driver (CVE-2025-62221)
🔻 RCE - React Server Components "React2Shell" (CVE-2025-55182)
🔻 InfDisc - MongoDB "MongoBleed" (CVE-2025-14847)

🟥 Портал трендовых уязвимостей