Архив метки: Cisco

Cisco не осилили Vulnerability Management

Cisco не осилили Vulnerability Management

Cisco не осилили Vulnerability Management. 🤷‍♂️ В 2021 году Cisco купили известного и вполне успешного VM-вендора Kenna Security. В пресс-релизе обещали продемонстрировать "unprecedented combined capability".

И вот через 4 года, 9 декабря, Cisco объявили об окончании продаж и завершении жизненного цикла Cisco Vulnerability Management, Vulnerability Intelligence и модуля Application Security (ранее известных как Kenna VM, Kenna VI и AppSec). 🌝

🔹 продажи заканчиваются 10 марта 2026
🔹 продления - до 11 июня 2026
🔹 последний день поддержки - 30 июня 2028

"Cisco будут поддерживать текущие коннекторы, однако не будут разрабатывать какие-либо новые коннекторы и не будут выполнять переходы на новые платформы вендоров или вносить изменения в схемы данных. Алгоритм Cisco Security Risk Score не будет изменяться. Поддержка CVSS4 или EPSS v4 добавляться не будет." Морозят as is. 🥶

Каких-либо замен клиентам не предлагают. 🤷‍♂️

Tenable и Qualys зовут клиентов Cisco к себе.

Октябрьский "В тренде VM": уязвимости в Cisco ASA/FTD и sudo

Октябрьский В тренде VM: уязвимости в Cisco ASA/FTD и sudo

Октябрьский "В тренде VM": уязвимости в Cisco ASA/FTD и sudo. Традиционная ежемесячная подборка. В этот раз снова без уязвимостей Microsoft. 😲

🗞 Пост на Хабре
🗞 Пост на SecurityLab
🗒 Дайджест на сайте PT

Всего три идентификатора:

🔻 Remote Code Execution - Cisco ASA/FTD (CVE-2025-20333, CVE-2025-20362). Эта цепочка уязвимостей эксплуатируется в атаках с мая 2025 года, но публичных эксплоитов пока нет.
🔻 Elevation of Privilege - Sudo (CVE-2025-32463). Есть признаки эксплуатации вживую, доступно множество публичных эксплоитов.

Про уязвимость Remote Code Execution - Cisco ASA/FTD (CVE-2025-20333, CVE-2025-20362)

Про уязвимость Remote Code Execution - Cisco ASA/FTD (CVE-2025-20333, CVE-2025-20362)

Про уязвимость Remote Code Execution - Cisco ASA/FTD (CVE-2025-20333, CVE-2025-20362). Cisco ASA и FTD - одни из самых распространённых решений для защиты периметра и организации удалённого доступа к корпоративной инфраструктуре. 🔗 25 сентября для них вышли обновления, исправляющие цепочку уязвимостей для получения полного контроля над устройствами:

🔻 Уязвимость CVE-2025-20362 позволяет неаутентифицированному злоумышленнику получить доступ к URL с ограниченным доступом.

🔻 Уязвимость CVE-2025-20333 позволяет аутентифицированному злоумышленнику выполнить произвольный код от root-а.

👾 Cisco сообщают, что цепочка уязвимостей эксплуатируется в атаках с мая 2025 года. Атаки связаны с кампанией ArcaneDoor. В атаках используются малвари LINE VIPER и RayInitiator.

🛠 Публичных эксплоитов пока нет.

🌐 Shadowserver показывает более 45000 уязвимых хостов, из них более 2000 в России.

Майский выпуск "В тренде VM": уязвимости в Microsoft Windows и фреймворке Erlang/OTP

Майский выпуск В тренде VM: уязвимости в Microsoft Windows и фреймворке Erlang/OTP

Майский выпуск "В тренде VM": уязвимости в Microsoft Windows и фреймворке Erlang/OTP. Традиционная ежемесячная подборка. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего 4 трендовые уязвимости:

🔻 Elevation of Privilege - Windows Common Log File System Driver (CVE-2025-29824)
🔻 Elevation of Privilege - Windows Process Activation (CVE-2025-21204)
🔻 Spoofing - Windows NTLM (CVE-2025-24054)
🔻 Remote Code Execution - Erlang/OTP (CVE-2025-32433)

Про уязвимость Remote Code Execution - Erlang/OTP (CVE-2025-32433)

Про уязвимость Remote Code Execution - Erlang/OTP (CVE-2025-32433)

Про уязвимость Remote Code Execution - Erlang/OTP (CVE-2025-32433). Erlang - язык программирования для построения масштабируемых систем мягкого реального времени с требованиями высокой доступности. Используется в телекоммуникациях, банковской сфере, e-commerce, компьютерной телефонии и мессенджерах. OTP - набор Erlang-библиотек, предоставляющий middleware для разработки таких систем.

Уязвимость обработки сообщений в SSH-сервере Erlang/OTP позволяет неаутентифицированному злоумышленнику выполнить произвольный код. Код выполняется в контексте SSH-демона. Если демон запущен от root-а, это даёт полный контроль над устройством.

🔻 Бюллетень вендора вышел 16 апреля. Безопасные версии: OTP-27.3.3, OTP-26.2.5.11 и OTP-25.3.2.20.

🔻 Уже 17 апреля в блоге Platform Security появился write-up и PoC эксплоита (разработанный с использование AI).

🔻 Уязвимости подвержены устройства Cisco. И, наверняка, не только они. 😏

👾 Признаков эксплуатации вживую пока нет.

Закругляю февраль традиционным англоязычным постом и видяшкой

Закругляю февраль традиционным англоязычным постом и видяшкой. 🙂 Чуть-чуть поговорил про опенсурсные проекты (признаться, не было особо времени ими заниматься, пока одни намётки), про PT-шные активности и, естественно, про уязвимости (трендовые и не очень).

———

February 2024: Vulremi, Vuldetta, PT VM Course relaunch, PT TrendVulns digests, Ivanti, Fortinet, MSPT, Linux PW

Hello everyone! In this episode, I will talk about the February updates of my open source projects, also about projects at my main job at Positive Technologies and interesting vulnerabilities.

My Open Source projects
00:14 Vulremi - a simple vulnerability remediation utility
00:55 Vuldetta - an API for detecting vulnerabilities based on a list of Linux packages

Positive Technologies
01:22 Two new video modules for the relaunch of the Vulnerability Management training course
02:00 Monthly digests of trending vulnerabilities

Vulnerabilities
02:17 RCEs in the Ivanti Connect Secure, Ivanti Policy Secure and Ivanti Neurons for ZTA (CVE-2024-21887, CVE-2023-46805, CVE-2024-21893)
03:47 Arbitrary Code Execution vulnerability in Fortinet FortiOS and FortiProxy (CVE-2024-21762)
04:11 Cisco ASA Information Disclosure vulnerability (CVE-2020-3259) is used by the Akira ransomware
04:55 February Microsoft Patch Tuesday
07:14 February Linux Patch Wednesday

🎞 Video
📘 Blogpost
🎞 VKVideo

Посмотрел какие CVE упоминаются в вышедшем вчера "Check Point 2024 Cyber Security Report"

Посмотрел какие CVE упоминаются в вышедшем вчера Check Point 2024 Cyber Security ReportПосмотрел какие CVE упоминаются в вышедшем вчера Check Point 2024 Cyber Security ReportПосмотрел какие CVE упоминаются в вышедшем вчера Check Point 2024 Cyber Security Report

Посмотрел какие CVE упоминаются в вышедшем вчера "Check Point 2024 Cyber Security Report".

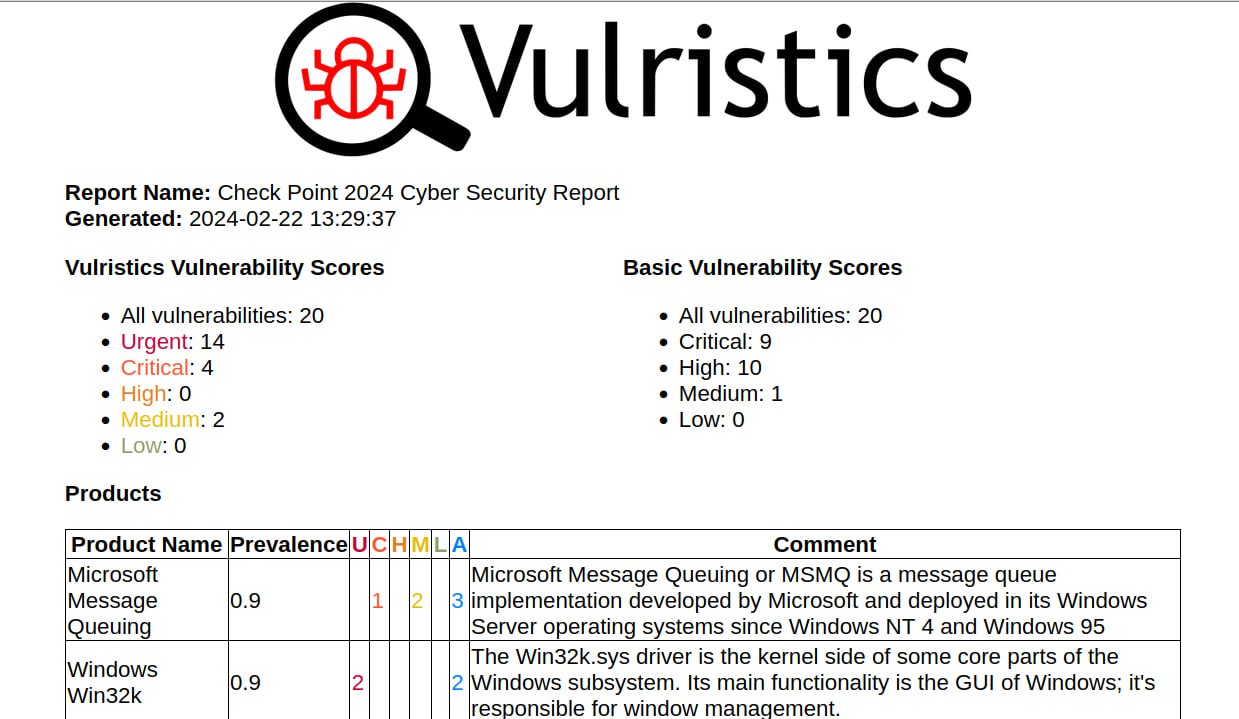
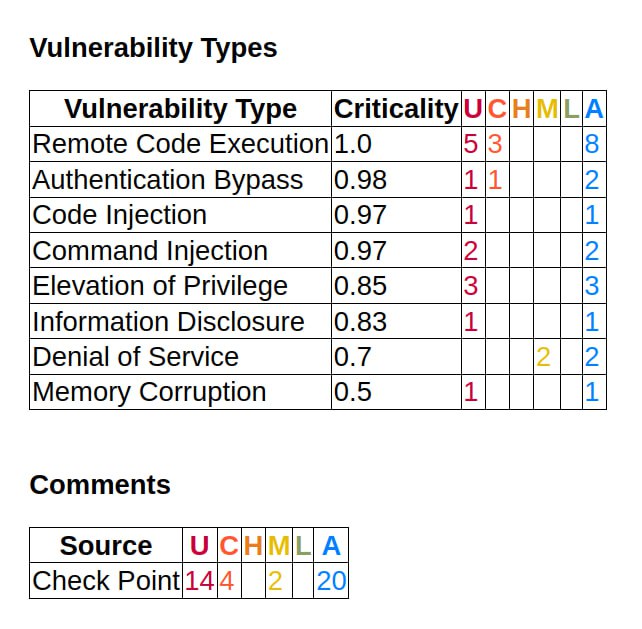
Всего 20 CVE.

🔸 17 с формальным признаком активной эксплуатации и только 3 без признака (в Microsoft Message Queuing).
🔸 Публичные PoC-и есть для всего, кроме RCE в Cisco IOS (CVE-2017-6742), AuthBypass в Cisco ASA (CVE-2023-20269) и DoS в Microsoft Message Queuing (CVE-2023-21769, CVE-2023-28302).

Если убрать те уязвимости, которые упоминались в отчёте Qualys за 2023 год, остаётся 13 "оригинальных" CVE:

🔻 Remote Code Execution - Apache Tomcat (CVE-2023-47246)
🔻 Remote Code Execution - WinRAR (CVE-2023-38831)
🔻 Remote Code Execution - ESXi (CVE-2021-21974)
🔻 Remote Code Execution - NetScaler Application Delivery Controller (CVE-2023-3519)
🔻 Elevation of Privilege - Windows Win32k (CVE-2021-1732)
🔻 Elevation of Privilege - Windows Win32k (CVE-2020-1054)
🔻 Information Disclosure - NetScaler Application Delivery Controller (CVE-2023-4966)
🔻 Memory Corruption - ESXi (CVE-2019-5544)
🔻 Remote Code Execution - Microsoft Message Queuing (CVE-2023-21554)
🔻 Remote Code Execution - Cisco IOS (CVE-2017-6742)
🔻 Authentication Bypass - Cisco ASA (CVE-2023-20269)
🔻 Denial of Service - Microsoft Message Queuing (CVE-2023-21769)
🔻 Denial of Service - Microsoft Message Queuing (CVE-2023-28302)

Выпустил 2 версии отчёта Vulristics с комментариями Check Point:

🗒 Vulristics Check Point 2024 Cyber Security Report (20)
🗒 Vulristics Check Point 2024 Cyber Security Report WITHOUT Qualys (13)