Архив метки: Cisco

Прожектор по ИБ, выпуск №18 (13.01.2024): Герои Оземпика in-the-middle

Прожектор по ИБ, выпуск №18 (13.01.2024): Герои Оземпика in-the-middle

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

Первый выпуск в новом году, накопилось много новостей. 🙂

00:00 Здороваемся, обсуждаем новый ноутбук Льва без камеры, радуемся относительно большому количеству просмотров прошлого выпуска
03:10 Внезапно про обновление Heroes III с новыми замками
05:15 Несколько минут здорового самопиара. Говорим про видео-проекты: Ответь за 5 секунд (в последнем я участвовал), ИИ несёт бред, Собираем карьеру
09:20 Закладка в прошивке светодиодной гирлянды
13:04 NVD включили заднюю в вопросе отключения СVЕ-фидов
15:39 Итоги 2023 года от Qualys Threat Research Unit
21:47 Январский Microsoft Patch Tuesday и MitM
29:14 Июньская Authentication Bypass уязвимость Sharepoint (CVE-2023-29357) в активной эксплуатации; конкурс: на что заменить Sharepoint?
32:15 Cisco исправили критичную Arbitrary File Upload / RCE уязвимость в Unity Connection (CVE-2024-20272); конкурс: на что заменить CUC?
37:45 Атаки на Ivanti Connect Secure / lvanti Policy Secure с использованием 0Day RCE уязвимости (CVE-2023-46805, CVE-2024-21887)
41:06 Курьёзная критичная уязвимость в GitLab - восстановление пароля от аккаунта на левый email (CVE-2023-7028); конкурс стихов 😅
44:10 ИС Антифишинг от Минцифры
45:38 Всемирный совет церквей (WCC) был атакован вымогателями
48:50 МВД России предупреждает о новых способах мошенничества
50:24 Цукерберг берет деньги за отказ от сбора и использования личных данных под целевую рекламу
51:29 Почти 170 случаев утечек персональных данных россиян зафиксированы в 2023 году
54:41 Прощание от Mr.X про Оземпик
Прожектор по ИБ, выпуск №9 (30.10.2023)

Прожектор по ИБ, выпуск №9 (30.10.2023). С небольшим опозданием записали очередной эпизод. В этот раз в основном были новости про актуальные уязвимости. Но, как мне показалось, интереснее были побочные обсуждения: про балансировщики, национальный Anti-DDoS, опасность утекших учёток от Госуслуг и лучший вариант для второго фактора.

Мы это:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся и смотрим статистику по просмотрам. Прошлый выпуск посмотрело больше 100 человек - нормально
01:26 Обсуждаем мемный ролик про Privilege Escalation в Cisco IOS XE (CVE-2023-20198), 30к поломанных устройств и смену импланта, чтобы затруднить детектирование
05:47 iPhone три года сливали MAC-адрес из-за дефектной функции приватности. Насколько вообще опасно, что MAC вашего устройства узнают?
10:12 Про уязвимости "Citrix Bleed" NetScaler ADC/Citrix ADC, NetScaler Gateway (CVE-2023-4966) и актуальные уязвимости VMware: RCE в vCenter Server (CVE-2023-34048) и обход аутентификации в Aria Operations for Logs (CVE-2023-34051). Насколько в России популярны NetScaler ADC и Aria Operations? Лев интересно рассказывает про NGINX и про балансировщики, в том числе отечественные.
14:26 Читаем блог Алексея Лукацкого из 2013 года: Кто захватит мировой рынок кибербезопасности к 2023 году? Мэтр всё предсказал!
17:21 В России создают суперантивирус с динамическим анализом трафика с оригинальным названием "Мультисканер". Здесь же обсудили и национальный Anti-DDoS.
21:55 Компания Miercom выпустила отчёт "Конкурентная Оценка Управления Уязвимостями" - сканеры детектируют не все существующие уязвимости
24:36 Vulners представили AI Score v2 - предсказание CVSS Base Score
28:28 Доступ к "Госуслугам" станет возможен только по двухэтапной аутентификации. Обсудили как злоумышленники могут взять на вас микрокредит или продать вашу квартиру через госуслуги и какой второй фактор самый лучший.
37:17 Мем недели - кресло для безопасника в каждом номере отеля
39:38 Прощание от Mr. X

Прожектор по ИБ, выпуск №8 (22.10.2023)

Прожектор по ИБ, выпуск №8 (22.10.2023). Записали очередной эпизод. Из основного: обсуждали Аврору ОС и отечественные смартфоны/планшеты, разобрали актуальные уязвимости с упором на Linux, немного коснулись регуляторики. К сожалению, у нас был какой-то сбой с видео, поэтому с 35:37 мы без камер. 🤷‍♂️

Мы это:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся и радуемся, что прошлый выпуск вроде неплохо смотрели 🙂
01:45 Лев поучаствовал в IVADAY 2023 и ему подарили отечественный планшет от БайтЭрг
08:40 Кажется, что смартфоны нa Авроре для физиков могут появиться в ноябре. Обсуждаем зачем и кому это вообще нужно
19:23 Телеканалы и операторов связи обяжут создать ИБ-подразделения
23:17 Auth bypass в Cisco IOS ХЕ (CVE-2023-20198)
27:47 13 эксплоитов ботнета Mirai
30:37 RCE уязвимость в JetBrains TeamCity (CVE-2023-42793)
33:56 Женщина сама себя сняла с электронной очереди в детский сад в Астане
35:37 Смотрим отчёт по октябрьскому Linux Patch Wednesday
37:52 GNOME уязвим перед RCE-атаками из-за ошибки в библиотеке libcue
41:20 Охарактеризуйте олдскульную ИБ одним словом и шлите нам свои мемасики
42:38 ФБР предупредила о хакерах-вымогателях, атакующих клиники пластической хирургии в США и мире
43:43 В CISA KEV появилась новая колонка, отвечающая за использование уязвимости в атаках шифровальщиков
45:13 Практический вопрос использования методики оценки уровня критичности уязвимостей ФСТЭК
49:43 Сходка "ПоИБэшечка: К истокам" 31 октября
51:50 Прощание от Mr. X

По Privilege Escalation в Cisco IOS XE (CVE-2023-20198), о которой вчера писал, прям паника в ИБшных СМИ пошла

По Privilege Escalation в Cisco IOS XE (CVE-2023-20198), о которой вчера писал, прям паника в ИБшных СМИ пошла

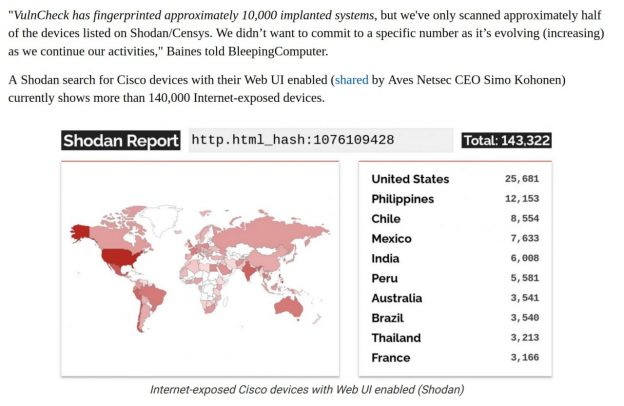
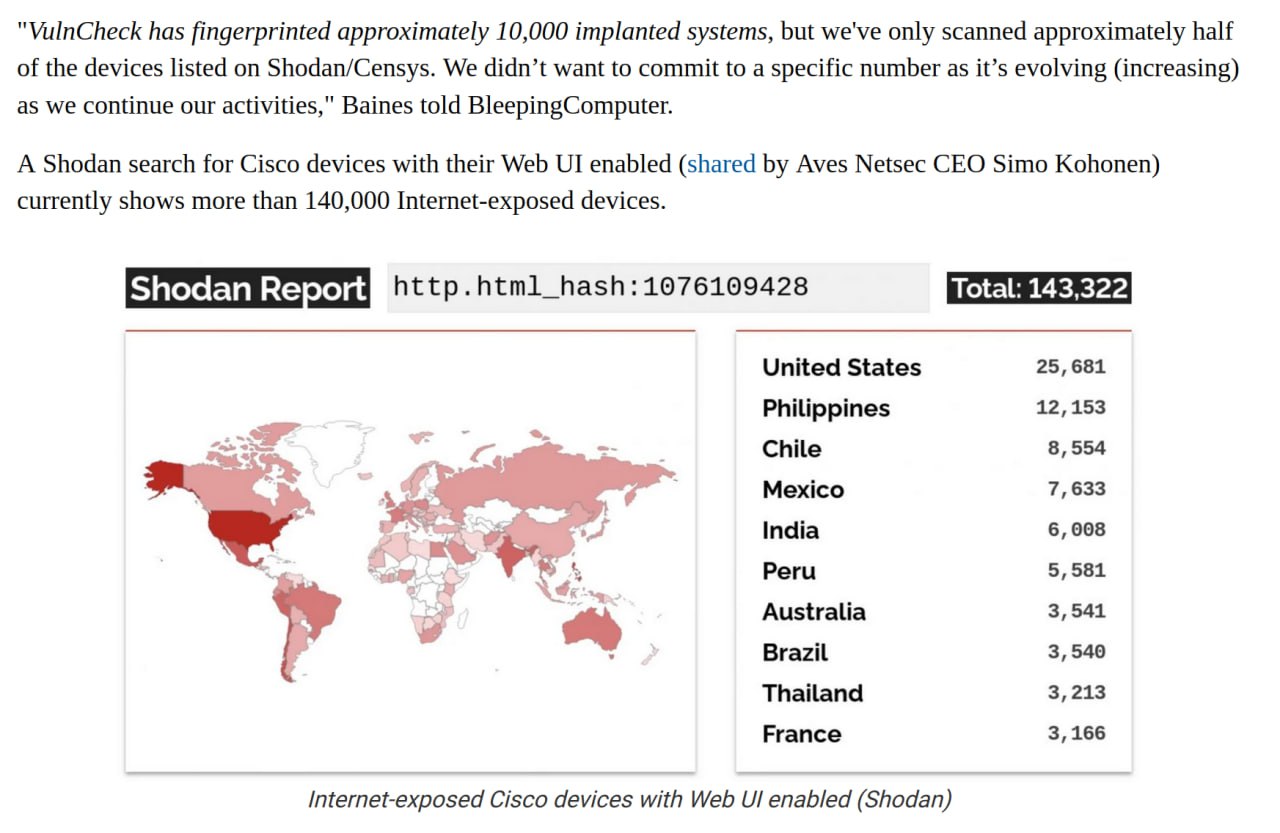
По Privilege Escalation в Cisco IOS XE (CVE-2023-20198), о которой вчера писал, прям паника в ИБшных СМИ пошла. Товарищи из Vulnerability Intelligence компании VulnCheck выпустили скрипт для проверки Cisco IOS XE на компрометацию и начали сканировать выдачу Shodan/Censys с устройствами Cisco. В этой выдаче где-то 140000 хостов. И вот они заявили журналисту из Bleeping Computer, что где-то половину хостов просканили и где-то 10000 устройств с имплантом обнаружили. То есть не просто уязвимых, а уже взломанных. А сколько их всего будет сложно даже предположить. 🍿

Хорошая демонстрация почему нужно отслеживать информацию об уязвимостях и быстро-быстро реагировать. Ну и стараться уменьшать свой периметр на сколько возможно, убирая от туда ненужное (типа веб-гуёв сетевых устройств).

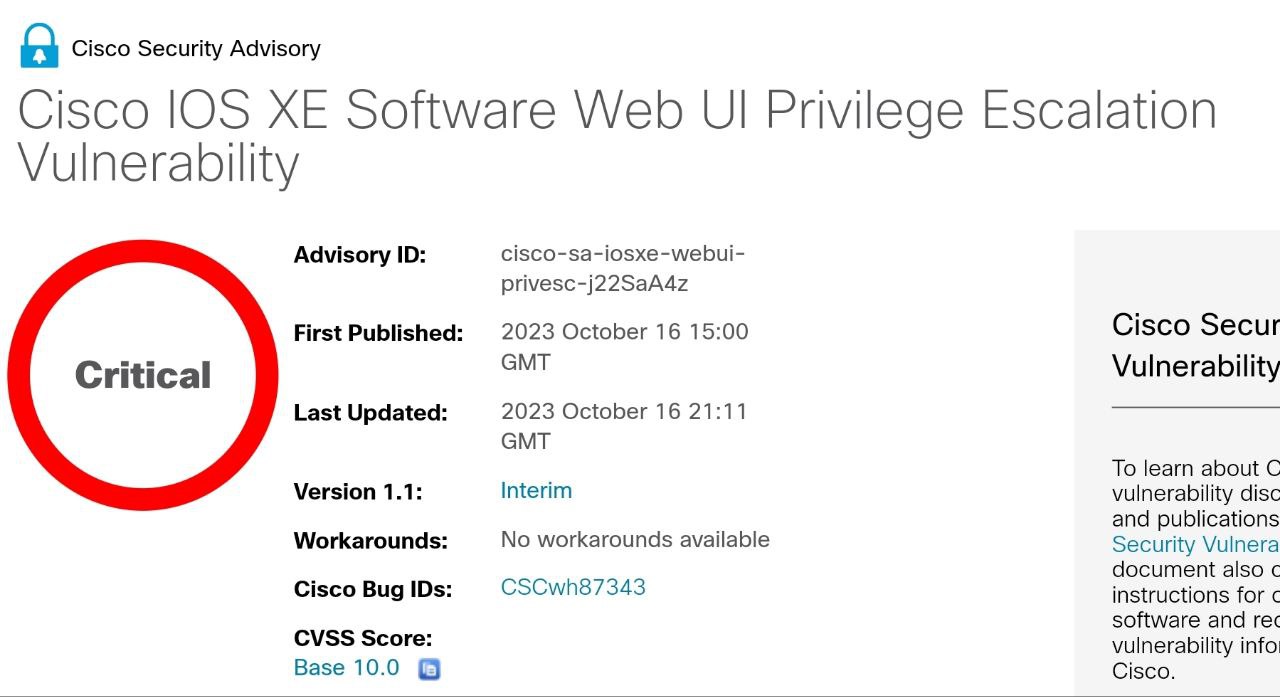
Очередная Privilege Escalation c CVSS 10, на этот раз в Cisco IOS XE (CVE-2023-20198)

Очередная Privilege Escalation c CVSS 10, на этот раз в Cisco IOS XE (CVE-2023-20198)

Очередная Privilege Escalation c CVSS 10, на этот раз в Cisco IOS XE (CVE-2023-20198). Как и в случае с Confluence, это значит полную компрометацию актива неаутентифицированным злоумышленником.

"Cisco известно об активной эксплуатации ранее неизвестной уязвимости в функции веб-интерфейса Cisco IOS XE, когда его выставляли в Интернет или в ненадежные сети. Эта уязвимость позволяет удаленному злоумышленнику, не прошедшему аутентификацию, создать учетную запись в уязвимой системе с уровнем привилегий 15. Затем злоумышленник может использовать эту учетную запись для получения контроля над уязвимой системой." 🤷‍♂️

Есть IOCи, патчей нет. Рекомендуют клиентам отключать функцию HTTP-сервера во всех системах доступных из Интернет.

Cisco IOS XE - усовершенствованная версия Cisco IOS, построенная на базе Linux, которую Cisco представила в 2008 коду в продуктах ASR и Catalyst.

Прожектор по ИБ, выпуск №6 (08.10.2023)

Прожектор по ИБ, выпуск №6 (08.10.2023). Записали очередной эпизод. В основном мы говорили про уязвимости прошлой недели.

Мы это:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся, смотрим статистику по просмотрам предыдущего выпуска
02:18 Саша вышел на работу в Positive Technologies и чем же он там будет заниматься
04:50 RCE без аутентификации в почтовом сервере Exim (CVE-2023-42115)
08:16 SSRF/RCE в TorchServe (CVE-2023-43654, CVE-2022-1471), ShellTorch
12:05 В Cisco Emergency Responder нашли root-овые учётки с захардкоженными паролями (CVE-2023-20101)
16:44 Новый криптографический протокол аутентификации OpenPubkey
17:56 EoP или обход аутентификации в Atlassian Confluence (CVE-2023-22515)
23:42 Грядет опасная уязвимость cURL и libcurl (CVE-2023-38545)
27:07 Новая bug bounty программа Минцифры
30:32 Система бронирования "Леонардо" вновь подверглась DDOS-атаке из-за рубежа
35:22 Экосистема Xiaomi вышла из строя по всей России
36:38 Qualys-ы наресерчили EoP/LPE уязвимость во всех Linux-дистрибах, а конкретно в glibc (CVE-2023-4911)
39:19 XSpider-у 25 лет. Ровно как и всему современному Vulnerability Management-у. Обсуждаем в какую сторону развивается VM.
46:42 Прощание от Mr. X

А вдруг в продуктах Cisco есть root-овые учётки с захардкоженными паролями, которыми могут воспользоваться злоумышленники? Звучит как полный бред и паранойя, но видимо такое возможно

А вдруг в продуктах Cisco есть root-овые учётки с захардкоженными паролями, которыми могут воспользоваться злоумышленники? Звучит как полный бред и паранойя, но видимо такое возможно

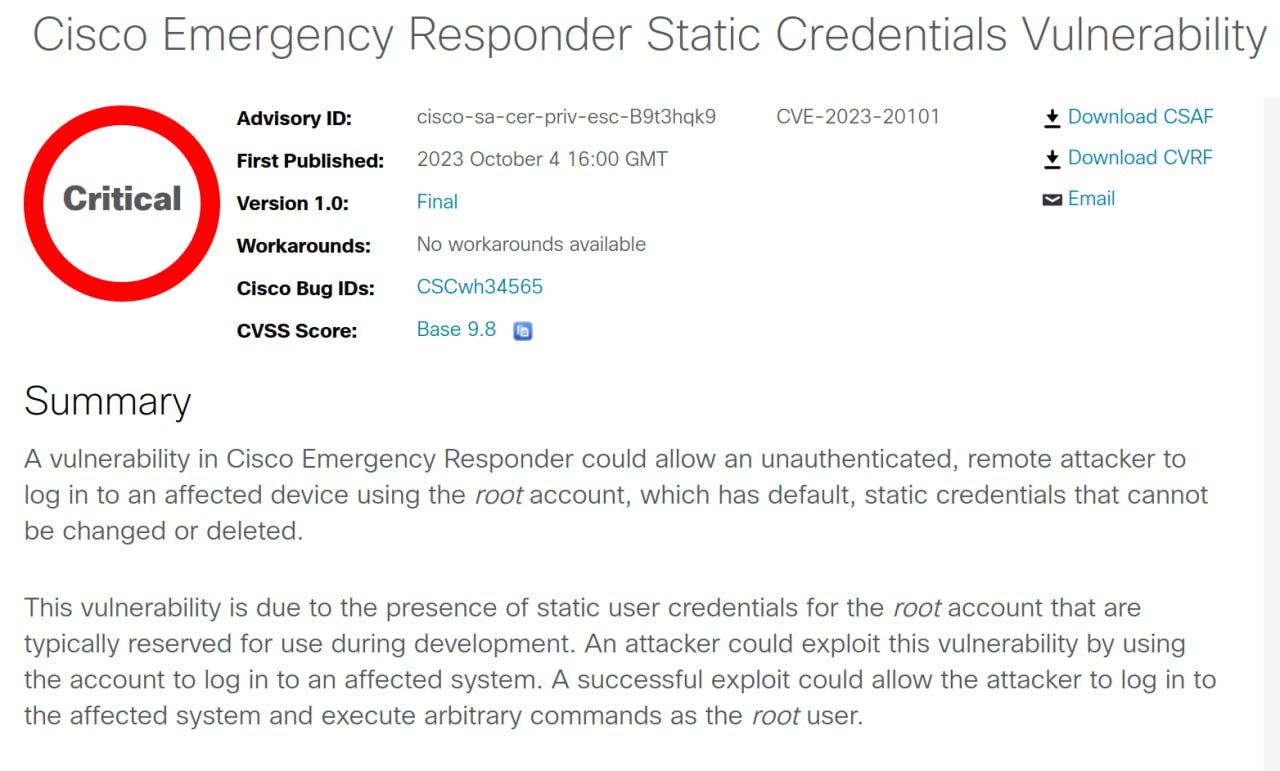
А вдруг в продуктах Cisco есть root-овые учётки с захардкоженными паролями, которыми могут воспользоваться злоумышленники? Звучит как полный бред и паранойя, но видимо такое возможно. 🙂 Как минимум в одном кейсе Cisco сегодня сами признались.

"Уязвимость в Cisco Emergency Responder может позволить неаутентифицированному удаленному злоумышленнику войти в уязвимое устройство с использованием учетной записи root, которая имеет статические дефолтные креды, которые нельзя изменить или удалить." 🤷‍♂️

Cisco Emergency Responder, насколько я понимаю, это такая штуковина, которая звонки на 911 через ip-телефонию должна обрабатывать правильным образом в соответствии с требованиями американского регулятора. Пишут, что учётка видимо должна была использоваться только в процессе разработки, но, как видим, благополучно ушло в прод as is. Также пишут, что проблема только в CER 12.5(1)SU4, а с остальными версиями всё ок. Верим. 🙂