Архив метки: Cisco

В прошедшую пятницу, 25 августа, мы записали пилотный эпизод ток-шоу с рабочим названием "Прожектор по ИБ"

В прошедшую пятницу, 25 августа, мы записали пилотный эпизод ток-шоу с рабочим названием "Прожектор по ИБ". 🙂 Мы это:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

В этот раз темы накидывали экспромтом, в итоге получилось такое:

00:00 CVSS и приоритизация уязвимостей
07:05 МФМСЭУС и нейминг вендоров
12:58 Уязвимости умных лампочек TPLink, умного дома и как админы стопорят VM
27:11 Недавние уязвимости WinRAR и других архиваторов
33:38 Самое ломаемое ПО, англосаксонский отчёт, Office RCE и Zerologon, уязвимости по отраслям
42:41 Снова про умные дома, АСУ ТП и регуляторику

Если вам зашло, полайкайте пожалуйста и мы тогда запустим это в регулярном режиме, в нормальном качестве, с заставками и всем нужным. 🙂 Если кто-то хочет поучаствовать в таких посиделках - пишите в личку. 😉 И если у вас идея названия получше чем "Прожектор по ИБ", то тоже пишите.
Многочисленные уязвимости в компоненте J-Web (веб-консоль) операционной системы Juniper Networks Junos на устройствах серий SRX и EX

Многочисленные уязвимости в компоненте J-Web (веб-консоль) операционной системы Juniper Networks Junos на устройствах серий SRX и EX

Многочисленные уязвимости в компоненте J-Web (веб-консоль) операционной системы Juniper Networks Junos на устройствах серий SRX и EX. Путем последовательной эксплуатации четырёх уязвимостей, неаутентифицированный сетевой злоумышленник может удалённо выполнять код на устройствах.

Тем, кто ещё не импортозаместил свои джуны, нужно либо обновляться, либо отключать J-Web, либо максимально ограничивать к нему доступ. Киньте своим сетевикам.

Об атаках с использованием этих уязвимостей не пишут, но их исправили в рамках внеочередного обновления ("Out-of-Cycle Security Bulletin").

PS: сегодня я узнал, что "juniper" это можжевельник, "род вечнозелёных хвойных кустарников и деревьев семейства Кипарисовые". 🙂 А "cisco" это вид лососевых рыб, ряпушка, "озёрная сельдь".

Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows

Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows

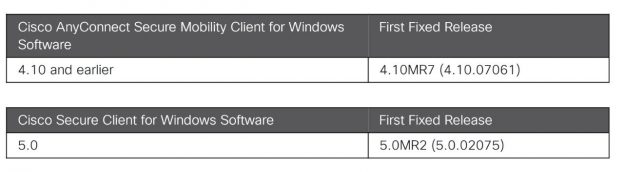
Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows. Речь об уязвимости CVE-2023-20178. Патчи вышли 7 июня. 18 июня исследователь Filip Dragović выложил PoC эксплоита "удаление произвольного файла". Вполне вероятно, что докрутят до чего-то более интересного, чем простое удаление файлов. Если у вас в организации всё ещё используется AnyConnect - потыкайте палочкой ответственных за обновление (и за импортозамещение, по случаю, тоже 😉).

Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям

Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям

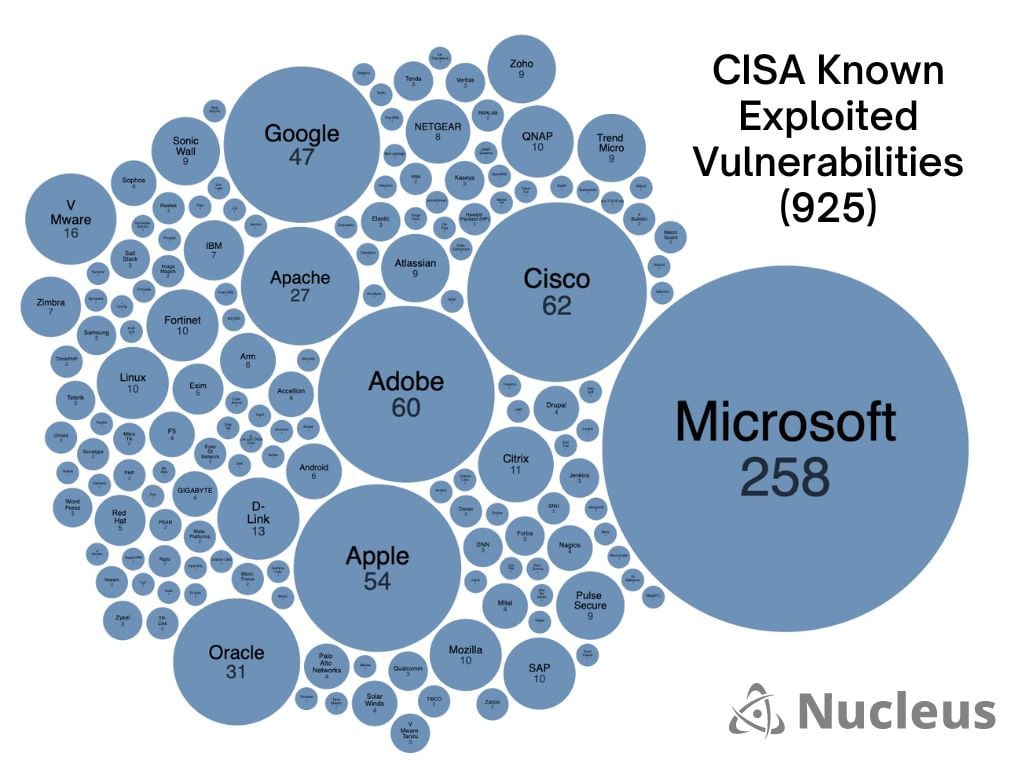
Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям. Навели статистику по вендорам. К статистике наведенной по всем уязвимостям из NVD я отношусь обычно скептически - непонятно то ли у вендора такие дырявые продукты, то ли вендор наоборот ответственно подходит к уязвимостям в своих продуктах и заводит CVE на каждый чих. Здесь же рассматриваются только уязвимости с признаками эксплуатации в реальных атаках, просто так в CISA KEV не попадают. Поэтому вполне справедливо будет сделать вывод: если у вас инфраструктура на продуктах Microsoft, то уровень риска у вас соответствует этому громадному кружку, а если на Linux, то гораздо меньшему кружку (его так сразу и не заметишь). Выпиливайте у себя Microsoft! Хотя бы стратегически двигайтесь в этом направлении. Тоже касается и других больших кружков: CISCO, Apple, Oracle, Adobe. Google выпилить скорее всего не получится - это вездесущий Chromium. 🙂

Год с великого исхода западных вендоров: судьба специалиста

Год с великого исхода западных вендоров: судьба специалиста. С трудом уже верится, но раньше в РФ было возможно строить IT/ИБ системы, используя западные решения. 🙂 Более того, это был абсолютный мейнстрим. Как следствие, сотрудники российских компаний естественным образом развивались в крутых специалистов по продуктам Microsoft, Oracle, CISCO, PaloAlto, AWS, Tenable/Qualys/Rapid7 и т.д. 😉 Собирали комплекты вендорских сертификатов, выстраивали красивые CV-шки.

Безусловно, в этом была своя прелесть. Ты используешь те же решения, что и крупные компании во всем развитом мире, твои скилы также востребованы в общемировом масштабе. А значит релокация туда, где лучше, выглядит как вполне себе план Б (а у кого-то и как план А). Минусом шла привязка к западным вендорам и их судьбе в России. Но что с ними сделается-то? 😏

Однако оказалось, что сделаться может много чего и очень быстро. И перед российскими специалистами по решениям западных вендоров всерьез встал выбор:

- продолжать делать то, что делали, а значит релоцироваться туда, где можно продолжать строить системы на западных решениях;
- остаться и строить системы на тех решениях, которые остались/появились в РФ;
- остаться, перестать строить системы и принять участие в копировании западных решений.

Релокация это всегда мероприятие на любителя. Тем более сейчас, когда "жить на 2 страны" стало совсем не так просто и комфортно. Переезд на запад теперь выглядит скорее как дорога в один конец.

Остаться и развиваться в чем-то другом это и потеря конкурентных преимуществ, и необходимость быстро учиться новому, и переход в новый локальный контекст. Опыт с Яндекс Клауд и Астра Линукс безусловно менее универсален, чем с AWS и RHEL. 🙂 Это нужно осознать и принять.

Никого не осуждаю, у всех свои ситуации. Но милей мне, безусловно, оставшиеся. Мы в одной лодке, выгребем. 🛶 🙂

Серые устройства от Cisco: чем плохо?

Серые устройства от Cisco: чем плохо?

Серые устройства от Cisco: чем плохо? Продолжая тему "шашлыков" от Cisco. В комментариях был резонный вопрос, а "активно нарушает работоспособность" это про что? Есть ли реальная опасность? Да, кейс Meraki касался в основном физиков с серыми устройствами и компания вроде как была в своем праве. Однако сейчас все устройства Cisco в РФ серые и поэтому их пользователи могут ожидать такие же сюрпризы. Можно также сделать подборку истории с бэкдорами и подозрительными атаками. Как раз это выпустили сегодня Anti-Malware. Конспект:

2004 - RFC 3924 "The Cisco Architecture for Lawful Intercept" для бэкдоров без следов
2010 - IBM демонстрирует возможность злонамеренного использования RFC 3924
2013 - Der Spiegel: АНБ могло использовать лазейки в маршрутизаторах Cisco
2014 - Обнаружен бэкдор в маршрутизаторах Cisco для SMB
2015 - Малварь SYNful в 14 маршрутизаторах из 4 стран
2017 - Wikileaks: Cisco сохраняла в маршрутизаторах аппаратную уязвимость для ЦРУ
2018 - 5 бэкдоров в маршрутизаторах Cisco

Наверное уже раз 5 видел в ленте шутку про утилизацию в Cisco и "три порции шашлыка выбросила в пропасть"

Наверное уже раз 5 видел в ленте шутку про утилизацию в Cisco и "три порции шашлыка выбросила в пропасть". Дескать распродали, наверное, железяки всерую страждущим. Только даже если так, чего в этом хорошего? То, что кто-то продолжает пользоваться сетевыми устройствами от компании, которая не только поддержку перестала оказывать, но ещё и активно нарушает работоспособность устройств в России, это довольно печально. Шашлык с душком, в пропасти ему самое место.