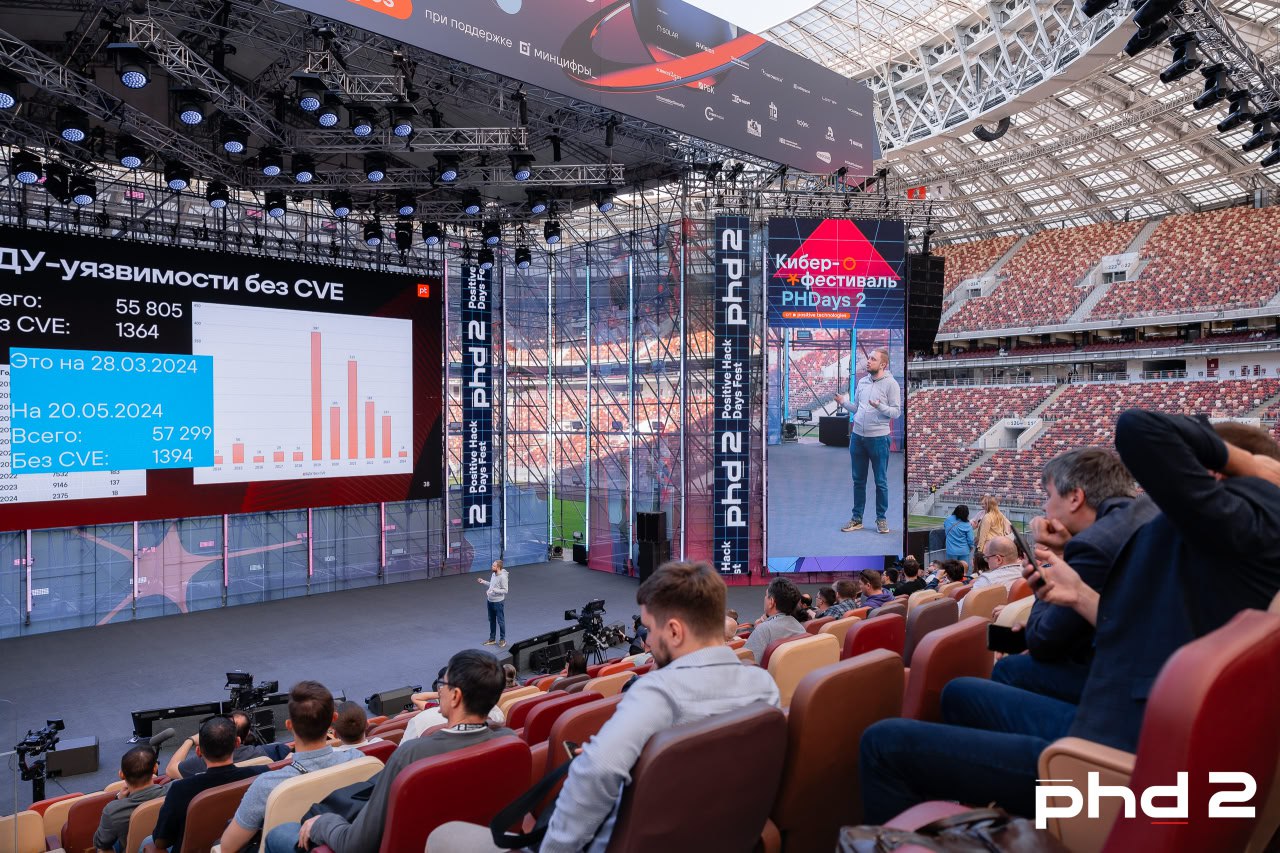
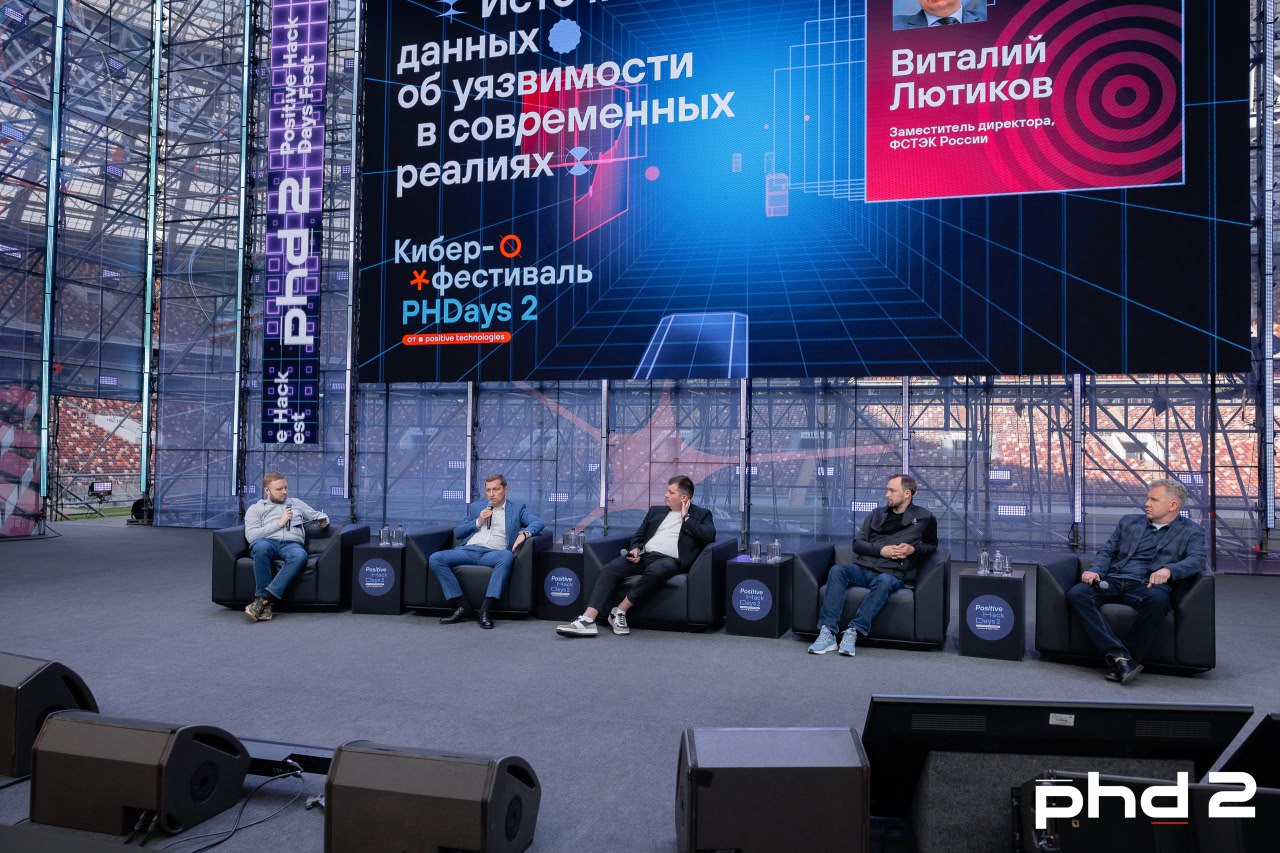
Подъехали фоточки с PHDays 2. В этом году вышли очень приличные, фотографу моё почтение. 🙂

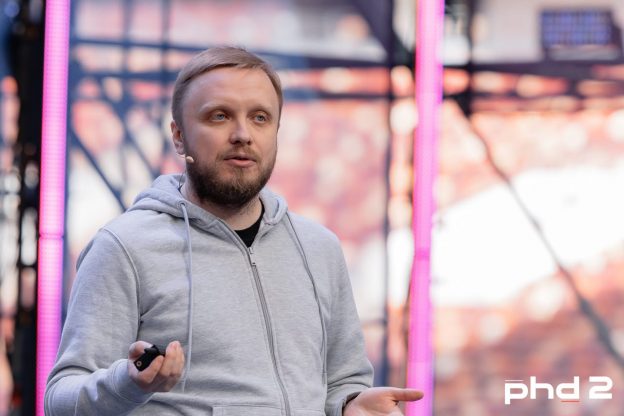
Подъехали фоточки с PHDays 2. В этом году вышли очень приличные, фотографу моё почтение. 🙂
В этом году лауреатом премии Киберпросвет в номинации «У нас дыра в безопасности» за вклад в развитие процессов управления уязвимостями стал Павел Попов из Positive Technologies. Мой коллега и товарищ. 🙂 Поздравляю! Паша, ты крутой!
"Павел Попов — лидер практики продуктов для управления уязвимостями в Positive Technologies. Автор курса по управлению уязвимостями, студенты которого узнают не только теорию, но и практикуются на тренировочном стенде в решении типовых задач.
Эксперт читает лекции для преподавателей ИБ по процессу управления уязвимостями.
Помимо этого Павел Попов регулярно выступает с лекциями и докладами на профильных мероприятиях и ведет подкаст «КиберДуршлаг»."
Список победителей во всех номинациях на сайте CyberMedia.
Распишу по поводу эксплуатируемой вживую уязвимости Information Disclosure - Check Point Security Gateway (CVE-2024-24919). 28 мая Check Point выпустили бюллетень безопасности, в котором сообщили о критичной уязвимости Check Point Security Gateway, сконфигурированных с программными блейдами "IPSec VPN" или "Mobile Access".
📖 Практически сразу появились технические подробности по уязвимости. Уязвимость позволяет неаутентифицированному удаленному злоумышленнику прочитать содержимое произвольного файла, расположенного на уязвимом устройстве. Таким образом злоумышленник может прочитать файл /etc/shadow и хэши паролей локальных учетных записей, включая учетные записи, используемые для подключения к Active Directory. Злоумышленник может получить пароли по хэшам, и затем использовать эти пароли для аутентификации и дальнейшего развития атаки. Если, конечно, Security Gateway разрешает аутентификацию только по паролю.
🔨 Эксплуатация уязвимости тривиальная - достаточно одного Post-запроса, на GitHub-е уже множество скриптов для этого.
👾 Попытки эксплуатации уязвимости были зафиксированы с 7 апреля, т.е. за 1,5 месяца до появления исправления от вендора. Уязвимость уже в CISA KEV.
Уязвимы продукты:
🔻 CloudGuard Network
🔻 Quantum Maestro
🔻 Quantum Scalable Chassis
🔻 Quantum Security Gateways
🔻 Quantum Spark Appliances
🔍 Сколько может быть уязвимых хостов? Qualys-ы нашли 45 000 в Fofa и около 20 000 в Shodan. Больше всего, разумеется, находится в Израиле. России в ТОП-5 стран нет. Для России Fofa показывает 408 хостов. 🤷♂️
🩹 На сайте вендора приводятся хотфиксы, скрипт для проверки на компрометацию и рекомендации по харденингу устройств.
Про то, что Docker Hub начал блокировать доступ с российских IP-адресов.
🔹 Ну начал и начал. Ничего экстраординарного. По моим ощущением уже половина западных IT/ИБ ресурсов не открываются с российских IP. Будет ещё один. Кому надо, тот продолжит пользоваться.
🔹 Имхо, когда доступ к западным продуктам/сервисам НЕ блокируется с российских IP, то это уже подозрительно. 😅 Сразу возникают мысли, что они задействованы в сборе каких-то важных данных или распространении ПО с НДВ, поэтому на нарушения ими санкционных ограничений глаза закрывают. 😏 Может паранойя и теория заговора, а может и не совсем.
🔹 Сам Docker Hub та ещё помойка с уязвимыми и откровенно зловредными образами. JFrog Security недавно насчитали до 20% зловредных репозиториев на Docker Hub. 🤷♂️ Так что появление российской альтернативы с большим контролем может сказаться на безопасности положительно.
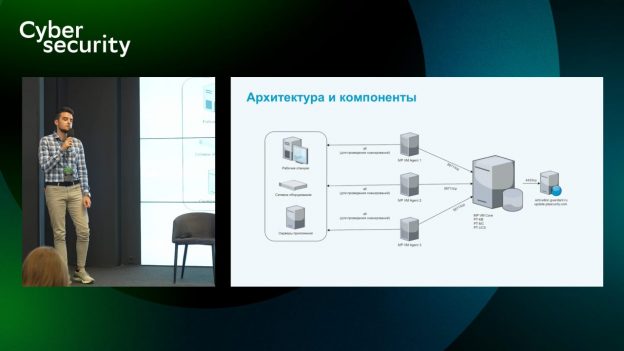
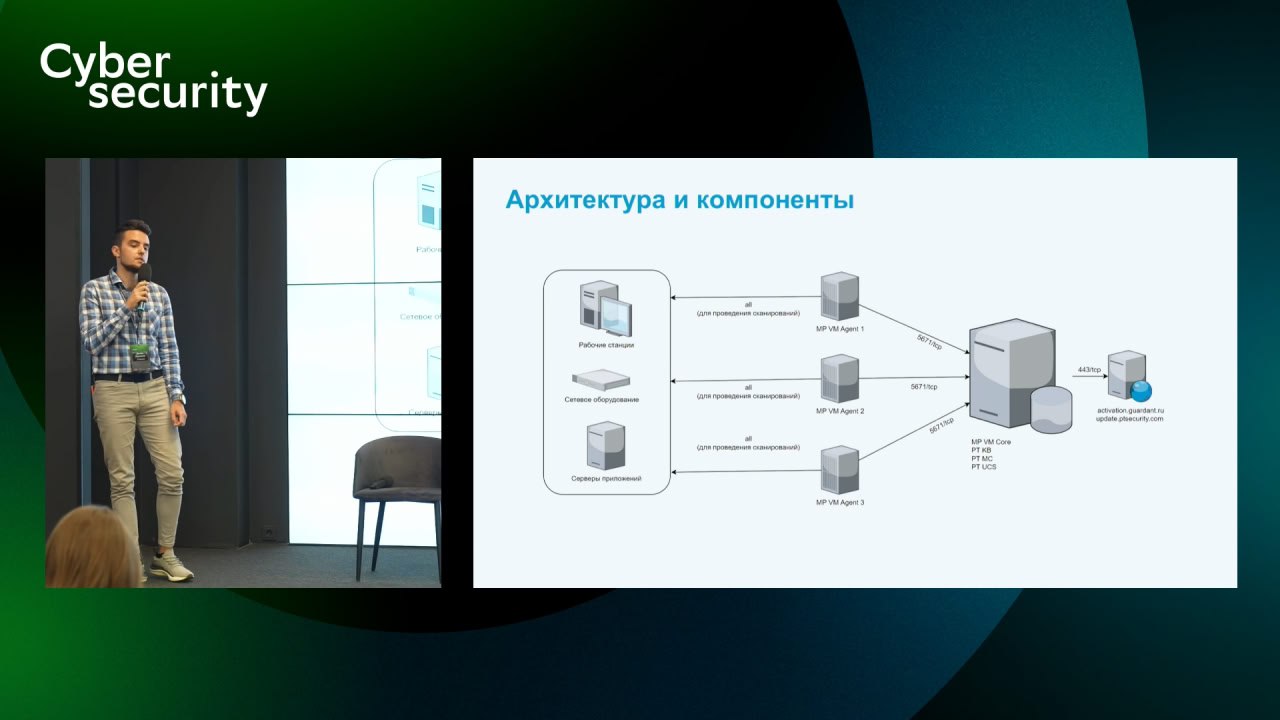
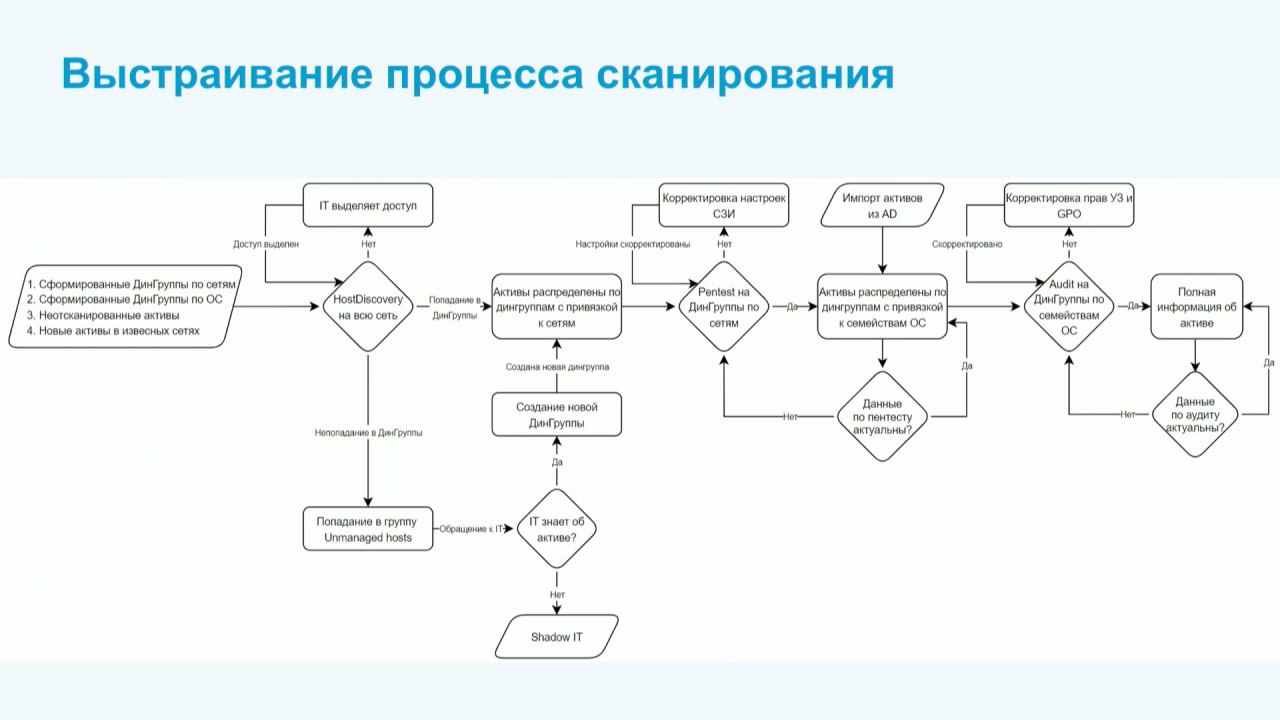
Как СберКорус с помощью TS Solution с нуля выстраивали у себя VM-процесс на MaxPatrol VM (часть 1). Сделал небольшой конспект части доклада со СФЕРА Cybersecurity.
🔹 Цель была для начала хотя бы понять какие есть активы.
🔹 Они пилотировали MaxPatrol VM сразу в прод. Пилот затянулся на полгода.
С какими проблемами столкнулись и как их порешали:
🔻 Пересечение сетей Docker. Это не настраивалось в MaxPatrol VM, привело к потере доступа в пятницу вечером, помогло комьюнити.
🔻 Проблемы при установке ролей. Иногда приходилось ставить роль заново.
🔻 Добавление активов из ARP-таблиц. Нерелевантные таблицы могут забивать лицензию VM-а. Например, для удалёнщиков по результатам сканирования видели домашние роутеры, телефоны, ноутбуки жены и т.д. Убрали сбор таблиц для АРМ-ов сотрудников.
🔻 Не укладывались в сканирование за неделю. Увеличили поточность сканирования на сканирующих нодах, чтобы укладываться (выставили capacity 10).
🔻 Завершение задачи по отключению узла в момент сканирования. VM сначала пингует хосты, ставит живой хост в очередь сканирования, пока дойдёт до хоста, он может быть уже выключен. В этом случае задача вообще не завершается. Задача подвисала дня на 2. Починили отключив пропинговку. Просто очередь узлов стала больше.
Реализация задач:
🔸 Группировка активов. Дали доступ в сканер коллегам из IT. Группировали активы по зонам ответственности отделов. 264 динамические группы.
🔸 Ролевая модель. Дали доступ администраторам к группам своих активов - 8 отделов. Доступ на запись паролей от сканирующих учёток предоставили админам домена - ИБ не всесильно (что важно и хорошо). 38 продуктовых команд имеют доступ к уязвимостям в своих продуктах с автоматической отправкой отчётов.
🪧 Приложена схема процесса, позволяющая быстро находить новые активы, которые появляются в сети, быстро натравливать на них все варианты сканирования с нужными профилями и учётками, позволяет синхронизироваться с доменом и помогает IT-шникам обнаруживать shadow IT.
📊 Было разработано 50 кастомных виджетов.
К сожалению, я дальше отвлекся и кэш трансляции с этим выступлением просрочился. 🤷♂️ Что было дальше посмотрю, когда будет видео, и распишу во второй части.
Upd. Выложил вторую часть
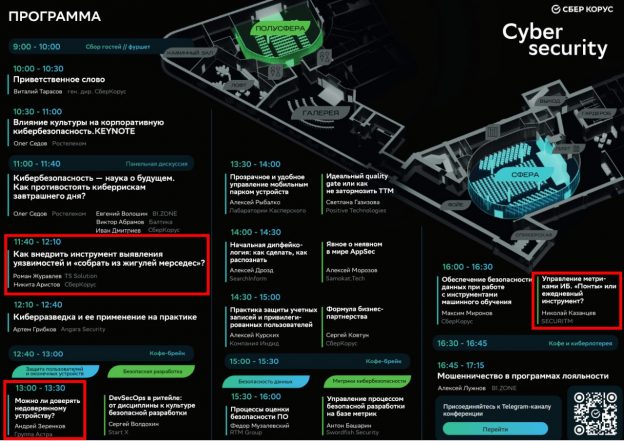
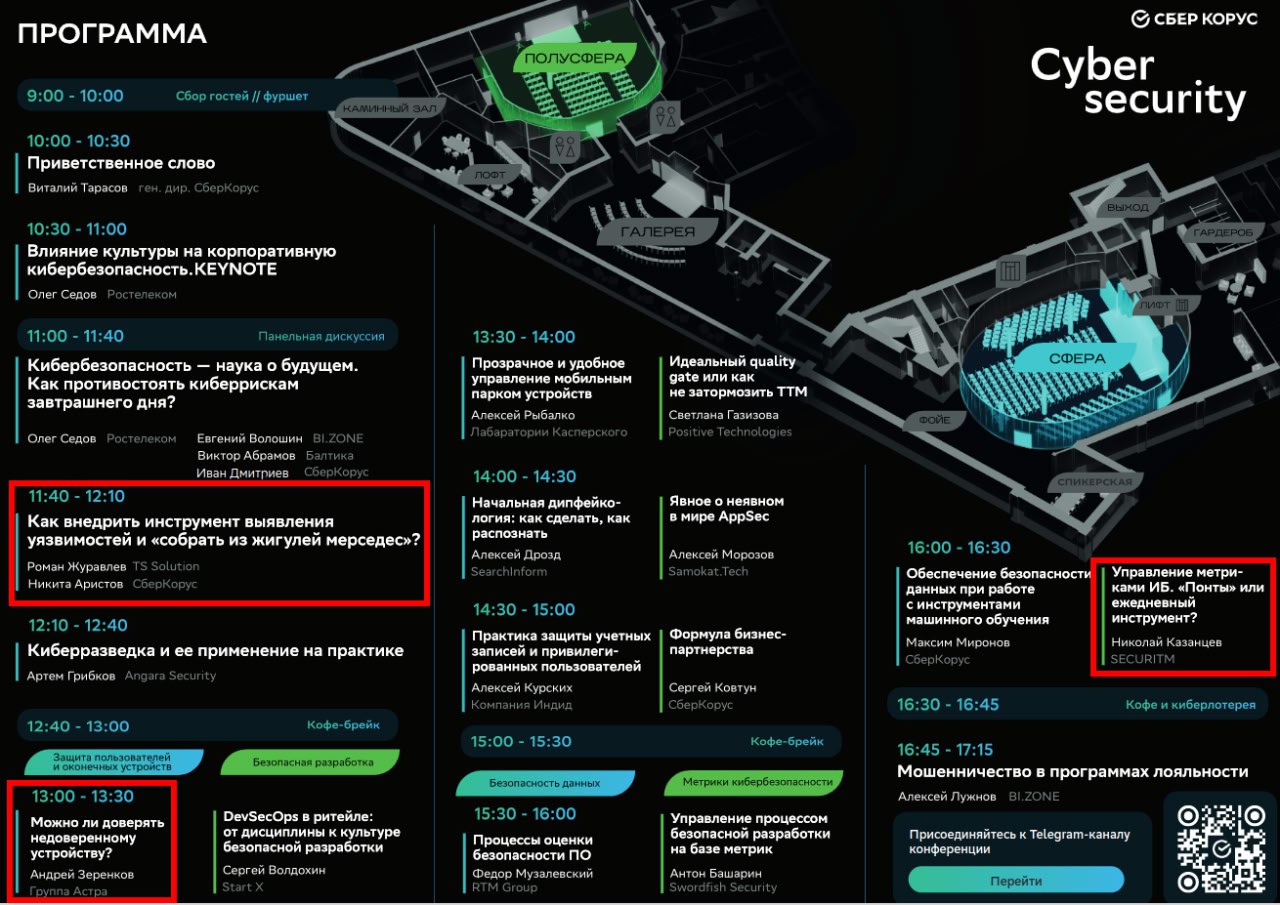
Идёт онлайн-трансляция конференции СФЕРА Cybersecurity.
Наметил для себя окло-VM-ные доклады:
🔹 11:40 - 12:10 Как внедрить инструмент выявления уязвимостей и собрать из Жигули Мерседес.
🔹 13:00 - 13:30 Можно ли доверять недоверенному устройству?
🔹 16:00 - 16:30 Управление метриками ИБ. «Понты» или ежедневный инструмент?
Не удержался, побаловался с Suno - встречайте трек "Непреодолимые силы". 😅 В стиле "happy hardcore, rave, techno, house, trance". Все персонажи и события вымышлены, любые совпадения случайны. 😉
Мы выполнили все требования действующего
законодательства по обеспечению кибербезопасности
Все требования действующего законодательства.
Мы их честно выполнили.
А тут…
Припев:
Непреодолимые силы…
Непреодолимые силы…
Непреодолимые силы…
Непреодолимые!
Мы имеем соответствующие лицензии и сертификаты.
Все лицензии и все сертификаты.
И лицензии, и сертификаты.
Они всем соответствуют. И мы их имеем.
Но тут…
[припев]
Вопреки всем принятым мерам безопасности
Злоумышленники получили неправомерный доступ.
Неправомерный доступ. Вопреки всему.
Они получили. Вопреки лицензиям. И сертификатам.
Такие вот…
[припев]
Они зашифровали собственным программным обеспечением всю имеющуюся информацию.
Своим собственным программным обеспечением.
Они принесли его сами. Какие нахалы!
И данные клиентов пошифровали в наших облаках.
Мы тут ни при чём!
[припев]
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.