Архив метки: PositiveTechnologies

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля. Всего три уязвимости. Две из них в продуктах Microsoft также попали в список трендовых от Positive Technologies:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Ещё одну уязвимость относят к трендовым только R-Vision:

🔻 AuthBypass - GNU Inetutils Telnet (CVE-2026-24061)

Уязвимость критичная. 💯 Однако, если в 2026 году у вас в проде используется Telnet, это должно вызывать вопросики само по себе. 😉 Также важно понимать, что уязвим не Telnet как протокол, а реализация Telnet-сервера в GNU Inetutils, альтернативных реализаций множество. Есть данные, что в Рунете реально подвержены уязвимости всего около пяти хостов. Так что трендовость под вопросом, но если у вас эта уязвимость детектируется, безусловно, устраняйте.
Февральский "В тренде VM": уязвимости в продуктах Microsoft

Февральский В тренде VM: уязвимости в продуктах Microsoft

Февральский "В тренде VM": уязвимости в продуктах Microsoft. Традиционная ежемесячная подборка трендовых уязвимостей. В этот раз компактная и моновендорная.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего две уязвимости:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

🟥 Портал трендовых уязвимостей

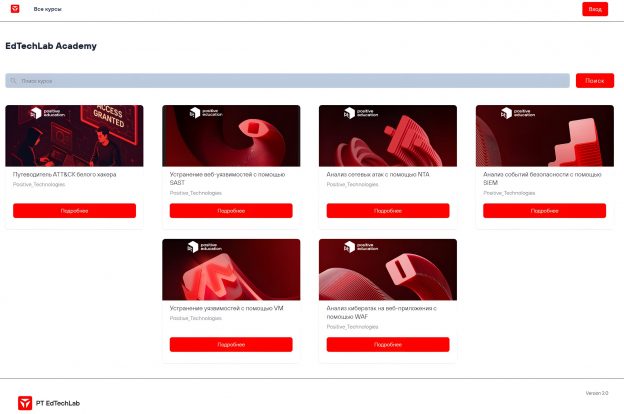
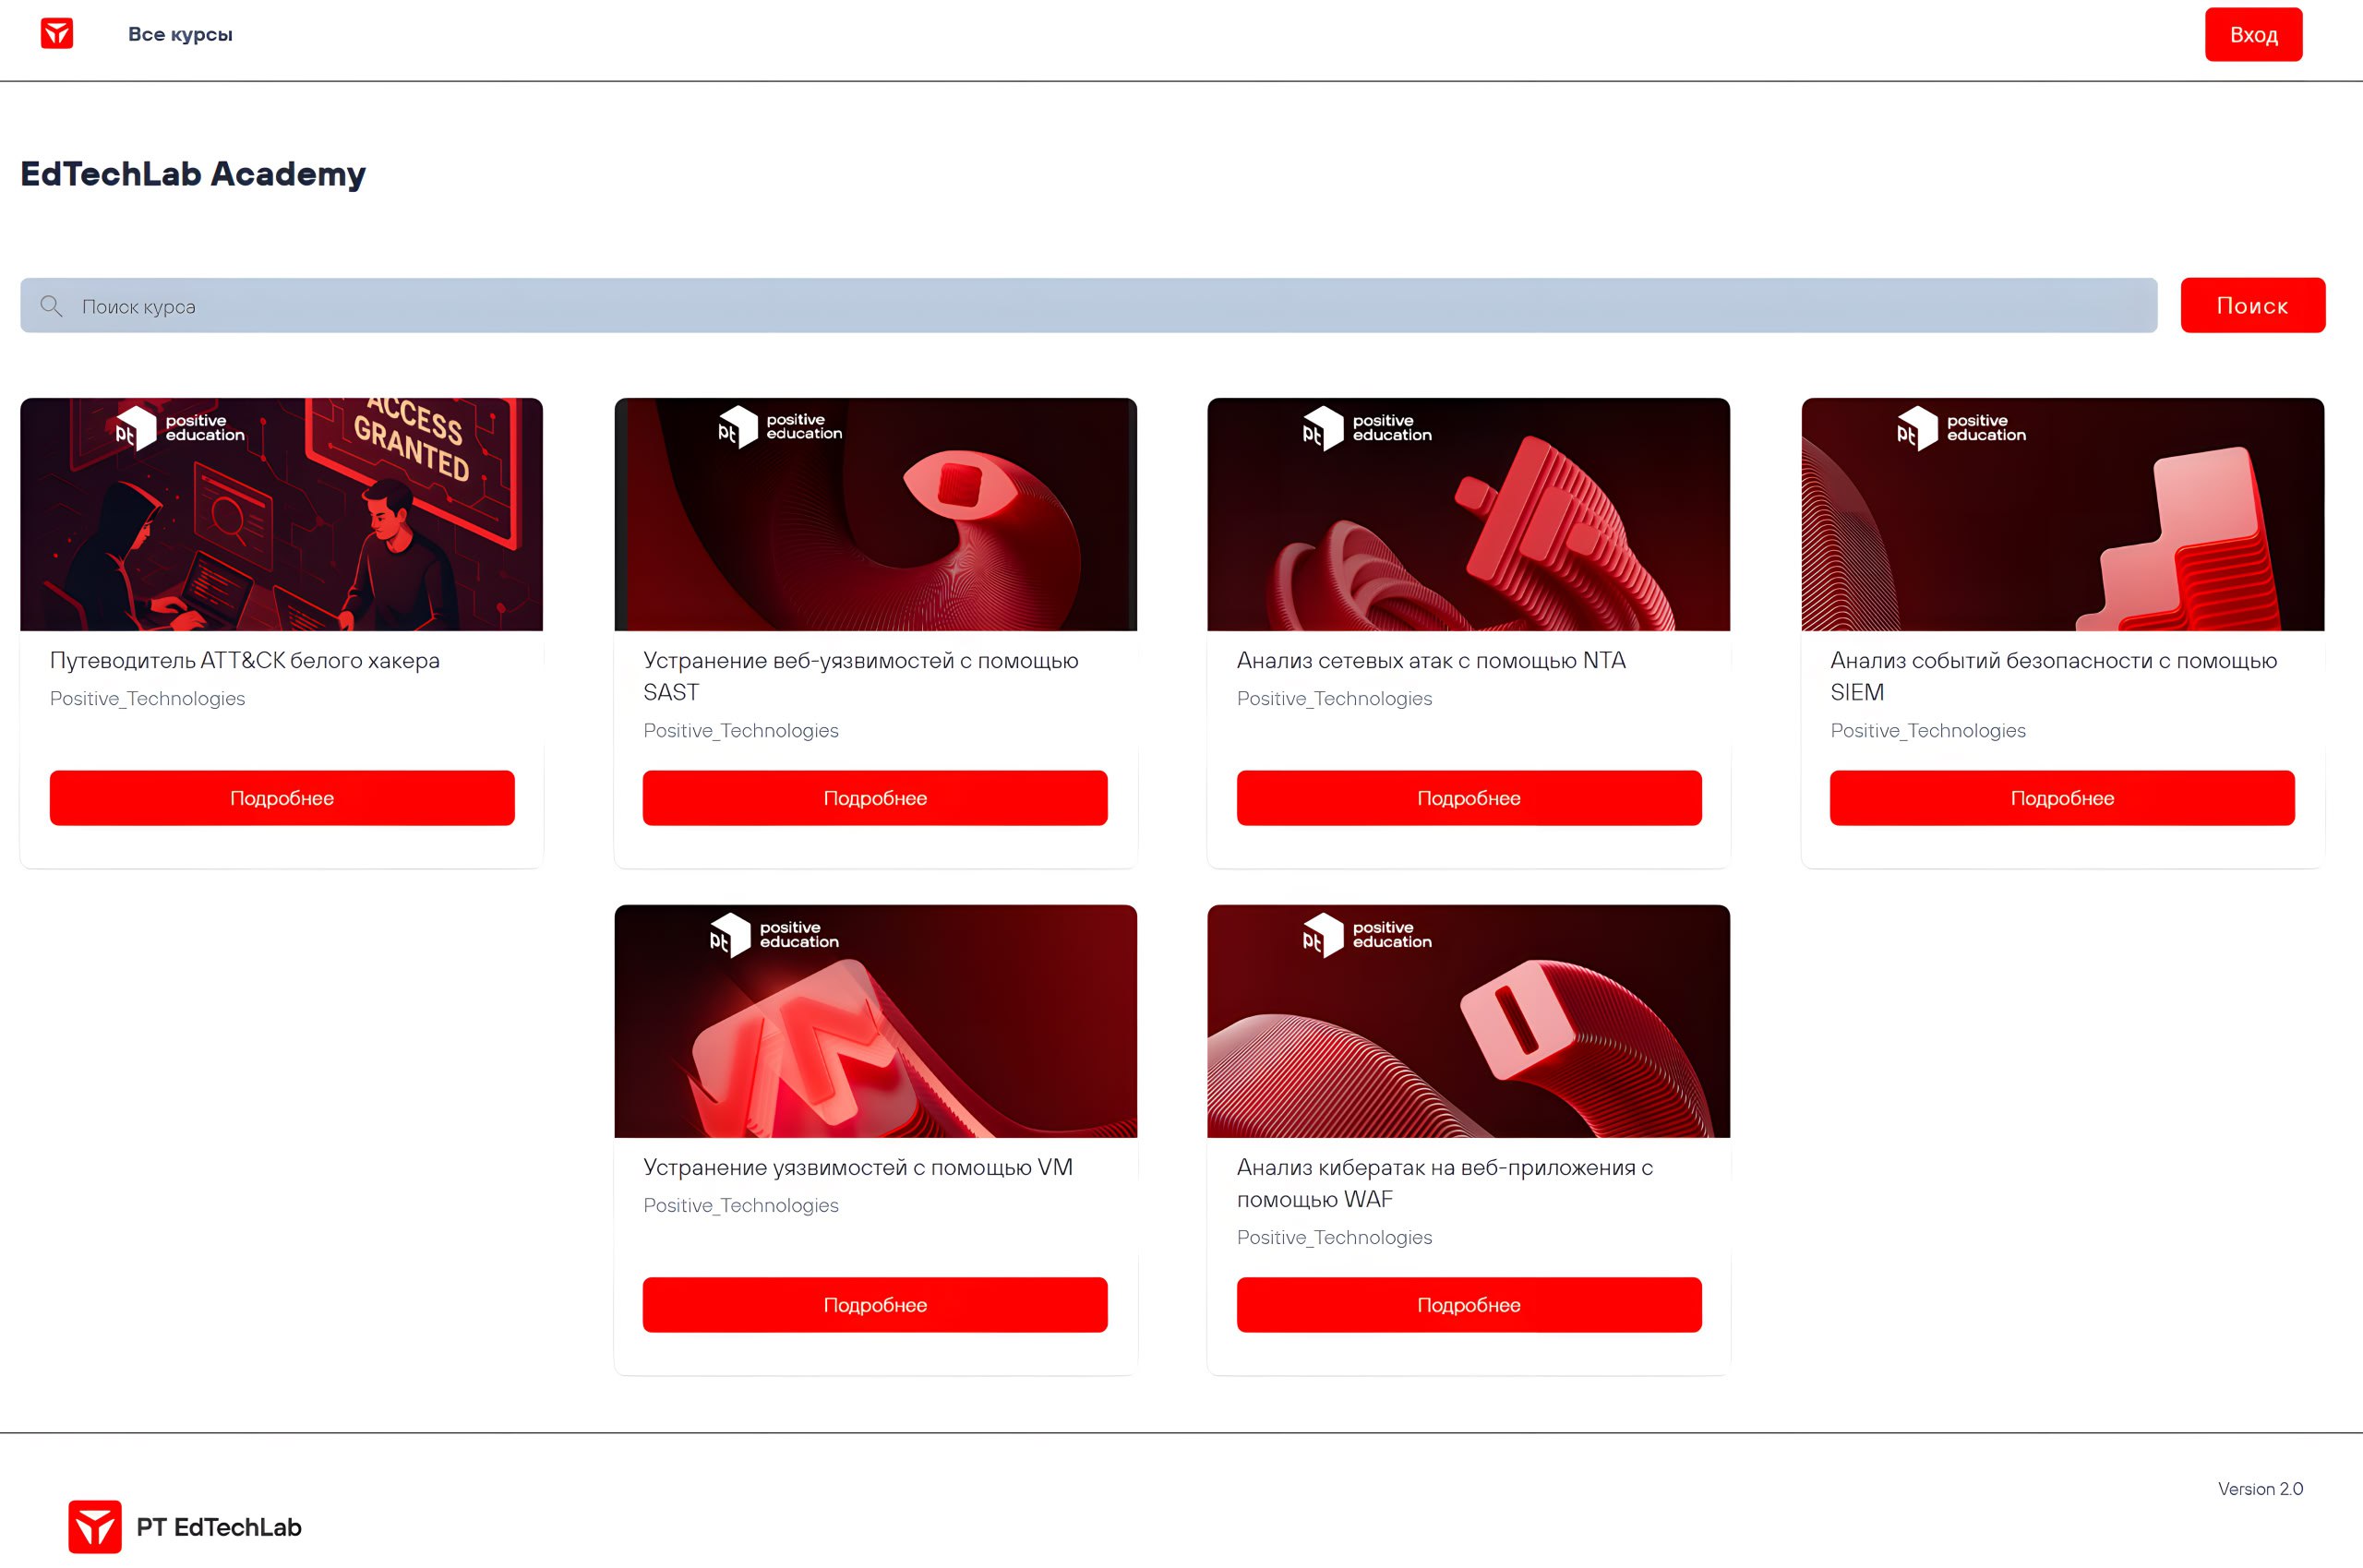
Приложил руку к новому продукту Positive Technologies - PT EdTechLab

Приложил руку к новому продукту Positive Technologies - PT EdTechLabПриложил руку к новому продукту Positive Technologies - PT EdTechLabПриложил руку к новому продукту Positive Technologies - PT EdTechLabПриложил руку к новому продукту Positive Technologies - PT EdTechLab

Приложил руку к новому продукту Positive Technologies - PT EdTechLab. 😉 Когда мы готовили семестровый VM-курс для совместной магистратуры ИТМО и PT, у нас там были предусмотрены практические и лабораторные работы. Разница между ними была в том, что лабораторки выполнялись на автоматизированном тренажёре. 🤖

👨‍💻 Например, одно из заданий там было устранить уязвимость на хосте: нужно было провести патчинг хоста (развёрнутой виртуалки) в соответствии с рекомендациями, проверить, что уязвимость перестала детектироваться MaxPatrol VM-ом, запустить проверочный скрипт на хосте и получить флаг для сдачи задания. 🚩

Тренажёр хорошо показал себя в VM-ном курсе и во многих других образовательных активностях PT для автономной отработки практических навыков ИБ. 👍

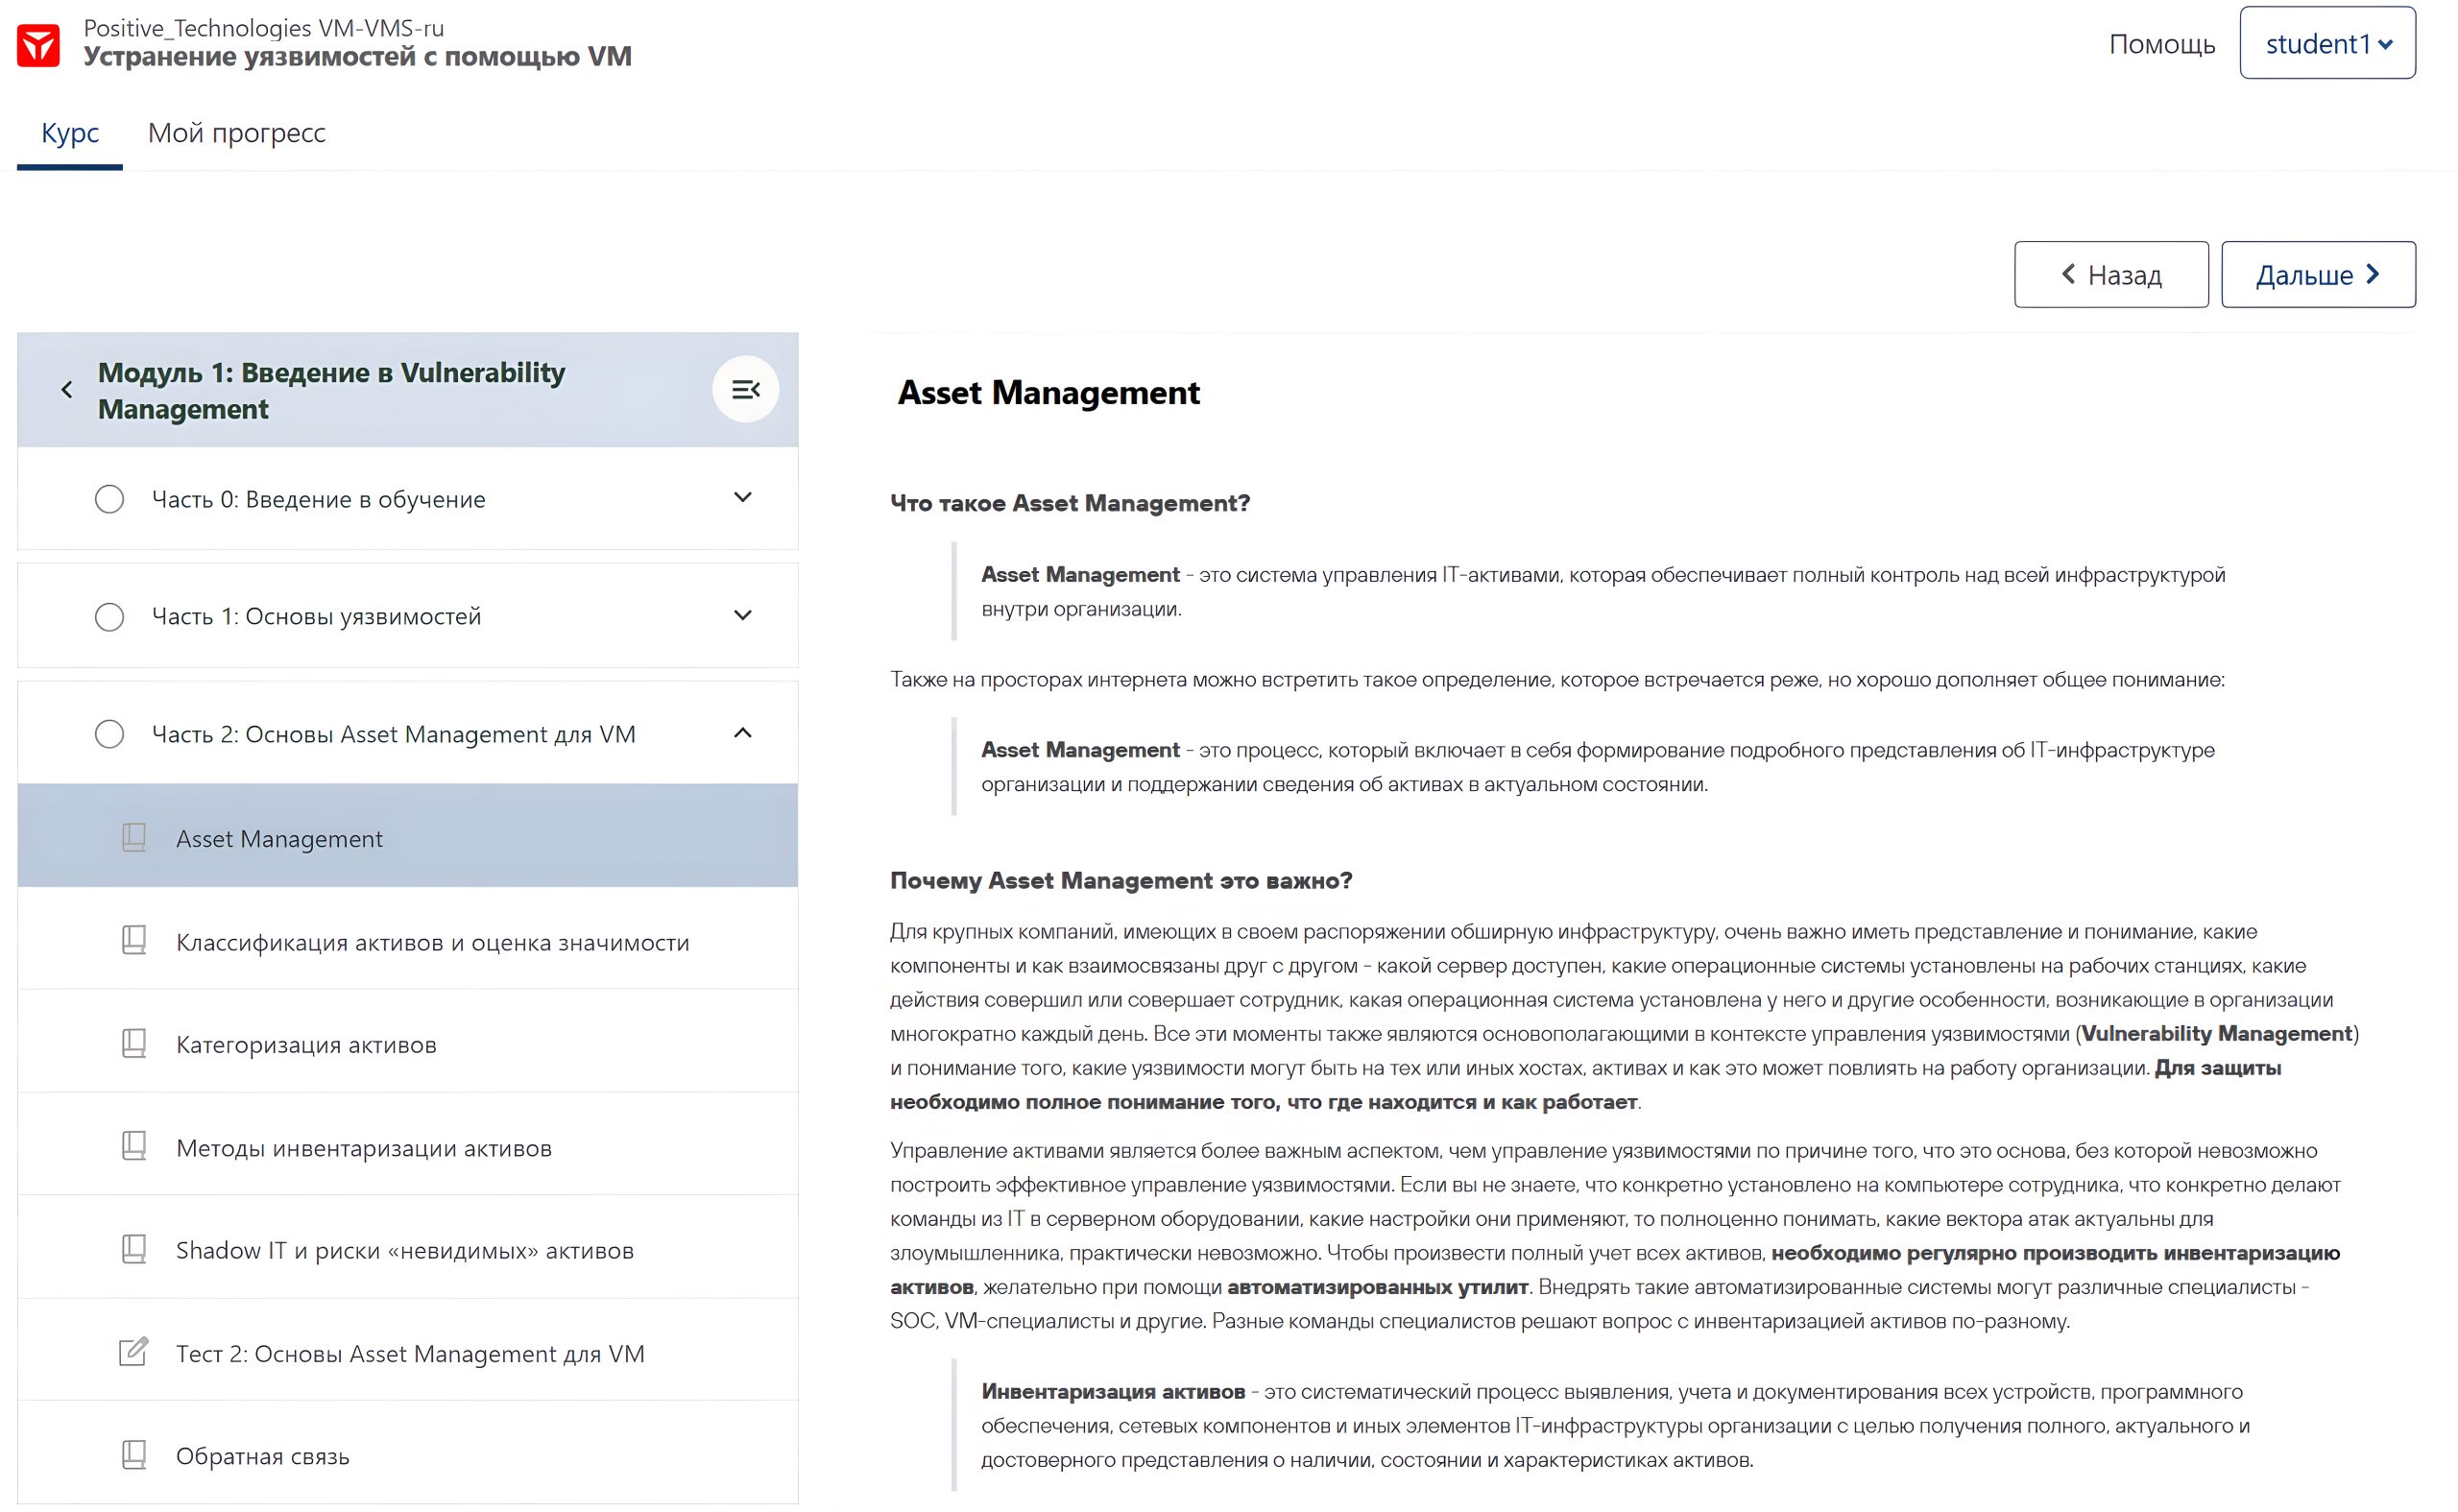
И вот недавно, 19 января, разработчики этого тренажёра запустили его как отдельный образовательный продукт. 🚀 В модуле EdTechLab Academy которого доступны конспекты моих лекций по VM-у. 😉

Январский "В тренде VM": уязвимости в Windows, React и MongoDB

Январский В тренде VM: уязвимости в Windows, React и MongoDB

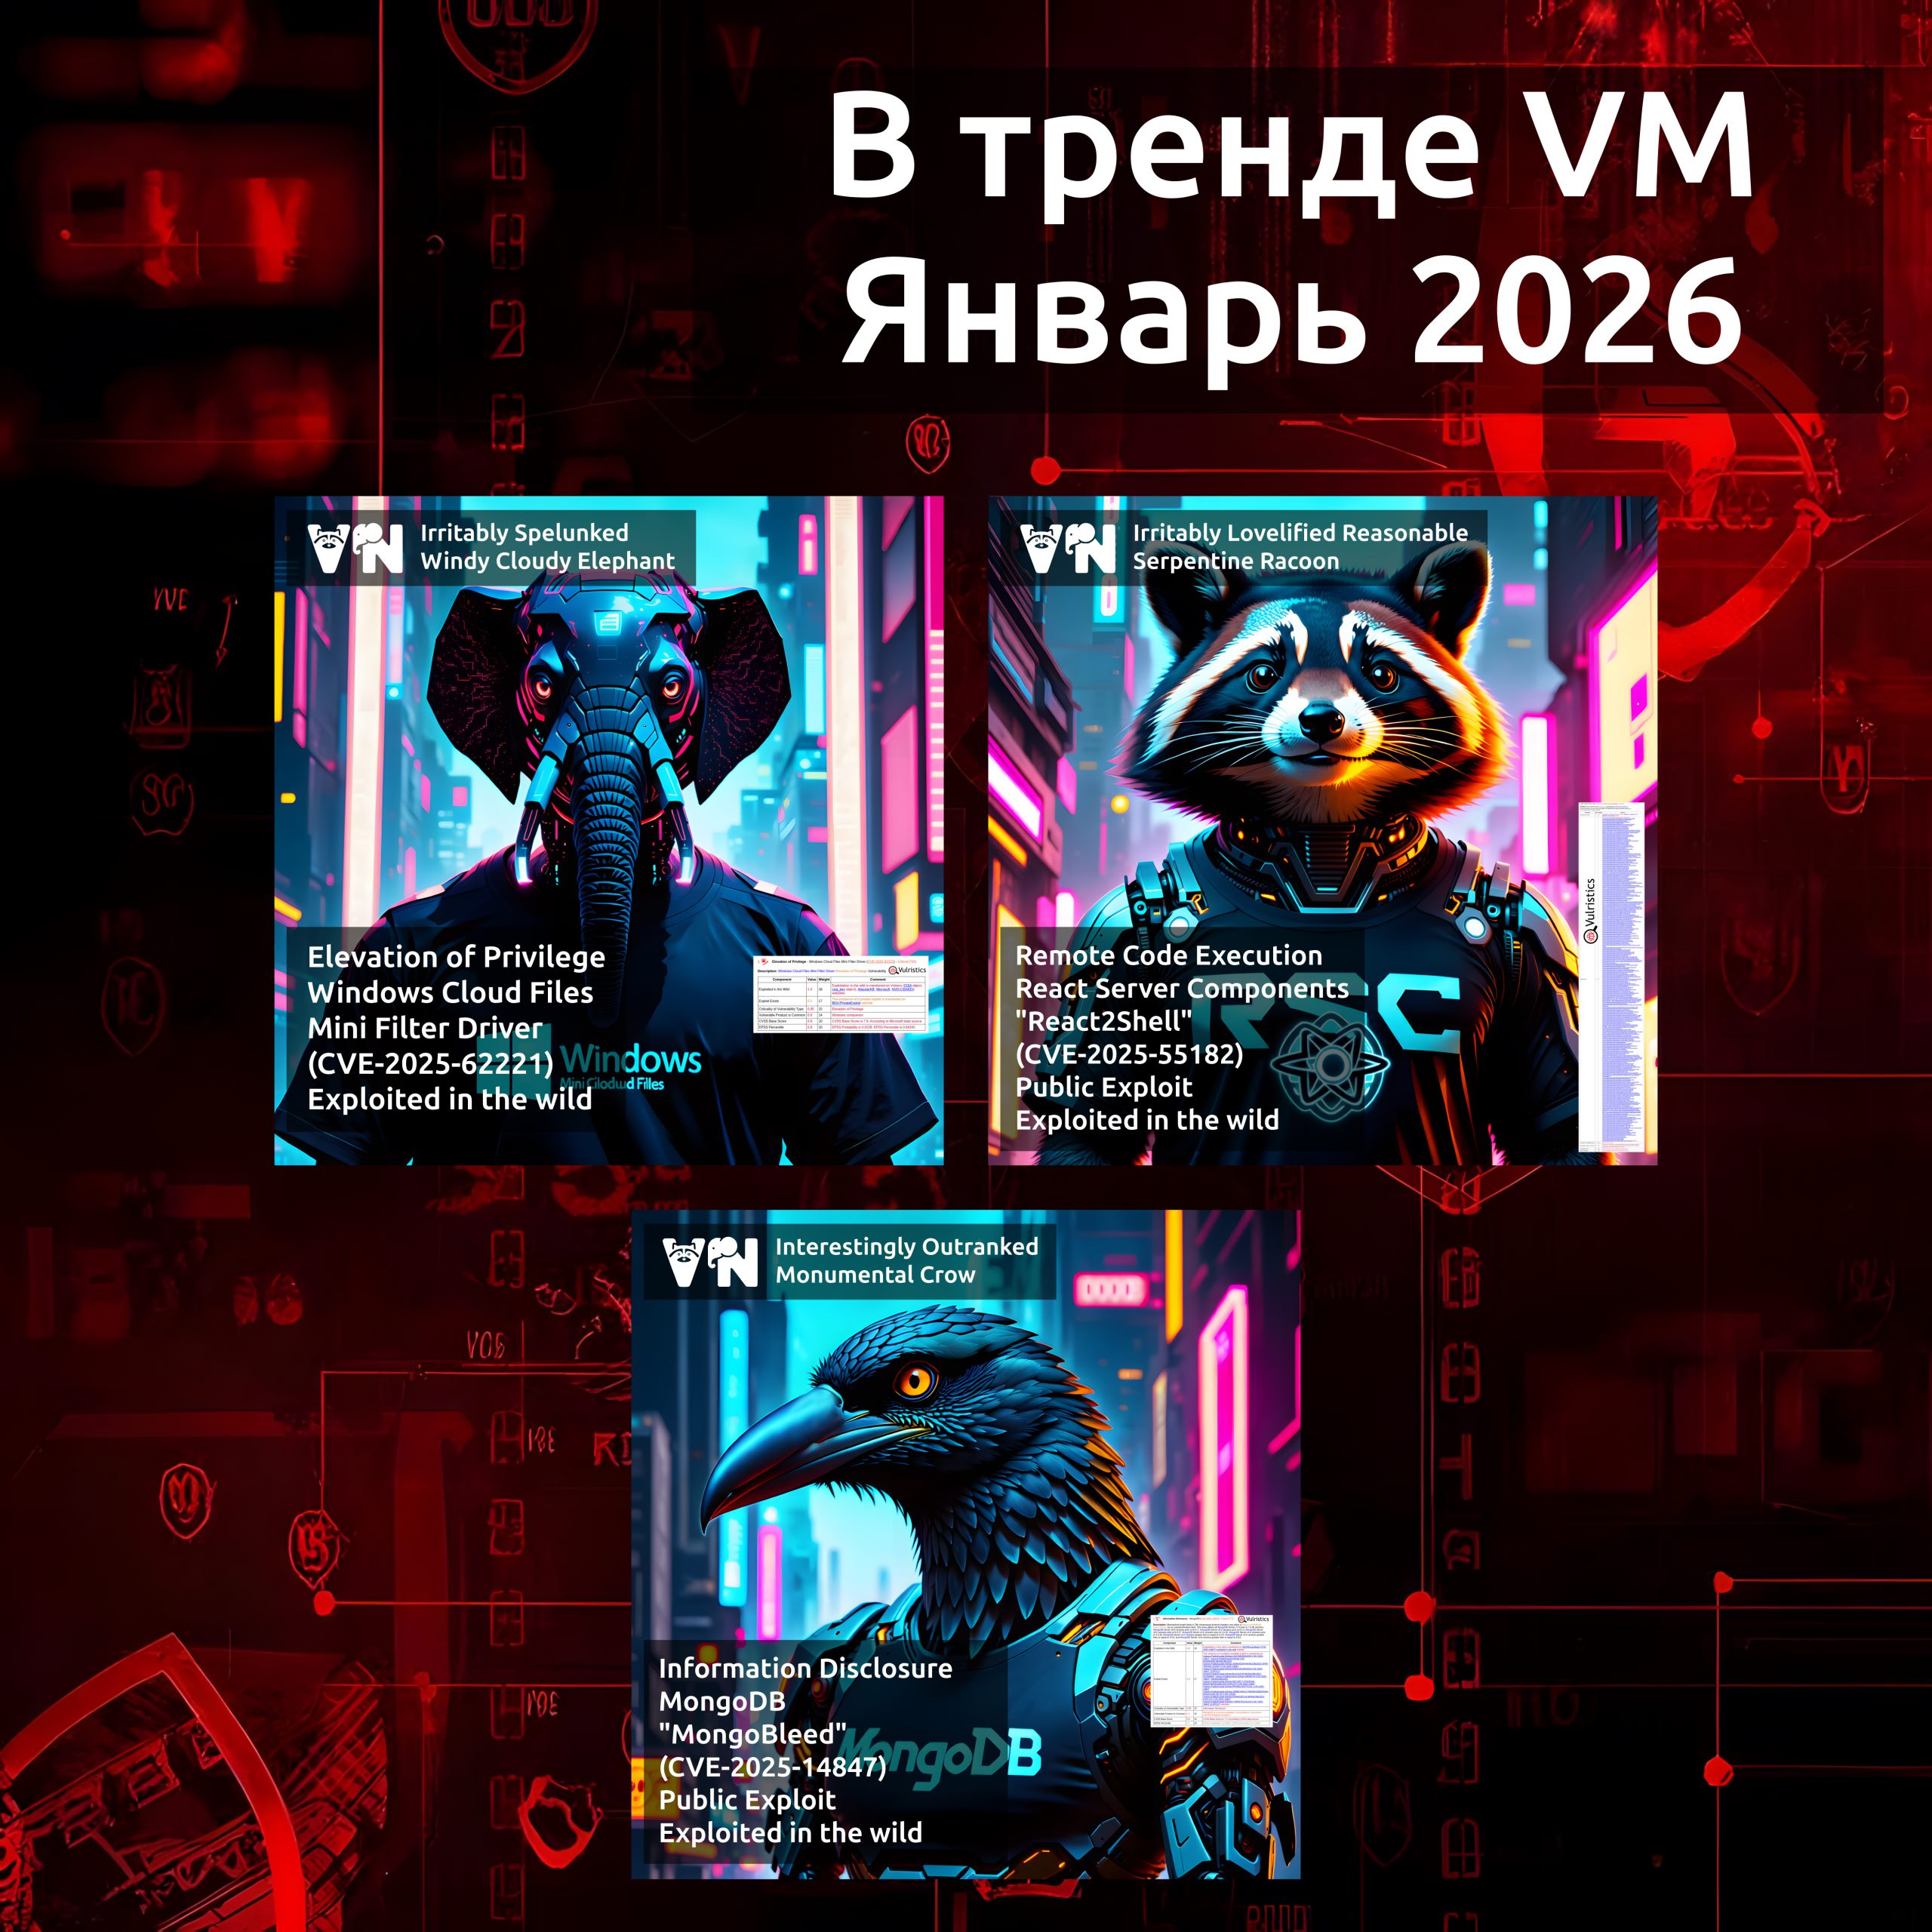
Январский "В тренде VM": уязвимости в Windows, React и MongoDB. Традиционная ежемесячная подборка трендовых уязвимостей. Стартуем сезон 2026. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего три уязвимости:

🔻 EoP - Windows Cloud Files Mini Filter Driver (CVE-2025-62221)
🔻 RCE - React Server Components "React2Shell" (CVE-2025-55182)
🔻 InfDisc - MongoDB "MongoBleed" (CVE-2025-14847)

🟥 Портал трендовых уязвимостей

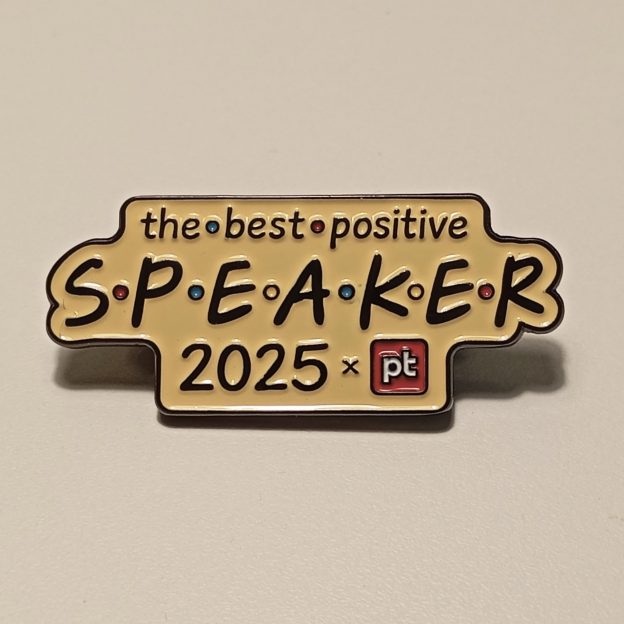
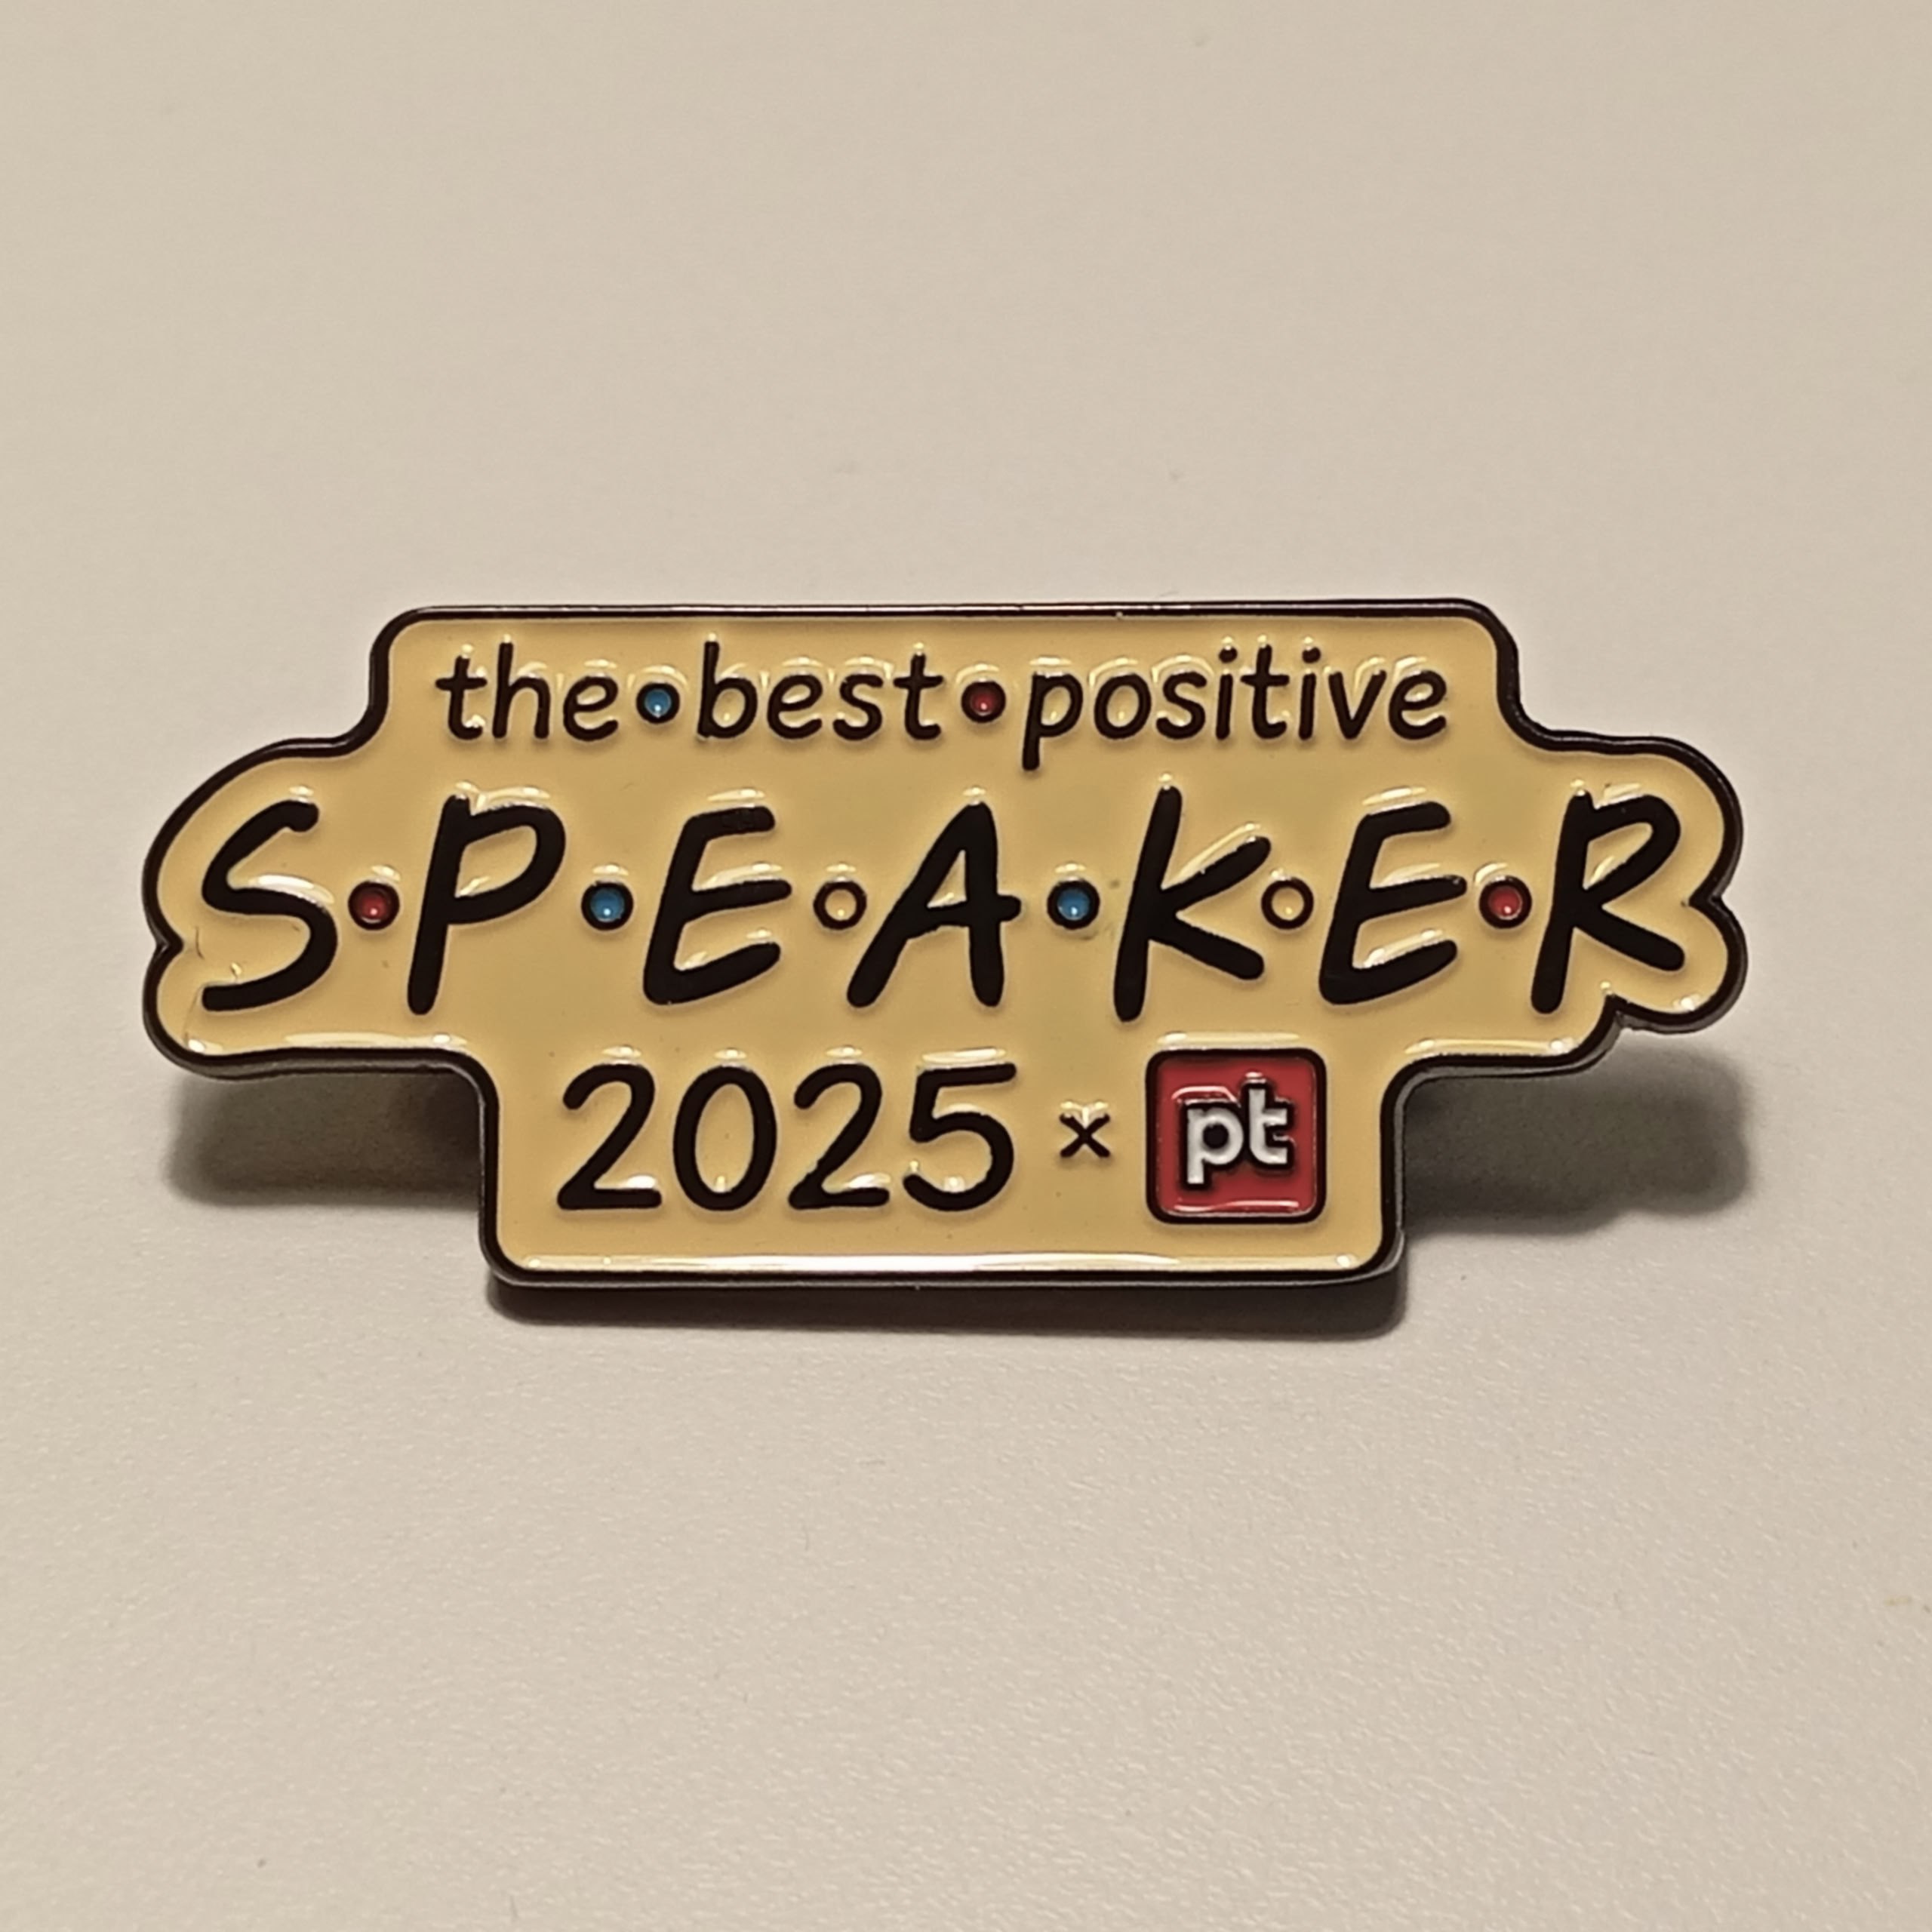
Наш PR-отдел отметил меня значком "The Best Positive Speaker 2025" за публичные выступления, статьи и комментарии СМИ

Наш PR-отдел отметил меня значком The Best Positive Speaker 2025 за публичные выступления, статьи и комментарии СМИ

Наш PR-отдел отметил меня значком "The Best Positive Speaker 2025" за публичные выступления, статьи и комментарии СМИ. Большое спасибо коллегам за это! Очень приятненько. 😇 Коллекция собирается. 😉

В этот раз значок в стиле логотипа ситкома "Friends". Значок металлический, покрыт цветной эмалью, довольно тяжёленький, размером 5x2 см, крепится на двух застёжках "бабочка". Весьма симпатичный. 👍

PS: Надеюсь, что в стиле значка не было намёка. 😉

So no one told you life was going to be this way. 👏👏
Your job's a joke, you're broke, your love life's DOA. 😅

Январский Microsoft Patch Tuesday

Январский Microsoft Patch Tuesday

Январский Microsoft Patch Tuesday. Всего 114 уязвимостей, в два раза больше, чем в декабре. Есть одна уязвимость с признаком эксплуатации вживую:

🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Также есть две уязвимости с публичными эксплоитами:

🔸 RCE - Windows Deployment Services (CVE-2026-0386)
🔸 EoP - Windows Agere Soft Modem Driver (CVE-2023-31096)

Из остальных уязвимостей можно выделить:

🔹 RCE - Microsoft Office (CVE-2026-20952, CVE-2026-20953), Windows NTFS (CVE-2026-20840, CVE-2026-20922)
🔹 EoP - Desktop Windows Manager (CVE-2026-20871), Windows Virtualization-Based Security (VBS) Enclave (CVE-2026-20876)
🔹 SFB - Secure Boot Certificate Expiration (CVE-2026-21265)

Отдельно хотелось бы выделить уязвимость, зарепорченную Positive Technologies:

🟥 EoP - Windows Telephony Service (CVE-2026-20931)

🗒 Полный отчёт Vulristics

Полуторачасовой разговор про Трендовые Уязвимости 2025 года и Управление Уязвимостями

Полуторачасовой разговор про Трендовые Уязвимости 2025 года и Управление Уязвимостями. Интервьюер - Павел Хавский. Это для тех, кому краткого резюме на 8 минут мало и хочется больше деталей. 🙂 По контенту это моя презентация для Код ИБ обновлённая по состоянию на 23 декабря, т.е. там всё, кроме MongoBleed. Также Павел вкидывал вопросы 💬 на около-VM-ные темы, на которые я старался, по мере сил, отвечать. 😅

00:00 Приветствие и знакомство
04:00 Ускоряющийся рост количества уязвимостей в NVD и связанные с этим проблемы
06:06 Что такое трендовые уязвимости и зачем мы их выделяем в Positive Technologies
07:56 💬 Может, массовое заведение уязвимостей в NVD делается намеренно, чтобы в них было сложнее искать то, что на самом деле важно?
14:54 Итоги 2025 года: 65 трендовых уязвимостей и где их можно посмотреть
19:05 Типы уязвимостей
19:25 Наличие эксплоитов и признаков эксплуатации
20:33 💬 Трендовые уязвимости в отечественном ПО: почему их больше, чем в прошлом году?
24:08 💬 Плохая работа TrueConf может быть связана с этими трендовыми уязвимостями?
25:42 Трендовые уязвимости Microsoft (47%)
28:37 Трендовые уязвимости, используемые в фишинговых атаках
29:36 Трендовые уязвимости Linux
30:10 💬 Стоит ли переходить на отечественные ОС на базе Linux и есть ли к ним доверие?
38:40 Трендовые уязвимости в библиотеках и фреймворках
40:50 Трендовые уязвимости сетевых устройств
42:16 Трендовые уязвимости, связанные с разработкой ПО
42:38 Трендовые уязвимости виртуализации и контейнеризации
43:00 Трендовые уязвимости ERP-систем
43:36 ТОП Трендовых: ToolShell и атаки на ядерные организации США
46:39 💬 Почему большие организации уязвимы и нужно ли пушить безопасность регуляторами?
52:10 💬 Мотивация VM-специалистов: энтузиазм или бюджет?
56:46 ТОП Трендовых: уязвимость-вспышка React2Shell
01:00:33 ТОП Трендовых: Эксплуатируемая уязвимость CommuniGate и качество детектирования уязвимостей
01:01:36 ТОП Трендовых: Уязвимость Apache HTTP Server и отслеживание EoL
01:03:56 ТОП Трендовых: Уязвимость Erlang/OTP
01:05:01 ТОП Трендовых: Уязвимости Windows для фишинга (1,2)
01:07:29 Прогноз на 2026: то же, но хуже
01:16:58 💬 Про карьеру в Vulnerability Management
01:24:06 💬 Новогодние пожелания

Видео, которое я выкладываю - согласованный перезалив на мой канал VK Видео. Я немного перемонтировал ролик, сделав больший акцент на слайдах, и поменял таймстемпы. Оригинальное видео на Youtube можно найти в этом посте.