Свеженький Authentication Bypass - TeamCity (CVE-2024-27198, CVE-2024-27199). Формально публичного PoC-а пока нет, но Rapid7 выпустили подробный write-up, так что ждем очень скоро. Они такими финтами славятся. 😉
Похожая уязвимость в TeamCity (CVE-2023-42793) активно эксплуатировалась в атаках в прошлом году. Посмотрим как будет на этот раз. 🫠
Уязвимы все версии меньше 2023.11.4. Обновляйтесь! 😇
Выпустил ролик на 12 минут по итогам октября для своих англоязычных ресурсов. Интенсивный и интересный месяц был. Я вышел на новую работу, активно дорабатывал Vulristics, запустил Linux Patch Wednesday (пока не получил значительного отклика, но вижу здесь перспективы), традиционно проанализировал Microsoft Patch Tuesday, разобрался с кучей других уязвимостей и даже тему с обучением VM-у дальше продвинул. И ноябрь тоже бурно начался. Посмотрим, что в итоге выйдет. 🙂
---
Hello everyone! October was an interesting and busy month for me. I started a new job, worked on my open source Vulristics project, and analyzed vulnerabilities using it. Especially Linux vulnerabilities as part of my new Linux Patch Wednesday project. And, of course, analyzed Microsoft Patch Tuesday as well. In addition, at the end of October I was a guest lecturer at MIPT/PhysTech university.
00:29 Back to Positive Technologies 00:59 Vulristics NVD Data Source 02:20 Vulristics Custom Data Source 03:22 Linux Patch Wednesday Project 04:16 Linux Patch Wednesday October 2023 05:49 Microsoft Patch Tuesday October 2023 09:12 Other Vulnerabilities October 2023 10:14 Miercom released a report "Vulnerability Management Competitive Assessment" 10:54 Vulners presented AI Score v2 11:31 My PhysTech Lecture
Прожектор по ИБ, выпуск №8 (22.10.2023). Записали очередной эпизод. Из основного: обсуждали Аврору ОС и отечественные смартфоны/планшеты, разобрали актуальные уязвимости с упором на Linux, немного коснулись регуляторики. К сожалению, у нас был какой-то сбой с видео, поэтому с 35:37 мы без камер. 🤷♂️
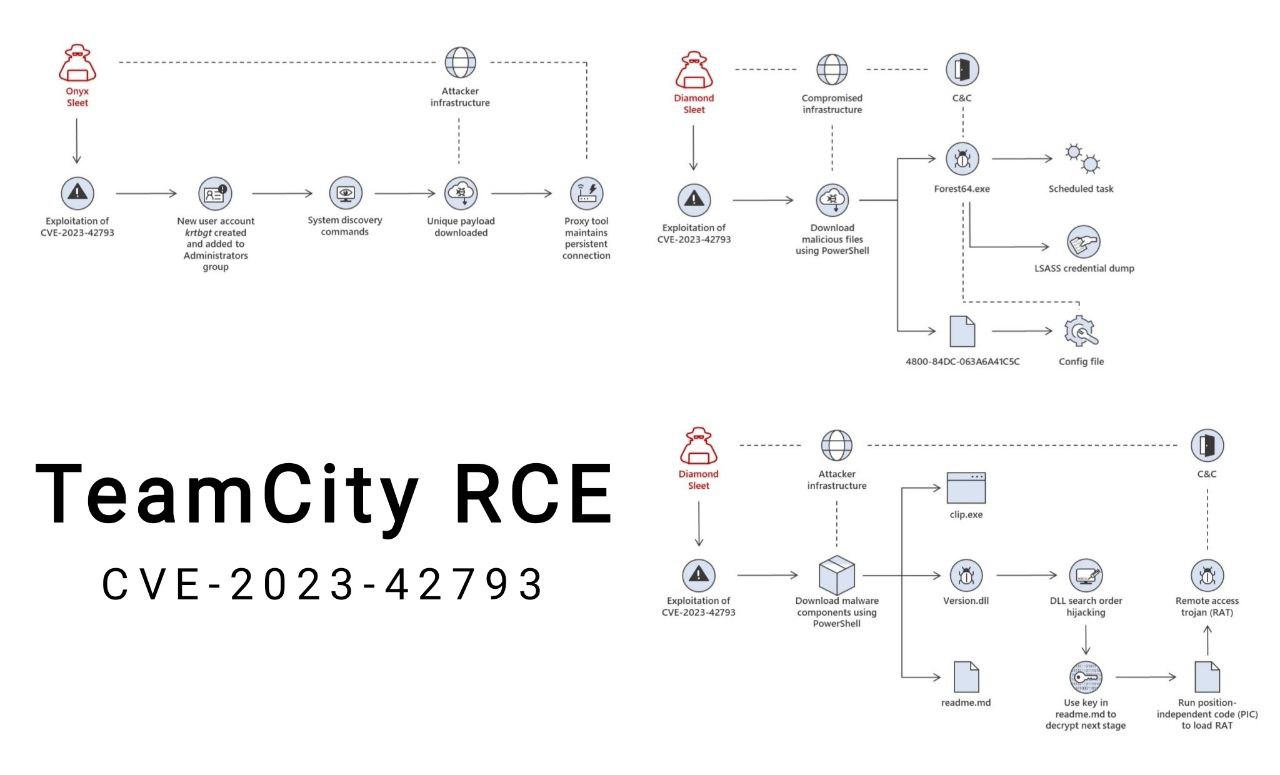
Microsoft выпустили статью об атаках с использованием RCE уязвимости в JetBrains TeamCity (CVE-2023-42793). Статья про то, что злоумышленники делают после компрометации серверов TeamCity и будет интересна скорее SOC-оводам. Но это хороший повод вспомнить об уязвимости, которую я здесь не подсвечивал.
TeamCity это один из самых популярных CI/CD-серверов. Учитывая, что JetBrains были по большей части российской компаний до своего недавнего исхода, в РФ продукты JetBrains используются более чем широко.
JetBrains узнали об уязвимости в начале сентября и оперативно выпустили обновление и плагин для старых версий. 21 сентября JetBrains выложили подробное описание уязвимости, после чего быстро появились рабочие эксплоиты. Сейчас даже модуль для Метасплоита есть. Атаки, о которых пишут MS, начались с начала октября.
В общем, полный набор для супер-критичной уязвимости. Исправляйте, если ещё нет. 🙂
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.