Архив метки: RedCheck

Меня попросили прокомментировать завтрашние эфиры AM Live по Управлению Уязвимостями и высказать мнение, стоит ли их смотреть

Меня попросили прокомментировать завтрашние эфиры AM Live по Управлению Уязвимостями и высказать мнение, стоит ли их смотреть

Меня попросили прокомментировать завтрашние эфиры AM Live по Управлению Уязвимостями и высказать мнение, стоит ли их смотреть. Как и в прошлом году, эфиров будет два. Меня не привлекали ни к участию, ни к планированию, поэтому могу ориентироваться только на публичную информацию:

🔻 Первый эфир (11:00) - про теорию и правильную модель: как должен выглядеть процесс управления уязвимостями, из чего он состоит, какие есть подходы, инструменты и метрики.

Участвуют представители VM-вендоров: Positive Technologies, RedCheck, Security Vision, Солар, Vulns io VM (кстати, уже Смартап, а не Фродекс), Эшелон Технологии, Лаборатория Касперского. Модерирует Кирилл Мякишев, CISO Ozon.

🔻 Второй эфир (15:00) - про практику: как реально внедрить VM в компании, какие ошибки бывают, как заставить процесс работать каждый день и не "сломаться" через пару месяцев.

Участвуют представители VM-вендоров: SolidLab, CICADA8, Крайон, Лаборатория Касперского. Единственный участник не из вендора будет Дмитрий Кузьмин из ВЭБ РФ. Модерирует Лев Палей, директор по ИБ WMX.

Стоит ли смотреть эти эфиры?

Как можно видеть по составу участников, в обоих случаях это будут фактически вендорские мероприятия, представители компаний участвуют в них на коммерческой основе и в первую очередь они будут стараться донести согласованные мессаджи, способствующие продвижению продуктов компаний. Такой формат. 🤷‍♂️

🔹 Если вы интересуетесь развитием отечественного VM-рынка, чем различается позиционирование различных игроков, на что они делают ставку и куда тратят ресурсы R&D - стоит смотреть обязательно. Эфиры AM Live - фактически единственное мероприятие, где это можно удобно отследить и проанализировать. Сам я смотрю эти ежегодные эфиры исключительно ради этого. 😉 В этот раз тоже собираюсь посмотреть, но в записи и, скорее всего, уже на следующей неделе.

🔹 Если вы начинающий VM-специалист или просто интересуетесь этой темой, то вам эти эфиры могут быть полезны в качестве бесплатного ликбеза. 👌

🔹 Если вы уже опытный VM-щик и ждёте интересных, глубоких и неудобных вопросов по теме, жарких дискуссий участников, неочевидных лайфхаков, которые помогут вам в ежедневной работе, то, думаю, вам эти эфиры НЕ зайдут. 🤷‍♂️ Не тот формат, не та бизнес-модель проведения, не та мотивация и ожидания участников (за чей счёт, собственно, весь банкет 😏). Но благо, что в наше время провести свой независимый эфир или записать подкаст практически ничего не стоит, было бы желание. Если кто хотел бы в таком поучаствовать - welcome в личку или чат. 😉
Поделюсь впечатлениями от прошедшей вчера конференции Территория Безопасности, на которой я выступал и был модератором секции, посвящённой управлению уязвимостями и экспозициями

Поделюсь впечатлениями от прошедшей вчера конференции Территория Безопасности, на которой я выступал и был модератором секции, посвящённой управлению уязвимостями и экспозициями

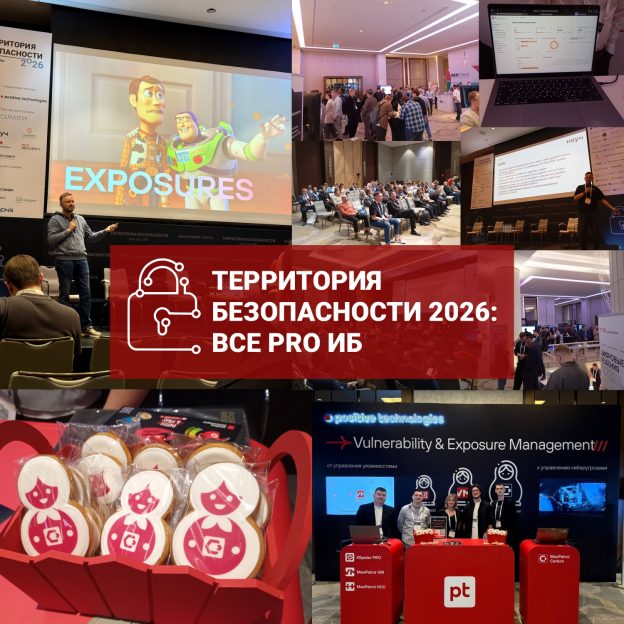
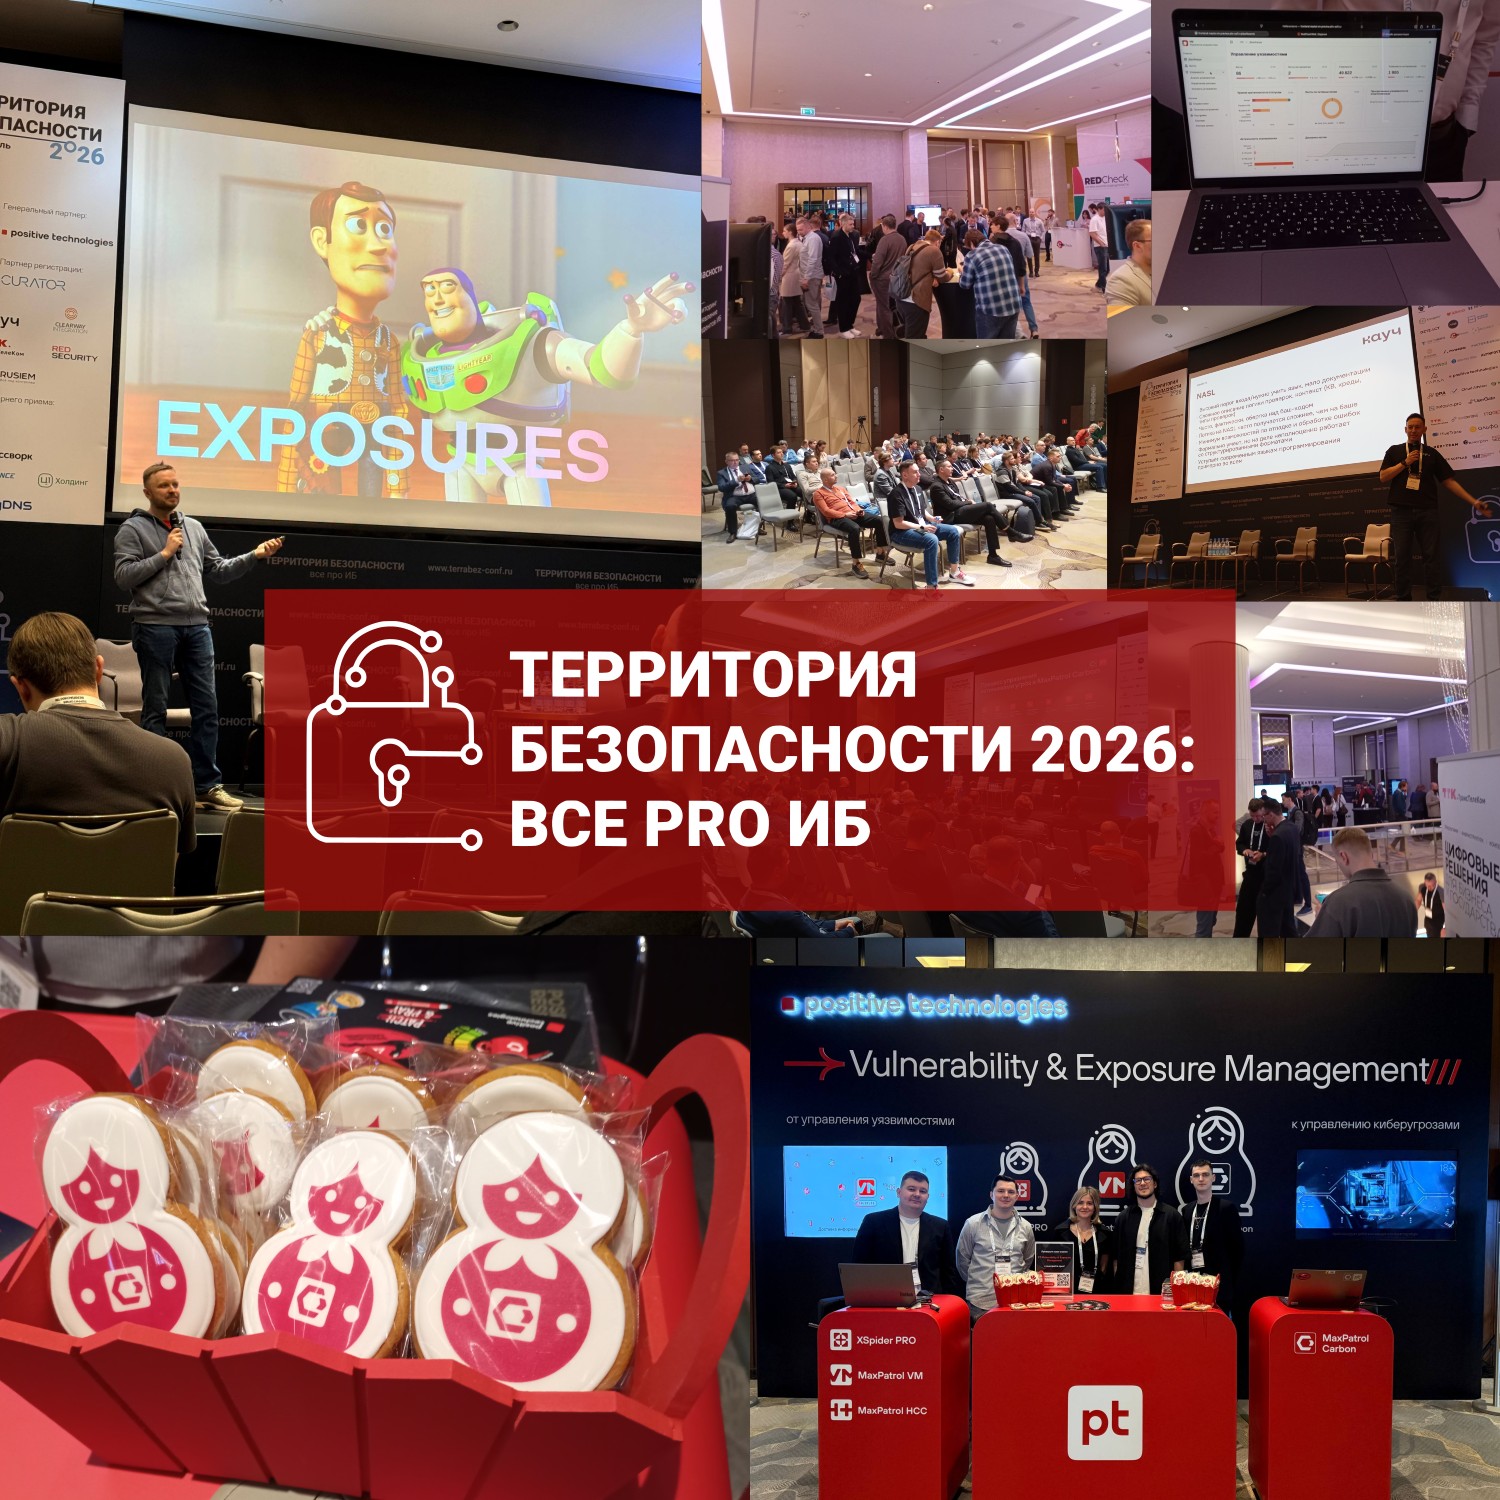
Поделюсь впечатлениями от прошедшей вчера конференции Территория Безопасности, на которой я выступал и был модератором секции, посвящённой управлению уязвимостями и экспозициями. На мой взгляд, Территория Безопасности - лучшая на текущий момент независимая конференция по информационной безопасности в России. Независимая в том смысле, что за ней не стоит какой-то один вендор или организация. И в то же время это масштабное мероприятие с разнообразной деловой программой (4 параллельных трека!) и множеством вендоров, представленных в выставочной части. Деловая программа фактически формируется усилиями комьюнити, и каждая ИБ-специализация имеет там своё место и возможность пересечься в одном зале, чтобы обсудить актуальные темы и то, что действительно наболело.

Я приложил руку к составлению VM-ной части программы, о которой писал ранее. Как по мне, всё прошло отлично, докладчики выступали бойко, отрепетированно и укладывались в достаточно жёсткий тайминг. Времени всегда хочется как можно больше, но, с другой стороны, такие ограничения (~1,5 часа на все про все) стимулируют делать секцию как можно более динамичной.

🔹 Приятно, что наш "позитеховский" взгляд на Exposure Management, сформулированный мной и продемонстрированный (очень подробно и наглядно 👍) Константином Маньяковым, был хорошо воспринят как представителями клиентов, так и представителями других VM-вендоров.

🔹 Хотелось бы отметить замечательный, динамичный и остроумный доклад Кирилла Евтушенко, генерального директора Кауч, с критикой функциональности по детектированию мисконфигураций в Nessus. Мне, как бывшему активному комплаенсописателю с опытом в .audit- и NASL-скриптинге, эта тема была особенно близка и интересна. 🔥

🔹 Хотелось бы поблагодарить Кирилла Сорокина, директора департамента защиты приложений ПАО «Вымпелком» (Билайн), и Романа Мустаева, начальника отдела обеспечения безопасности инфраструктуры АО «Национальная страховая информационная система», за взгляд со стороны компаний-клиентов различного масштаба. Коллеги очень здорово сбалансировали наш вендорский междусобойчик, подсветив актуальные проблемы существующих решений по работе с уязвимостями (в широком смысле 😉).

🔹 Огромная благодарность Дмитрию Чернякову, директору по развитию продуктов АО «АЛТЭКС-СОФТ» (RedCheck), за участие в дискуссии. Очень рад, что наши взгляды по VM-ным вопросам, как правило, в значительной степени совпадают. 🤝

В выставочной части в этом году стендов VM-вендоров было поменьше, чем в прошлом. Но тем не менее было много интересного.

🔻 Этот год был отмечен полноценным участием в выставке Positive Technologies с большим и красивым стендом, посвящённым именно продуктам для работы с уязвимостями/экспозициями (XSpider PRO, MaxPatrol VM, MaxPatrol HCC, MaxPatrol Carbon). Интерес был большой, и наш PT-шный десант очень активно поработал на стенде. 👍

🔻 На стенде RedCheck я потестировал интерфейс нового RedCheck VM. Выглядит симпатично. Понравилась фишка с назначением конкретных уязвимостей на ответственных. Фактически таски "один хост - одна уязвимость". Постараюсь сделать отдельный пост про это.

🔻 Интересно пообщался на стендах EASM-вендора DeteAct, compliance/hardening-вендора Кауч, "российского Skybox" MIST Insight.

Организовано мероприятие было, как всегда, отлично. 💯 По технике всё работало как надо. Кормили вкусно, и еды было в избытке. Всё способствовало приятному и полезному деловому общению. Организаторы и лично продюсер конференций Екатерина Митина - большие молодцы! Спасибо Территории Безопасности, и надеюсь, что до встречи в следующем году!

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM

АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM

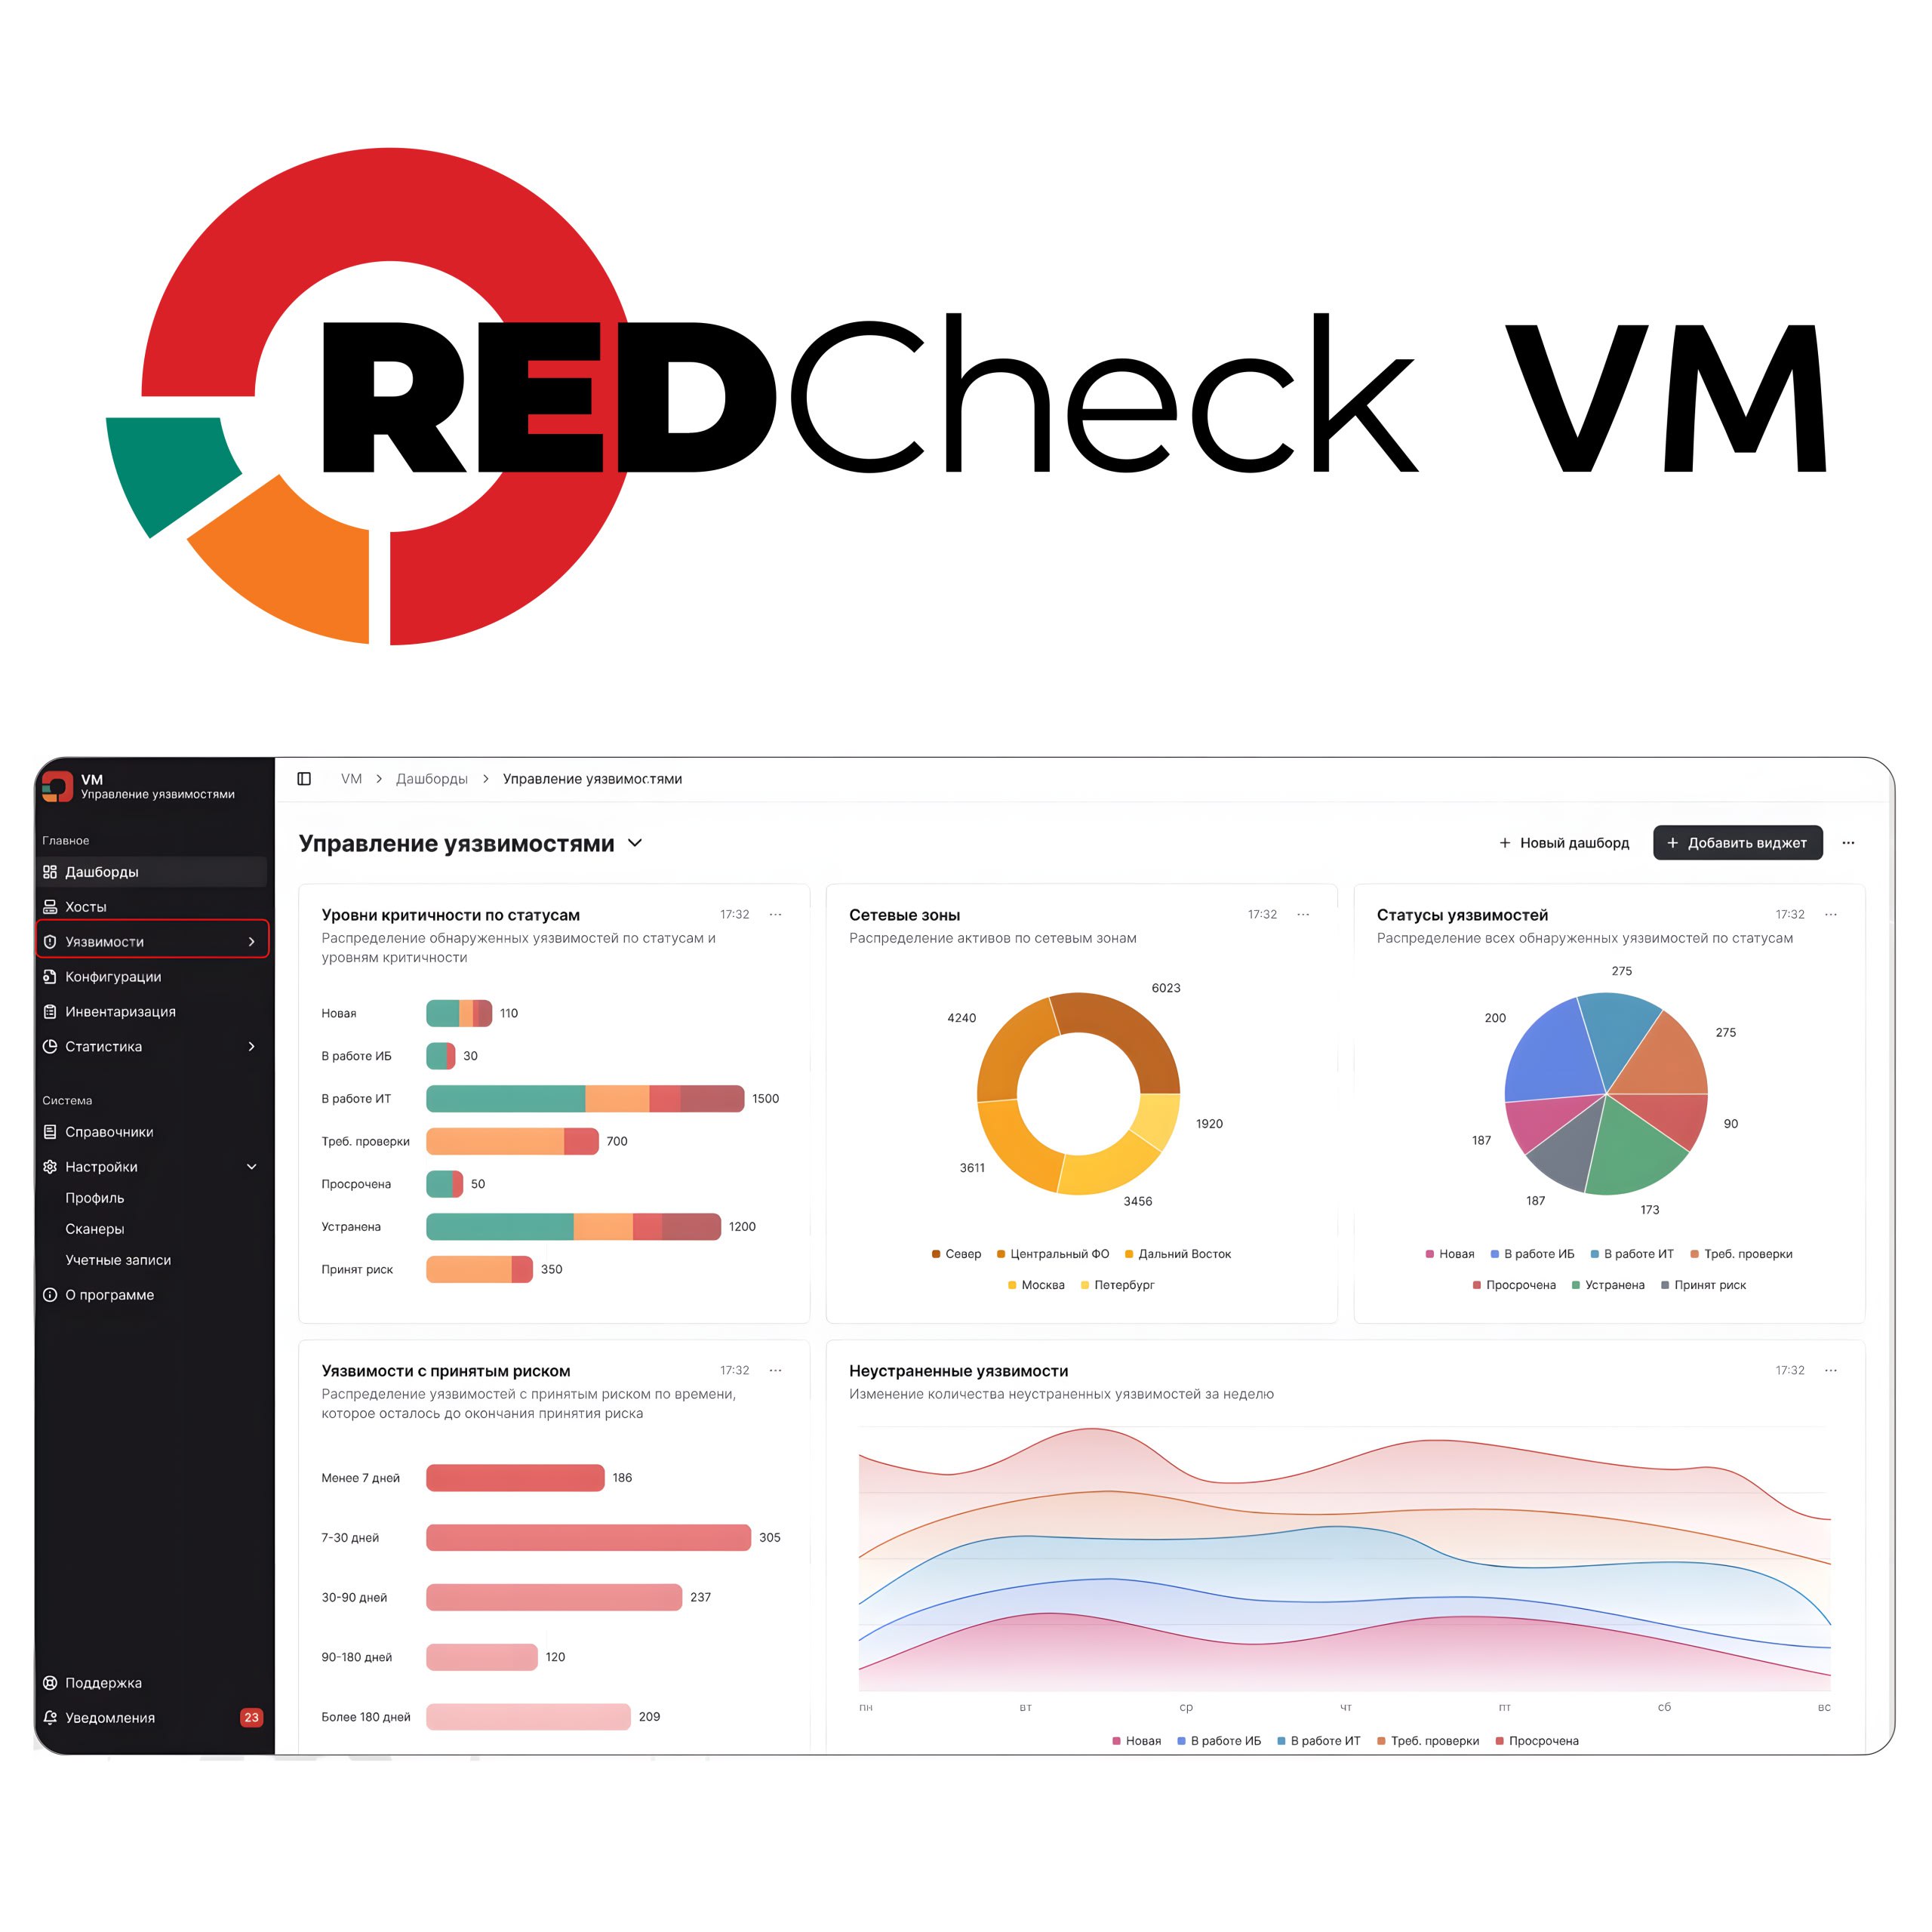
АЛТЭКС-СОФТ представили решение класса vulnerability management - RedCheck VM. Формально его описывают как "перспективный модуль сканера RedCheck".

Пока доступен один скриншот с дашбордом "Управление уязвимостями". На нём можно видеть следующие информеры:

🔹 по статусам уязвимостей (новая, в работе ИБ, в работе IT, требуют проверки, просроченные, устранённые, принят риск) различной критичности;
🔹 по активам в различных сетевых зонах;
🔹 по статусам всех уязвимостей;
🔹 по уязвимостям с принятым риском;
🔹 по динамике уязвимостей в различных статусах.

Как я понимаю, маркетинг АЛТЭКС-СОФТ хотел подчеркнуть, что с помощью модуля можно отслеживать текущую картину по статусам уязвимостей инфраструктуры и их динамику без привязки к конкретным сканам (как было в предыдущих версиях аналитики).

🖥 Демо проведут на Инфофоруме-2026 28-29 января.
💻 "В ближайшем полугодии" модуль RedCheck будет доступен бесплатно пользователям "старших редакций RedCheck".

Получил сегодня новогодний подарок от коллег из АЛТЭКС-СОФТ в красивой белой коробке

Получил сегодня новогодний подарок от коллег из АЛТЭКС-СОФТ в красивой белой коробке

Получил сегодня новогодний подарок от коллег из АЛТЭКС-СОФТ в красивой белой коробке. Внутри, помимо поздравительной открытки:

🔹 Адвент-календарь с шоколадочками. 🙂
🔹 Настолка "Я не робот". 🎲
🔹 Умная гирлянда ROXIMO и новогоднее украшение. 🎄

Просто ТОП и по содержанию, и по оформлению! 👍
Спасибо большое, АЛТЭКС-СОФТ! 😇 С праздником!

У компании Алтэкс-Софт вышла новая версия сканера уязвимости RedCheck 2.11

У компании Алтэкс-Софт вышла новая версия сканера уязвимости RedCheck 2.11

У компании Алтэкс-Софт вышла новая версия сканера уязвимости RedCheck 2.11. Что там нового?

🔹 Мультитенантность. Теперь можно ограничивать доступ пользователей к хостам и задачам сканирования. Это важный шаг для реализации своего "облачного VM-а" (а-ля Qualys и TenableVM) или решения для MSSP. Хоть я и не уверен, что Алтэкс-Софт туда идут. 🙂

🔹 Возможность добавлять свои Lua-скрипты для пентест-проверок. Nmap-совместимые. 😉

🔹 Возможность добавлять свои YARA-правила. В первую очередь для детектирования малварей, но и возможности YARA этим не ограничиваются.

🔹 Новые сборки RedCheck теперь выходят только под Linux. Поддерживается установка на отечественные ОС и Debian.

🔹 Остальные фичи - это улучшение работы SCAP-движка, массовых операций, отчётов, расписаний, расширение контента (+ Alpine, >30 наименований 3rdParty Linux ПО, новые Docker-образы).

Видяшка по новым фичам пока не выходила. Ждём. 🙂

Впечатление от модуля аналитики в RedCheck

Впечатление от модуля аналитики в RedCheck

Впечатление от модуля аналитики в RedCheck.

🔹 Это большой шаг вперёд. 👍 Раньше, чтобы решать проблемы со сканами и анализировать уязвимости/мисконфигурации в масштабе инфраструктуры необходимо было стороннее решение (коммерческое или самописное), которое бы работало с RedCheck через API и/или на уровне базы. Теперь эти задачи в значительной мере можно решать прямо из интерфейса.

🔹 Радует внимание к обнаружению проблем в сканировании активов. 🔥 Следует также отслеживать для каких активов нет детектов уязвимостей (и прочее по первой колонке БОСПУУ), но с этим сложнее. 🤷‍♂️

🔹 Реализованные инструменты низкоуровневые. Они помогут понять, что уязвимости не исправляются и харденинг не проводится. Но почему и что с этим делать? Это за рамками.

🔹 Постоянно вручную делать фильтрации через формы - так себе удовольствие. Нужны хотя бы сохраняемые запросы с выводом на дашборды и в алерты. Возможно это будет в VM от Altx Soft, который обещают представить в 26 году.

Посмотрел демо по модулю аналитики в сканере уязвимостей RedCheck

Посмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheckПосмотрел демо по модулю аналитики в сканере уязвимостей RedCheck

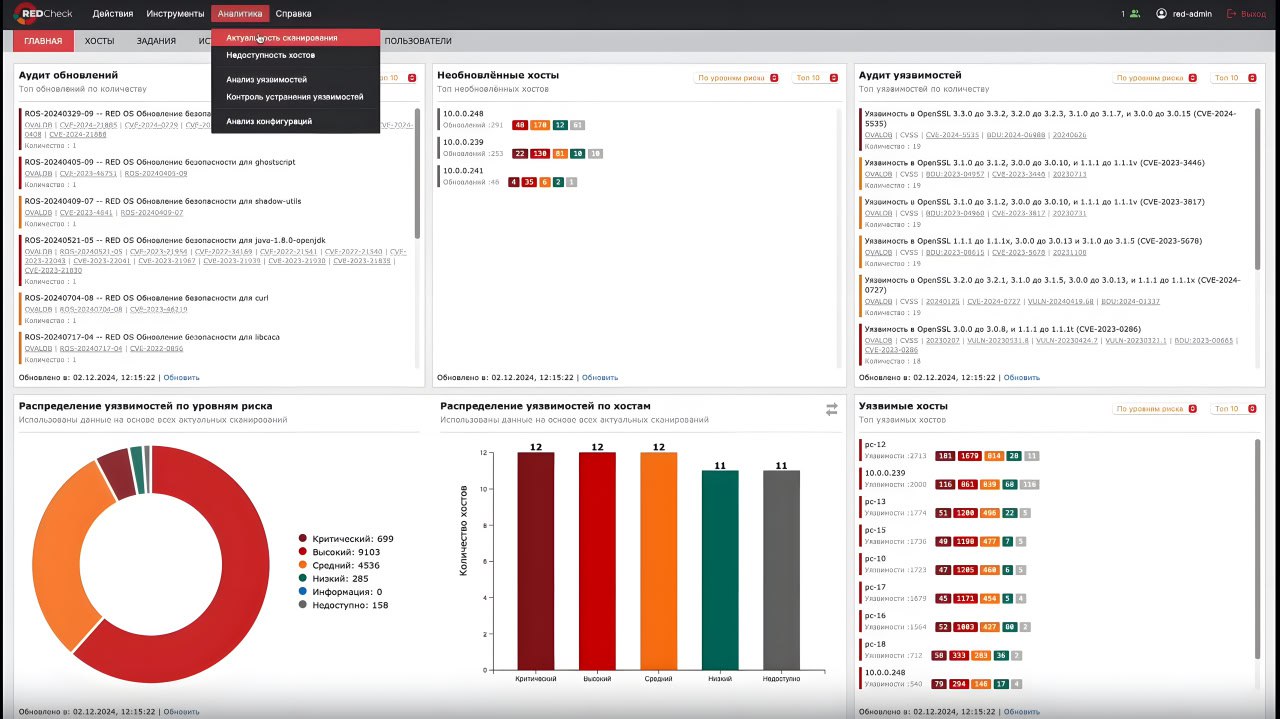
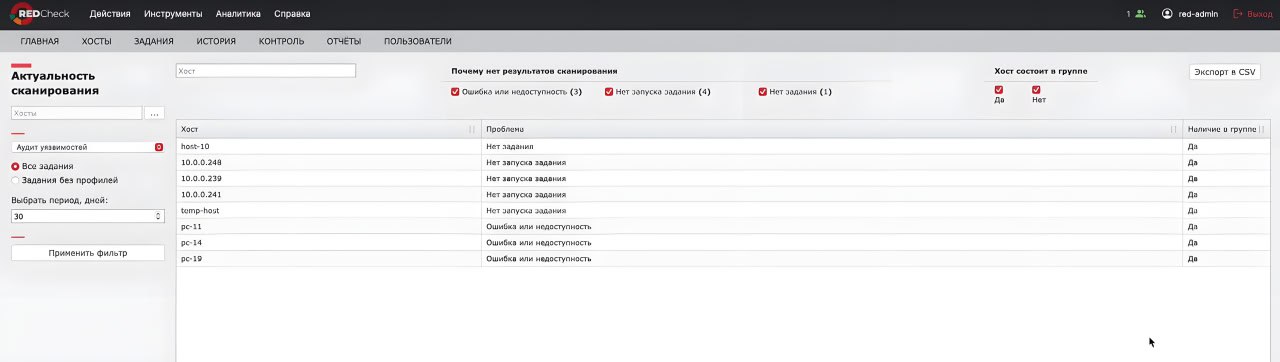
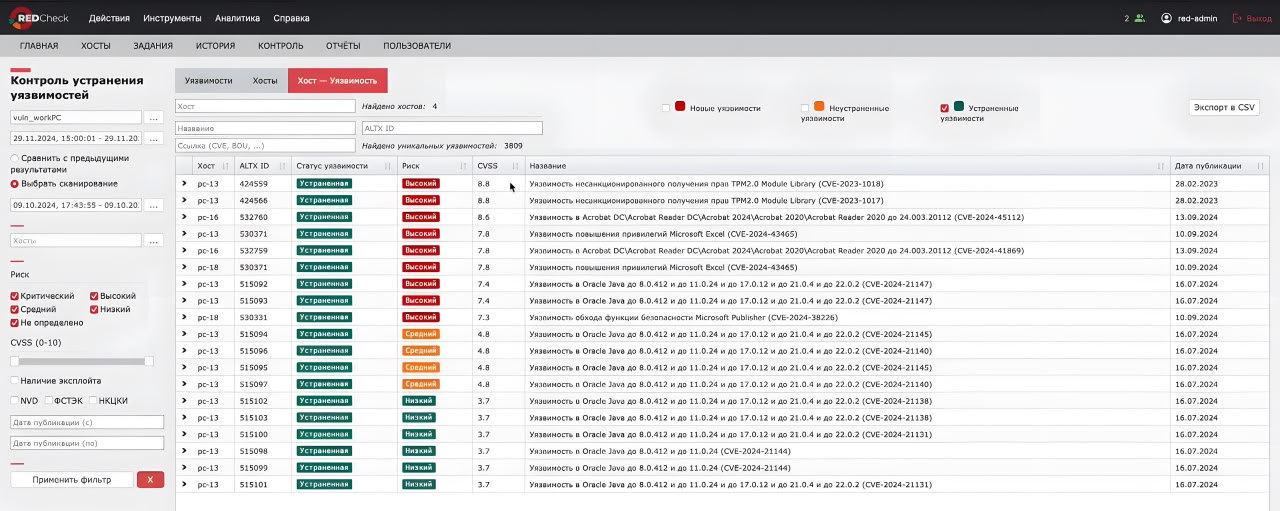
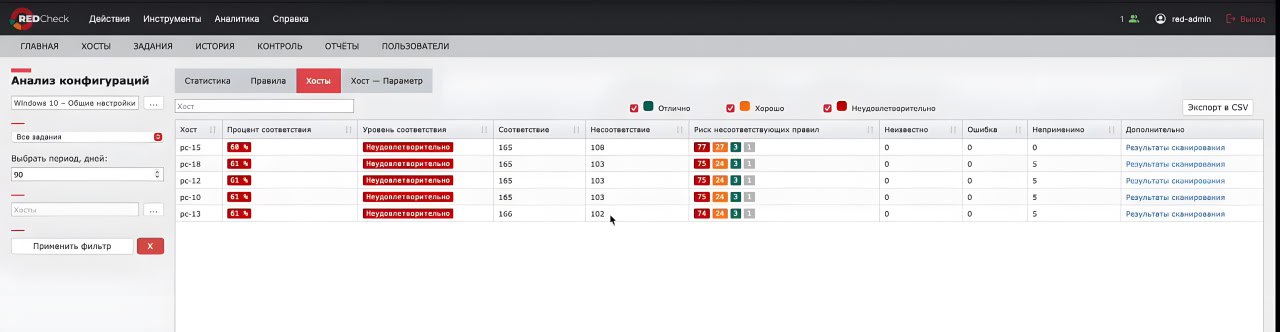
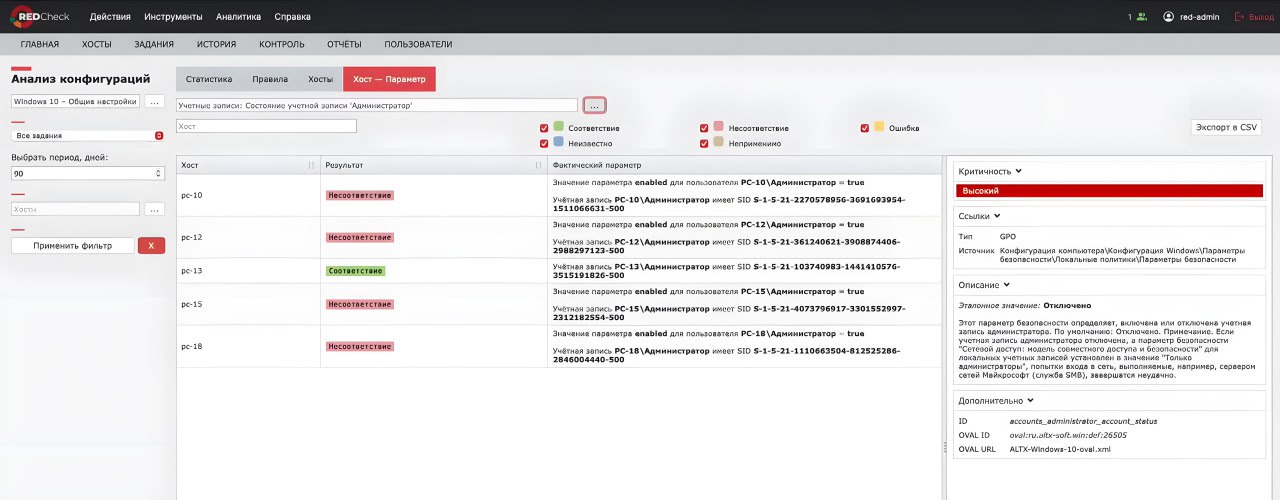
Посмотрел демо по модулю аналитики в сканере уязвимостей RedCheck. Модуль доступен в RedCheck 2.8 (вышел в декабре 2024 года) для вариантов Expert и Enterprise. Содержит формы:

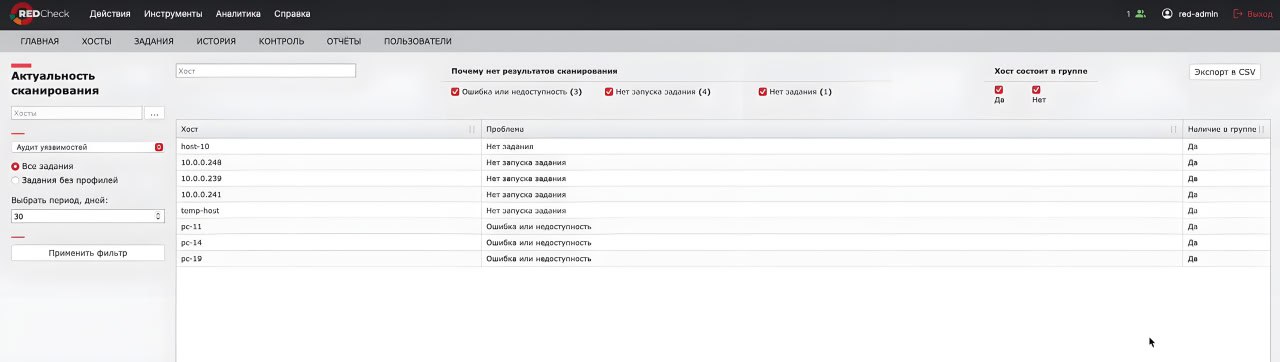
🔹 "Актуальность сканирования" показывает почему нет результатов сканирования: ошибки или недоступность хоста, нет задания на сканирование хоста или задание на сканирование не запускалось.

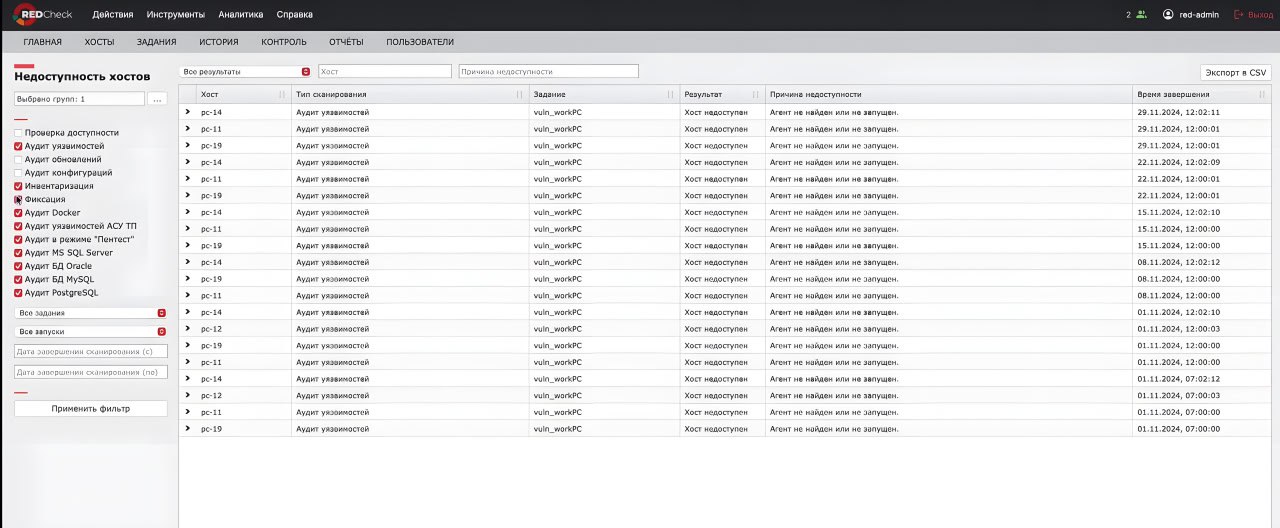
🔹 "Недоступность хостов" показывает детали по причинам недоступности: ошибки сетевого доступа, тайм-ауты, некорректные учётки, ошибки прав доступа, нарушение целостности агента/сканера и т.д.

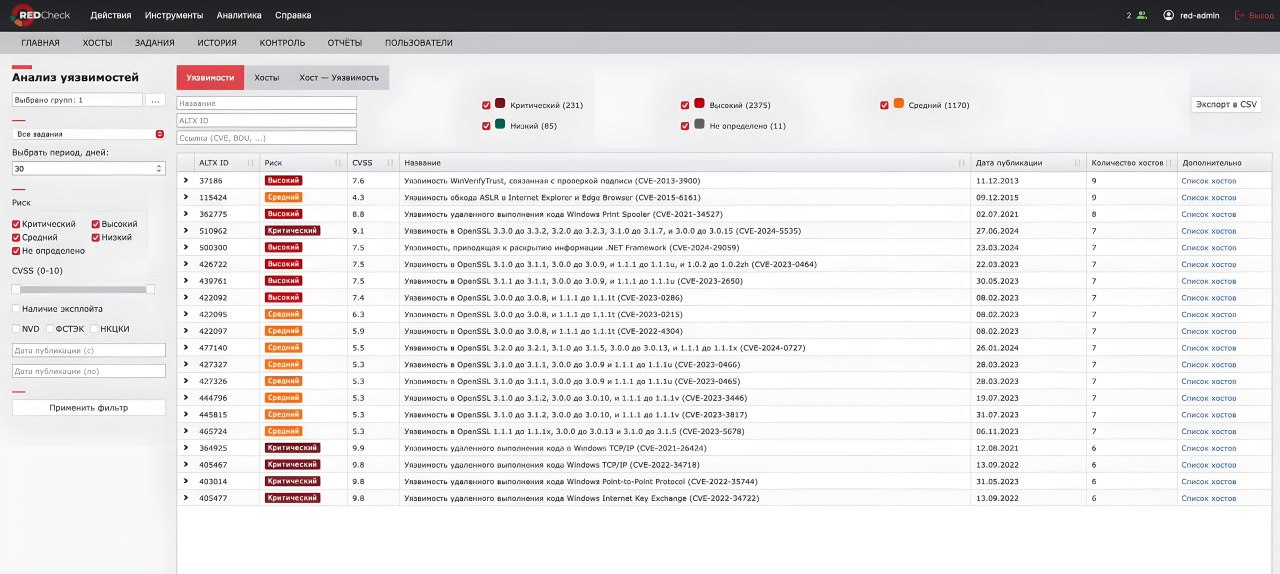
🔹 "Анализ уязвимости" позволяет фильтровать уязвимости на хостах по критичности, наличию эксплоитов, присутствию в бюллетенях НКЦКИ и БДУ ФСТЭК.

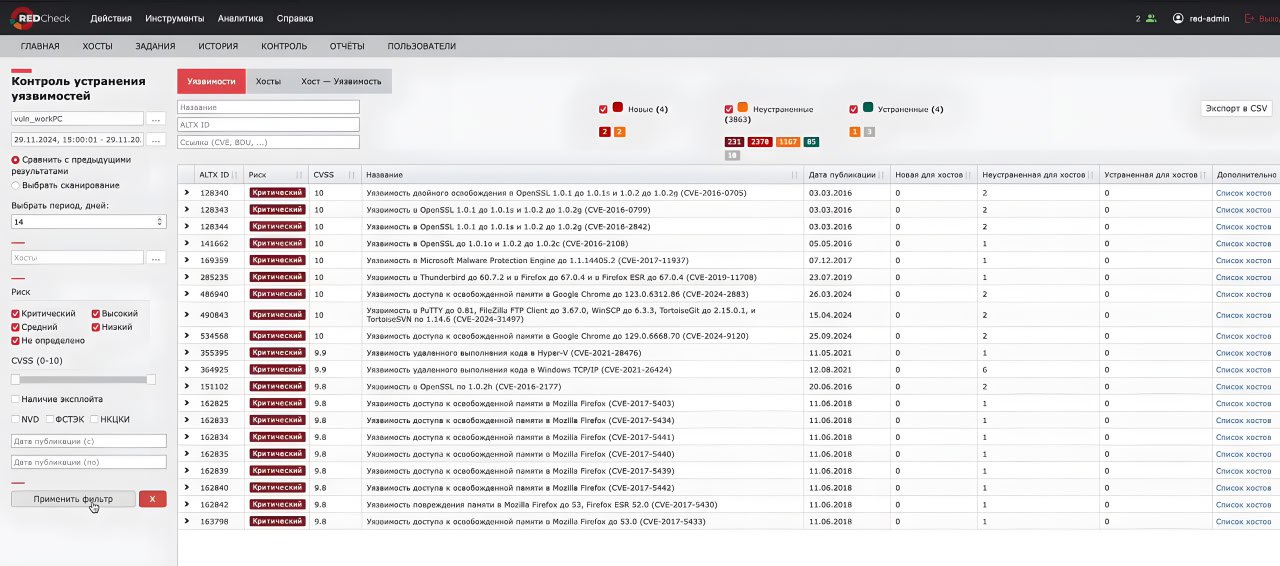
🔹 "Контроль устранения уязвимостей" позволяет выделять новые, устранённые и неустранённые уязвимости на хостах.

🔹 "Анализ конфигураций" позволяет отслеживать соответствие хостов стандартам безопасной настройки, в том числе по конкретным требованиям.

🎞 Демо с разбором кейсов