Архив метки: exploit

Про уязвимость Elevation of Privilege - Linux Kernel "Copy Fail" (CVE-2026-31431)

Про уязвимость Elevation of Privilege - Linux Kernel Copy Fail (CVE-2026-31431)

Про уязвимость Elevation of Privilege - Linux Kernel "Copy Fail" (CVE-2026-31431). Уязвимость локального повышения привилегий в компоненте ядра Linux AF_ALG, которая вызвана ошибкой работы с памятью, позволяет непривилегированному пользователю поднять привилегии до root-а. Проэксплуатировав эту уязвимость, злоумышленник может полностью захватить систему: читать и изменять любые файлы, включая пароли и ключи, подменять системные бинарные файлы, отключать защитные механизмы и средства мониторинга, незаметно устанавливать бэкдоры и закрепляться в системе, скрывать следы своей активности, использовать хост как плацдарм для атак на другие сетевые активы.

⚙️🛠 1 апреля патчи, устраняющие уязвимость, были внесены в основную ветку Linux Kernel. 22 апреля был заведён CVE идентификатор уязвимости. 29 апреля эксперты компании Theori опубликовали разбор уязвимости и публичный эксплойт. Эксплуатабельность уязвимости была подтверждена на актуальных версиях популярных дистрибутивов Linux: Ubuntu, Amazon Linux, RHEL, SUSE.

👾 1 мая уязвимость была добавлена в CISA KEV, что свидетельствует об эксплуатации уязвимости в реальных атаках.

Что отличает эту уязвимость от подобных EOP/LPE в Linux?

В Linux Kernel уже были громкие уязвимости повышения привилегий. Dirty Cow требовала выигрыша в race condition. Часто приходилось делать несколько попыток, и иногда это приводило к падению системы. Dirty Pipe была привязана к конкретным версиям и требовала точных манипуляций с pipe buffer.

Но, в отличие от Dirty Cow и Dirty Pipe, как сообщают исследователи, Copy Fail - это прямолинейная логическая ошибка. Она срабатывает без гонок, повторных попыток или нестабильных временных окон, приводящих к сбоям.

🧬 Портируемость. Один и тот же скрипт эксплуатации работает на всех протестированных дистрибутивах и архитектурах, включая Ubuntu, Amazon Linux, Red Hat Enterprise Linux и SUSE Linux Enterprise. Никаких оффсетов под конкретный дистрибутив. Никакой перекомпиляции. В эксплоите нет проверок версии.

✧ Минимализм. Весь эксплойт - это короткий скрипт на Python, использующий только стандартные модули библиотеки os, socket, zlib. Требуется Python 3.10+ для os.splice. Никаких скомпилированных нагрузок, никакой установки зависимостей.

🥷 Скрытность. Операция записи выполняется, минуя обычный путь записи VFS ("ordinary VFS write path"). Повреждённая страница никогда не помечается ядром как dirty в механизме writeback. Стандартные инструменты контроля целостности файлов, сравнивающие контрольные суммы на диске, не заметят эксплуатацию, потому что файл на диске не изменяется. Повреждается только кэш страниц в памяти.

📦 Межконтейнерное воздействие. Кэш страниц разделяется всеми процессами в системе, в том числе между контейнерами. Copy Fail - это не просто локальное повышение привилегий. Это примитив выхода из контейнера и вектор компрометации узла Kubernetes.

Как устранить уязвимость?

Для устранения уязвимости пользователям необходимо обновиться до версий ядра Linux 6.18.22, 6.19.12 и 7.0. Ядро можно собрать самостоятельно или дождаться, когда обновления пакетов ядра выпустит вендор вашего Linux-дистрибутива. По состоянию на 4 мая вышли обновления для Ubuntu, Debian, RHEL, Fedora, SUSE, CloudLinux, Arch Linux, ROSA Linux.

В качестве workaround-а исследователи предлагают заблокировать создание сокетов AF_ALG:

echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null
По поводу внесения питерской компании Operation Zero и связанных с ней лиц в американский санкционный список

По поводу внесения питерской компании Operation Zero и связанных с ней лиц в американский санкционный список

По поводу внесения питерской компании Operation Zero и связанных с ней лиц в американский санкционный список. Имхо, в этой длящейся истории со сливом и продажей восьми американских эксплойтов важно отделять главное от второстепенного. И главное в ней - признание США, что они целенаправленно разрабатывают кибероружие. Их оборонные подрядчики ресёрчат уязвимости и разрабатывают эксплоиты для наступательных киберопераций и кибершпионажа. Угадайте, против кого. 😏

🔻 Уязвимости - это не просто ошибки ПО, которые нужно отнести вендору за баунти/спасибо и CVE-шку. 🤤

🔻 Уязвимости - это стратегически важная информация, требующая внимания и регулирования. ⚔️

Наши заклятые партнёры это хорошо понимают. Не случайно утечку эксплоитов сам министр финансов комментирует. 😉

Хотелось бы, чтобы в России поскорее обратили внимание на трансграничный репортинг уязвимостей и приняли меры для усиления наступательного киберпотенциала страны. 🙏

В Vulners появилась информация по эксплоитам

В Vulners появилась информация по эксплоитам

В Vulners появилась информация по эксплоитам. И тут сразу можно сказать: а её разве не было? Vulristics же большую часть информации об эксплоитах из Vulners и берёт! 🤔

Всё так. ✅ Но раньше эксплойт всегда был объектом Vulners из определённой коллекции. Например, страницей эксплоита из ExploitDB. Подход с централизованным сбором коллекций отлично работает для источников однотипных данных: баз уязвимостей, бюллетеней безопасности, сплоитпаков.

Но частенько бывает, что PoC эксплоита содержится не в типовом объекте, а где придётся. Например, в блог-посте рандомного исследователя или странице вендора. Для учёта таких случаев эксплоиты в Vulners теперь хранятся и как наборы ссылок в метаданных уязвимости. 🔗🧩 Эти ссылки собираются из различных источников, включая NVD, GitHub и Gitee.

Количество источников будет расширяться, информация по эксплоитам в Vulners будет полнee, и утилиты, такие как Vulristics, смогут ещё лучше приоритизировать уязвимости на её основе. 🧰📈

Учёт эксплоитов в Vulristics: ошибка и переименование компонента

Учёт эксплоитов в Vulristics: ошибка и переименование компонентаУчёт эксплоитов в Vulristics: ошибка и переименование компонента

Учёт эксплоитов в Vulristics: ошибка и переименование компонента.

🔹 Обнаружил, что у меня где-то с апреля месяца была ошибка в Vulristics: уязвимости без эксплоитов получали значение не 0, а 0.5.🤦‍♂️ Как-то не обращал на это внимание и никто мне это не зарепортил. Сегодняшним коммитом поправил. Отчёты по Microsoft Patch Tuesday и Linux Patch Wednesday за апрель и май перегенерю. Это, конечно, не супер-критичная бага, но итоговый скор уязвимости искажала. Если используете Vulristics, то обратите внимание и обновитесь.

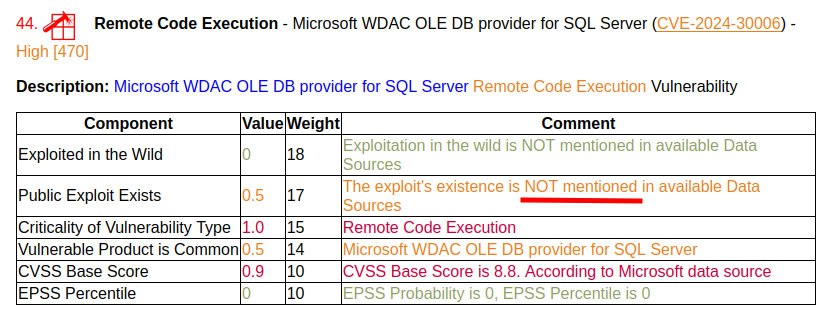
🔹 Заодно переименовал компонент "Public Exploit Exists" в более логичное "Exploit Exists". Он принимает значения:
1, если есть публичный эксплоит (ссылка или флаг в БДУ)
0, если вообще нет данных об эксплоите
от 0 до 1, если есть данные о приватном эксплоите/PoC-е

🔹Завёл Changelog, запустил версионирование (с версии 1.0.5) и добавил ключ "-v" или "--version". А то с 2020 года обходился без версий. Сапожник без сапог, VM-щик без версий. 😅🤷‍♂️

После продолжительного перерыва выпустил англоязычную видяшку и блогопост

После продолжительного перерыва выпустил англоязычную видяшку и блогопост. Разбираю там то, что произошло за последние 3 месяца. В первую очередь в плане улучшений Vulristics. Во вторую - смотрю какие были интересные уязвимости в Microsoft Patch Tuesday, Linux Patch Wednesday и из остальных. Ну и подвожу итоги 2023, а также намечаю направления работы на 2024.

Из занимательного:

🔻 Подсветил 7 уязвимостей из Microsoft Patch Tuesday, для которых за последние 3 месяца появились PoC-и/эксплоиты. Как правило это совсем не те уязвимости, на которые указывали VM-вендоры в своих обзорах. 😏
🔻 В Linux Patch Wednesday за последние 3 месяца было 90 уязвимостей с PoC-ами/эксплоитами (и это не считая тех, про которые известно, что они в активной эксплуатации). 🙈

Постараюсь по англоязычным блогопостам с видяшками вернуться в ежемесячный режим. 😇 Формат хоть и муторный, но полезный.

———

November 2023 – January 2024: New Vulristics Features, 3 Months of Microsoft Patch Tuesdays and Linux Patch Wednesdays, Year 2023 in Review

Hello everyone! It has been 3 months since the last episode. I spent most of this time improving my Vulristics project. So in this episode, let’s take a look at what’s been done.

Also, let’s take a look at the Microsoft Patch Tuesdays vulnerabilities, Linux Patch Wednesdays vulnerabilities and some other interesting vulnerabilities that have been released or updated in the last 3 months. Finally, I’d like to end this episode with a reflection on how my 2023 went and what I’d like to do in 2024.

New Vulristics Features
00:32 Vulristics JSON input and output
02:37 CPE-based vulnerable product names detection
04:16 CWE-based vulnerability type detection

3 Months of Vulnerabilities
07:03 Linux Patch Wednesday
11:22 Microsoft Patch Tuesdays
13:59 Other Vulnerabilities

16:14 About the results of 2023
18:45 What about 2024?

📘 Blogpost
🎞 VKVideo

Про ссылки на эксплоиты в NVD

Про ссылки на эксплоиты в NVD

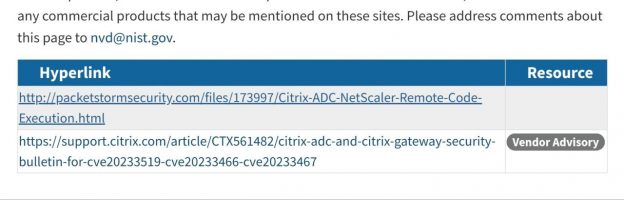
Про ссылки на эксплоиты в NVD. Весьма подбешивает, что в NVD ставят ссылки на эксплоиты (в частности на Packet Storm) без тега, что это эксплоит. Для двух уязвимостей из предыдущего поста это так.

Казалось бы, а зачем нужен тег? Раз видишь Packet Storm - учитывай это автоматом как эксплоит. Но беда в том, что на Packet Storm также публикуются и другие материалы (advisory, описания утилит, статьи) и ссылки на них выглядят также. 🤦‍♂️ Нужно переходить по ссылке и смотреть теги уже на Packet Storm. 😣 Или как-то хитро по URL-у фильтровать. Для других открытых сплоит-паков ситуация схожая.

Частенько бывает и наоборот: тег "exploit" лепят на ссылки, по которым есть только очень приблизительное описание PoC-а или указание на то, что он где-то есть.

Так что и отсутствию тега, и присутствию верить полностью нельзя. 🤷‍♂️

По поводу подозрительной EoP в Confluence (CVE-2023-22515), которая вышла на прошлой неделе, опасения подтвердились

По поводу подозрительной EoP в Confluence (CVE-2023-22515), которая вышла на прошлой неделе, опасения подтвердились

По поводу подозрительной EoP в Confluence (CVE-2023-22515), которая вышла на прошлой неделе, опасения подтвердились. Злоумышленнику действительно не требуется предварительно иметь пользователя в Confluence, чтобы получить администратора. Действительно имеет место обход аутентификации.

Коллеги из PT SWARM воспроизвели эту уязвимость и записали видео с демонстрацией. На видео они показывают, что пользователя в инсталляции Confluence нет, затем они запускают python скрипт с логином/паролем желаемого пользователя и тут же получают его в Confluence с правами админа. Magic. 🪄