Архив за месяц: Ноябрь 2026

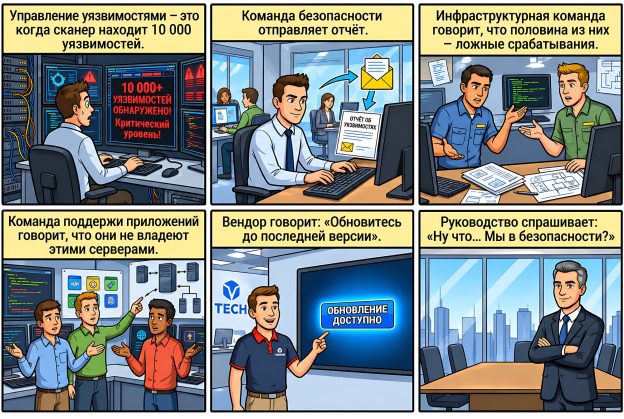
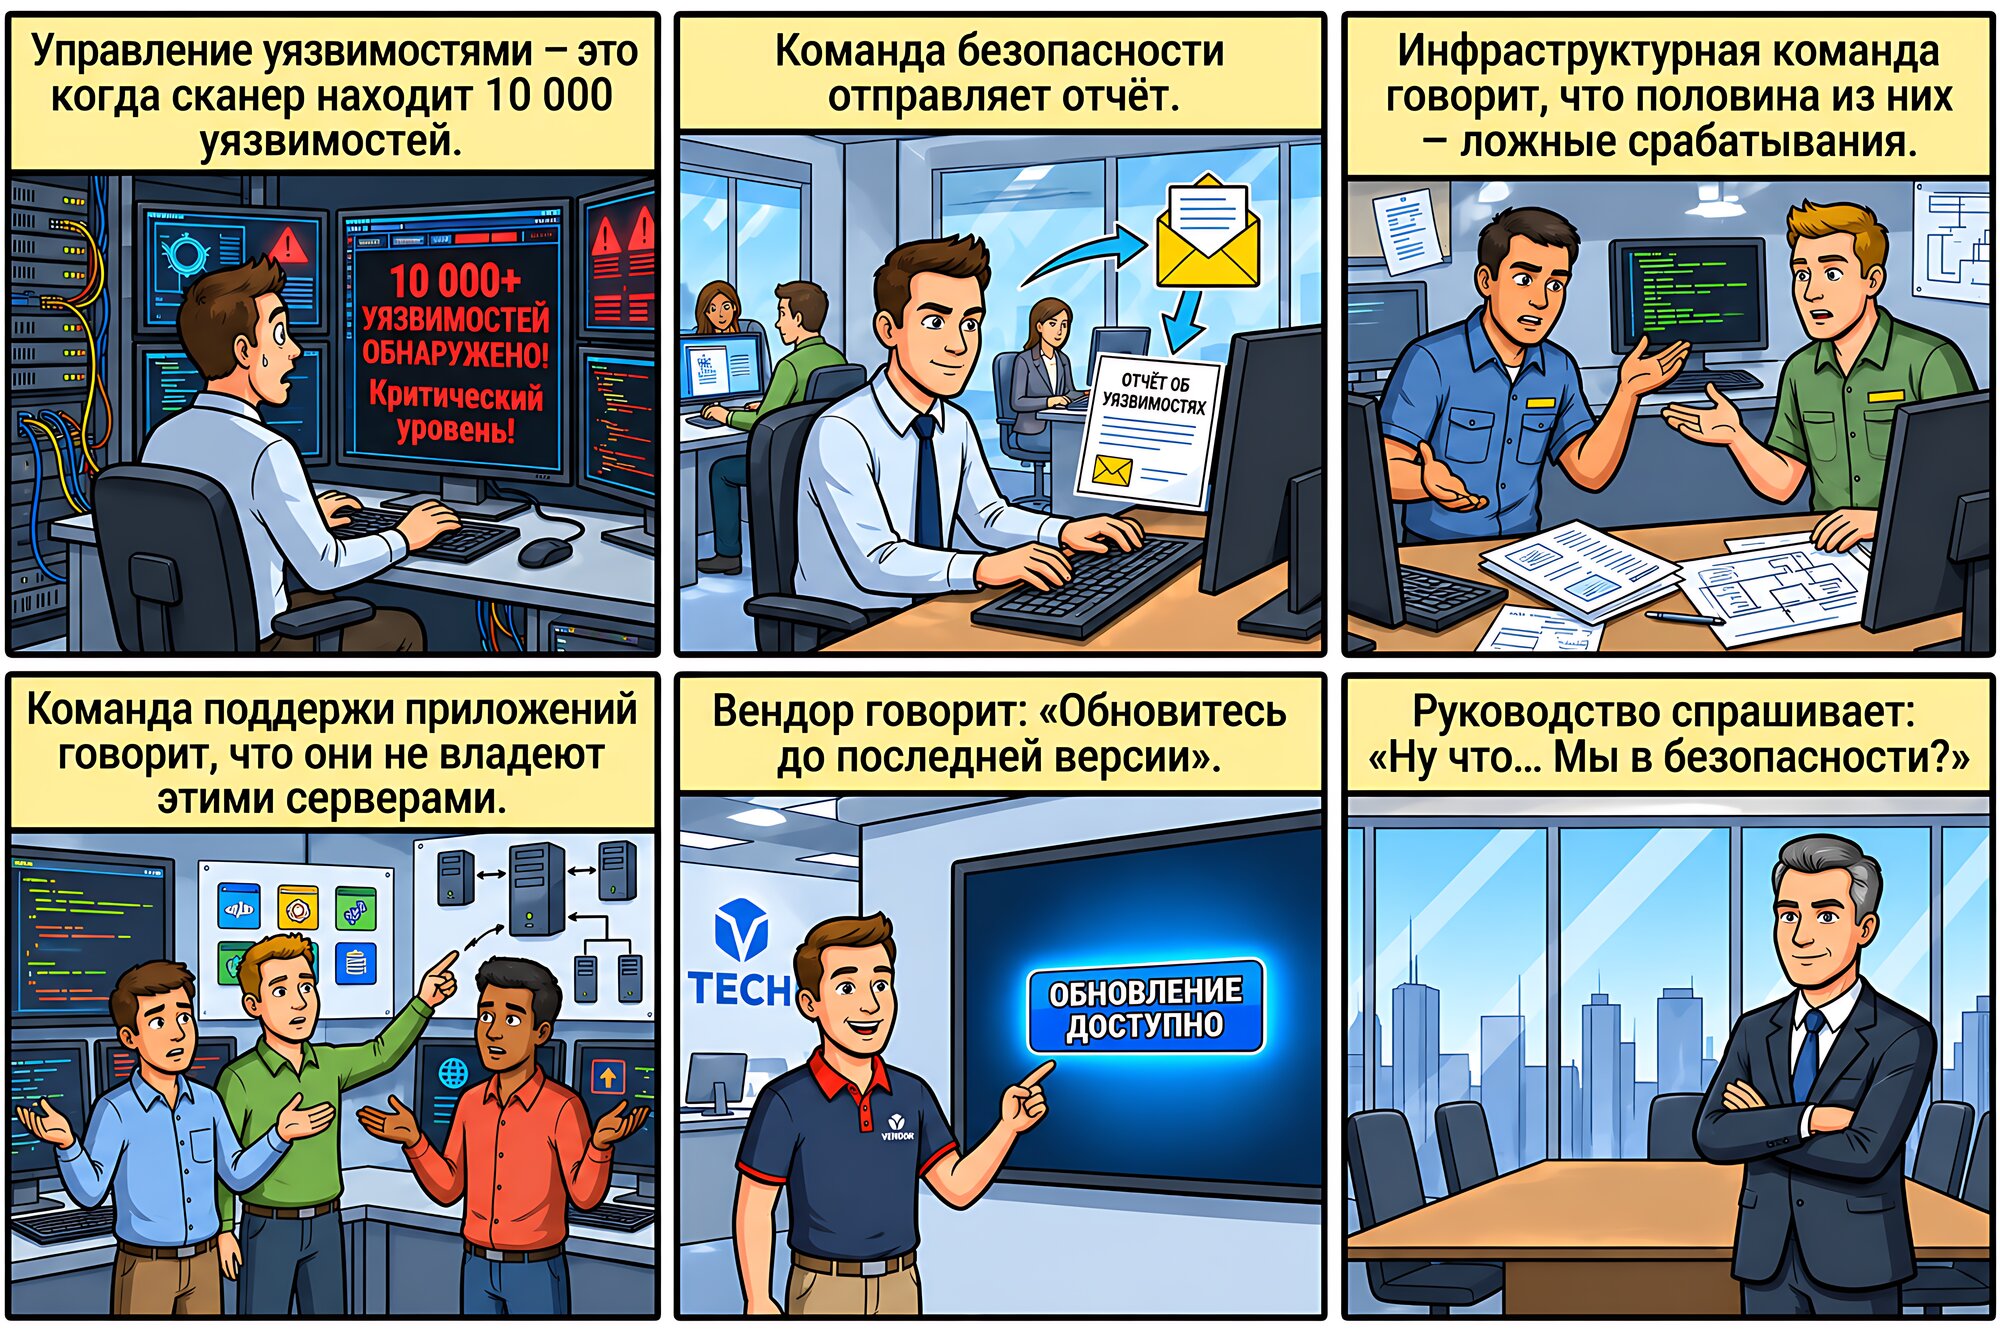
Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса

Попался на глаза мем объясните Управление Уязвимостями своими словами - перевёл его в виде комикса

Попался на глаза мем "объясните Управление Уязвимостями своими словами" - перевёл его в виде комикса. В целом, типичный процесс Управления Уязвимостями в организации (с точки зрения VM-щика, естественно 🙂) - это разгребание постоянных косяков:

🔻 в работе инструментов детектирования уязвимостей (в принципе неподдерживаемое ПО и типы активов, фолсы, баги);

🔻 в качестве информации об уязвимостях (вроде эксплуатируется - но фиг знает как, где и кем; вроде эксплойт есть, но фиг знает, что конкретно он делает и при каких условиях работает);

🔻 в состоянии проверяемой инфраструктуры и понимании того, из чего она состоит, как НА САМОМ ДЕЛЕ функционирует и что в ней критично;

🔻 в безответственности формально ответственных за состояние инфраструктуры людей;

🔻 в отсутствии интереса со стороны руководства (пока не настанет полнейший карачун).

Это утомительное бесконечное бодание с аргументацией вроде "мы не будем ничего обновлять, это может нам что-то сломать" - при полном отсутствии плана тестирования, оценки рисков или конкретных шагов по устранению проблемы. 😖

И руководству следовало бы, конечно, задаваться не вопросом "Насколько мы защищены?" (здесь и сейчас), а гораздо более важным: "Понимаем ли мы, какими активами располагаем, какие риски с ними связаны, знаем ли, кто несёт за них ответственность и насколько эффективно ими управляют?" Так, чтобы Управление Уязвимостями перестало быть задачей одного несчастного технаря, практически не имеющего рычагов воздействия на решения, принимаемые в организации, и стало частью корпоративного управления…

Но это, конечно, уже что-то из области фантастики. 😅👽
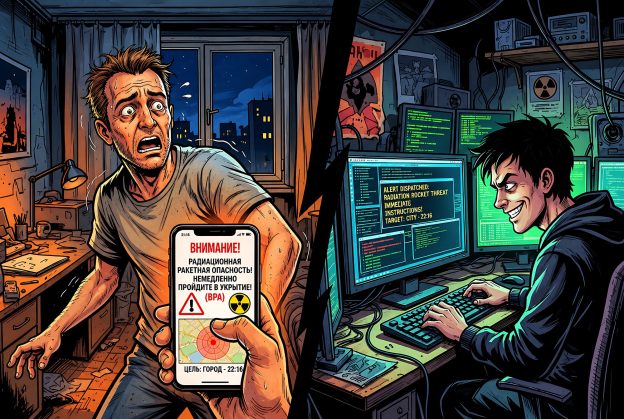
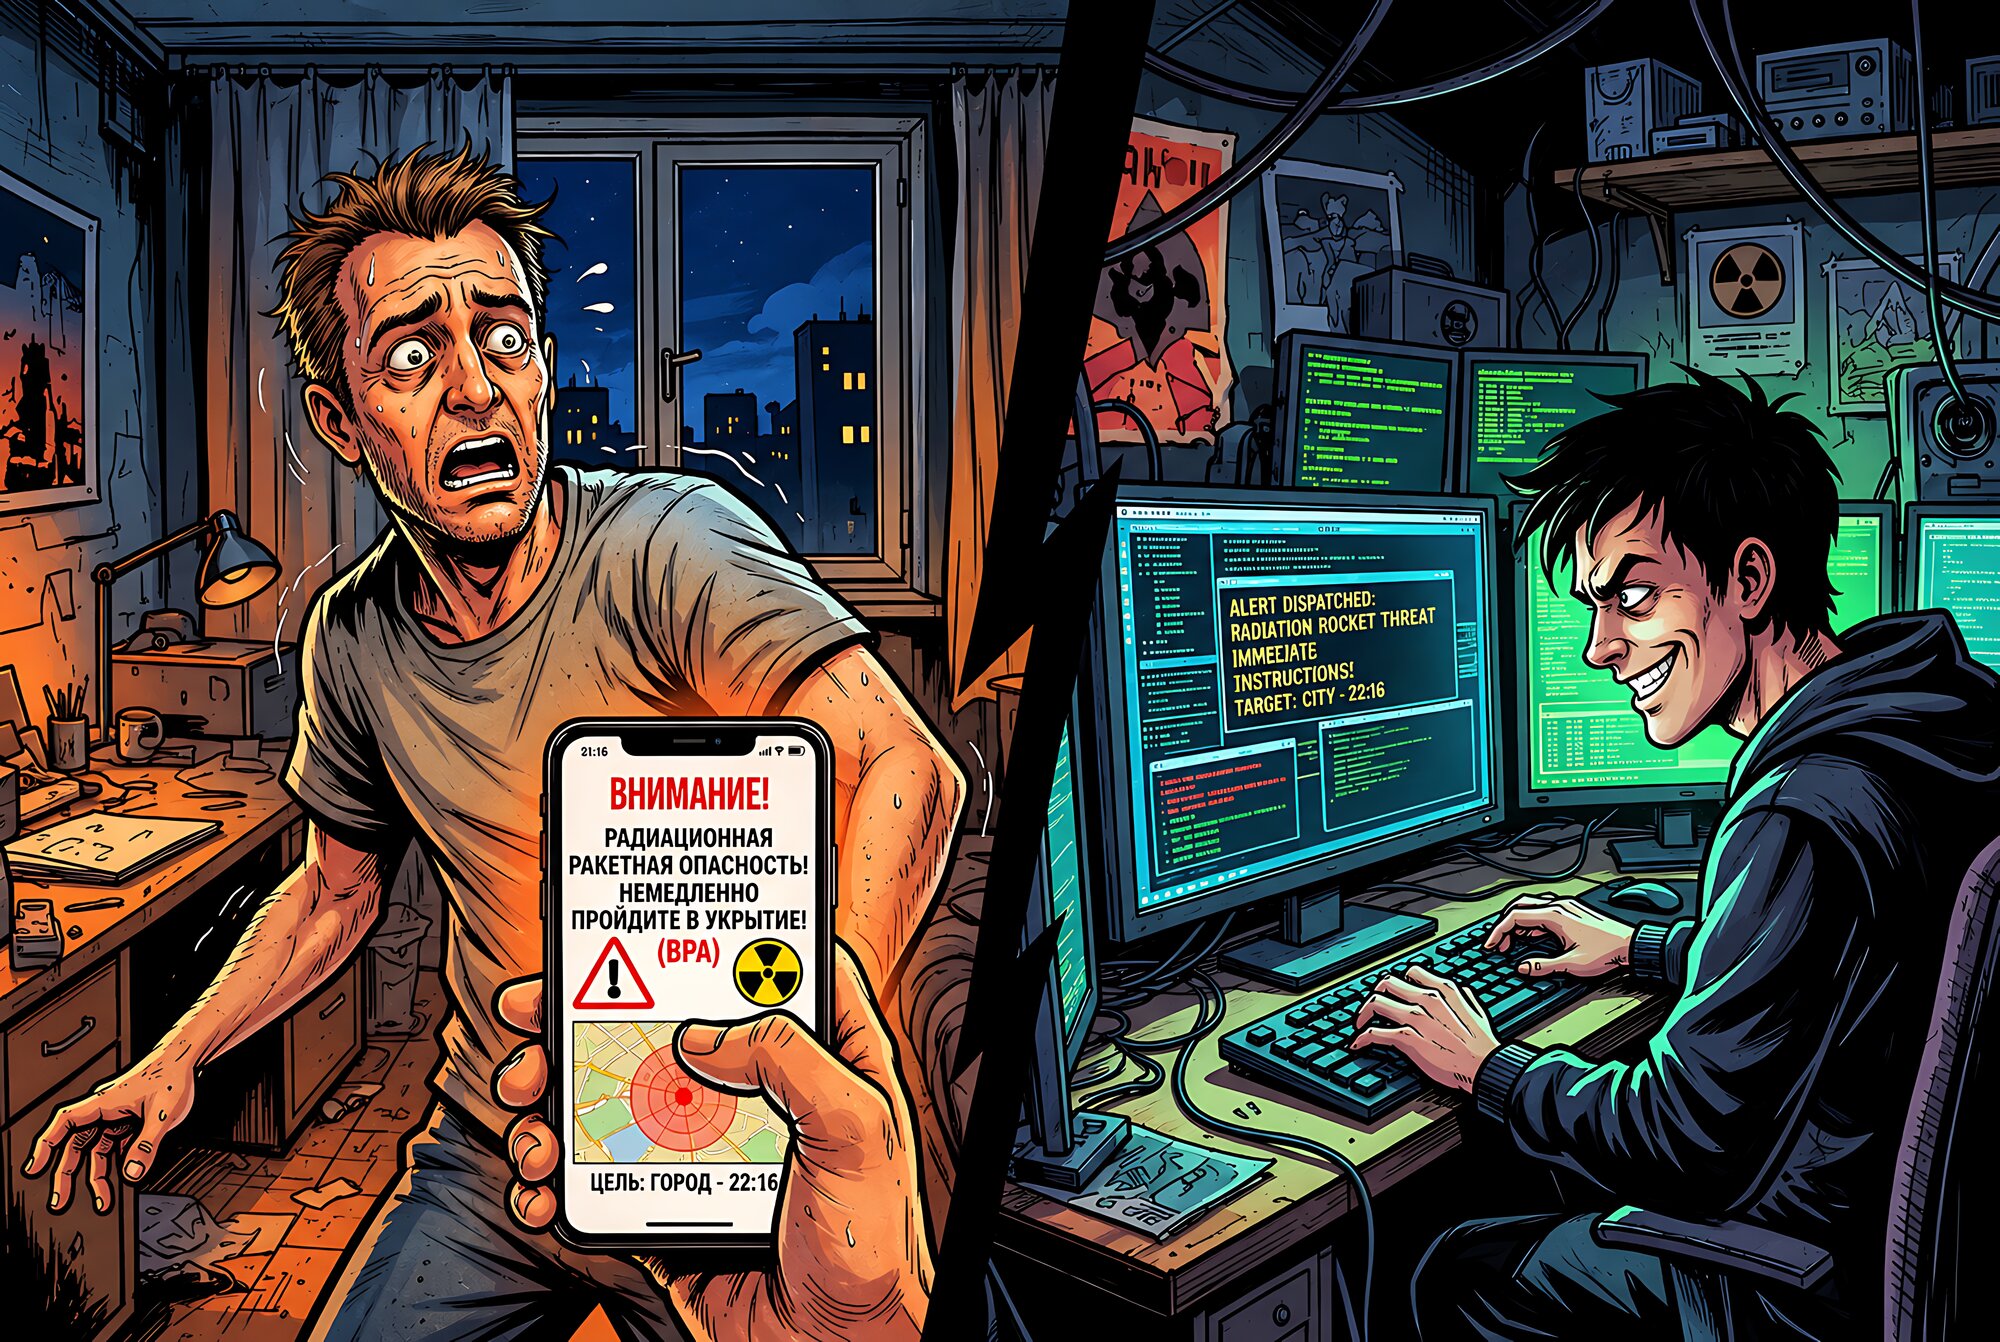
По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве

По поводу ночных ложных оповещений о ракетно-ядерном нападении через мобильные приложения и соответствующие системы в России и в сопредельном вражеском государстве. Ничего удивительного в этом нет. Любые IT-системы, любые приложения содержат уязвимости, и их можно взломать. 💯

Если для государственного заказчика рассылка такого рода массовых ложных уведомлений является недопустимым событием, значит, вероятность его наступления следует снижать различными методами: выстраивание процесса Управления Уязвимостями, харденинг, SDLC, (авто)пентесты, мониторинг инцидентов и так далее. На всё это необходимо выделять ресурсы. Если ресурсы на это не выделяются и рассылка ложных сообщений не считается недопустимым событием, то чего удивляться, если подобные инциденты периодически происходят? 🤷‍♂️

По поводу, собственно, сути таких оповещений. Учитывая начавшиеся ещё в 90-х годах процессы, приведшие к сокращению подлётного времени, а также рассекреченные документы о нацеливании натовских ракет, лично у меня нет иллюзий, что получится надёжно укрыться от трайдентов и минитменов в час X. Максимум - если получится до подвала спуститься. 🙂 Так что в этой печальной ситуации остаётся только надеяться, что наши не спасуют и реализуют принцип "око за око, зуб за зуб" в максимальном объёме. 😉🕊

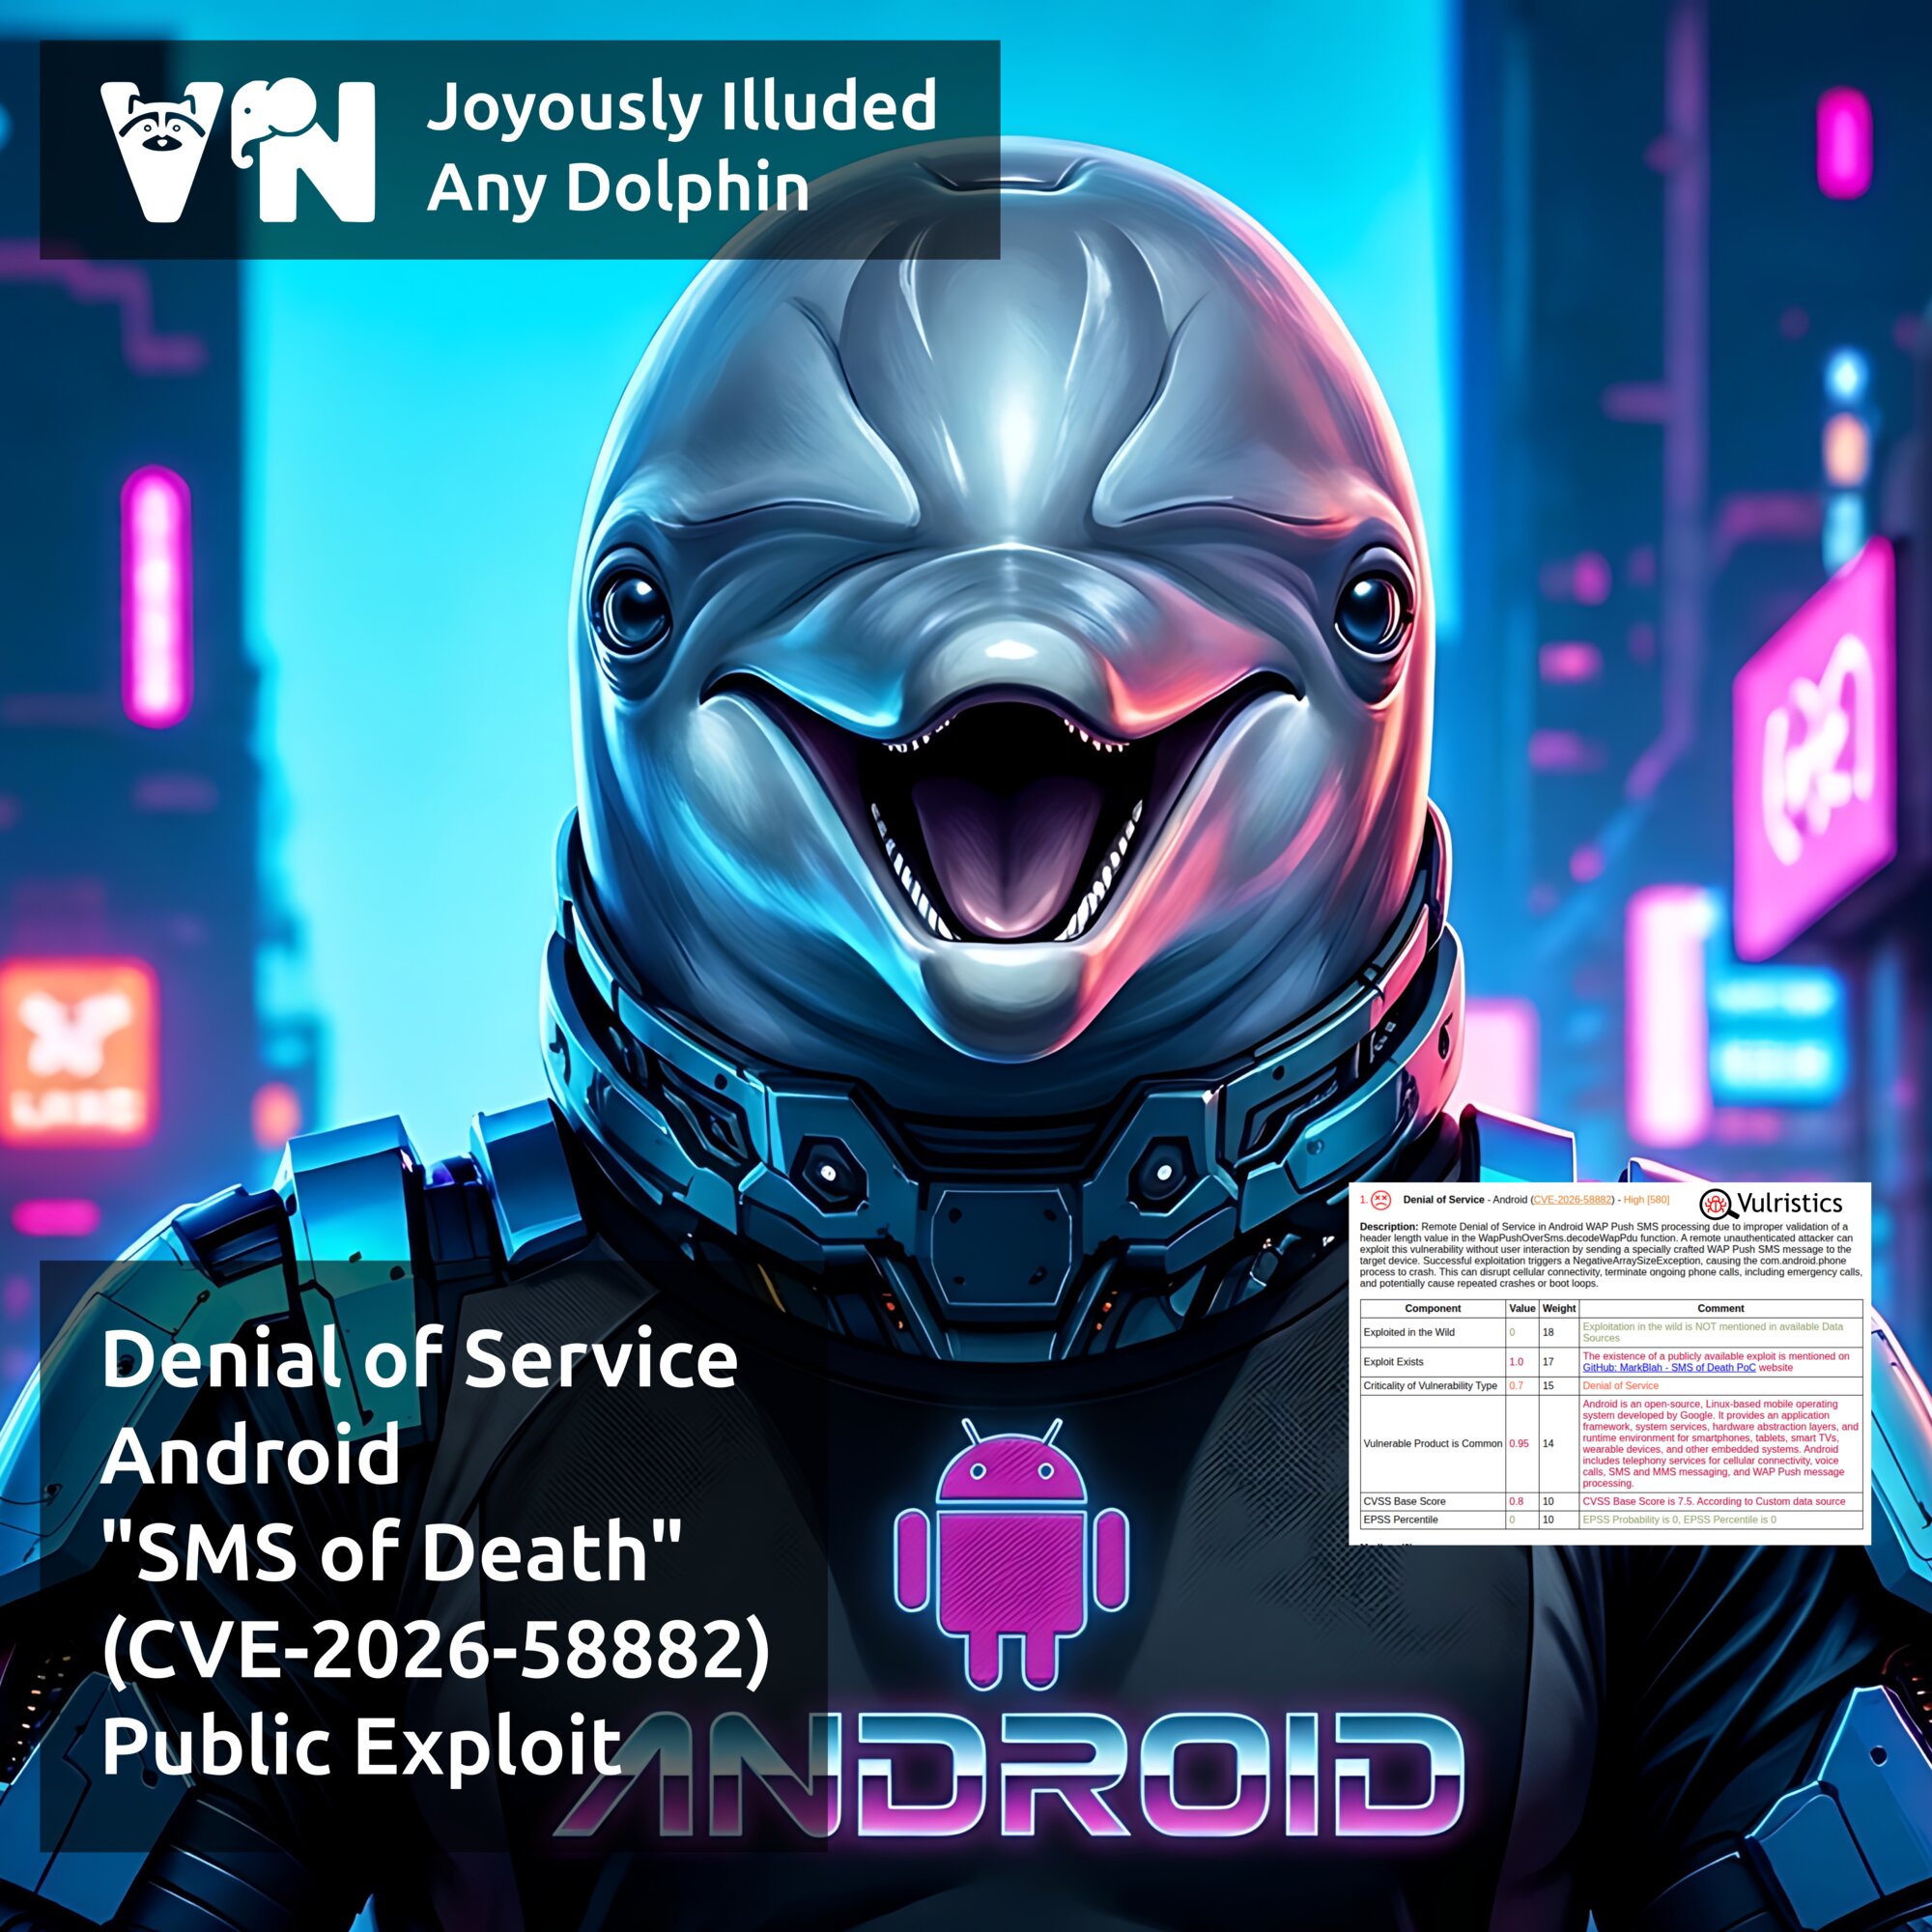
Про уязвимость Denial of Service - Android "SMS of Death" (CVE-2026-58882)

Про уязвимость Denial of Service - Android SMS of Death (CVE-2026-58882)

Про уязвимость Denial of Service - Android "SMS of Death" (CVE-2026-58882). Уязвимость позволяет удалённо нарушить работу мобильной связи на Android-смартфоне с помощью специально сформированного SMS-сообщения. Для эксплуатации не требуется взаимодействие с пользователем (zero-click). Для атаки используется WAP Push - специальный тип бинарного SMS, предназначенный для автоматической передачи служебной информации или ссылок на мобильный контент. Такое сообщение обрабатывается системными компонентами Android автоматически и не отображается во входящих. Жертва не видит ни само сообщение, ни номер отправителя. Проблема связана с некорректной проверкой длины заголовка в функции WapPushOverSms.decodeWapPdu. При обработке вредоносного WAP Push-сообщения значение длины приводится к знаковому целому без проверки границ и становится отрицательным (-2147483648). Android пытается создать массив такого размера, возникает необработанное исключение NegativeArraySizeException, и аварийно завершается системный процесс com.android.phone. В результате обрываются активные звонки, в том числе экстренные, а связь пропадает на 1-2 секунды на каждое сообщение.

Оператор повторно доставляет неподтверждённые сообщения, поэтому сбои могут повторяться. По данным исследователя Марка Блащика (Mark Blaszczyk), одно сообщение могло вызывать перебои со связью продолжительностью до недели, а около 20 сообщений - надолго блокировать работу смартфона. Тестирование проводилось на Pixel 9 и нескольких Samsung Galaxy.

В худшем случае возникает цикл перезагрузок. Один из пользователей описал его на Android 12: устройство перезагружалось примерно каждые 90 секунд (срабатывала защита RescueParty) и показывало в recovery запрос на стирание данных. Исследователь предупреждает, что неопытный пользователь может в итоге сделать сброс к заводским настройкам. Однако в описанном случае сброс не потребовался: проблемные сообщения удалили через Android Debug Bridge (ADB). Этот способ требует технических знаний и доступа к компьютеру. Другой workaround - переставить SIM-карту в не-Android телефон, чтобы SMS-сообщения были подтверждены.

⚙️ Исследователь сообщил Google о проблеме 5 мая 2026 года, но Google закрыли отчёт как не относящийся к безопасности. Однако патч всё же вошёл в октябрьское обновление Android 14-17. Само исправление не добавляет проверку длины: оно перехватывает исключение и удаляет проблемное сообщение. В октябрьском бюллетене Google уязвимость не упомянута. По словам участника проекта GrapheneOS, CVE войдёт в ноябрьский бюллетень, который на 1 ноября ещё не вышел. Поэтому патч-уровень 2026-10-01 может не гарантировать защиту. Устройства на Android 12 и 13 остаются уязвимыми, т.к. для них исправление не было выпущено.

🛠 Исследователь опубликовал 29 октября технический анализ и PoC-эксплоит на GitHub.

👾 Сообщений о реальных атаках пока нет.