Архив метки: CISA

Про уязвимость Elevation of Privilege - Linux Kernel "Copy Fail" (CVE-2026-31431)

Про уязвимость Elevation of Privilege - Linux Kernel Copy Fail (CVE-2026-31431)

Про уязвимость Elevation of Privilege - Linux Kernel "Copy Fail" (CVE-2026-31431). Уязвимость локального повышения привилегий в компоненте ядра Linux AF_ALG, которая вызвана ошибкой работы с памятью, позволяет непривилегированному пользователю поднять привилегии до root-а. Проэксплуатировав эту уязвимость, злоумышленник может полностью захватить систему: читать и изменять любые файлы, включая пароли и ключи, подменять системные бинарные файлы, отключать защитные механизмы и средства мониторинга, незаметно устанавливать бэкдоры и закрепляться в системе, скрывать следы своей активности, использовать хост как плацдарм для атак на другие сетевые активы.

⚙️🛠 1 апреля патчи, устраняющие уязвимость, были внесены в основную ветку Linux Kernel. 22 апреля был заведён CVE идентификатор уязвимости. 29 апреля эксперты компании Theori опубликовали разбор уязвимости и публичный эксплойт. Эксплуатабельность уязвимости была подтверждена на актуальных версиях популярных дистрибутивов Linux: Ubuntu, Amazon Linux, RHEL, SUSE.

👾 1 мая уязвимость была добавлена в CISA KEV, что свидетельствует об эксплуатации уязвимости в реальных атаках.

Что отличает эту уязвимость от подобных EOP/LPE в Linux?

В Linux Kernel уже были громкие уязвимости повышения привилегий. Dirty Cow требовала выигрыша в race condition. Часто приходилось делать несколько попыток, и иногда это приводило к падению системы. Dirty Pipe была привязана к конкретным версиям и требовала точных манипуляций с pipe buffer.

Но, в отличие от Dirty Cow и Dirty Pipe, как сообщают исследователи, Copy Fail - это прямолинейная логическая ошибка. Она срабатывает без гонок, повторных попыток или нестабильных временных окон, приводящих к сбоям.

🧬 Портируемость. Один и тот же скрипт эксплуатации работает на всех протестированных дистрибутивах и архитектурах, включая Ubuntu, Amazon Linux, Red Hat Enterprise Linux и SUSE Linux Enterprise. Никаких оффсетов под конкретный дистрибутив. Никакой перекомпиляции. В эксплоите нет проверок версии.

✧ Минимализм. Весь эксплойт - это короткий скрипт на Python, использующий только стандартные модули библиотеки os, socket, zlib. Требуется Python 3.10+ для os.splice. Никаких скомпилированных нагрузок, никакой установки зависимостей.

🥷 Скрытность. Операция записи выполняется, минуя обычный путь записи VFS ("ordinary VFS write path"). Повреждённая страница никогда не помечается ядром как dirty в механизме writeback. Стандартные инструменты контроля целостности файлов, сравнивающие контрольные суммы на диске, не заметят эксплуатацию, потому что файл на диске не изменяется. Повреждается только кэш страниц в памяти.

📦 Межконтейнерное воздействие. Кэш страниц разделяется всеми процессами в системе, в том числе между контейнерами. Copy Fail - это не просто локальное повышение привилегий. Это примитив выхода из контейнера и вектор компрометации узла Kubernetes.

Как устранить уязвимость?

Для устранения уязвимости пользователям необходимо обновиться до версий ядра Linux 6.18.22, 6.19.12 и 7.0. Ядро можно собрать самостоятельно или дождаться, когда обновления пакетов ядра выпустит вендор вашего Linux-дистрибутива. По состоянию на 4 мая вышли обновления для Ubuntu, Debian, RHEL, Fedora, SUSE, CloudLinux, Arch Linux, ROSA Linux.

В качестве workaround-а исследователи предлагают заблокировать создание сокетов AF_ALG:

echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null

Апрельский "В тренде VM": уязвимость в Microsoft SharePoint

Апрельский В тренде VM: уязвимость в Microsoft SharePoint

Апрельский "В тренде VM": уязвимость в Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. Она снова моновендорная, майкрософтовская, и в этот раз компактнее некуда. Если в прошлом мартовском было четыре трендовые уязвимости, то в этом апрельском только одна. В следующем майском ожидаем как минимум три трендовые уязвимости. 😉

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Уязвимость из январского Microsoft Patch Tuesday:

🔻 RCE - Microsoft SharePoint (CVE-2026-20963). Уязвимость сначала считалась менее опасной из-за требования аутентификации PR:L, но после пересмотра Microsoft выяснилось, что аутентификация для эксплуатации не нужна PR:N. Уязвимость добавили в CISA KEV, а значит злоумышленники уже эксплуатируют её в реальных атаках. Публичных эксплоитов пока нет.

🟥 Полный список трендовых уязвимостей смотрите на портале

На прошлой неделе западные ИБ-шники активно обсуждали очередное заявление руководителей NIST NVD, что "у них лапки", и они будут обогащать ещё меньше уязвимостей

На прошлой неделе западные ИБ-шники активно обсуждали очередное заявление руководителей NIST NVD, что у них лапки, и они будут обогащать ещё меньше уязвимостей

На прошлой неделе западные ИБ-шники активно обсуждали очередное заявление руководителей NIST NVD, что "у них лапки", и они будут обогащать ещё меньше уязвимостей. Хотя, казалось бы куда уж меньше. 😏 Суть обращения, опубликованного NIST 15 апреля, в том, что из-за резкого роста числа CVE они меняют подход к ведению National Vulnerability Database: вместо анализа всех уязвимостей база переходит на риск-ориентированную модель. Полноценно обогащаться будут только приоритетные уязвимости:

🔥 уже эксплуатируемые (из каталога CISA KEV) - обещают обрабатывать за сутки
🏛️ относящиеся к ПО, используемому в госсекторе США (федеральным правительством)
🛠️ относящиеся к критическому ПО, определённому в Executive Order 14028

Остальные CVE останутся в базе, но получат низкий приоритет и будут долго оставаться без детального анализа. При этом NVD отказываются от дублирования CVSS-оценок (если CVSS пришёл от CNA, ему будут доверять, а свой CVSS рассчитывать не будут), будут реже перерабатывать записи, по которым изменилась ситуация, и фактически законсервируют накопившийся бэклог, чтобы сосредоточиться на наиболее опасных уязвимостях ценой снижения полноты и единообразия данных по остальным.

В целом, у меня такие новости вызывают сплошные фейспалмы. 🤦‍♂️ От NIST, которые, по-видимому, разогнали всех адекватных IT/ИБ-специалистов и превратились в синекуру для бюрократов, тратящих огромное финансирование непонятно на что. От CISA, которые не могут навести порядок в базовом ИБ-сервисе, критичном и для США, и для мира в целом. От американской администрации, которая тратит совершенно астрономические суммы на дикие геополитические прожекты, но совершенно не заботится о том, что происходит (разваливается) у них дома. MAGA? Лол, что? 😅

Ну а в практическом плане это означает, что если вы полагаетесь ТОЛЬКО на бесплатную NVD, то совершаете фатальную ошибку. Адекватность этой базы год от года стремительно снижается. Учитывайте альтернативные источники: Vulners, DBugs, VulnCheck, GCVE, БДУ ФСТЭК и прочие. Единственной мировой базы уязвимостей больше нет.

Ниже привожу полный перевод сообщения NIST.
Читать далее →

VulnCheck (Vulnerability Intelligence вендор и CNA) выстроили занимательный конвейер регистрации CVE-идентификаторов для активно эксплуатирующихся уязвимостей через взаимодействие с мониторинговой организацией Shadowserver

VulnCheck (Vulnerability Intelligence вендор и CNA) выстроили занимательный конвейер регистрации CVE-идентификаторов для активно эксплуатирующихся уязвимостей через взаимодействие с мониторинговой организацией Shadowserver

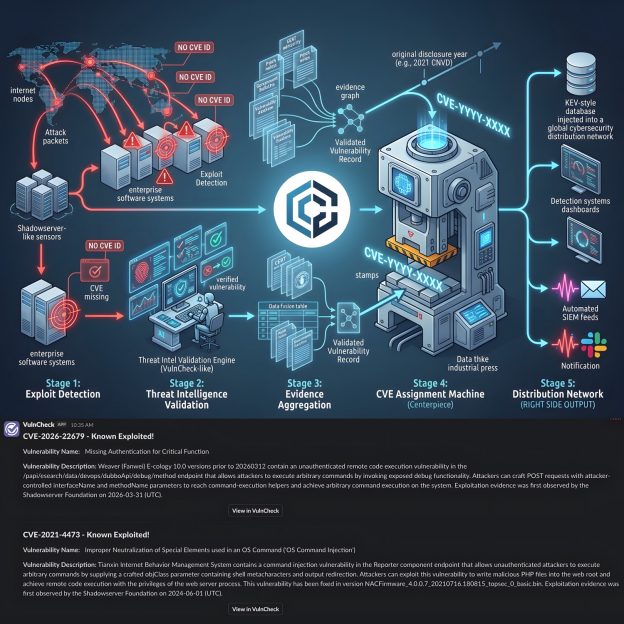
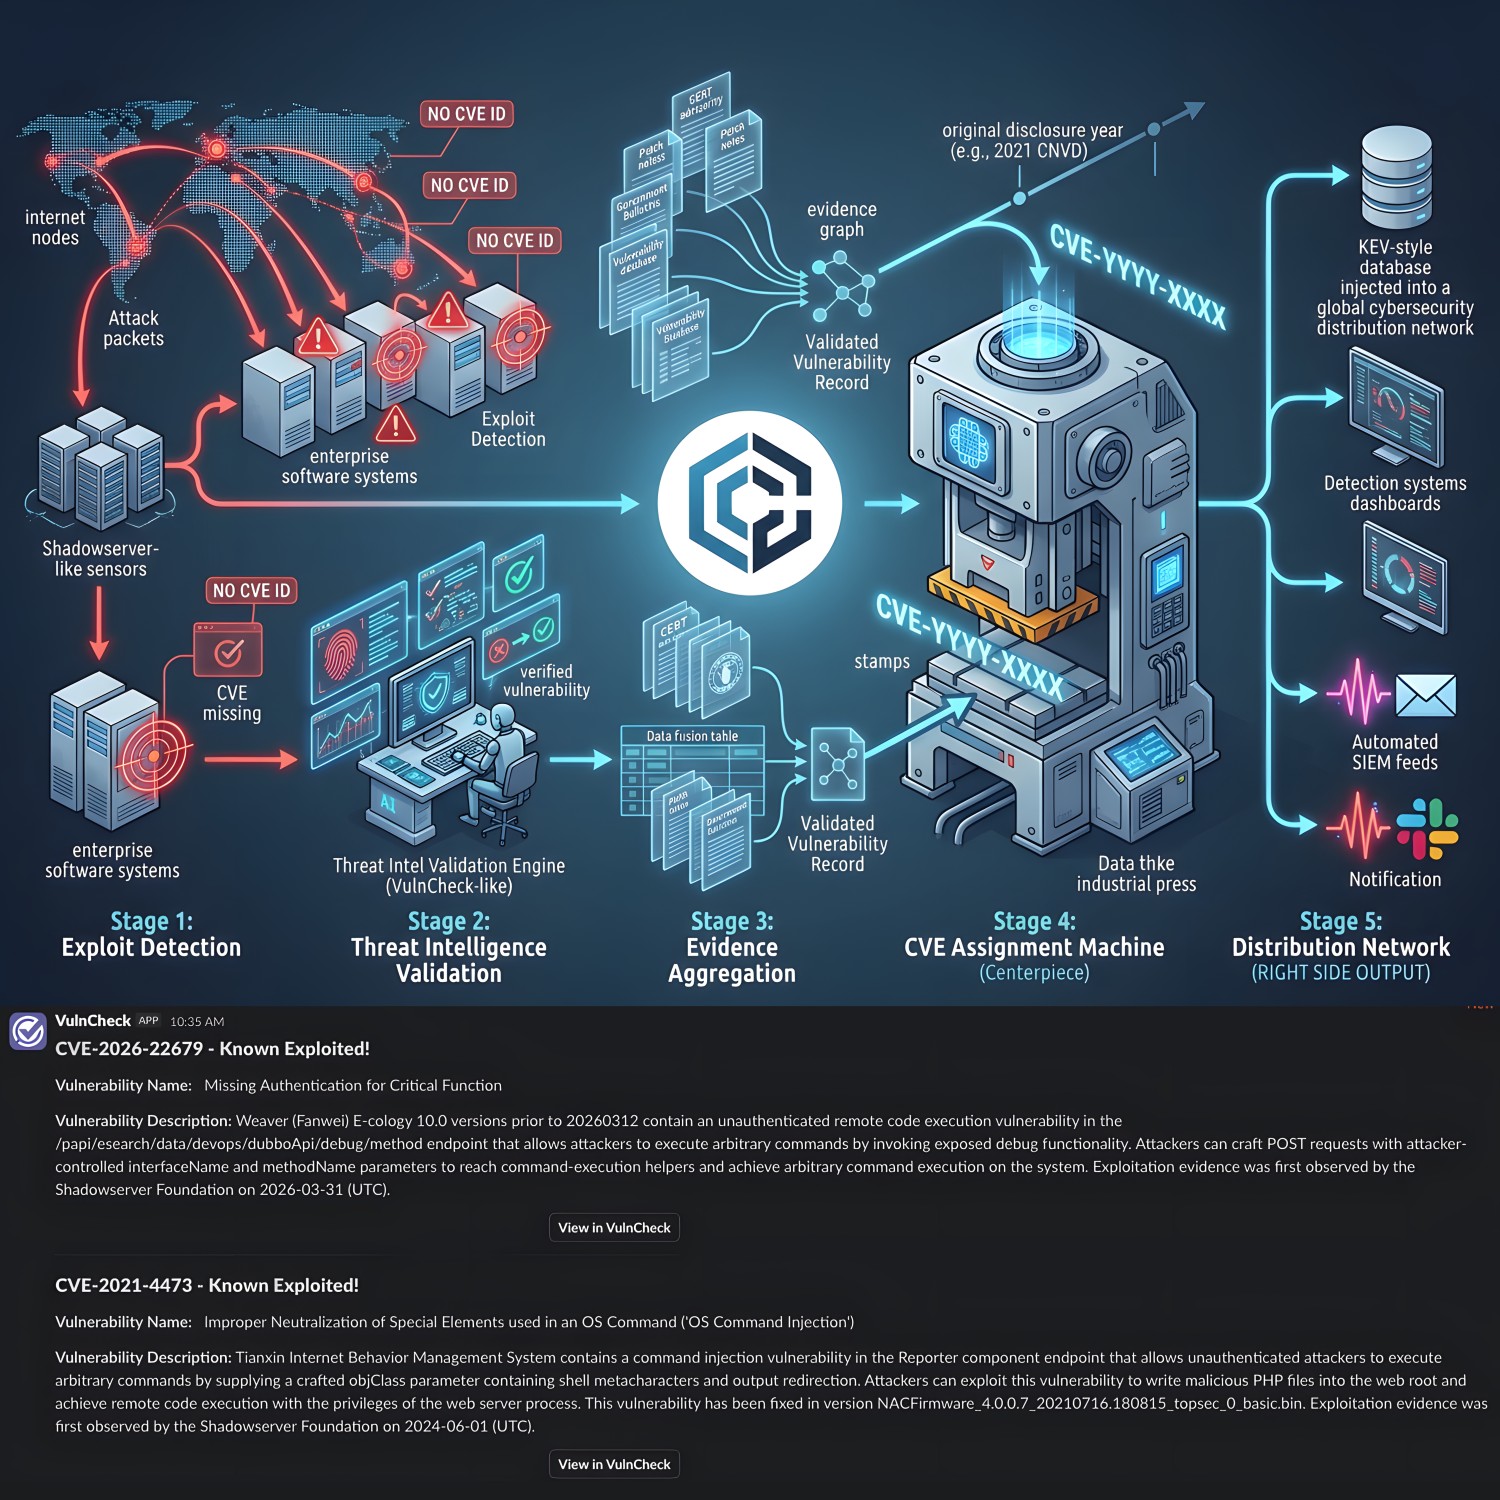
VulnCheck (Vulnerability Intelligence вендор и CNA) выстроили занимательный конвейер регистрации CVE-идентификаторов для активно эксплуатирующихся уязвимостей через взаимодействие с мониторинговой организацией Shadowserver. Такой конвейер работает без участия вендоров уязвимого ПО и особенно полезен для регистрации уязвимостей в продуктах вендоров, которые по каким-то причинам совсем не инициируют регистрацию CVE или делают это со значительной задержкой (например, в случае некоторых вендоров из Китая).

Схема процесса:

🔎 Обнаружение эксплуатации: Shadowserver Foundation фиксируют, что для конкретной уязвимости наблюдается эксплуатация вживую, при этом CVE-идентификатор у уязвимости отсутствует.

🧪 Проверка информации: VulnCheck валидируют информацию и подтверждают, что для уязвимости ранее действительно не было зарегистрировано CVE.

📚 Сбор источников: собираются все релевантные публичные источники по уязвимости, включая, при наличии, патчи и репорты CERT-ов, государственных агентств и записи из альтернативных баз уязвимостей.

🆔 Публикация CVE: после подтверждения уязвимости ей присваивается CVE-идентификатор с привязкой к году первоначального раскрытия (например, CVE-2021-4473, если уязвимость была раскрыта в CNVD в 2021 году). В качестве CNA выступают сами VulnCheck.

📡 Распространение: опубликованный CVE-идентификатор передаётся обратно в Shadowserver для использования в детектировании, а также добавляется в VulnCheck KEV. Дополнительно рассылаются уведомления подписчикам по email и Slack.

VulnCheck приводят примеры заведённых по такому процессу уязвимостей:

🔻 CVE-2026-22679 - уязвимость удалённого выполнения команд без аутентификации в Weaver (Fanwei) E-cology 10.0. Первые признаки эксплуатации зафиксированы Shadowserver Foundation 31.03.2026.

🔻 CVE-2021-4473 - уязвимость внедрения команд в Tianxin Internet Behavior Management System. Первые признаки эксплуатации зафиксированы Shadowserver Foundation 01.06.2024.

Итого. В таком процессе уязвимости фиксируются и оформляются на основе наблюдаемой эксплуатации и threat intelligence без обязательного участия вендора ПО. При этом регулятор, отвечающий за ведение базы уязвимостей, не перегружается операционной работой конвейера по сбору данных и заведению новых идентификаторов. 👍

🇷🇺 В российском контексте подобный подход можно было бы использовать для ускоренного заведения уязвимостей в БДУ ФСТЭК по факту их эксплуатации без активного участия в процессе регулятора и вендоров уязвимого ПО. Но для этого нужно фактически выдать некоторым российским Vulnerability Intelligence организациям полномочия по заведению идентификаторов БДУ, фактически аналогичные CNA, что, конечно, имеет свои плюсы и минусы. 🤔

Про уязвимость Remote Code Execution - TrueConf Client (CVE-2026-3502) и "Операцию TrueChaos"

Про уязвимость Remote Code Execution - TrueConf Client (CVE-2026-3502) и Операцию TrueChaos

Про уязвимость Remote Code Execution - TrueConf Client (CVE-2026-3502) и "Операцию TrueChaos". Факт эксплуатации уязвимости клиента ВКС системы TrueConf в рамках кампании "TrueChaos", направленной на государственные структуры в Юго-Восточной Азии, обнаружили эксперты компании Check Point в начале 2026 года. Об этом они написали в блог-посте, вышедшем 31 марта. Они же зарепортили уязвимость вендору. После уведомления было разработано исправление, включенное в Windows-клиент TrueConf, начиная с версии 8.5.3 (выпущена в марте 2026 года).

Описание уязвимости: "Клиент TrueConf загружает код обновления приложения и применяет его без выполнения проверки. Злоумышленник, способный повлиять на путь доставки обновлений, может подменить полезную нагрузку обновления. Если такая нагрузка будет выполнена или установлена средством обновления, это может привести к выполнению произвольного кода в контексте процесса обновления или пользователя." CVSS:3.1/AV:A/AC:L/PR:H/UI:R/S:C/C:H/I:H/A:L (7.8)

Фактически это значит, что атакующий, получивший контроль над сервером TrueConf (как именно это происходило в реальных атаках, не конкретизируется), может заменить легитимный пакет обновления на произвольный исполняемый файл и распространить его среди всех клиентов. Поскольку клиент доверяет серверу без надлежащей проверки, вредоносный файл выполняется под видом официального обновления.

Тут, конечно, можно сказать: раз уж сервер TrueConf был каким-то образом скомпрометирован, то чего удивляться, что через него скомпрометировали клиентов. 😏 Но, конечно, хорошо, что были внедрены меры безопасности, которые теперь затрудняют компрометацию через зловредные обновления, раздаваемые с сервера.

Скомпрометированный в рамках кампании "TrueChaos" сервер обслуживал десятки государственных учреждений, распространяя одно и то же вредоносное обновление. С высокой вероятностью в атаках использовался имплант Havoc - open-source фреймворк для постэксплуатации, позволяющий выполнять команды, управлять процессами, работать с токенами Windows, исполнять shellcode, загружать дополнительные payload-ы.

Честно говоря, я всегда воспринимал TrueConf как продукт, используемый только в России. Однако это не так. Эта платформа видеоконференций, поддерживающая как локальные (on-premises), так и облачные развёртывания, помимо России используется также в Восточной Азии, Европе и Америке. Более 100 000 организаций по всему миру используют её, включая правительства, оборонные структуры, критическую инфраструктуру, банки, энергетические компании и телеканалы. На странице Википедии упоминаются внедрения во Вьетнаме, Германии, Непале, Бангладеш. Учитывая, что CISA добавили 2 апреля уязвимость CVE-2026-3502 в CISA KEV, вероятно, что TrueConf может использоваться и в федеральных агентствах США.

Про уязвимость Remote Code Execution - Microsoft SharePoint (CVE-2026-20963)

Про уязвимость Remote Code Execution - Microsoft SharePoint (CVE-2026-20963)

Про уязвимость Remote Code Execution - Microsoft SharePoint (CVE-2026-20963). Уязвимость из январского MSPT. В момент публикации MSPT, 13 января, VM-вендоры не выделяли эту уязвимость в своих обзорах, а Microsoft не сообщали о признаках эксплуатации уязвимости. CVSS вектор для уязвимости был CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H (8.8). Из "PR:L" следует, что для эксплуатации уязвимости требуется аутентификация. Однако 17 марта Microsoft изменили описание уязвимости и CVSS вектор. Новый CVSS вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H (9.8). Из "PR:N" следует, что аутентификация для эксплуатации уязвимости не требуется.

Актуальное описание уязвимости:

"Десериализация недоверенных данных (CWE-502) в Microsoft Office SharePoint позволяет неавторизованному атакующему выполнить код по сети. В сетевой атаке неаутентифицированный атакующий может записать произвольный код, чтобы внедрить (inject) и выполнить его удалённо на сервере SharePoint."

👾 18 марта уязвимость добавили в CISA KEV. Подробностей по эксплуатации пока нет. Публичных эксплоитов тоже пока нет. Но по потенциальным последствиям эксплуатации уязвимость может быть сравнима с прошлогодней RCE "ToolShell" (CVE-2025-49704).

Ситуация вокруг этой уязвимости демонстрирует: критичность уязвимости нельзя оценить один раз и навсегда. Для уязвимости не только могут в любой момент появляться признаки эксплуатации вживую или публичные эксплоиты, но даже сам вендор может в любой момент по каким-то причинам изменить описание и CVSS уязвимости. Поэтому данные по продетектированным в инфраструктуре уязвимостям необходимо постоянно отслеживать (самостоятельно или силами VM-вендора), актуализировать критичность уязвимостей и корректировать дедлайны задач на их устранение.

В силу того, что ситуация по каждой конкретной уязвимости может в любой момент измениться, не следует отмахиваться от каких-то уязвимостей как от гарантированно некритичных или неэксплуатабельных. Ответственный подход заключается в том, что все продетектированные уязвимости требуют устранения, но в соответствии со своим (постоянно актуализируемым) приоритетом.

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD

Американское VM-ное комьюнити переваривает статью по итогам квартальной встречи NIST ISPAB о перспективах NIST NVD. Если коротко: NIST не может и не хочет обогащать все уязвимости в NVD, у них лапки. 🐾

🔹 Растущий бэклог по непроанализированным уязвимостям предлагают называть другим словом, не предполагающим, что их когда-нибудь разберут. 🤡

🔹 Обогащать теперь стараются преимущественно уязвимости из CISA KEV, уязвимости в ПО, используемом федеральными агентствами, и ПО, которое NIST определяет как критическое. То есть фактически работают по схеме БДУ ФСТЭК. Может, у ФСТЭК и подглядели. 😉

🔹 Спят и видят, как бы передать все функции по обогащению на сторону CNA. Полная децентрализация и бесконтрольность приведёт к ещё более замусоренным данным, но на это всем пофиг. 😏

🔹 При этом к CISA Vulnrichment и GCVE относятся критически. 🤷‍♂️🙂