Архив метки: CISA

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530). TrueConf Server - российский on-premise корпоративный мессенджер и платформа для UltraHD видеоконференций. Рассматриваемая цепочка состоит из двух критических уязвимостей. Первая уязвимость CVE-2026-72529, вызванная отсутствием аутентификации критически важной функции (CWE-306), позволяет неаутентифицированному удалённому злоумышленнику с сетевым доступом к TCP-порту 4307 (открыт по умолчанию, согласно документации TrueConf) обратиться к недокументированной функции TrueConf Server и выполнить произвольный скрипт внутри изолированной среды ("песочницы"), в которой недоступны потенциально опасные библиотеки. Вторая уязвимость CVE-2026-72530 позволяет злоумышленнику осуществить инъекцию кода (CWE-94), выйти за пределы изолированной среды и выполнить произвольный код на ОС хоста с максимальными привилегиями. В том числе злоумышленник может удалить из журналов событий TrueConf записи, связанные с использованием эксплоита.

⚙️ Исправления для уязвимостей были выпущены 18 июня 2026 года. Уязвимыми являются версии 5.3.x ниже 5.3.9, 5.4.x ниже 5.4.9, 5.5.x ниже 5.5.5, а также ветки 5.2 и ниже (для обновления старых версий требуется обращение в техподдержку). Перерегистрация сервера при обновлении в рамках веток 5.3-5.5 не требуется, однако перед установкой вендор настоятельно рекомендует сделать бэкап. Если немедленное обновление невозможно, рекомендуется ограничить доступ к TCP-порту 4307 доверенными сетями.

👾 Эксперты Kaspersky ICS CERT раскрыли детали эксплуатации цепочки уязвимостей в посте, опубликованном 12 августа. Атаки с эксплуатацией уязвимостей CVE-2026-72529 и CVE-2026-72530 проводились на российские организации с июля 2026 года. В ходе атак злоумышленники получали сетевой доступ к TrueConf Server через порт 4307, с помощью CVE-2026-72529 выполняли скрипт в песочнице, а затем использовали CVE-2026-72530 для выхода из неё и выполнения кода с правами NT AUTHORITY\SYSTEM. Это позволяло им заменить один из файлов сервера TrueConf собственным веб-шеллом. В дальнейшем этот веб-шелл использовался для сбора информации об ИТ-инфраструктуре атакуемой организации, получения привилегированного доступа к базе данных TrueConf Server и подмены легитимных установщиков TrueConf Client вредоносной версией, содержащей малварь PhantomCore. После этого пользователи получали сообщение о необходимости загрузить новую (вредоносную) версию клиента TrueConf.

ВАЖНО: даже если в вашей организации не используется TrueConf, ваши сотрудники могли подключаться к взломанным серверам TrueConf ваших подрядчиков и контрагентов для участия в совместных онлайн-конференциях и, как следствие, могли установить вредоносную версию клиента на свои рабочие десктопы!

Малварь PhantomCore, характерная для APT-группировки Head Mare, автоматически загружается после старта системы и позволяет выполнять произвольные команды, фактически предоставляя злоумышленникам полный контроль над заражённым хостом. Также исследователи Kaspersky сообщали об использовании в атаках нового бэкдора, который они назвали PhantomGraph. Обе уязвимости (CVE-2026-72529 и CVE-2026-72530) были добавлены в CISA KEV 20 августа 2026 года.

🛠 Публичный эксплойт для CVE-2026-72530 был опубликован на GitHub 26 августа. Для полной цепочки уязвимостей CVE-2026-72529 и CVE-2026-72530 публичного эксплойта пока не наблюдается (несмотря на соответствующие флаги в БДУ ФСТЭК).

🌐 TrueConf Server широко используется в России и за рубежом, в том числе государственными учреждениями, финансовыми, промышленными, медицинскими и образовательными организациями.
Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570)

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570)

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570). Zimbra Collaboration - это пакет программного обеспечения для совместной работы, включающий почтовый сервер и веб-клиент. По функциональности Zimbra Collaboration является аналогом Microsoft Exchange. Уязвимость позволяет неаутентифицированному злоумышленнику отправлять специально сформированные SMTP-запросы, которые могут привести к выполнению произвольных команд операционной системы с правами пользователя zimbra. Уязвимость вызвана отсутствием корректной очистки ("sanitization") непроверенных входных данных при обработке данных для формирования SNMP-уведомлений. Для эксплуатации уязвимости требуется, чтобы на сервере был установлен опциональный пакет zimbra-snmp, включена опция SNMP-notifications и запущена служба swatchdog.

При успешной эксплуатации уязвимости злоумышленник получает возможность установить вредоносное ПО, закрепиться в системе и использовать скомпрометированный сервер для дальнейшего доступа к внутренней инфраструктуре организации. Кроме того, злоумышленник может получить несанкционированный доступ к корпоративной переписке и другим данным, хранящимся в системе, а также нарушить работу связанных с Zimbra сервисов и бизнес-процессов.

👾 Эксперты CERT Polska сообщили об эксплуатации уязвимости в реальных атаках 17 августа. Они рекомендовали проверить /var/log/zimbra.log на наличие вредоносных команд, а также файлы, созданные за последние 30 дней пользователем zimbra, в каталогах: /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/, /tmp/. Уязвимость была добавлена в каталог CISA KEV 21 августа.

🛠 Публичные эксплоиты доступны на GitHub с 24 августа. Как сообщает исследователь Gabriel P. Lipski в описании эксплоита, в рамках атаки неаутентифицированный злоумышленник подключается к SMTP-порту (25, 465 или 587) и отправляет стандартную SMTP-сессию с внедрённой командой в RCPT TO. Zimbra записывает эти данные в журнал /var/log/zimbra.log независимо от того, был ли запрос принят или отклонён. Далее процесс swatchdog автоматически ищет в журнале строки, соответствующие определённому шаблону, извлекает из строки параметр, на который воздействовал злоумышленник, и передаёт его в shell-скрипт отправки SNMP-уведомления без какой-либо санитизации. Таким образом, этот shell-скрипт выполняет команду злоумышленника на хосте от имени пользователя ОС zimbra.

⚙️ Для устранения уязвимости обновите Zimbra до версии 10.1.20 или выше. В качестве компенсирующих мер можно отключить SNMP-notifications, остановить службу swatchdog, удалить пакет zimbra-snmp и ограничить SMTP-соединения.

🌐 Shadowserver по состоянию на 30 августа отслеживает 5 326 потенциально уязвимых хостов, из них 172 в России. Также эксперты Shadowserver зафиксировали 24 августа компрометацию 274 хостов.

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Elevation of Privilege - Microsoft SharePoint (CVE-2026-56164)

Про уязвимость Elevation of Privilege - Microsoft SharePoint (CVE-2026-56164)

Про уязвимость Elevation of Privilege - Microsoft SharePoint (CVE-2026-56164). Информация об уязвимости была опубликована в рамках июльского Microsoft Patch Tuesday, 14 июля. Уязвимость, связанная с отсутствием аутентификации для критической функции (CWE-306), позволяет неаутентифицированному злоумышленнику удалённо повысить свои привилегии.

Весьма любопытно, что оценки уязвимости по CVSS на сайте Microsoft и в NVD сильно различаются.

🔹 Microsoft: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:L/A:N (5.3 MEDIUM)

🔹 NVD: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H (9.8 CRITICAL)

Как можно видеть, разница в том, что эксперты Microsoft отмечают только низкий импакт эксплуатации уязвимости на целостность информации, тогда как в NVD указан высокий импакт на конфиденциальность, целостность и доступность. Что в очередной раз демонстрирует субъективность CVSS как инструмента приоритизации. 😉

👾 Эксперты Microsoft сразу, в день Patch Tuesday, отметили эту уязвимость как эксплуатируемую в реальных атаках. Тогда же уязвимость добавили в CISA KEV. За её обнаружение Microsoft поблагодарили экспертов Mandiant Incident Response, что намекает на то, кто именно обнаружил эксплуатацию этой уязвимости. Подробностей по атакам пока нет. Однако, по сообщению новостного сайта Bleeping Computer,, эта уязвимость могла эксплуатироваться в атаке на Федеральное управление информатики и телекоммуникаций (BIT) Швейцарии, зафиксированной 28 июля. В ходе инцидента с серверами SharePoint, доступными из Интернет, данные для входа в ~200 пользовательских и технических учётных записей были скомпрометированы. Расследование не выявило утечки других данных. Как сообщили в BIT, на серверах проэксплуатировали уязвимости SharePoint из июльского Microsoft Patch Tuesday, однако конкретные CVE они не назвали.

🛠 Эксплойт для уязвимости доступен на GitHub с 6 августа. Согласно описанию автора эксплоита, уязвимость позволяет удалённому неаутентифицированному злоумышленнику повысить привилегии до уровня Farm Administrator. Используя особенности обработки запросов и механизмов маршрутизации, злоумышленник может заставить уязвимый сервер вместо отклонения неаутентифицированного запроса переключиться на контекст безопасности с повышенными привилегиями (fall back to an elevated security context). Это позволяет получать информацию о коллекциях сайтов, пользователях и конфигурации, добавлять администраторов и выполнять команды.

⚙️ Обновления доступны для Microsoft SharePoint Server 2016, 2019 и Subscription Edition. Помимо установки обновлений, эксперты Microsoft рекомендуют включить интерфейс антивирусного сканирования AMSI на сервере и установить режим проверки тела запросов (Request Body Scan) в значение Full для снижения риска эксплуатации уязвимости.

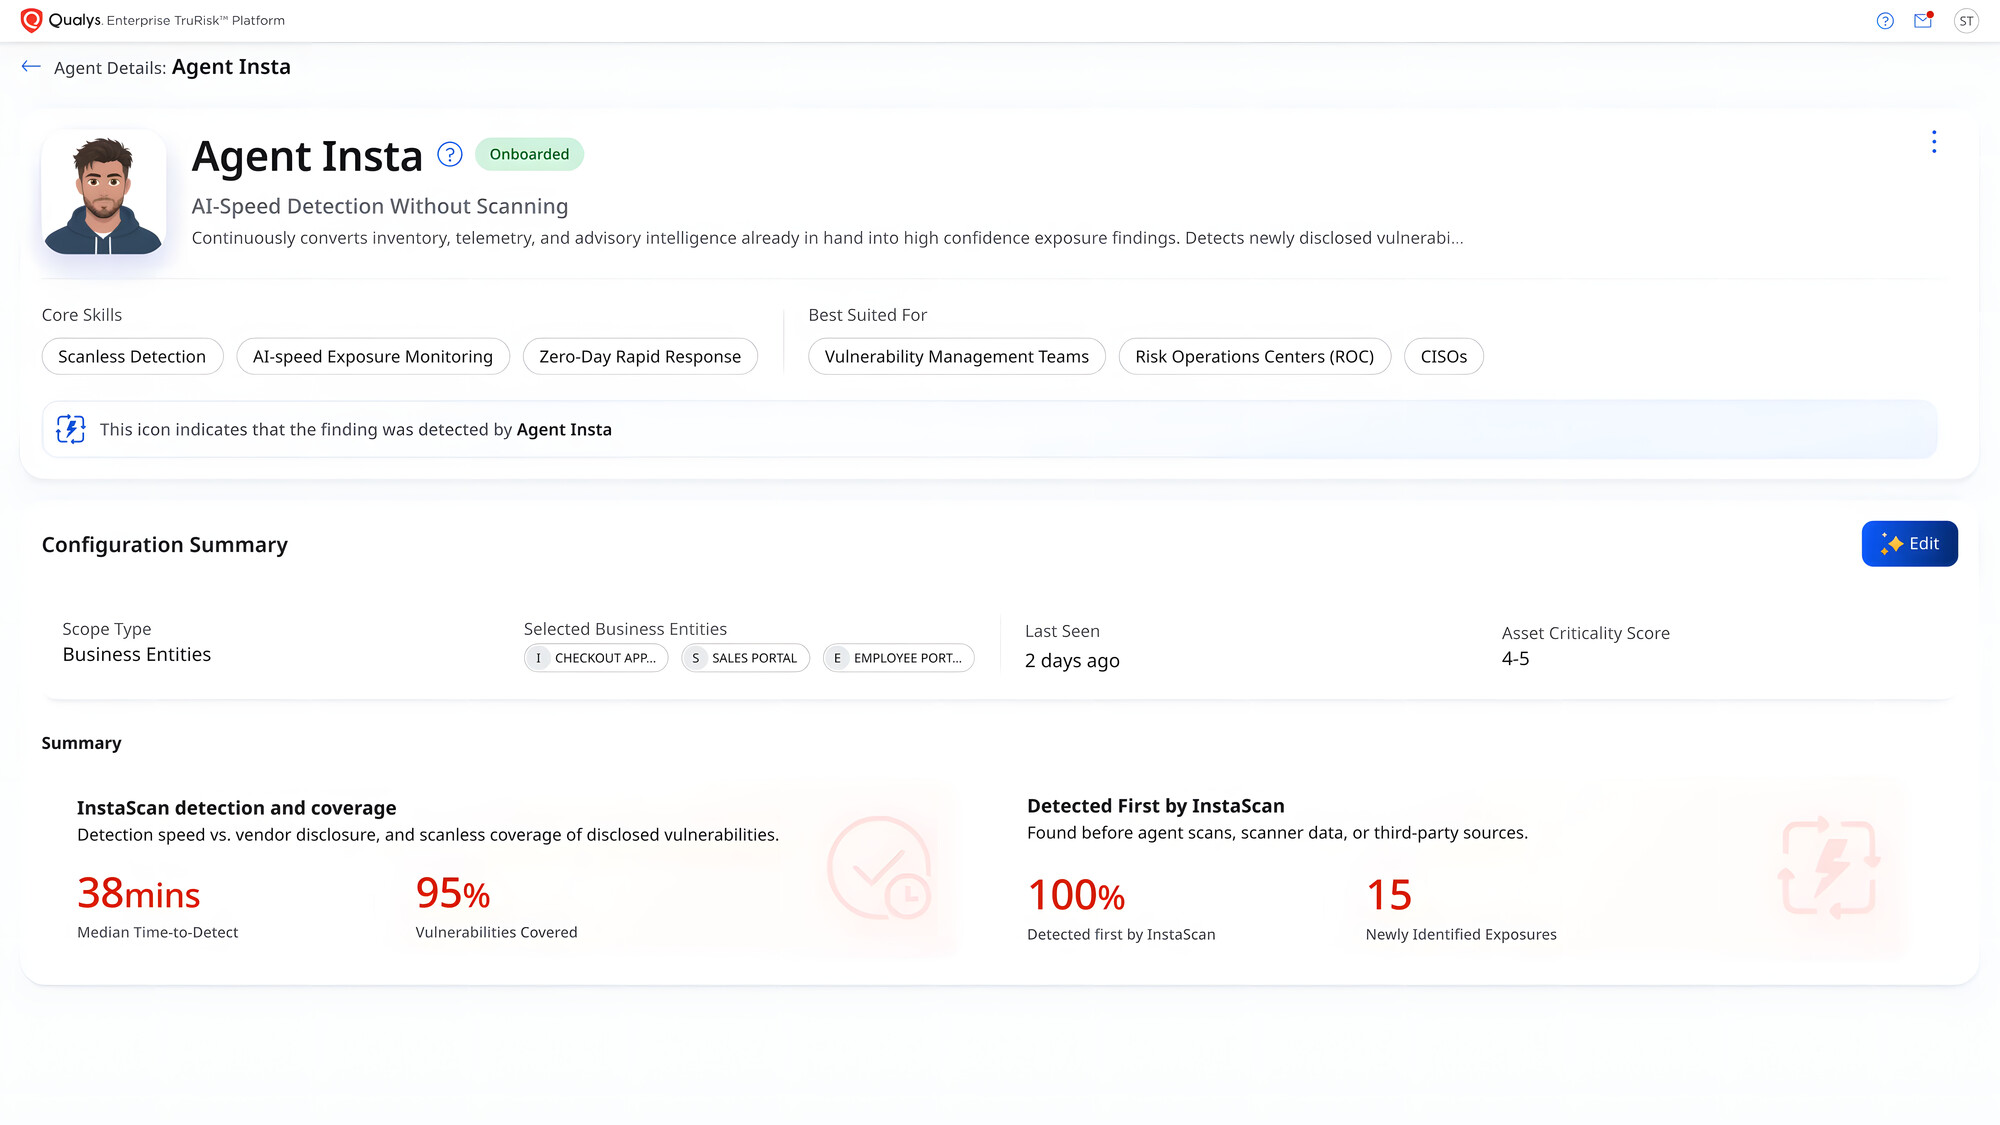
Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации ("сканирование без сканирования") в технологию InstaScan.

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации (сканирование без сканирования) в технологию InstaScan.

Qualys переупаковывают детектирование уязвимостей по ранее собранным данным инвентаризации ("сканирование без сканирования") в технологию InstaScan. Основной мессадж: развитие ИИ сократило время между публикацией CVE и появлением эксплоитов до нескольких часов. InstaScan сопоставляет новые CVE с уже собранными данными об активах, ПО и телеметрией без запуска новых сканов. Результаты затем подтверждаются существующими агентами и сканерами и используются для приоритизации, проверки эксплуатируемости и устранения уязвимостей.

Предпосылки появления InstaScan:

🔹 В 2025 году опубликовано 48 177 CVE, в 2026 году ожидается около 59 000.

🔹 Медианное время до появления первого эксплоита сократилось с 56 дней (2024) до 23 дней (2025); для отдельных CVE - 4-12 часов.

🔹 По данным Verizon DBIR, эксплуатация уязвимостей выросла на 34% год к году и является начальным вектором примерно в 20% инцидентов.

🔹 Регуляторы (например, CISA и CERT-In) требуют устранять отдельные уязвимости в течение 12-24 часов.

🔹 Традиционное сканирование выявляет новые уязвимости через 24-36 часов после публикации CVE из-за зависимости от расписания сканирований, обновления сигнатур и повторной оценки данных агентами. Дополнительные ограничения - разрозненные источники данных и необходимость согласований при проведении проверок.

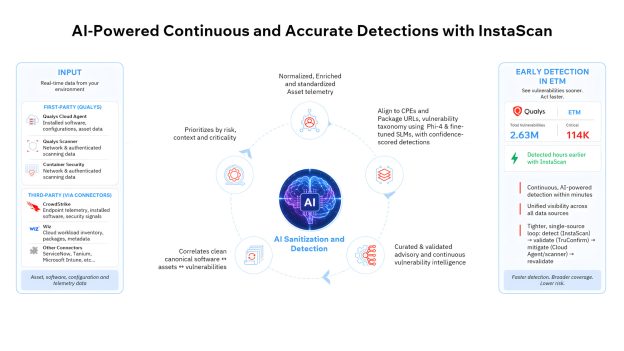
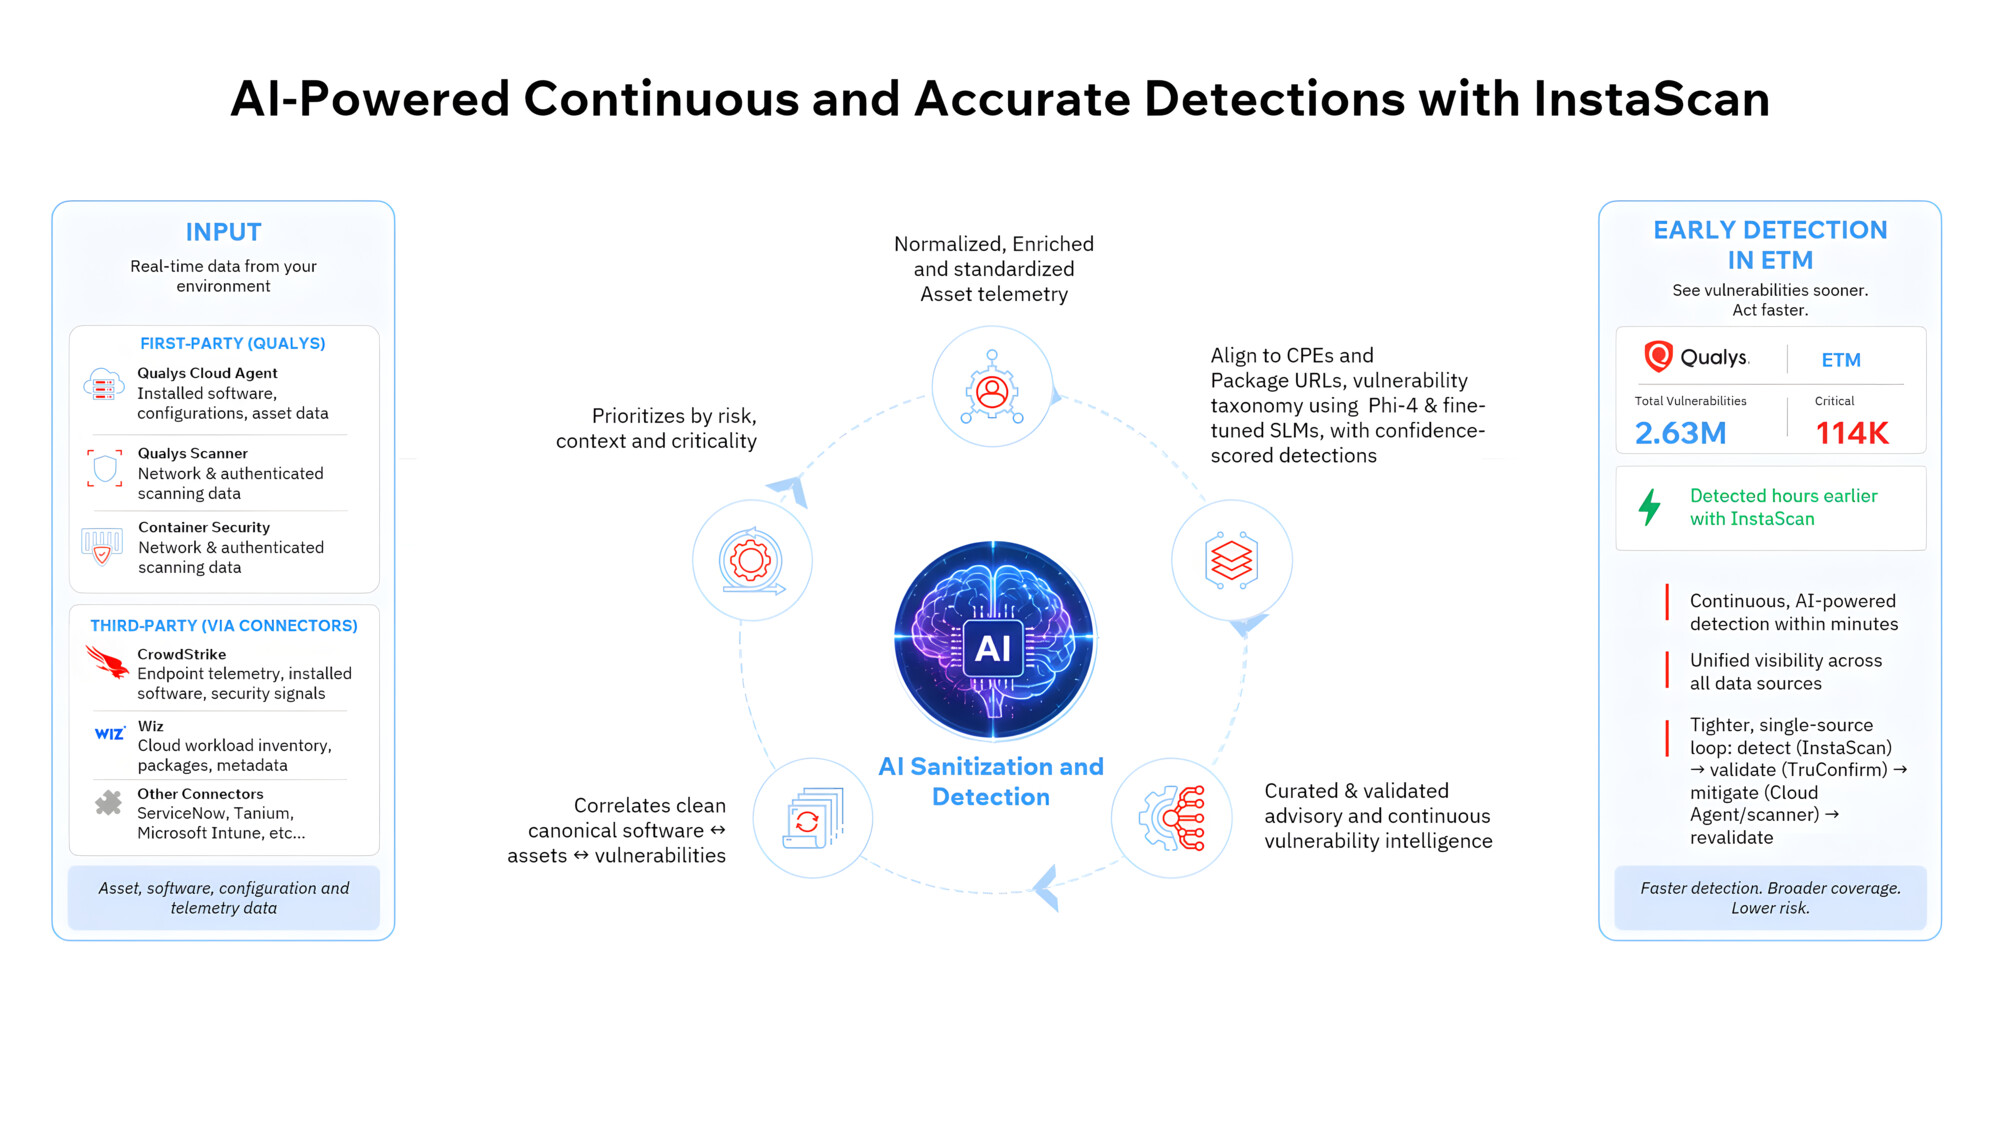
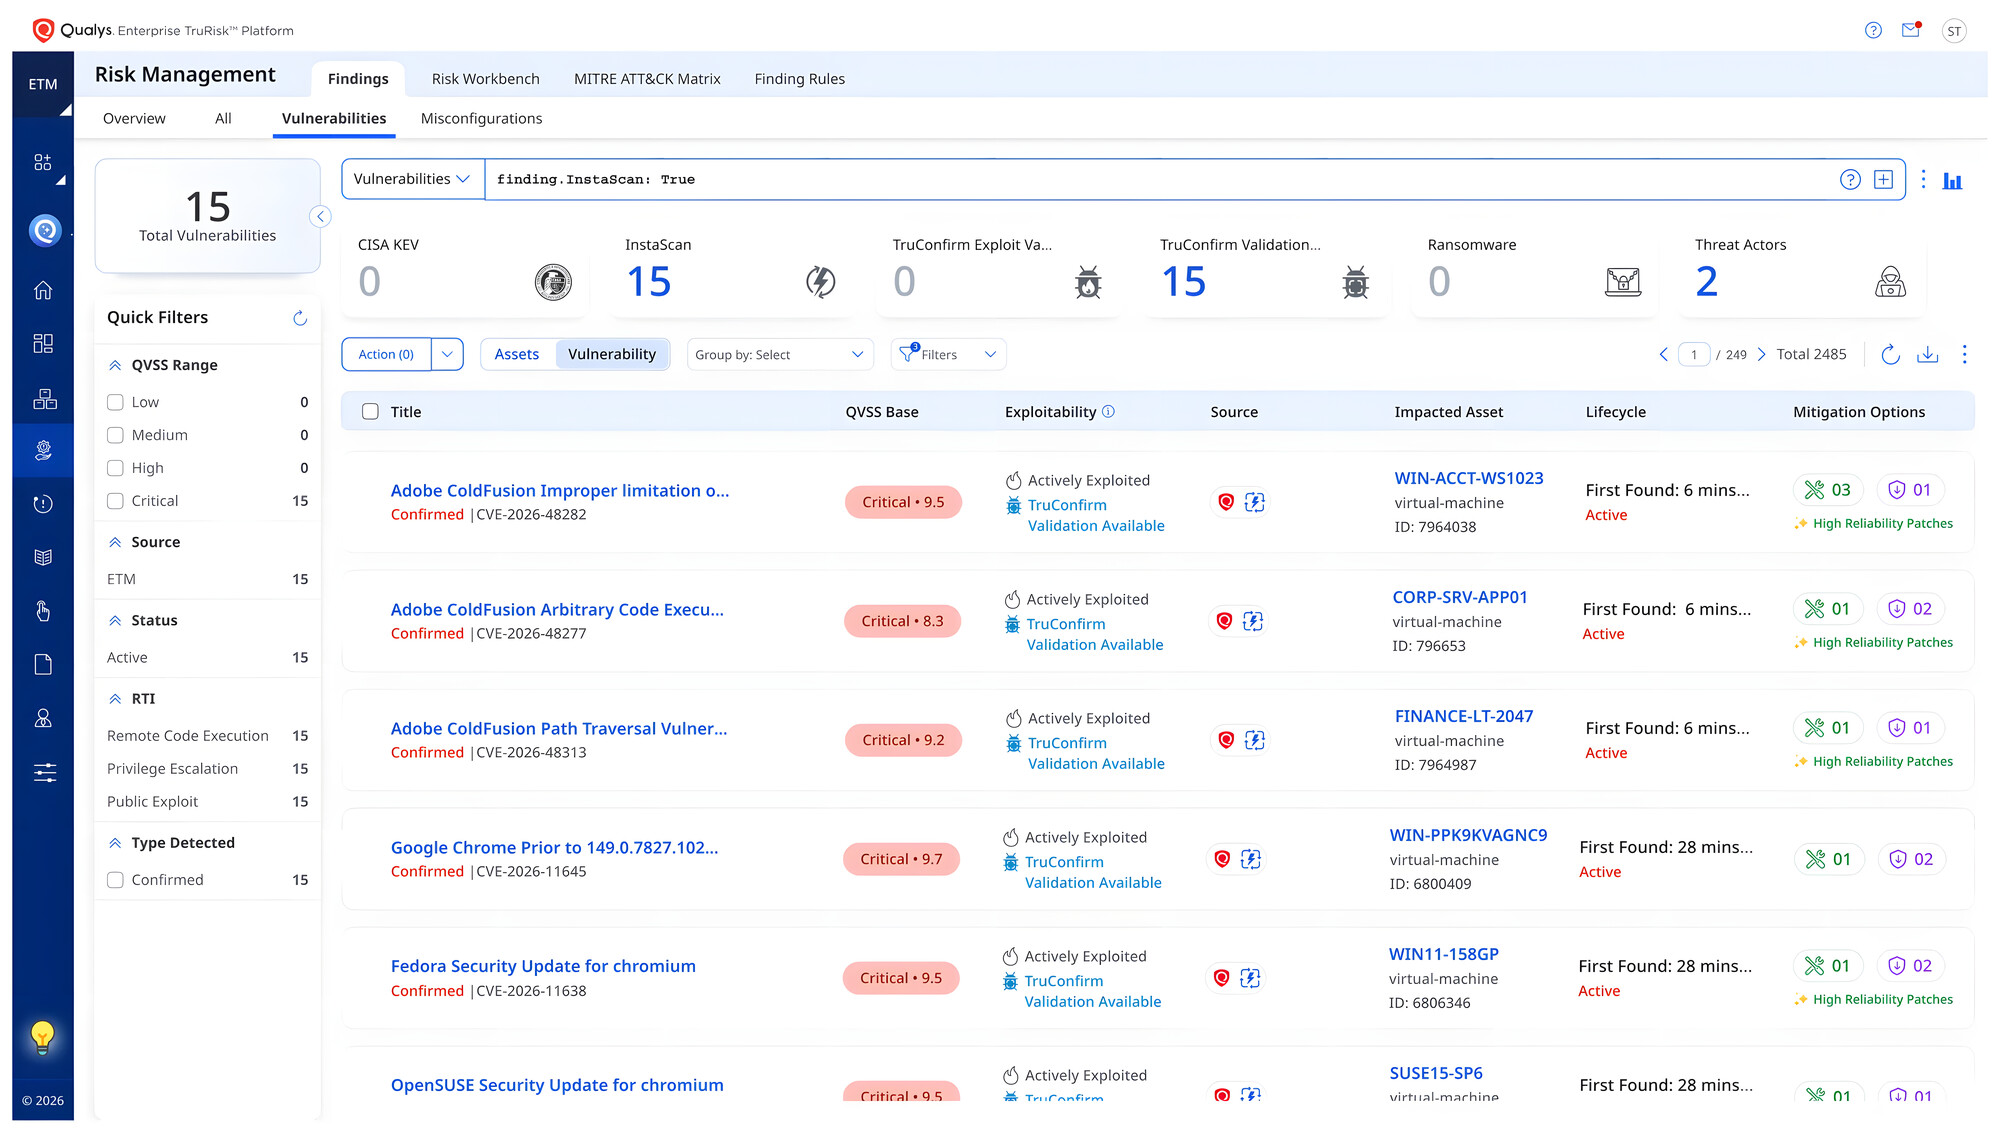
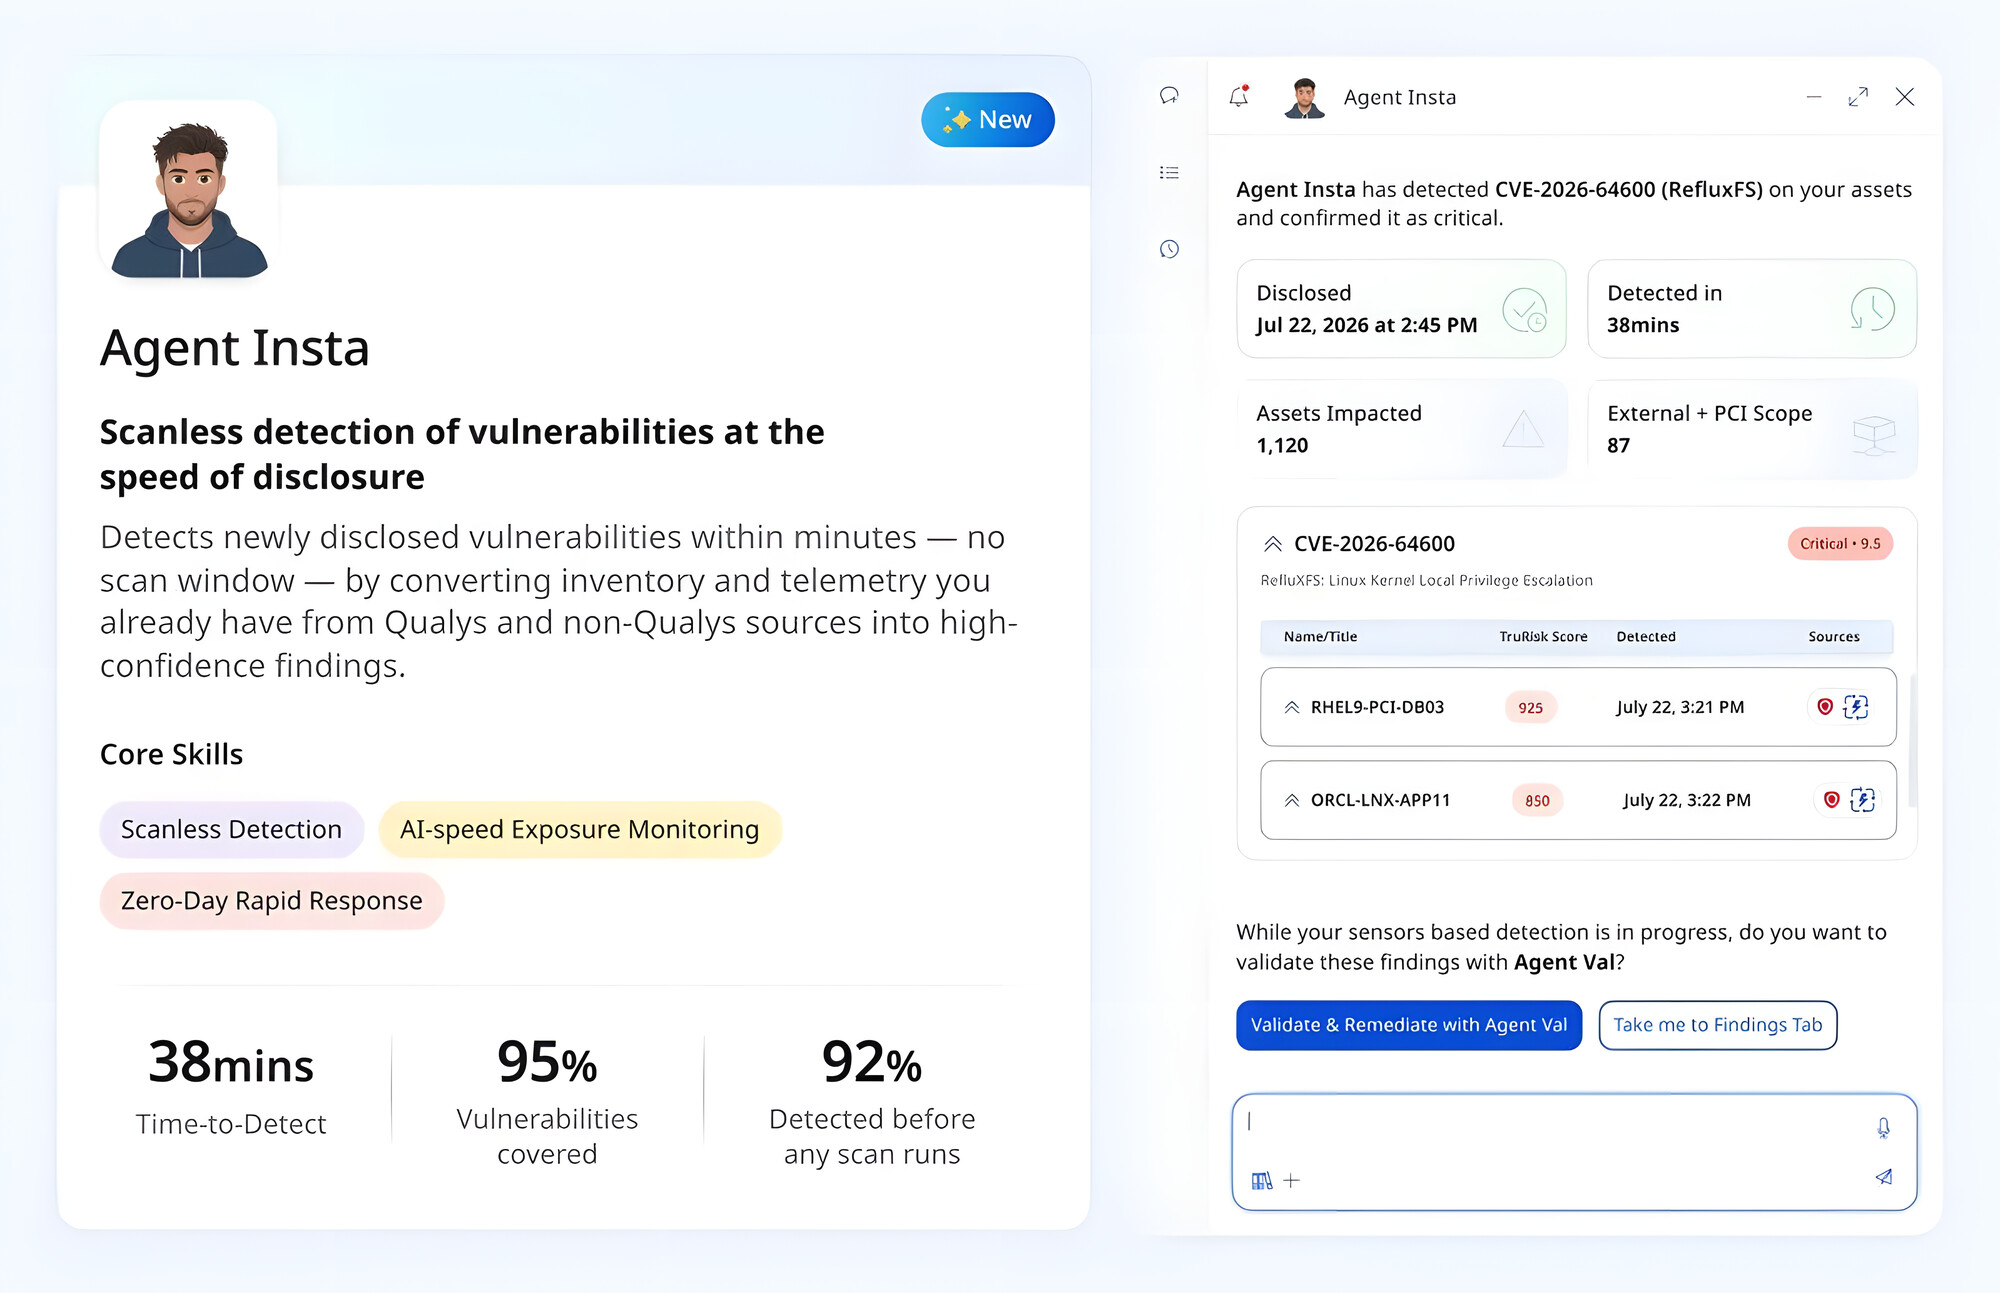
InstaScan, работающий на базе Agent Insta, позиционируется как "первая в отрасли функциональность обнаружения уязвимостей без сканирования" (scanless detection capability). Agent Insta - внутренний backend-компонент Qualys, работающий в режиме 24×7. Он сопоставляет новые advisory от вендоров с данными о ПО, телеметрией активов, информацией об экспозициях и контекстом угроз, собранными из инструментов Qualys и сторонних решений. Это позволяет выявлять потенциально затронутые активы без ожидания окна сканирования. Утверждается, что для технологий, составляющих 60-70% типичного объема уязвимостей в корпоративной среде, InstaScan обеспечивает мгновенное обнаружение более 90% экспозиций без запуска заданий сканирования.

5 этапов работы InstaScan:

🔻 Формирование данных инвентаризации ПО: InstaScan собирает данные из агентов сканирования, SBOM, CMDB, сенсоров Qualys и сторонних источников. Так как одно и то же ПО может описываться по-разному, система создаёт единую основу данных.

🔻 Нормализация идентификаторов ПО с помощью ИИ: AI-модель сопоставляет записи о ПО со стандартными идентификаторами CPE и PURL, даже при различиях в названиях и форматах.

🔻 Создание единого набора данных инвентаризации: AI-сопоставления получают оценку уверенности (AI-generated match is confidence-scored), после чего дублирующиеся записи объединяются для поддержания точности данных.

🔻 Непрерывный мониторинг угроз: Agent Insta работает 24×7, получает данные о CVE, уведомления вендоров и информацию об угрозах по мере появления и преобразует их в данные для обнаружения.

🔻 Корреляция и подтверждение: InstaScan сопоставляет данные об угрозах с данными инвентаризации, используя агенты, сканеры, сенсоры Qualys и телеметрию сторонних решений. Проверяются актуальность данных, точность сопоставления, соответствие активу и критичность. В TruRisk передаются результаты с высокой степенью уверенности.

🤔 Моё мнение: маркетологи Qualys красиво представляют развитие ставшей уже традиционной функциональности как нечто принципиально новое. "Сканирование без сканирования", там где это возможно, - это полезная фича, и ей нужно пользоваться. Но потребность в качественной и полной инвентаризации инфраструктуры такая технология, конечно же, не снимает. Если данные, по которым производился анализ, будут неполными и устаревшими, то и детектирование уязвимостей по ним будет некорректным и принесёт больше вреда, чем пользы.

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server

Июльский В тренде VM: уязвимость в Microsoft Exchange Server

Июльский "В тренде VM": уязвимость в Microsoft Exchange Server. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июньском выпуске было четыре уязвимости. В этот раз только одна.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 XSS - Microsoft Exchange (CVE-2026-42897). Уязвимость позволяет злоумышленнику выполнить произвольный JavaScript-код в контексте браузера пользователя, если тот откроет вредоносное письмо в Outlook Web Access (OWA). Для уязвимости опубликован публичный эксплойт, а также зафиксированы признаки её эксплуатации в реальных атаках.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897)

Про уязвимость Cross Site Scripting - Microsoft Exchange (CVE-2026-42897). Уязвимость была исправлена 14 мая вне регулярных Microsoft Patch Tuesday. Неправильная нейтрализация входных данных при генерации веб-страницы (CWE-79, "межсайтовый скриптинг") в Microsoft Exchange Server позволяет неавторизованному злоумышленнику осуществить атаку с подменой (spoofing) по сети. Фактически это означает, что удалённый злоумышленник может отправить пользователю специально сформированное электронное письмо. Если пользователь откроет это письмо в Outlook Web Access (OWA) и будут выполнены определённые условия взаимодействия, произвольный JavaScript-код может быть выполнен в контексте браузера пользователя. В результате злоумышленник может получить контроль над почтовым ящиком пользователя, используя активную пользовательскую сессию.

👾 Для этой уязвимости эксперты Microsoft сразу указали признаки эксплуатации вживую. Уязвимость была добавлена в CISA KEV 15 мая.

⚒️ Публичный эксплойт для уязвимости был опубликован на GitHub также 15 мая.

⚙️ Первоначально для устранения уязвимости предлагали использовать меры митигации, распространяемые через службу Exchange Emergency Mitigation (EM) или с помощью скрипта Exchange on-premises Mitigation Tool (EOMT). Обновления безопасности для Microsoft Exchange Server Subscription Edition RTM, а также Exchange Server 2016 и 2019, устраняющие уязвимость, были выпущены практически через месяц, 9 июня. Эксперты Microsoft рекомендовали оставить включёнными меры митигации и после установки патча, поскольку они обеспечивают дополнительный уровень защиты. Однако применение этих мер митигации может вызывать проблемы (например, ошибки при печати календаря и отображении изображений в OWA).

⚠️ Обратите внимание, что Exchange Server 2016 и 2019, срок поддержки которых уже завершился, также подвержены этой уязвимости. Обновления безопасности для Exchange Server 2016 и 2019, выпущенные в период с мая по октябрь 2026 года, доступны только клиентам, участвующим во втором этапе программы Extended Security Update (ESU).