Архив рубрики: Темы

Посмотрел, какие кейсы победителей премии Pentest award 2026 от Awillix были непосредственно связаны с уязвимостями

Посмотрел, какие кейсы победителей премии Pentest award 2026 от Awillix были непосредственно связаны с уязвимостями

Посмотрел, какие кейсы победителей премии Pentest award 2026 от Awillix были непосредственно связаны с уязвимостями. Подробности, как обычно, будут в осеннем спецвыпуске журнала "Хакер". Но общее впечатление можно составить и по краткому описанию кейсов в Хабр-статье с итогами церемонии награждения.

🔻 L3G5, победивший в номинации "AI", обнаружил схожие уязвимости в архитектуре ИИ-агентов двух крупных российских компаний, которые позволяли агентам выполнять привилегированные действия. L3G5 удалось показать, что эксплуатация этих уязвимостей в одном случае могла привести к утечке пользовательских запросов на адрес злоумышленника при анализе отравленного документа, а во втором - к раскрытию исходного кода всей агентской системы и получению доступа на запись в S3-хранилище с диалогами пользователей компании.

🔻 Хайдар Кабибо, победивший в номинации "Out of Scope", обнаружил уязвимость PhantomRPC в архитектуре Windows RPC (Remote Procedure Call), которая позволяет локально повышать привилегии до уровня SYSTEM. "Поскольку проблема связана с архитектурной уязвимостью, количество потенциальных векторов атаки фактически неограничено: любой новый процесс или служба, зависящие от RPC, могут ввести дополнительный путь повышения привилегий". Занимательно, что в Microsoft решили не заводить CVE-идентификатор для этой уязвимости. 🤷‍♂️

🔻 Денис Горюшев, победивший в категории "Девайс", обнаружил серию уязвимостей в Bluetooth-стеке некоторого embedded-устройства крупного китайского вендора. Уязвимости находятся в процессе ответственного раскрытия.

🔻 Владимир Кононович (DrMefistO), занявший второе место в категории "Девайс", продемонстрировал возможность загрузить собственную прошивку на автомобильные сигнализации (иммобилайзеры).

🔻 Иван Глинкин, занявший третье место в категории "Девайс", продемонстрировал возможность частичного восстановления данных из криптографических USB-накопителей после заявленного производителем полного сброса устройств.

🔻 Алексей Соловьев и Никита Свешников, победившие в категории "Системный взлом (Web & Logic)", обнаружили скрытые уязвимости в Си-компонентах языка PHP. В качестве последствий упоминают SQL-инъекции и каскадную десинхронизацию данных.

🔻 Влад Дриев и Олег Лабынцев, победившие в категории "Kill Chain", продемонстрировали цепочку от total black-box до компрометации двух доменов AD и ряда целевых сервисов вне доменной инфраструктуры. Георгий Кумуржи и Даниил Мамонтов, занявшие второе место в этой категории, получили доступ из Интернета к ЛВС организации, закрепились в инфраструктуре и реализовали ряд недопустимых событий, однако из описания непонятно, о каких именно событиях идёт речь. Cotsom, занявший третье место, продемонстрировал полную цепочку компрометации кластера Kubernetes: от первоначального проникновения через внешний периметр и захвата корпоративного кластера ClearML до реализации двух независимых векторов атаки на production-инфраструктуру. Упоминаются компрометация CSI-провайдера, злоупотребление механизмами GitLab CI/CD, а также обход политик Kyverno, позволивший развернуть привилегированный pod и получить административный контроль над кластером.

К сожалению, в статье с итогами вообще нет CVE/БДУ-идентификаторов. Если для уязвимостей, находящихся в процессе раскрытия (ну или отклонённых вендором), это понятно, то идентификаторы публично известных уязвимостей можно было бы и упоминать - для лучшего понимания кейсов и приоритизации устранения таких уязвимостей в инфраструктурах организаций. 😉
Сегодня отмечали день рождения Positive Technologies

Сегодня отмечали день рождения Positive Technologies

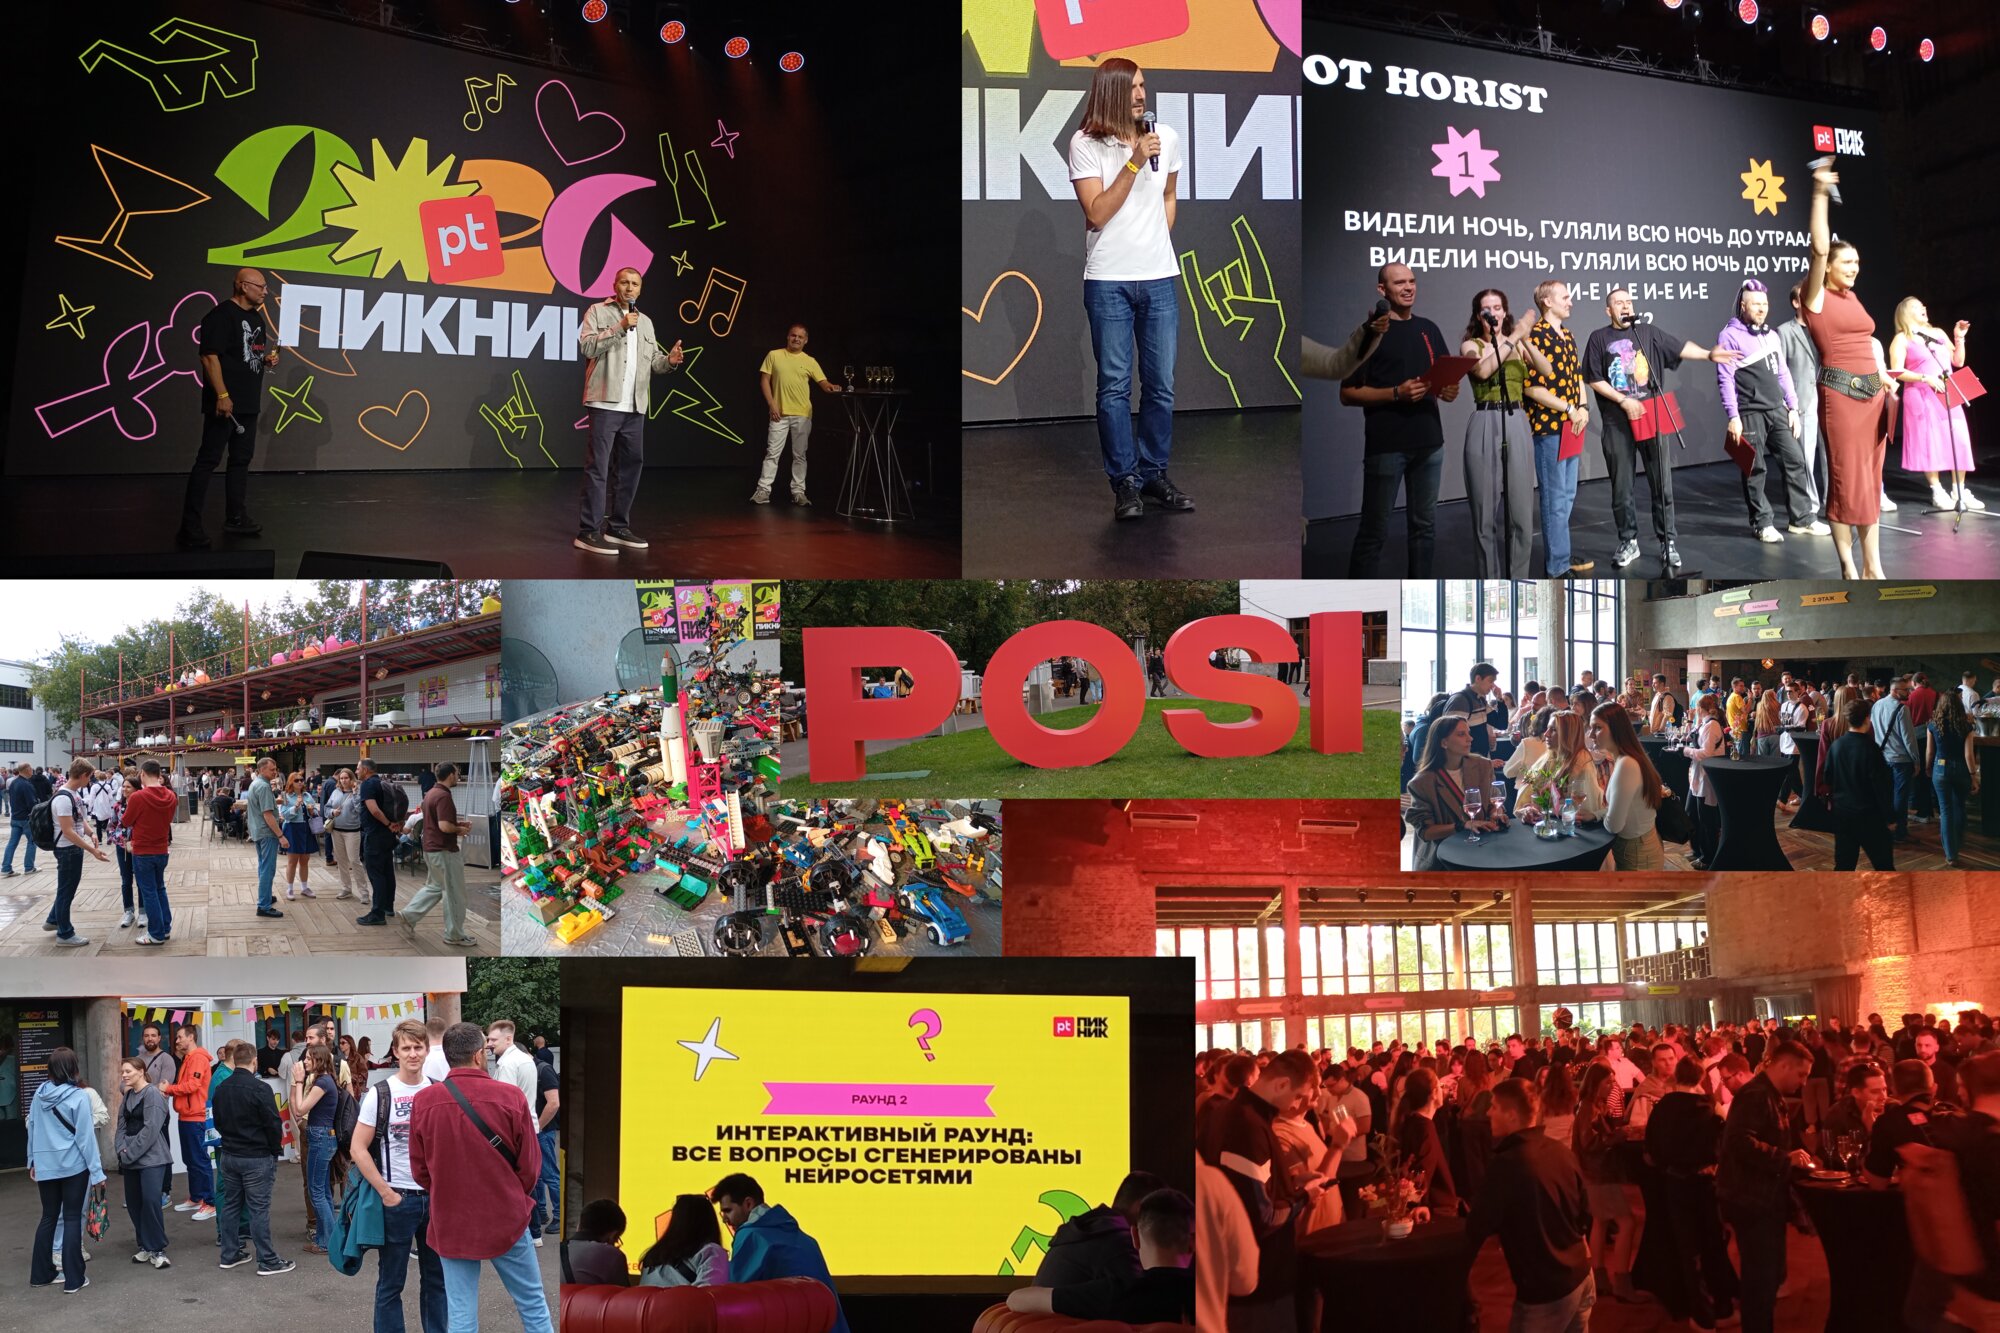
Сегодня отмечали день рождения Positive Technologies. Компании исполнилось 24 года! Какой же здоровенной махиной стал PT сейчас. 🫣 Вроде день за днём не так заметно, а как соберёмся в одном месте - прям ух! Море людей. 2,6k+ человек! И большинство из них сильно моложе меня. 🤷‍♂️ Очень мало кого знаю лично. 😅 Когда я пришёл в компанию в 2009 году, вся компания состояла из 49 человек. И всё вертелось вокруг детектирования уязвимостей и мисконфигураций. Сейчас, конечно, куда разнообразнее. Из того раннего состава мало кто в компании остался. Очень приятно, когда пересекаемся - и по работе, и на таких мероприятиях.

Праздник для меня прошёл отлично. Выступление ТОПов было оптимистичным и вдохновляющим. В развлекательной части каждый мог найти занятие по душе. Я попел в хоре, поиграл в LEGO, поучаствовал в квизе, послушал живую музыку. 😇 Ну и, конечно, вкусно покушал и пообщался с коллегами. 🙂

Позитив, с днём рождения! Желаю успешного бизнеса на много-много лет! Спасибо за праздник! 🎉

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit

Коллеги из команды Vulners обновили утилиту Getsploit. Утилита позволяет искать публичные эксплоиты в базе данных Vulners.com. При этом поддерживается как онлайн-режим работы (поисковые запросы выполняются на сервере Vulners), так и полностью офлайн-режим (данные об эксплоитах из Vulners складываются в локальный индекс SQLite FTS5, по которому выполняется дальнейший поиск). Второй вариант, как мне кажется, наиболее интересный и выгодный. 😉 Скачивание данных выполняется одной командой getsploit --update, итоговый размер базы ~1,7 ГБ.

Дальше можно искать эксплоиты локально, по CVE или полнотекстово:

$ getsploit --local CVE-2024-3094
$ getsploit --local "wordpress 4.7 remote code execution"

В результате получаете информацию об эксплоитах в формате: ID, Title и URL на сайте Vulners.

Если использовать ключик "--mirror", то тексты найденных эксплоитов будут сохраняться в отдельные файлики. Это работает со всеми базами эксплоитов Vulners кроме githubexploit и gitee.

Зачем вообще искать эксплоиты? Это может быть весьма полезно для обогащения данных по уязвимостям в вашем VM-решении и, соответственно, для более адекватной приоритизации. Если вы приоритизируете уязвимости по методике ФСТЭК, то информация об эксплоитах будет нужна для определения показателя Iat. Ну и для редтимовской работы тоже может быть весьма полезно отслеживать появление новых инструментов эксплуатации. 😉

Что почём? Один запрос на обновление getsploit расходует 10 кредитов. Согласно прайс-листу, в бесплатном плане сейчас 100 кредитов в месяц. Соответственно, если обновлять данные по эксплоитам раз в 3 дня, то можно пользоваться вообще бесплатно. 🆓 За $600 можно получить 600 кредитов в месяц, и этого хватит, чтобы обновлять getsploit ~ дважды в день.

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday. Всего 401 уязвимость - на 170 меньше, чем в июле. Есть одна уязвимость с признаком эксплуатации в реальных атаках:

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Локальный злоумышленник может проэксплуатировать эту уязвимость для получения привилегий уровня SYSTEM. В описании на сайте Microsoft есть противоречие: зрелость кода эксплоита (Exploit Code Maturity) в CVSS отмечена как "Unproven" ("не подтверждён"), при этом указано, что уязвимость эксплуатируется в реальных атаках. 🤷‍♂️

Ещё для двух уязвимостей есть публичные эксплоиты:

🔸 EoP - Windows User Profile Service (CVE-2026-62832). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня ADMINISTRATOR. Rapid7 считает уязвимость связанной с эксплоитом LegacyHive, опубликованным 14 июля.

🔸 EoP - Windows Kernel (CVE-2026-62737). Эта уязвимость позволяет аутентифицированному злоумышленнику повысить привилегии до уровня SYSTEM. Эксплойт доступен с 11 августа.

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows DNS Server (CVE-2026-62878). Уязвимость позволяет удалённому неаутентифицированному злоумышленнику выполнить код на уязвимом сервере с повышенными привилегиями. Уязвимость является wormable, т.е. потенциально может использоваться для самостоятельного распространения зловредов. Рекомендуется как можно скорее протестировать и установить обновление, особенно на DNS-серверах, доступных из Интернет.

🔹 RCE - Windows Deployment Services TFTP Server (CVE-2026-62893). Эта уязвимость, обнаруженная в рамках программы ZDI (Zero Day Initiative), позволяет злоумышленнику выполнить код без аутентификации и взаимодействия с пользователем. В TFTP отсутствует механизм аутентификации, а доступ к нему возможен удалённо через UDP-порт 69. Уязвим любой WDS-сервер, который передаёт файлы Windows Imaging Format (WIM) по TFTP, что является стандартным сценарием при загрузке по PXE. UDP-порт 69 должен быть заблокирован на периметре, однако злоумышленники могут использовать эту уязвимость для перемещения внутри корпоративной сети (lateral movement).

🔹 RCE - Windows DHCP Server (CVE-2026-62823). Успешная эксплуатация уязвимости позволяет удалённому неаутентифицированному злоумышленнику выполнить произвольный код из смежной сети (adjacent network), отправив специально сформированный пакет, вызывающий переполнение буфера в куче (heap-based buffer overflow).

🔹 EoP - Microsoft Exchange (CVE-2026-62911). Уязвимость позволяет удалённому аутентифицированному злоумышленнику (согласно CVSS, Privileges Required: Low) получить контроль над почтовыми ящиками всех пользователей Exchange, отправлять и читать электронные письма, а также скачивать вложения. Эта уязвимость была продемонстрирована на Pwn2Own Berlin. Эксперты ZDI передали Microsoft рабочие эксплоиты.

🔹 RCE - Microsoft QUIC (CVE-2026-62815). Уязвимость типа use-after-free позволяет неаутентифицированному злоумышленнику выполнить произвольный код на целевой системе, отправив специально сформированный сетевой пакет. QUIC - это стандартизированный IETF транспортный протокол, работающий поверх UDP вместо TCP, и основа для HTTP/3. Этот протокол используют примерно 13,5 миллиона веб-сайтов.

🔹 Tampering - Windows Container Isolation FS Filter Driver (unionfs.sys) (CVE-2026-72971). Уязвимость, предположительно, позволяет злоумышленнику перезаписывать определённые файлы. В результате злоумышленник может выполнить внутри контейнера действие, последствия которого затронут хост-систему.

🗒 Полный отчёт Vulristics

ФРИИ и Metascan запускают акселератор для российских ИБ-стартапов

ФРИИ и Metascan запускают акселератор для российских ИБ-стартапов

ФРИИ и Metascan запускают акселератор для российских ИБ-стартапов. Он станет первой инициативой совместного фонда, созданного в июле 2026 года с общим объемом 600 млн руб. ФРИИ и Metascan вложили по 50%. В рамках акселератора ФРИИ отвечает за инвестиционную экспертизу и развитие бизнеса, а METASCAN - за отраслевую и технологическую экспертизу и помощь в выходе на корпоративных заказчиков.

В акселератор отберут до 20 российских компаний с работающим продуктом на стадии MVP или выше, первыми клиентами, пилотами или выручкой. Чек на один проект составит от 5 до 100 млн рублей. Заявки принимаются до 15 сентября, программа стартует 1 октября и продлится два месяца. Участие бесплатное.

Финансирование будет зависеть от зрелости продукта, рыночного потенциала, текущих продаж и готовности команды к масштабированию. В рамках фонда уже закрыта одна сделка - 40 млн рублей инвестированы в стартап по обучению сотрудников ИБ, его выручка составляла 1,5 млн рублей.

🎯 Направления и программа

Акселератор ориентирован на проекты в сфере кибербезопасности, DevSecOps, защиты данных, антифрода, мониторинга, compliance и security tooling. Среди приоритетов - управление уязвимостями, защита веб-приложений и API, автоматизация ИБ-процессов и применение ИИ.

Основная задача программы - помочь стартапам увеличить продажи и выйти на крупных корпоративных заказчиков. Участники будут формировать воронку продаж, прорабатывать сделки и готовить пилоты с переходом в коммерческие контракты. Также они проработают ценностное предложение, ценообразование, юнит-экономику, финансовую модель и инвестиционную стратегию.

К завершению программы команды подготовят коммерческое предложение, план продаж, список целевых заказчиков, структуру пилота, финансовую модель, инвестиционную презентацию и дорожную карту развития на три-шесть месяцев. Участники смогут представить свои продукты потенциальным клиентам и партнерам программы, в том числе CISO компаний-партнеров, получить обратную связь и при взаимном интересе перейти к обсуждению пилотов и внедрений.

💡 Позиция инвестиционной команды фонда

Инвестиционная команда фонда видит потенциал российских ИБ-стартапов, несмотря на консолидацию рынка. У многих технологических команд сильная разработка и качественные продукты сочетаются с недостатком компетенций в B2B-продажах и масштабировании. Партнерство ФРИИ и METASCAN призвано закрыть этот разрыв, сочетая инвестиции с экспертизой в коммерциализации и выходе на крупных корпоративных заказчиков.

При этом, по оценке команды фонда, специализированные компании могут конкурировать с крупными игроками за счет того, что они "сфокусированны на одной задаче и обладают глубокой экспертизой именно в ней". Эти команды "способны создавать более конкурентоспособные продукты, чем решения, развиваемые «по остаточному принципу» в рамках большого портфеля". Поэтому фонд делает ставку на команды, способные занять лидирующие позиции в конкретных сегментах, усиливая конкуренцию и расширяя выбор российских ИБ-решений для заказчиков.

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

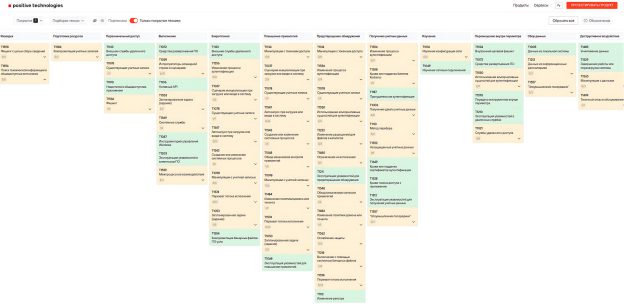
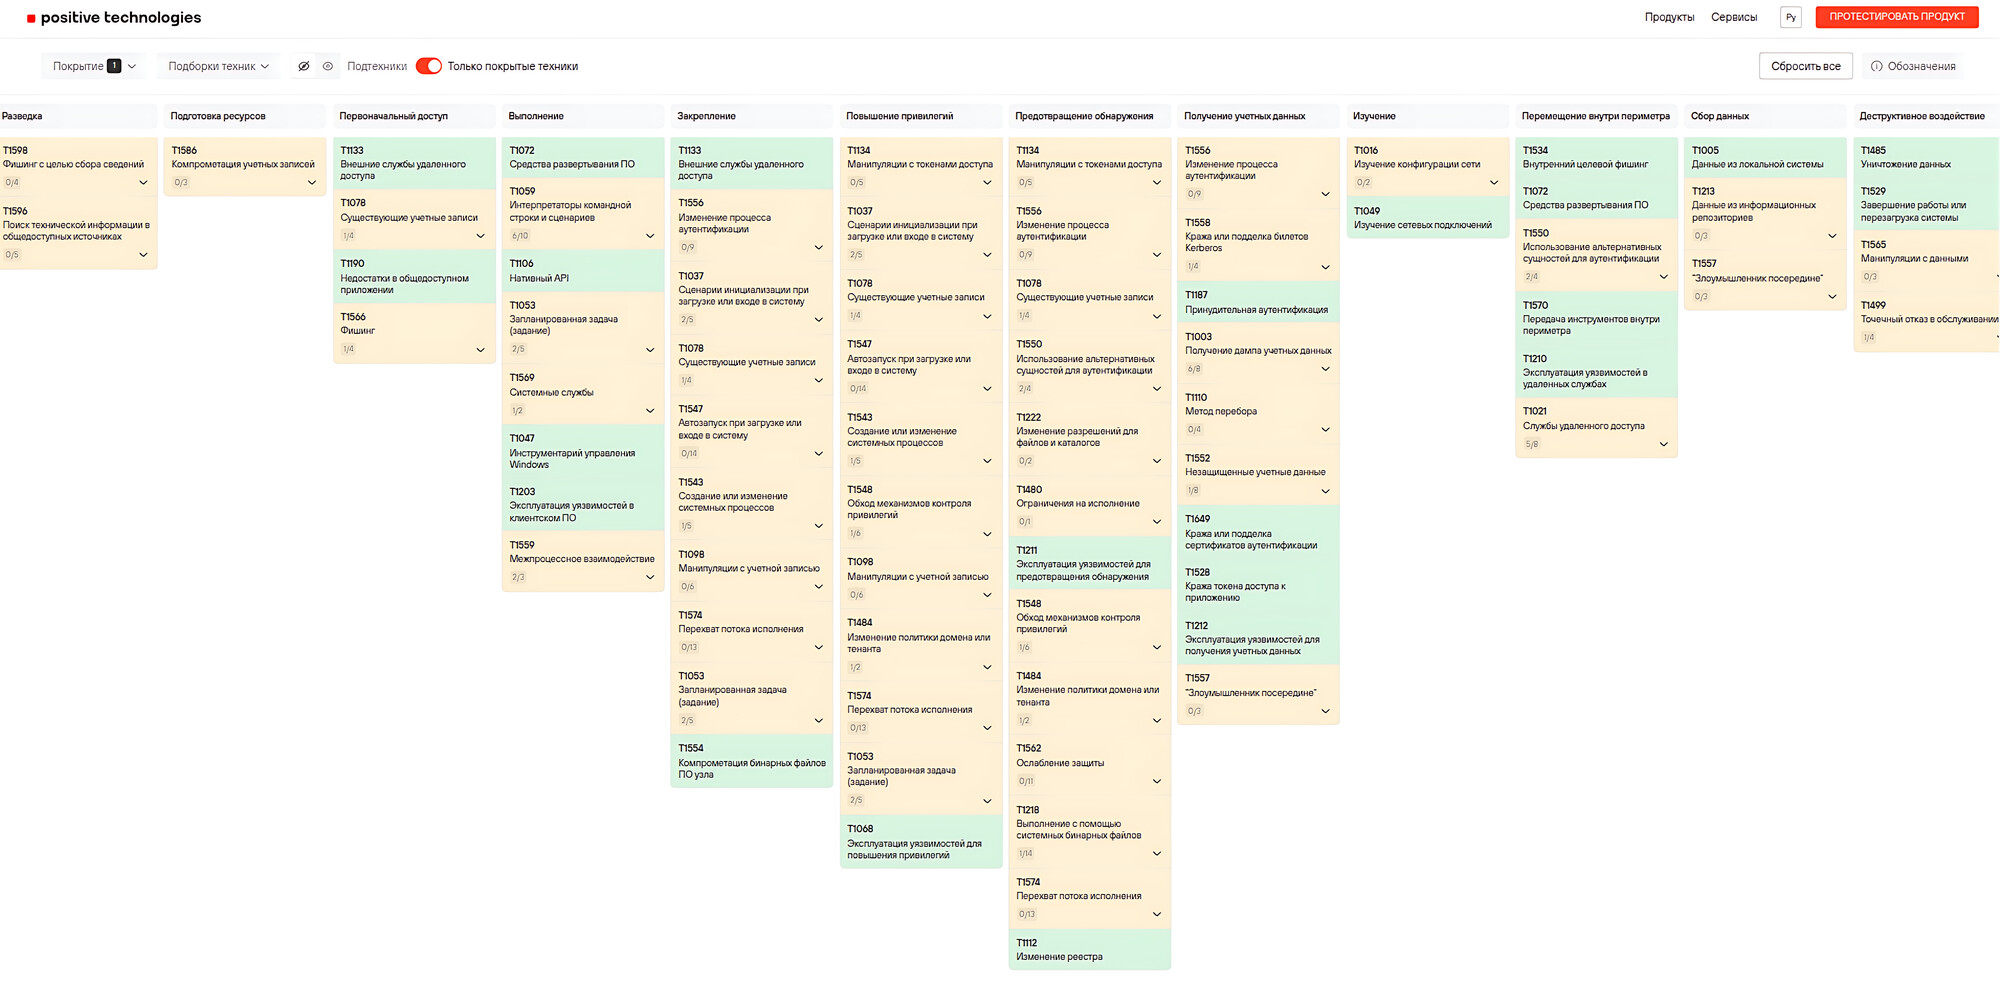
Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2. MITRE ATT&CK - это база знаний по кибербезопасности, систематизирующая действия злоумышленников во время кибератак. ATT&CK расшифровывается как Adversarial Tactics, Techniques, and Common Knowledge ("тактики, техники и общие знания о действиях противника"). Матрица помогает специалистам по ИБ анализировать атаки, выстраивать защиту и проверять возможности обнаружения угроз.

MaxPatrol Carbon использует для моделирования кибератак собственный набор действий злоумышленников, сопоставленных с техниками/подтехниками MITRE ATT&CK. Действия связываются с условиями их выполнения в инфраструктуре (экспозициями) - наличием учётных записей и необходимых привилегий, уязвимостей и настроек систем, а также сетевой доступностью активов. Чем больше поддерживаемых действий, тем больше разнообразных вариантов путей атаки может моделировать MaxPatrol Carbon. Набор действий постоянно расширяется. Текущее покрытие MITRE ATT&CK доступно в соответствующем разделе портала Positive Technologies.

Из действий, добавленных в новом релизе MaxPatrol Carbon 26.2, можно выделить:

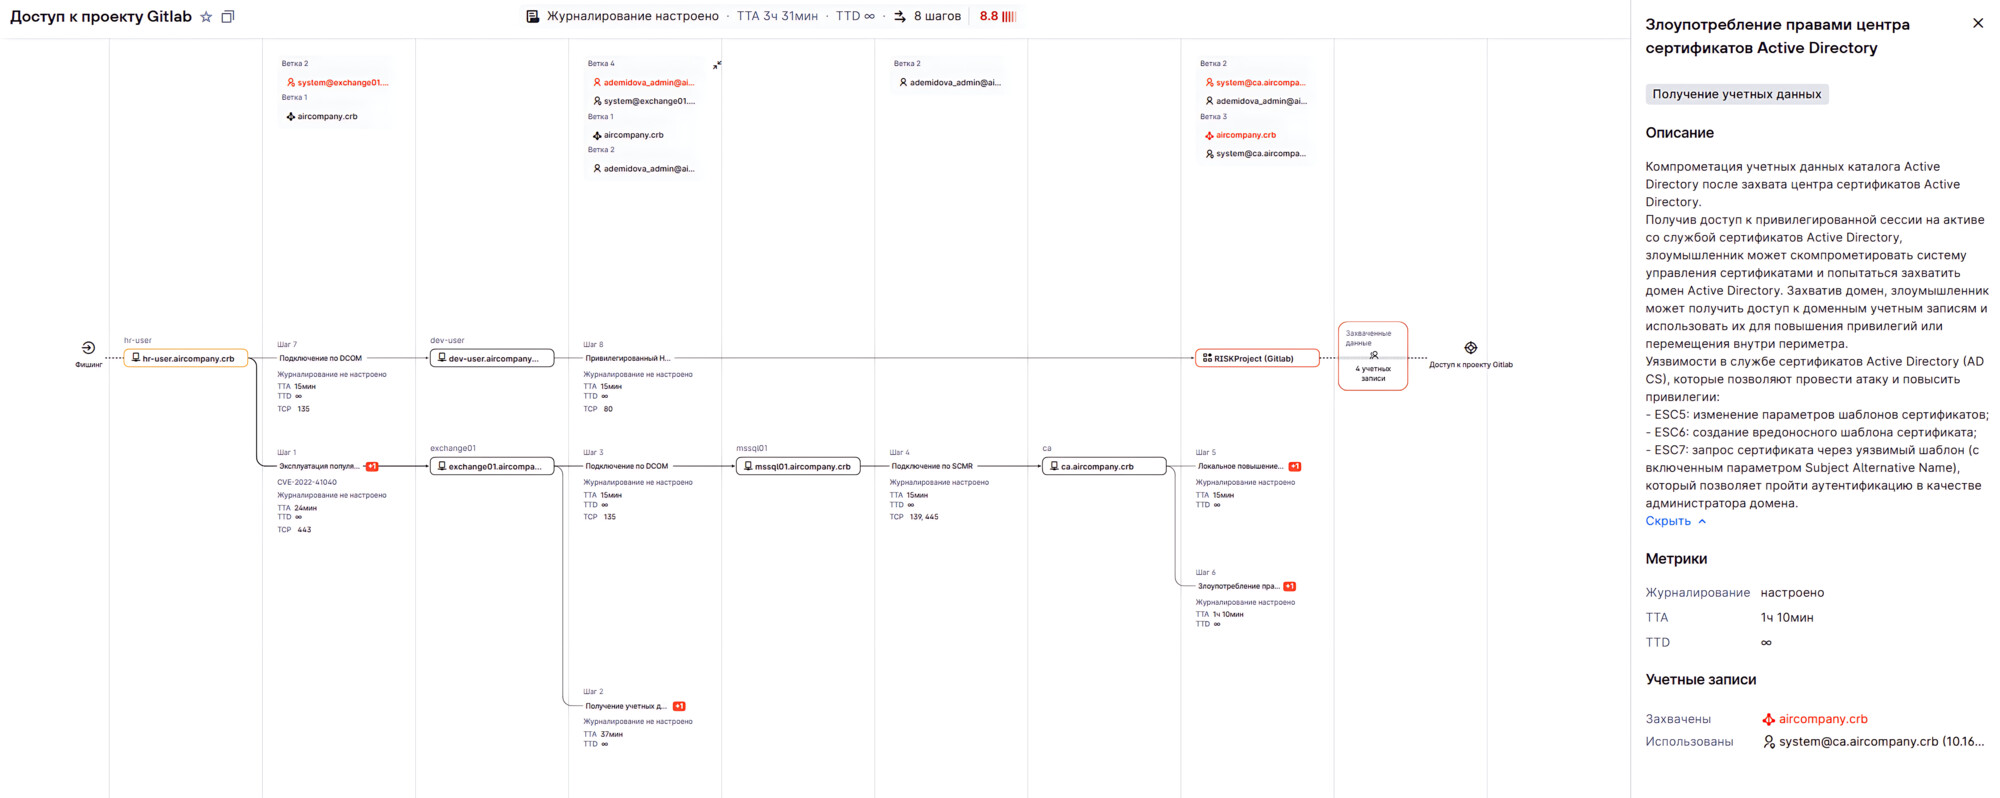
🔻 Компрометация учётных данных каталога Active Directory после захвата центра управления сертификатами (T1649). Это один из самых коротких путей к захвату домена через эксплуатацию недостатков безопасности конфигураций. Получив доступ к привилегированной сессии на активе со службой сертификатов Active Directory, злоумышленник может скомпрометировать систему управления сертификатами и попытаться захватить домен Active Directory. Захватив домен, злоумышленник может получить доступ к доменным учётным записям и использовать их для повышения привилегий или перемещения внутри периметра.

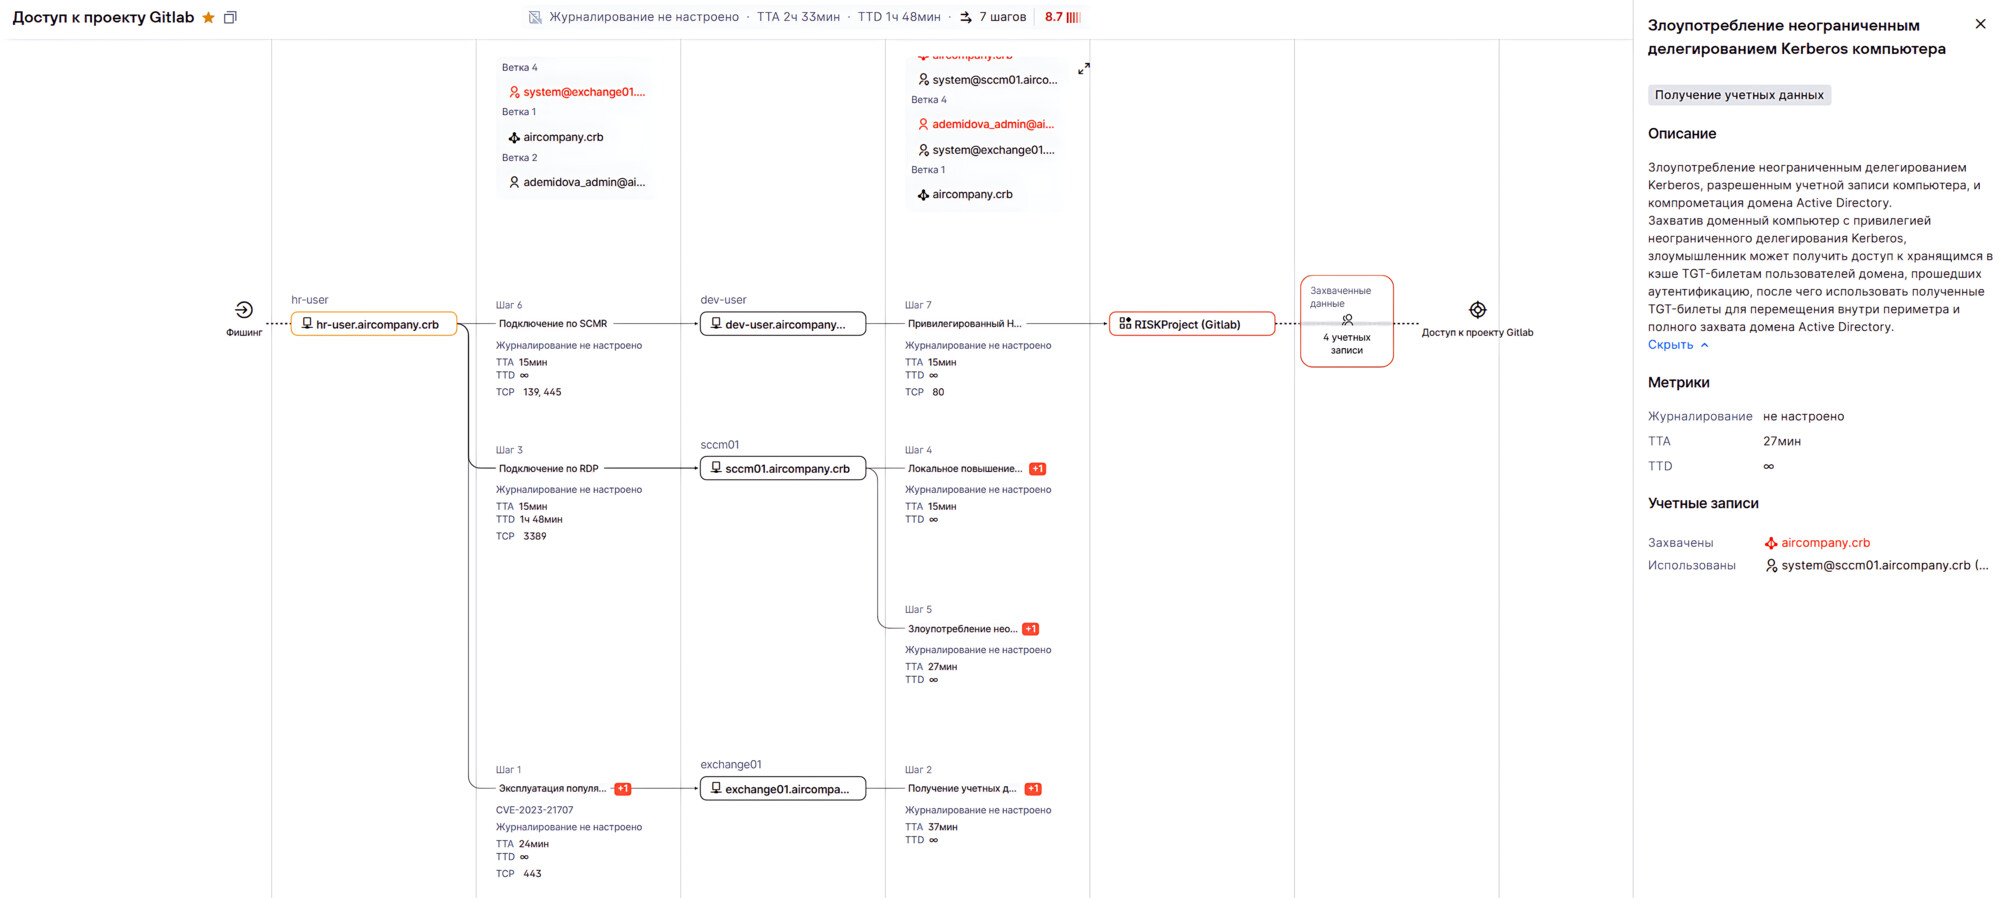
🔻 Злоупотребление неограниченным делегированием Kerberos (T1558). Захватив доменный компьютер с привилегией неограниченного делегирования Kerberos, злоумышленник может получить доступ к хранящимся в кэше TGT-билетам пользователей домена (цифровой пропуск пользователя в доменной сети, который выдаётся после успешной аутентификации), после чего использовать полученные TGT-билеты для перемещения внутри периметра и полного захвата домена Active Directory.

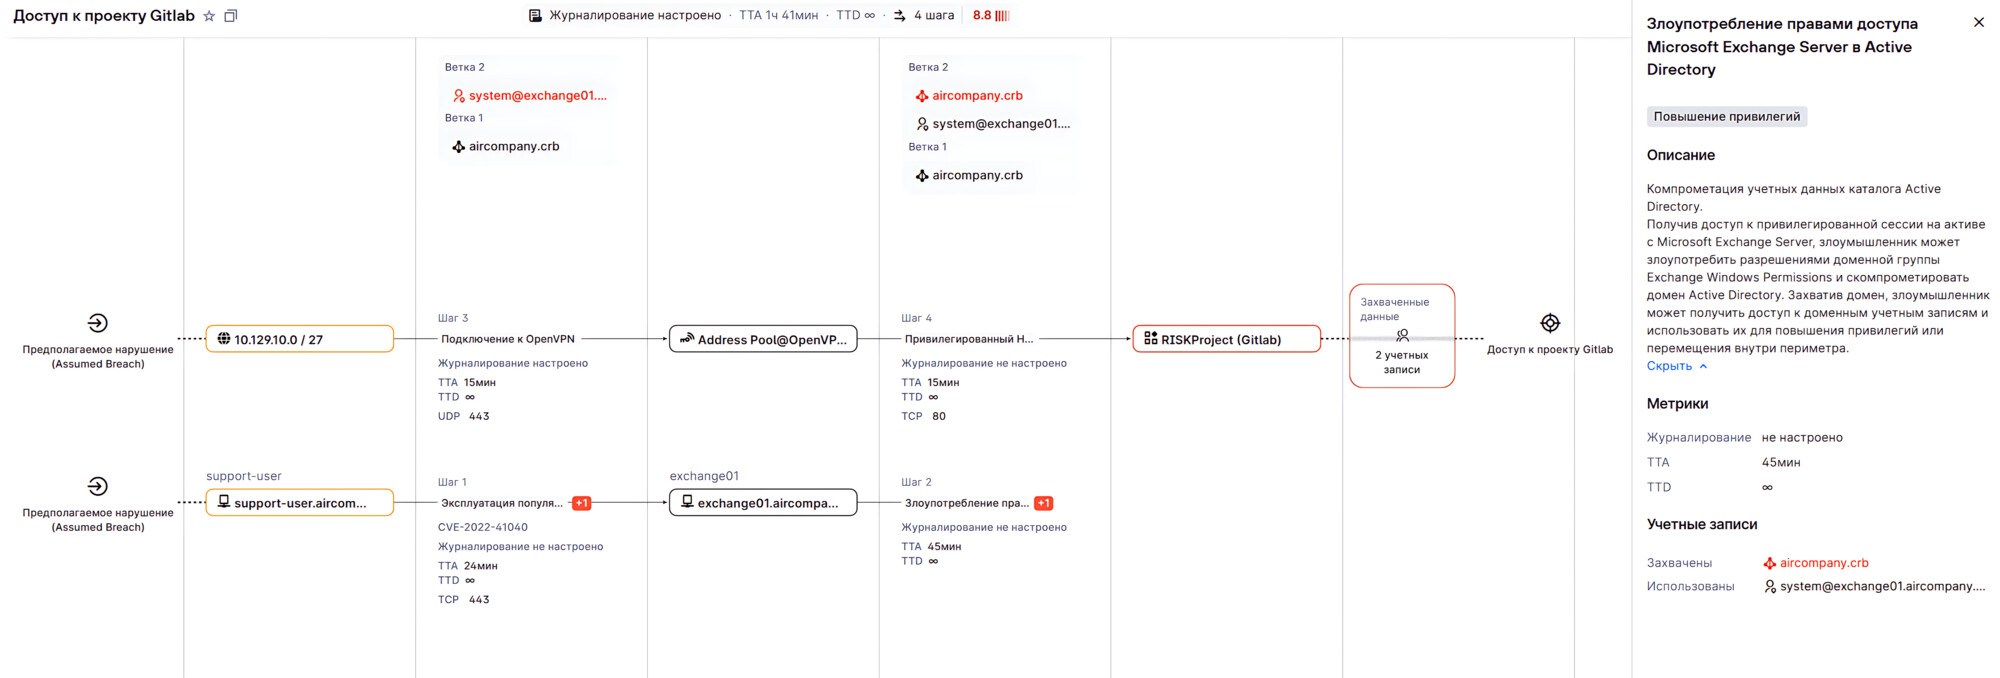
🔻 Злоупотребление правами Microsoft Exchange Server в Active Directory (T1078.002). Получив доступ к привилегированной сессии на активе с Microsoft Exchange Server, злоумышленник может злоупотребить разрешениями доменной группы Exchange Windows Permissions и скомпрометировать домен Active Directory.

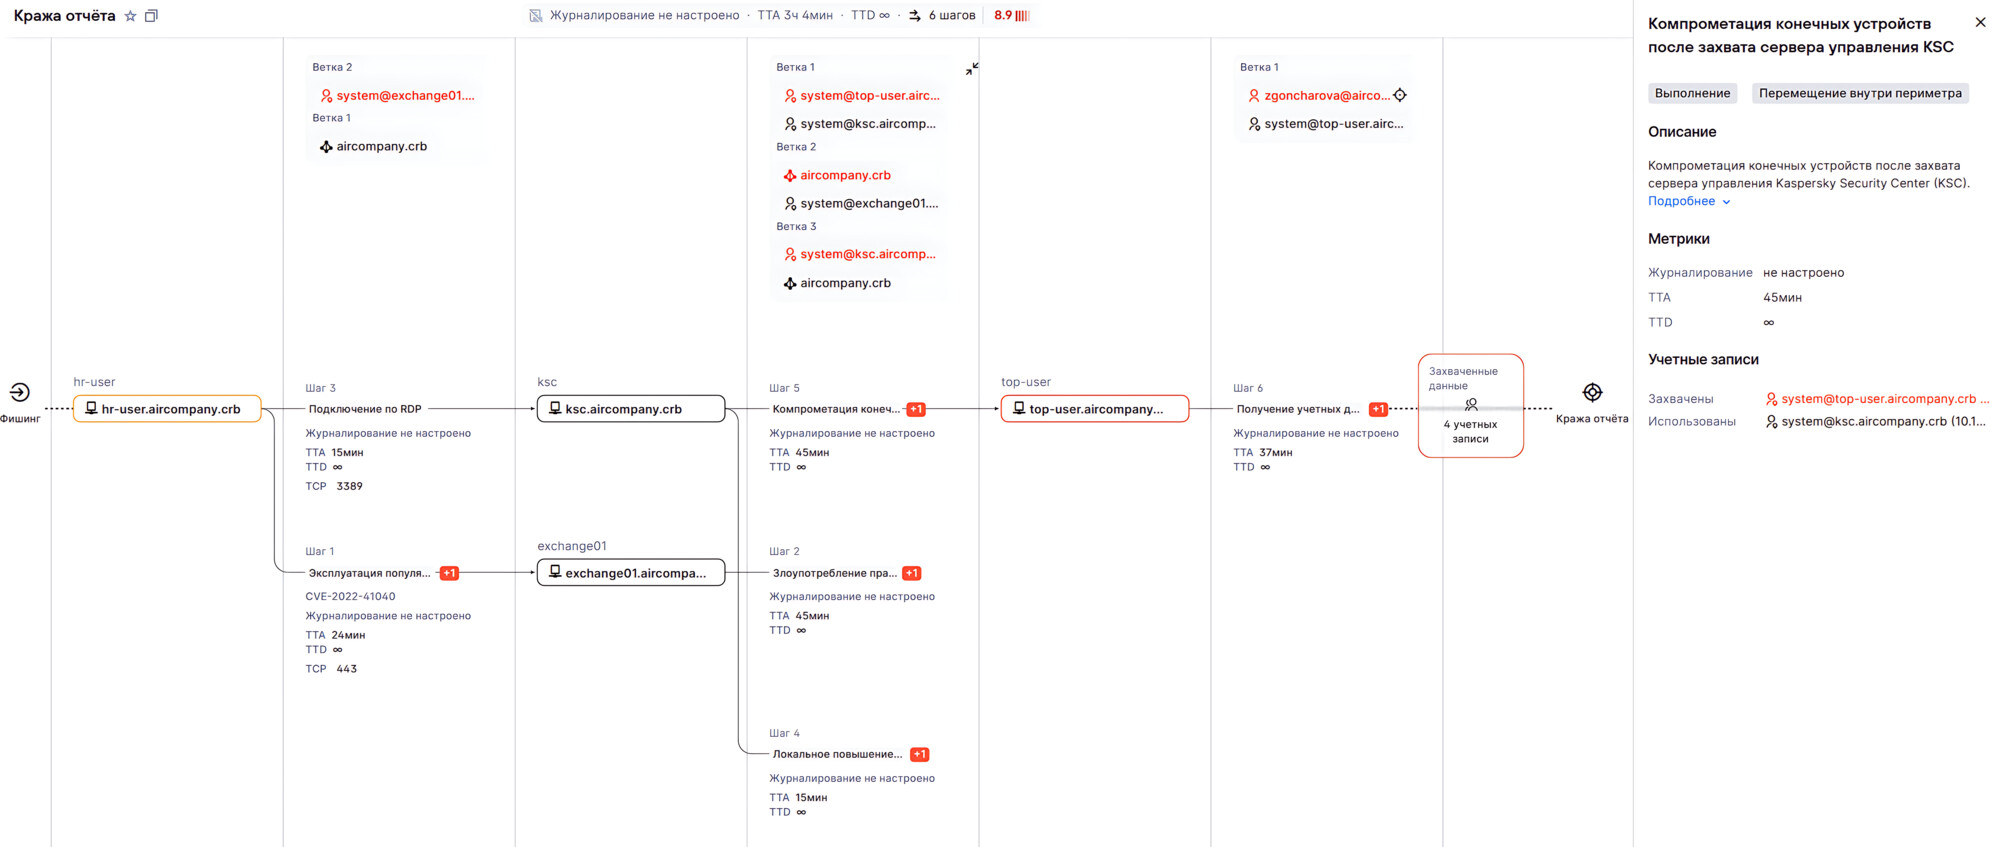
🔻 Компрометация конечных устройств через сервер управления Kaspersky Security Center (T1072). Сервер KSC позволяет настраивать параметры антивирусной защиты и выполнять задачи на конечных устройствах. При его компрометации злоумышленник может злоупотребить привилегиями KSC для удалённого выполнения кода на управляемых активах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для дальнейшего перемещения по инфраструктуре.

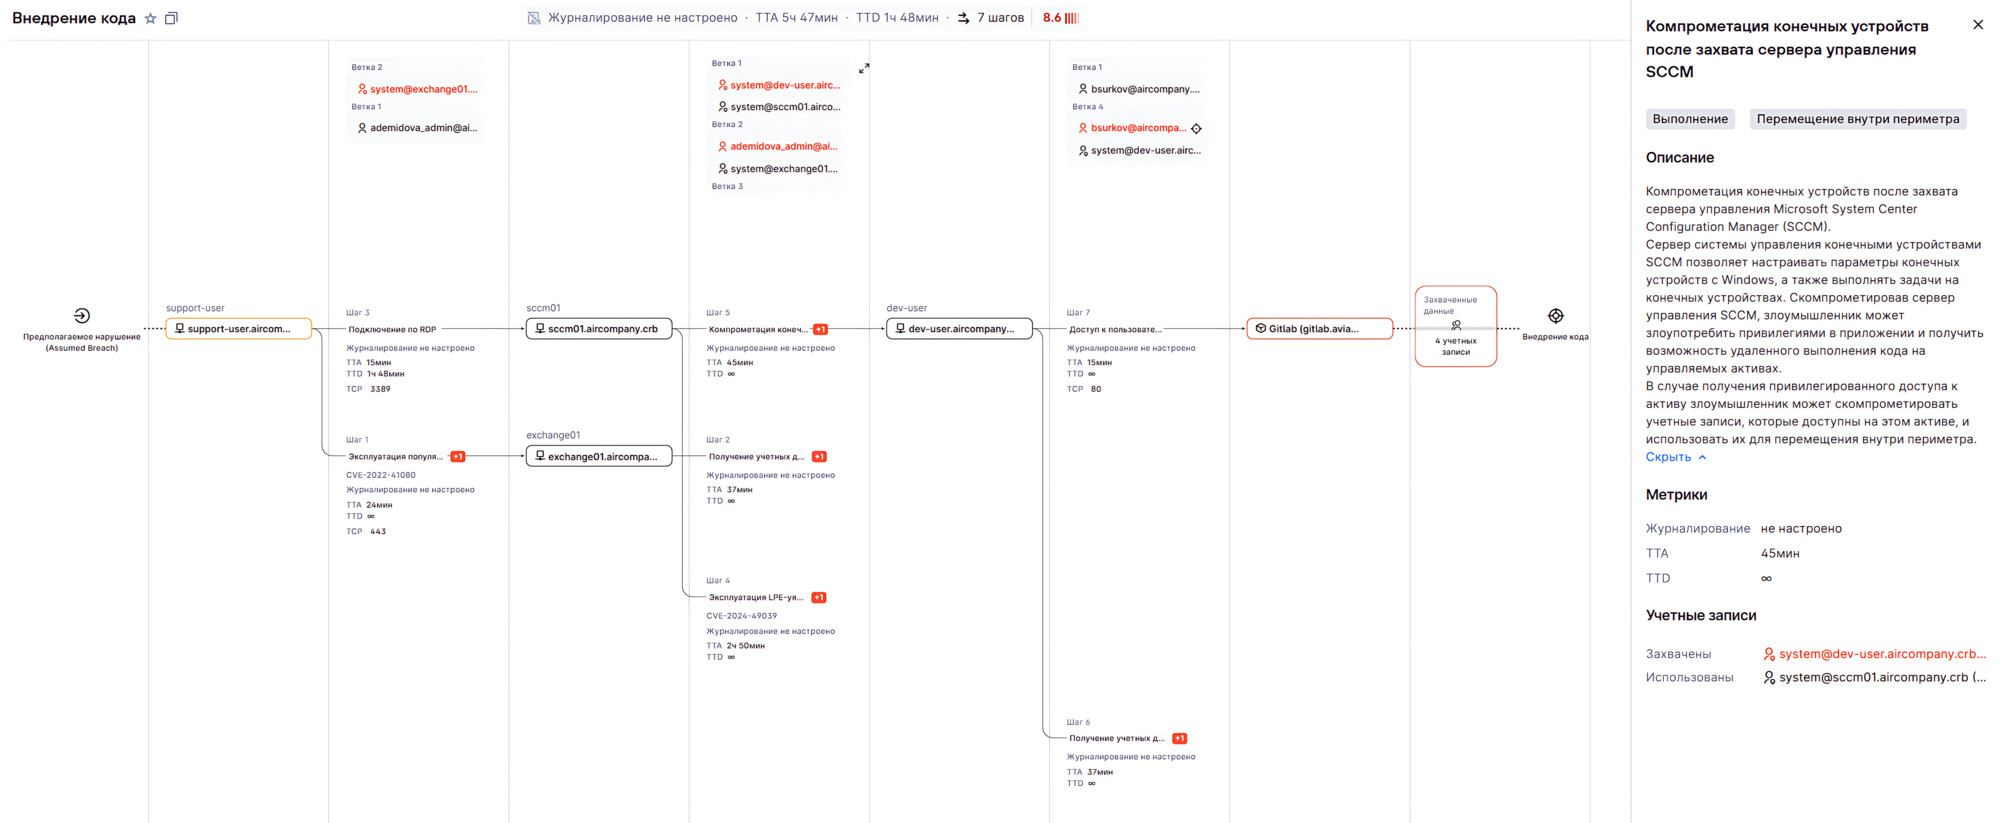
🔻 Компрометация через сервер управления Microsoft SCCM (T1072). Microsoft SCCM позволяет централизованно управлять конечными устройствами Windows: устанавливать ПО и обновления, настраивать параметры и политики, а также выполнять административные задачи удалённо. Скомпрометировав сервер SCCM, злоумышленник может получить возможность удалённо выполнять код на управляемых устройствах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для перемещения по инфраструктуре.

Кроме того, были добавлены действия компрометации через групповые политики после захвата контроллера домена (T1072) и подбора пароля из-за слабой парольной политики (T1110).