Архив рубрики: Вендоры

В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а.

В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а.

В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а. Признаться, когда я писал предыдущий свой пост по поводу этой утечки, у меня оставались непонятки: если данные слил инженер, которого недавно уволили, то почему он выложил не свежие исходники сканера, а исходники 2025 года? 🤔

Объяснилось это просто: это не какая-то новая история, а продолжение кейса 2025 года, когда инженер Metascan сливал исходники конкурентам и спалился на попытке добавить бэкдор в код рабочего проекта. После чего он был уволен. Однако уголовного преследования не последовало. В итоге злодей, оставшийся безнаказанным, решил нанести новый удар: вытащил из слитой виртуалки токен телеграм-бота, использовал этот токен для добавления администратора в рабочий чат сотрудников Metascan и запуска экспорта сообщений из чата. Операцию выгрузки быстро обнаружили и отменили (примерно за две минуты). Однако часть свежих файлов успела утечь. Эти файлы и были затем выложены злодеем в паблик.

Что тут можно сказать дополнительно к тому, что не следует работать с чудаками?

🔹 Telegram на роль энтерпрайзного мессенджера подходит так себе. Использовать его в рабочих процессах на первый взгляд соблазнительно, но это может привести к большим проблемам. Контролировать его использование сотрудниками можно весьма условно. Отсюда и утечки. Я даже не говорю о том, что администрация Telegram имеет доступ ко всему, что передаётся в чатах, и может предоставлять этот доступ кому угодно. Поэтому, если в вашем рабочем процессе используется ТГ, да и любой бесплатный мессенджер, это весьма скверно. Это нужно запрещать политикой безопасности организации.

🔹 То, что после первого инцидента дело не закончилось публикацией информации о злоумышленнике и заведением уголовного дела - это, конечно, большая ошибка. Отрадно, что вендор это тоже признаёт.

Также менеджмент Metascan подозревает, что в инциденте замешана компания-конкурент. Не хочется верить, что в российском ИБ-комьюнити такое возможно. Но следствие разберётся.
Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду

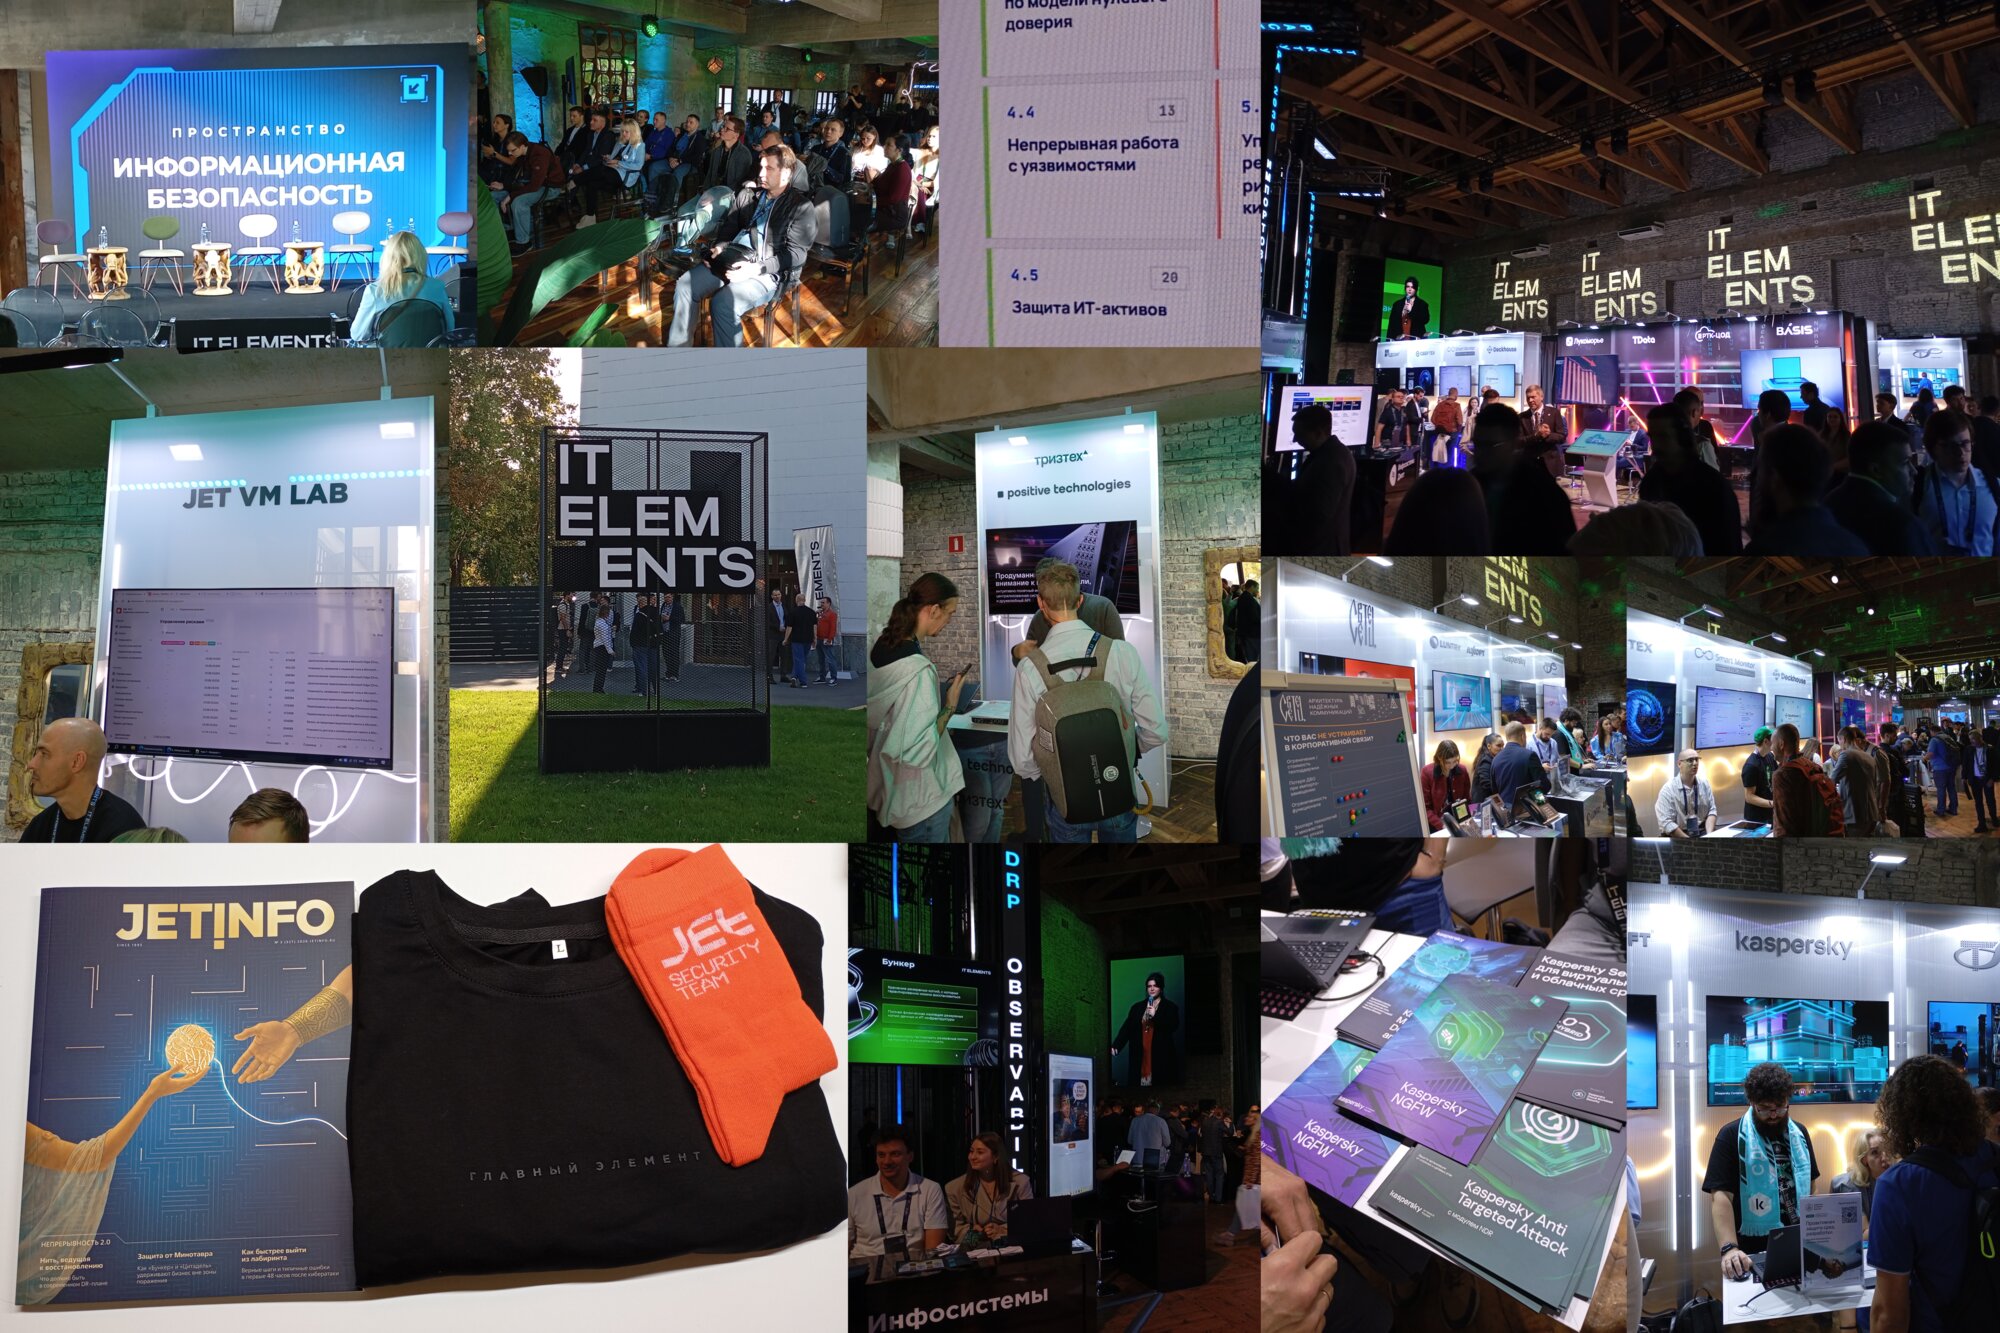
Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду. Мероприятие проходило в ДК "Серп и Молот". Заметил, что эта площадка становится фактически аналогом ЦМТ. 😅 Я здесь был на конференции R-Vision в прошлом году, на корпоративе Positive Technologies и вот теперь на IT Elements. Площадка мне нравится: просторно, комфортно, хорошая транспортная доступность.

Сама конференция - весьма масштабное и преимущественно IT-шное мероприятие (что вполне угадывается из названия 😉). Но и для ИБ там тоже нашлось место. Из Vulnerability Management-вендоров я видел только стенды Positive Technologies и Kaspersky. На последнем раздатки по Kaspersky VM не было. 🤷‍♂️ Как и в прошлом году, центром VM-ной движухи был стенд Jet VM Lab. Там представляли новую версию сравнения решений по Управлению Уязвимостями и показывали возможности этих решений.

Что касается нашей дискуссии "От сканирования на уязвимости к киберустойчивости", то, на мой взгляд, она прошла очень удачно. Уже доступна видеозапись, но я разберу её позже. Пока скажу, что мне очень понравились вещи, которые говорили Андрей Новиков, Александр Мануилов и Ксения Павленко. Все было рационально и по делу, без маркетинговых набросов. Тут большое спасибо Виктору Кирпалю за отбор участников, знакомых с темой не понаслышке, и четкую модерацию дискуссии.

В общем, IT Elements - достойное во всех отношениях мероприятие. Спасибо большое организаторам! 🙂

PS: в спикерском подарке была футболка "Главный элемент" и оранжевые носки "Jet Security Team". Очень мило, спасибо! Буду носить! 😇

По поводу утечки данных из Metascan-а

По поводу утечки данных из Metascan-а

По поводу утечки данных из Metascan-а. Metascan - российский разработчик решений в области кибербезопасности, специализирующийся на автоматизированном контроле защищённости IT-инфраструктуры. Основной фокус компании - внешний периметр: обнаружение доступных из Интернет ресурсов организации, их постоянное сканирование и поиск уязвимостей.

Согласно сообщению в официальном канале компании, непрошедший испытательный срок инженер пытался шантажировать менеджмент Metascan-а, угрожая слить в паблик документы и исходники, к которым имел доступ. Шантаж не удался, и в итоге на выходных этот чертила осуществил угрозу и слил данные. 🤬

Большая часть утекших данных - неприватные рабочие документы. Также среди них оказались несколько отчётов, которые сотрудники Metascan пересылали в корпоративном чате с нарушением регламента. Кроме того, был скомпрометирован код сканера, актуальный на 21.10.2025 г., и БД с маскированными пользователями до 2024 года.

В официальной коммуникации вендор подчёркивает, что утечка не затронула инфраструктуру, выявляемые уязвимости и другие внутренние инженерные системы.

Хотелось бы послать лучи поддержки команде Metascan и высказать респект за то, что они достойно держатся и открыто ведут кризисную коммуникацию. Ситуация, конечно, крайне неприятная. Но от такого, по большому счёту, никто не застрахован.

Имхо, любая организация должна исходить из того, что потенциально любой сотрудник может слить всё, до чего у него есть доступ, сбежать на велосипеде через Верхний Ларс и начать шантажировать бывшего работодателя. Поэтому задача организации - снижать вероятность такого сценария различными способами. Тут и про DLP, и про минимизацию доступов. Но самая главная мера - не работать с чудаками (букву поменяйте по вкусу). Иногда лучше взять человека менее скиллового, но предсказуемого. Который дорожит своей репутацией, у которого есть семья/дети/ипотека, который не станет пускаться в сомнительные авантюры ради разового барыша. Собственно для этого в зрелых организациях есть Служба Безопасности и HR-ы, которые могут проверить бэкграунд человека и подсветить возможные риски ещё до найма. В небольших компаниях делать это, конечно, гораздо труднее, и поэтому риски выше.

Надеюсь, что виновный в этом преступлении получит заслуженное наказание. Но, учитывая, что это уже второй громкий случай такого рода в Metascan, компании, пожалуй, стоило бы существенно пересмотреть свои подходы к найму.

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0

Вышел обновлённый PT Dephaze 2026.3.0. Для тех, кто не знает, это автопентест-решение от Positive Technologies для практической оценки уровня защищенности внутренней инфраструктуры, залонченное в прошлом году.

Что там новенького:

🤖 В PT Dephaze появилась встроенная локальная LLM для автоматизированного поиска потенциальных учётных данных в файлах на доступных сетевых папках: система определяет доступные пользователю сетевые ресурсы, анализирует поддерживаемые текстовые и конфигурационные файлы, извлекает потенциальные логины и пароли и после валидации может использовать их для дальнейшего развития атаки. Это первый этап долгосрочного развития PT Dephaze в области использования искусственного интеллекта.

🐧 Расширили возможности пентеста Unix/Linux-инфраструктур, что в первую очередь актуально для органов власти, госучреждений и госкорпораций, а также компаний, использующих отечественное ПО. PT Dephaze может выполнять повышение привилегий на скомпрометированном узле и продолжать атаку с полученными привилегиями, а также извлекать артефакты аутентификации: хеши паролей из /etc/shadow, keytab с записями Kerberos-принципалов и соответствующими криптографическими ключами, а также Kerberos-билеты из ccache. Полученные данные передаются в Credential Reuse и проверяются на сервисах, обнаруженных в ходе пентеста. Провалидированные учётки используются для аутентификации и дальнейшего продвижения по инфраструктуре.

Кроме того, PT Dephaze научился обнаруживать и исследовать домены FreeIPA - системы централизованного управления учётными записями, аутентификацией и доступом в Linux-инфраструктурах. Также поддерживаются домены аналогичных систем, основанных на FreeIPA, например ALD Pro. PT Dephaze может перебирать учетные записи, выполнять password spraying - проверку одного или нескольких распространённых паролей для множества учётных записей - и проверять анонимный доступ к LDAP, который может позволить получить сведения о структуре каталога без аутентификации. Полученные данные валидируются в домене и других обнаруженных системах, включая перекрёстную проверку между FreeIPA и Active Directory - службой каталогов Microsoft. Также можно добавить учетную запись FreeIPA для тестирования по модели "серого ящика".

🔧 Улучшили реализации поддерживаемых атак и механизмов разведки, чтобы они работали в большем количестве реальных конфигураций инфраструктуры. В частности, изменения затронули:

▫️ DCSync - получение данных учётных записей путём имитации контроллера домена.
▫️ Reflection Relay - перенаправление Kerberos-аутентификации обратно на исходную систему.
▫️ Разведку контроллеров домена.
▫️ Перехват учётных данных с помощью Responder.
▫️ Извлечение паролей из LAPS - решения Microsoft для управления локальными паролями администраторов.
▫️ Атаки на SCCM - систему Microsoft для централизованного управления устройствами и ПО.
▫️ Атаки на Veeam - платформу для резервного копирования и восстановления данных.
▫️ Валидацию учётных данных по SMB - сетевому протоколу для доступа к файлам, папкам и другим ресурсам.

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530)

Про уязвимость Remote Code Execution - TrueConf Server (CVE-2026-72529, CVE-2026-72530). TrueConf Server - российский on-premise корпоративный мессенджер и платформа для UltraHD видеоконференций. Рассматриваемая цепочка состоит из двух критических уязвимостей. Первая уязвимость CVE-2026-72529, вызванная отсутствием аутентификации критически важной функции (CWE-306), позволяет неаутентифицированному удалённому злоумышленнику с сетевым доступом к TCP-порту 4307 (открыт по умолчанию, согласно документации TrueConf) обратиться к недокументированной функции TrueConf Server и выполнить произвольный скрипт внутри изолированной среды ("песочницы"), в которой недоступны потенциально опасные библиотеки. Вторая уязвимость CVE-2026-72530 позволяет злоумышленнику осуществить инъекцию кода (CWE-94), выйти за пределы изолированной среды и выполнить произвольный код на ОС хоста с максимальными привилегиями. В том числе злоумышленник может удалить из журналов событий TrueConf записи, связанные с использованием эксплоита.

⚙️ Исправления для уязвимостей были выпущены 18 июня 2026 года. Уязвимыми являются версии 5.3.x ниже 5.3.9, 5.4.x ниже 5.4.9, 5.5.x ниже 5.5.5, а также ветки 5.2 и ниже (для обновления старых версий требуется обращение в техподдержку). Перерегистрация сервера при обновлении в рамках веток 5.3-5.5 не требуется, однако перед установкой вендор настоятельно рекомендует сделать бэкап. Если немедленное обновление невозможно, рекомендуется ограничить доступ к TCP-порту 4307 доверенными сетями.

👾 Эксперты Kaspersky ICS CERT раскрыли детали эксплуатации цепочки уязвимостей в посте, опубликованном 12 августа. Атаки с эксплуатацией уязвимостей CVE-2026-72529 и CVE-2026-72530 проводились на российские организации с июля 2026 года. В ходе атак злоумышленники получали сетевой доступ к TrueConf Server через порт 4307, с помощью CVE-2026-72529 выполняли скрипт в песочнице, а затем использовали CVE-2026-72530 для выхода из неё и выполнения кода с правами NT AUTHORITY\SYSTEM. Это позволяло им заменить один из файлов сервера TrueConf собственным веб-шеллом. В дальнейшем этот веб-шелл использовался для сбора информации об ИТ-инфраструктуре атакуемой организации, получения привилегированного доступа к базе данных TrueConf Server и подмены легитимных установщиков TrueConf Client вредоносной версией, содержащей малварь PhantomCore. После этого пользователи получали сообщение о необходимости загрузить новую (вредоносную) версию клиента TrueConf.

ВАЖНО: даже если в вашей организации не используется TrueConf, ваши сотрудники могли подключаться к взломанным серверам TrueConf ваших подрядчиков и контрагентов для участия в совместных онлайн-конференциях и, как следствие, могли установить вредоносную версию клиента на свои рабочие десктопы!

Малварь PhantomCore, характерная для APT-группировки Head Mare, автоматически загружается после старта системы и позволяет выполнять произвольные команды, фактически предоставляя злоумышленникам полный контроль над заражённым хостом. Также исследователи Kaspersky сообщали об использовании в атаках нового бэкдора, который они назвали PhantomGraph. Обе уязвимости (CVE-2026-72529 и CVE-2026-72530) были добавлены в CISA KEV 20 августа 2026 года.

🛠 Публичный эксплойт для CVE-2026-72530 был опубликован на GitHub 26 августа. Для полной цепочки уязвимостей CVE-2026-72529 и CVE-2026-72530 публичного эксплойта пока не наблюдается (несмотря на соответствующие флаги в БДУ ФСТЭК).

🌐 TrueConf Server широко используется в России и за рубежом, в том числе государственными учреждениями, финансовыми, промышленными, медицинскими и образовательными организациями.

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, "Темные паттерны в управлении уязвимостями: как метрики ломают безопасность"

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, Темные паттерны в управлении уязвимостями: как метрики ломают безопасность

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, "Темные паттерны в управлении уязвимостями: как метрики ломают безопасность". Весьма полезная статья о том, как выбор простых, но неоптимальных метрик для VM приводит к выхолащиванию всего процесса. ИБ-команда начинает оптимизировать показатели, а не снижать реальный риск для критичных систем организации. По мнению автора, зрелость VM-процесса заключается в способности отличать формальное улучшение показателей от реального снижения риска.

В статье приводятся пять примеров тщеславных метрик-ловушек:

1️⃣ Если сделать снижение общего количества уязвимостей (с разбивкой на высокий, средний и низкий уровень критичности) главной целью, команда начинает закрывать простые и дешёвые в устранении уязвимости (например, в тестовом контуре) ради красивой динамики, обходя уязвимости, которые устранять неудобно (например, уязвимость среднего уровня на периметре или в проде). В итоге остаются опасные пути атаки до критичных систем.

2️⃣ Фиксированные SLA на устранение уязвимостей по уровню CVSS создают дисциплину и понятные правила, но не учитывают контекст уязвимости в конкретной инфраструктуре (доступность сервиса из Интернет, связь актива с ключевым бизнес-процессом, существование компенсирующих мер, факты эксплуатации уязвимости в реальных атаках, достижимость из других сегментов, цену компрометации и т.д.). В результате команда спорит по поводу CVSS-скоров, переводит уязвимости в исключения, внедряет самые быстрые исправления (а не правильные и надёжные). Формально регламент может соблюдаться, но это не означает, что реальный риск снижается.

3️⃣ Когда целью становится, например, устранение 95% найденных уязвимостей, уязвимости превращаются в объекты статистического учёта. Команда начинает устранять их формально, маскировать временными мерами или переводить в исключения, чтобы улучшить показатель. Если команда расширяет покрытие, находит новые активы и ранее неучтённые уязвимости, доля устранённых уязвимостей снижается. Если гонится за формальным устранением - показатель улучшается. В итоге честная работа выглядит хуже удобной.

4️⃣ Статичный дашборд без временной динамики показывает только текущее состояние и не отражает, как долго существует уязвимость. Если проблема месяцами не решается, это чаще говорит о системном сбое процесса: размытой зоне ответственности, отсутствии владельца актива, непонимании бизнесом цены откладывания или постоянном обходе командой сложных задач. Без учёта времени такие проблемы остаются незаметными. Необходимо учитывать срок жизни проблемы, скорость реакции, повторное появление, разницу между временной мерой и корневым исправлением.

5️⃣ Отсутствие находок может означать не отсутствие проблем, а наличие слепых зон ("забытый поддомен, старый тестовый контур, неполный учёт облачных ресурсов, исключение из лицензии на сканирование, подрядчик со своей частью инфраструктуры, сервис, который никто уже не считает важным, но который всё ещё доступен извне"). Важно измерять не только найденные уязвимости, но и полноту покрытия.

Настоящие риск-метрики требуют контекста - ценности и доступности актива, наличия эксплойтов (и оценки их работоспособности), признаков атак (и оценки их достоверности), связей в инфраструктуре.

Автор считает более полезным смотреть на:

🔹 долю действительно опасных уязвимостей на внешнем периметре;
🔹 среднее время до устранения проблем на бизнес-критичных активах;
🔹 долю активов без сканирования;
🔹 число повторно возникающих дефектов;
🔹 количество случаев, где команда устраняет первопричину, а не просто закрывает отдельную уязвимость.

В конце статьи также рассматриваются CTEM-подход, attack path-метрики и их реализация в MaxPatrol Carbon.

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

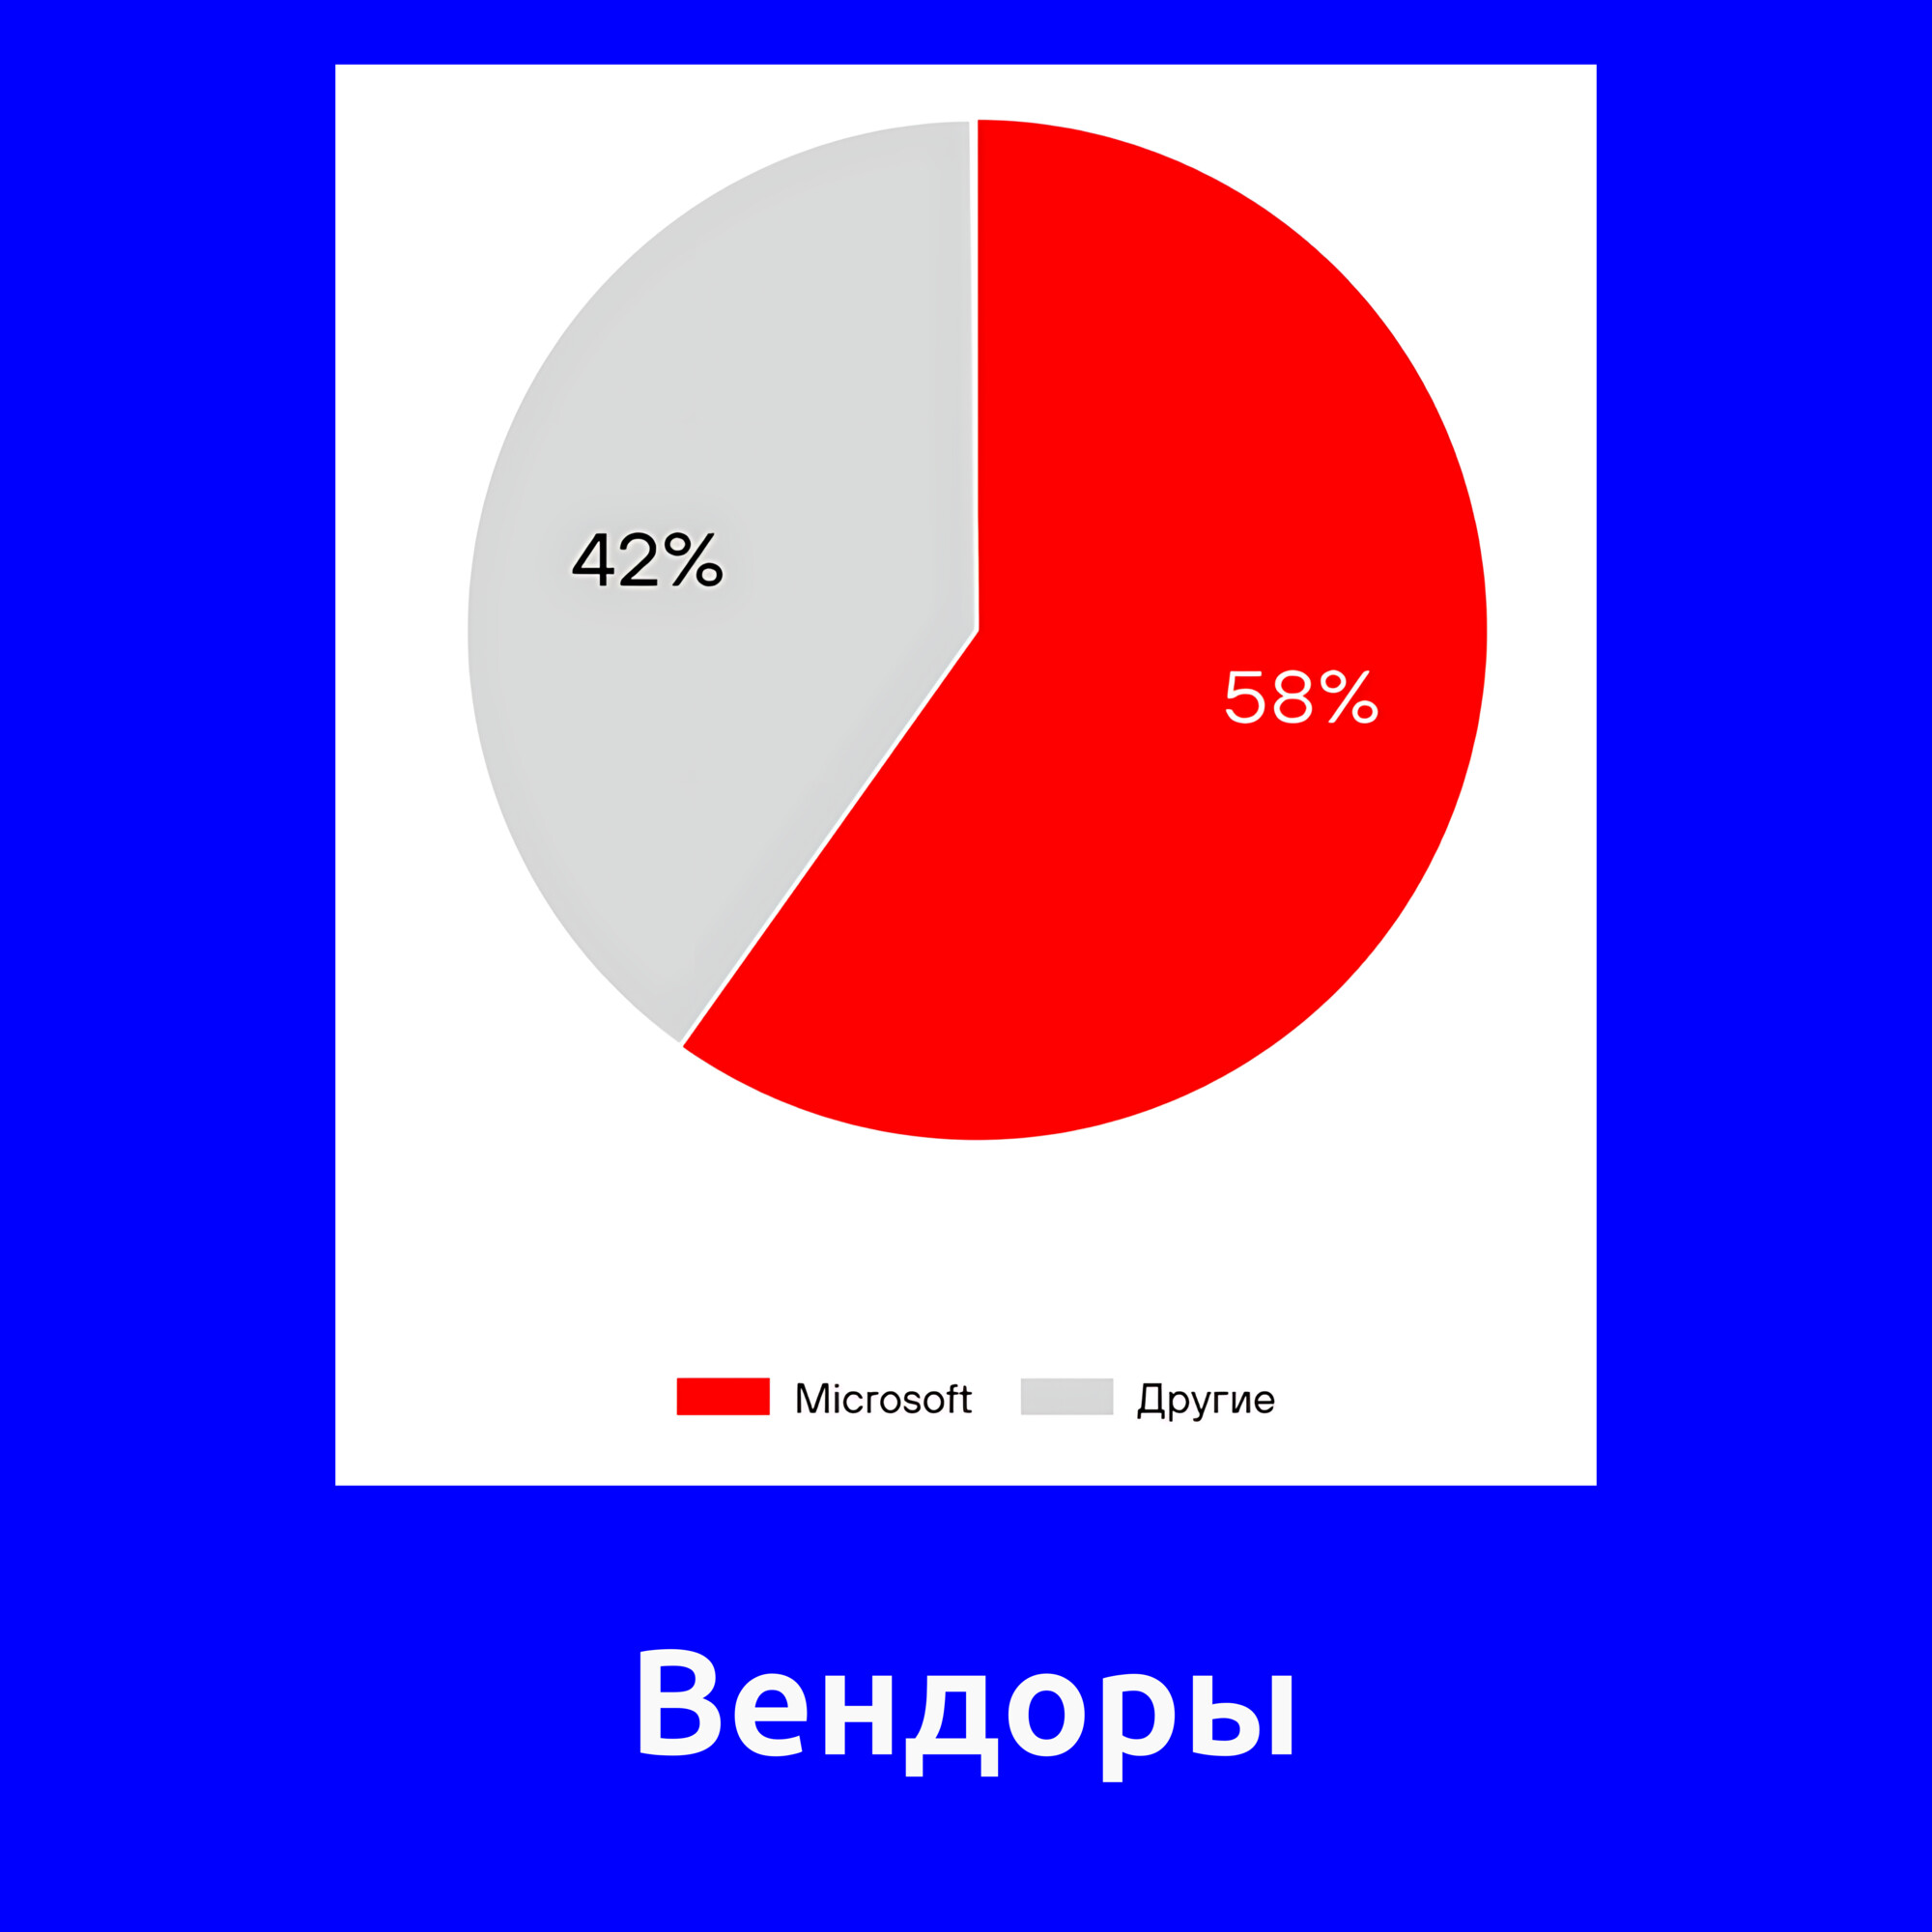
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

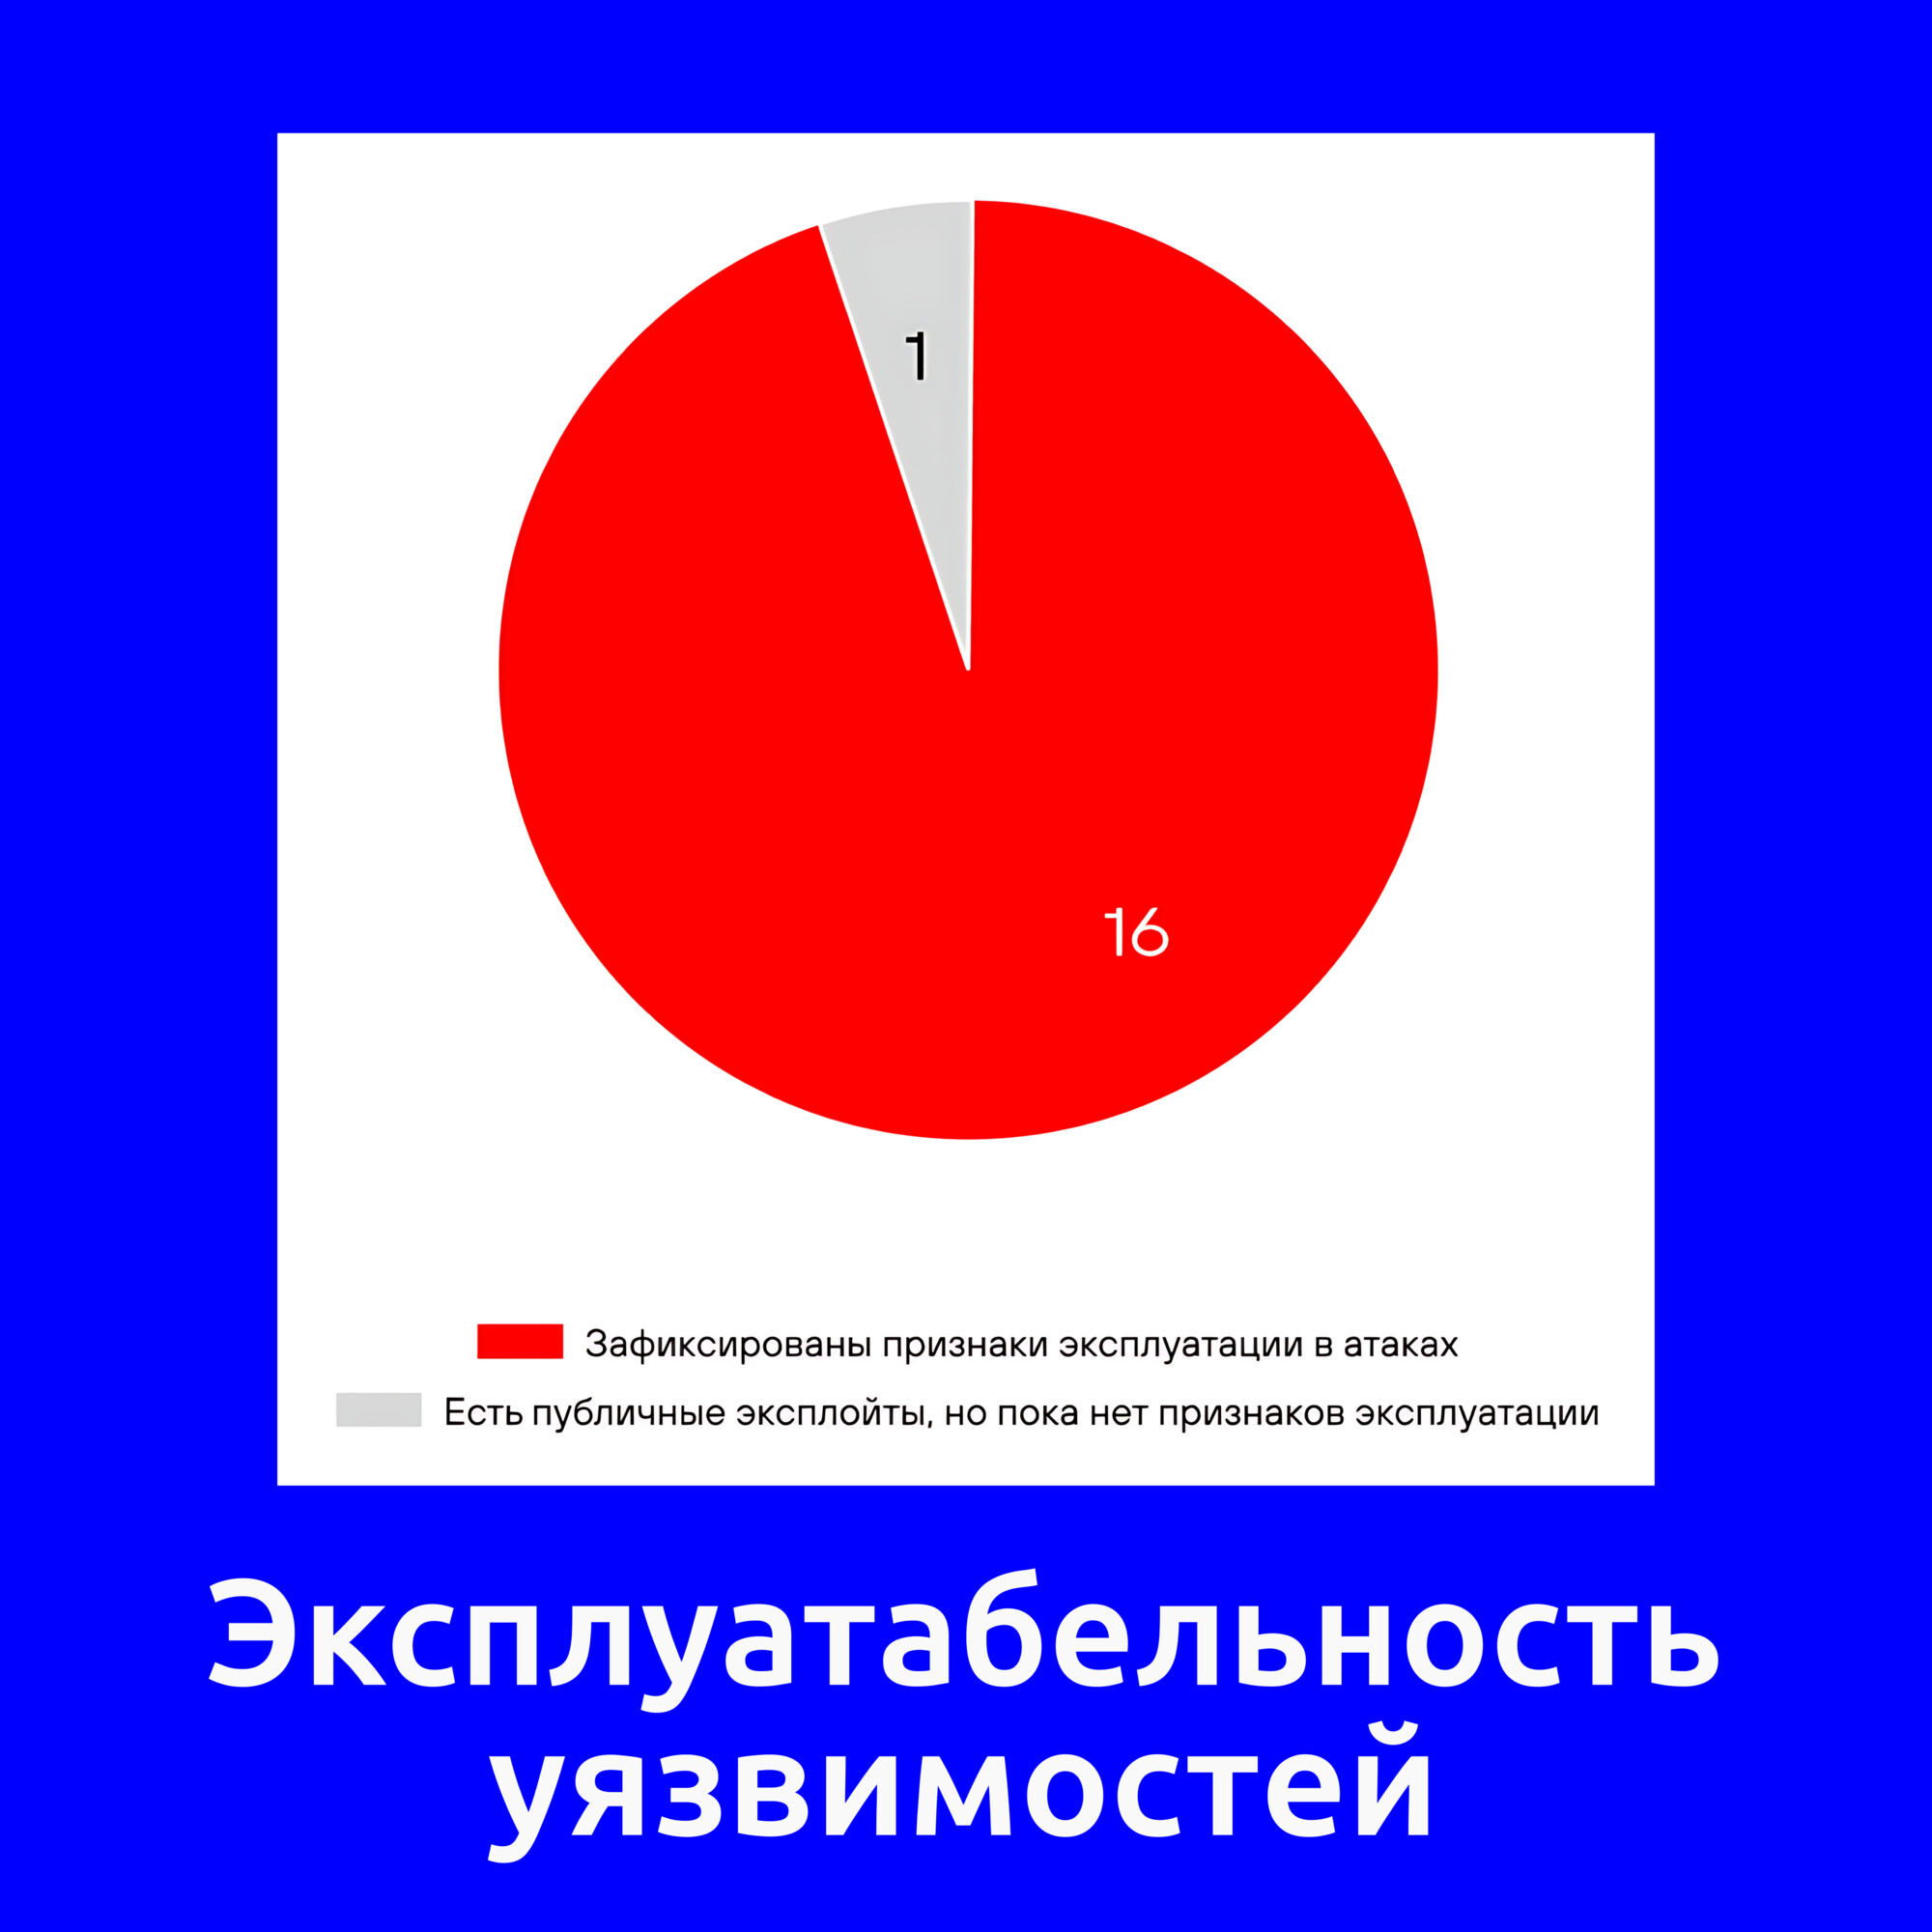
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

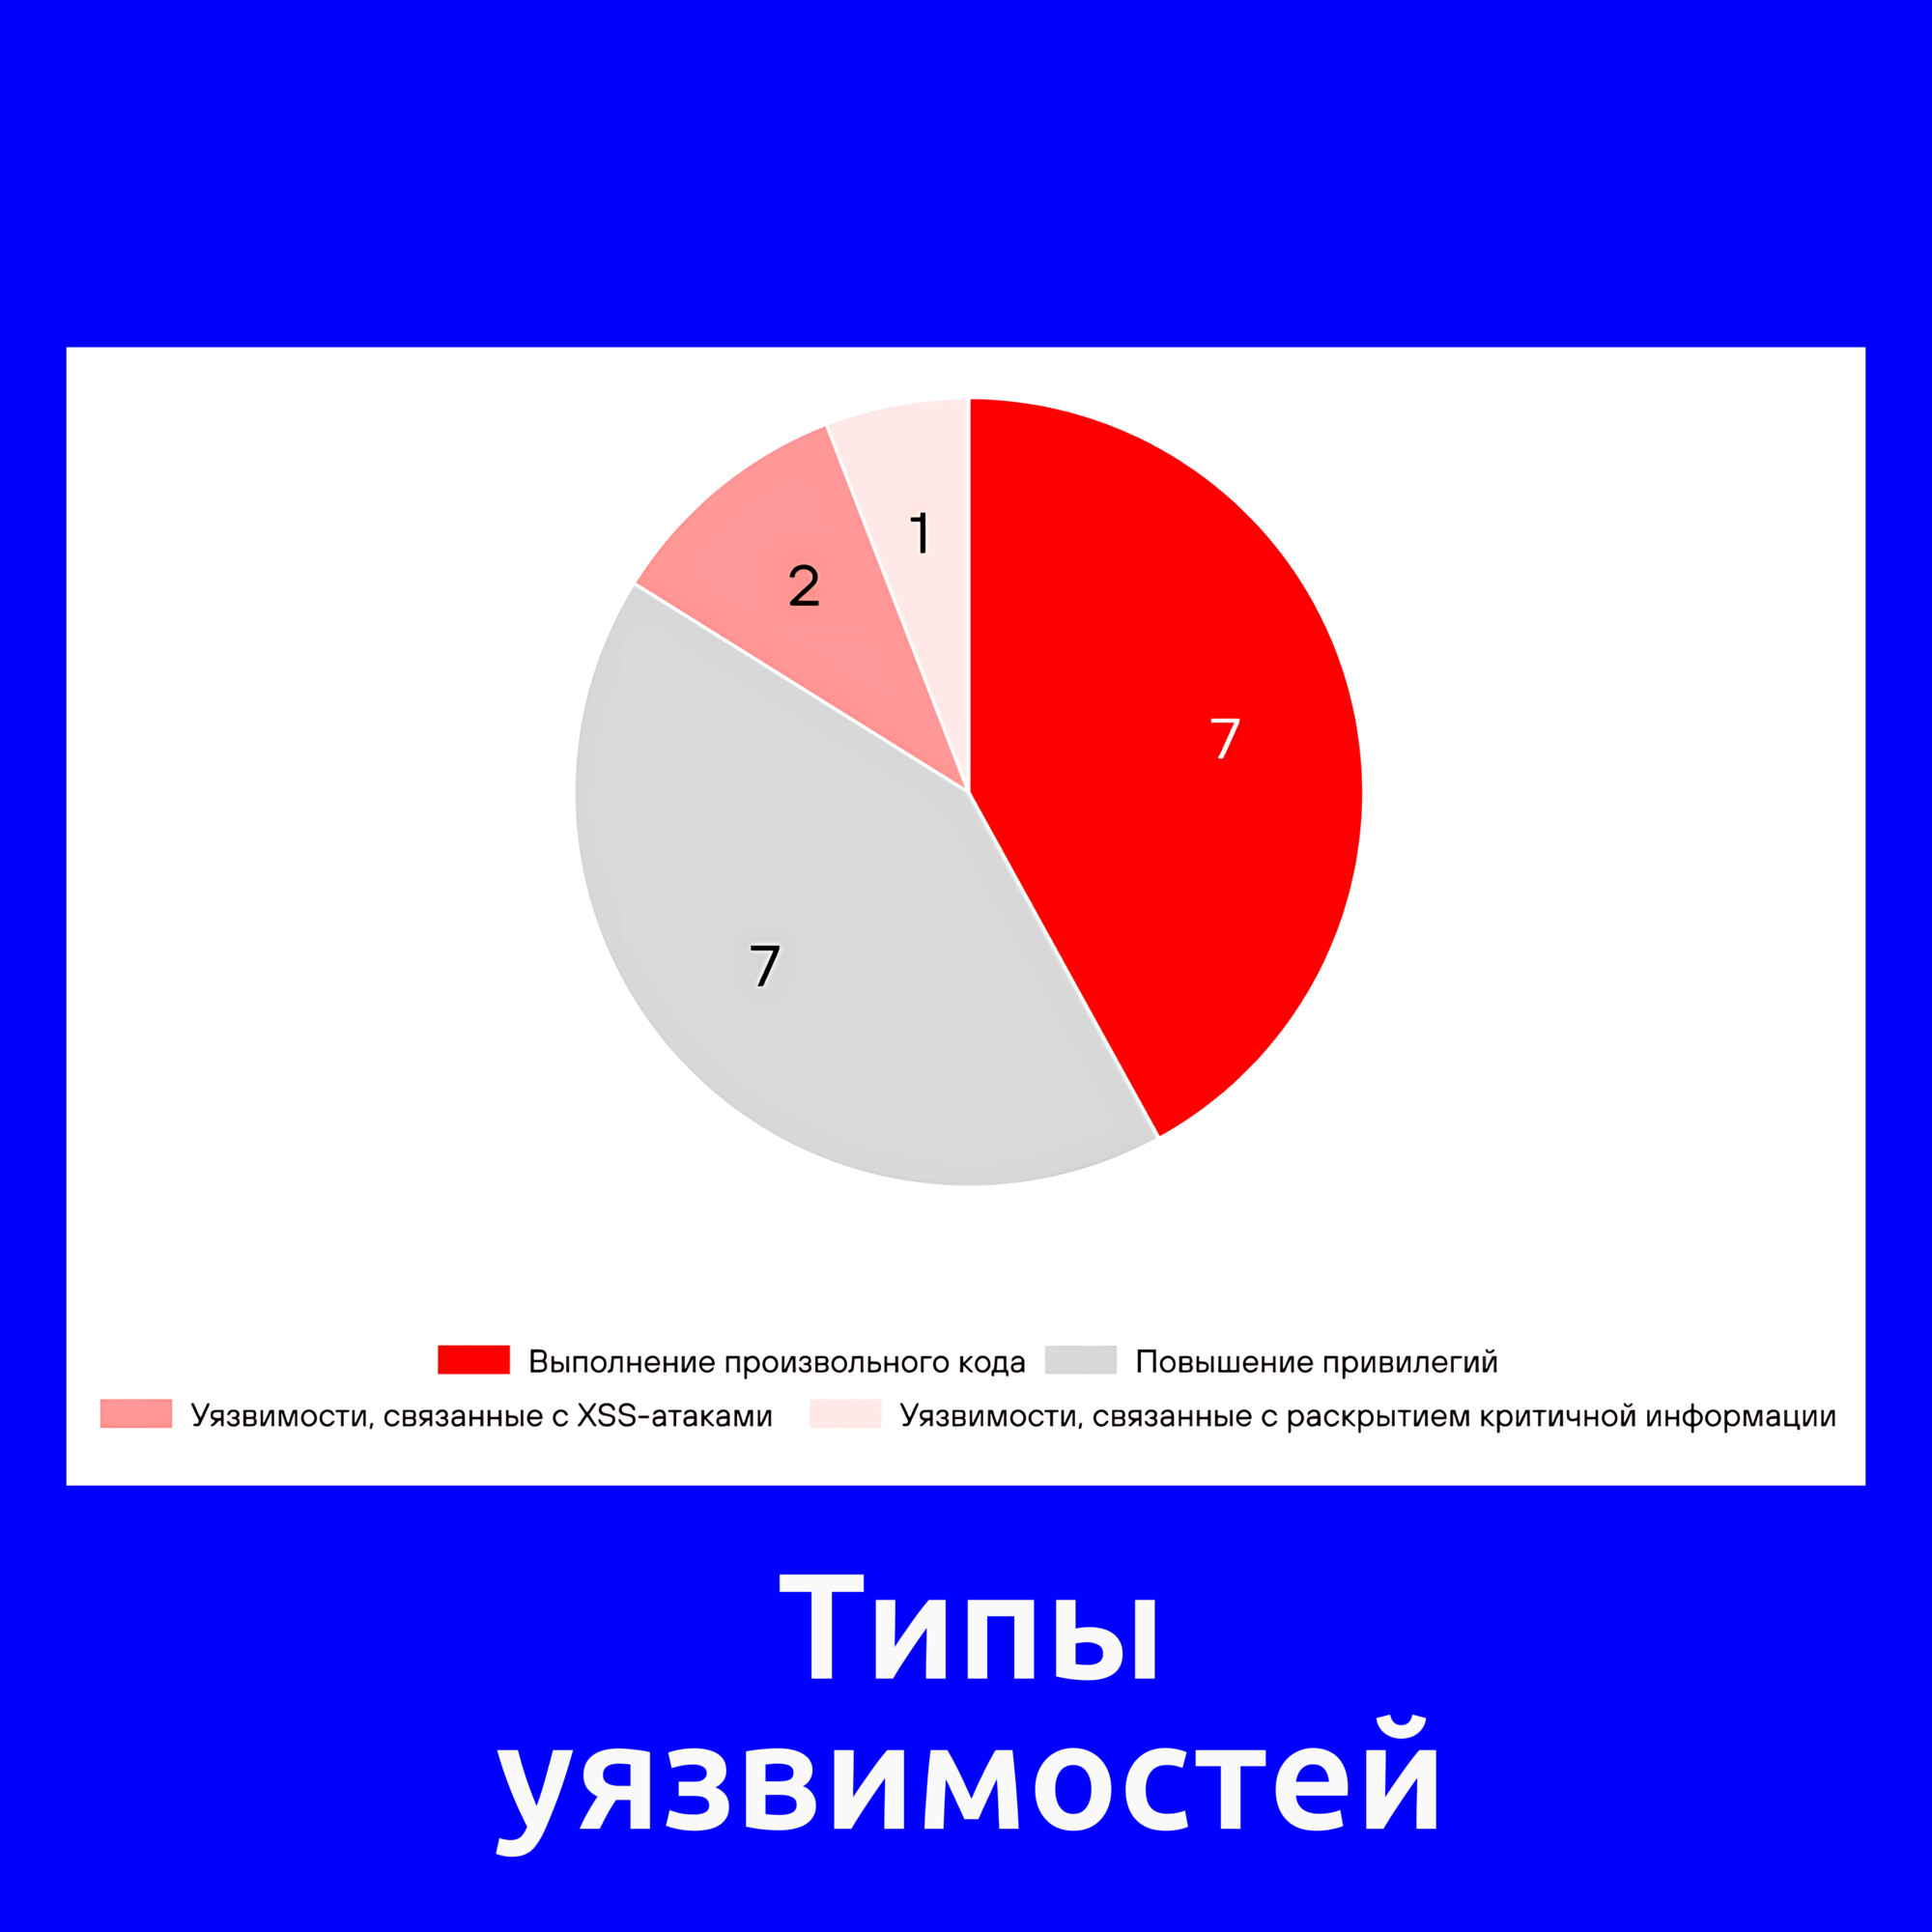
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

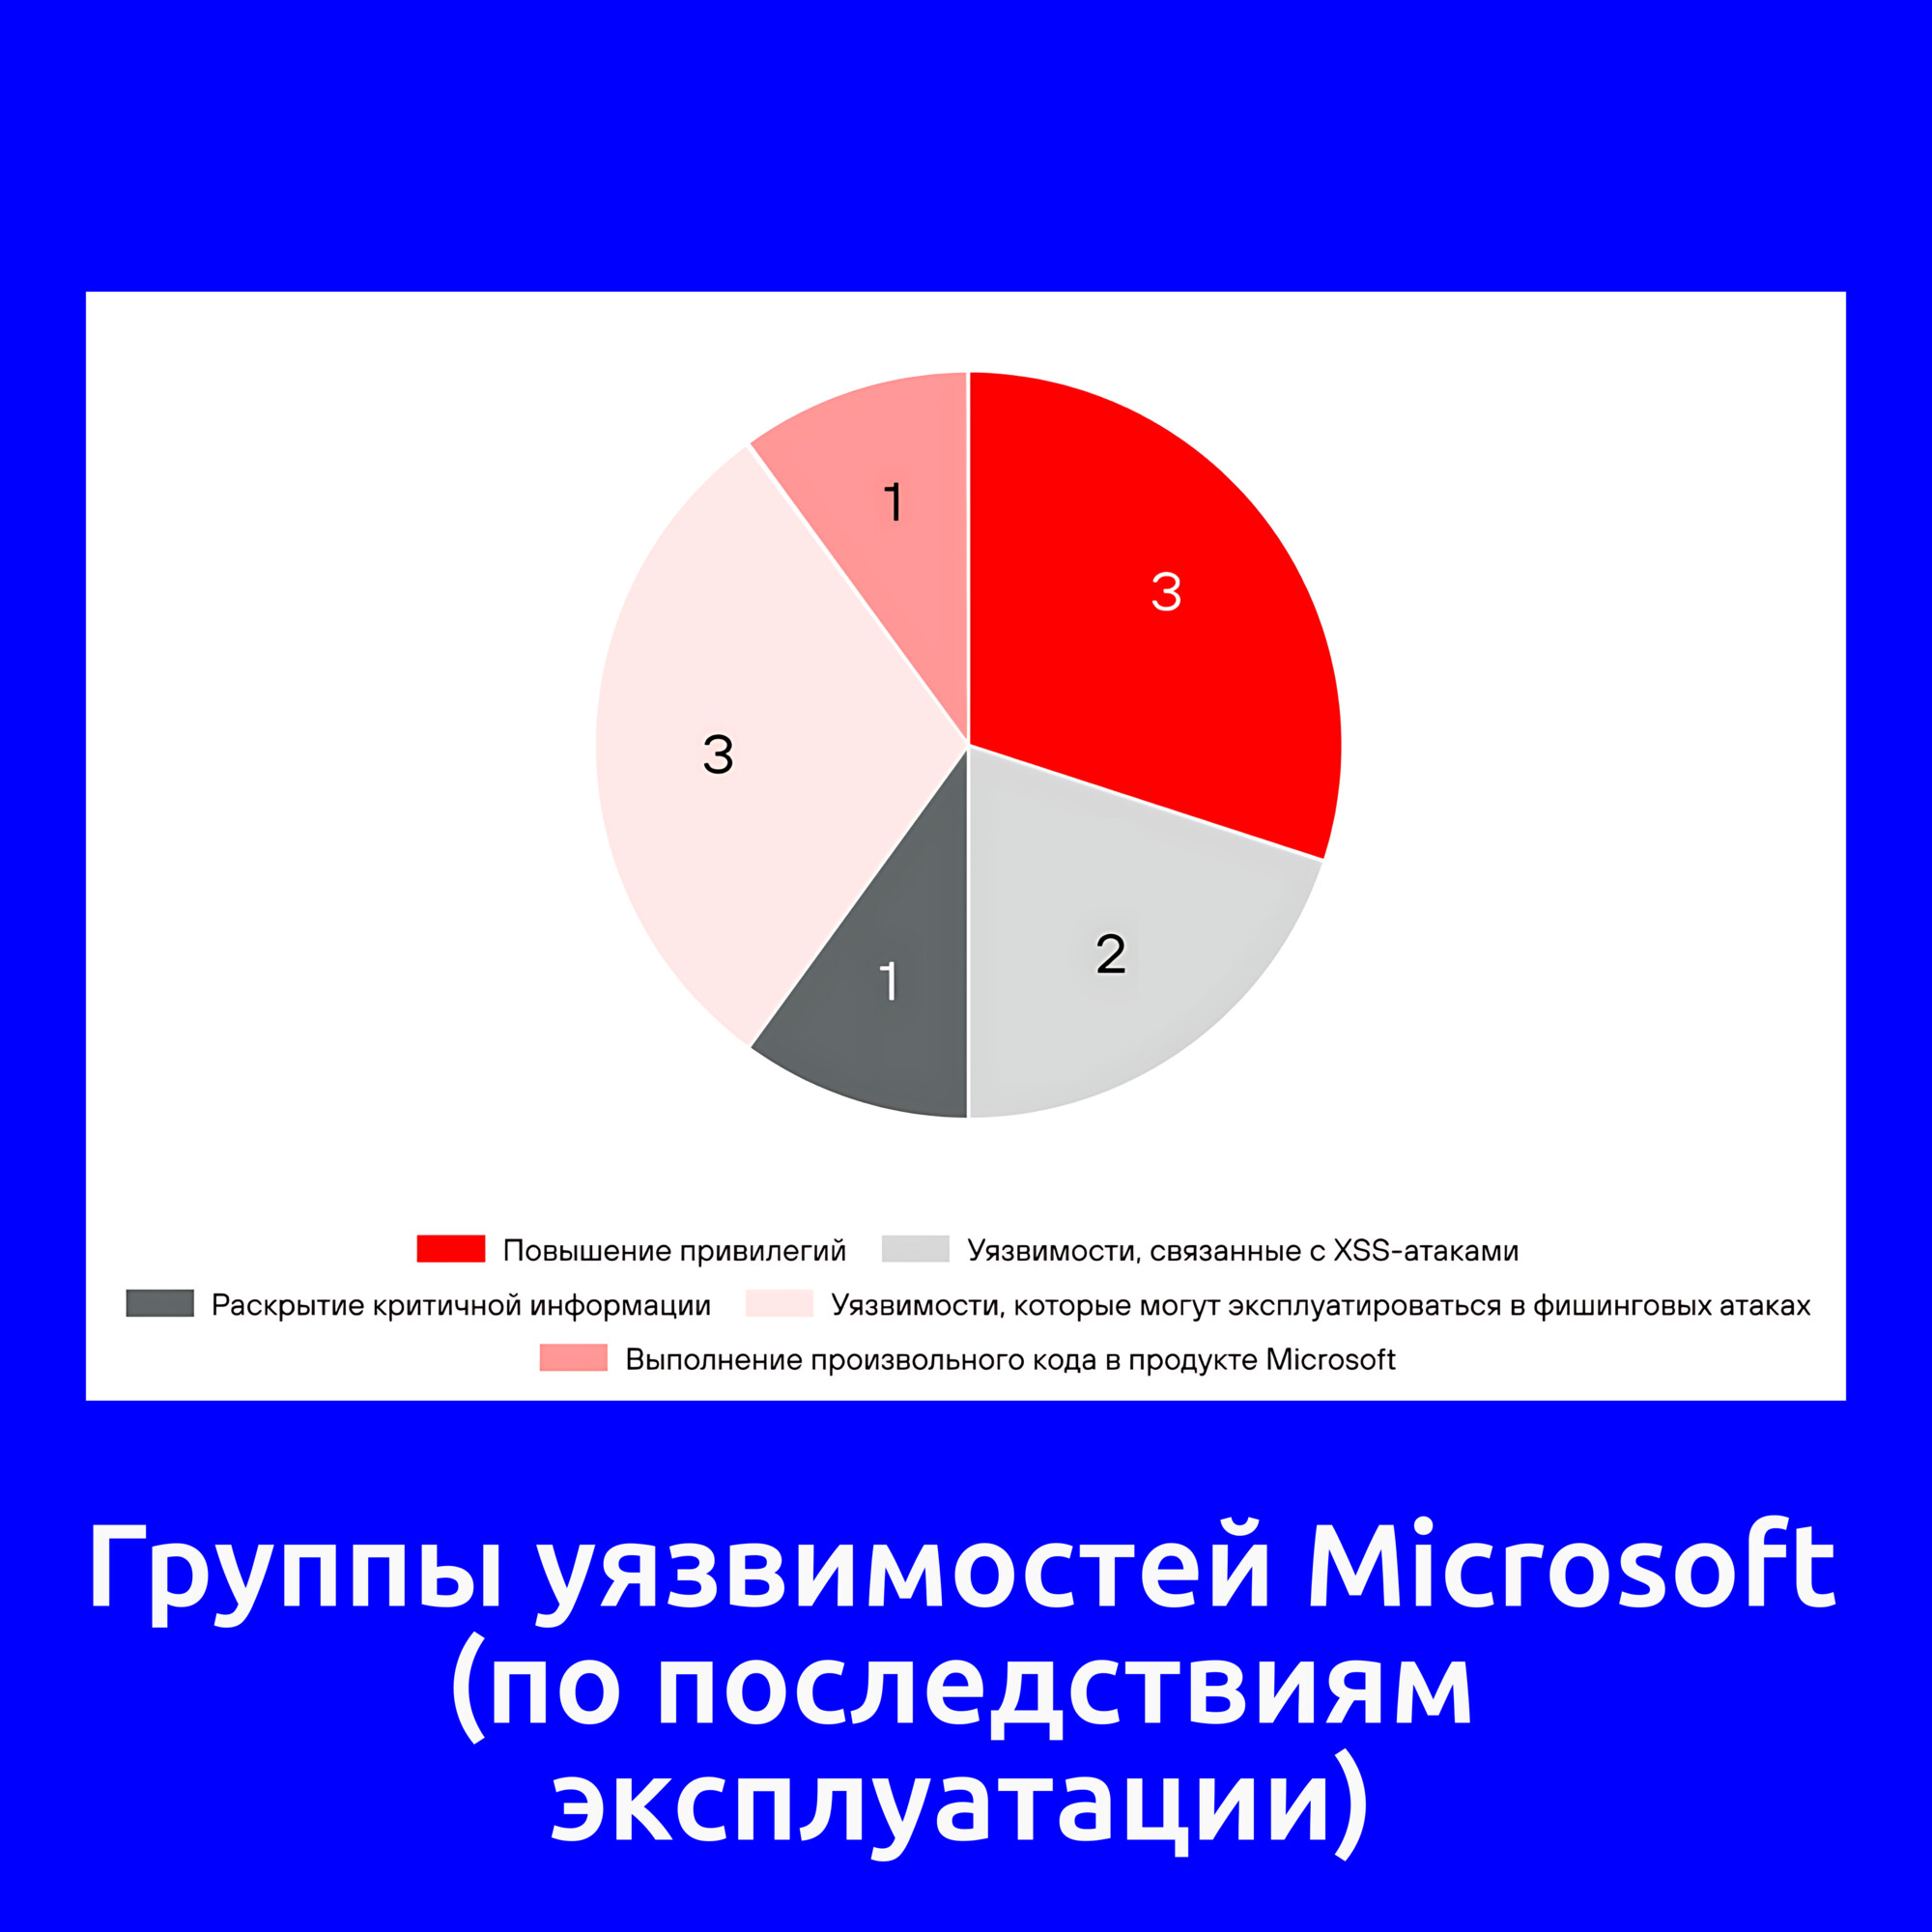
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

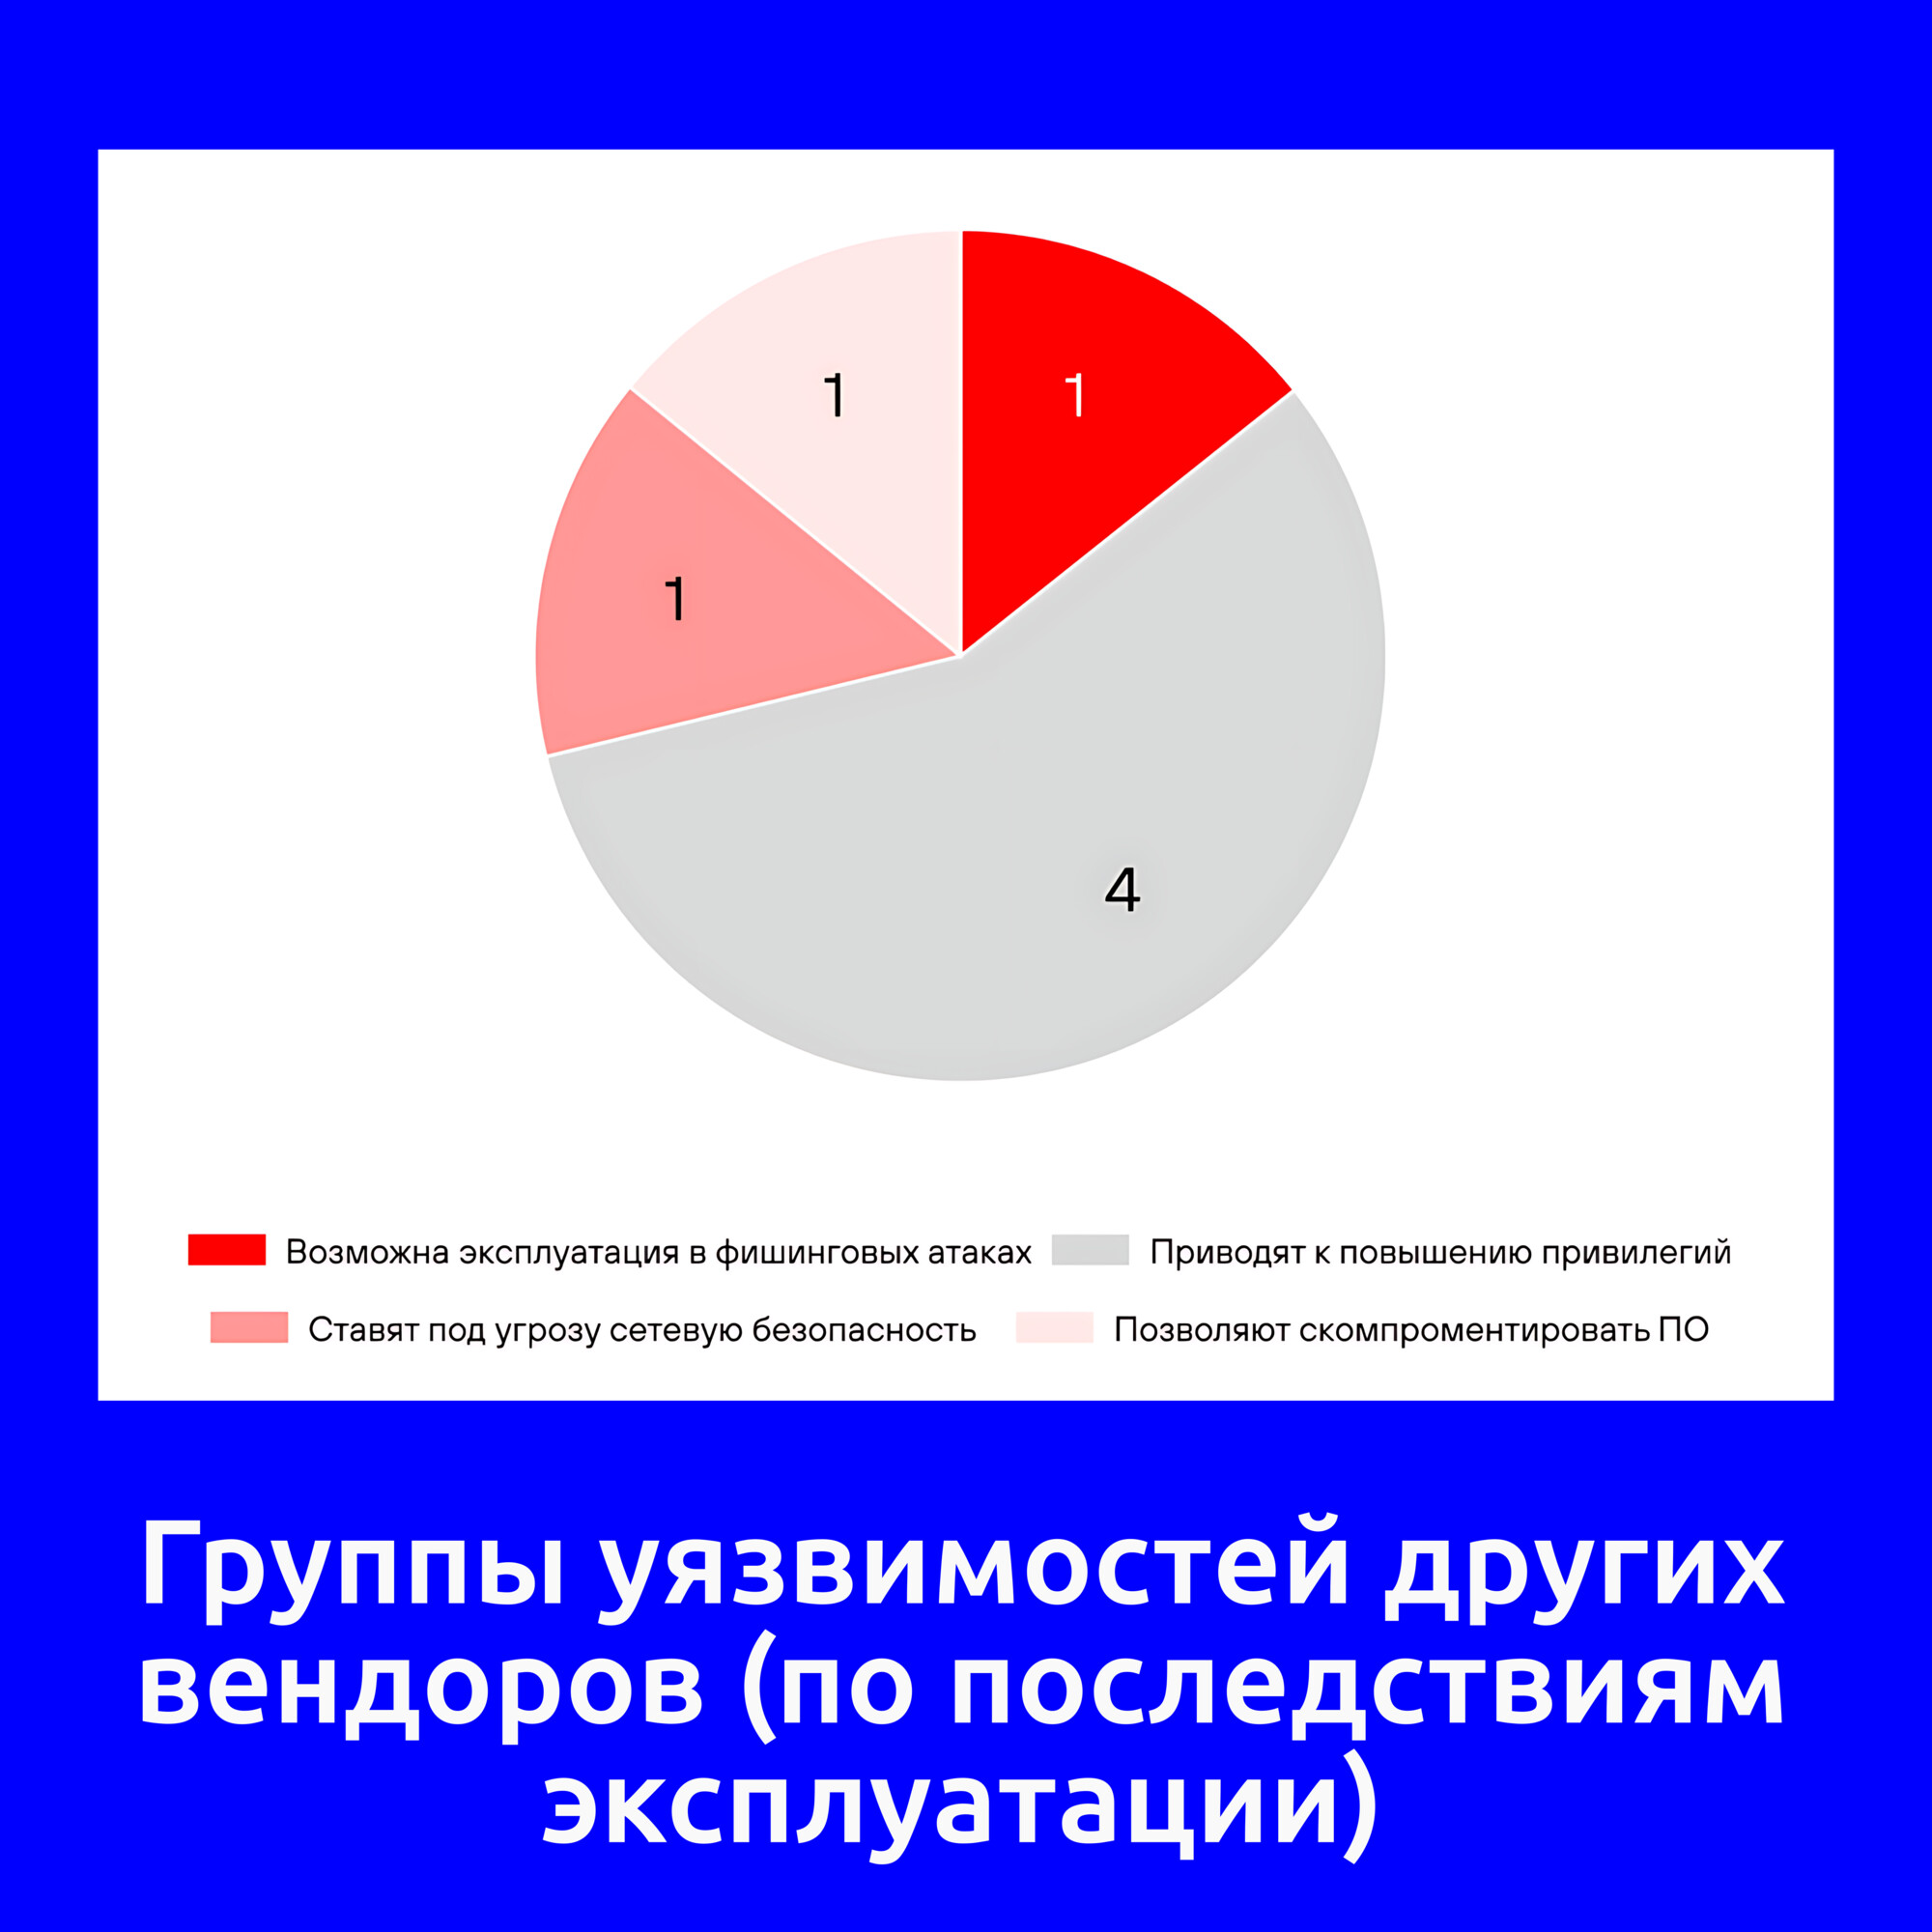
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics