Архив рубрики: Вендоры

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

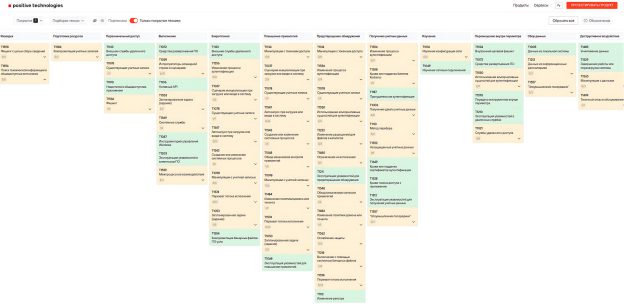
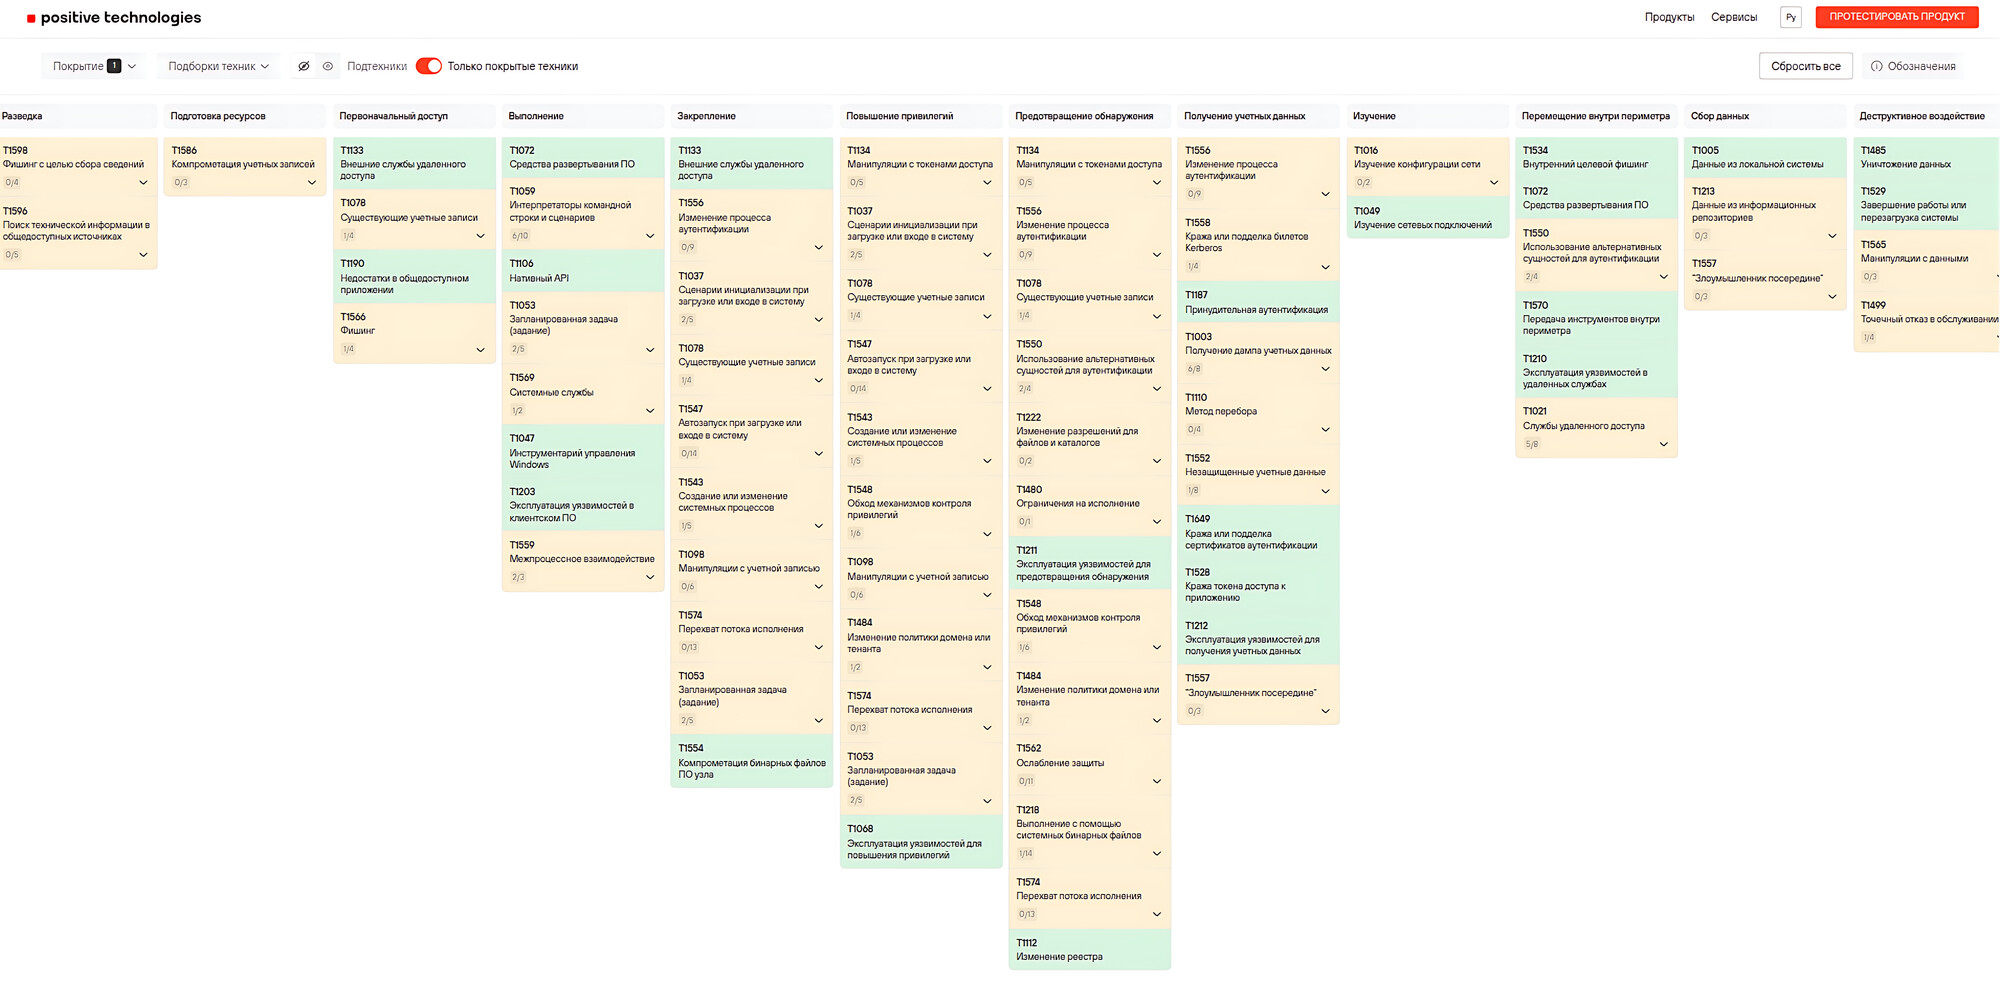
Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2. MITRE ATT&CK - это база знаний по кибербезопасности, систематизирующая действия злоумышленников во время кибератак. ATT&CK расшифровывается как Adversarial Tactics, Techniques, and Common Knowledge ("тактики, техники и общие знания о действиях противника"). Матрица помогает специалистам по ИБ анализировать атаки, выстраивать защиту и проверять возможности обнаружения угроз.

MaxPatrol Carbon использует для моделирования кибератак собственный набор действий злоумышленников, сопоставленных с техниками/подтехниками MITRE ATT&CK. Действия связываются с условиями их выполнения в инфраструктуре (экспозициями) - наличием учётных записей и необходимых привилегий, уязвимостей и настроек систем, а также сетевой доступностью активов. Чем больше поддерживаемых действий, тем больше разнообразных вариантов путей атаки может моделировать MaxPatrol Carbon. Набор действий постоянно расширяется. Текущее покрытие MITRE ATT&CK доступно в соответствующем разделе портала Positive Technologies.

Из действий, добавленных в новом релизе MaxPatrol Carbon 26.2, можно выделить:

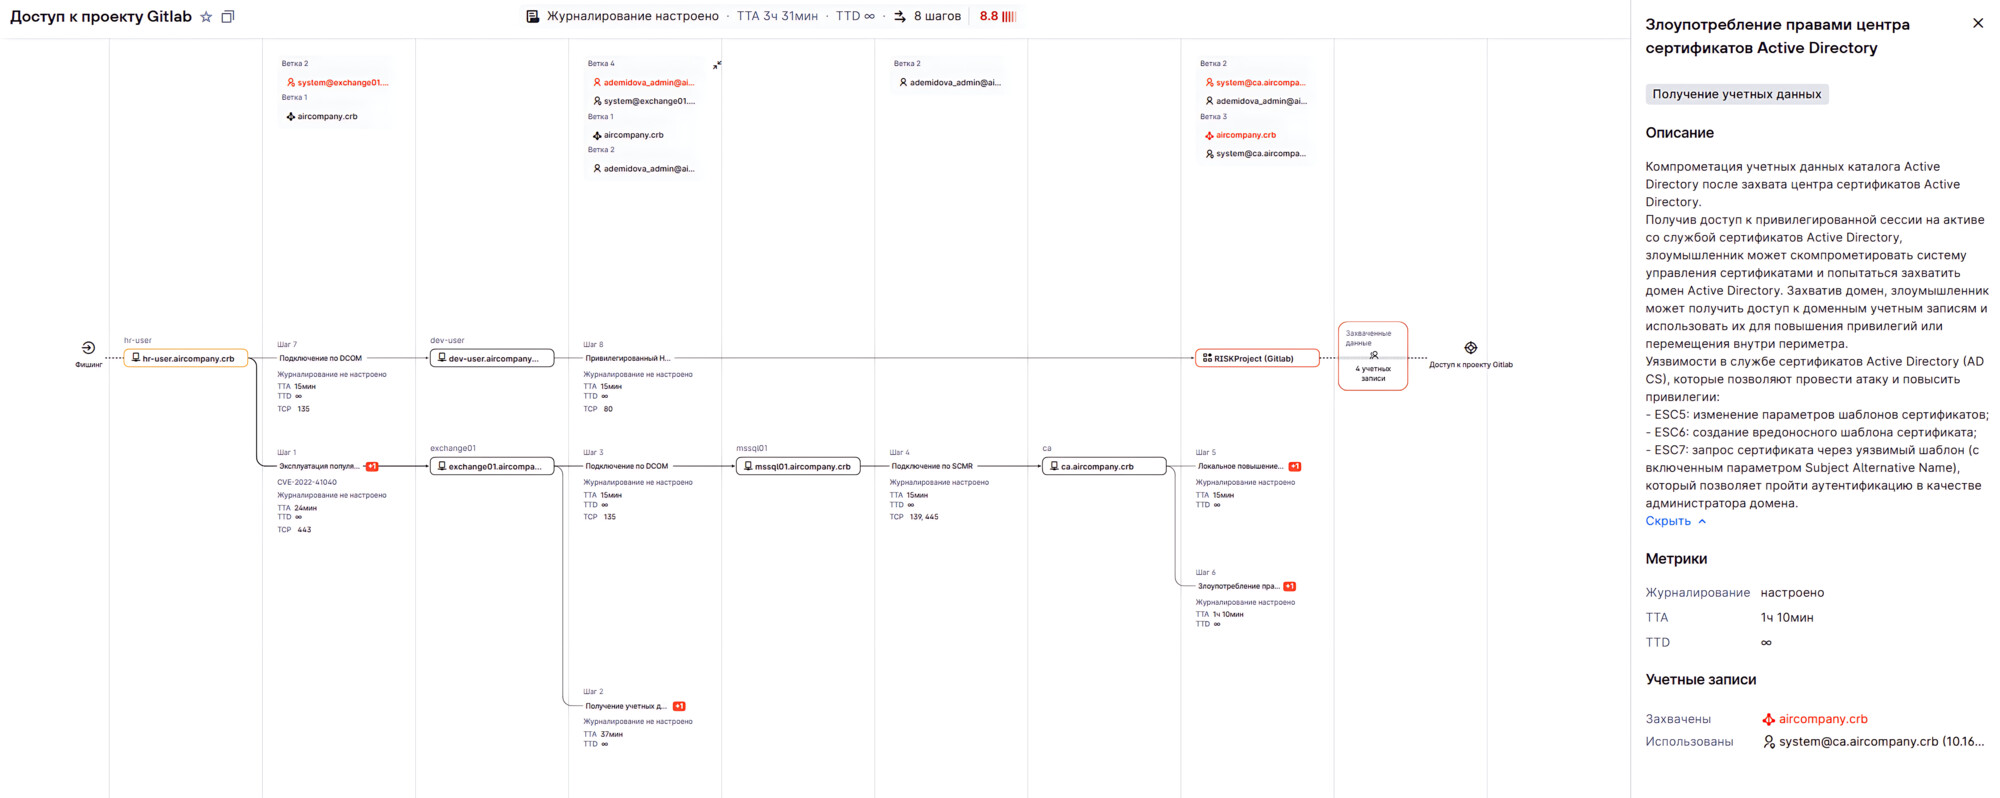
🔻 Компрометация учётных данных каталога Active Directory после захвата центра управления сертификатами (T1649). Это один из самых коротких путей к захвату домена через эксплуатацию недостатков безопасности конфигураций. Получив доступ к привилегированной сессии на активе со службой сертификатов Active Directory, злоумышленник может скомпрометировать систему управления сертификатами и попытаться захватить домен Active Directory. Захватив домен, злоумышленник может получить доступ к доменным учётным записям и использовать их для повышения привилегий или перемещения внутри периметра.

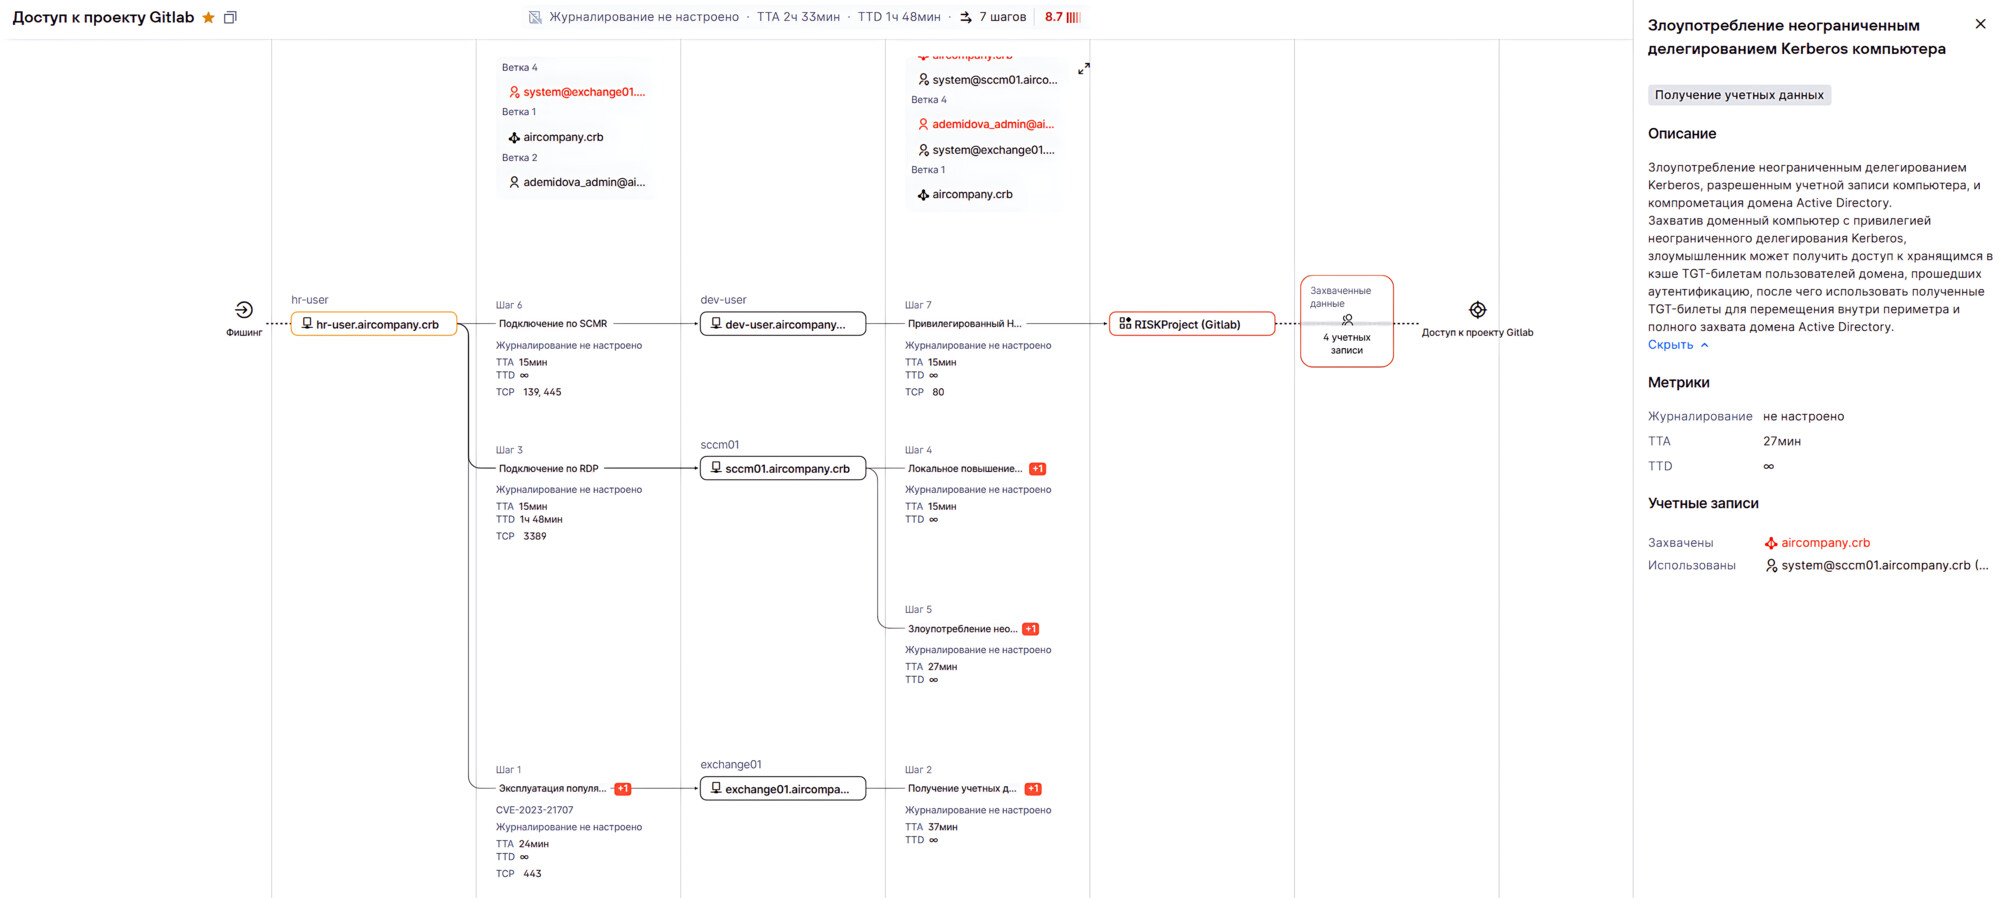
🔻 Злоупотребление неограниченным делегированием Kerberos (T1558). Захватив доменный компьютер с привилегией неограниченного делегирования Kerberos, злоумышленник может получить доступ к хранящимся в кэше TGT-билетам пользователей домена (цифровой пропуск пользователя в доменной сети, который выдаётся после успешной аутентификации), после чего использовать полученные TGT-билеты для перемещения внутри периметра и полного захвата домена Active Directory.

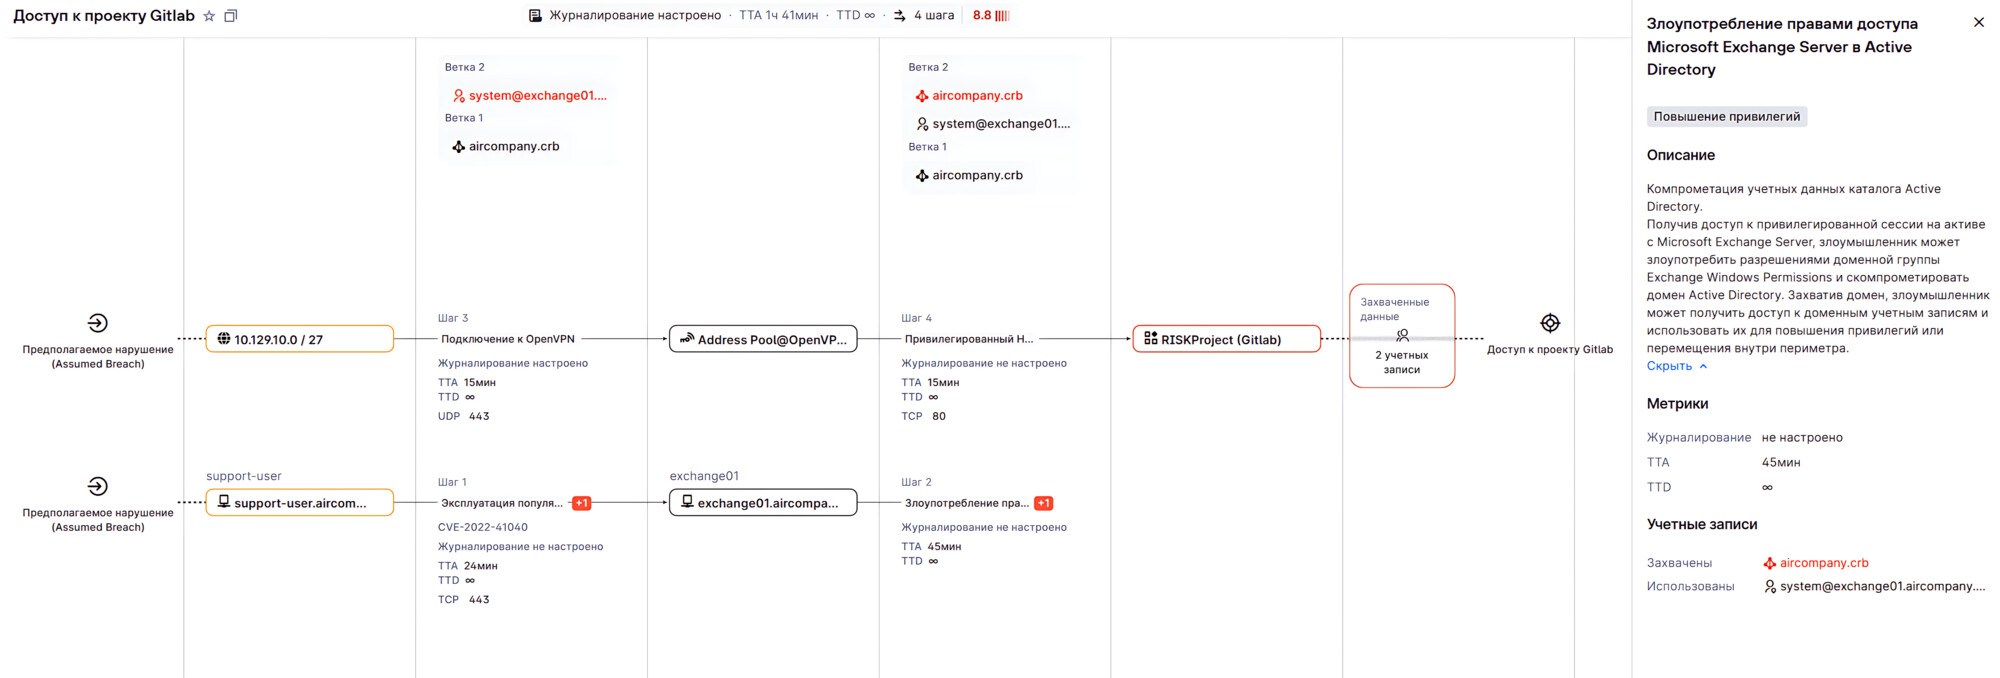
🔻 Злоупотребление правами Microsoft Exchange Server в Active Directory (T1078.002). Получив доступ к привилегированной сессии на активе с Microsoft Exchange Server, злоумышленник может злоупотребить разрешениями доменной группы Exchange Windows Permissions и скомпрометировать домен Active Directory.

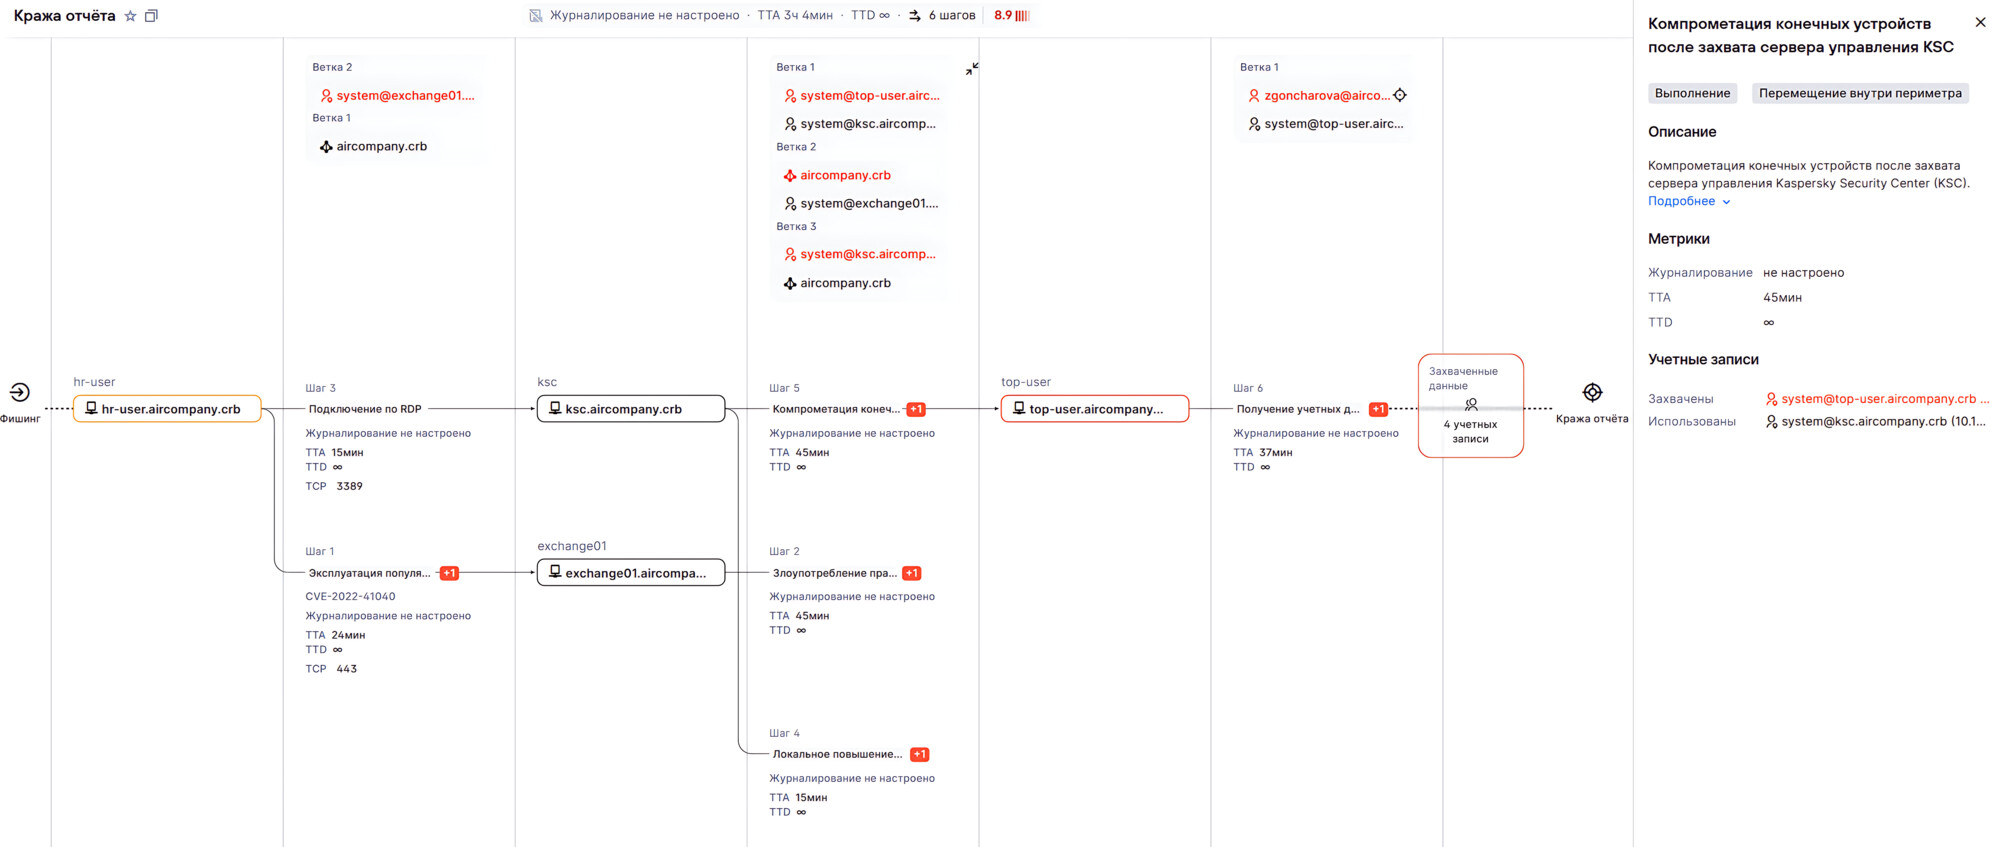
🔻 Компрометация конечных устройств через сервер управления Kaspersky Security Center (T1072). Сервер KSC позволяет настраивать параметры антивирусной защиты и выполнять задачи на конечных устройствах. При его компрометации злоумышленник может злоупотребить привилегиями KSC для удалённого выполнения кода на управляемых активах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для дальнейшего перемещения по инфраструктуре.

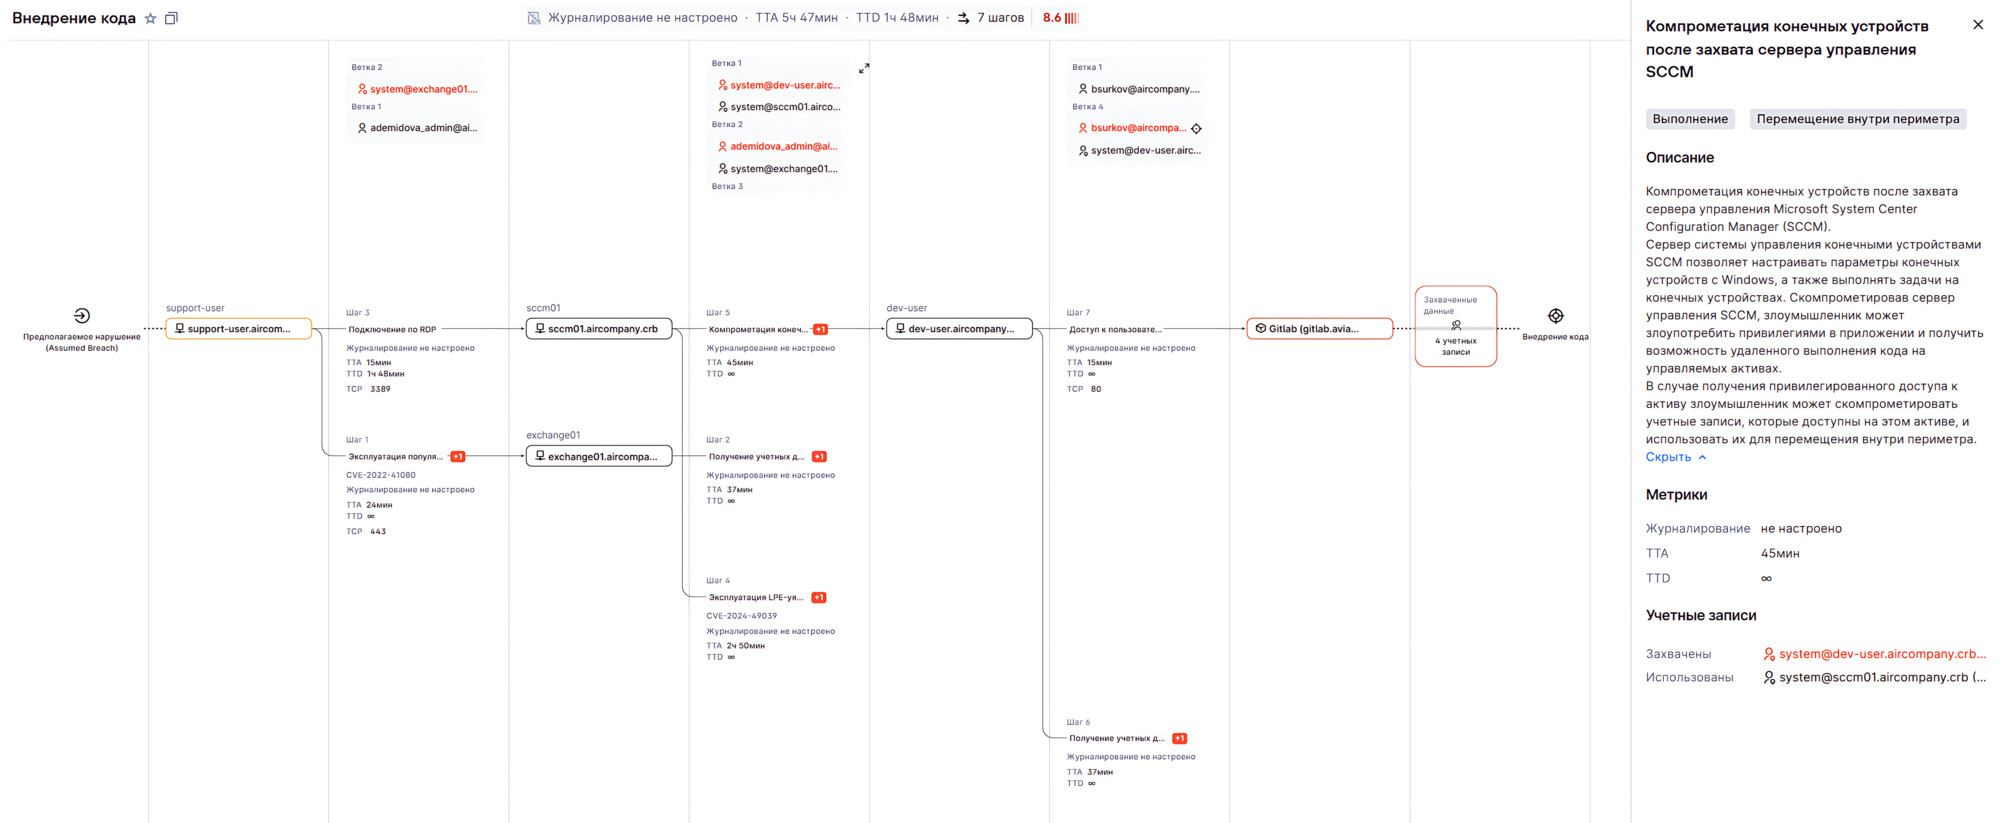
🔻 Компрометация через сервер управления Microsoft SCCM (T1072). Microsoft SCCM позволяет централизованно управлять конечными устройствами Windows: устанавливать ПО и обновления, настраивать параметры и политики, а также выполнять административные задачи удалённо. Скомпрометировав сервер SCCM, злоумышленник может получить возможность удалённо выполнять код на управляемых устройствах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для перемещения по инфраструктуре.

Кроме того, были добавлены действия компрометации через групповые политики после захвата контроллера домена (T1072) и подбора пароля из-за слабой парольной политики (T1110).
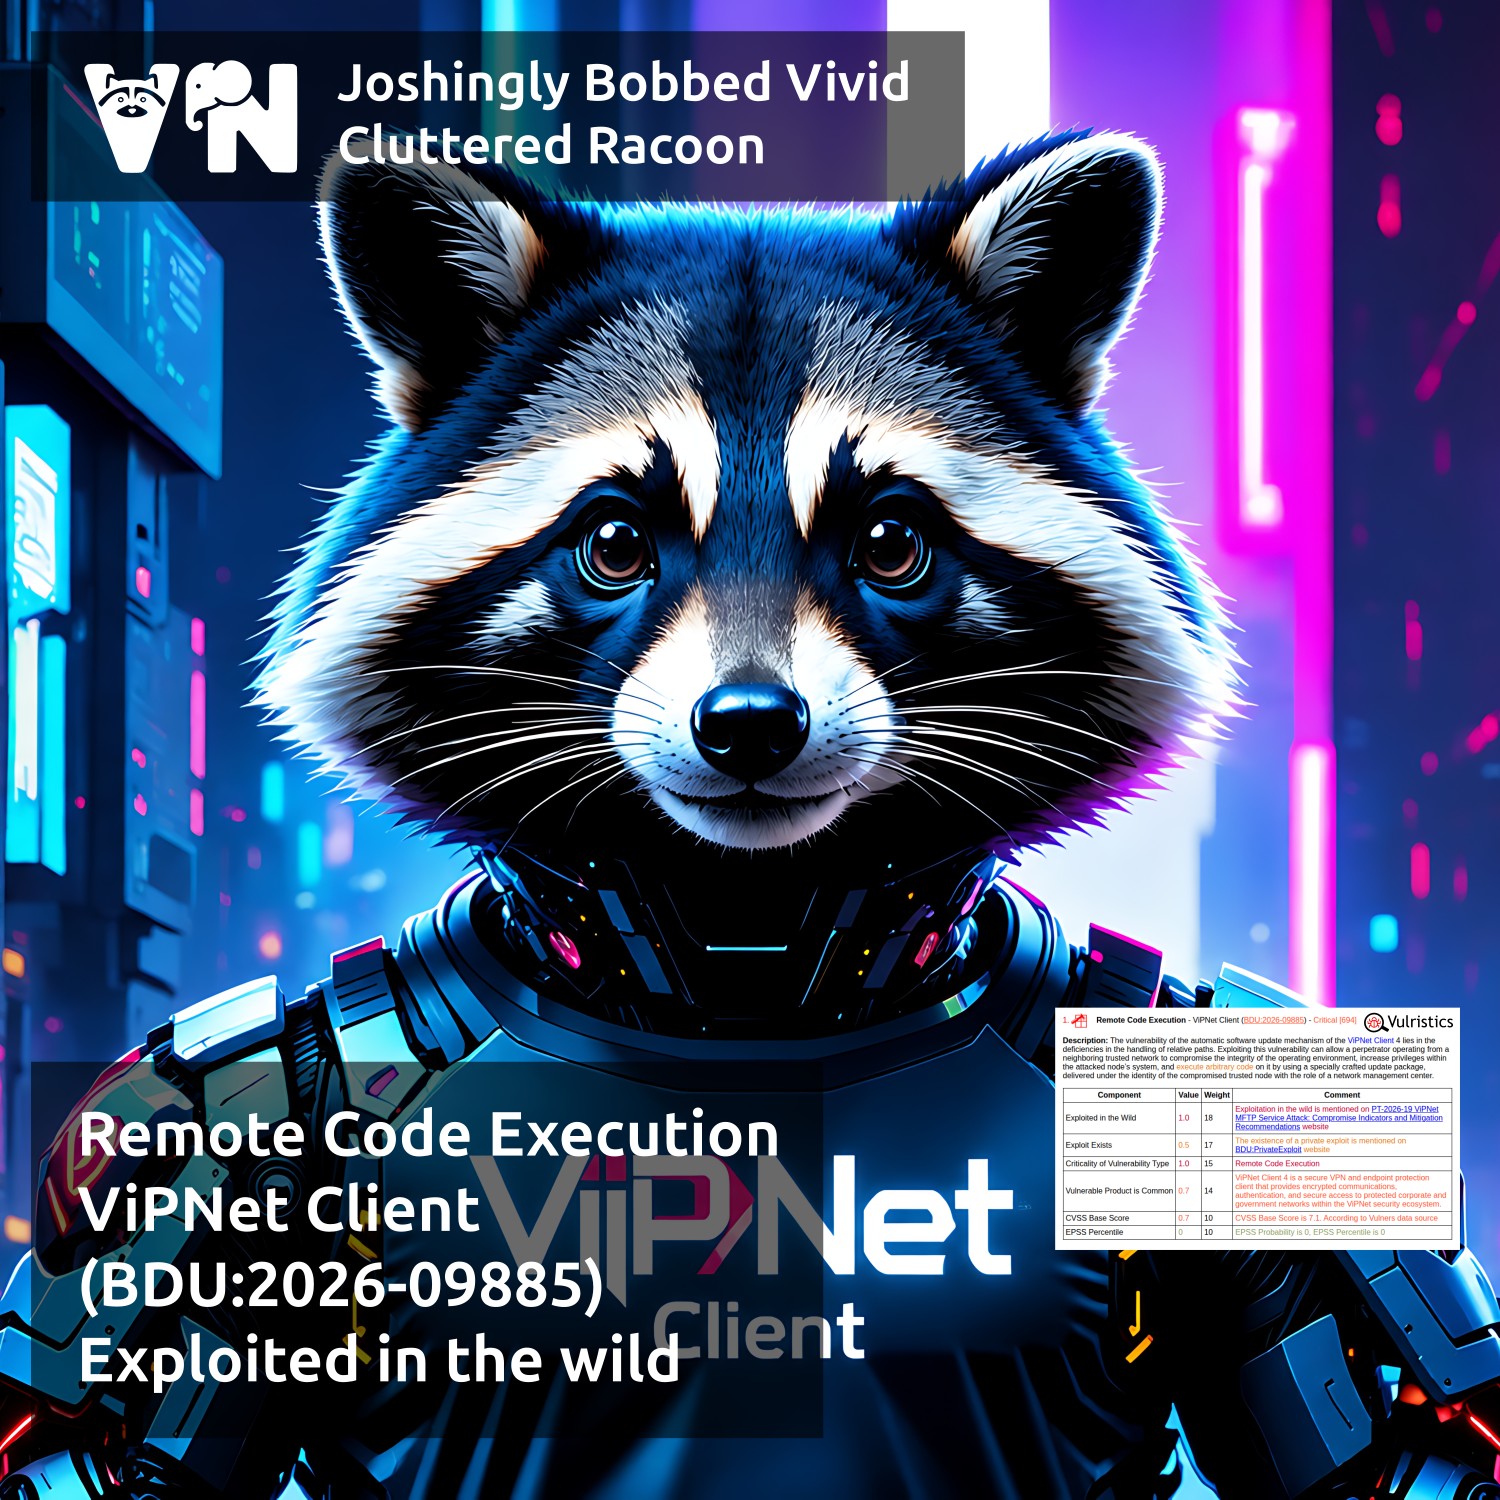
Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885)

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885)

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885). Программный комплекс ViPNet Client предназначен для защиты рабочих мест корпоративных пользователей путем обеспечения защищенного обмена данными по IP-сетям, контроля сетевой активности приложений и компонентов операционной системы, а также выполнения функций персонального межсетевого экрана (в версии ViPNet Client for Windows). ViPNet Client работает в составе сети ViPNet и с продуктами линейки ViPNet Network Security. Уязвимость нарушения механизма защиты данных (CWE-693) позволяет злоумышленнику, получившему контроль над хостом с установленным ViPNet Administrator, рассылать зловредные обновления на хосты с ViPNet Client. Согласно бюллетеню вендора, целью злоумышленников являются нарушение целостности среды функционирования, повышение привилегий в системе атакуемого узла и выполнение на нем произвольного кода.

👾 Об эксплуатации этой уязвимости в реальных атаках 16 июля сообщили эксперты Positive Technologies. В ходе атак злоумышленник пересылал файл-конверт (.ctl), содержащий вредоносную библиотеку wtsapi32.dll, посредством базовой функциональности транспортного протокола MFTP. Вредоносная библиотека загружалась исполняемым файлом Itcsrvup64.exe (компонент службы обновления ПО ViPNet) при помощи техники DLL Hijacking и сохранялась на файловой системе посредством техники Path Traversal. В исследовании описывается различное вредоносное ПО, установленное злоумышленниками на скомпрометированных хостах, работающее в режиме прокси-сервера для перенаправления сетевого трафика, загружающее дополнительные DLL-библиотеки в адресное пространство и осуществляющее их запуск, а также выполняющее зачистку журналов InfoTeCS и сбор информации о системе (процессы, сетевые соединения, список установленного ПО и т.д.). Также упоминаются ранее описанные загрузчик Donnect и бэкдор ShadowRelay. По имеющимся данным, атака продолжалась как минимум с 1 июня по 14 июля 2026 года и затронула не менее 8 организаций.

⚙️ В случае сертифицированной сборки для устранения уязвимости необходимо обновить ViPNet Client 4 до версии 4.5.3 (сборка 65211) или выше. В случае релизной сборки необходимо обновить ViPNet Client 4 до версии 4.5.5 (сборка 24749) или выше. Также вендор рекомендует обновить ViPNet Administrator 4 до версии 4.6.11.5114.

🛠 Информация о публичных эксплоитах для данной уязвимости пока отсутствует.

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие. Всего там было опубликовано 10 материалов. Если суммировать, то в этом году эксперты в основном разбирали ограничения классического VM-подхода: рост числа CVE, недостаточность CVSS, необходимость учета реальной эксплуатабельности уязвимостей и контекста активов, переход к Exposure Management / CTEM, Realtime VM, TPRM и автоматизации приоритизации и устранения уязвимостей. Вот перечень материалов и краткие выжимки:

🔻 Виктория Шишкина, Positive Technologies. От хаоса к контролю: ошибки в управлении уязвимостями и метрики зрелости процесса. Эффективное управление уязвимостями невозможно без измеримых метрик, которые позволяют контролировать полноту инвентаризации активов, качество выявления, приоритизацию и своевременность устранения уязвимостей и ошибок конфигурации.

✳️🔻 Александр Леонов, Positive Technologies. CVE - только начало: Как Exposure Management меняет правила игры. Exposure Management расширяет классическое управление уязвимостями: вместо фокусировки только на CVE он учитывает любые факторы, повышающие риск атаки (ошибки конфигурации, избыточные права, слабые настройки и архитектурные недостатки), анализирует реальные пути атак и помогает устранять наиболее опасные экспозиции с учетом бизнес-контекста.

🔻 Security Vision. Восемь слагаемых процессов VM нового поколения. Современные платформы управления уязвимостями должны не просто находить CVE, а непрерывно оценивать реальные риски, анализировать поверхность и маршруты атак, контролировать устранение и объединять все процессы в единую систему управления безопасностью.

🔻 Мария Тимофеева, RedCheck. Проблемы источников сведений об уязвимостях в 2026 году. Из-за роста числа уязвимостей, ограничений CVSS и снижения полноты данных в NVD компании переходят к многоканальному сбору сведений, риск-ориентированной приоритизации и усилению роли экспертной аналитики и ИИ в управлении уязвимостями.

🔻 Владимир Михайлов, Vulns io. Realtime VM для противодействия эксплуатирующему ИИ. Переход от периодического сканирования к Realtime VM позволяет за счет непрерывного контроля инфраструктуры, оперативного обновления данных об уязвимостях и автоматизации устранения сократить время реакции на новые угрозы с часов до минут.

🔻 Никита Котиков, CICADA8. Иллюзия контроля: почему Excel-анкеты не защищают от атак через контрагента. Оценка рисков контрагентов должна переходить от формальных Excel-анкет к доказательному и непрерывному контролю через TPRM (Third-Party Risk Management), который анализирует реальные технические данные, выявляет скрытые риски и обеспечивает постоянный мониторинг безопасности цепочки поставок.

🔻 Александр Дорофеев, Эшелон Технологии. Внешние индикаторы реальной опасности уязвимостей. Эффективная приоритизация уязвимостей требует отказа от оценки только по CVSS и учета дополнительных индикаторов - вероятности эксплуатации EPSS, фактов атак из CISA KEV, наличия эксплойтов, критичности активов и внутреннего контекста риска.

🔻 Иван Елисеев, Check Risk. Неужели VM-системы подходят к пределу своих возможностей? VM-системы сталкиваются с ограничениями из-за роста числа CVE, ускорения появления эксплойтов и снижения эффективности приоритизации по CVSS/EPSS, поэтому рынок смещается к Exposure Management, где оценивается не сама уязвимость, а реальная вероятность атаки с учетом доступности актива, эксплуатируемости и бизнес-контекста.

🔻 Круглый стол экспертов. Эволюция VM или смена парадигмы? VM эволюционирует от простого поиска и закрытия уязвимостей к управлению реальными киберрисками: платформы должны учитывать бизнес-контекст, помогать принимать решения по остаточному риску, работать с новыми активами вроде ИИ-агентов, анализировать пути атак, внедрять принципы CTEM и становиться частью более широких платформ управления экспозициями и киберустойчивостью.

🔻 Российские решения для управления уязвимостями. Сравнительная таблица MaxPatrol VM, Security Vision NG VM, RedCheck, Сканер-ВС, Vulns.io VM, CICADA8 VM, Kaspersky VM. Критерии сравнения включают сертификацию и наличие в реестрах, позиционирование, охват активов, возможности внешнего сканирования, источники данных об уязвимостях и активах, ИИ-анализ, приоритизацию, подтверждение эксплуатации, анализ путей атак, автоматизацию устранения, интеграции и дополнительные функции.

В двух словах о Security Vision Vulnerability Scanner

В двух словах о Security Vision Vulnerability Scanner

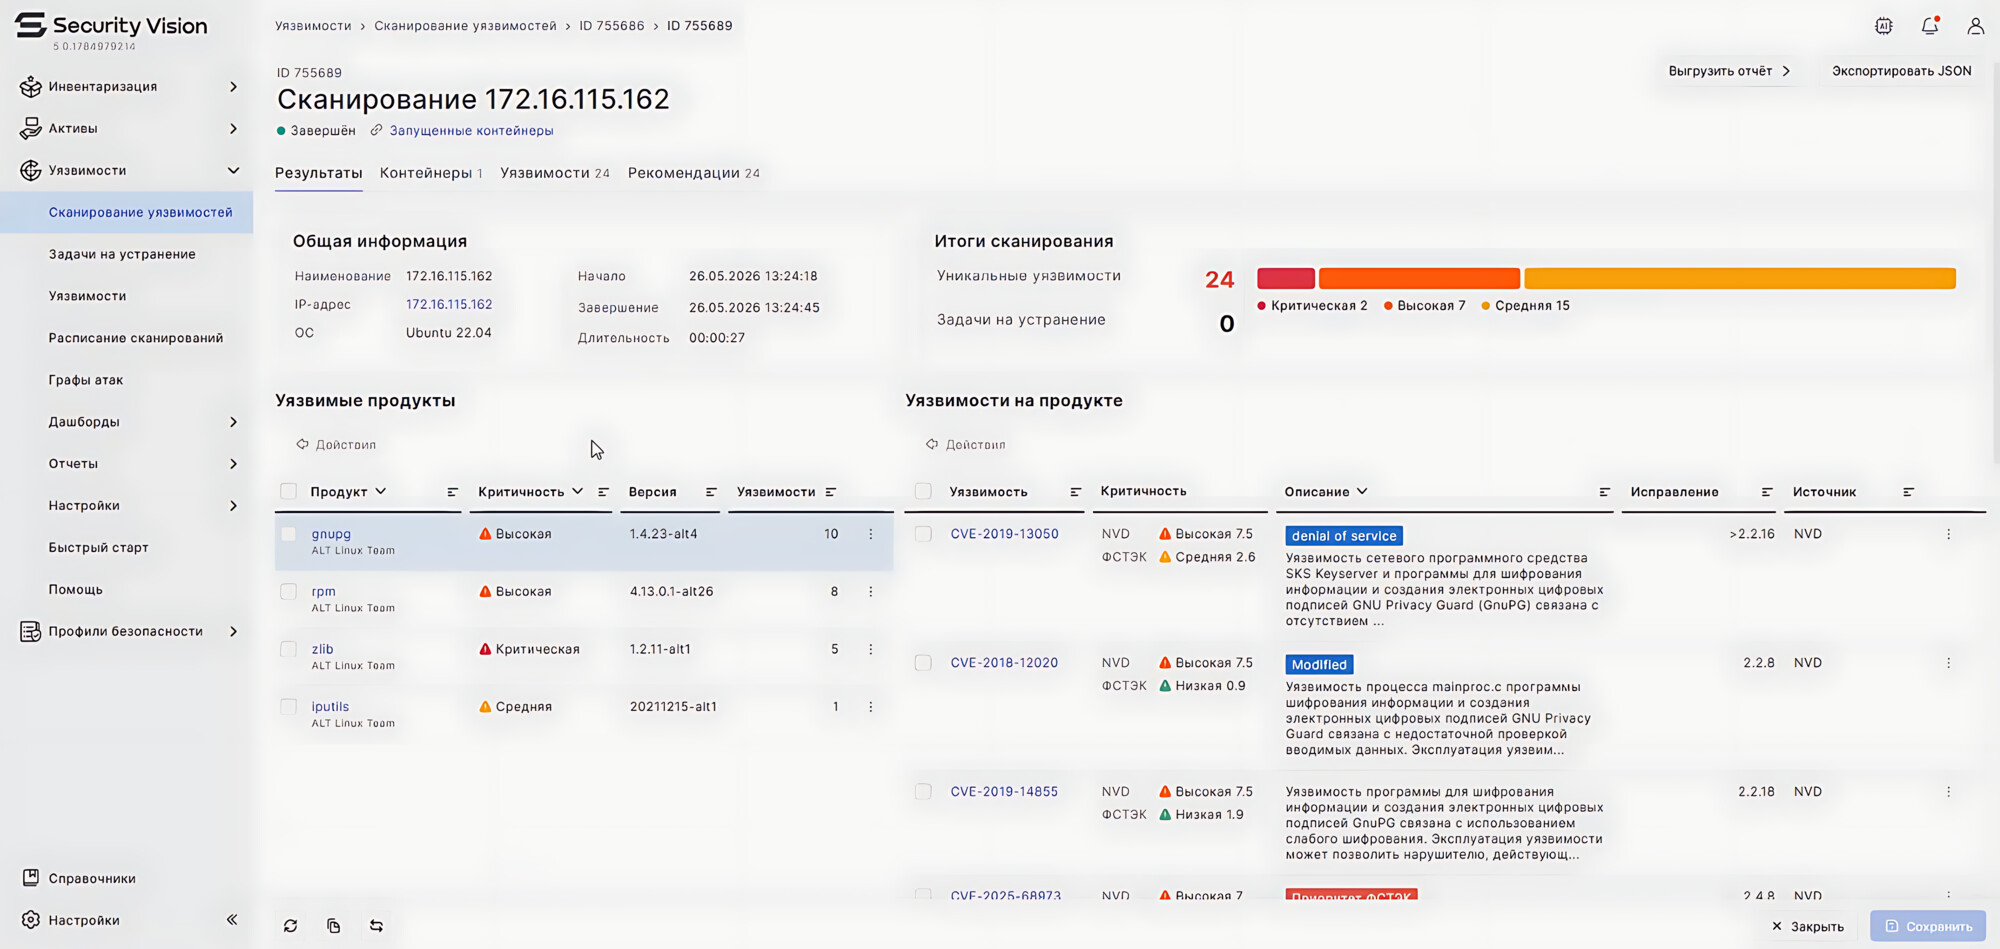
В двух словах о Security Vision Vulnerability Scanner. Коллеги из Security Vision запустили видео-рубрику "В двух словах", в рамках которой рассказывают о ключевых возможностях продуктов компании, о том, как они защищают бизнес и помогают ему развиваться. В первом выпуске Альбина Михалёва, менеджер по работе с партнёрами, рассказала о Security Vision Vulnerability Scanner (VS).

Видео, естественно, высокоуровневое и маркетинговое. Но для понимания позиционирования решения компании - весьма любопытное. 😉

Security Vision Vulnerability Scanner - это инструмент для поиска уязвимостей в вашей инфраструктуре, использующий собственный движок. Он проверяет: операционные системы, прикладное ПО, сетевые устройства, базы данных, контейнеры. Сканирование можно проводить с агентом или без него. Поддерживаются российские ОС (Астра Линукс, Альт Линукс, РЕД ОС). Работает на основе ведущих баз уязвимостей (ФСТЭК, NVD и других).

🔑 5 ключевых особенностей продукта

1. Продвинутые режимы сканирования. Белый ящик для аудита защищённости. Чёрный ящик (пентест) с более чем 80 экспертных скриптов для проверки эксплуатации уязвимостей, подбора слабых паролей и проверки устаревших алгоритмов шифрования. Мой коммент: если всего 80 сейфчеков, то звучит как-то недостаточно. 🤷‍♂️

2. Специализированные проверки. Сканирование веб-приложений на XSS, SQL-инъекции и другие уязвимости из OWASP Top 10. Проверки контейнеров Docker и Kubernetes. Retro Scan - мгновенный поиск по ранее собранным данным без повторного подключения к активам.

3. Мультисканер и работа в изолированных сетях. Поддерживается одновременная работа с любыми (Мой коммент: тут, естественно, не совсем с любыми, а с теми, для которых интеграции запилены 😉) сторонними решениями (MaxPatrol, Tenable, Nessus, Qualys и др.). Для изолированных сегментов без прямого доступа есть отчуждаемый агент и цепочка прокси-компонентов.

4. Граф достижимости уязвимостей. Система анализирует правила межсетевых экранов и маршрутизацию, показывает, какие уязвимости реально доступны атакующему. Это помогает точнее оценивать реальные риски.

5. Умная приоритизация. Система смотрит не только на формальную оценку опасности уязвимости, но и оценивает, насколько реально ей можно воспользоваться прямо сейчас. Для этого используются данные из внешних источников и собственная аналитика Security Vision.

Мой коммент: видим, что в первых трёх пунктах перечисляются режимы детектирования и поддерживаемые системы; в двух последних пунктах методы приоритизации уязвимостей с закосом в CTEM.

🎯 Какую выгоду получает ваш бизнес?

1. Проактивная защита. Обнаружение слабых мест до того, как их найдут злоумышленники и закрытие критических уязвимостей в первую очередь.

2. Снижение рисков. Граф достижимости помогает понять реальную угрозу, а приоритизация по EPSS и CISA KEV сфокусироваться на том, что действительно опасно.

3. Экономия ресурсов. Автоматизация сканирования и гибкие расписания снижают нагрузку на команду, а возможность точечного ретроскана экономят время.

4. Прозрачность. Отчёты в любых форматах, динамика устранения проблем, полная картина защищённости для руководства и регуляторов.

Мой коммент: "проактивная защита", отчёты, EPSS/CISA KEV выглядят как универсальные фичи практически для всех VM-вендоров; а вот ретросканы и граф достижимости - довольно редки.

Заключительный мессадж: "Security Vision VS - это рентген для IT-инфраструктуры. Он помогает видеть слабые места, оценивать реальные риски и защищать бизнес до того, как атака произойдёт. Просто, быстро, эффективно!"

Мой коммент: тут тоже мессадж более-менее универсальный.

В целом, мне ролик понравился, отторжения никакие тезисы не вызвали. 👍

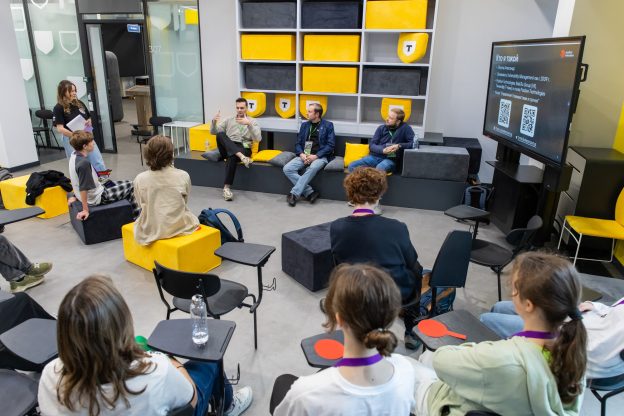
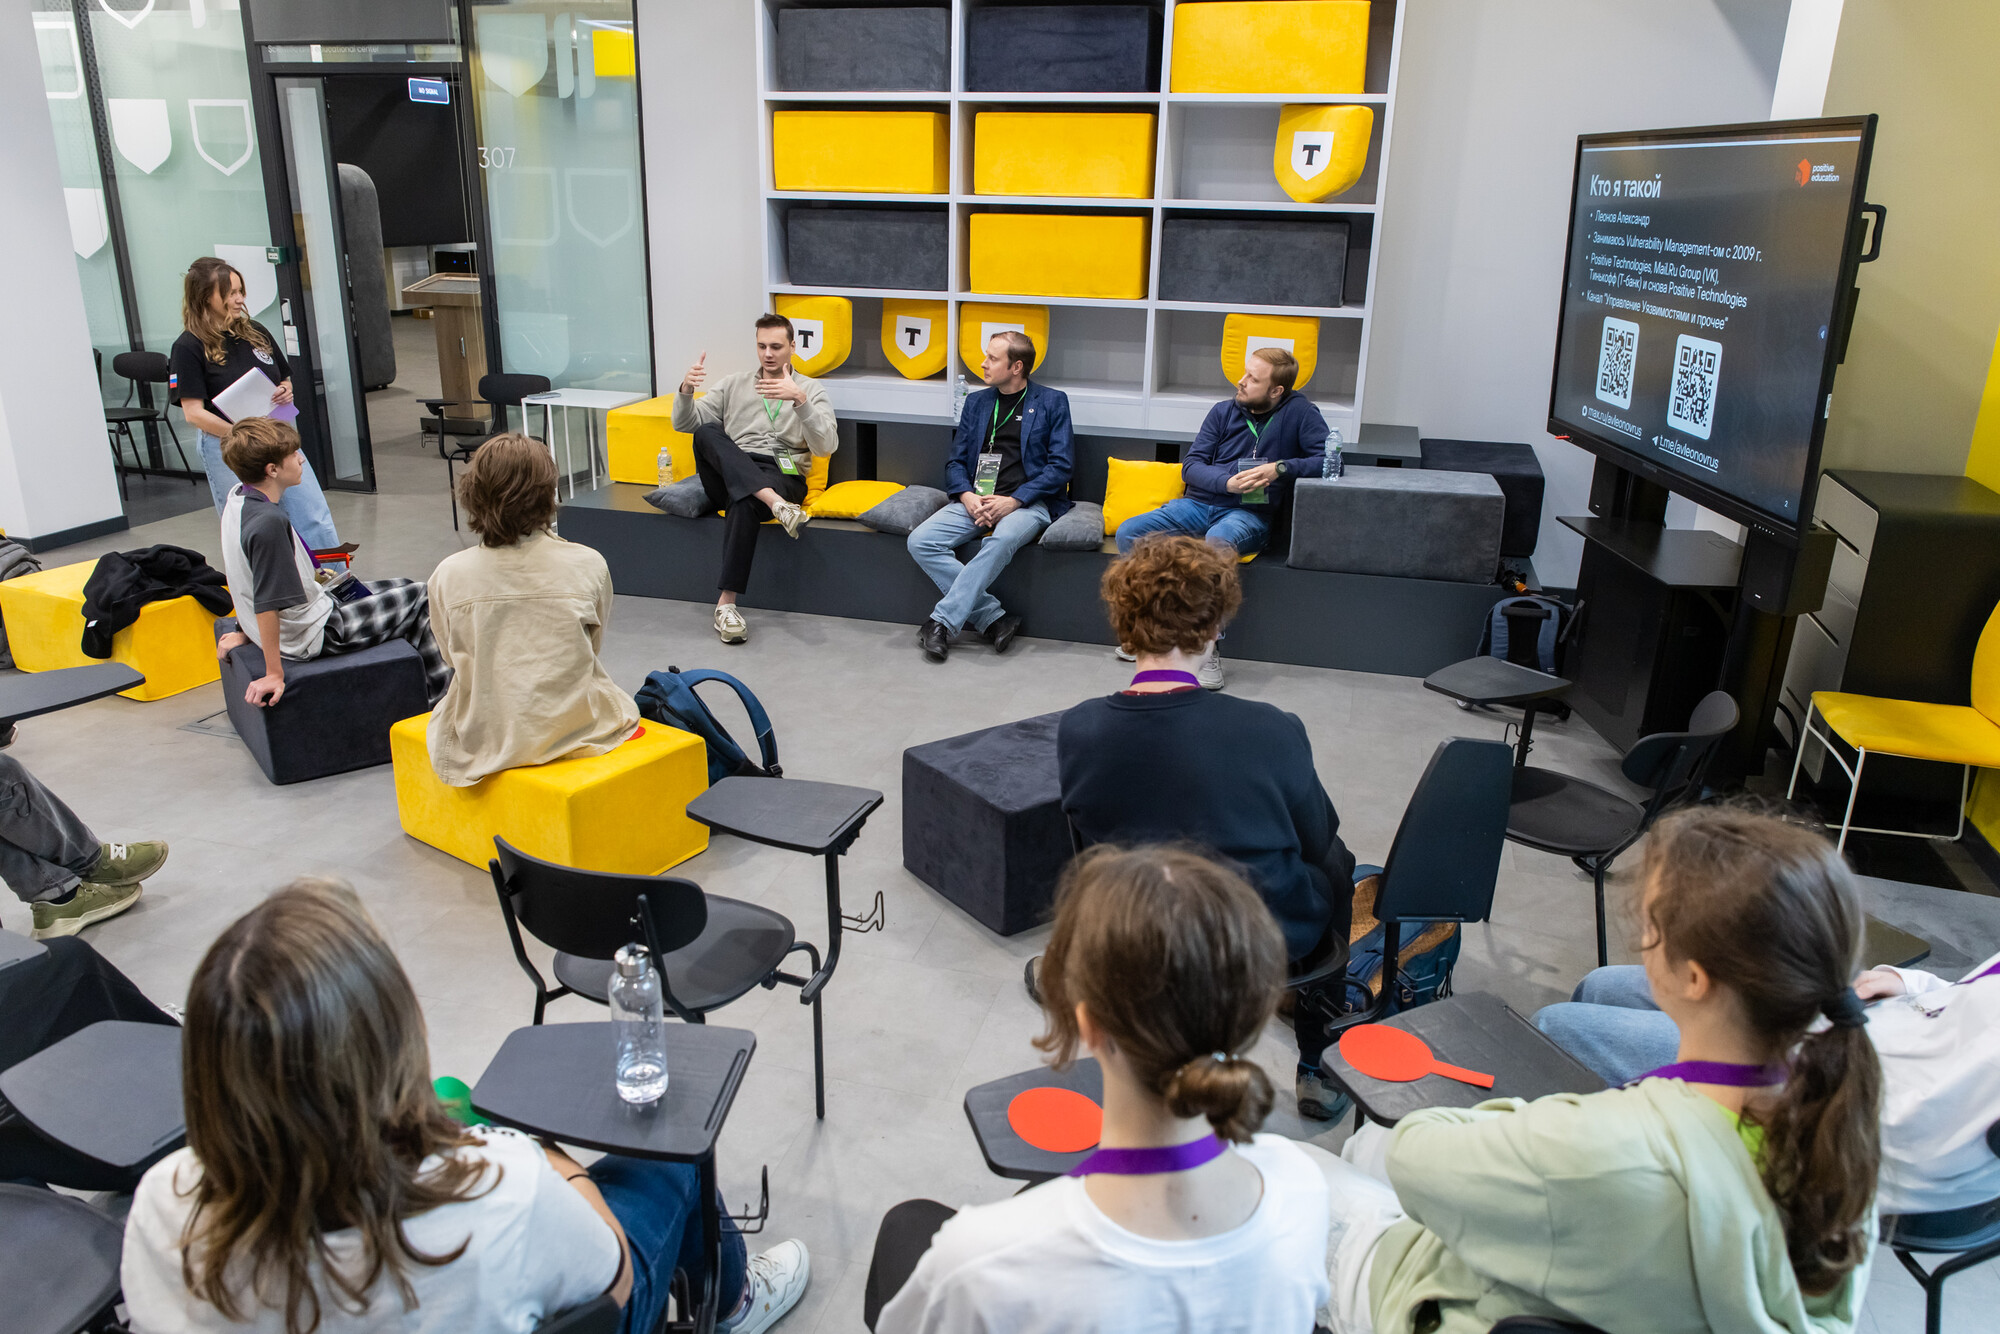
Вчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. Баумана

Вчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. Баумана

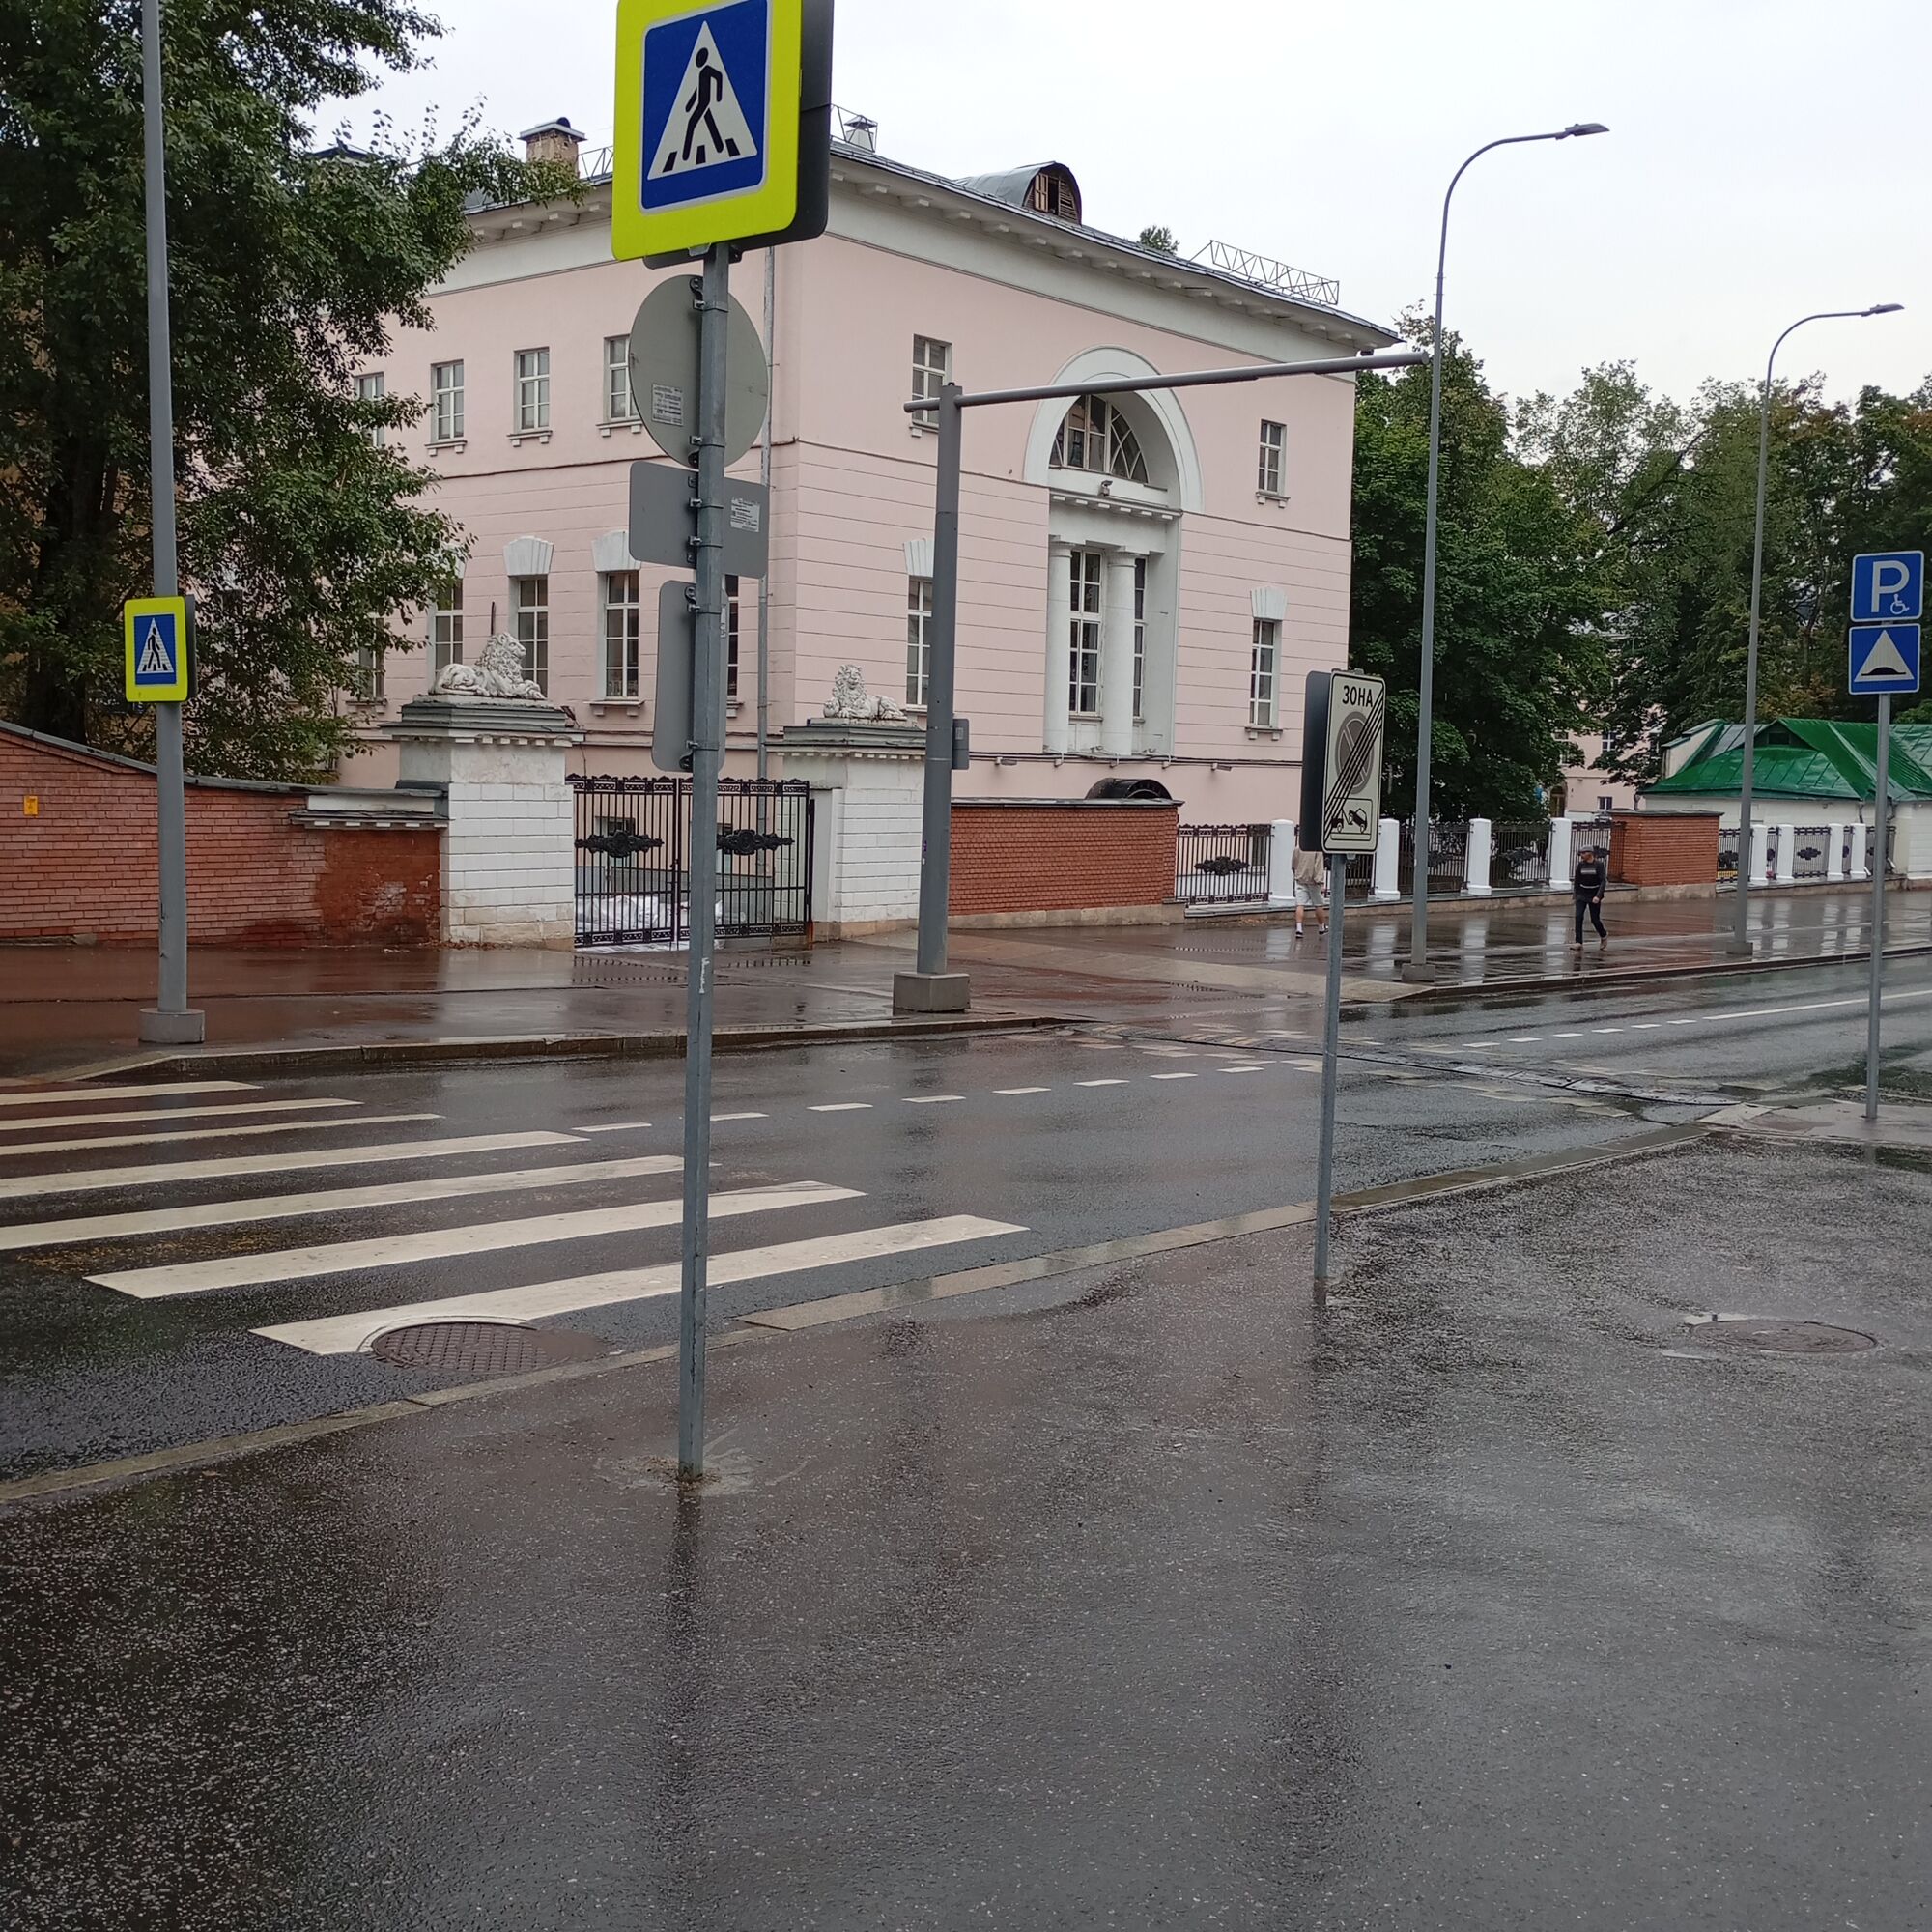
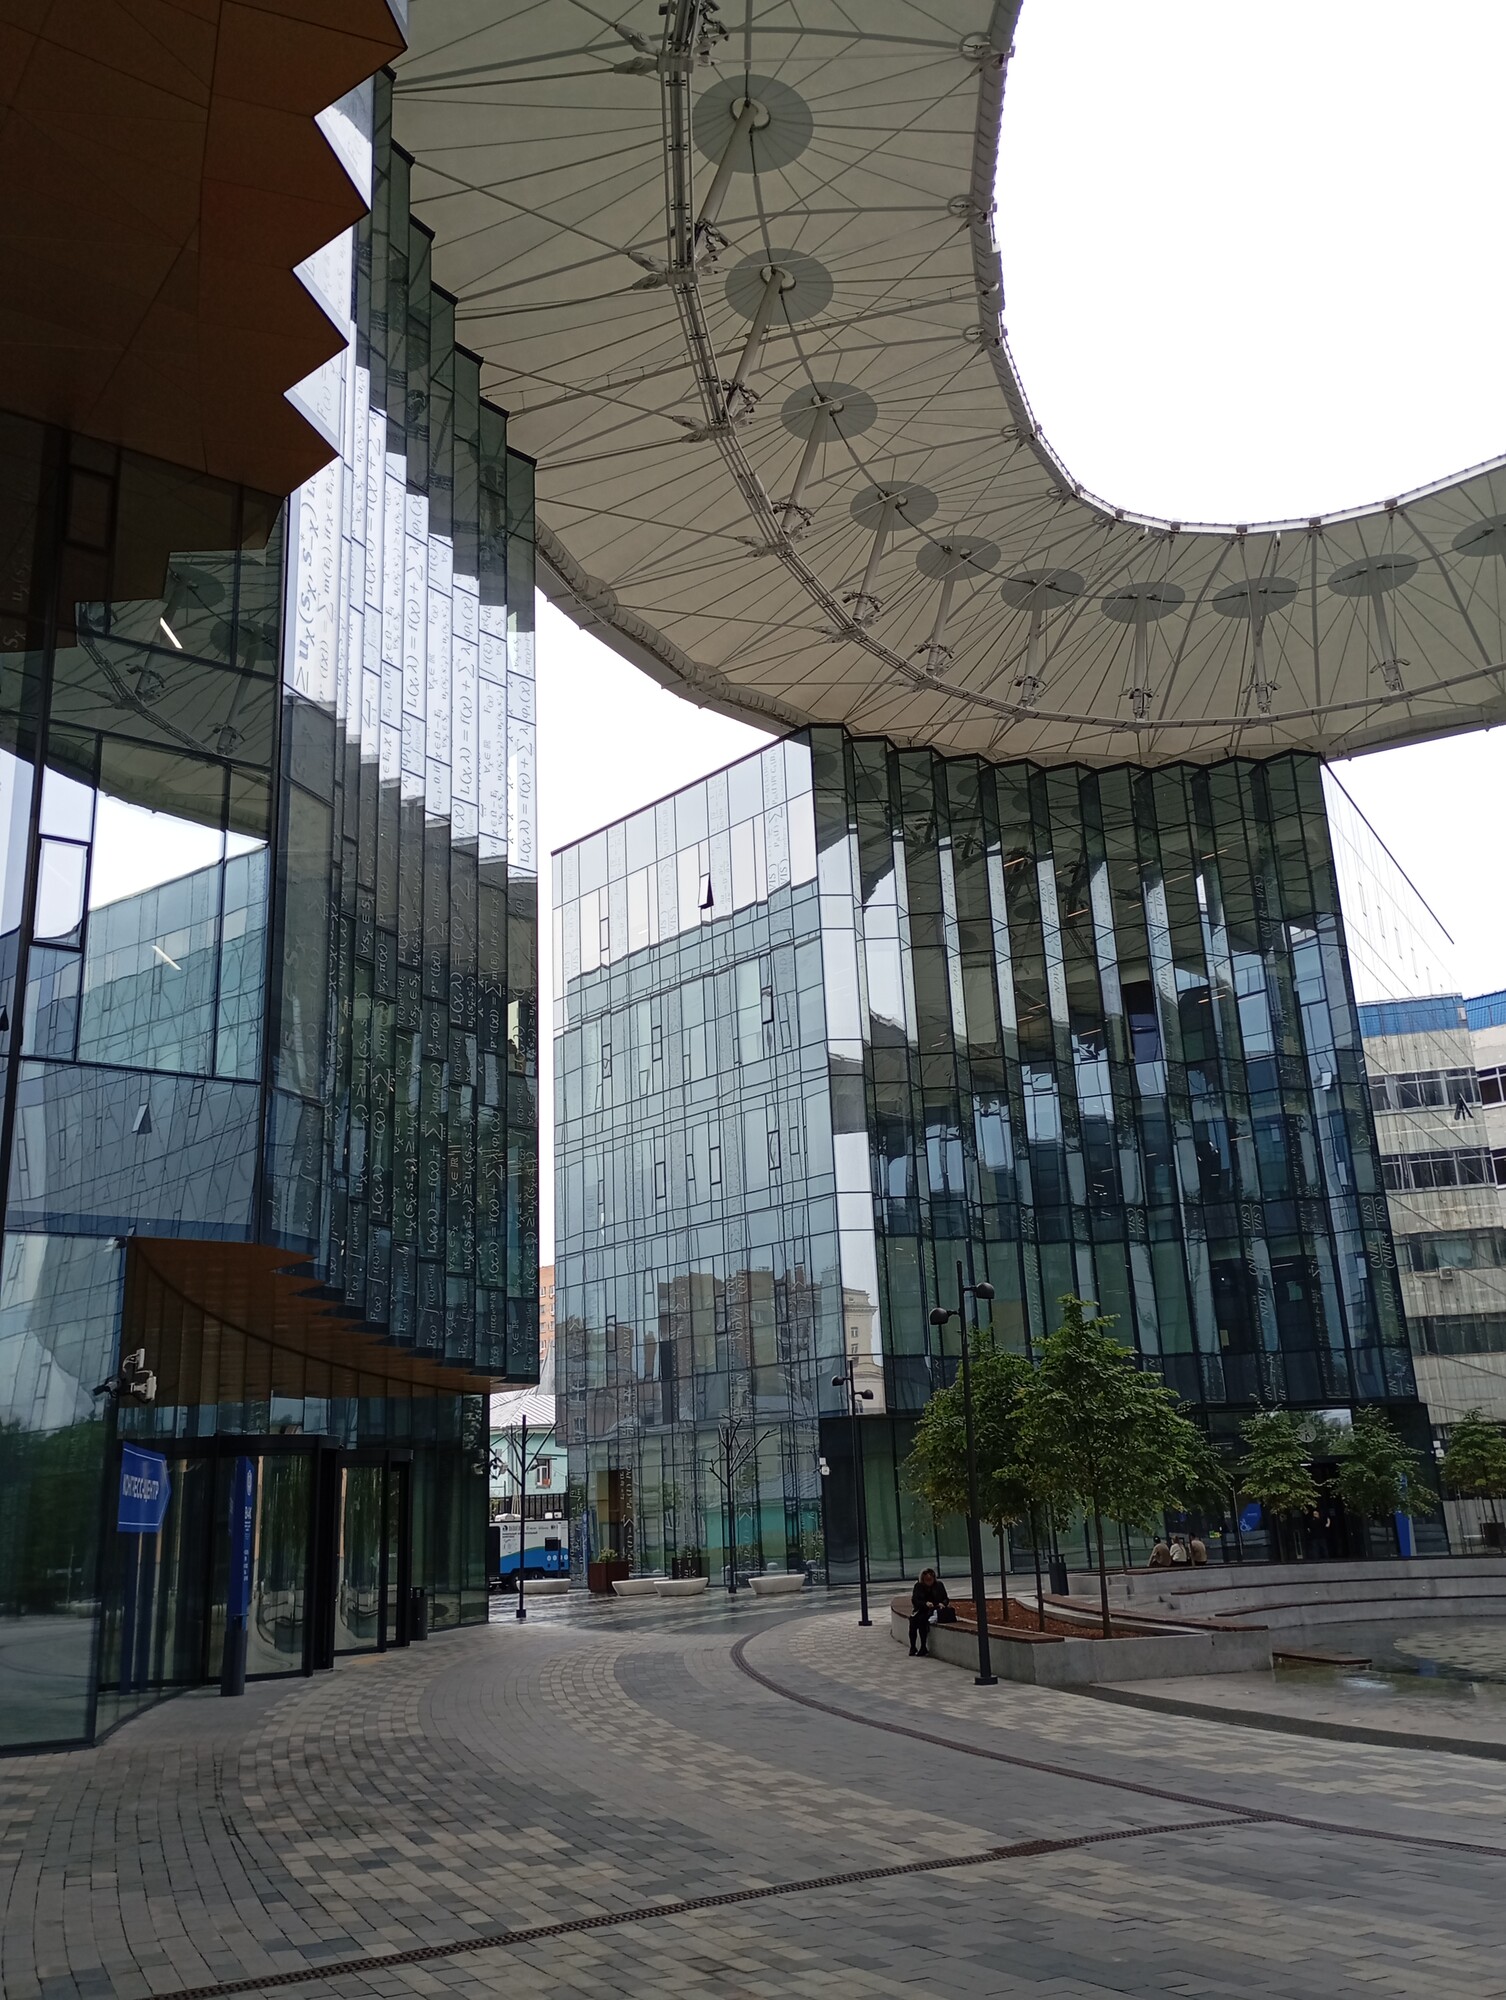
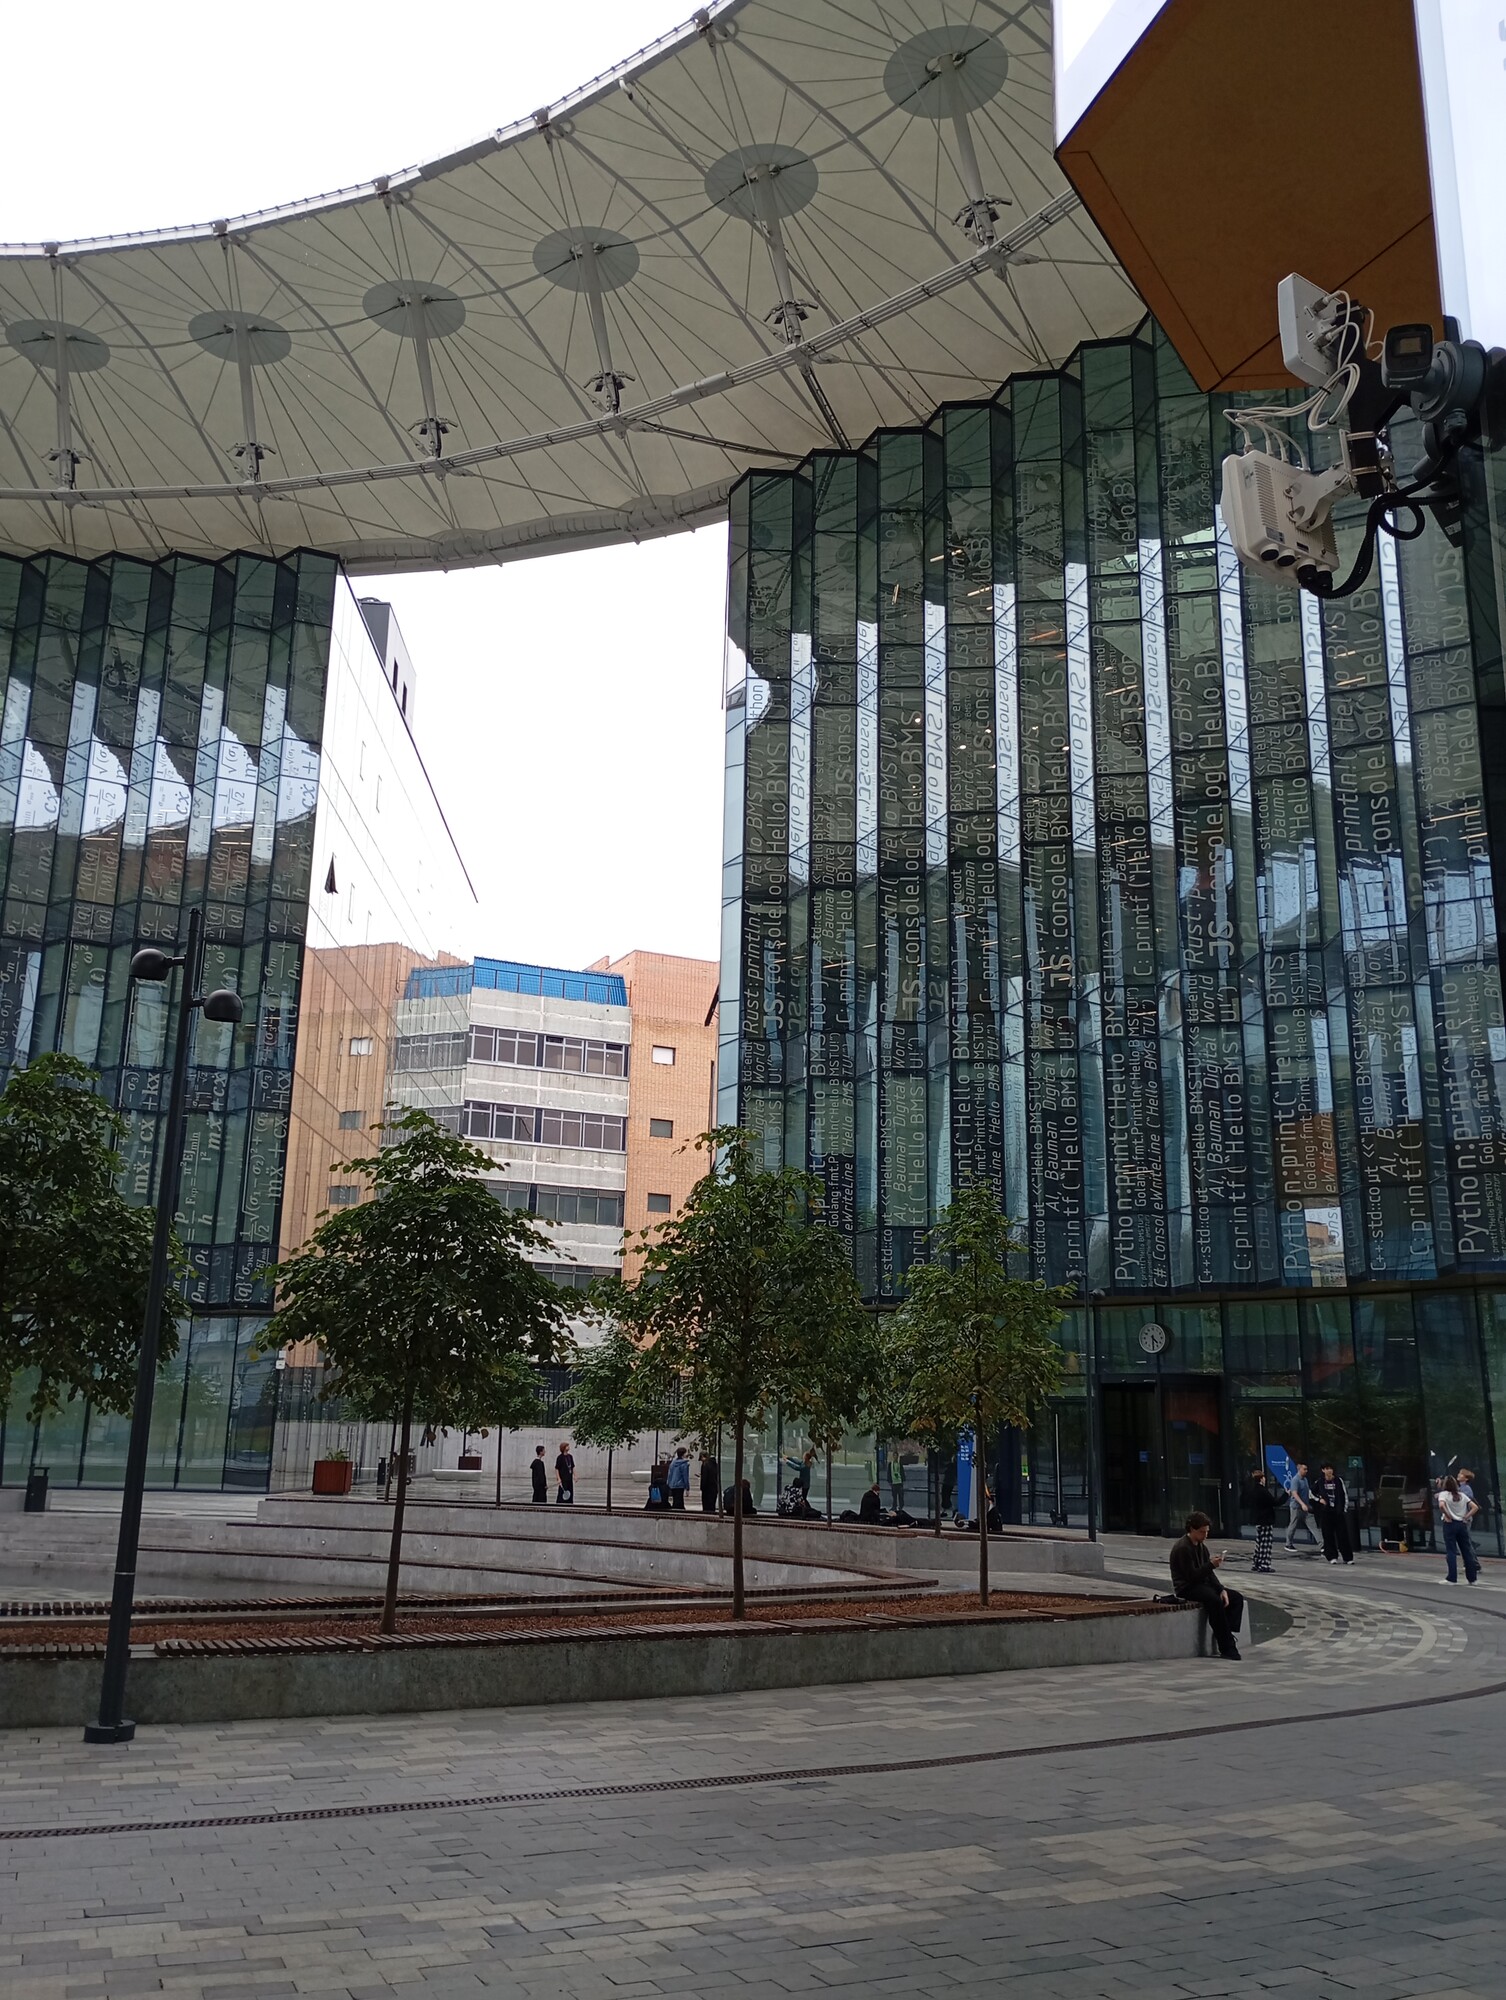
Вчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. Баумана. Альма-матер, конечно, растёт и хорошеет. Первое, что удивило на подходе, - автомобильное движение возле Главного Здания (ГЗ) стало гораздо менее оживлённым, потому что дорогу сузили до одной полосы в каждую сторону. Переходить дорогу теперь стало безопасно, поэтому и светофоры убрали. Такую урбанистику я одобряю. 👍

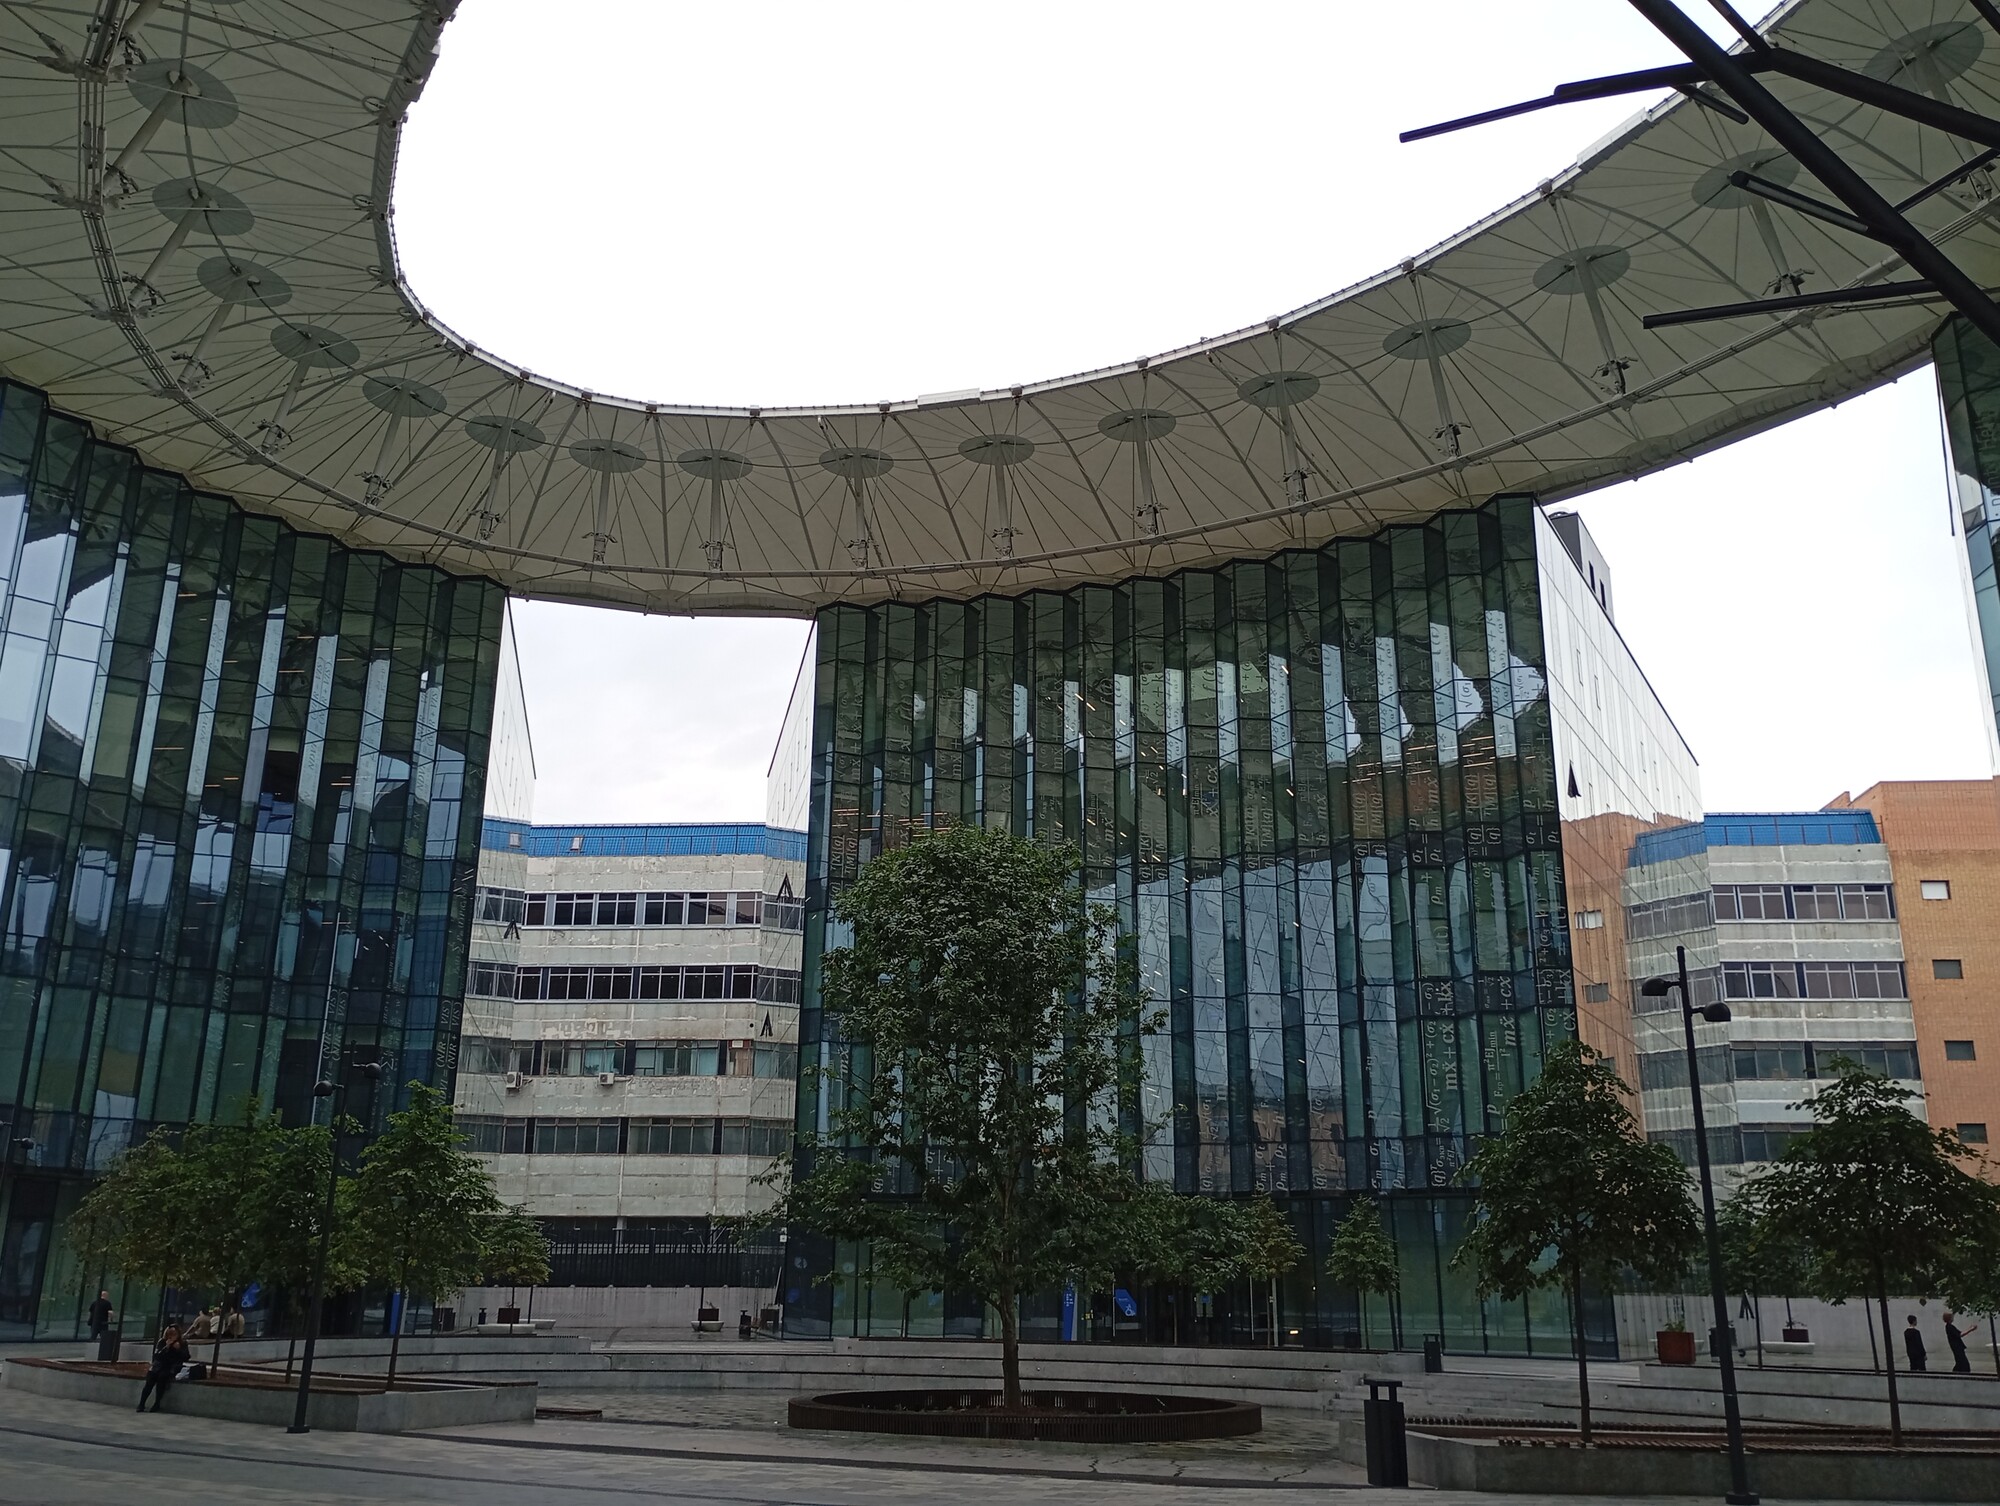
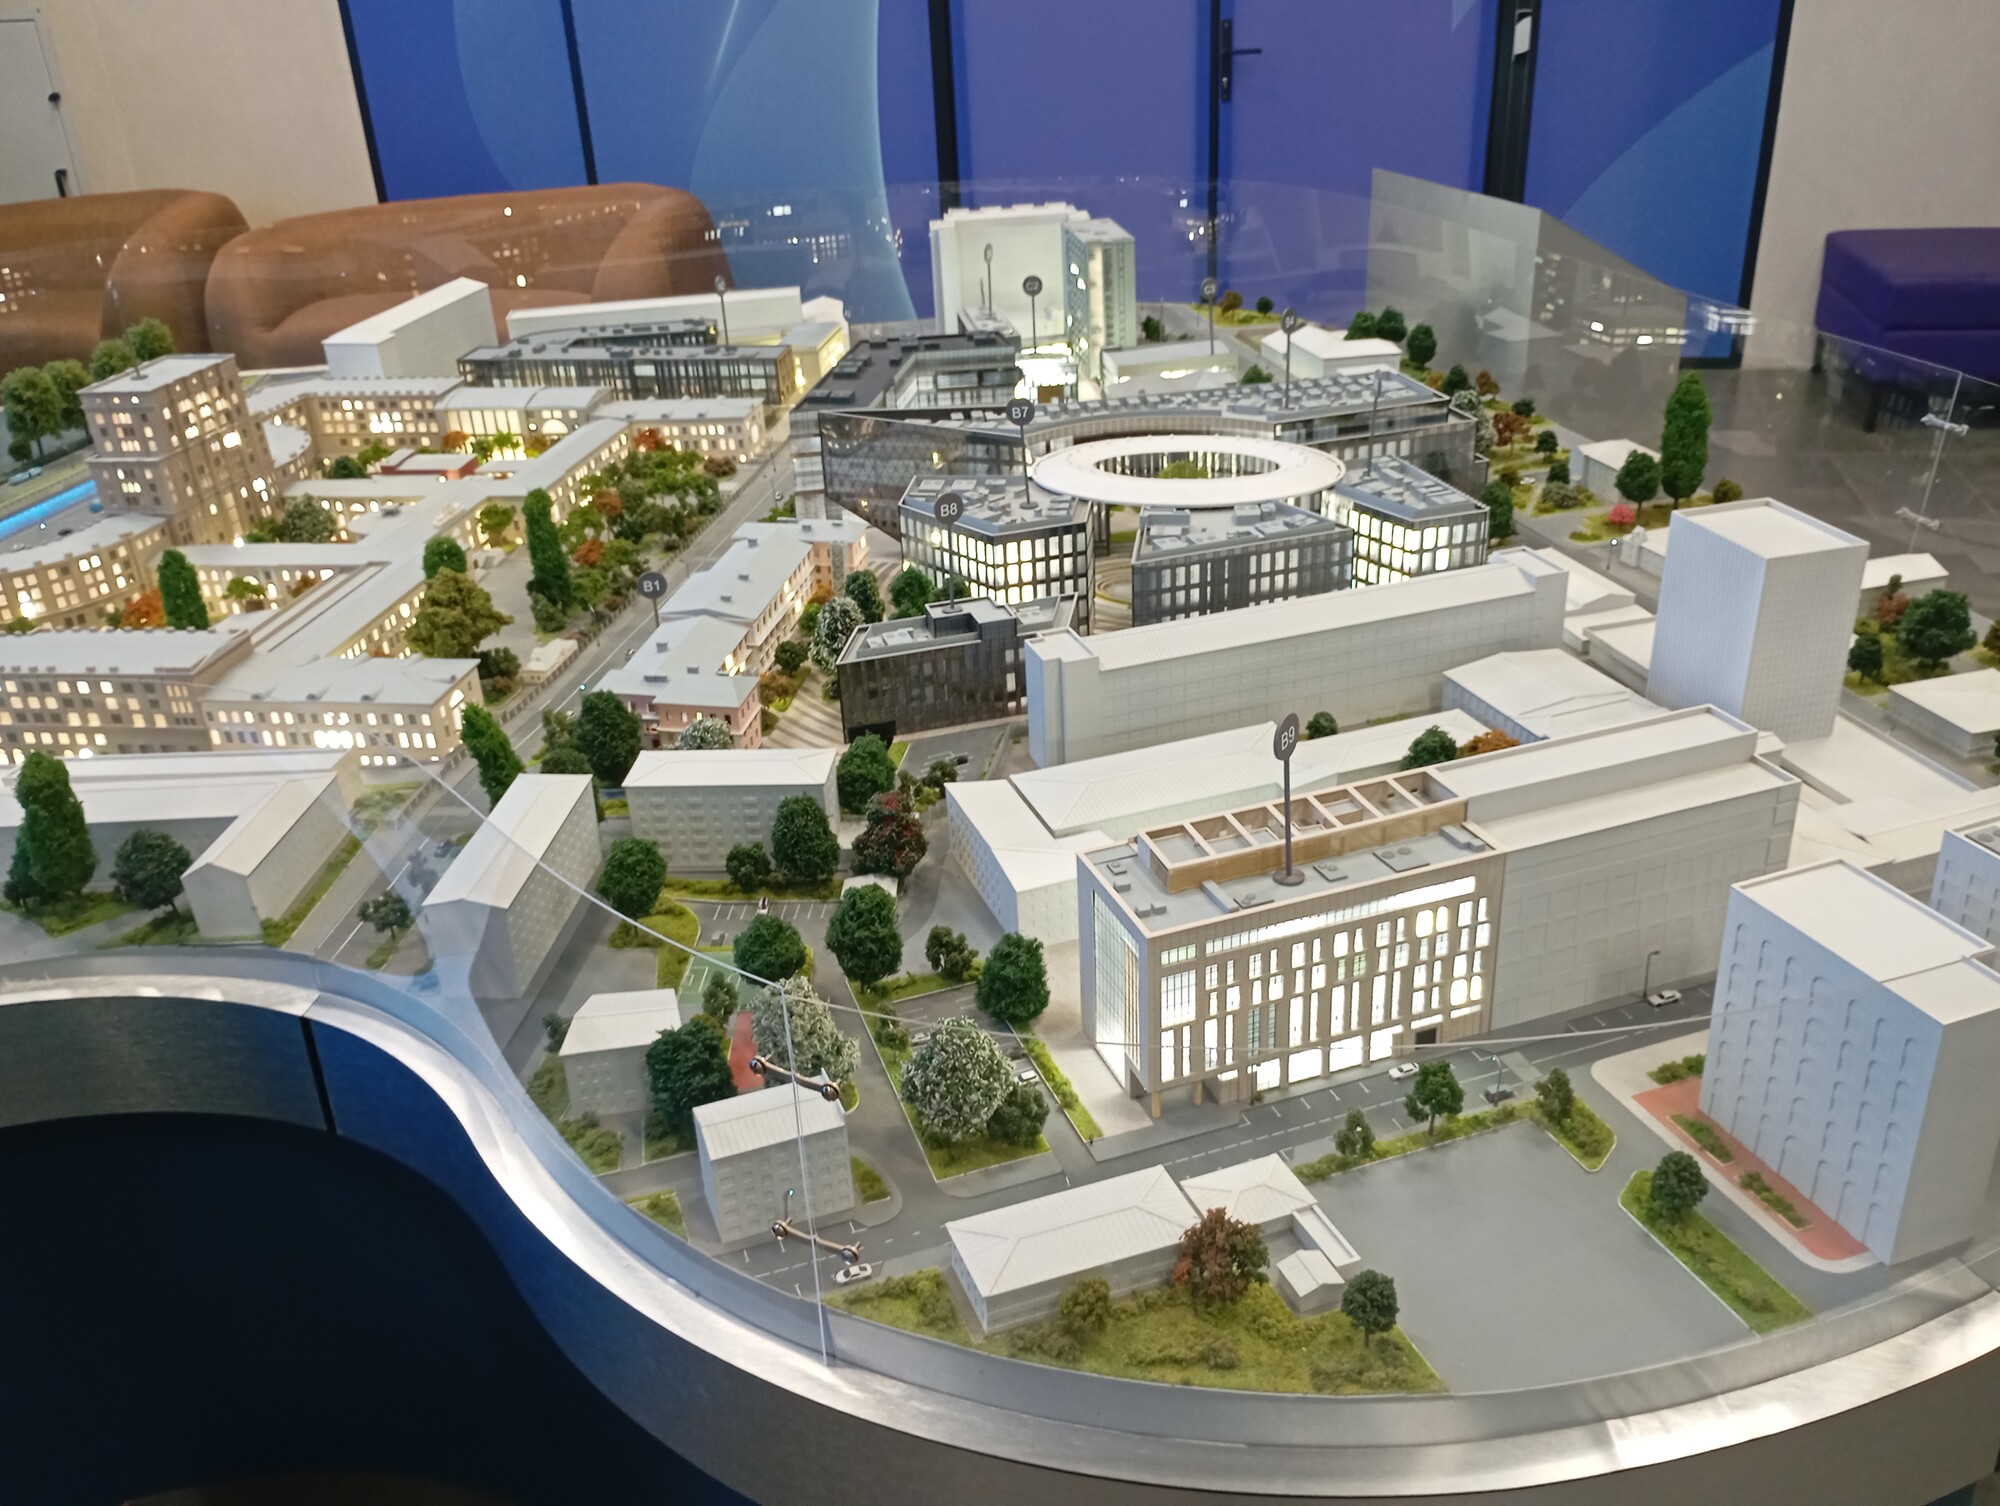
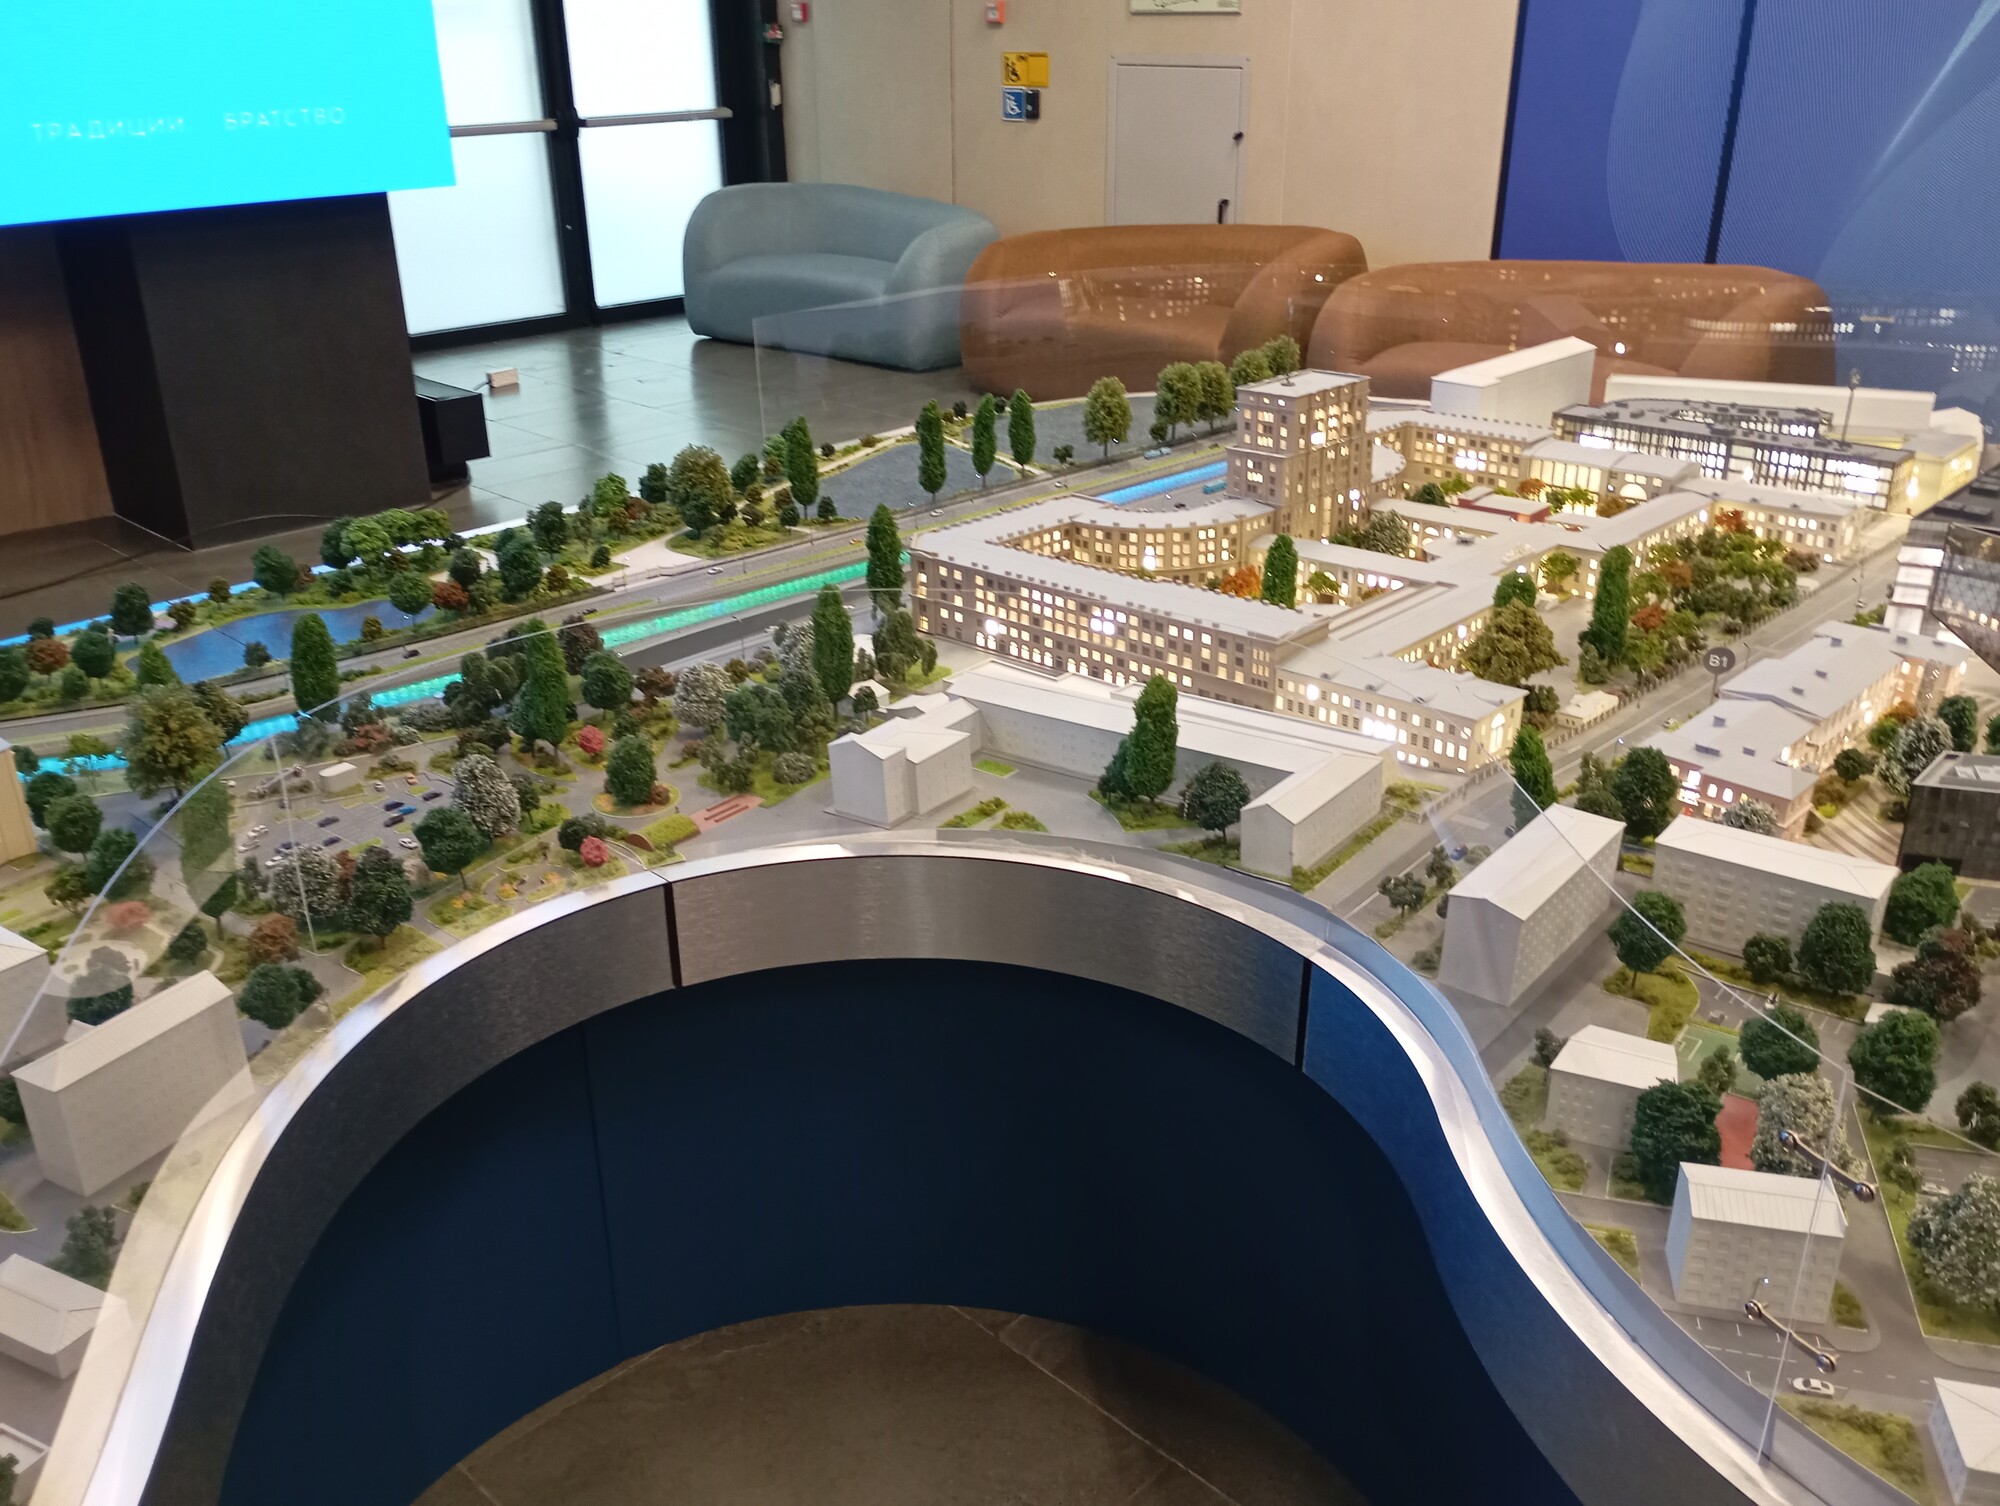
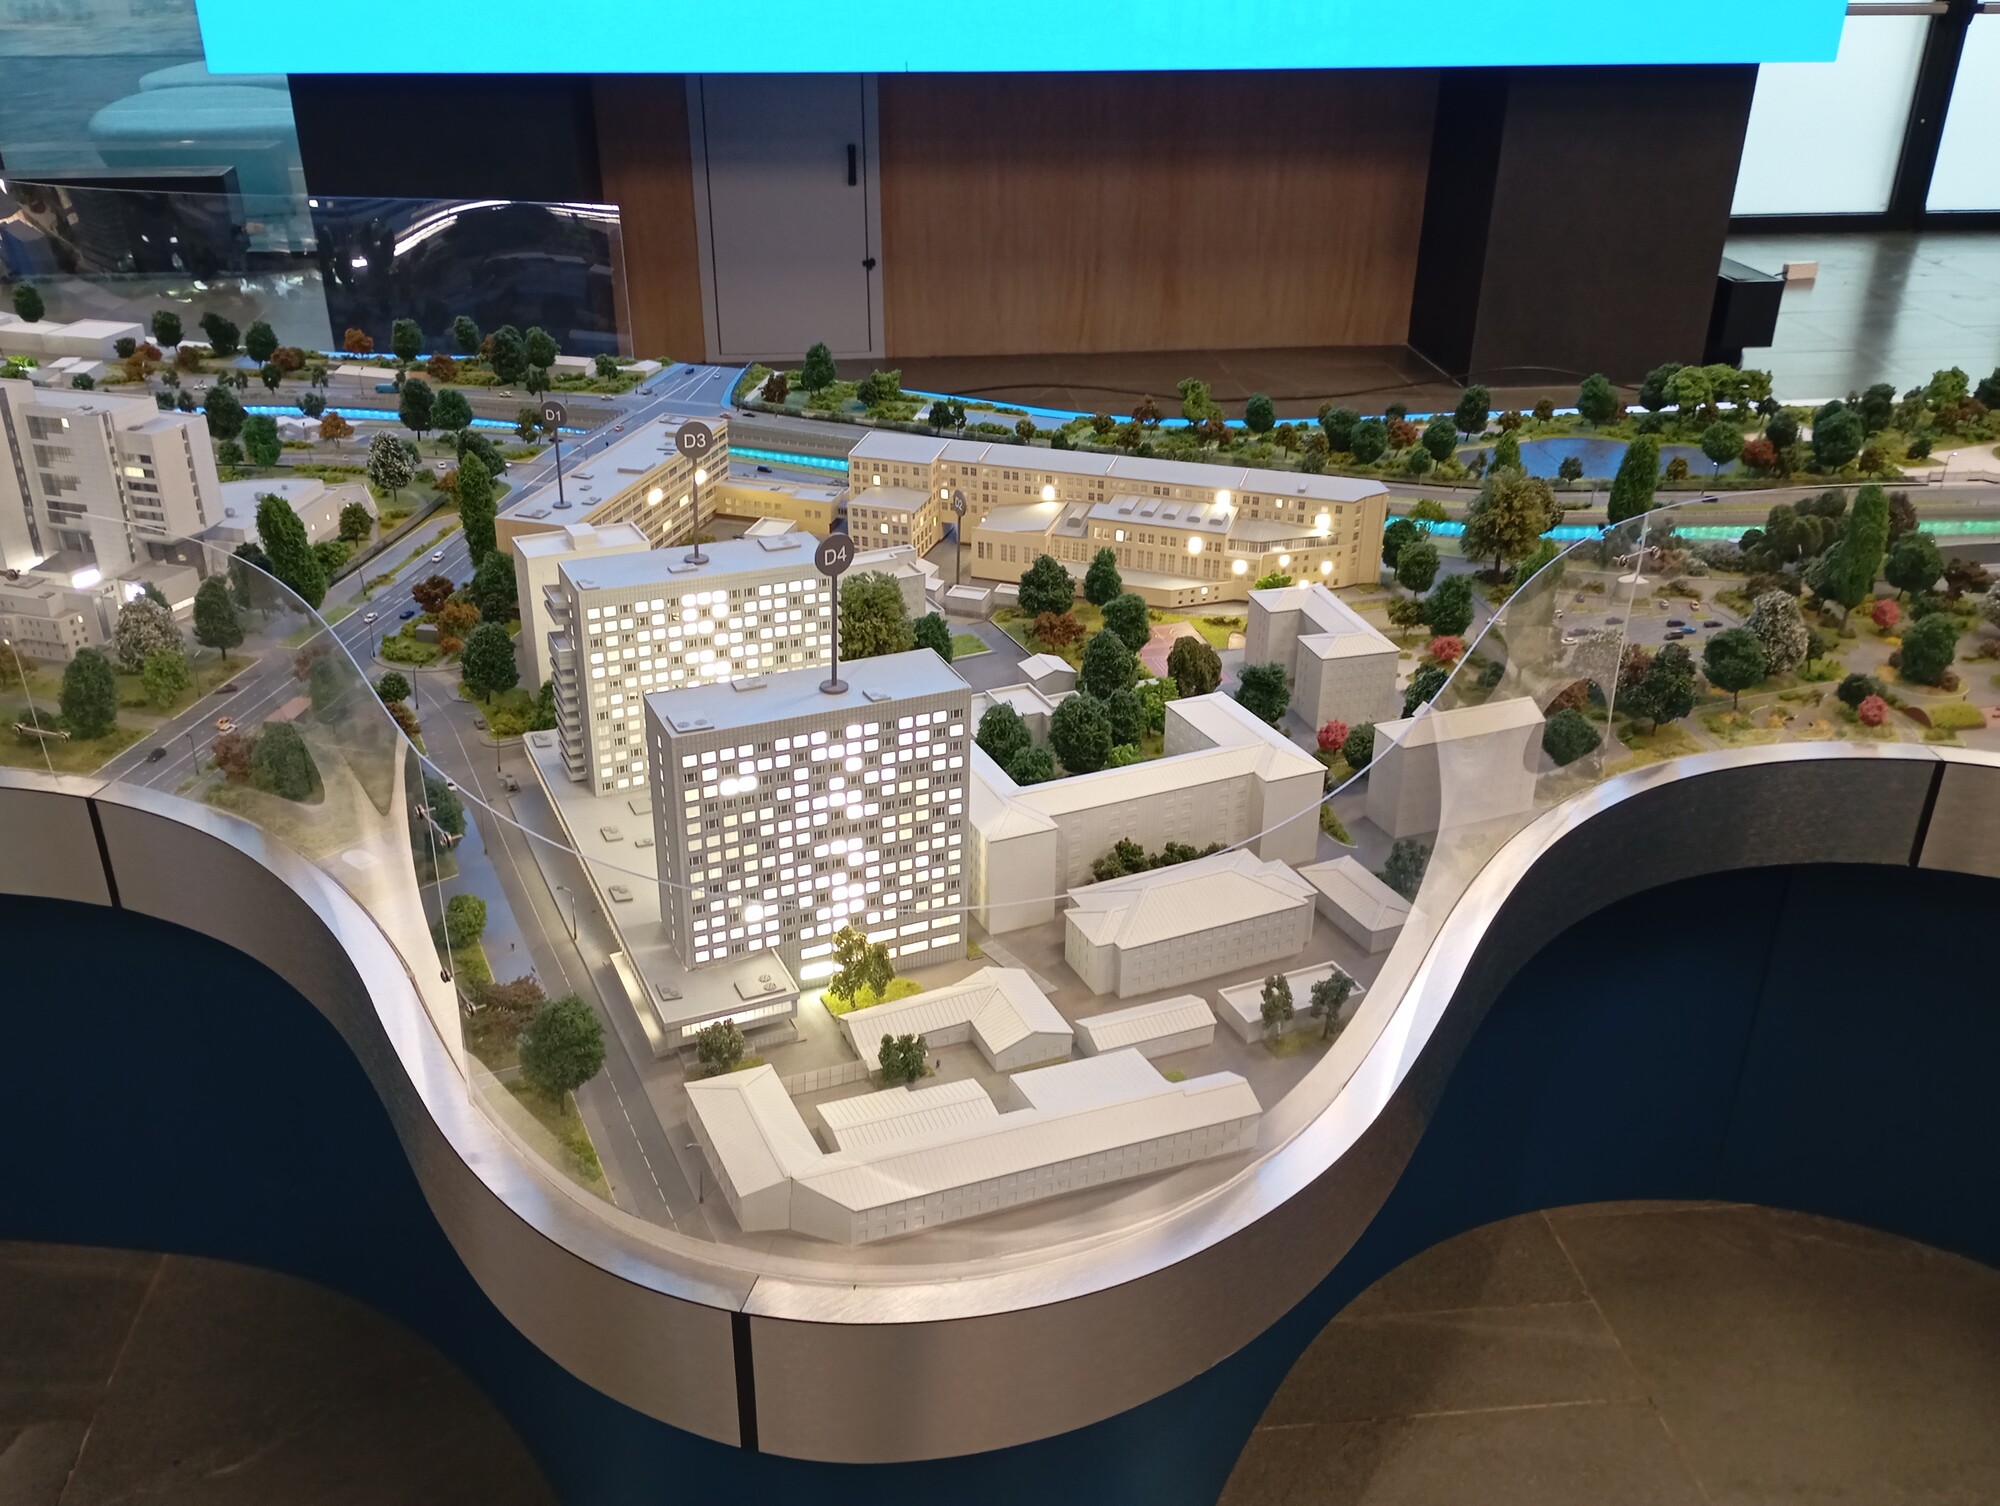
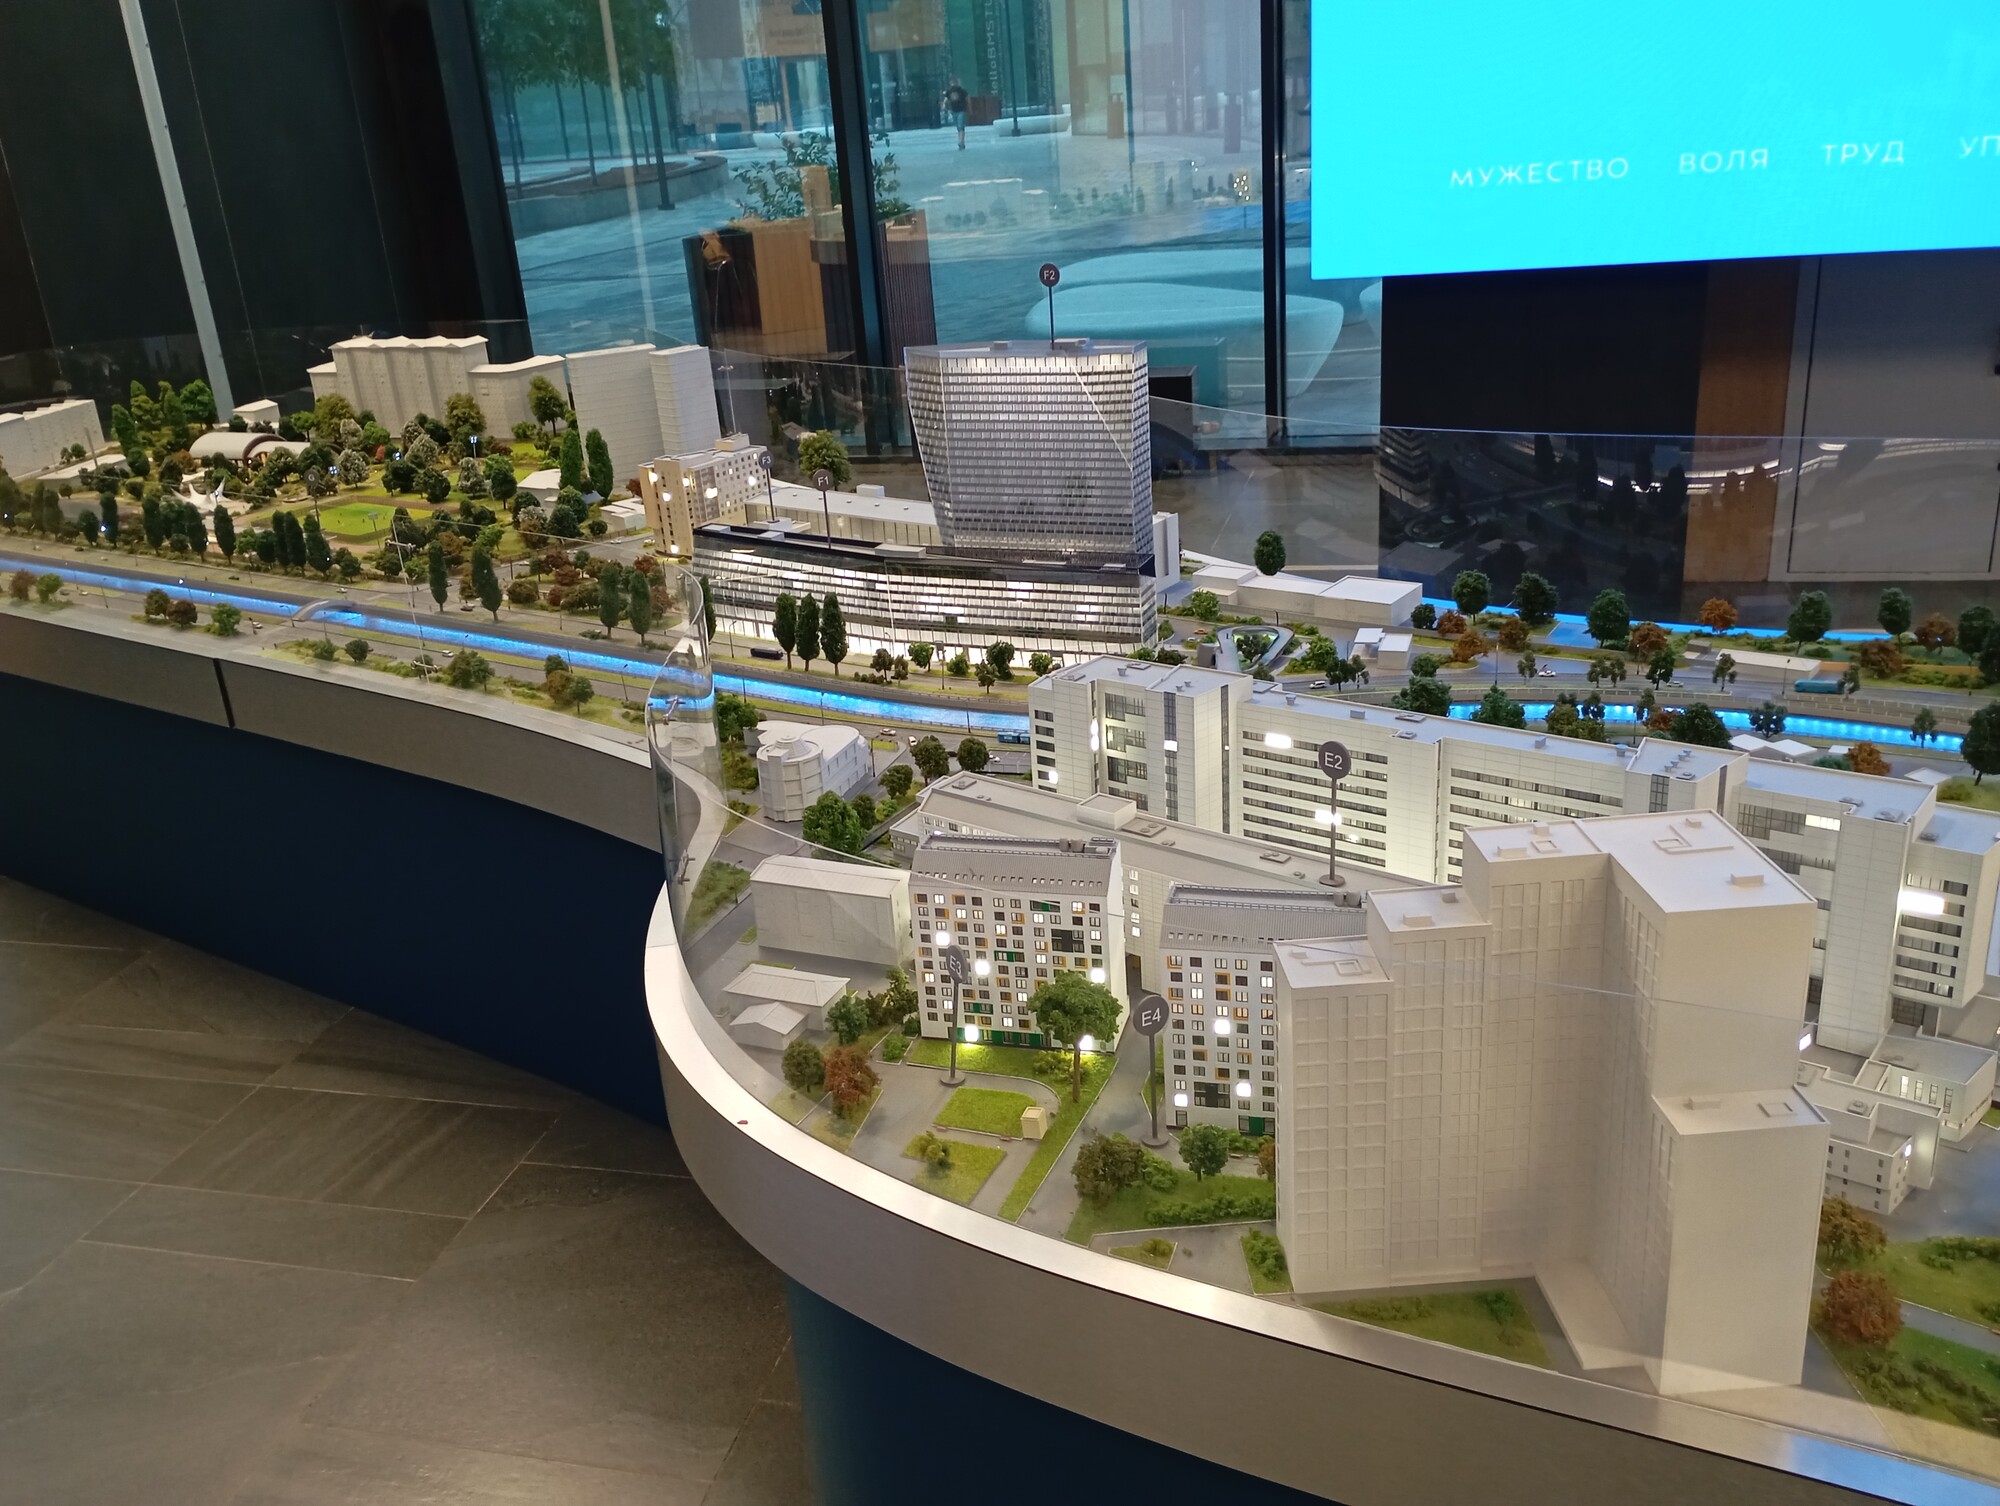
Новые корпуса рядом с ГЗ поражают масштабом и архитектурой. 😮 Когда я подходил, моросил дождик. То, что площадь между корпусами закрыта навесом, было очень в тему. 😇 Новые корпуса рядом с ГЗ - это небольшая часть. Посмотрите на фотографии макета: везде, где горит свет, это всё теперь Бауманка. 😎

Само мероприятие проходило в студенческом коворкинге Т-Банка, что мне было отдельно приятно, учитывая, сколько долгих и счастливых лет я проработал в Тиньке.

Кроме меня, в качестве экспертов в мероприятии приняли участие Дмитрий Калинин и Аркадий Никифоров из Бастион. Дмитрий руководит департаментом по работе с уязвимостями информационных систем, а Аркадий руководит разработкой инструментов кибербезопасности. Вела мероприятие Олеся Томах с кафедры ИУ-10 МГТУ. В аудитории было около 25 ребят, окончивших 7-8 класс.

Мы начали с рассказа про Positive Technologies и Бастион, и о своих ролях в этих компаниях. Затем обсудили в интерактивной форме разнообразные темы из мира Информационной Безопасности:

🔹 Что такое Vulnerability Management, чем отличается CVE и CWE;
🔹 Важность своевременной установки обновлений безопасности;
🔹 Контроль сетевого периметра (на ярком примере взлома казино через аквариум 😅);
🔹 Zero-click уязвимости мобильных устройств;
🔹 Какую информацию могут собрать умные колонки, пылесосы и камеры в автомобилях.

Много времени уделили вопросу применения искусственного интеллекта в ИБ. Эта тема сейчас, безусловно, волнует всех независимо от возраста. 💯

Также поотвечали в блиц-режиме на вопросы об учёбе и работе.

Время в оживлённой беседе пролетело незаметно. Ребята на интенсиве собрались хорошие, заряженные. Надеюсь, многие из них свяжут свою жизнь с Информационной Безопасностью.

Спасибо большое организаторам за приглашение поучаствовать!

Разбор VM-ной вакансии от R-Vision "Инженер-аналитик по выявлению уязвимостей"

Разбор VM-ной вакансии от R-Vision Инженер-аналитик по выявлению уязвимостей

Разбор VM-ной вакансии от R-Vision "Инженер-аналитик по выявлению уязвимостей". Давненько не было у меня постов в этой рубрике. Но вот попалась вакансия в R-Vision, которая очень характерна для VM-вендоров. Я и сам на похожей позиции начинал свой путь в Vulnerability Management. 😇

Типовая задача для этой позиции формулируется так: у клиентов используется некоторый продукт, его поддержку необходимо добавить в наше VM-решение. Для этого нужно получить информацию по уязвимостям продукта: найти публичные бюллетени безопасности или согласовать у вендора этого продукта доступ к непубличным фидам. В описании данной вакансии это формулируют как:

🔻 Проводить поиск, разбор и последующий анализ источников данных, предоставляющих информацию по уязвимостям;

Затем нужно разобраться, как превратить информацию об уязвимостях в чёткую логику их детектирования. И нормально это описать. Иными словами:

🔻 Заниматься разработкой и формированием экспертизы (технические стандарты безопасности и информация по уязвимостям) в области информационной безопасности для продуктов компании;

И наконец, нужно написать скрипт, который будет автоматически генерировать правила детектирования уязвимостей:

🔻 Автоматизировать процессы по формированию экспертизы ИБ;

Таким продуктом при этом может быть всё, что угодно: операционные системы, базы данных, ERP-системы, сетевые устройства, разнообразный прикладной софт. Так как у клиентов, как правило, лютейший зоопарк, загрузка работой обеспечена на годы вперёд. 😉 Хотя с появлением нейроночек процесс упростился и ускорился.

Обратите внимание, что выше было про "технические стандарты безопасности". Это про харденинг. На вход аналитику подаётся стандарт по безопасному конфигурированию какого-то продукта (например, от CIS, ФСТЭК или самого вендора продукта). Задача аналитика - разработать для каждого требования автоматическую проверку конкретной инсталляции продукта на соответствие этому требованию. Пока накидываешь проверки, волей-неволей разбираешься и с безопасным конфигурированием. 👍

Все разработанные проверки будут работать в рамках конкретного решения (видимо, R-Vision VM, но возможно, что и не только), поэтому соискателю неизбежно придётся:

🔻 Взаимодействовать с продуктовыми командами с целью улучшения работы продуктов.

Какие скиллы нужны для этой работы? Ну, очевидно, что нужно уметь как-то кодить:

🔸 Знание Git, Python - ваши хорошие друзья;

Очевидно, что соискатель не должен бояться консоли и должен +- быть в курсе, что из себя представляет современная IT-инфраструктура:

🔸 Наличие навыков администрирования Windows, Linux систем;
🔹 Опыт администрирования сетевого и иного оборудования;

Чёткого ТЗ на такой позиции ждать не приходится. Придётся много копать самому, поэтому:

🔸 Способность работать самостоятельно, но и в команде.

Очевидно, было бы неплохо, чтобы соискатель на старте понимал, экспертизу для какого решения он делает. Поэтому желателен:

🔹 Опыт проведения работ по инструментальному анализу защищенности или опыт работы с одним из сканеров безопасности (Nessus, Nexpose, Qualys, Max Patrol, OpenVas, RedCheck, nmap);
🔹 Навыки работы с режимом "Комплаенс" для оценки соответствия;

Тут не могу не поправить коллег, что MaxPatrol пишется в одно слово, и не "OpenVas", а OpenVAS. 😉

Также было бы неплохо, чтобы и про уязвимости соискатель тоже что-то знал:

🔹 Знание актуальных угроз и уязвимостей на Windows/ Linux платформах;
🔹 Опыт применения методологий по описанию, приоритизации и устранению уязвимостей (CVE, CVSS, VPR, OWASP);

Хотя, честно говоря, увидеть в списке сплошь проприетарный Tenable VPR (Vulnerability Priority Rating) было неожиданно. Интересно, что именно имеют в виду под OWASP. OWASP Top 10? 🤔 И в случае R-Vision странно, что в этом списке нет OVAL.

А в этом пункте коллеги намекнули на внутреннюю кухню:

🔹 Понимание принципов работы инструментов автоматизации (Apache Airflow);

Интересно было бы послушать, как именно они Apache Airflow используют при создании VM-ной экспертизы. 😉

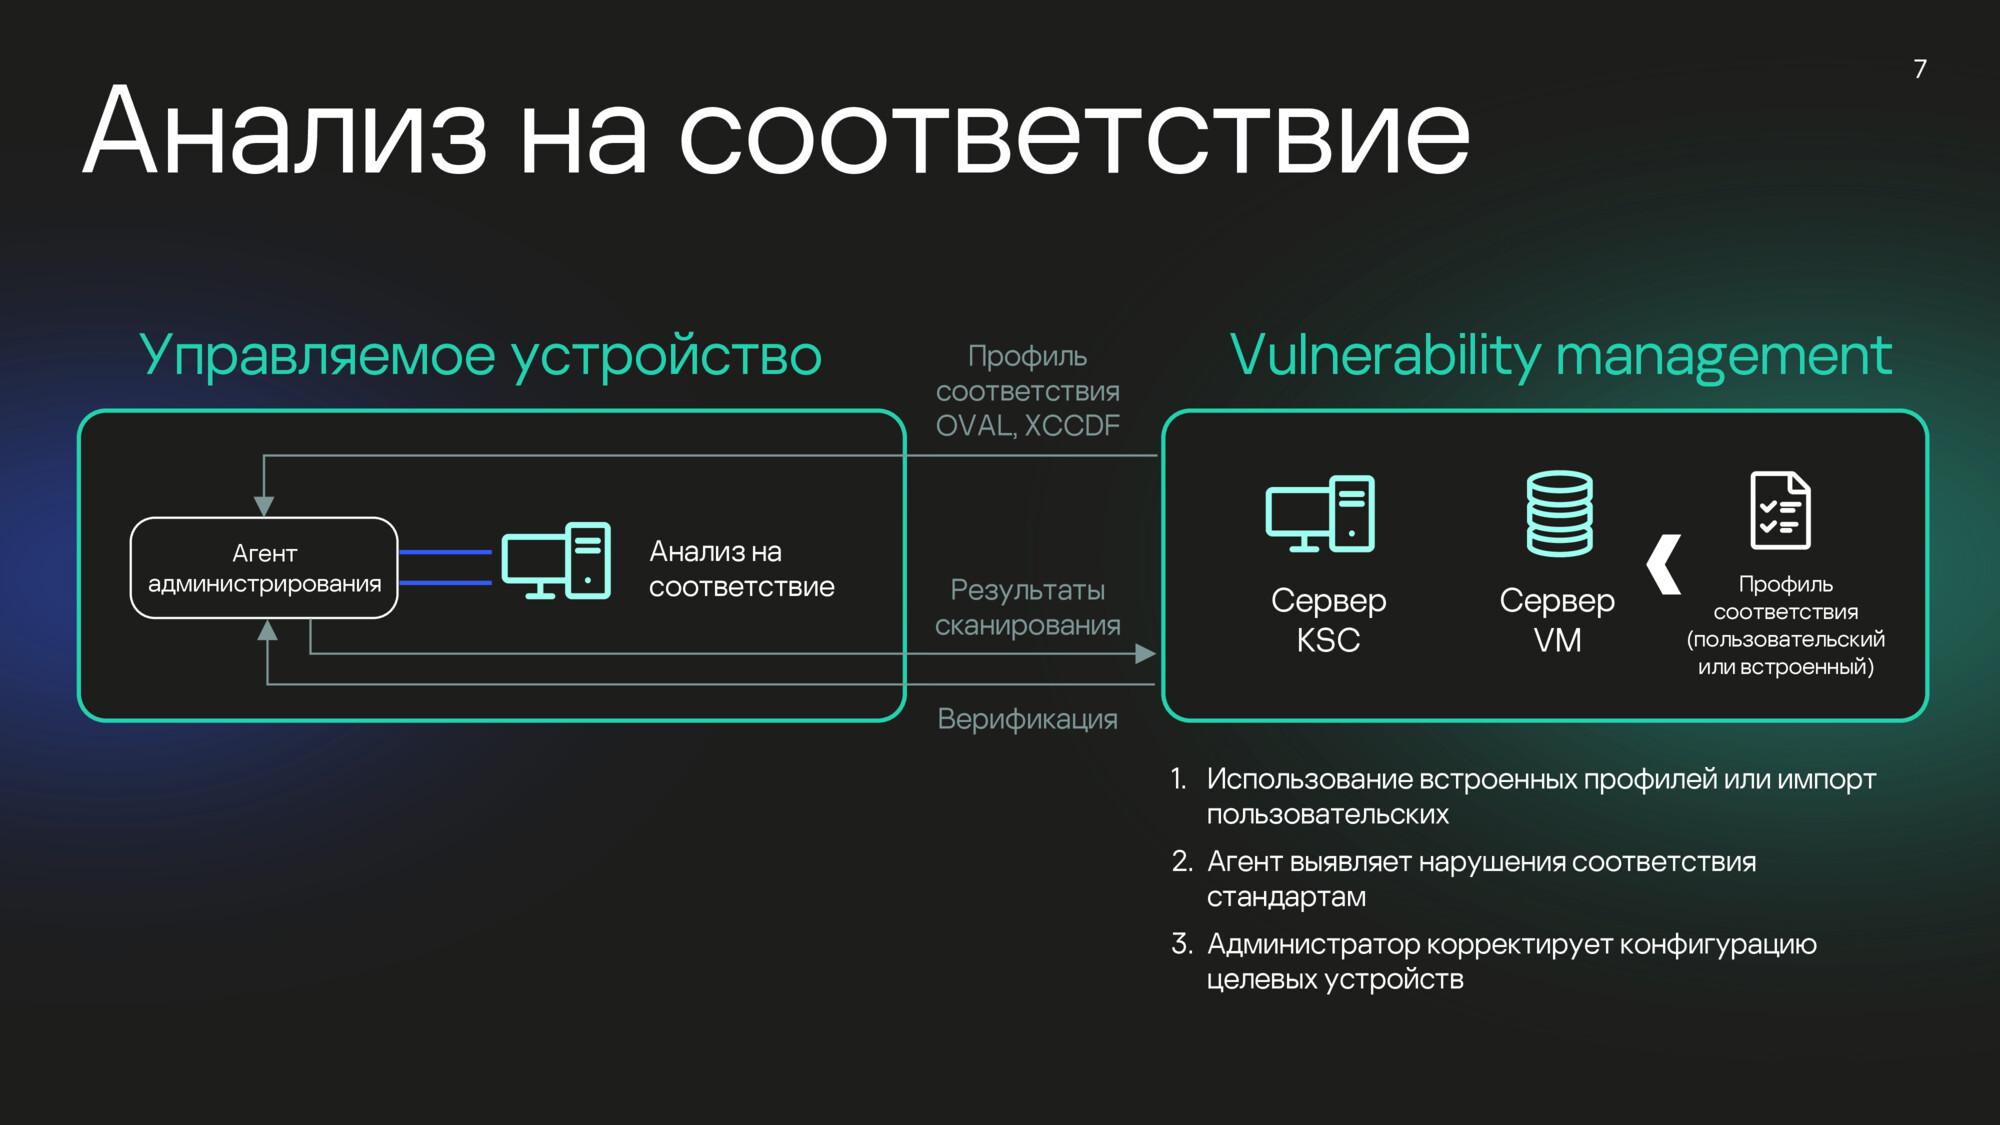
Архитектура Kaspersky Vulnerability Management 1.0

Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0Архитектура Kaspersky Vulnerability Management 1.0

Архитектура Kaspersky Vulnerability Management 1.0. Две недели назад, 16 июля, прошёл вебинар Kaspersky, на котором представили решение Kaspersky Vulnerability Management 1.0. В этом посте хотелось бы рассмотреть первую часть вебинара, посвящённую архитектуре. Позже планирую разобрать и часть с демо, и блок ответов на вопросы.

Участники вебинара:

🔹 Мария Погребняк - отвечает за развитие бизнеса Vulnerability Management в "Лаборатории Касперского";
🔹 Максим Лызаев - presale, стоял у истоков продукта;
🔹 Дмитрий Волошин - presale, опыт в vulnerability management, в команде VM около полугода.

В декабре вышла бета-версия продукта, которую протестировали партнёры и заказчики - часть их замечаний успели учесть в первом релизе.

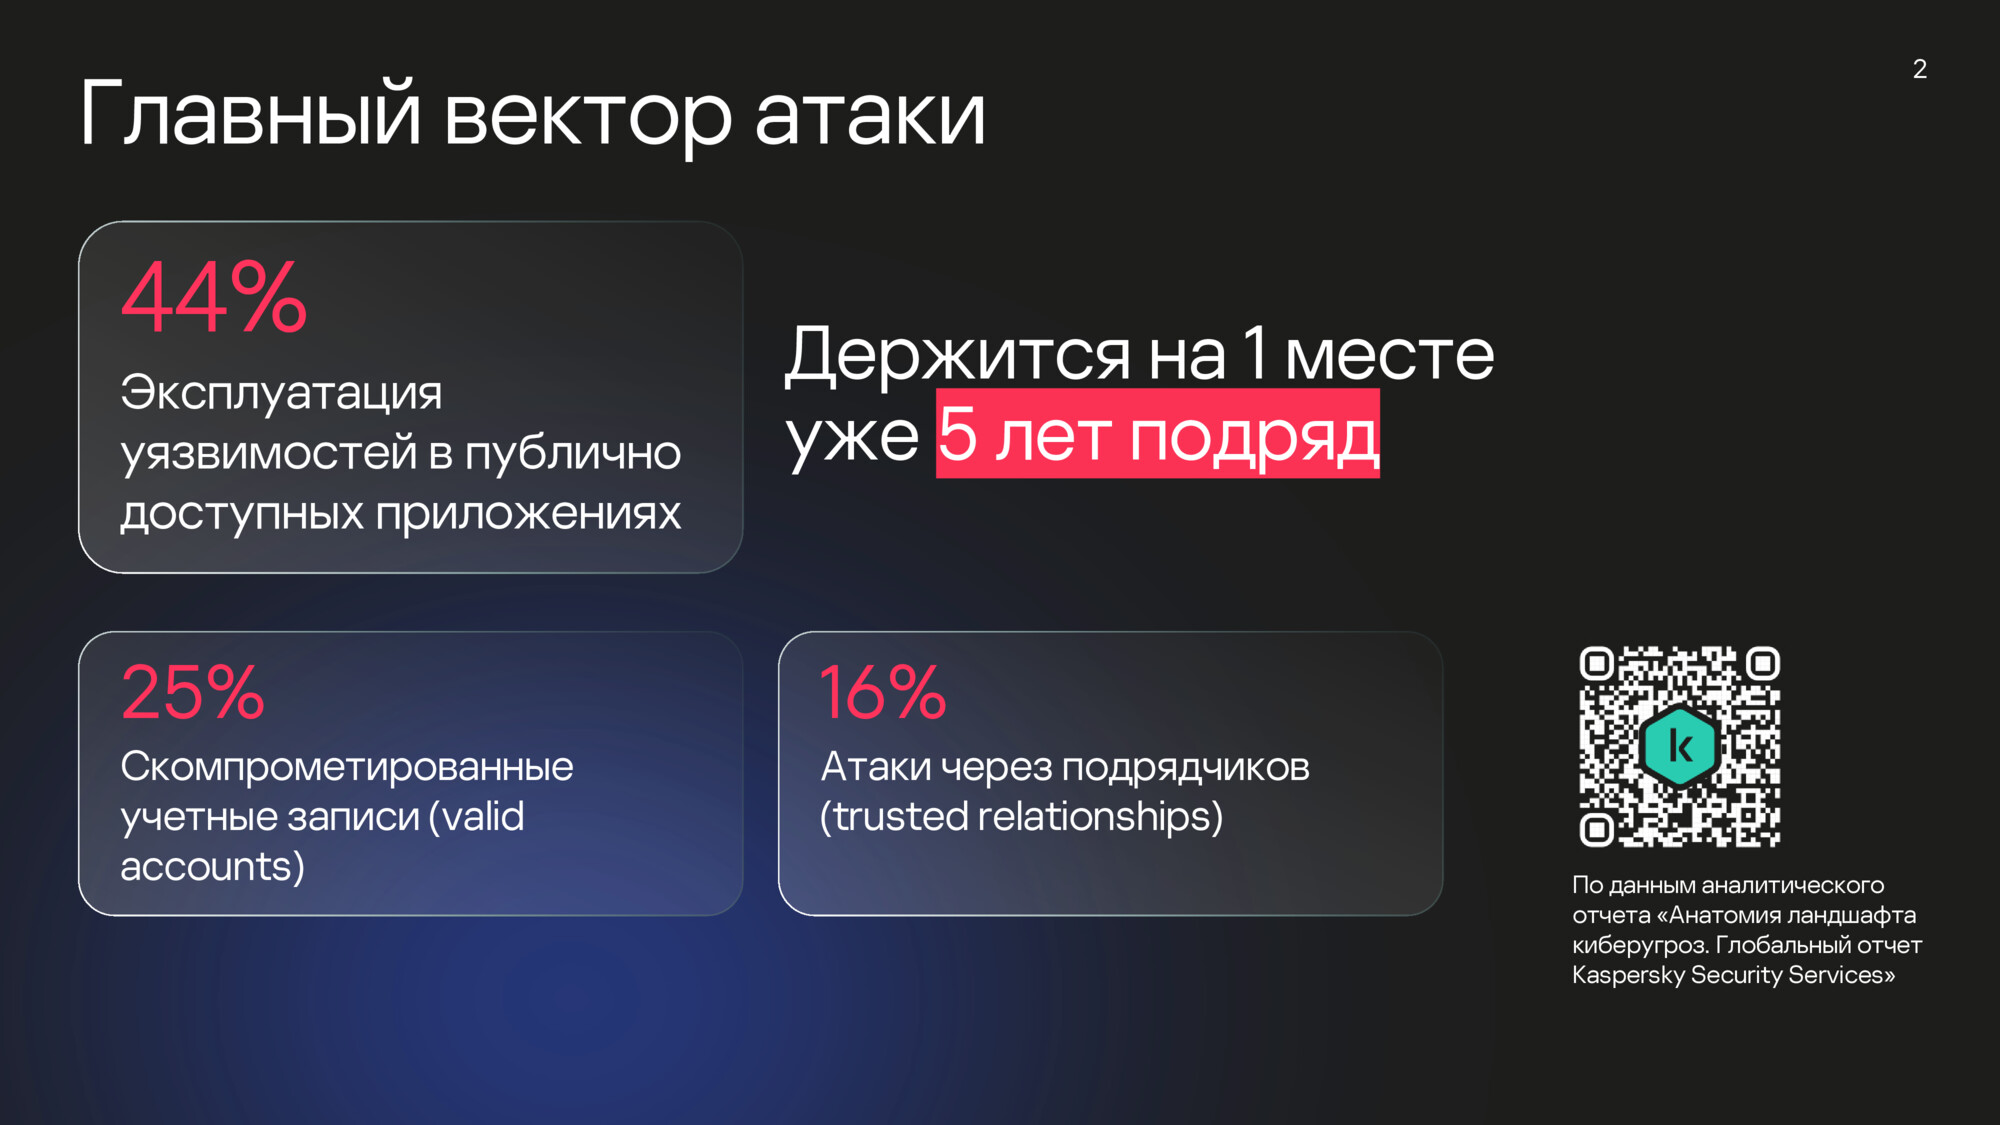
Начали с контекста, почему решение выпустили именно сейчас: уже пять лет как минимум треть атак идёт через уязвимости, и это стабильно первое место в рейтинге векторов атак. После 2022 года российский VM-рынок сильно изменился и пополнился новыми вендорами. Последние два года заказчики Kaspersky просили у компании собственное VM-решение.

Заявленные ключевые преимущества:

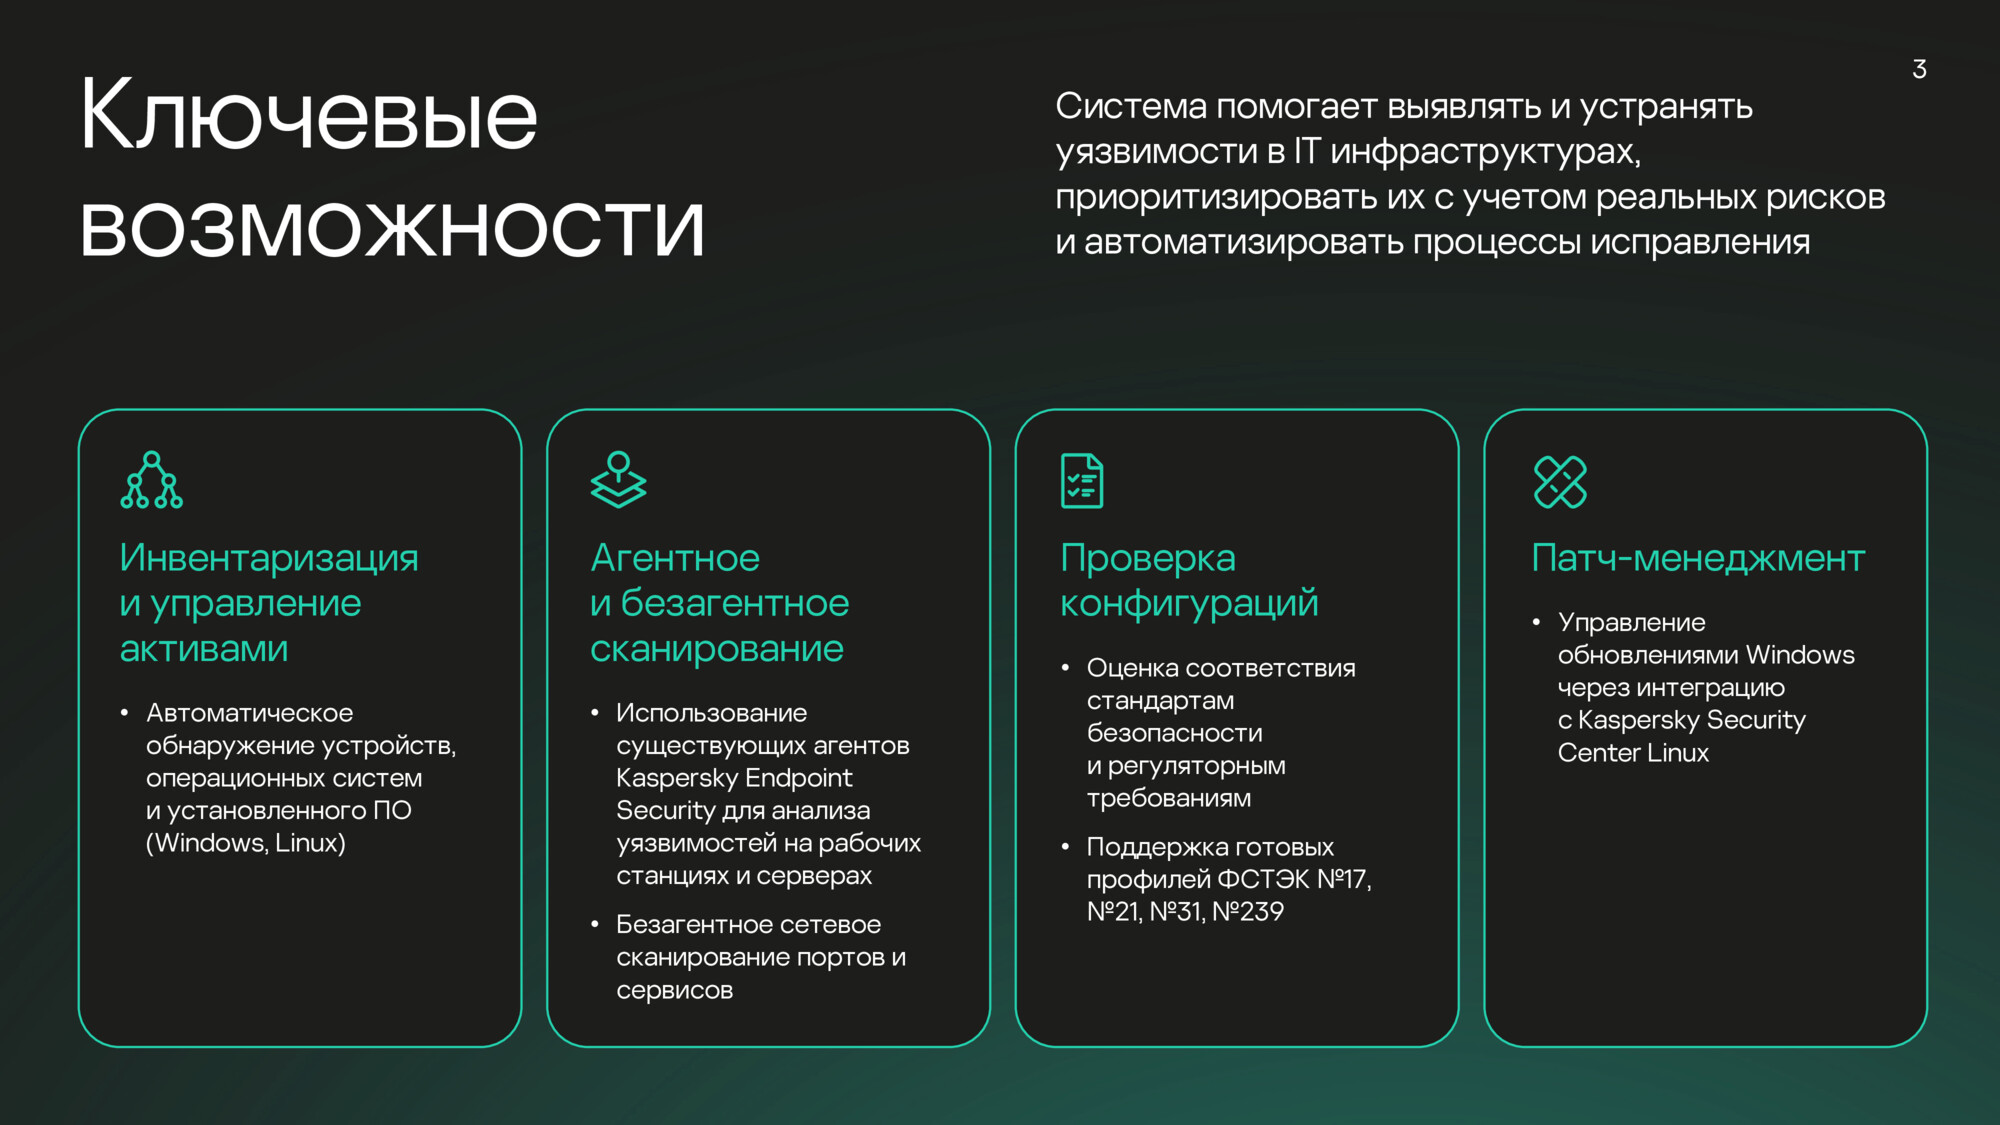
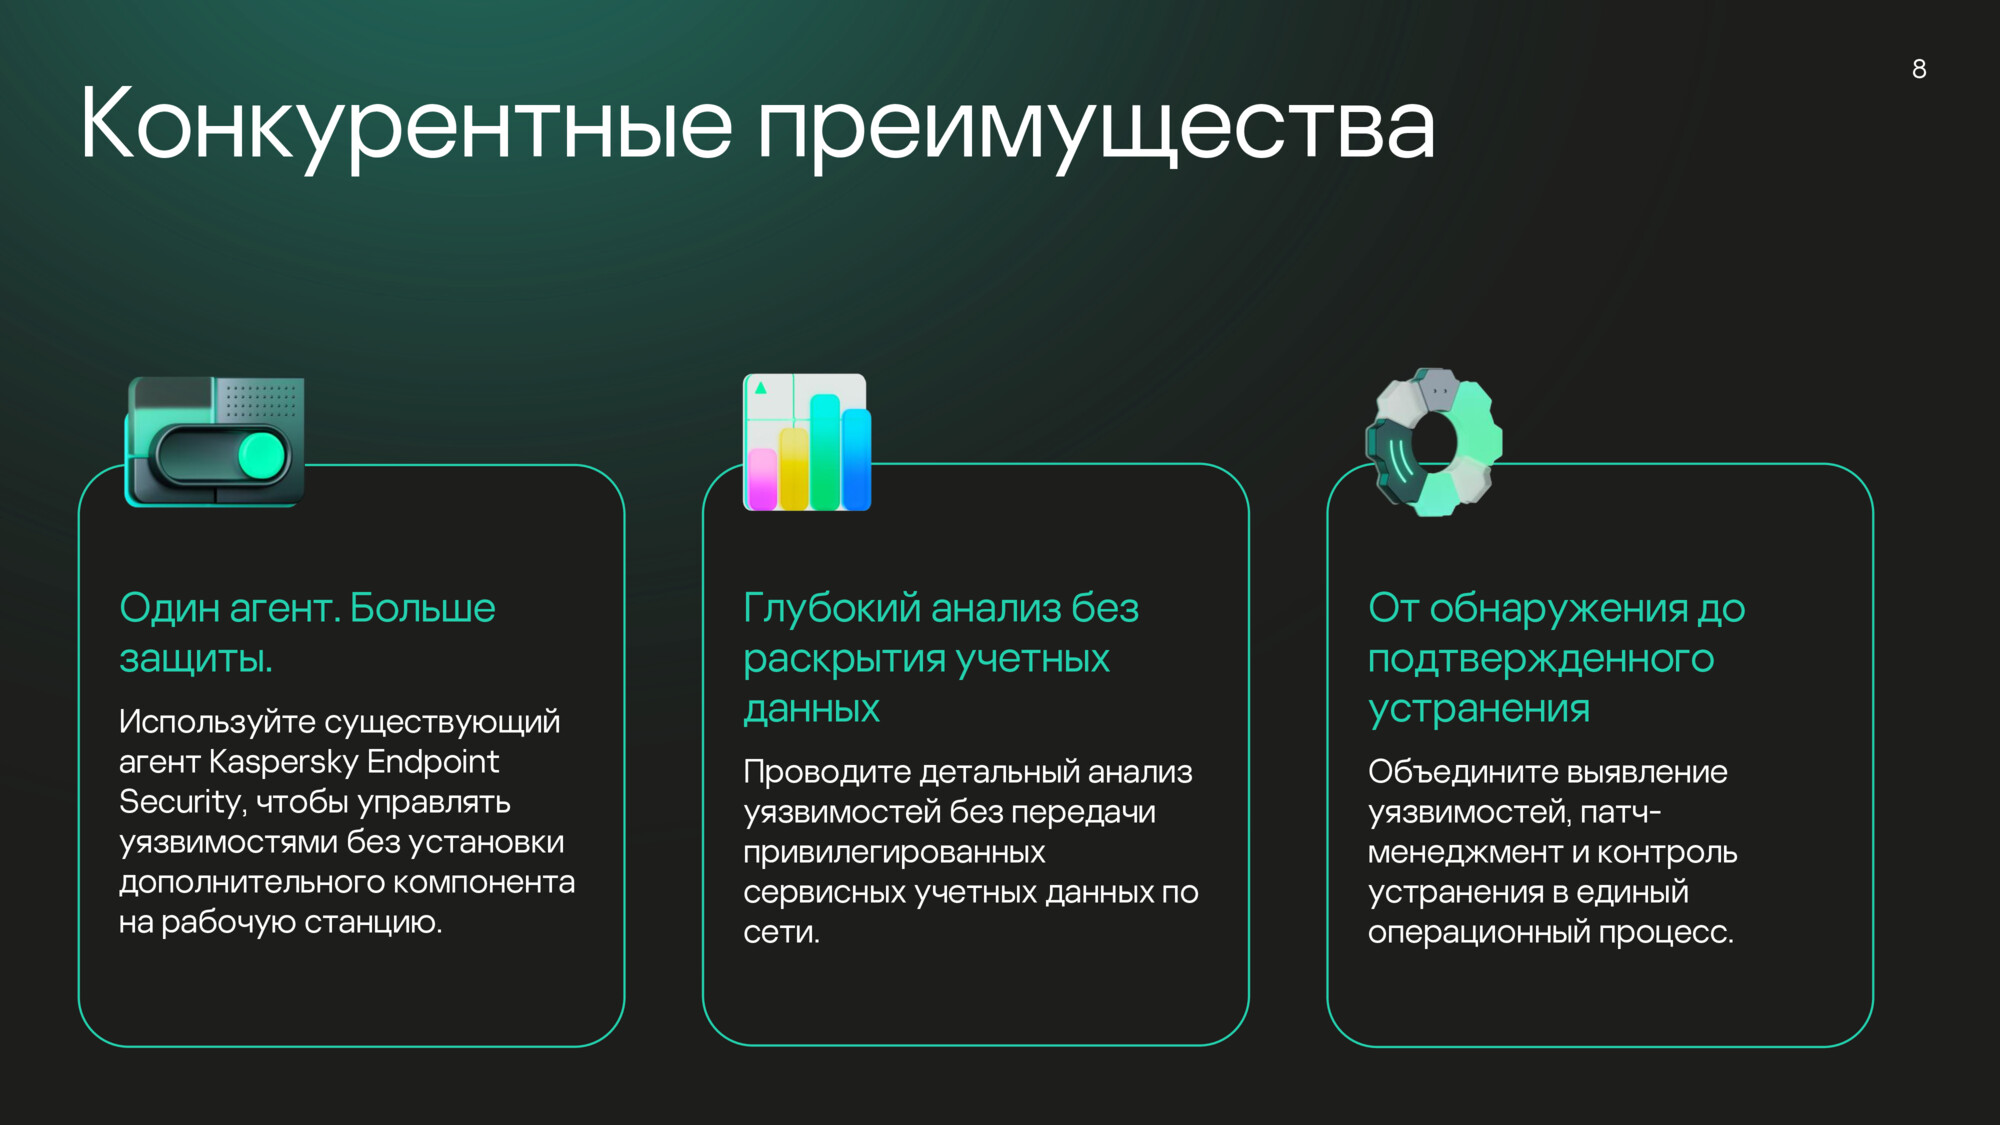
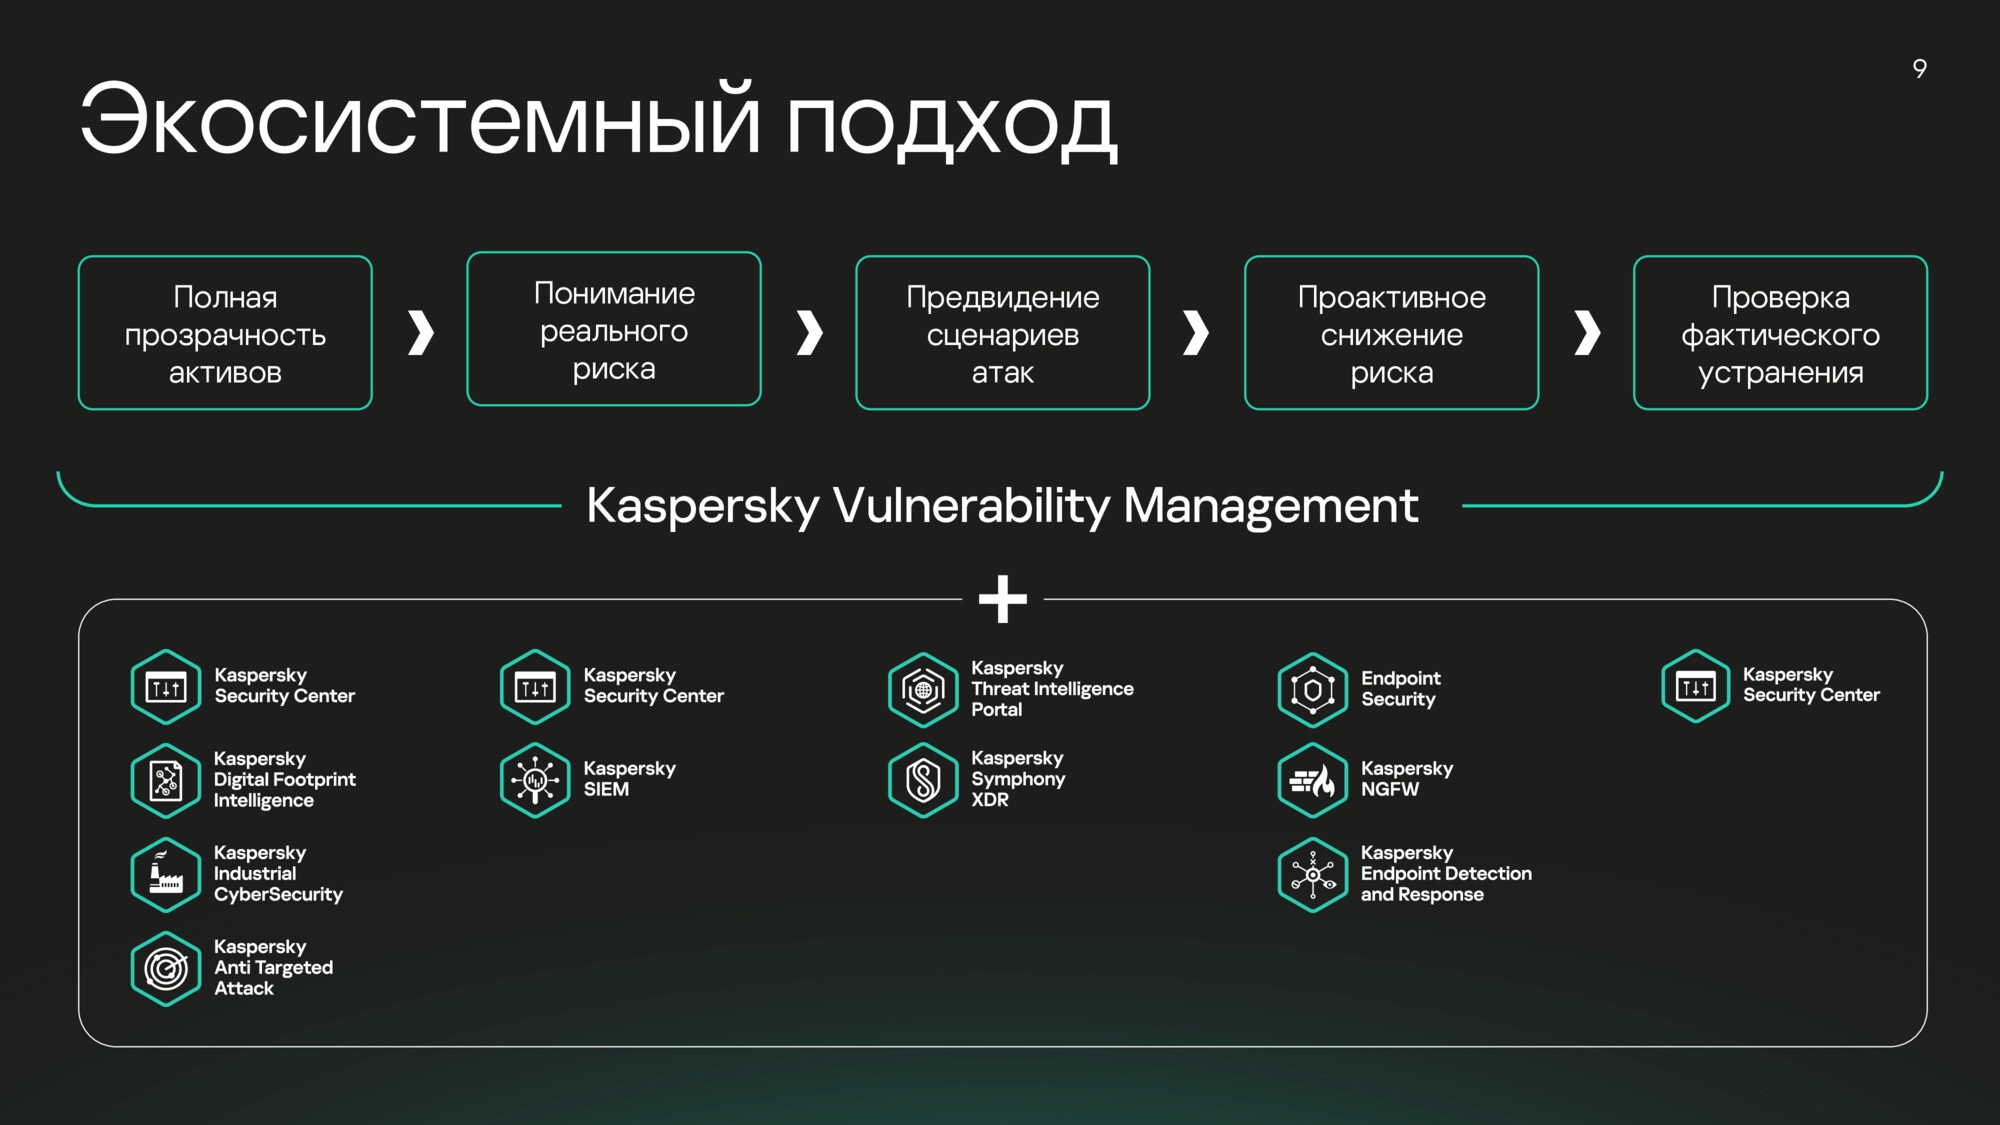
🔻 Инвентаризация и управление активами - зрелая развитая функциональность за счёт бесшовной интеграции с Kaspersky Security Center; заказчики, уже использующие KSC, отмечают простоту инвентаризационного этапа;

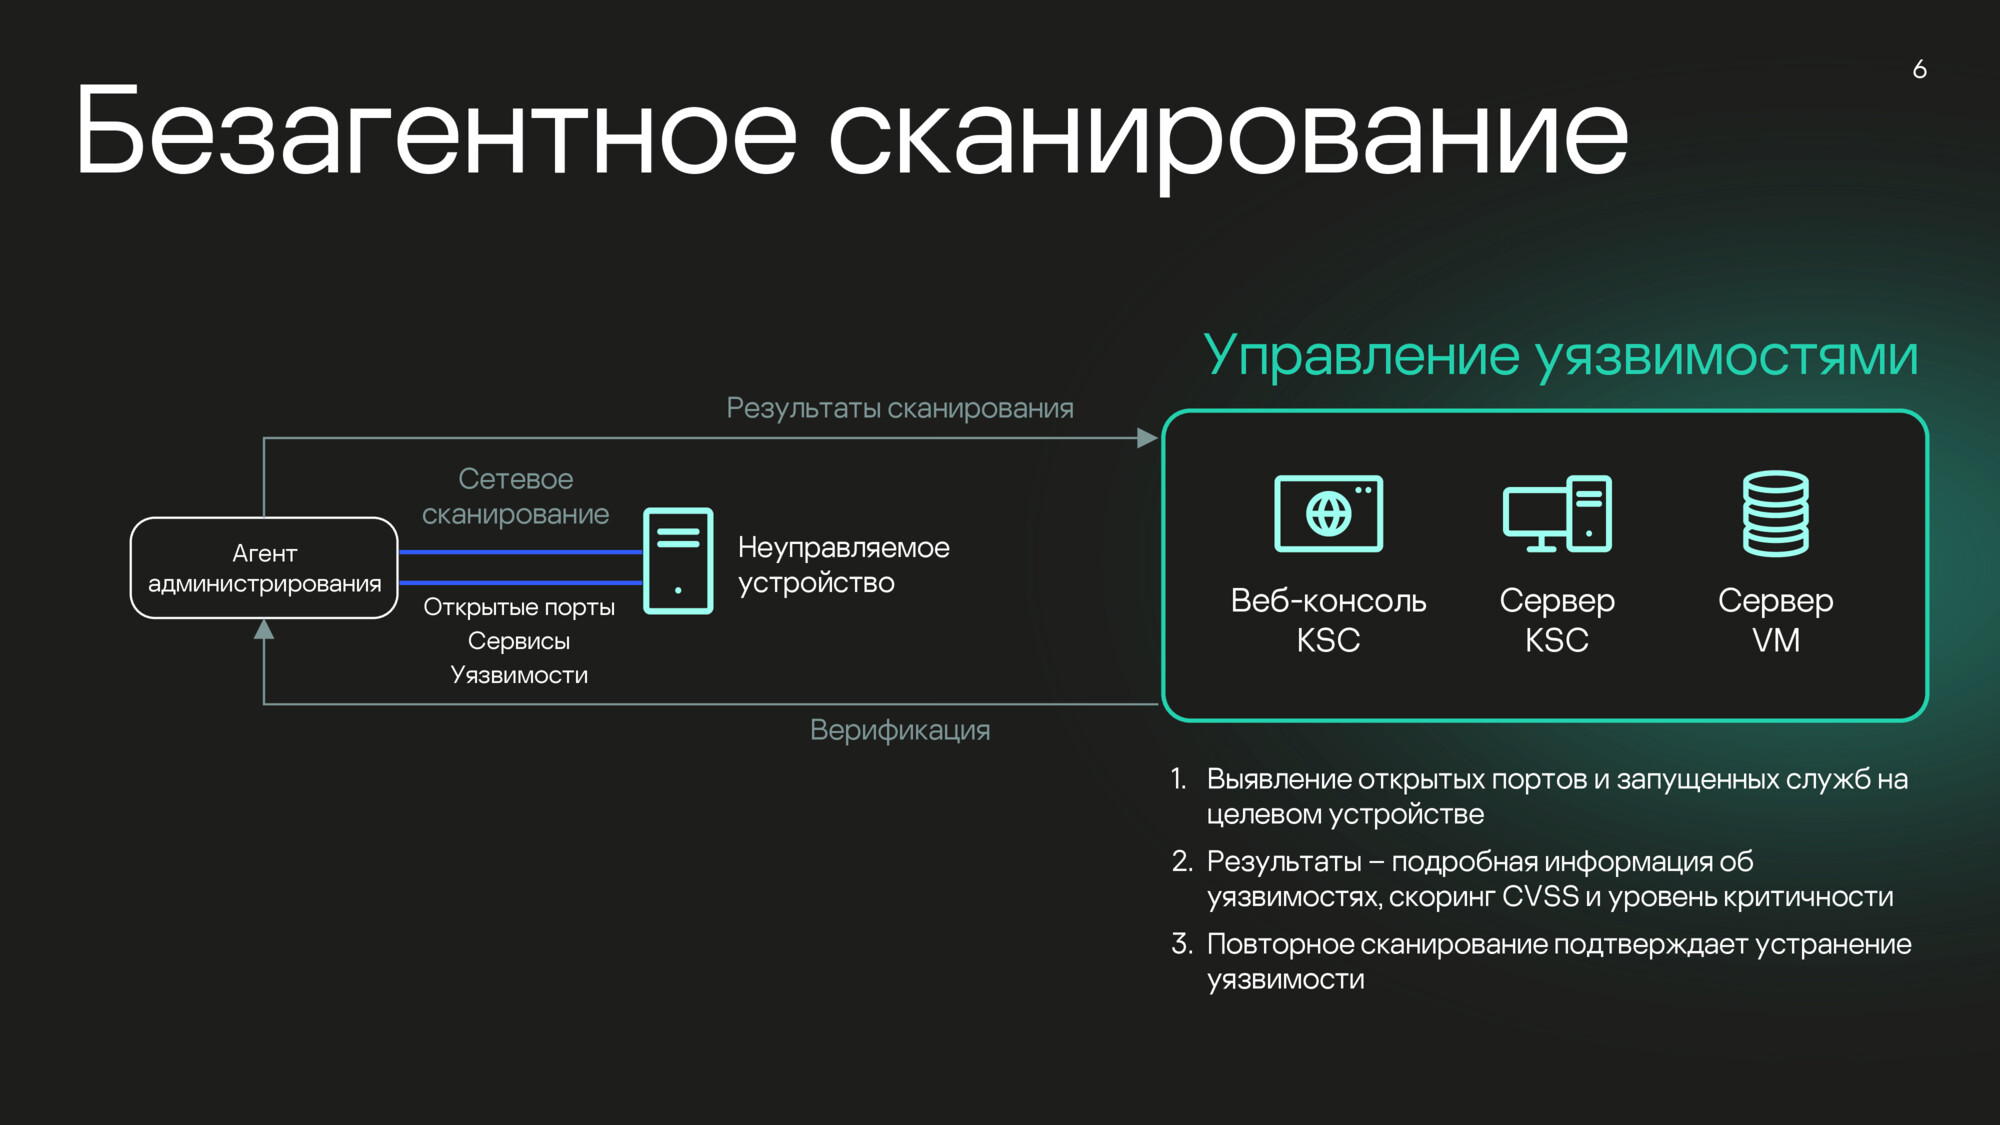
🔻 Несколько способов сканирования - агентный способ (считается преимуществом и более мощным методом) и сетевой скан (альтернатива там, где агент использовать невозможно или не нужно) - охват инфраструктуры с обеих сторон;

🔻 Работа с ошибками конфигураций как с уязвимостями - предустановленные профили ФСТЭК и международные бенчмарки; одна из функциональностей, давшая больше всего положительной обратной связи от партнёров и заказчиков;

🔻 Patch management - функциональность уже была в endpoint-продукте; преимущество в процессной составляющей - возможность пропатчить некоторый перечень ПО, убрав "фоновый шум".

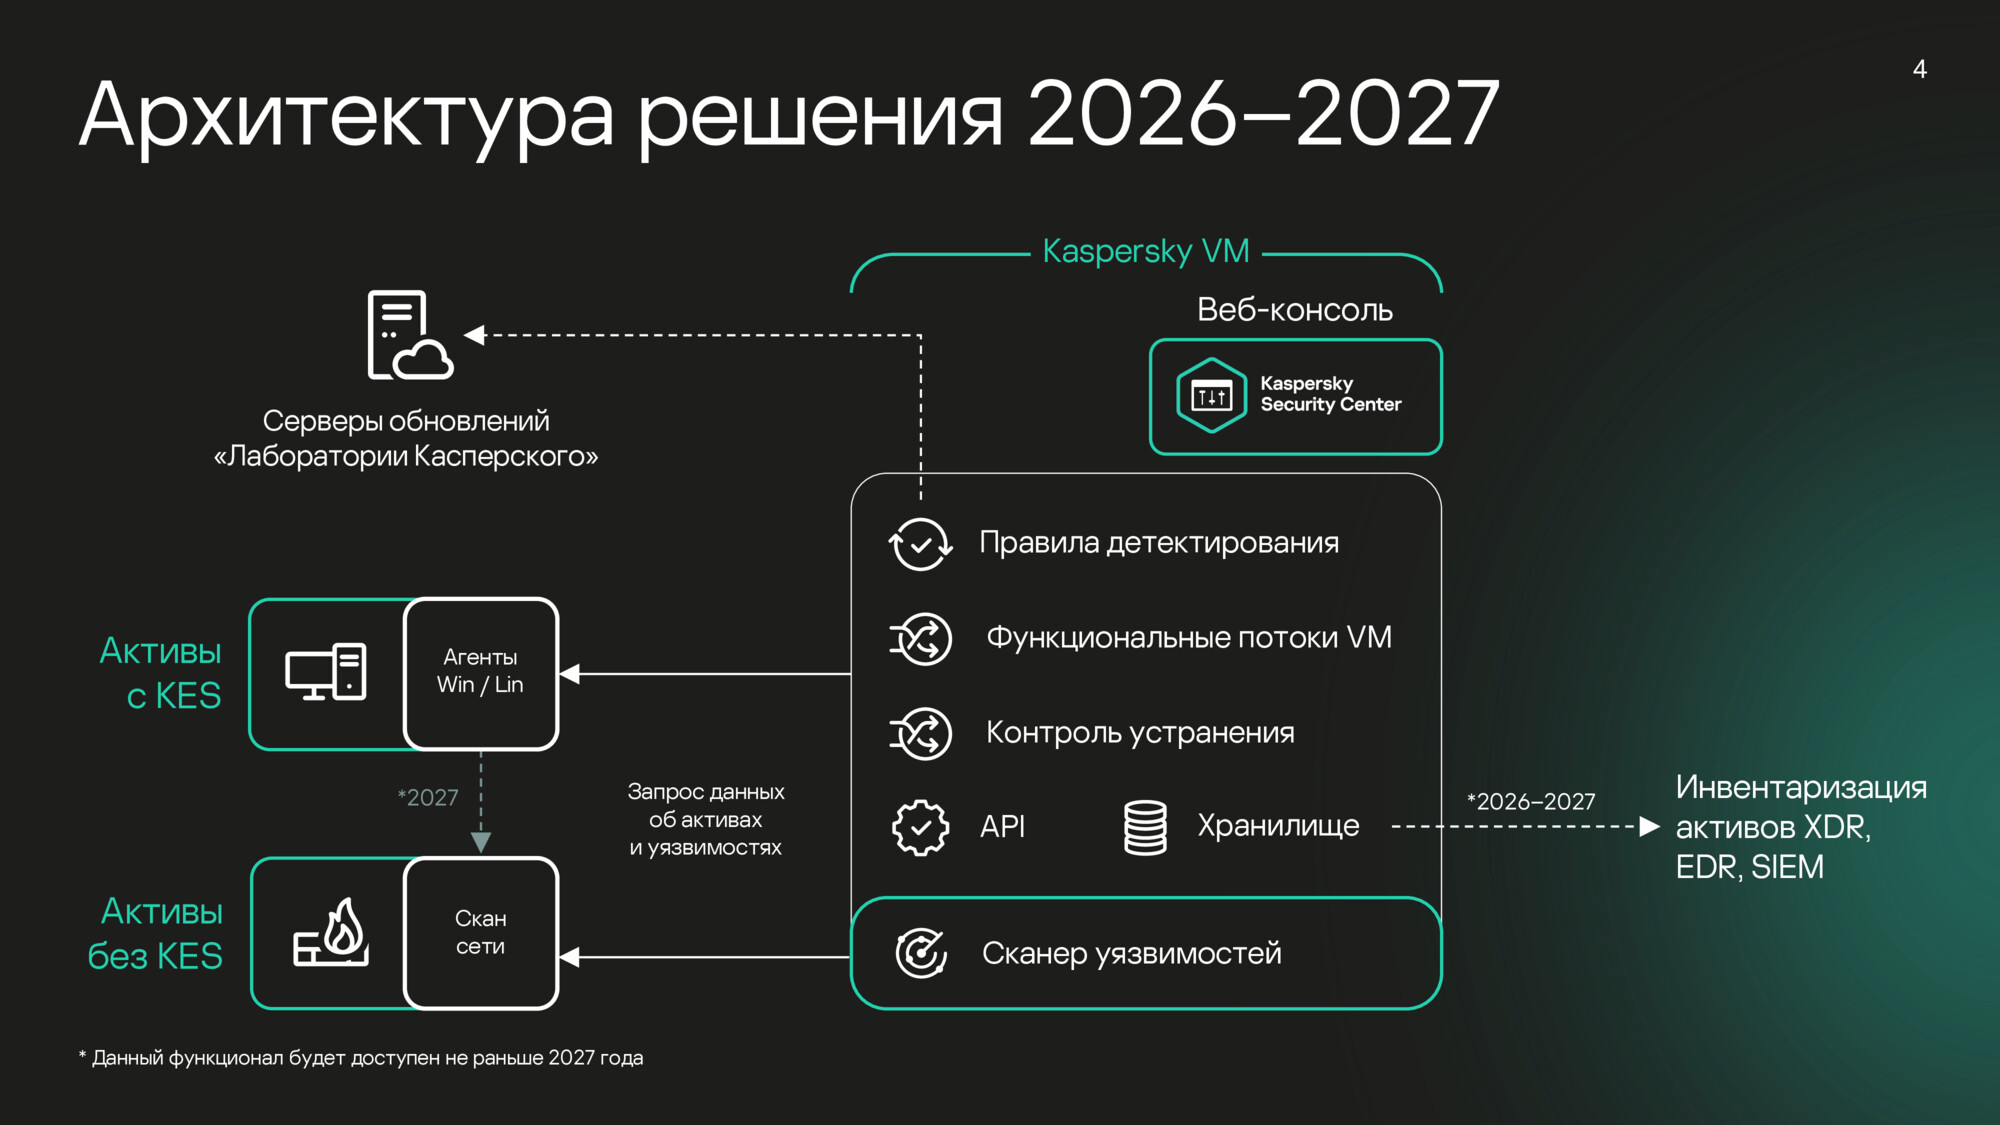
Общая архитектура. Продукт работает в паре с KSC. Для коммерческого релиза VM 1.0 нужен KSC для Linux версии 16.3. VM устанавливается рядом - на том же сервере либо на отдельном. Сам VM (Vulnerability Management) - это несколько сервисов и собственная база данных: у KSC своя база, у VM своя. Используются агенты, подчинённые KSC. Агенты могут устанавливаться на Linux и на Windows - ограничений нет, но версия агентов также должна быть 16.3. У KSC есть веб-консоль. Чтобы добавить в неё разделы, касающиеся VM, устанавливается отдельный плагин.

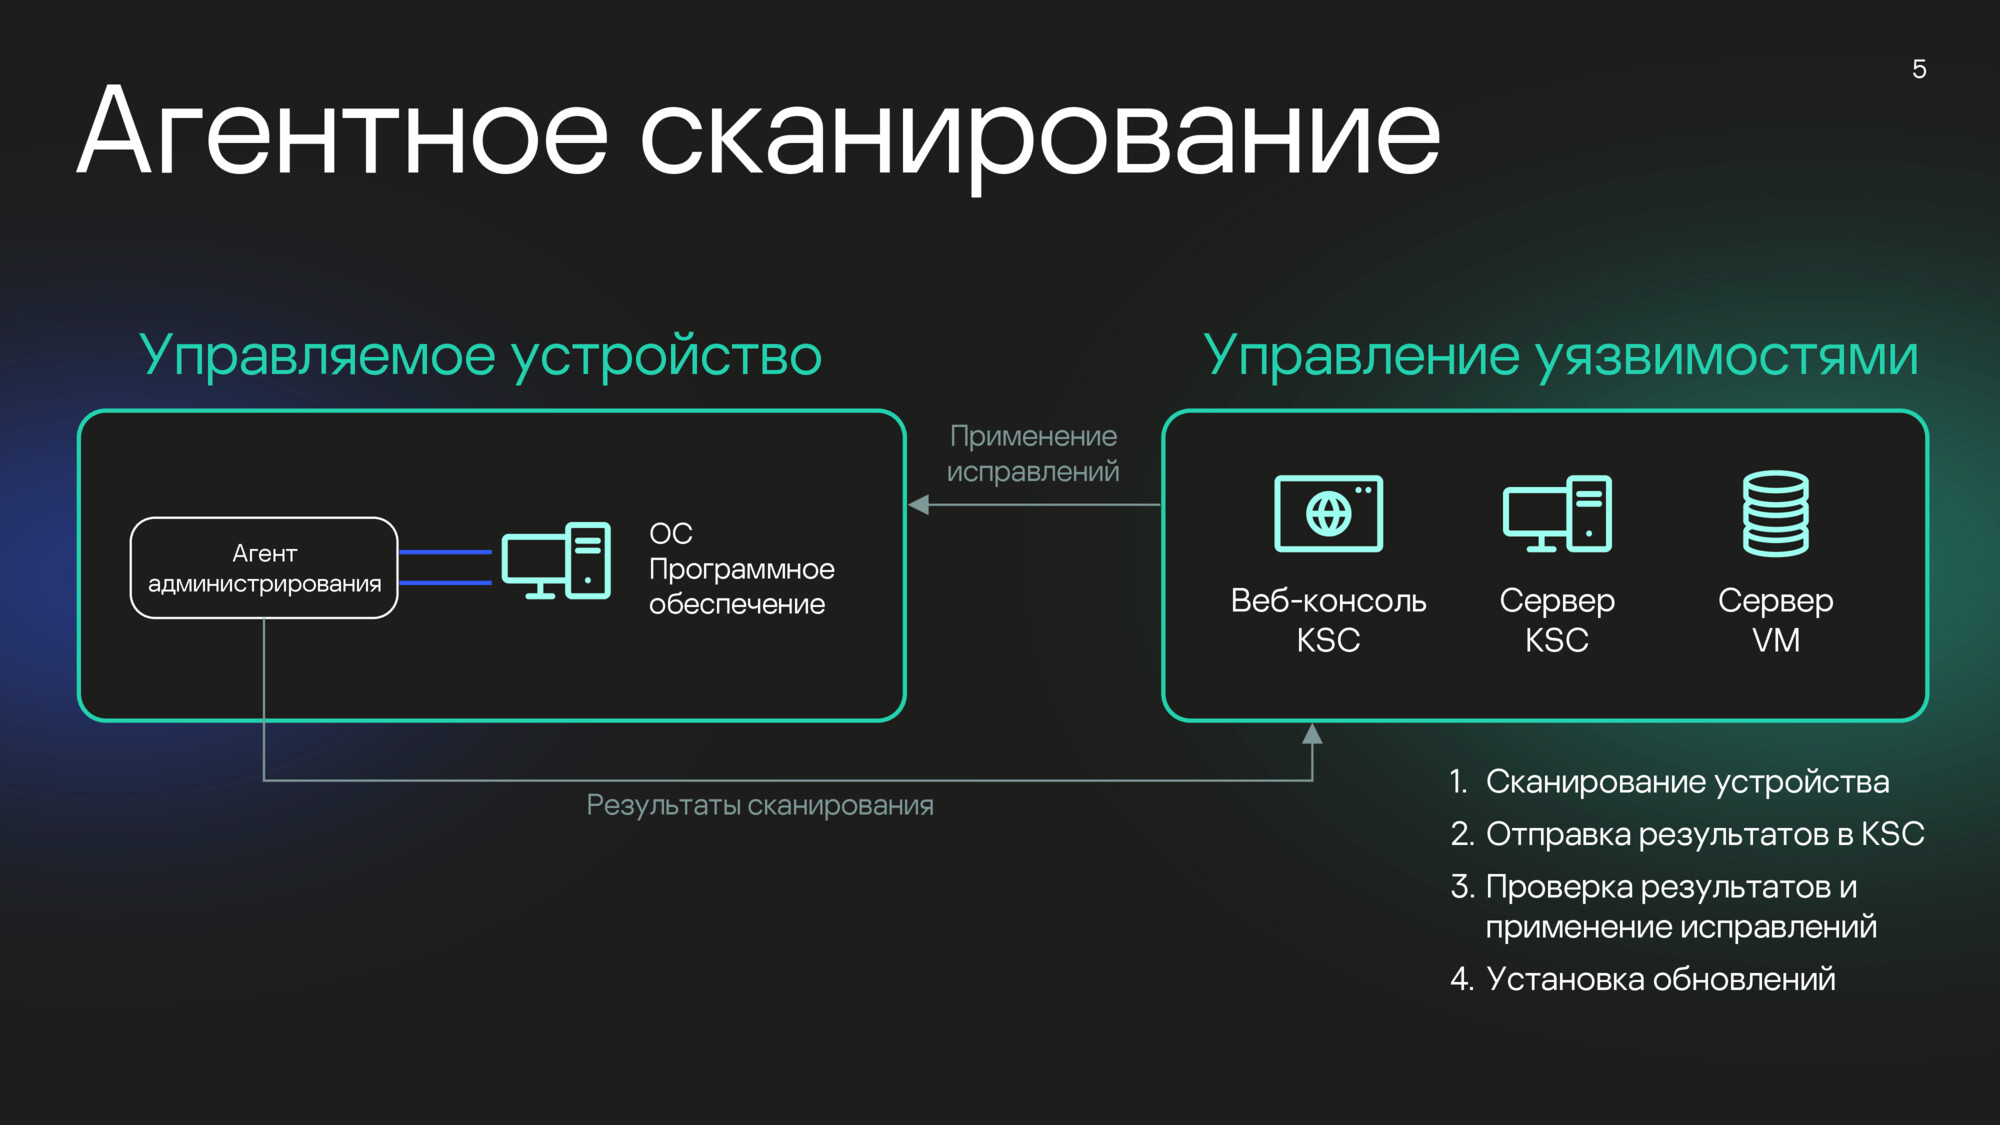
Сценарий агентного сканирования. Агенты собирают информацию с конечных устройств: список установленного ПО, данные об операционной системе - и отправляют её на сервер по расписанию и по триггеру (триггером служит установка или удаление ПО на устройстве). Эта информация накапливается на сервере, где по расписанию, заданному администратором, запускается отдельная задача. Она сверяет полученные данные с базами уязвимостей и формирует результат, который отображается в консоли и отчётах. Этот сценарий можно назвать асинхронным: агенты отправляют информацию в своём темпе, а задача анализа на сервере работает по расписанию администратора. На практике это означает, что если устройство было доступно вчера, а сегодня офлайн - например, сотрудник ушёл в отпуск - и в тот же день в базах появились новые уязвимости, система всё равно найдёт их на этом устройстве, поскольку данные о нём уже сохранены на сервере. Второй вывод: запуск задачи на сервере не влияет на производительность конечных устройств. Задачу можно запускать хоть каждый час - она работает только с данными, уже имеющимися на сервере, независимо от состояния агентов. Передача списка ПО и данные об ОС занимают килобайты, поэтому нагрузка на сеть и вычислительные ресурсы минимальна и, скорее всего, останется незаметной.

Декларируемые преимущества агентного сканирования:

🔸 Если заказчик уже использует endpoint-агент "Лаборатории Касперского", это тот же агент - к нему просто добавляется функциональность управления уязвимостями. Именно поэтому внедрение простое: основной движок в инфраструктуре компании уже есть.

🔸 Агент передаёт на сервер сканирования данные о том, какие настройки на рабочей станции закрыты, какой порт закрыт или какое ПО "заблокировано". Благодаря этому в сводке уязвимостей не появляются уязвимости для "ПО, к которому нет доступа". Такие детали снижают число ложных срабатываний и делают итоговую картину более точной. Мой комментарий: Это интересный момент. По сути, продукт каким-то образом по умолчанию фильтрует детектируемые уязвимости по дополнительному набору критериев. Какие именно это критерии и насколько такое поведение корректно - нужно будет разбираться отдельно, поэтому здесь ждём подробностей. 😉

🔸 Агент не требует передачи учётных данных, поскольку уже работает под достаточно привилегированной учётной записью на конечном устройстве - передавать креды по сети не нужно. При атаках хакеры в первую очередь охотятся за учёткой сканера, работающего под админскими правами. В случае агентного сканирования единой учётной записи нет - у каждой рабочей станции своя учётка, поэтому этот риск снимается.

Читать далее →