
Архив метки: PositiveTechnologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

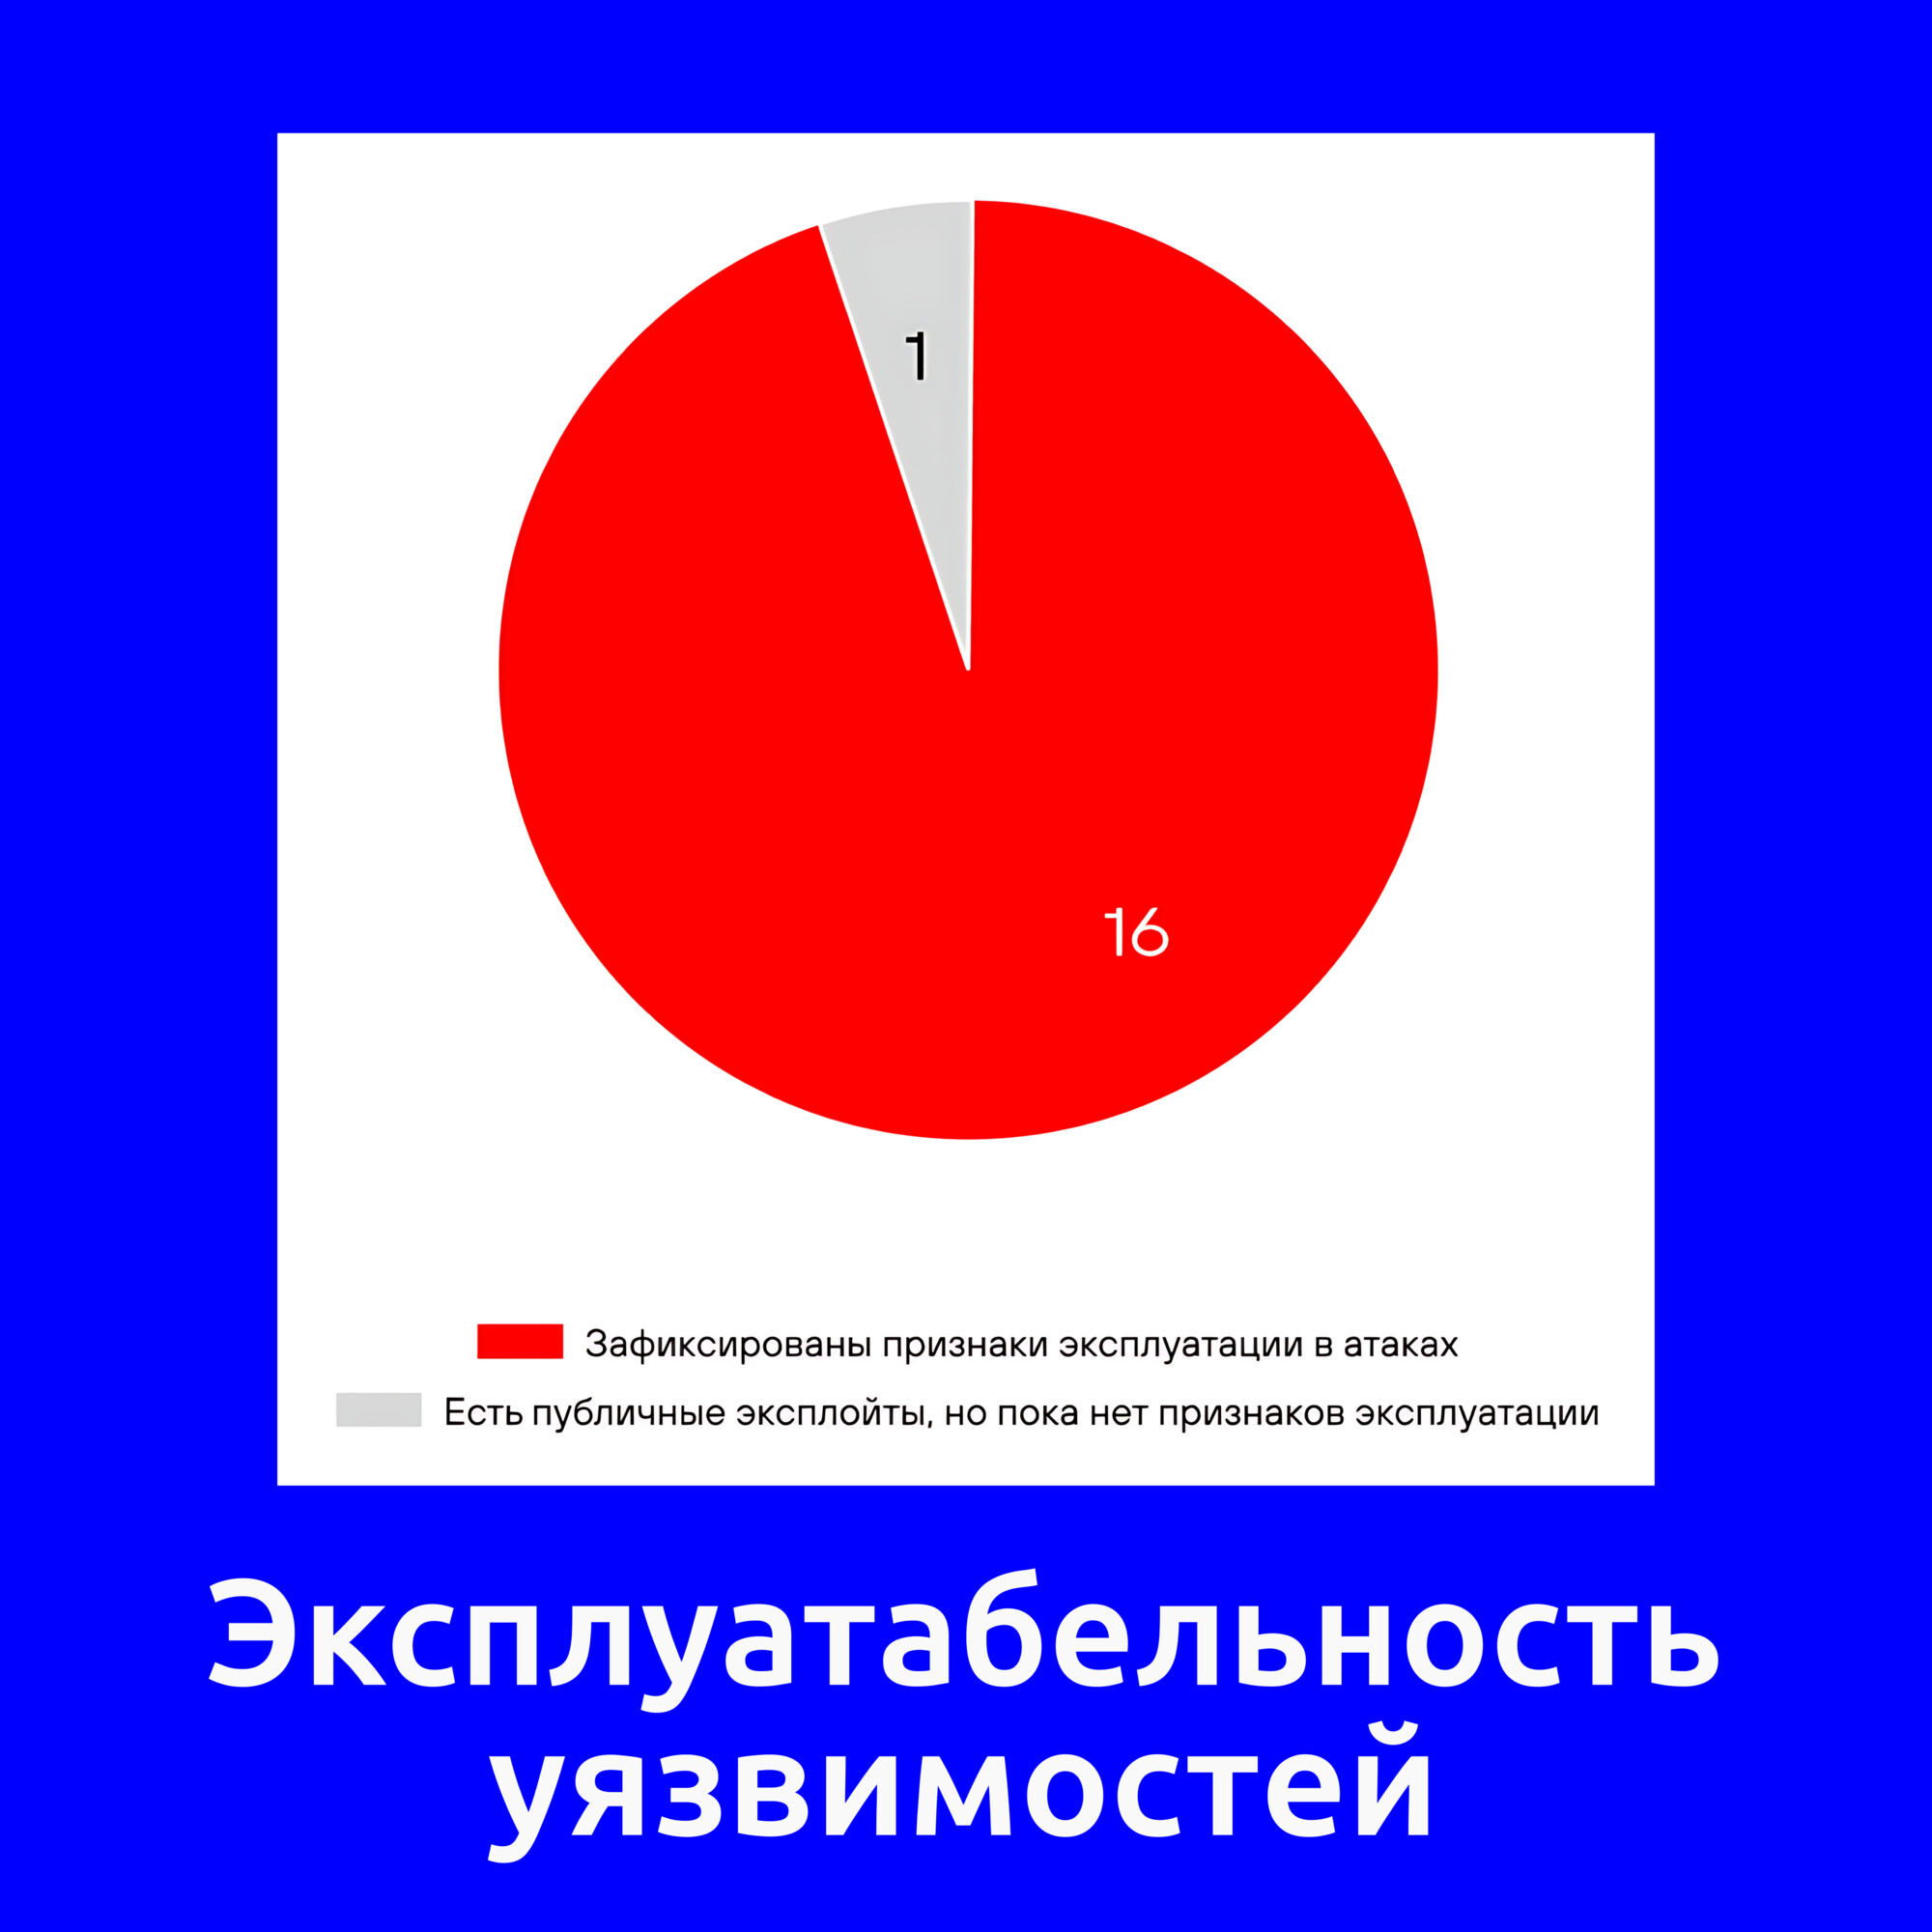
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

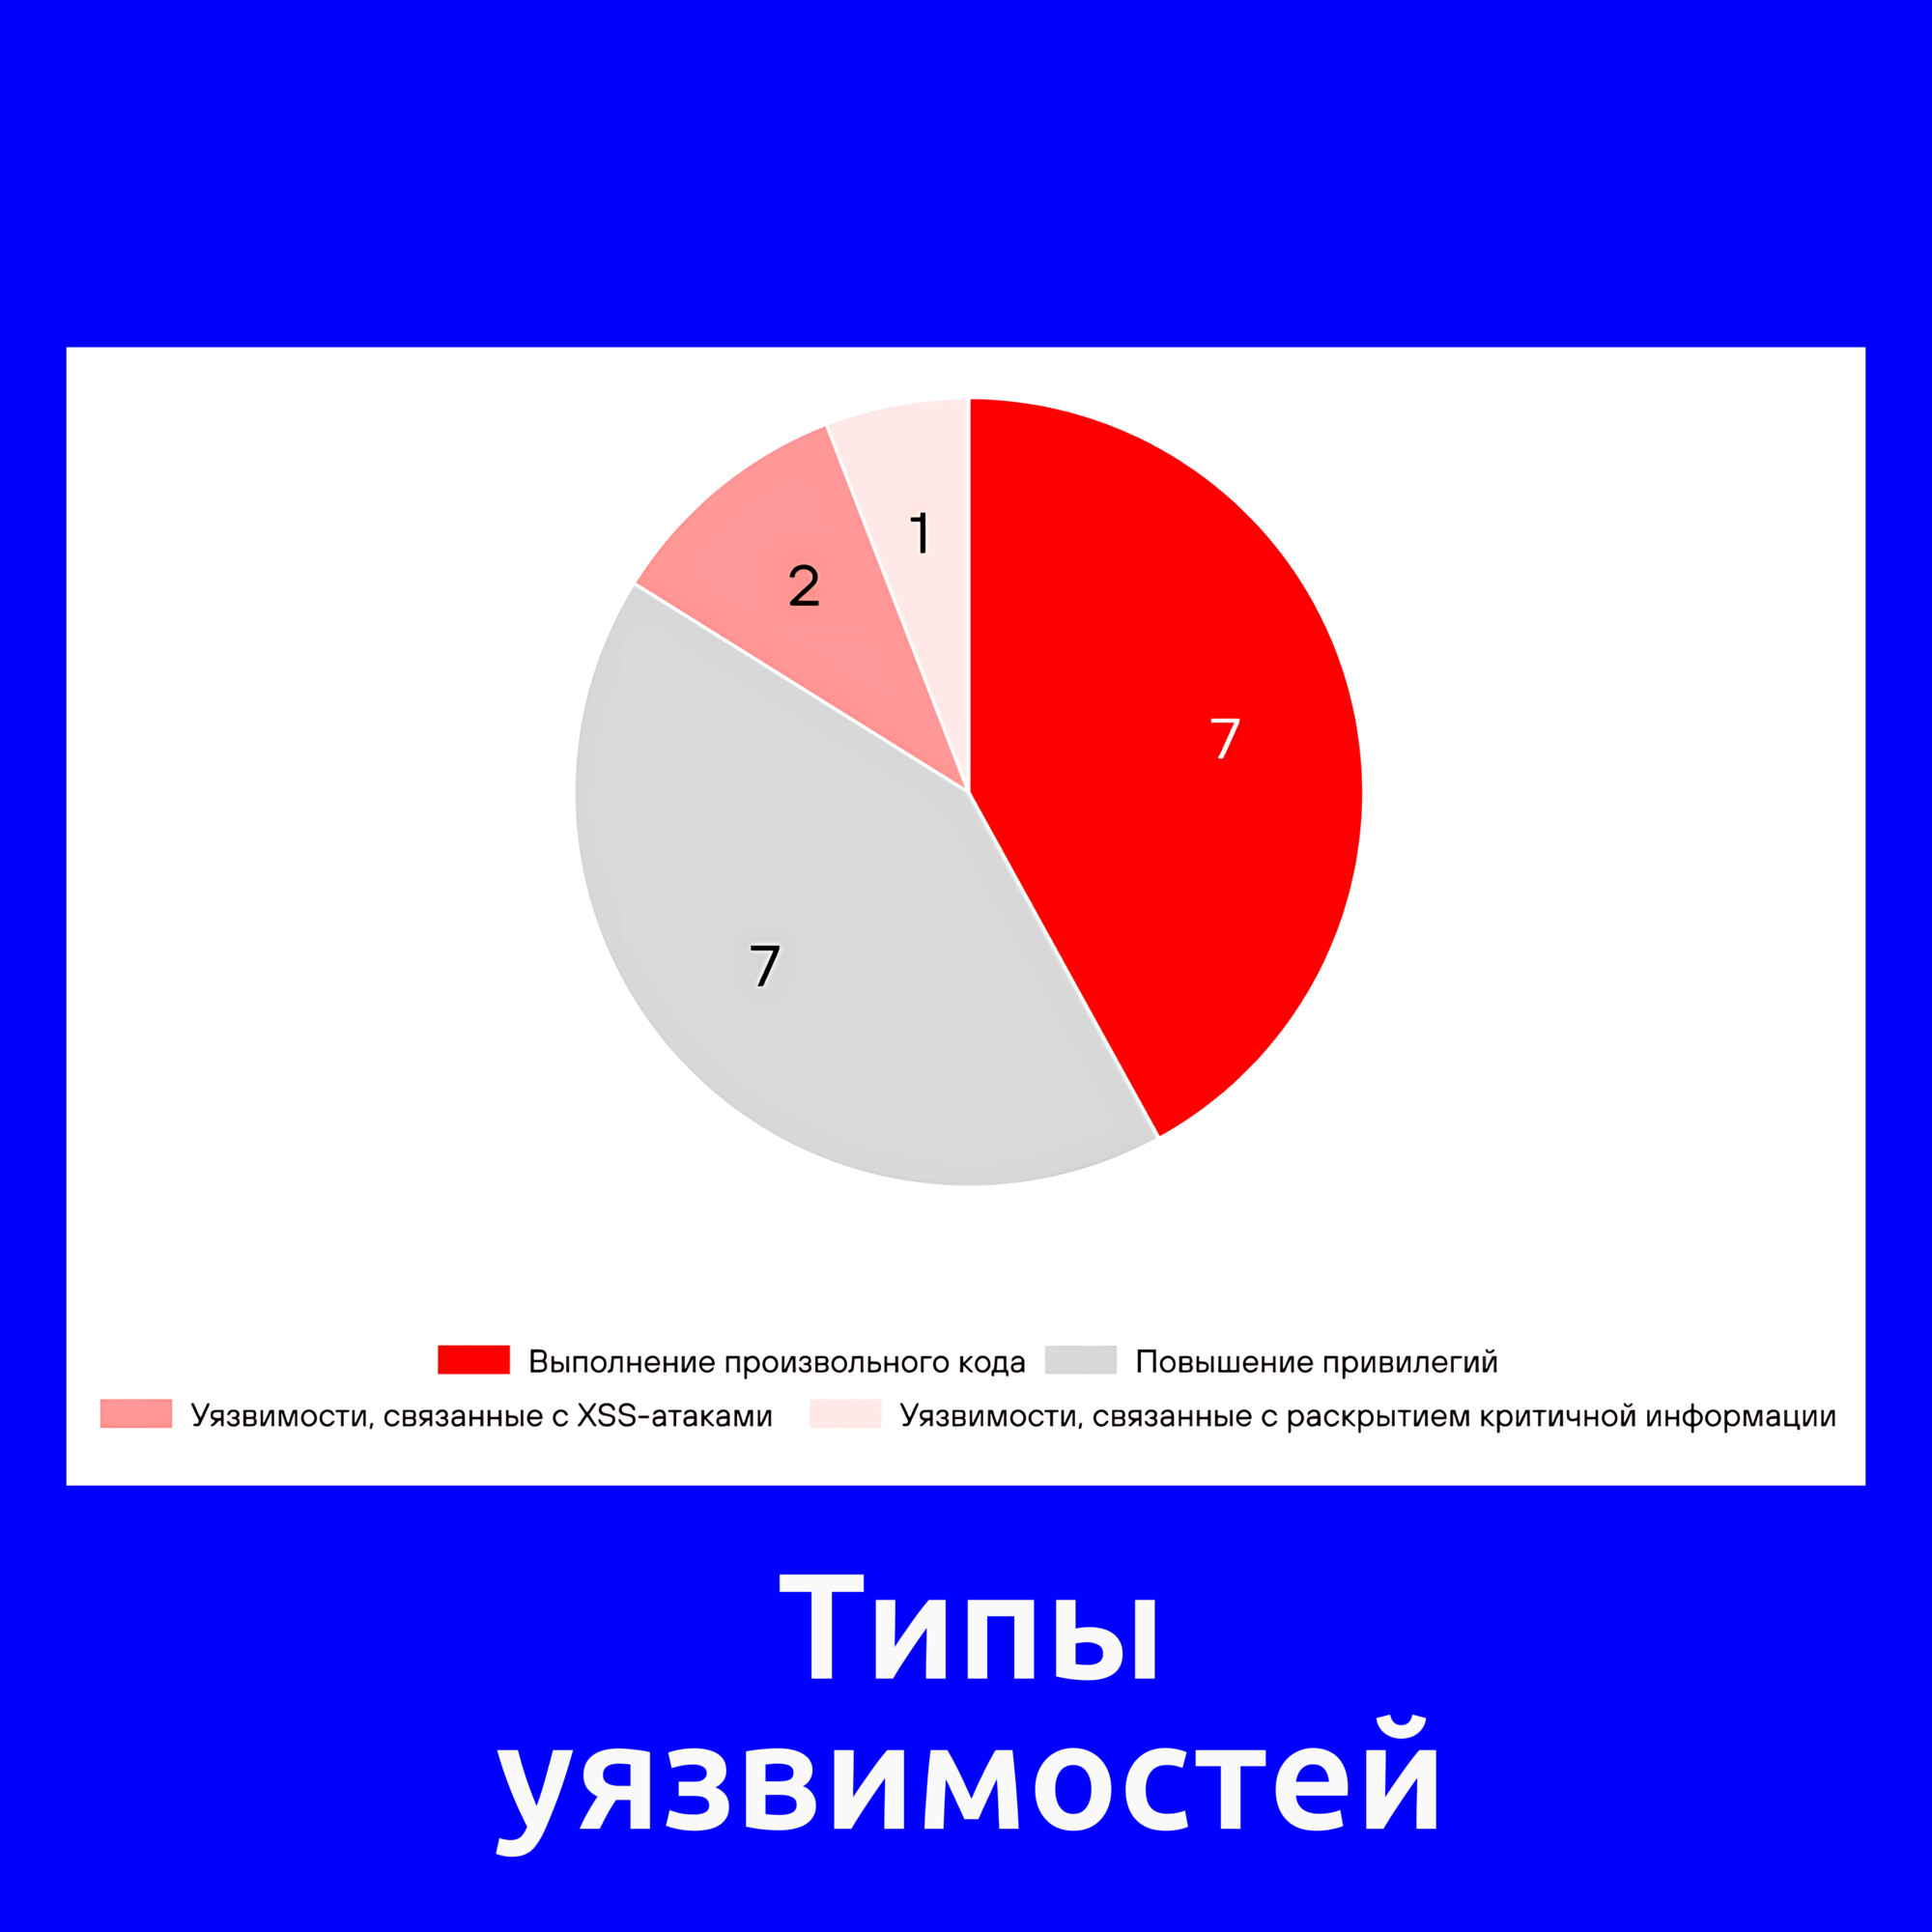
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

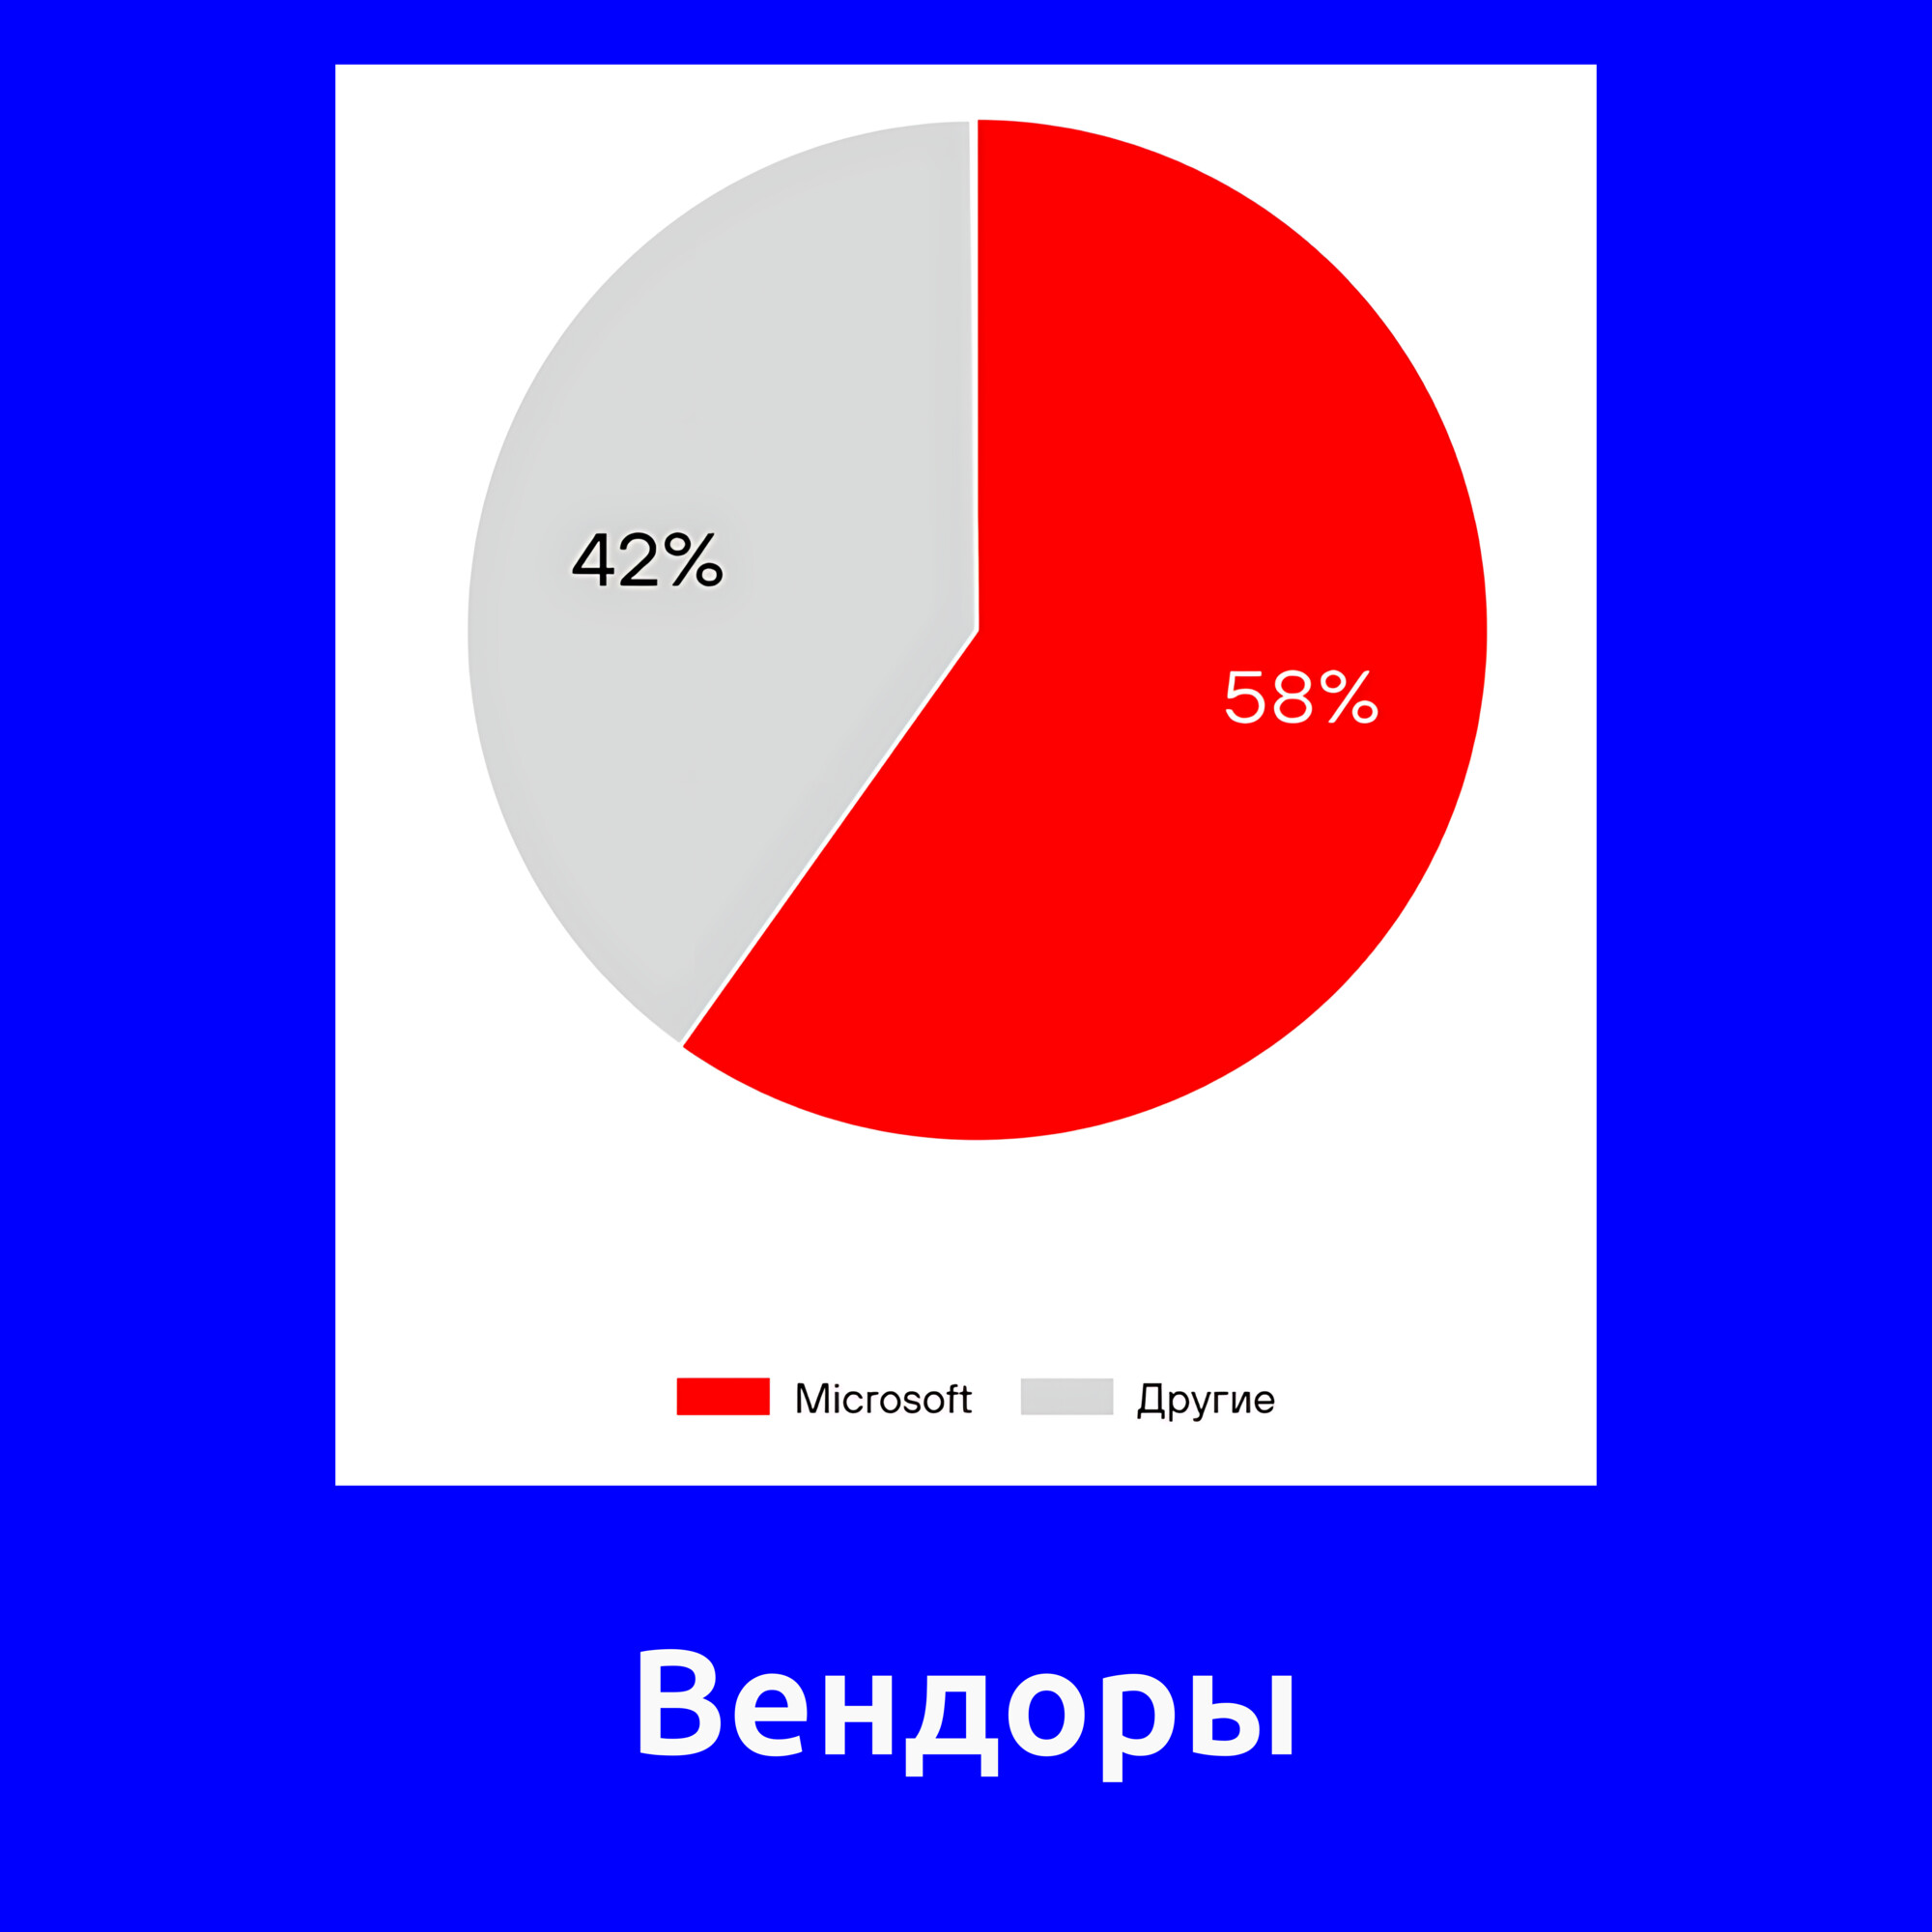
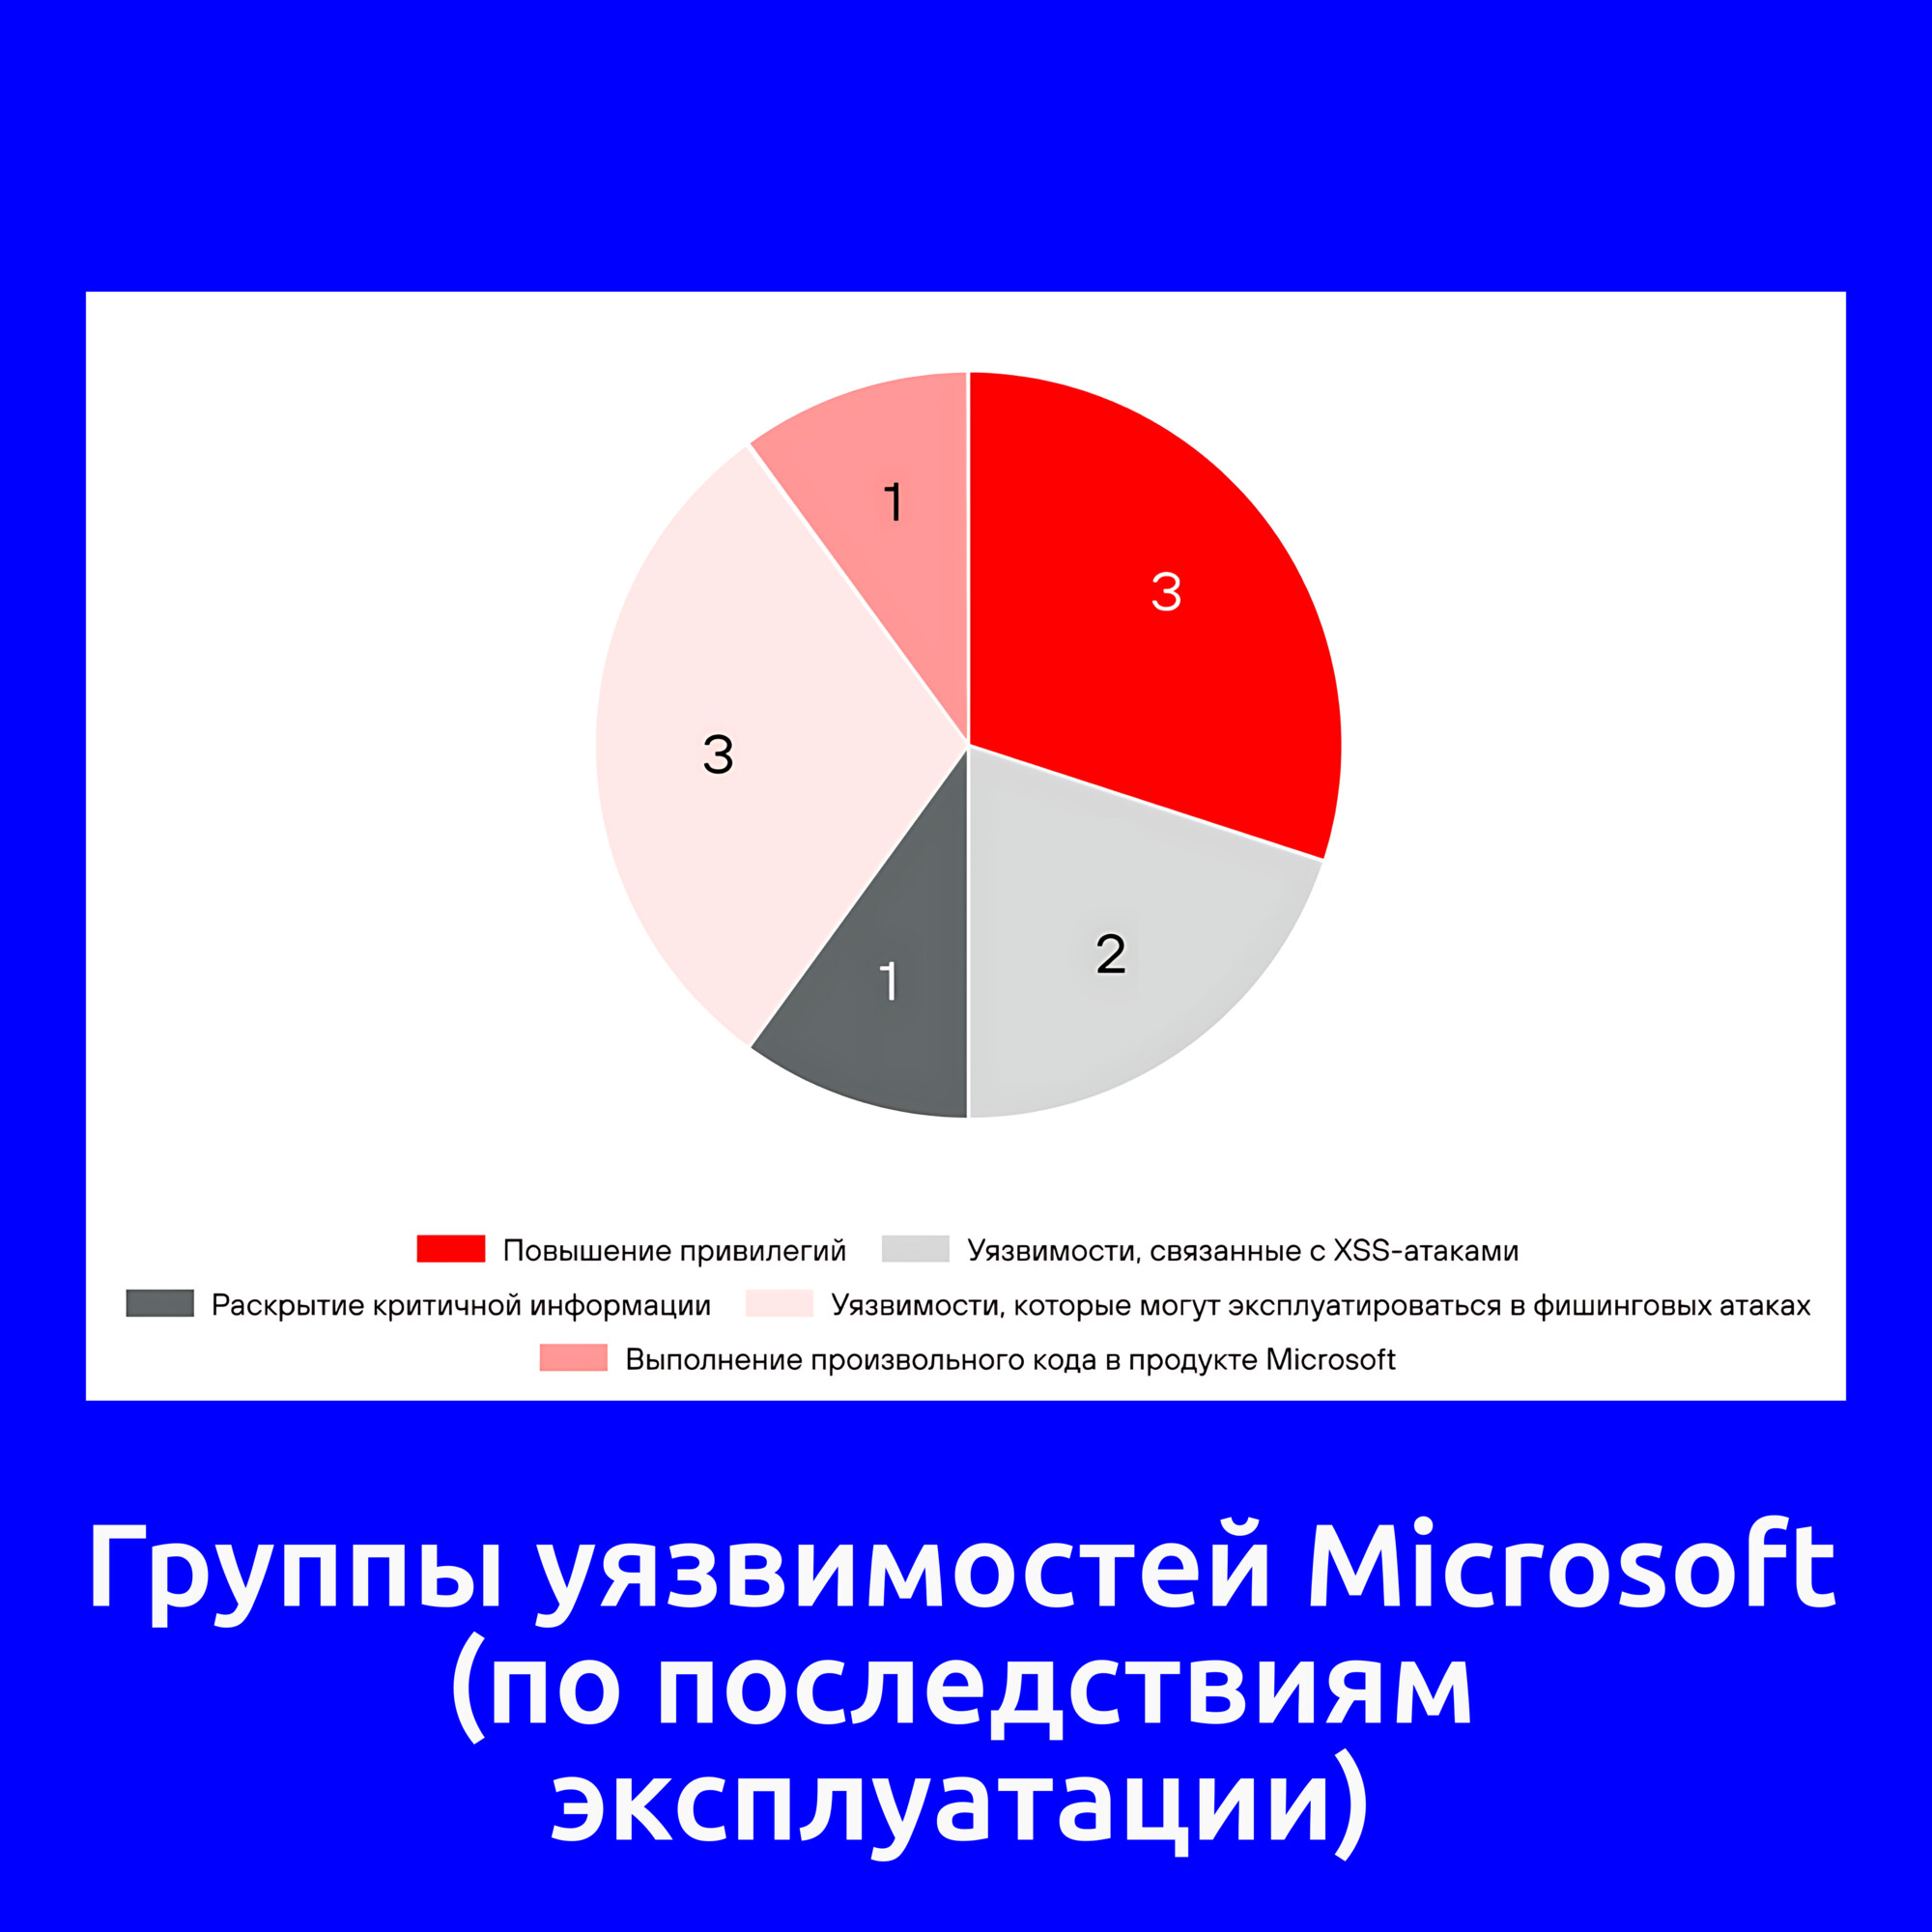
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

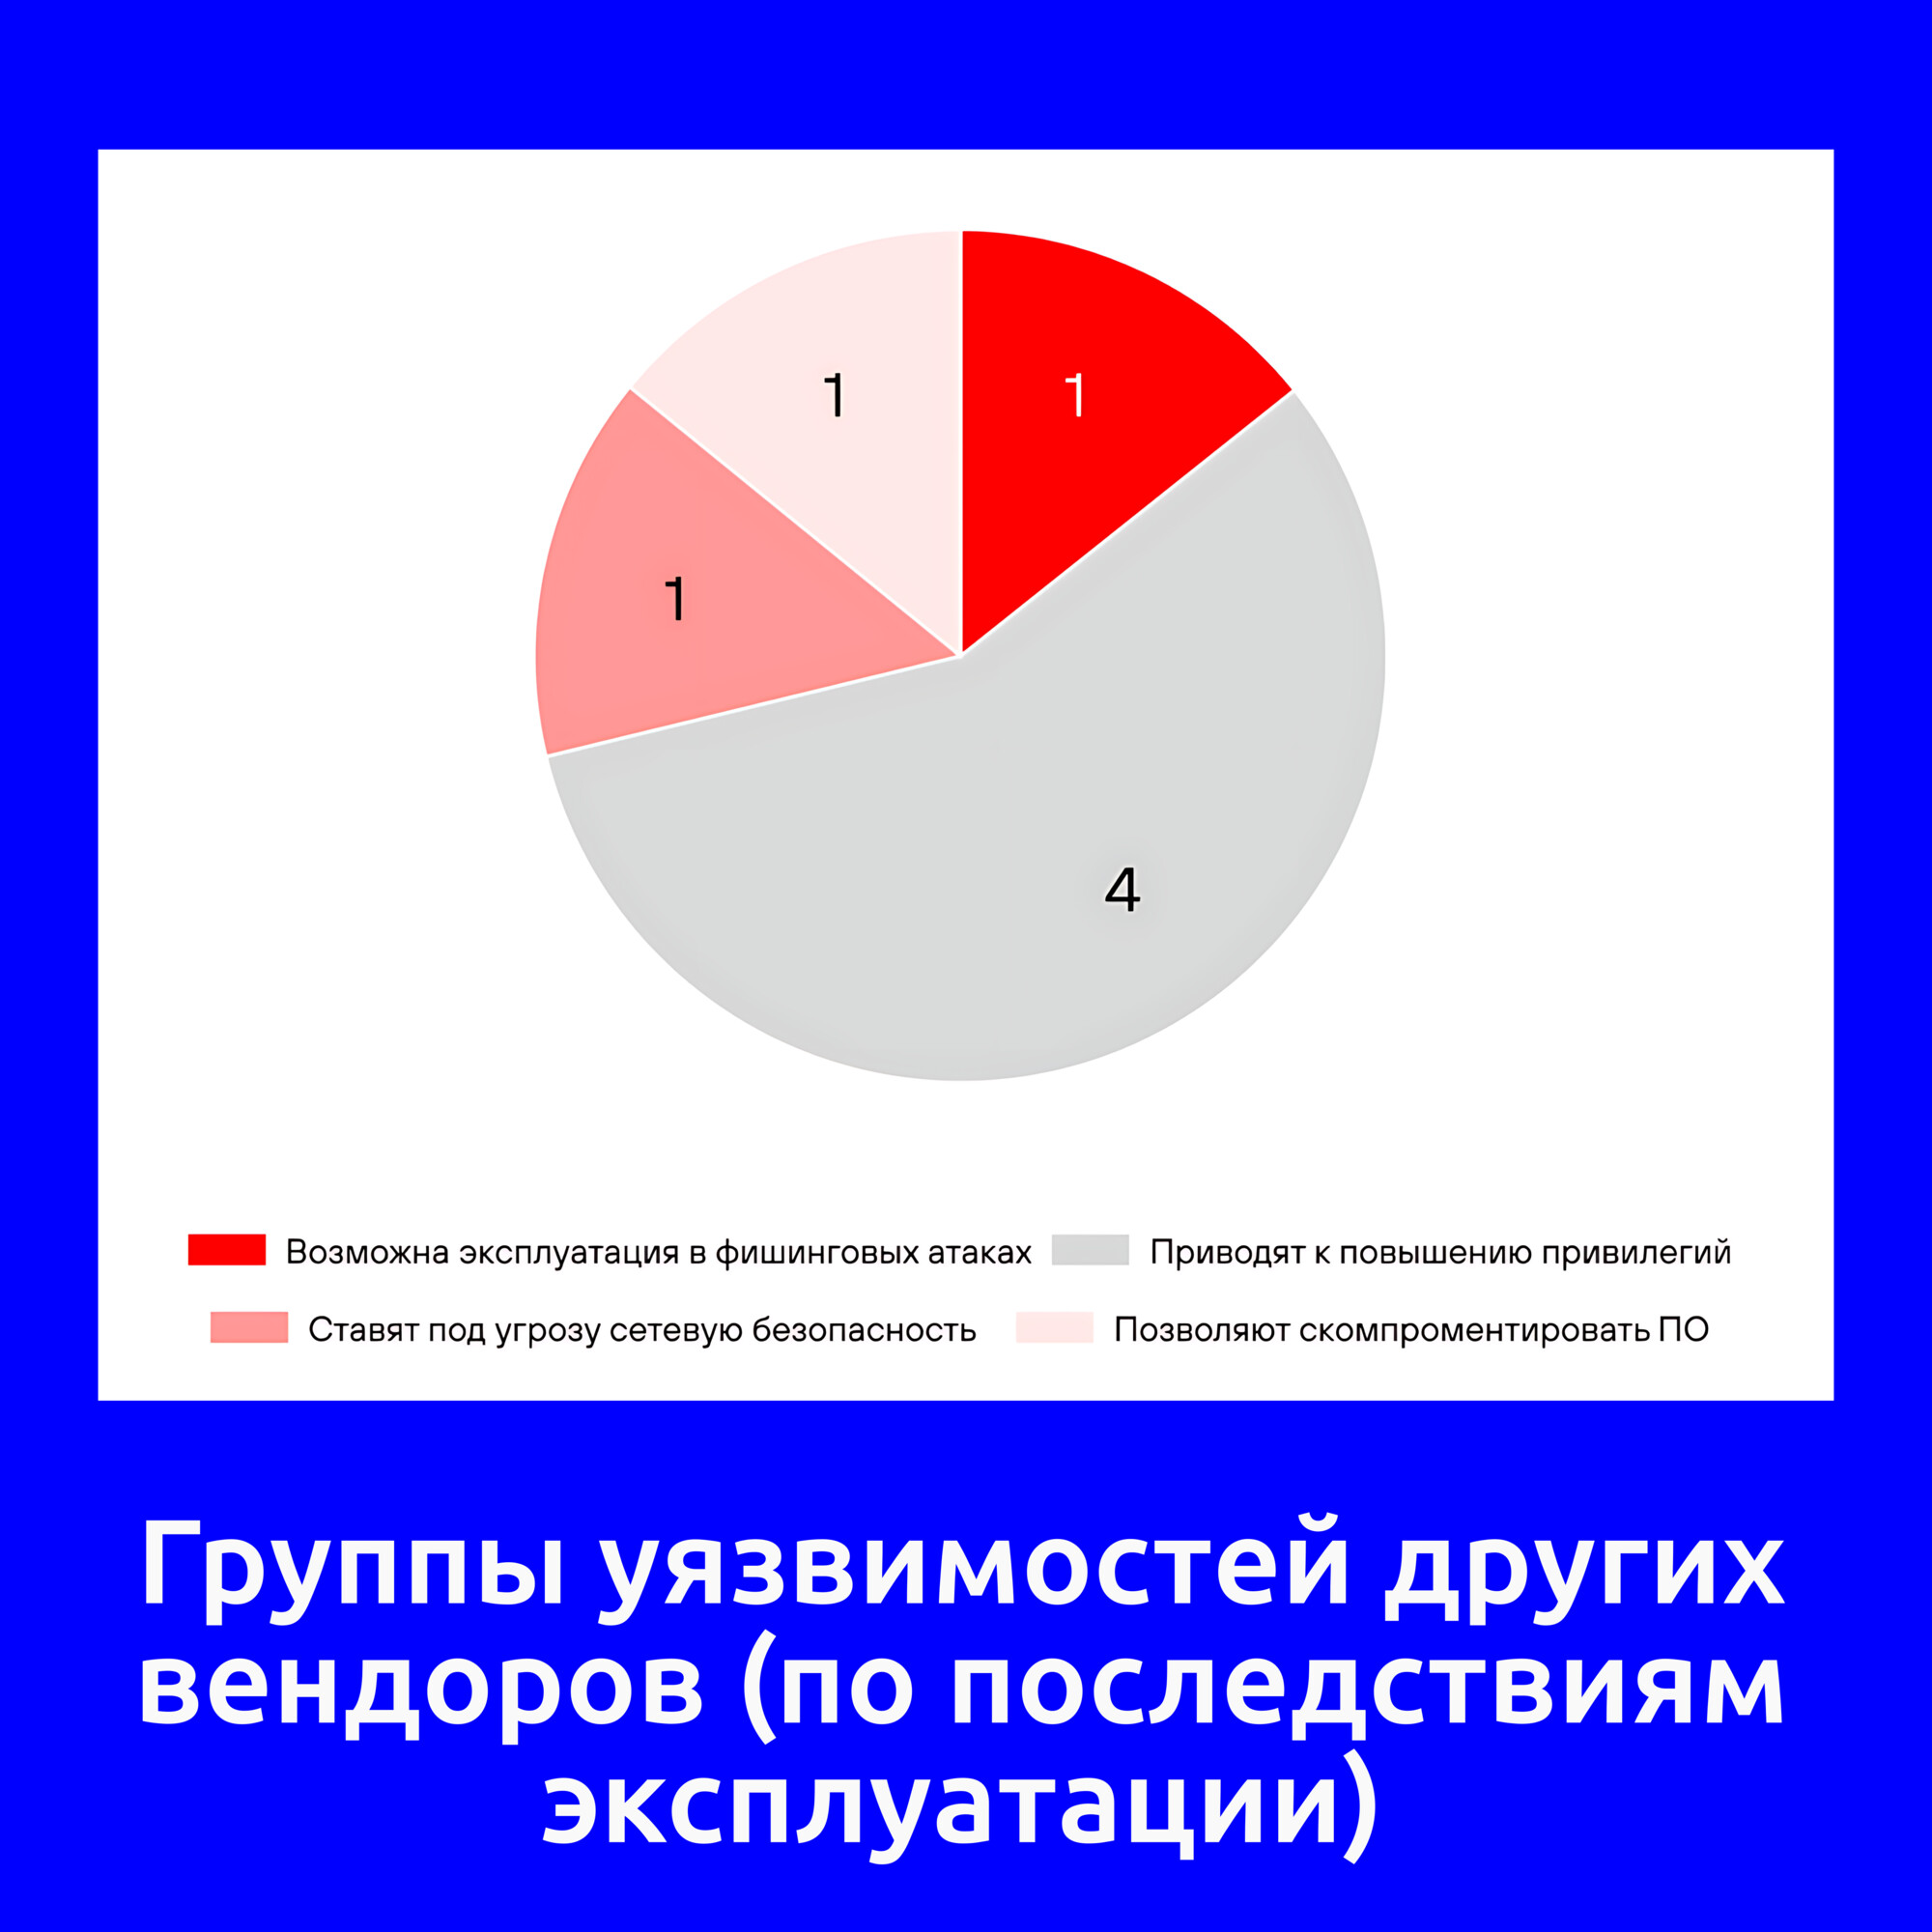
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Сегодня отмечали день рождения Positive Technologies

Сегодня отмечали день рождения Positive Technologies

Сегодня отмечали день рождения Positive Technologies. Компании исполнилось 24 года! Какой же здоровенной махиной стал PT сейчас. 🫣 Вроде день за днём не так заметно, а как соберёмся в одном месте - прям ух! Море людей. 2,6k+ человек! И большинство из них сильно моложе меня. 🤷‍♂️ Очень мало кого знаю лично. 😅 Когда я пришёл в компанию в 2009 году, вся компания состояла из 49 человек. И всё вертелось вокруг детектирования уязвимостей и мисконфигураций. Сейчас, конечно, куда разнообразнее. Из того раннего состава мало кто в компании остался. Очень приятно, когда пересекаемся - и по работе, и на таких мероприятиях.

Праздник для меня прошёл отлично. Выступление ТОПов было оптимистичным и вдохновляющим. В развлекательной части каждый мог найти занятие по душе. Я попел в хоре, поиграл в LEGO, поучаствовал в квизе, послушал живую музыку. 😇 Ну и, конечно, вкусно покушал и пообщался с коллегами. 🙂

Позитив, с днём рождения! Желаю успешного бизнеса на много-много лет! Спасибо за праздник! 🎉

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский В тренде VM: уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint

Августовский "В тренде VM": уязвимости ViPNet Client, ядра Microsoft Windows и Microsoft SharePoint. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом июльском выпуске была всего одна уязвимость. А в этот раз набралось четыре.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - ViPNet Client (BDU:2026-09885). Первая трендовая уязвимость в отечественном продукте с начала 2026 года. Её эксплуатацию обнаружили эксперты Positive Technologies.

🔻 EoP - NT OS Kernel (CVE-2026-42980). Уязвимость позволяет злоумышленнику повысить привилегии до уровня NT AUTHORITY\SYSTEM.

🔻 EoP - Microsoft SharePoint (CVE-2026-56164) и RCE - Microsoft SharePoint (CVE-2026-58644). Две активно эксплуатируемые уязвимости в популярной платформе для создания корпоративных сайтов, управления документами и совместной работы.

🟥 Полный список трендовых уязвимостей смотрите на портале

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2

Расширение покрытия MITRE ATT&CK в новом MaxPatrol Carbon 26.2. MITRE ATT&CK - это база знаний по кибербезопасности, систематизирующая действия злоумышленников во время кибератак. ATT&CK расшифровывается как Adversarial Tactics, Techniques, and Common Knowledge ("тактики, техники и общие знания о действиях противника"). Матрица помогает специалистам по ИБ анализировать атаки, выстраивать защиту и проверять возможности обнаружения угроз.

MaxPatrol Carbon использует для моделирования кибератак собственный набор действий злоумышленников, сопоставленных с техниками/подтехниками MITRE ATT&CK. Действия связываются с условиями их выполнения в инфраструктуре (экспозициями) - наличием учётных записей и необходимых привилегий, уязвимостей и настроек систем, а также сетевой доступностью активов. Чем больше поддерживаемых действий, тем больше разнообразных вариантов путей атаки может моделировать MaxPatrol Carbon. Набор действий постоянно расширяется. Текущее покрытие MITRE ATT&CK доступно в соответствующем разделе портала Positive Technologies.

Из действий, добавленных в новом релизе MaxPatrol Carbon 26.2, можно выделить:

🔻 Компрометация учётных данных каталога Active Directory после захвата центра управления сертификатами (T1649). Это один из самых коротких путей к захвату домена через эксплуатацию недостатков безопасности конфигураций. Получив доступ к привилегированной сессии на активе со службой сертификатов Active Directory, злоумышленник может скомпрометировать систему управления сертификатами и попытаться захватить домен Active Directory. Захватив домен, злоумышленник может получить доступ к доменным учётным записям и использовать их для повышения привилегий или перемещения внутри периметра.

🔻 Злоупотребление неограниченным делегированием Kerberos (T1558). Захватив доменный компьютер с привилегией неограниченного делегирования Kerberos, злоумышленник может получить доступ к хранящимся в кэше TGT-билетам пользователей домена (цифровой пропуск пользователя в доменной сети, который выдаётся после успешной аутентификации), после чего использовать полученные TGT-билеты для перемещения внутри периметра и полного захвата домена Active Directory.

🔻 Злоупотребление правами Microsoft Exchange Server в Active Directory (T1078.002). Получив доступ к привилегированной сессии на активе с Microsoft Exchange Server, злоумышленник может злоупотребить разрешениями доменной группы Exchange Windows Permissions и скомпрометировать домен Active Directory.

🔻 Компрометация конечных устройств через сервер управления Kaspersky Security Center (T1072). Сервер KSC позволяет настраивать параметры антивирусной защиты и выполнять задачи на конечных устройствах. При его компрометации злоумышленник может злоупотребить привилегиями KSC для удалённого выполнения кода на управляемых активах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для дальнейшего перемещения по инфраструктуре.

🔻 Компрометация через сервер управления Microsoft SCCM (T1072). Microsoft SCCM позволяет централизованно управлять конечными устройствами Windows: устанавливать ПО и обновления, настраивать параметры и политики, а также выполнять административные задачи удалённо. Скомпрометировав сервер SCCM, злоумышленник может получить возможность удалённо выполнять код на управляемых устройствах. Получив привилегированный доступ к активу, он может скомпрометировать доступные на нём учётные записи и использовать их для перемещения по инфраструктуре.

Кроме того, были добавлены действия компрометации через групповые политики после захвата контроллера домена (T1072) и подбора пароля из-за слабой парольной политики (T1110).

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885)

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885)

Про уязвимость Remote Code Execution - ViPNet Client (BDU:2026-09885). Программный комплекс ViPNet Client предназначен для защиты рабочих мест корпоративных пользователей путем обеспечения защищенного обмена данными по IP-сетям, контроля сетевой активности приложений и компонентов операционной системы, а также выполнения функций персонального межсетевого экрана (в версии ViPNet Client for Windows). ViPNet Client работает в составе сети ViPNet и с продуктами линейки ViPNet Network Security. Уязвимость нарушения механизма защиты данных (CWE-693) позволяет злоумышленнику, получившему контроль над хостом с установленным ViPNet Administrator, рассылать зловредные обновления на хосты с ViPNet Client. Согласно бюллетеню вендора, целью злоумышленников являются нарушение целостности среды функционирования, повышение привилегий в системе атакуемого узла и выполнение на нем произвольного кода.

👾 Об эксплуатации этой уязвимости в реальных атаках 16 июля сообщили эксперты Positive Technologies. В ходе атак злоумышленник пересылал файл-конверт (.ctl), содержащий вредоносную библиотеку wtsapi32.dll, посредством базовой функциональности транспортного протокола MFTP. Вредоносная библиотека загружалась исполняемым файлом Itcsrvup64.exe (компонент службы обновления ПО ViPNet) при помощи техники DLL Hijacking и сохранялась на файловой системе посредством техники Path Traversal. В исследовании описывается различное вредоносное ПО, установленное злоумышленниками на скомпрометированных хостах, работающее в режиме прокси-сервера для перенаправления сетевого трафика, загружающее дополнительные DLL-библиотеки в адресное пространство и осуществляющее их запуск, а также выполняющее зачистку журналов InfoTeCS и сбор информации о системе (процессы, сетевые соединения, список установленного ПО и т.д.). Также упоминаются ранее описанные загрузчик Donnect и бэкдор ShadowRelay. По имеющимся данным, атака продолжалась как минимум с 1 июня по 14 июля 2026 года и затронула не менее 8 организаций.

⚙️ В случае сертифицированной сборки для устранения уязвимости необходимо обновить ViPNet Client 4 до версии 4.5.3 (сборка 65211) или выше. В случае релизной сборки необходимо обновить ViPNet Client 4 до версии 4.5.5 (сборка 24749) или выше. Также вендор рекомендует обновить ViPNet Administrator 4 до версии 4.6.11.5114.

🛠 Информация о публичных эксплоитах для данной уязвимости пока отсутствует.

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие

В свежем выпуске журнала Information Security вышел традиционный спецпроект по Управлению Уязвимостями, в котором я принял участие. Всего там было опубликовано 10 материалов. Если суммировать, то в этом году эксперты в основном разбирали ограничения классического VM-подхода: рост числа CVE, недостаточность CVSS, необходимость учета реальной эксплуатабельности уязвимостей и контекста активов, переход к Exposure Management / CTEM, Realtime VM, TPRM и автоматизации приоритизации и устранения уязвимостей. Вот перечень материалов и краткие выжимки:

🔻 Виктория Шишкина, Positive Technologies. От хаоса к контролю: ошибки в управлении уязвимостями и метрики зрелости процесса. Эффективное управление уязвимостями невозможно без измеримых метрик, которые позволяют контролировать полноту инвентаризации активов, качество выявления, приоритизацию и своевременность устранения уязвимостей и ошибок конфигурации.

✳️🔻 Александр Леонов, Positive Technologies. CVE - только начало: Как Exposure Management меняет правила игры. Exposure Management расширяет классическое управление уязвимостями: вместо фокусировки только на CVE он учитывает любые факторы, повышающие риск атаки (ошибки конфигурации, избыточные права, слабые настройки и архитектурные недостатки), анализирует реальные пути атак и помогает устранять наиболее опасные экспозиции с учетом бизнес-контекста.

🔻 Security Vision. Восемь слагаемых процессов VM нового поколения. Современные платформы управления уязвимостями должны не просто находить CVE, а непрерывно оценивать реальные риски, анализировать поверхность и маршруты атак, контролировать устранение и объединять все процессы в единую систему управления безопасностью.

🔻 Мария Тимофеева, RedCheck. Проблемы источников сведений об уязвимостях в 2026 году. Из-за роста числа уязвимостей, ограничений CVSS и снижения полноты данных в NVD компании переходят к многоканальному сбору сведений, риск-ориентированной приоритизации и усилению роли экспертной аналитики и ИИ в управлении уязвимостями.

🔻 Владимир Михайлов, Vulns io. Realtime VM для противодействия эксплуатирующему ИИ. Переход от периодического сканирования к Realtime VM позволяет за счет непрерывного контроля инфраструктуры, оперативного обновления данных об уязвимостях и автоматизации устранения сократить время реакции на новые угрозы с часов до минут.

🔻 Никита Котиков, CICADA8. Иллюзия контроля: почему Excel-анкеты не защищают от атак через контрагента. Оценка рисков контрагентов должна переходить от формальных Excel-анкет к доказательному и непрерывному контролю через TPRM (Third-Party Risk Management), который анализирует реальные технические данные, выявляет скрытые риски и обеспечивает постоянный мониторинг безопасности цепочки поставок.

🔻 Александр Дорофеев, Эшелон Технологии. Внешние индикаторы реальной опасности уязвимостей. Эффективная приоритизация уязвимостей требует отказа от оценки только по CVSS и учета дополнительных индикаторов - вероятности эксплуатации EPSS, фактов атак из CISA KEV, наличия эксплойтов, критичности активов и внутреннего контекста риска.

🔻 Иван Елисеев, Check Risk. Неужели VM-системы подходят к пределу своих возможностей? VM-системы сталкиваются с ограничениями из-за роста числа CVE, ускорения появления эксплойтов и снижения эффективности приоритизации по CVSS/EPSS, поэтому рынок смещается к Exposure Management, где оценивается не сама уязвимость, а реальная вероятность атаки с учетом доступности актива, эксплуатируемости и бизнес-контекста.

🔻 Круглый стол экспертов. Эволюция VM или смена парадигмы? VM эволюционирует от простого поиска и закрытия уязвимостей к управлению реальными киберрисками: платформы должны учитывать бизнес-контекст, помогать принимать решения по остаточному риску, работать с новыми активами вроде ИИ-агентов, анализировать пути атак, внедрять принципы CTEM и становиться частью более широких платформ управления экспозициями и киберустойчивостью.

🔻 Российские решения для управления уязвимостями. Сравнительная таблица MaxPatrol VM, Security Vision NG VM, RedCheck, Сканер-ВС, Vulns.io VM, CICADA8 VM, Kaspersky VM. Критерии сравнения включают сертификацию и наличие в реестрах, позиционирование, охват активов, возможности внешнего сканирования, источники данных об уязвимостях и активах, ИИ-анализ, приоритизацию, подтверждение эксплуатации, анализ путей атак, автоматизацию устранения, интеграции и дополнительные функции.

Вчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. Баумана

Вчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. БауманаВчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. Баумана

Вчера в качестве приглашённого эксперта поучаствовал в работе летнего интенсива по Информационной Безопасности для школьников при МГТУ им. Баумана. Альма-матер, конечно, растёт и хорошеет. Первое, что удивило на подходе, - автомобильное движение возле Главного Здания (ГЗ) стало гораздо менее оживлённым, потому что дорогу сузили до одной полосы в каждую сторону. Переходить дорогу теперь стало безопасно, поэтому и светофоры убрали. Такую урбанистику я одобряю. 👍

Новые корпуса рядом с ГЗ поражают масштабом и архитектурой. 😮 Когда я подходил, моросил дождик. То, что площадь между корпусами закрыта навесом, было очень в тему. 😇 Новые корпуса рядом с ГЗ - это небольшая часть. Посмотрите на фотографии макета: везде, где горит свет, это всё теперь Бауманка. 😎

Само мероприятие проходило в студенческом коворкинге Т-Банка, что мне было отдельно приятно, учитывая, сколько долгих и счастливых лет я проработал в Тиньке.

Кроме меня, в качестве экспертов в мероприятии приняли участие Дмитрий Калинин и Аркадий Никифоров из Бастион. Дмитрий руководит департаментом по работе с уязвимостями информационных систем, а Аркадий руководит разработкой инструментов кибербезопасности. Вела мероприятие Олеся Томах с кафедры ИУ-10 МГТУ. В аудитории было около 25 ребят, окончивших 7-8 класс.

Мы начали с рассказа про Positive Technologies и Бастион, и о своих ролях в этих компаниях. Затем обсудили в интерактивной форме разнообразные темы из мира Информационной Безопасности:

🔹 Что такое Vulnerability Management, чем отличается CVE и CWE;
🔹 Важность своевременной установки обновлений безопасности;
🔹 Контроль сетевого периметра (на ярком примере взлома казино через аквариум 😅);
🔹 Zero-click уязвимости мобильных устройств;
🔹 Какую информацию могут собрать умные колонки, пылесосы и камеры в автомобилях.

Много времени уделили вопросу применения искусственного интеллекта в ИБ. Эта тема сейчас, безусловно, волнует всех независимо от возраста. 💯

Также поотвечали в блиц-режиме на вопросы об учёбе и работе.

Время в оживлённой беседе пролетело незаметно. Ребята на интенсиве собрались хорошие, заряженные. Надеюсь, многие из них свяжут свою жизнь с Информационной Безопасностью.

Спасибо большое организаторам за приглашение поучаствовать!