Архив рубрики: Темы

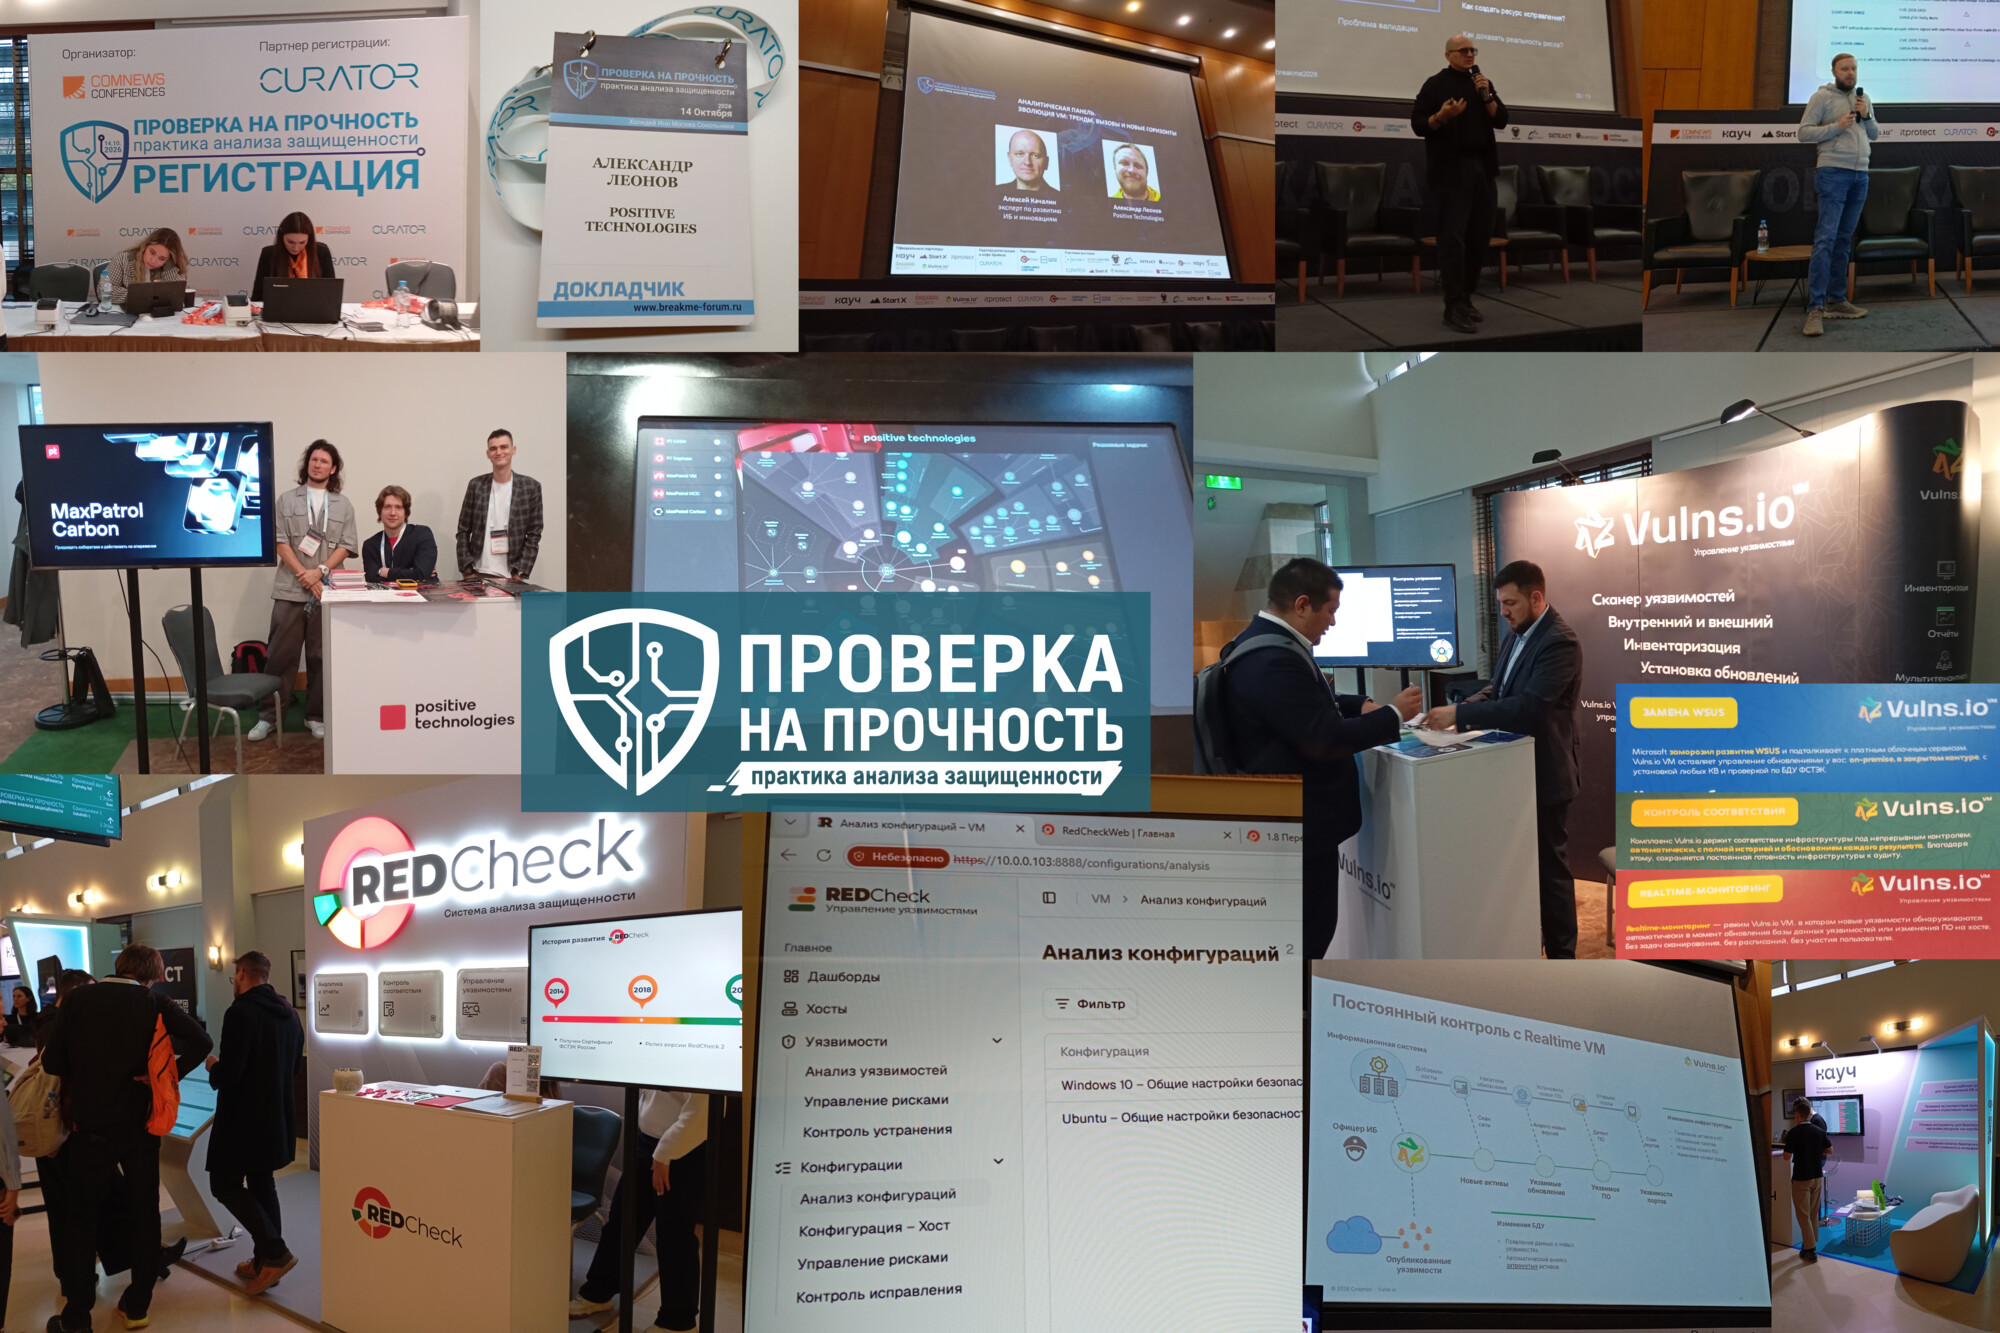
Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Напишу несколько слов о прошедшей вчера конференции ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

Напишу несколько слов о прошедшей вчера конференции "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Мне очень понравилось! Как и "Территория безопасности", это мероприятие ориентировано на общение. При этом я, пожалуй, ещё не был на конференциях, где Vulnerability Management-у было бы посвящено столько стендов, докладов и дискуссий.

Очень приятно, что мне оказали честь открыть мероприятие вместе с Алексеем Качалиным перед общим залом. Фактически с keynote. 😇 Алексей рассказал о ключевых этапах развития VM и стратегии на будущее, а я - о методах приоритизации уязвимостей, трендовых уязвимостях 2026 года и новом подходе Positive Technologies к приоритизации уязвимостей. Следом прошла пленарная дискуссия об Управлении Уязвимостями с участием CISO ведущих российских компаний. 👍

Что касается дискуссии о VMDR, которую я модерировал, то она также прошла удачно. В ней участвовали как представители заказчиков, так и VM-вендоров.

От заказчиков:

🔹 Дарина Кривошеева, CISO, соцсетей VK
🔹 Владимир Мельников, Head of SOC, Билайн
🔹 Иван Советкин, Head of SOC, МТС Банк

От вендоров:

🔹 Андрей Никонов, заместитель директора, Vulns io
🔹 Кирилл Евтушенко, генеральный директор, Кауч
🔹 Дмитрий Черняков, директор по развитию продуктов, RedCheck
🔹 Зоя Гуревич, руководитель направления, "Лаборатория Касперского"

Начали с того, что обсудили проблемы, с которыми заказчики сталкиваются в процессе Управления Уязвимостями. Поговорили о том, какие у них есть пожелания к вендорам.

Затем перешли к представителям вендоров и начали разбирать отдельные VM-ные вопросы:

🔸 управление активами;
🔸 оценка критичности мисконфигураций;
🔸 возможности автоматизированного устранения уязвимостей;
🔸 использование ИИ для подтверждения эксплуатируемости уязвимостей;
🔸 применение ИИ и автономных агентов для выполнения операций в инфраструктуре.

Казалось бы, целый час - много. Но спикеров было немало, а тема обширная. Был риск не успеть обсудить всё или превратить дискуссию в формальный опрос. К счастью, всё получилось! Участники успели высказаться по всем темам, поспорить и обсудить разные подходы. И мы почти уложились в тайминг. 😇

Что отметил на стендах:

🔻 На стенде Positive Technologies представили VM-ные продукты компании, включая MaxPatrol VM, MaxPatrol Carbon и PT Dephaze. Особенно понравилась интерактивная визуализация того, как различные инструменты обнаружения и анализа уязвимостей расширяют контроль над инфраструктурой и помогают прогнозировать действия злоумышленников. Если будете сегодня или завтра на PSD, обязательно зацените её на стенде MaxPatrol Carbon! 😉

🔻 Vulns io представили технологию обновления Windows-инфраструктуры без WSUS, функциональность управления конфигурациями и концепцию Real-Time VM.

🔻 RedCheck (АЛТЭКС-СОФТ) рассказали о новых возможностях управления конфигурациями в RedCheck VM.

🔻 Кауч расширили поддержку высокоуровневых стандартов и улучшили работу с ними в рамках обновления инструментов управления конфигурациями.

Конечно, каждую из этих новинок стоит отдельно разобрать подробнее. 🙂

Большое спасибо организаторам и отдельно Екатерине Митиной за чудесное мероприятие! Получилось здорово. Очень хочется, чтобы формат закрепился и конференция стала ежегодной!

Спасибо всем участникам, а особенно - участникам дискуссии о VMDR, которую я модерировал. Было очень приятно и интересно пообщаться! 😇
Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102)

Про уязвимость Remote Code Execution - Check Point Quantum Security Gateway (CVE-2026-85102). Check Point Quantum Security Gateway - это корпоративный шлюз безопасности и межсетевой экран следующего поколения (NGFW), предназначенный для защиты сетевой инфраструктуры от кибератак и несанкционированного доступа. Он обеспечивает фильтрацию сетевого трафика, обнаружение и предотвращение сетевых атак (IPS), контроль использования приложений и поддержку защищённых VPN-соединений. Некорректная проверка доверия к сертификату X.509 в процессе согласования VPN-соединения (VPN negotiation) на Check Point Quantum Security Gateway может позволить неаутентифицированному удалённому злоумышленнику выполнить произвольный код на шлюзе с привилегиями системного процесса.

Злоумышленник может использовать скомпрометированный шлюз для разведки внутренней сети (сканирования портов и сервисов), перехвата VPN-трафика, кражи учётных данных и конфигурационных файлов, включая сертификаты, ключи IPSec/VPN и учётные записи администраторов, и компрометации VPN-туннелей с филиалами и партнёрами.

Уязвимость также затрагивает устройства Spark Firewall - семейство межсетевых экранов компании Check Point, предназначенных преимущественно для защиты сетей небольших и средних организаций, филиалов и удалённых офисов.

⚙️ Обновления безопасности и компенсирующие меры доступны на сайте вендора с 9 сентября.

👾 Эксперты Check Point начали фиксировать попытки эксплуатации с 12 сентября. 22 сентября уязвимость была добавлена в каталог CISA KEV.

🛠 Публичный эксплойт доступен на GitHub с 7 октября.

🌐 По состоянию на 12 октября Shodan обнаруживает 11 849 потенциально уязвимых шлюзов Check Point доступных из Интернет, из них 143 - в России.

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181)

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181)

Про уязвимость Account Takeover - Telegram Desktop (CVE-2026-107181). Суть в следующем: при открытии жертвой специальной ссылки в веб-браузере Telegram Desktop отправляет локальные файлы пользователя в контролируемый злоумышленником чат. 😱 Таким образом можно похитить файлы сессии Telegram Desktop из каталога tdata, что при определённых условиях (если не установлен локальный пароль приложения) позволяет захватить учётную запись Telegram. Подробное описание опубликовано в блоге BeakSec 3 октября. Эксплуатацию продемонстрировали на Windows-версии Telegram Desktop.

Последствия могут не ограничиться угоном аккаунта Telegram. Уязвимость позволяет похищать и другие локальные файлы, доступные пользователю, в том числе рабочие документы, ключи доступа и конфигурации с секретами.

С другой стороны, текущую опасность этой уязвимости я бы не преувеличивал. Для эксплуатации нужна версия Telegram Desktop ниже 7.2.9, выпущенной 16 сентября. Учитывая, что Telegram Desktop показывает большую (и весьма бесячую) кнопку при наличии обновлений, которую крайне сложно игнорировать, я что-то сомневаюсь, что сейчас много пользователей Telegram, не нашедших почти за месяц времени прожать эту несчастную кнопку. Хотя на всякий случай проверьте, что у вас используется версия 7.2.9 или выше. 🙂

PS: у вчерашней версии 7.3 лаконичный комментарий "Money". Что бы это значило… 🤔 Пишите свои догадки в комментариях. 🙂

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day

На следующей неделе собираюсь принять участие в ежегодной конференции Positive Technologies - Positive Security Day. Мероприятие пройдёт 15 и 16 октября в Парке Горького.

Моё 20-минутное выступление запланировано на 15 октября в 15:50. Называться оно будет "Отделить зёрна от плевел: подходы к автоматизированной оценке опасности уязвимостей". В том числе расскажу и про наш перспективный PVSS. 😉

Помимо моего выступления в программе:

🔹 презентации и демонстрации продуктов Positive Technologies - MaxPatrol O2 для автономного SOC, Security Lakehouse для автоматической подготовки данных для ИИ, MaxPatrol Endpoint Security для AI-driven-защиты конечных устройств, PT X для защиты бизнеса с гарантией результата, PT Data Security для защиты чувствительных данных и PT Dephaze для наступательной кибербезопасности;

🔹 ИИ- и ML-разработки компании - от технологий, которые уже работают в продуктах, до экспериментальных проектов и исследований, в том числе в области поиска уязвимостей;

🔹 практические hands-on-зоны и соревнования, где участники смогут тестировать продукты, расследовать инциденты и атаковать ИИ-технологии;

🔹 выступления представителей компании, заказчиков и партнёров о том, как ИИ меняет риски для бизнеса и подходы к защите.

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday

Сентябрьский Linux Patch Wednesday. Всего 2653 уязвимости. Для сравнения, в августе было 3060. Снижение на 13%. В Linux Kernel на этот раз 812 уязвимостей, в Chromium - 644. Для шести уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Gitea (CVE-2026-60004). Gitea - популярная платформа для размещения Git-репозиториев на собственных серверах. Злоумышленник с обычными правами записи в репозиторий может выполнять произвольные shell-команды от имени пользователя операционной системы Gitea. При включённой по умолчанию открытой регистрации даже неаутентифицированный злоумышленник может получить необходимые права, зарегистрировав аккаунт и создав репозиторий. Уязвимость была добавлена в CISA KEV 25 августа. Зафиксирована кампания по эксплуатации уязвимости для установки криптомайнера XMRig. Публичные эксплоиты доступны на GitHub с 29 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Gitea (CVE-2026-20896). Уязвимость позволяет удалённому злоумышленнику обойти аутентификацию и войти в Gitea под другим пользователем, включая администратора. Уязвимость была добавлена в VulnCheck KEV 6 июля. Публичные эксплоиты доступны на GitHub с 2 июля. Уязвимость была исправлена в пакетах ALT Linux 27 августа.

🔻 AuthBypass - Keycloak (CVE-2026-18963). Keycloak - популярная платформа для управления идентификацией и доступом (IAM/SSO). Уязвимость в механизме сброса пароля позволяет неаутентифицированному удалённому злоумышленнику сбросить пароль любого пользователя и захватить его учётную запись без подтверждения по email. Уязвимость была добавлена в VulnCheck KEV 25 августа. Публичные эксплоиты доступны на GitHub с 20 августа. Уязвимость была исправлена в пакетах ALT Linux 20 августа.

🔻 RCE - Chromium (CVE-2026-85046, CVE-2026-87491). Chromium - веб-браузерный проект, лежащий в основе Google Chrome и других браузеров. Уязвимости в JavaScript-движке V8 позволяют удалённому злоумышленнику выполнить произвольный код в песочнице браузера, если пользователь откроет вредоносную HTML-страницу. Обе уязвимости эксплуатируются в реальных атаках и были добавлены в CISA KEV 4 сентября и 9 сентября. Публичные эксплоиты доступны на GitHub с 4 сентября. Уязвимости исправлены в пакетах ALT Linux и Debian с 5 сентября.

🔻 RCE - SPIP (CVE-2026-77806). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Критическая уязвимость позволяет неаутентифицированному удалённому злоумышленнику выполнить произвольный код на сервере. Уязвимость была добавлена в VulnCheck KEV 21 августа. Существует Metasploit-модуль для эксплуатации уязвимости. Уязвимость исправлена в пакетах Debian с 21 августа.

Ещё для 205 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты. Из них можно выделить:

🔸 AuthBypass - FreeIPA (CVE-2026-76578). FreeIPA - решение для централизованного управления идентификацией и доступом в Linux-инфраструктуре (LDAP/Kerberos). Удалённый неаутентифицированный злоумышленник может получить легитимное членство в административной группе FreeIPA и выполнять административные операции с каталогом, а в развёртываниях с включённой поддержкой SID - также с другими сервисами IdM. Публичный эксплойт доступен на GitHub с 9 сентября. Уязвимость исправлена в пакетах ALT Linux с 7 сентября.

🔸 RCE - PHP/Adminer (CVE-2026-56705). Adminer - популярный веб-инструмент для администрирования баз данных, часто разворачиваемый вместе с PHP-приложениями. Уязвимость позволяет неаутентифицированному удалённому злоумышленнику записать PHP-код в корень веб-сервера и выполнить его, то есть добиться RCE. Публичный эксплойт доступен на GitHub с 25 августа. Уязвимость исправлена в пакетах Debian с 16 сентября.

🗒 Полный отчёт Vulristics

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости"

Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости

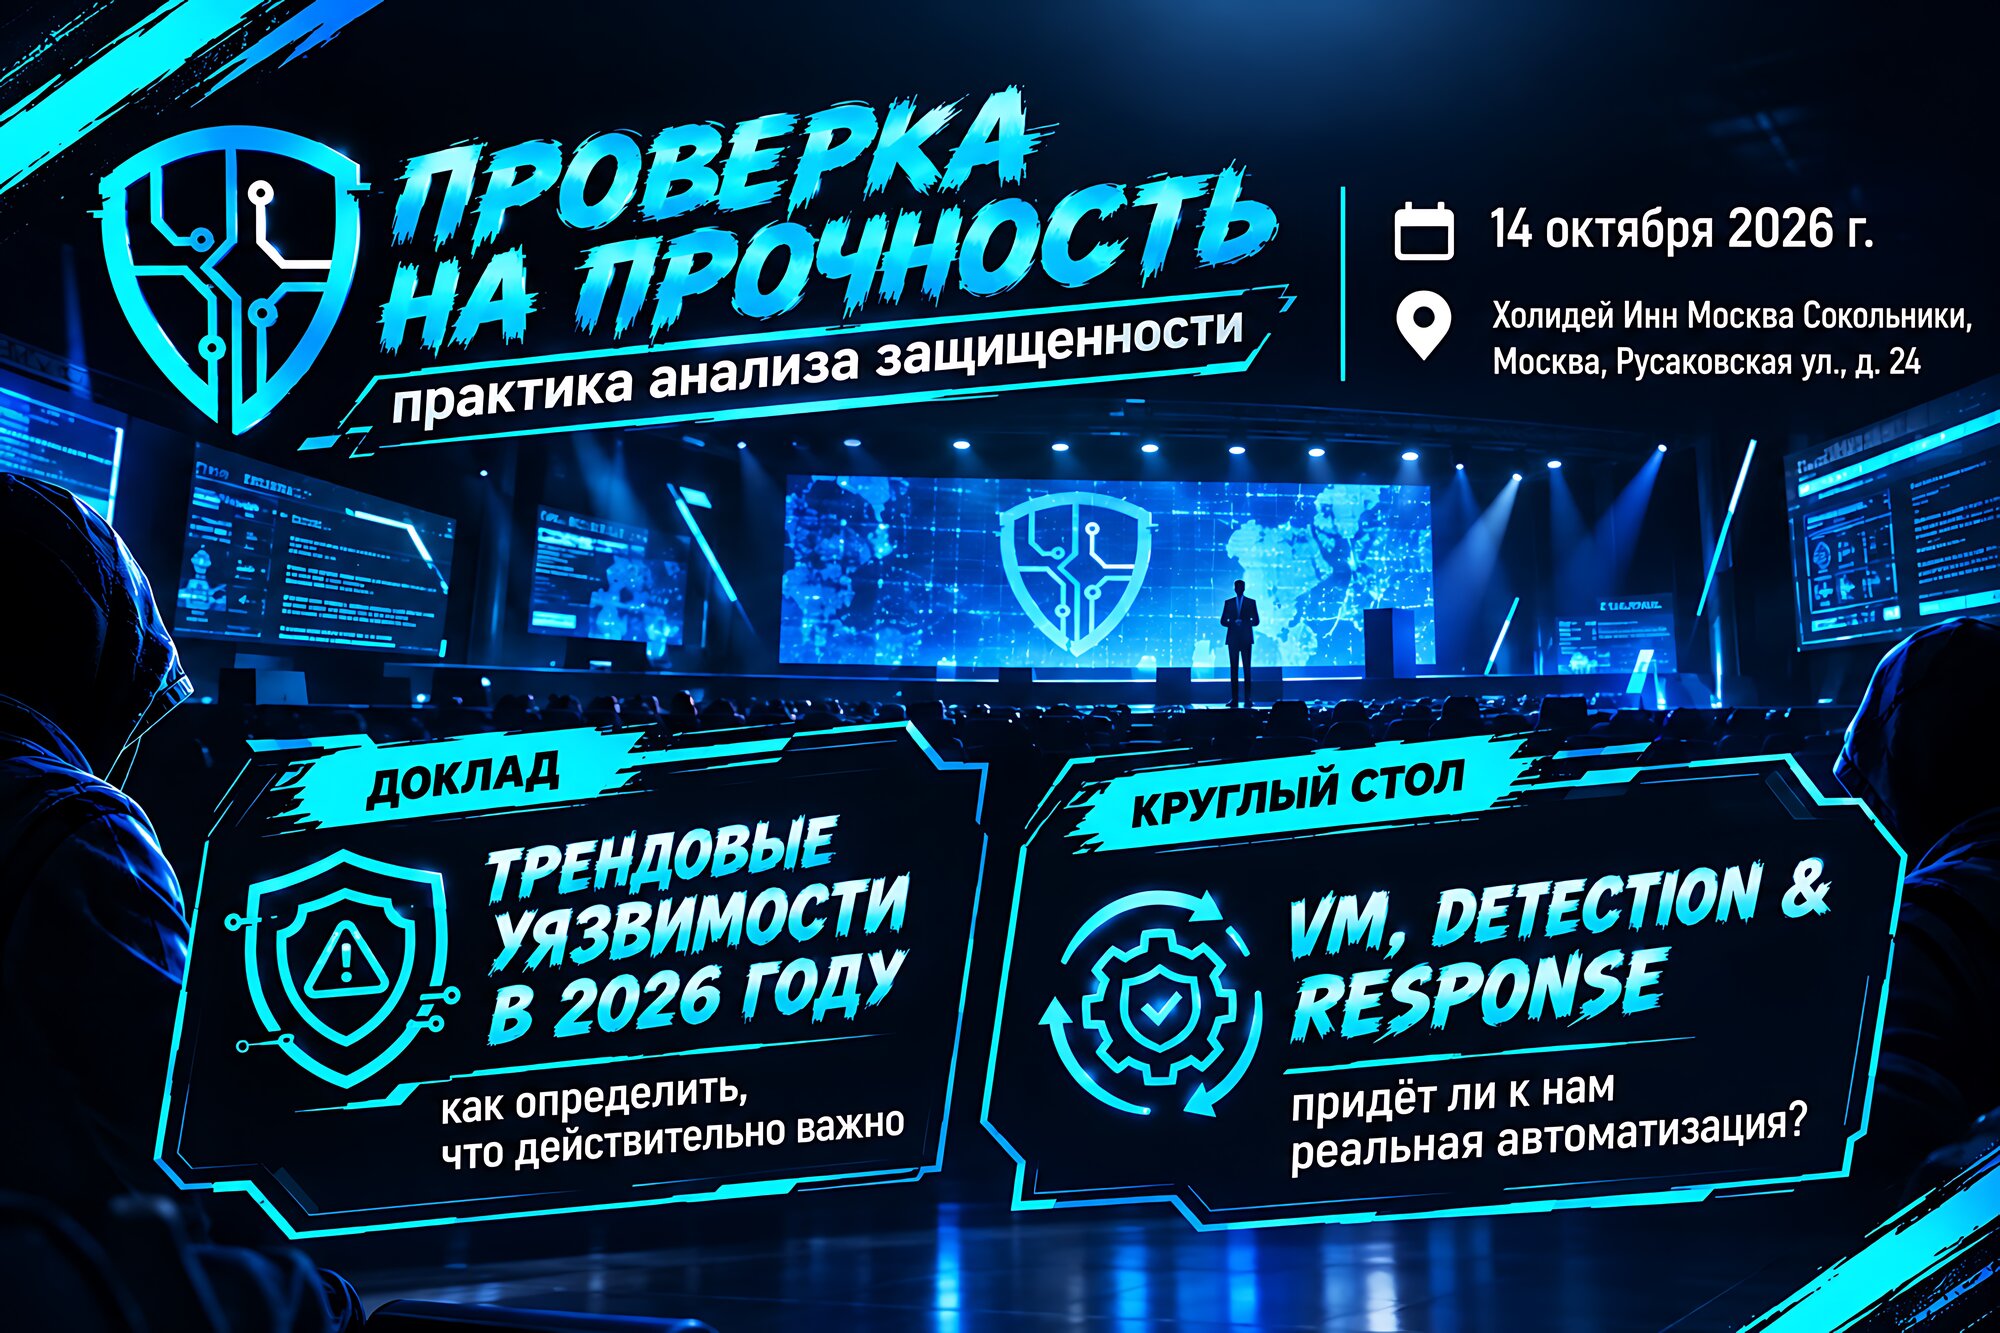
Следующим мероприятием, в котором я собираюсь поучаствовать, будет форум "ПРОВЕРКА НА ПРОЧНОСТЬ: практика анализа защищённости". Пройдёт это мероприятие 14 октября в "Холидей Инн Сокольники". Фактически это спин-офф "Территории Безопасности" с фокусом на работе с уязвимостями во всех проявлениях. 😇

В программе - дискуссии, доклады и мастер-классы о реальной оценке защищённости, управлении уязвимостями (и экспозициями), анализе поверхности атаки, выборе методов проверки (аудит, пентест, Red Team, Purple Team, Bug Bounty), применении ИИ и автоматизации, метриках, защите АСУ ТП, проверке подрядчиков и правовых аспектах этичного хакинга.

В общем, наконец-то мы дождались большой нейтральной конфы, где VM/CTEM будет непосредственно в фокусе, а не где-то сбоку. 🤩🥳

Мои активности:

🔹 Выступлю с 20-минутным докладом "Трендовые уязвимости в 2026 году: как определить, что действительно важно". Расскажу о различных методах оценки критичности уязвимостей, о трендовых уязвимостях текущего года и о том, как мы в Positive Technologies их отбираем. 😉🤫

🔹 Буду модерировать часовой круглый стол "VM, DETECTION & RESPONSE: Придёт ли к нам реальная автоматизация?". Побеседуем о перспективном и наболевшем в VM/VMDR/CTEM. Со стороны вендоров заявлены Андрей Никонов из Vulns io VM, Дмитрий Черняков из RedCheck, Кирилл Евтушенко из Кауч. Со стороны клиентов заявлены Владимир Мельников из SOC Билайн, Дарина Кривошеева из VK, Иван Советкин из МТС Банк. Состав топовый, должно пройти интересно. Накидывайте в комментарии каверзные вопросы. 😏

Все на ПнП 14 октября! 🏃‍♂️

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский В тренде VM: уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration

Сентябрьский "В тренде VM": уязвимости TeamCity, TrueConf, SharePoint, Windows и Zimbra Collaboration. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. В прошлом августовском выпуске было четыре уязвимости. В этот раз их набралось шесть.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 RCE - TeamCity (CVE-2026-63077). Активно эксплуатируемая уязвимость в проприетарном решении компании JetBrains, предназначенном для автоматизации сборки, тестирования и развёртывания программного обеспечения. Есть публичные эксплоиты.

🔻 RCE - TrueConf Server (CVE-2026-72529, CVE-2026-72530). Активно эксплуатируемая цепочка уязвимостей в отечественном корпоративном мессенджере и платформе для UltraHD видеоконференций.

🔻 AuthBypass - Microsoft SharePoint (CVE-2026-55040). Активно эксплуатируемая уязвимость в веб-приложении от Microsoft, предназначенном для развёртывания корпоративных интранет-порталов, управления документами и совместной работы. Есть публичные эксплоиты.

🔻 EoP - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Активно эксплуатируемая уязвимость в компоненте Windows, обеспечивающем работу протокола сетевого взаимодействия Winsock TCP/IP.

🔻 RCE - Zimbra Collaboration (CVE-2026-73570). Активно эксплуатируемая уязвимость в пакете программного обеспечения для совместной работы, включающем почтовый сервер и веб-клиент. Есть публичные эксплоиты.

🟥 Полный список трендовых уязвимостей смотрите на портале