Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, "Темные паттерны в управлении уязвимостями: как метрики ломают безопасность"

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, Темные паттерны в управлении уязвимостями: как метрики ломают безопасность

Прочитал статью Игоря Панарина, руководителя направления анализа защищенности инфраструктуры ДИБ РАНХиГС, "Темные паттерны в управлении уязвимостями: как метрики ломают безопасность". Весьма полезная статья о том, как выбор простых, но неоптимальных метрик для VM приводит к выхолащиванию всего процесса. ИБ-команда начинает оптимизировать показатели, а не снижать реальный риск для критичных систем организации. По мнению автора, зрелость VM-процесса заключается в способности отличать формальное улучшение показателей от реального снижения риска.

В статье приводятся пять примеров тщеславных метрик-ловушек:

1️⃣ Если сделать снижение общего количества уязвимостей (с разбивкой на высокий, средний и низкий уровень критичности) главной целью, команда начинает закрывать простые и дешёвые в устранении уязвимости (например, в тестовом контуре) ради красивой динамики, обходя уязвимости, которые устранять неудобно (например, уязвимость среднего уровня на периметре или в проде). В итоге остаются опасные пути атаки до критичных систем.

2️⃣ Фиксированные SLA на устранение уязвимостей по уровню CVSS создают дисциплину и понятные правила, но не учитывают контекст уязвимости в конкретной инфраструктуре (доступность сервиса из Интернет, связь актива с ключевым бизнес-процессом, существование компенсирующих мер, факты эксплуатации уязвимости в реальных атаках, достижимость из других сегментов, цену компрометации и т.д.). В результате команда спорит по поводу CVSS-скоров, переводит уязвимости в исключения, внедряет самые быстрые исправления (а не правильные и надёжные). Формально регламент может соблюдаться, но это не означает, что реальный риск снижается.

3️⃣ Когда целью становится, например, устранение 95% найденных уязвимостей, уязвимости превращаются в объекты статистического учёта. Команда начинает устранять их формально, маскировать временными мерами или переводить в исключения, чтобы улучшить показатель. Если команда расширяет покрытие, находит новые активы и ранее неучтённые уязвимости, доля устранённых уязвимостей снижается. Если гонится за формальным устранением - показатель улучшается. В итоге честная работа выглядит хуже удобной.

4️⃣ Статичный дашборд без временной динамики показывает только текущее состояние и не отражает, как долго существует уязвимость. Если проблема месяцами не решается, это чаще говорит о системном сбое процесса: размытой зоне ответственности, отсутствии владельца актива, непонимании бизнесом цены откладывания или постоянном обходе командой сложных задач. Без учёта времени такие проблемы остаются незаметными. Необходимо учитывать срок жизни проблемы, скорость реакции, повторное появление, разницу между временной мерой и корневым исправлением.

5️⃣ Отсутствие находок может означать не отсутствие проблем, а наличие слепых зон ("забытый поддомен, старый тестовый контур, неполный учёт облачных ресурсов, исключение из лицензии на сканирование, подрядчик со своей частью инфраструктуры, сервис, который никто уже не считает важным, но который всё ещё доступен извне"). Важно измерять не только найденные уязвимости, но и полноту покрытия.

Настоящие риск-метрики требуют контекста - ценности и доступности актива, наличия эксплойтов (и оценки их работоспособности), признаков атак (и оценки их достоверности), связей в инфраструктуре.

Автор считает более полезным смотреть на:

🔹 долю действительно опасных уязвимостей на внешнем периметре;
🔹 среднее время до устранения проблем на бизнес-критичных активах;
🔹 долю активов без сканирования;
🔹 число повторно возникающих дефектов;
🔹 количество случаев, где команда устраняет первопричину, а не просто закрывает отдельную уязвимость.

В конце статьи также рассматриваются CTEM-подход, attack path-метрики и их реализация в MaxPatrol Carbon.
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

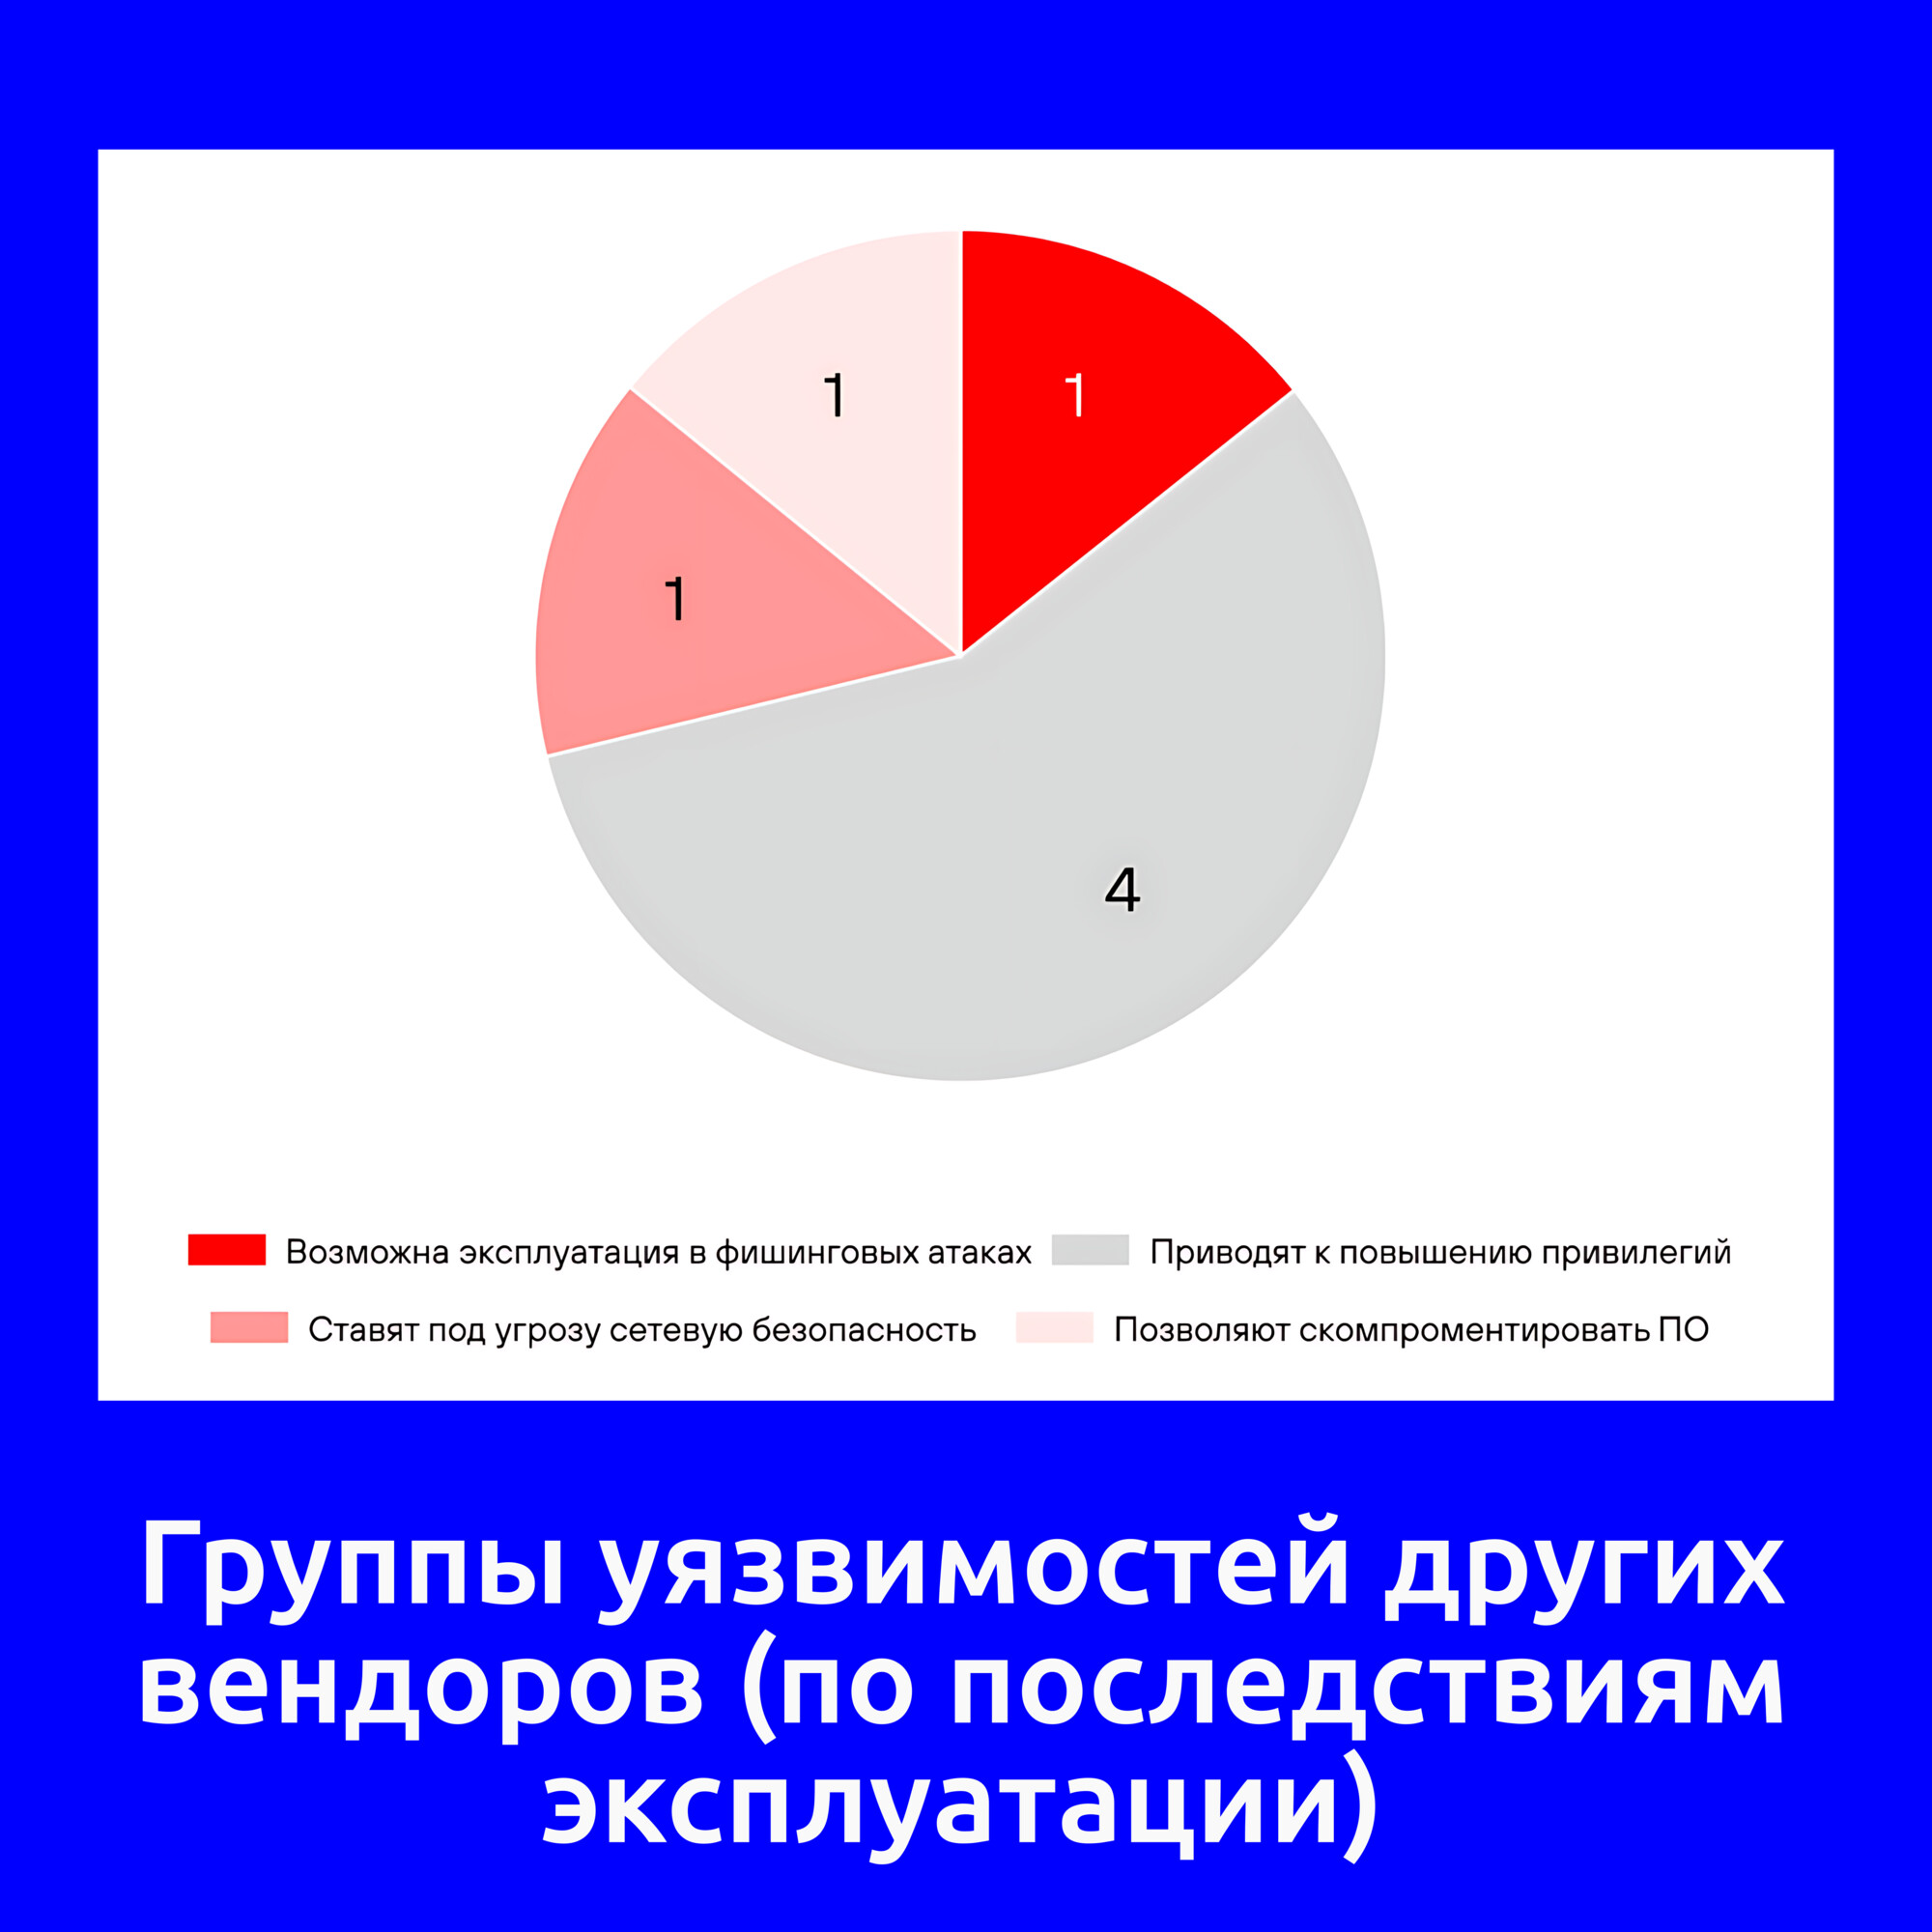
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

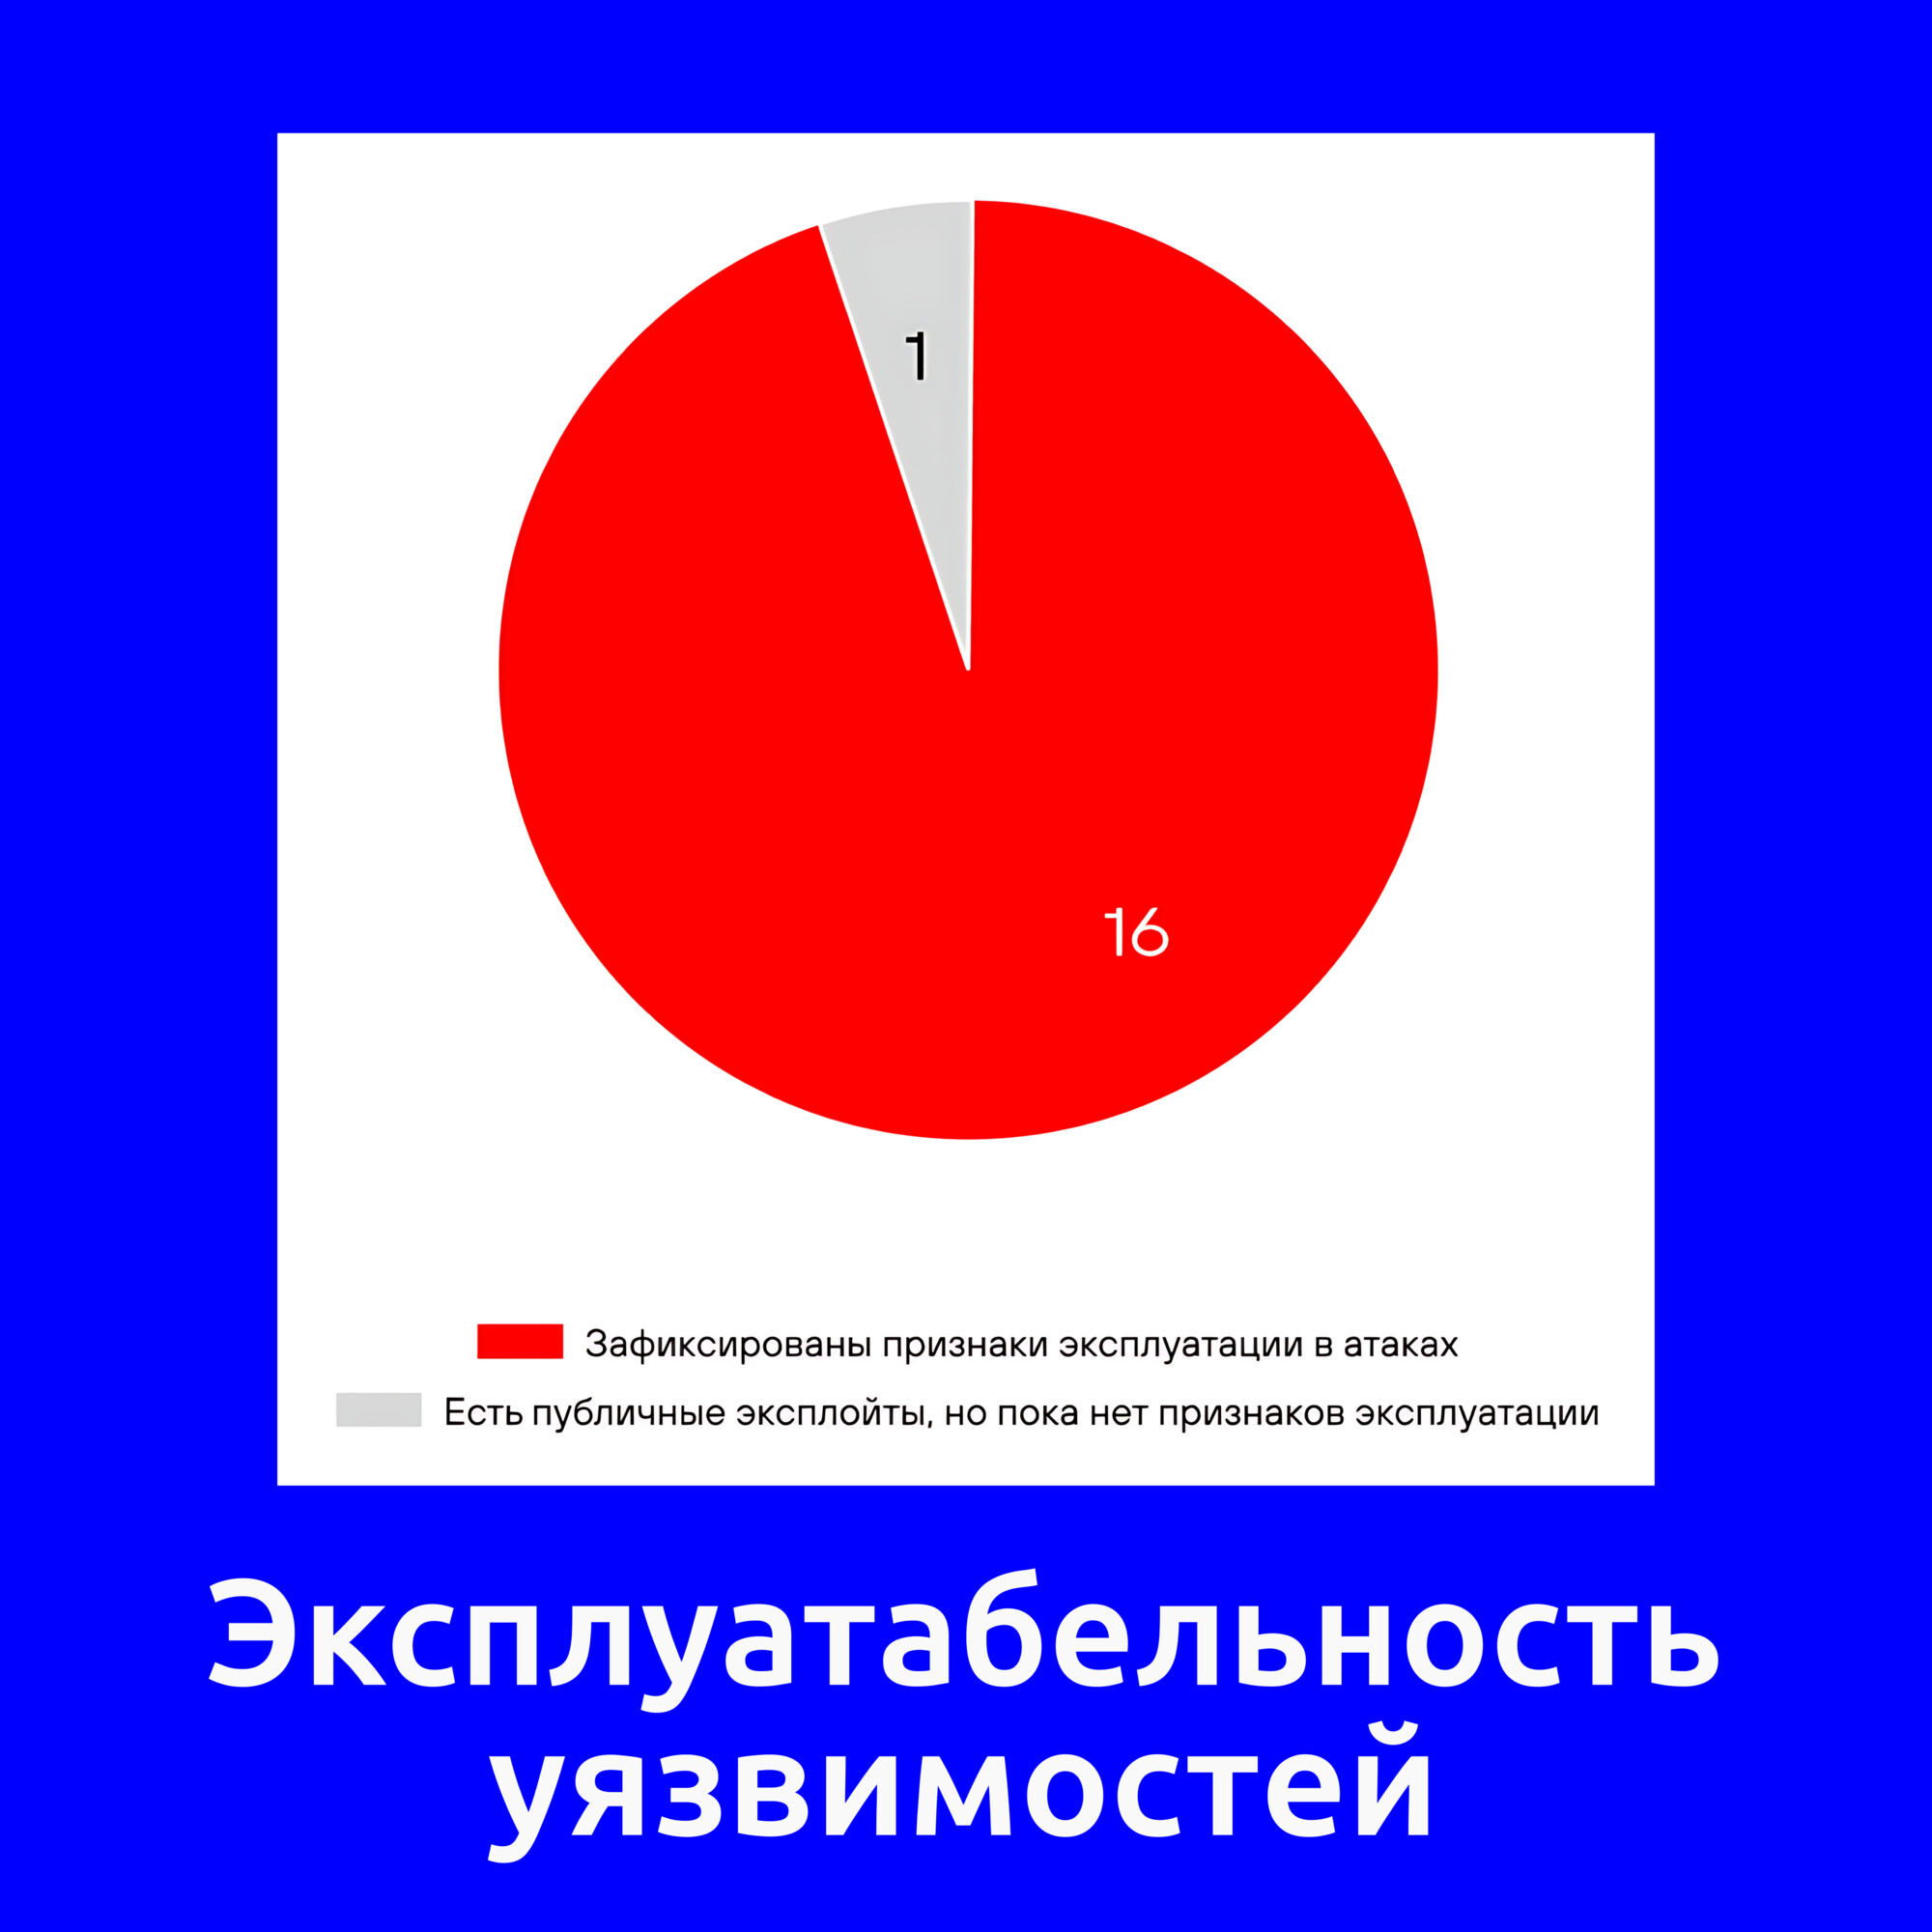
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

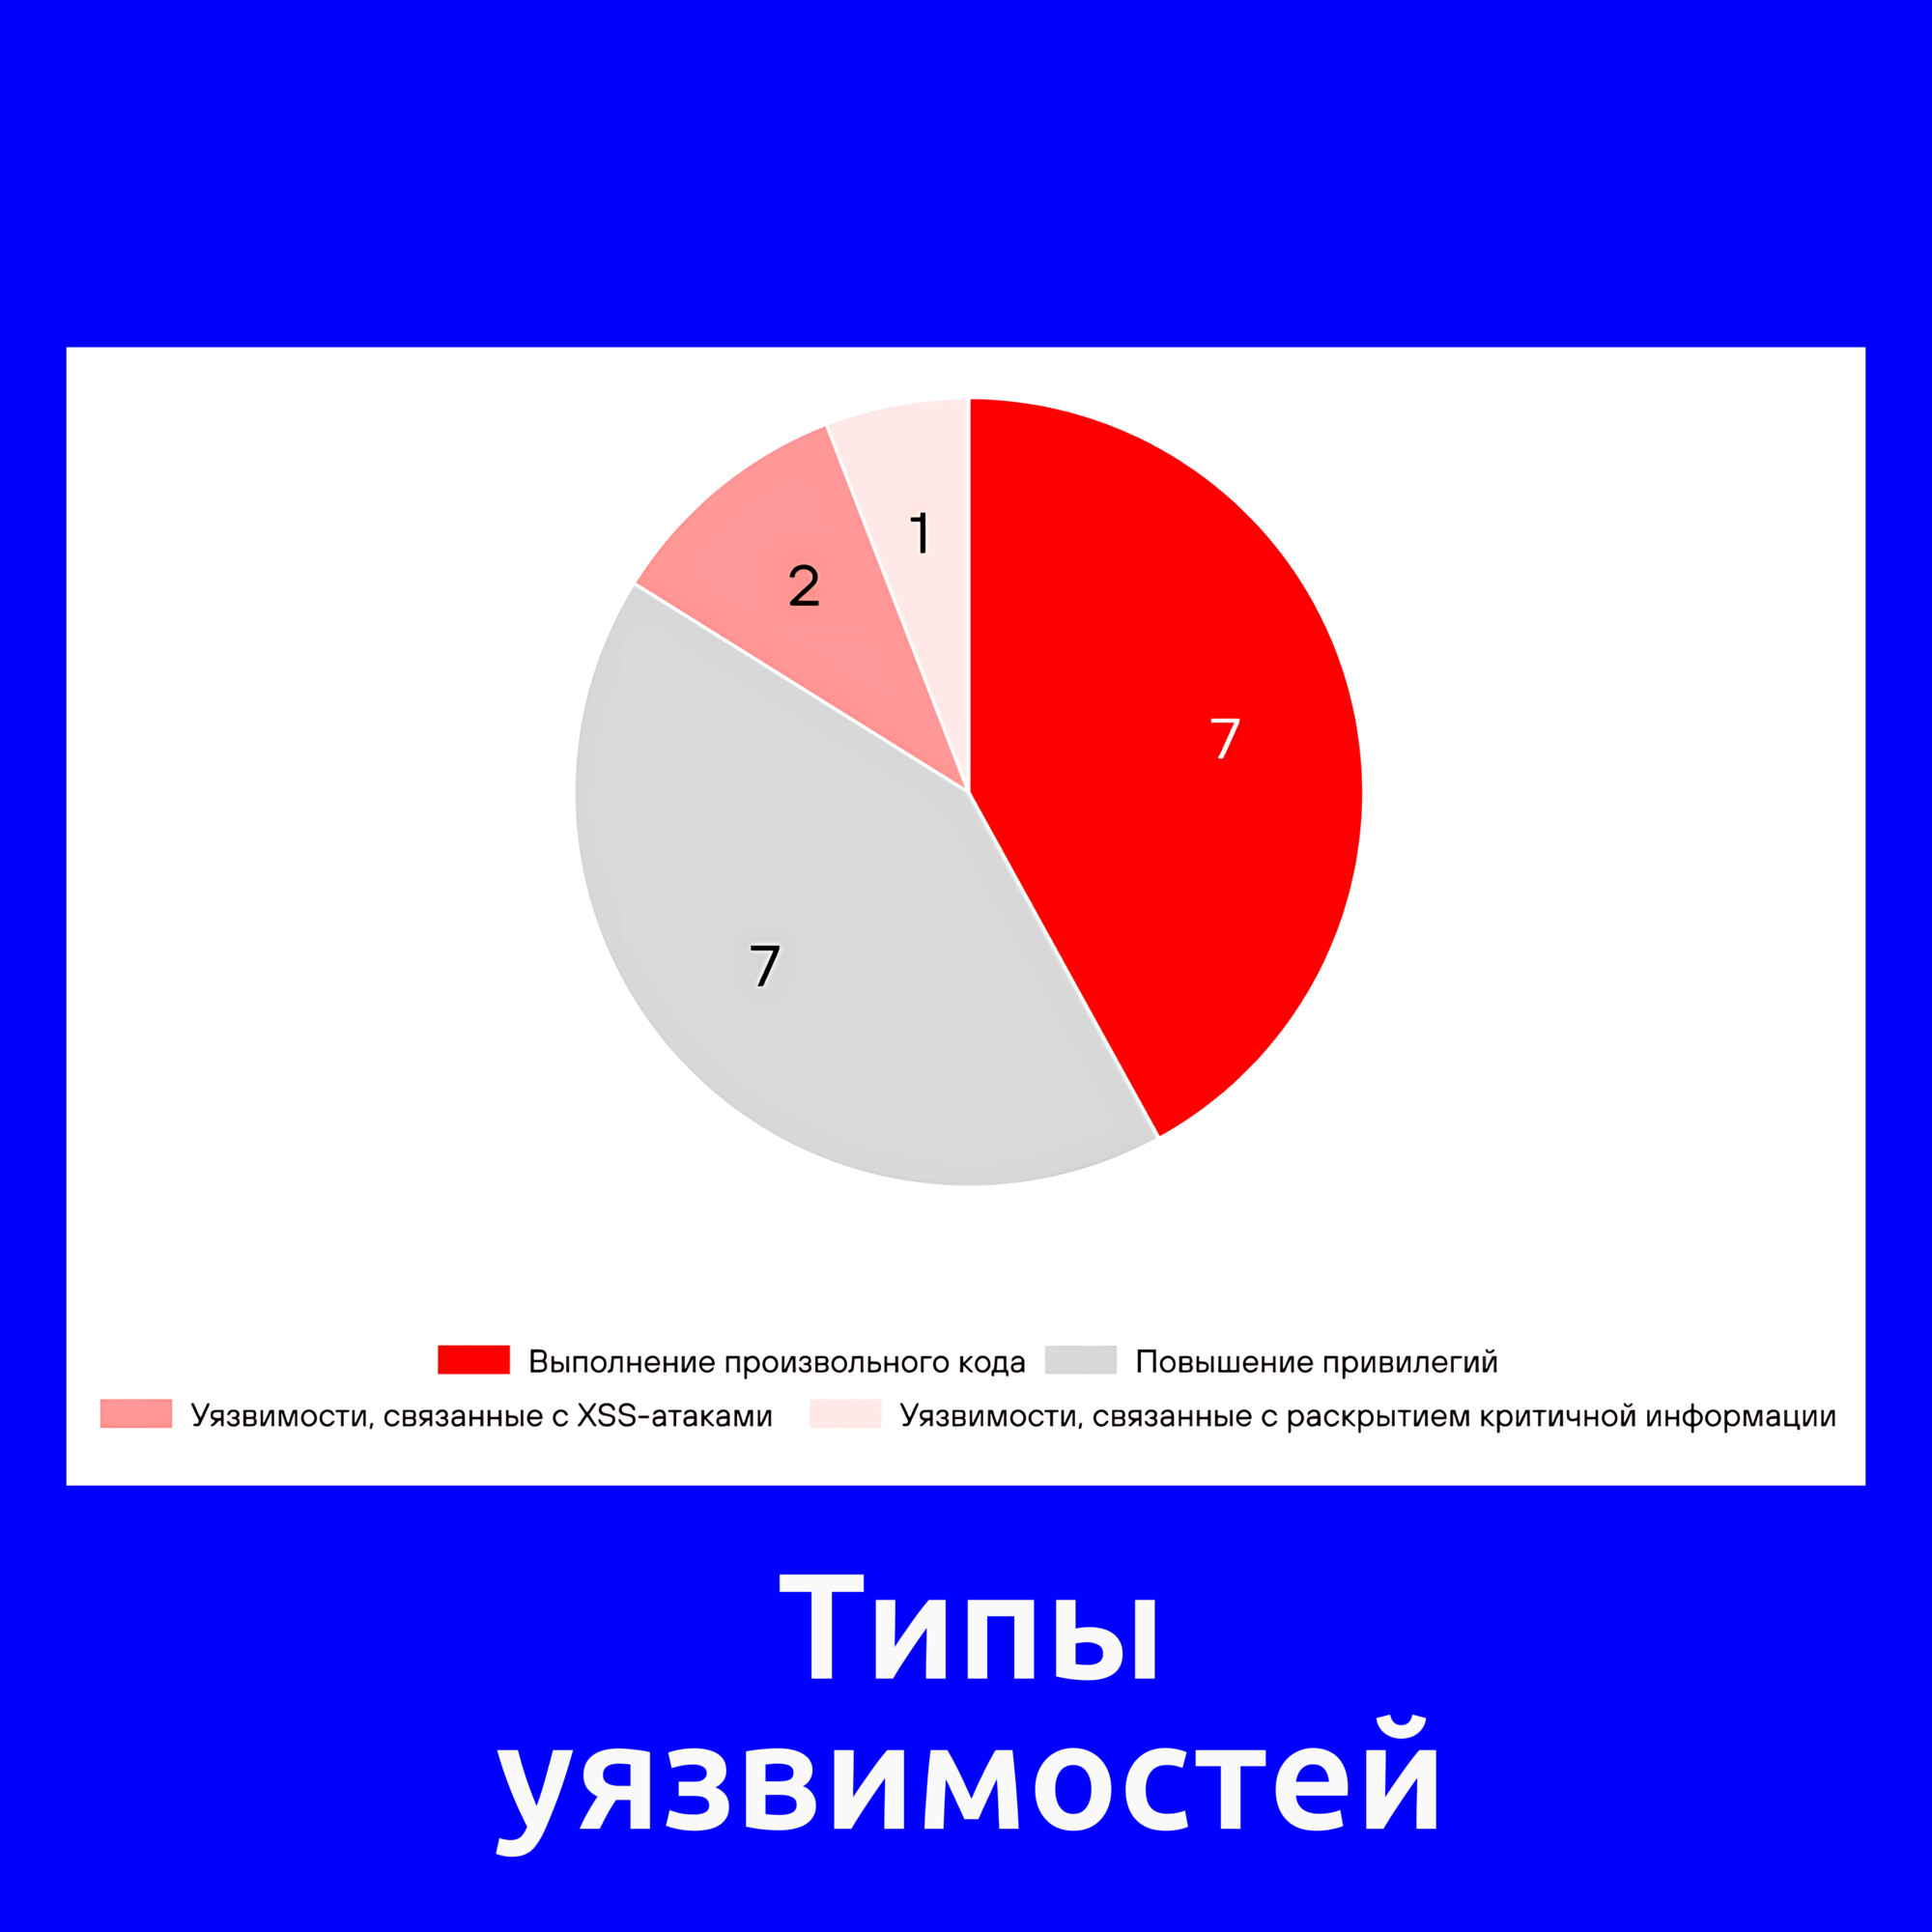
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

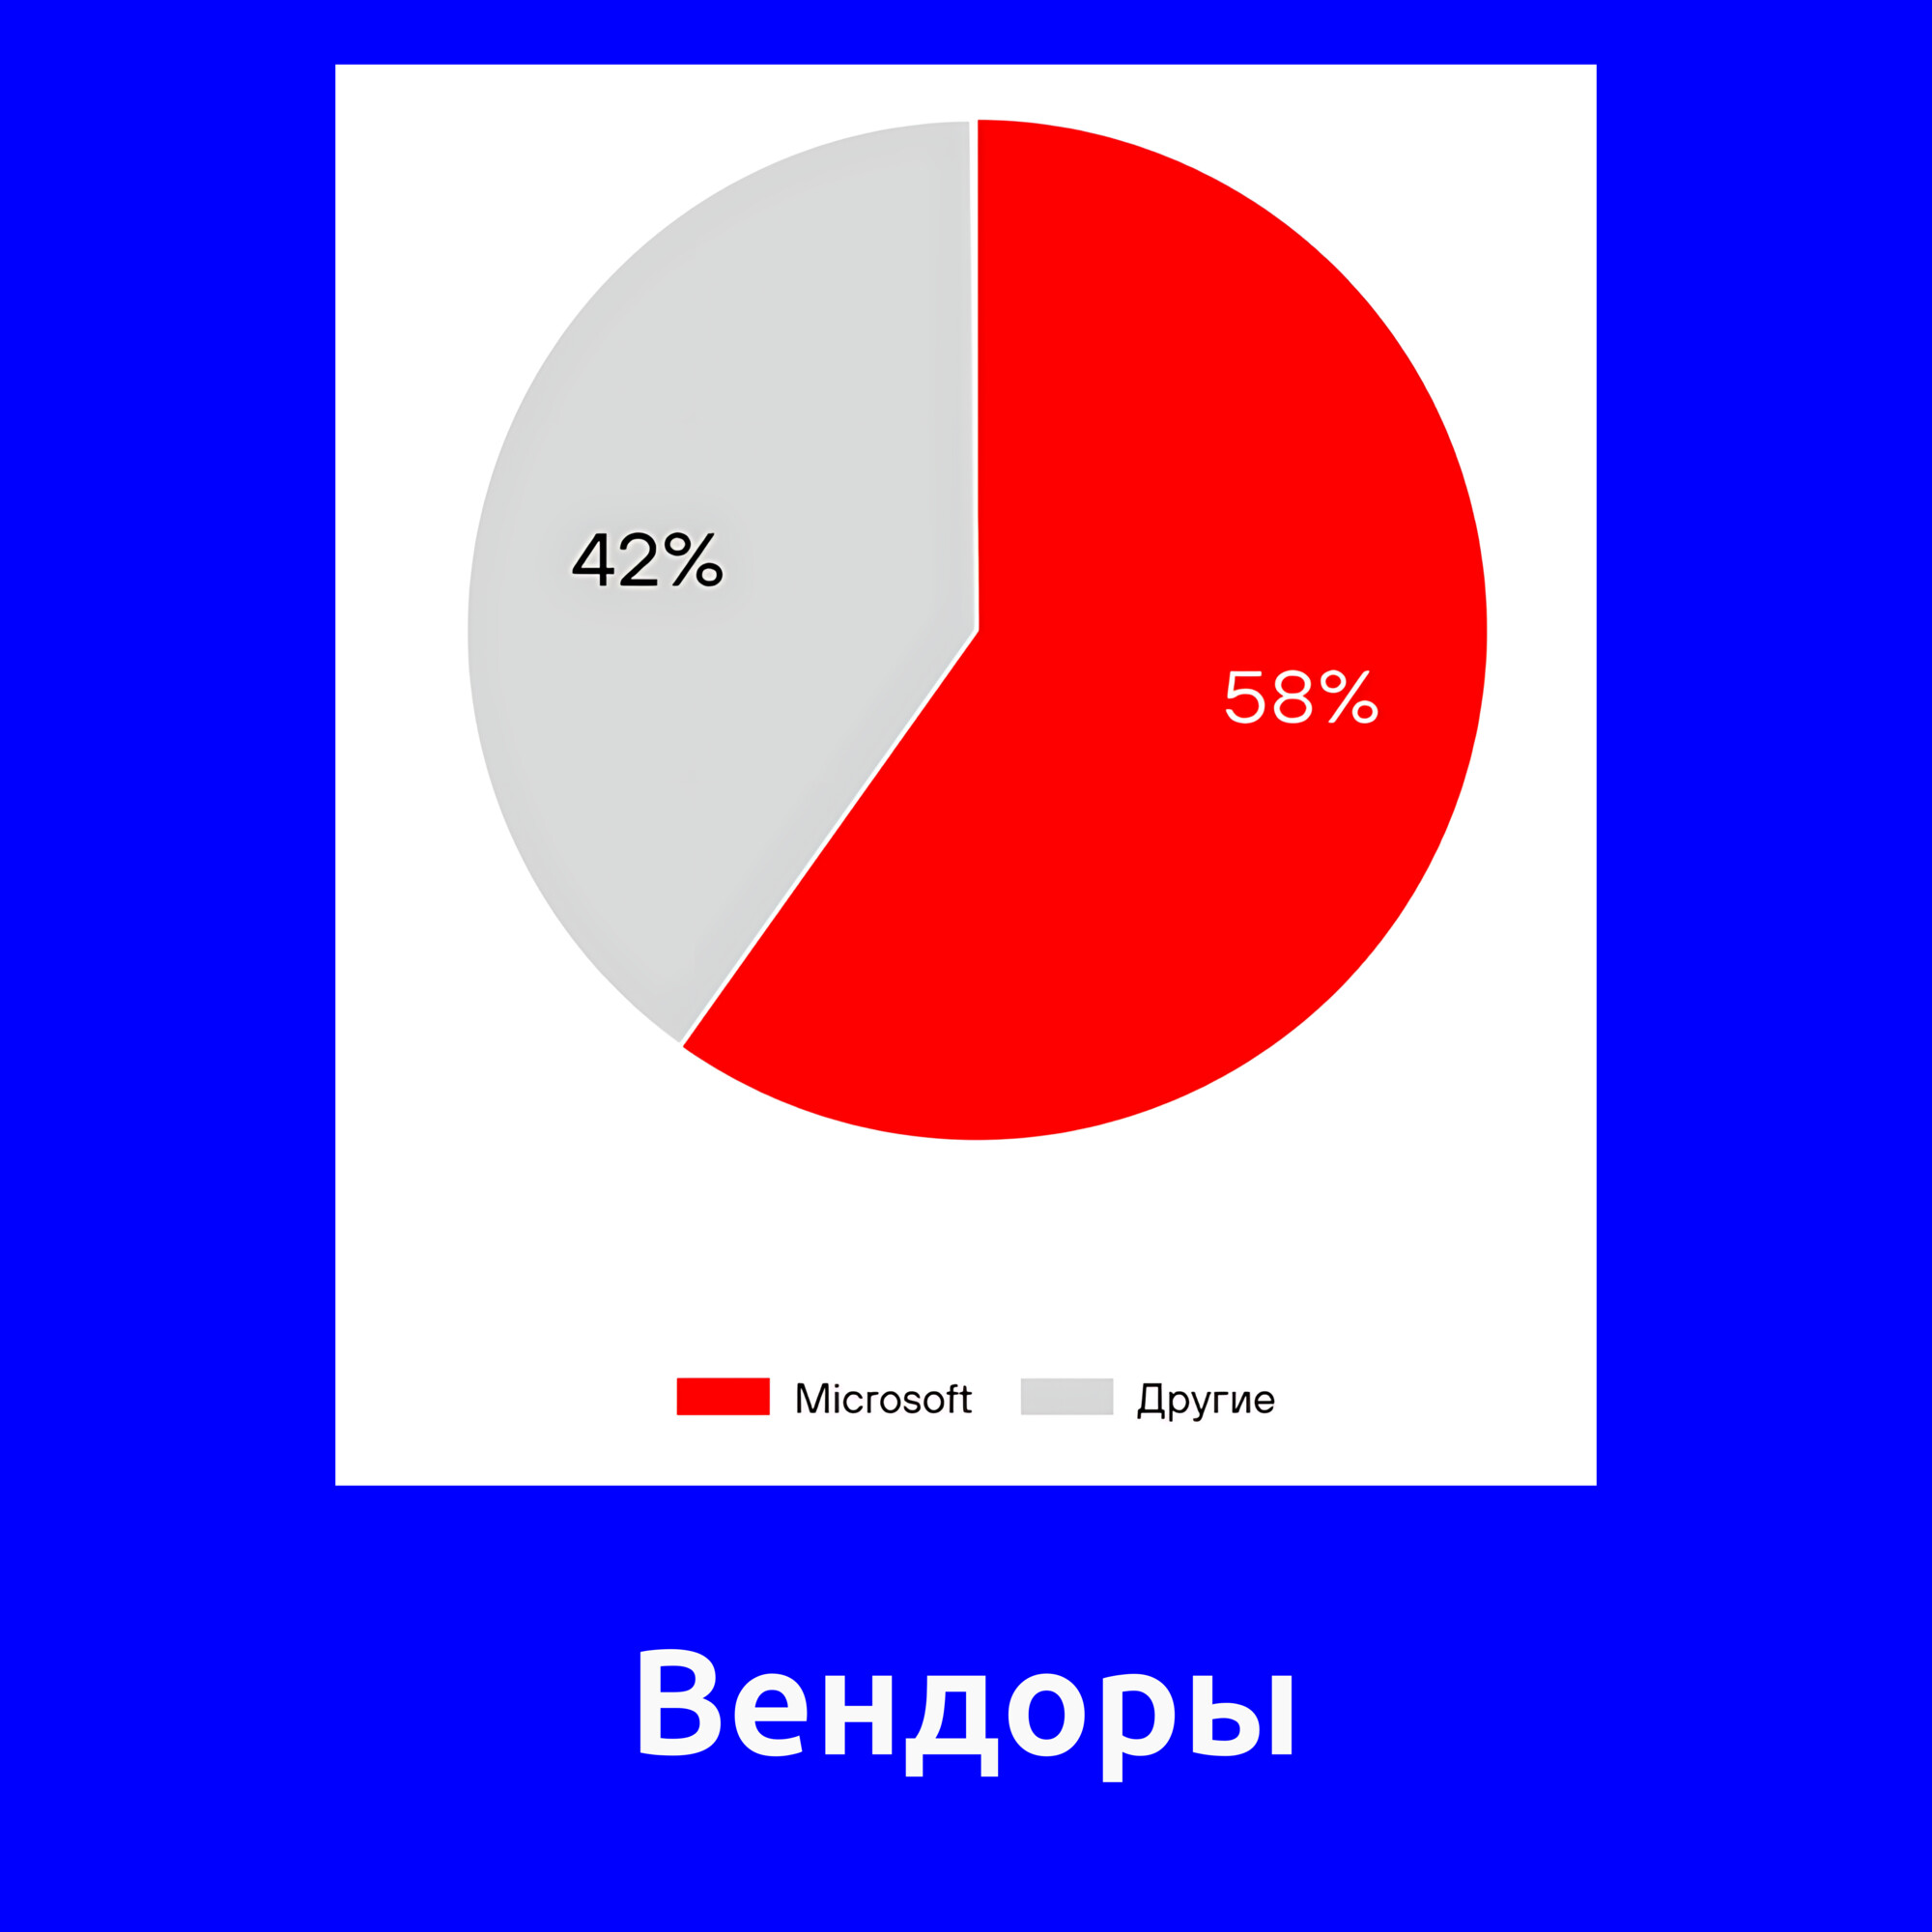
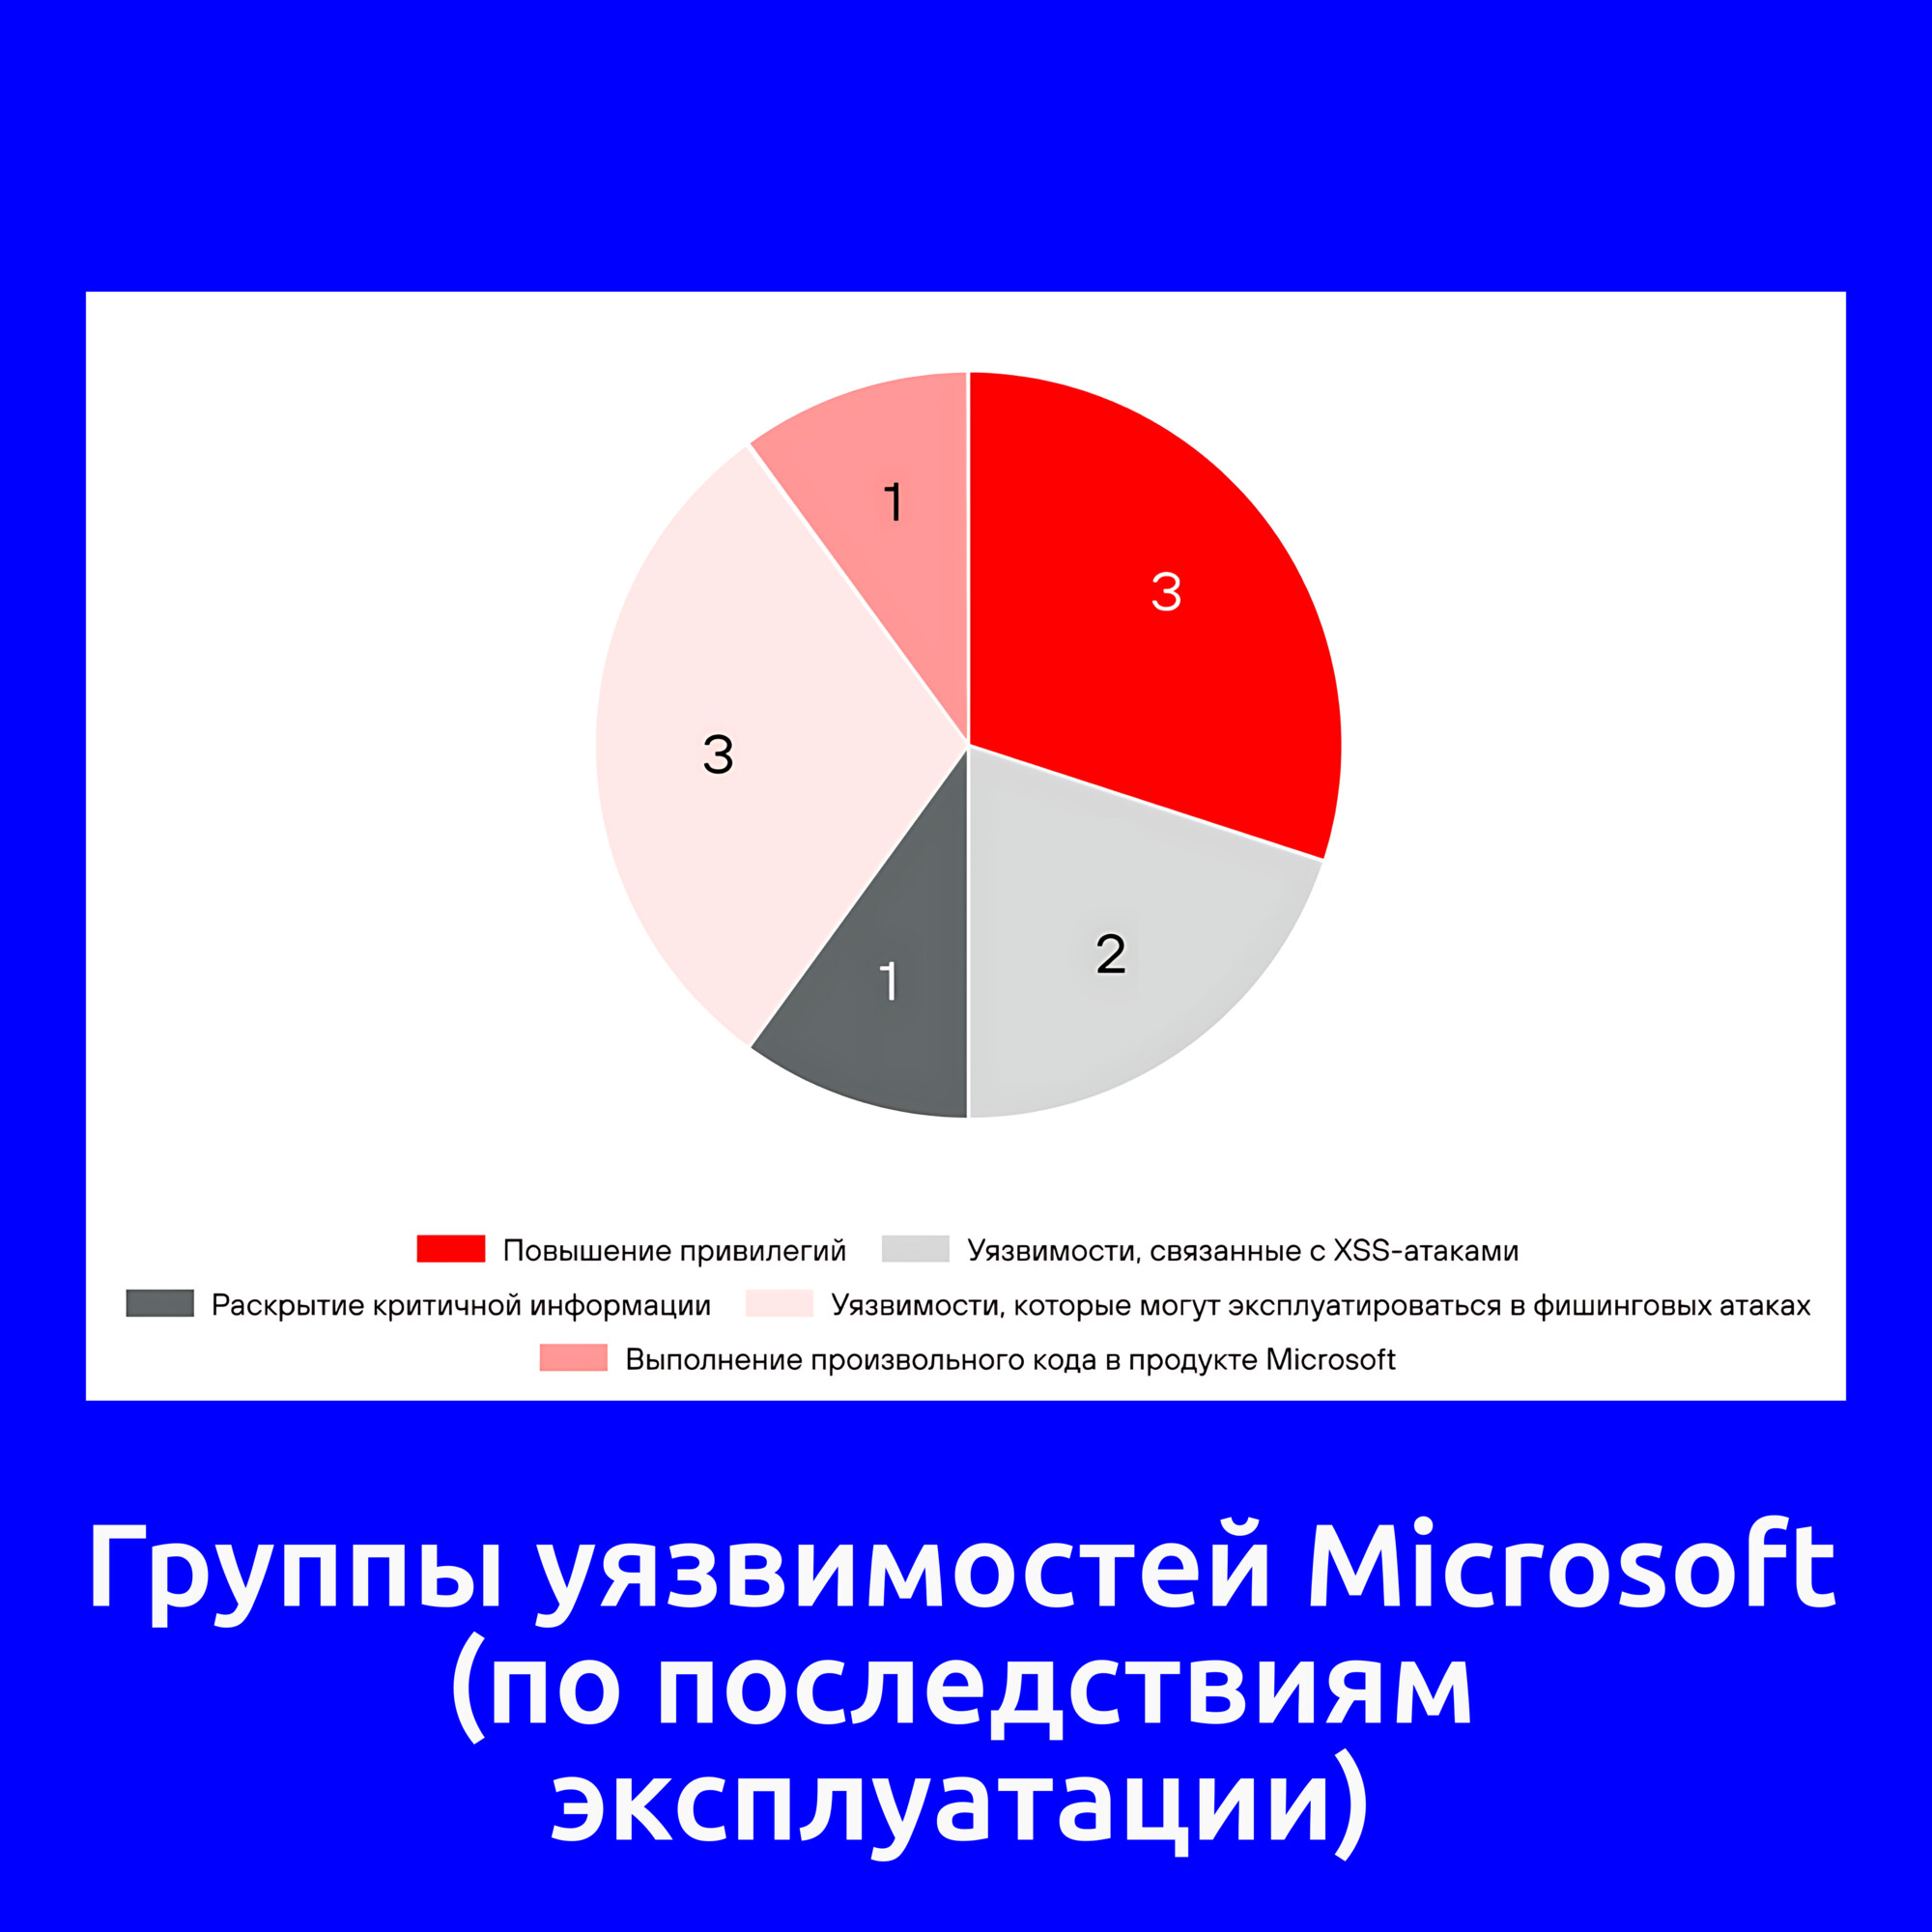
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570)

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570)

Про уязвимость Remote Code Execution - Zimbra Collaboration (CVE-2026-73570). Zimbra Collaboration - это пакет программного обеспечения для совместной работы, включающий почтовый сервер и веб-клиент. По функциональности Zimbra Collaboration является аналогом Microsoft Exchange. Уязвимость позволяет неаутентифицированному злоумышленнику отправлять специально сформированные SMTP-запросы, которые могут привести к выполнению произвольных команд операционной системы с правами пользователя zimbra. Уязвимость вызвана отсутствием корректной очистки ("sanitization") непроверенных входных данных при обработке данных для формирования SNMP-уведомлений. Для эксплуатации уязвимости требуется, чтобы на сервере был установлен опциональный пакет zimbra-snmp, включена опция SNMP-notifications и запущена служба swatchdog.

При успешной эксплуатации уязвимости злоумышленник получает возможность установить вредоносное ПО, закрепиться в системе и использовать скомпрометированный сервер для дальнейшего доступа к внутренней инфраструктуре организации. Кроме того, злоумышленник может получить несанкционированный доступ к корпоративной переписке и другим данным, хранящимся в системе, а также нарушить работу связанных с Zimbra сервисов и бизнес-процессов.

👾 Эксперты CERT Polska сообщили об эксплуатации уязвимости в реальных атаках 17 августа. Они рекомендовали проверить /var/log/zimbra.log на наличие вредоносных команд, а также файлы, созданные за последние 30 дней пользователем zimbra, в каталогах: /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/, /tmp/. Уязвимость была добавлена в каталог CISA KEV 21 августа.

🛠 Публичные эксплоиты доступны на GitHub с 24 августа. Как сообщает исследователь Gabriel P. Lipski в описании эксплоита, в рамках атаки неаутентифицированный злоумышленник подключается к SMTP-порту (25, 465 или 587) и отправляет стандартную SMTP-сессию с внедрённой командой в RCPT TO. Zimbra записывает эти данные в журнал /var/log/zimbra.log независимо от того, был ли запрос принят или отклонён. Далее процесс swatchdog автоматически ищет в журнале строки, соответствующие определённому шаблону, извлекает из строки параметр, на который воздействовал злоумышленник, и передаёт его в shell-скрипт отправки SNMP-уведомления без какой-либо санитизации. Таким образом, этот shell-скрипт выполняет команду злоумышленника на хосте от имени пользователя ОС zimbra.

⚙️ Для устранения уязвимости обновите Zimbra до версии 10.1.20 или выше. В качестве компенсирующих мер можно отключить SNMP-notifications, остановить службу swatchdog, удалить пакет zimbra-snmp и ограничить SMTP-соединения.

🌐 Shadowserver по состоянию на 30 августа отслеживает 5 326 потенциально уязвимых хостов, из них 172 в России. Также эксперты Shadowserver зафиксировали 24 августа компрометацию 274 хостов.

В субботу мы сходили семьёй на экскурсию в обновлённый павильон "Пчеловодство" на ВДНХ

В субботу мы сходили семьёй на экскурсию в обновлённый павильон Пчеловодство на ВДНХ

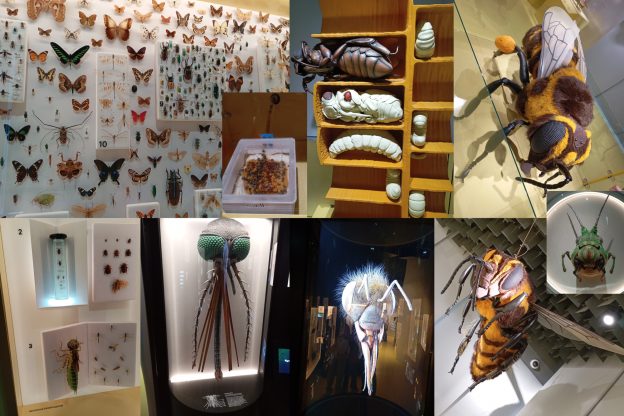
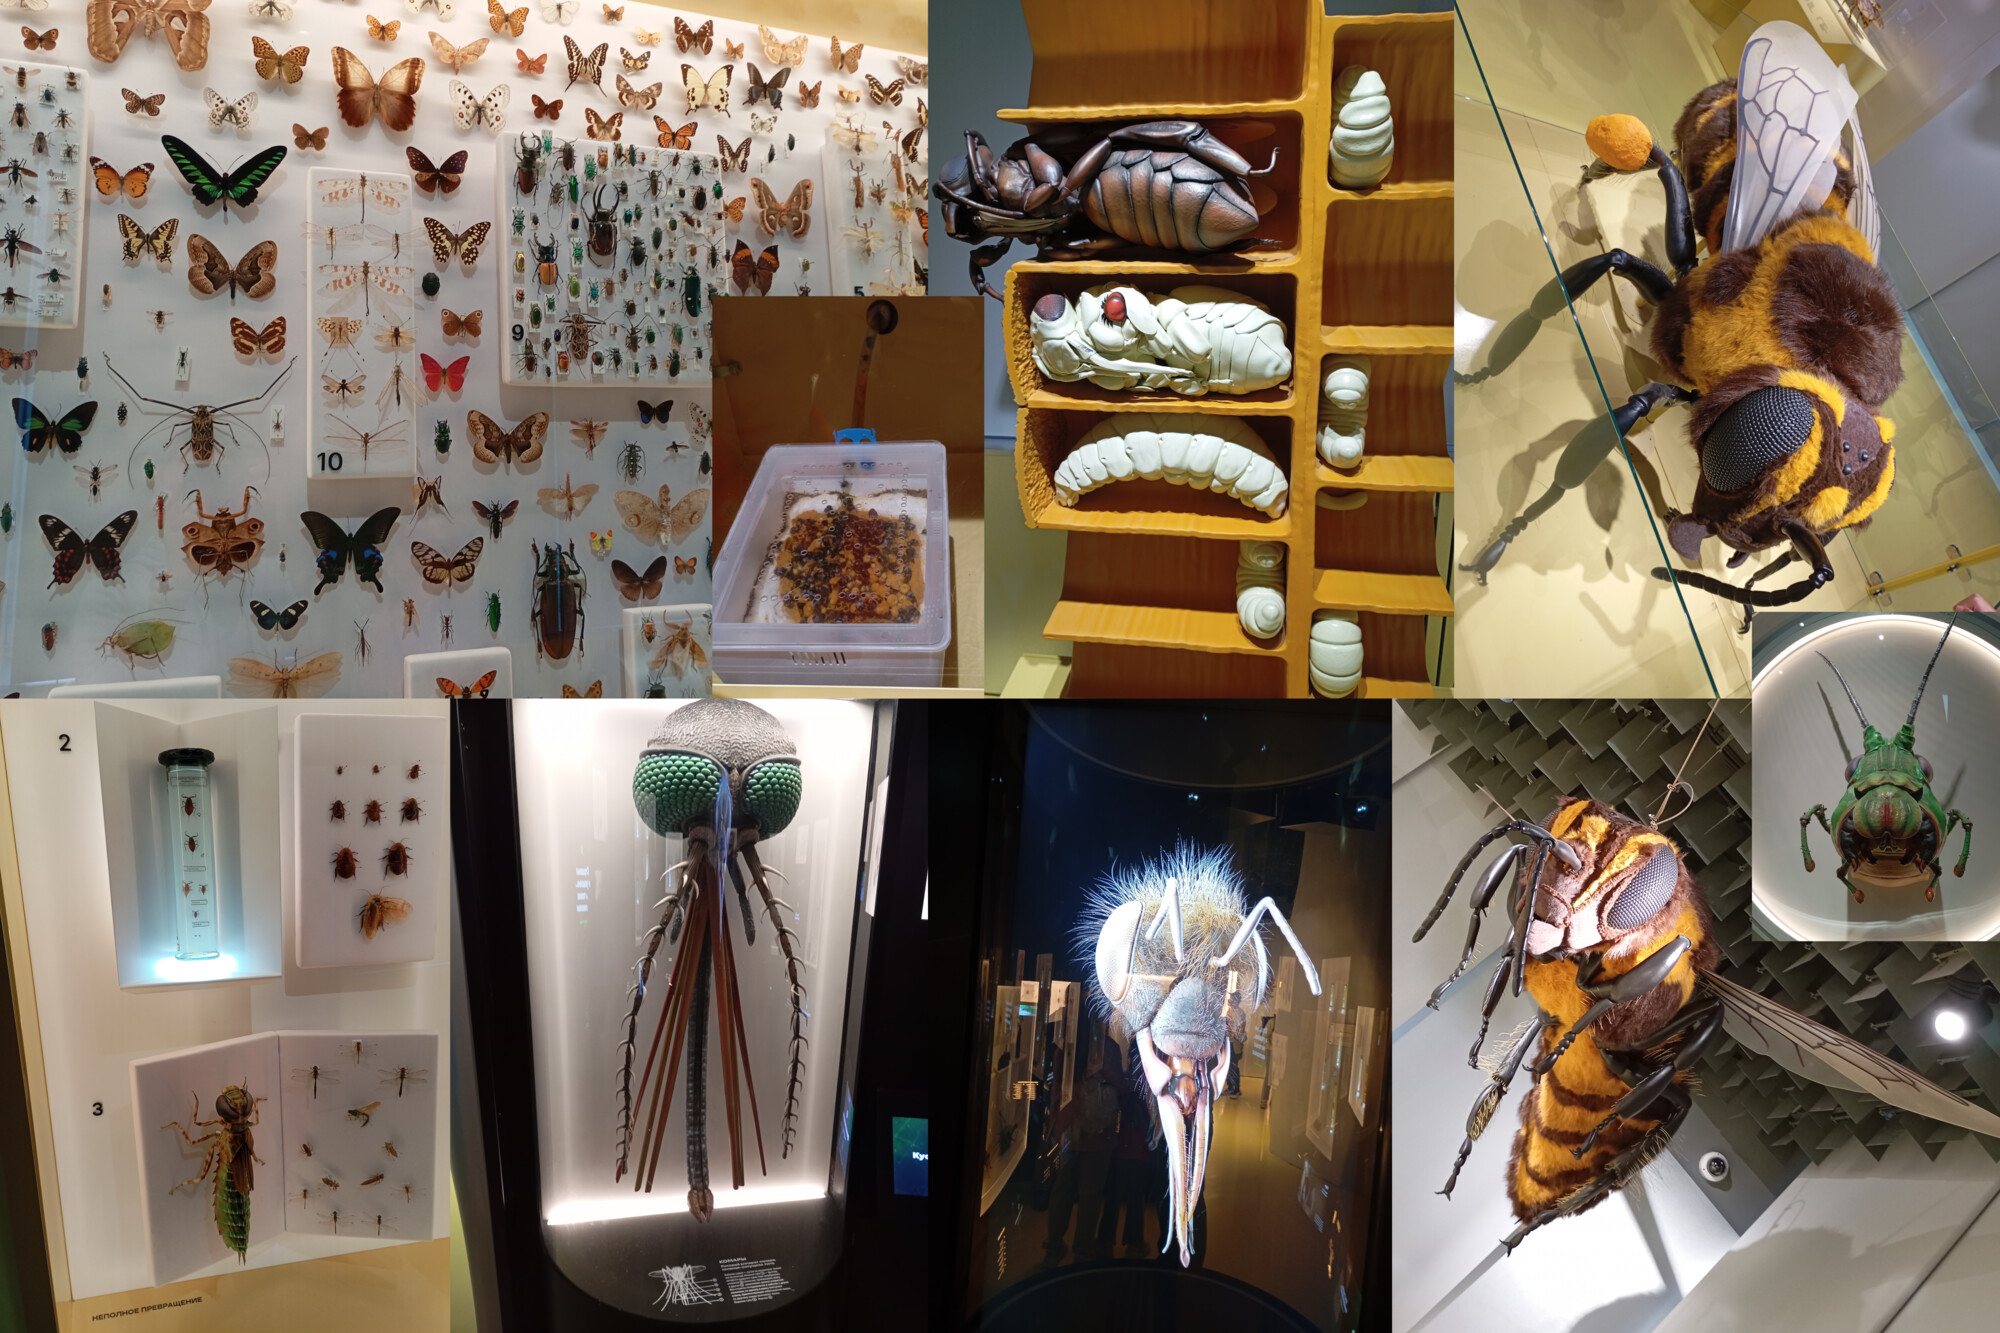
В субботу мы сходили семьёй на экскурсию в обновлённый павильон "Пчеловодство" на ВДНХ. Теперь это площадка Государственного биологического музея имени К. А. Тимирязева, на которой работает выставка "Жужжащий мир", посвящённая насекомым и паукообразным. Там они представлены как в засушенном виде, так и в живом - в террариумах, а также в виде увеличенных детальных макетов и мультимедийных инсталляций.

В детстве я очень увлекался биологией маленьких существ: муравьёв, жуков, кузнечиков, бабочек, стрекоз, пауков, сороконожек, червей и брюхоногих. 🙂 Это вызывало во мне живейший интерес - даже больше компьютеров и программирования. Мне было не лень ходить в читальный зал библиотеки, чтобы выписывать из энциклопедий подробности о том, как и что у этих созданий устроено. А школьный учебник по биологии на соответствующие темы я загодя тщательно штудировал. Ну и, конечно, летом на природе днями напролёт наблюдал за этим удивительным миром. 😇 Поэтому для меня такие музеи - настоящее возвращение в детство. Здорово, что теперь в Москве есть место, где жизнь насекомых настолько наглядно, подробно и качественно представлена. 👍

На экскурсии особенно запомнились два момента из пчеловодства, о которых я раньше не знал:

🔹 Почему дымарь успокаивает пчёл? Дым вызывает у пчёл реакцию, связанную с возможным пожаром: они начинают набирать мёд в медовый зобик, готовясь покинуть улей. Одновременно дым мешает передаче тревожных химических сигналов между пчёлами, поэтому коллективная защитная реакция ослабевает. А популярное объяснение, что наполненная мёдом пчела не может согнуться и ужалить, не подтверждается: исследования показывают, что дым не мешает пчёлам сгибать брюшко и выдвигать жало.

🔹 Почему в рамках с медовыми сотами, которые пасечник вынимает из улья, нет ячеек с личинками пчёл? Чтобы в ячейке появилась личинка, матка сначала должна отложить в ячейку яйцо. Поэтому пчеловод может установить между гнездовой частью улья и медовыми корпусами специальную разделительную решётку - решётку Ганемана. Размер отверстий подобран так, что рабочие пчёлы свободно проходят через неё, а матка пройти не может. Поэтому матка не может попасть в медовые корпуса и отложить там яйца, из которых впоследствии развился бы расплод. А рабочие пчёлы свободно проходят через решётку, строят соты и заполняют ячейки мёдом. 🍯

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября

Собираюсь принять участие в конференции IT Elements от компании Инфосистемы Джет, которая пройдёт в Москве 9-10 сентября. А конкретно в дискуссии "От сканирования на уязвимости к киберустойчивости". Сейчас она в программе стоит 9 сентября 15:00 - 16:00 в Пространстве "Информационная безопасность", но возможны изменения.

👥 Окончательный список участников согласовывается. Пока заявлены я и Ксения Павленко, руководитель Центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Модерировать дискуссию будет Виктор Кирпаль, руководитель направления VM в Инфосистемах Джет.

💬 Есть желание обсудить ключевые вопросы управления уязвимостями: выбор VM-решения, распределение ответственности между ИТ и ИБ, роль процесса и технологий, Asset Management, выявление и приоритизацию уязвимостей, интеграции, Patch Management, метрики эффективности, киберустойчивость и перспективы VM как сервиса.

В прошлом году дискуссия получилась живая и интересная, надеюсь, что и в этом году будет не хуже. Заходите на огонёк. 😉

Всего же на IT Elements будет пять треков:

🔹 Строим инфраструктуру - архитектура, миграции, новые платформы, контейнеры, облака, совместимость и перенос данных на российский стек.

🔹 Эксплуатируем сложные системы - мониторинг, observability, NOC, SRE, автоматизация, AIOps и инженерные ассистенты.

🔹 Защищаем критические системы - SOC, hardening, киберустойчивость и защита данных в условиях меняющихся угроз.

🔹 Восстанавливаем после сбоев - BCP, DR, кризисное реагирование, резервное копирование и практические учения.

🔹 Развиваем ИТ и ИБ - ИИ и автоматизация, новые роли инженеров, распределение задач между человеком и технологиями, технологическая зрелость.

🏆 Также в рамках конференции пройдёт вручение премии "Инженерное искусство". Премия для специалистов, которые создают, защищают и развивают корпоративное ИТ. Шесть номинаций: архитектор системы, инженер инноваций, инженер восстановления, инженер инфраструктуры, инженер безопасности и лидер инженерной команды. Осталось 3 дня на подачу заявок - дедлайн 31 августа.

В прошлом году мне на IT Elements очень понравилось, так что весь в предвкушении. 😇

Пощупал новый мессенджер WB Chat от Wildberries

Пощупал новый мессенджер WB Chat от Wildberries

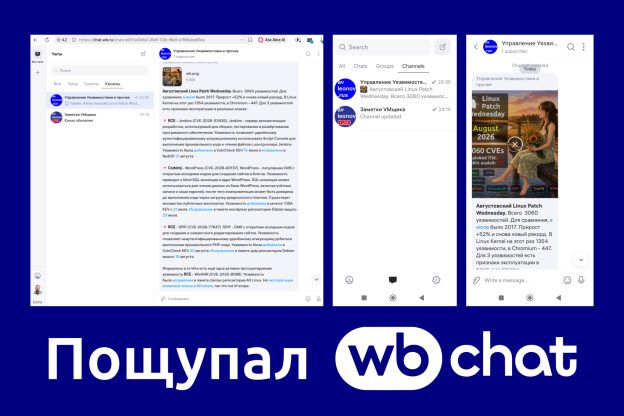
Пощупал новый мессенджер WB Chat от Wildberries. Сейчас этим мессенджером можно пользоваться через веб-интерфейс и мобильные приложения в App Store, Google Play и RuStore.

Важное преимущество по сравнению с MAX - публичные каналы можно создавать сразу без каких-либо ограничений. Правда, это будут каналы без короткого имени и без возможности ссылаться на посты. Чтобы подписаться на канал, нужно переходить по ссылке (upd. оказалось, что добавление по ссылке не работает 🤷‍♂️; кому интересно, ищите по "Управление Уязвимостями и прочее" в поиске). Казалось бы, чем такие каналы отличаются от приватных? 🙄 "Публичность" канала в понимании WB Chat означает, что канал можно найти в общем поиске. 🔍🙂

Комментариев, реакций, статистики по постам пока нет. Про API пока молчок.

Хорошо, что в поле ввода для поста в веб-интерфейсе можно копипастить HTML и вёрстка сохраняется. 👍 Правда, есть какой-то баг, из-за которого цифры отображаются как ссылки на IP-адреса. 😳😅 Иллюстрации для постов прикрепляются, но в веб-интерфейсе они отображаются как файлы, а в мобильном приложении постоянно крутится значок подгрузки изображения. 🤷‍♂️ Ну и оптимальное соотношение сторон для изображений непонятное - 4:5, что ли? 🧐 Хэштеги некликабельные, отображаются как текст (как и в MAX).

В общем, пока это всё, конечно, малоюзабельно, но для бета-версии, имхо, норм. Здорово, что постепенно появляется конкуренция на рынке отечественных мессенджеров. Возможно, она подстегнёт команду MAX-а быстрее внедрять фичи. 😉 Будем также надеяться, что команда WB сможет аккуратно продвинуть WB Chat среди своей лояльной аудитории и он не словит столько хейта, как MAX. 🙏

Ну и ждём, запустится ли в итоге Молния. ⚡️

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

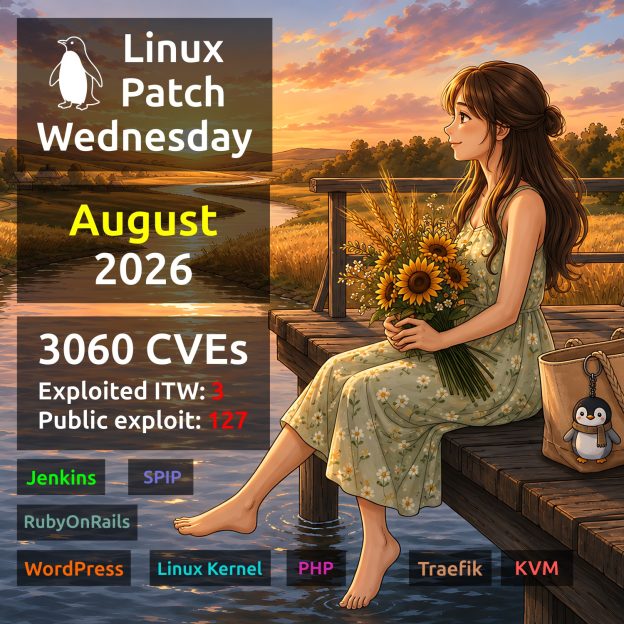
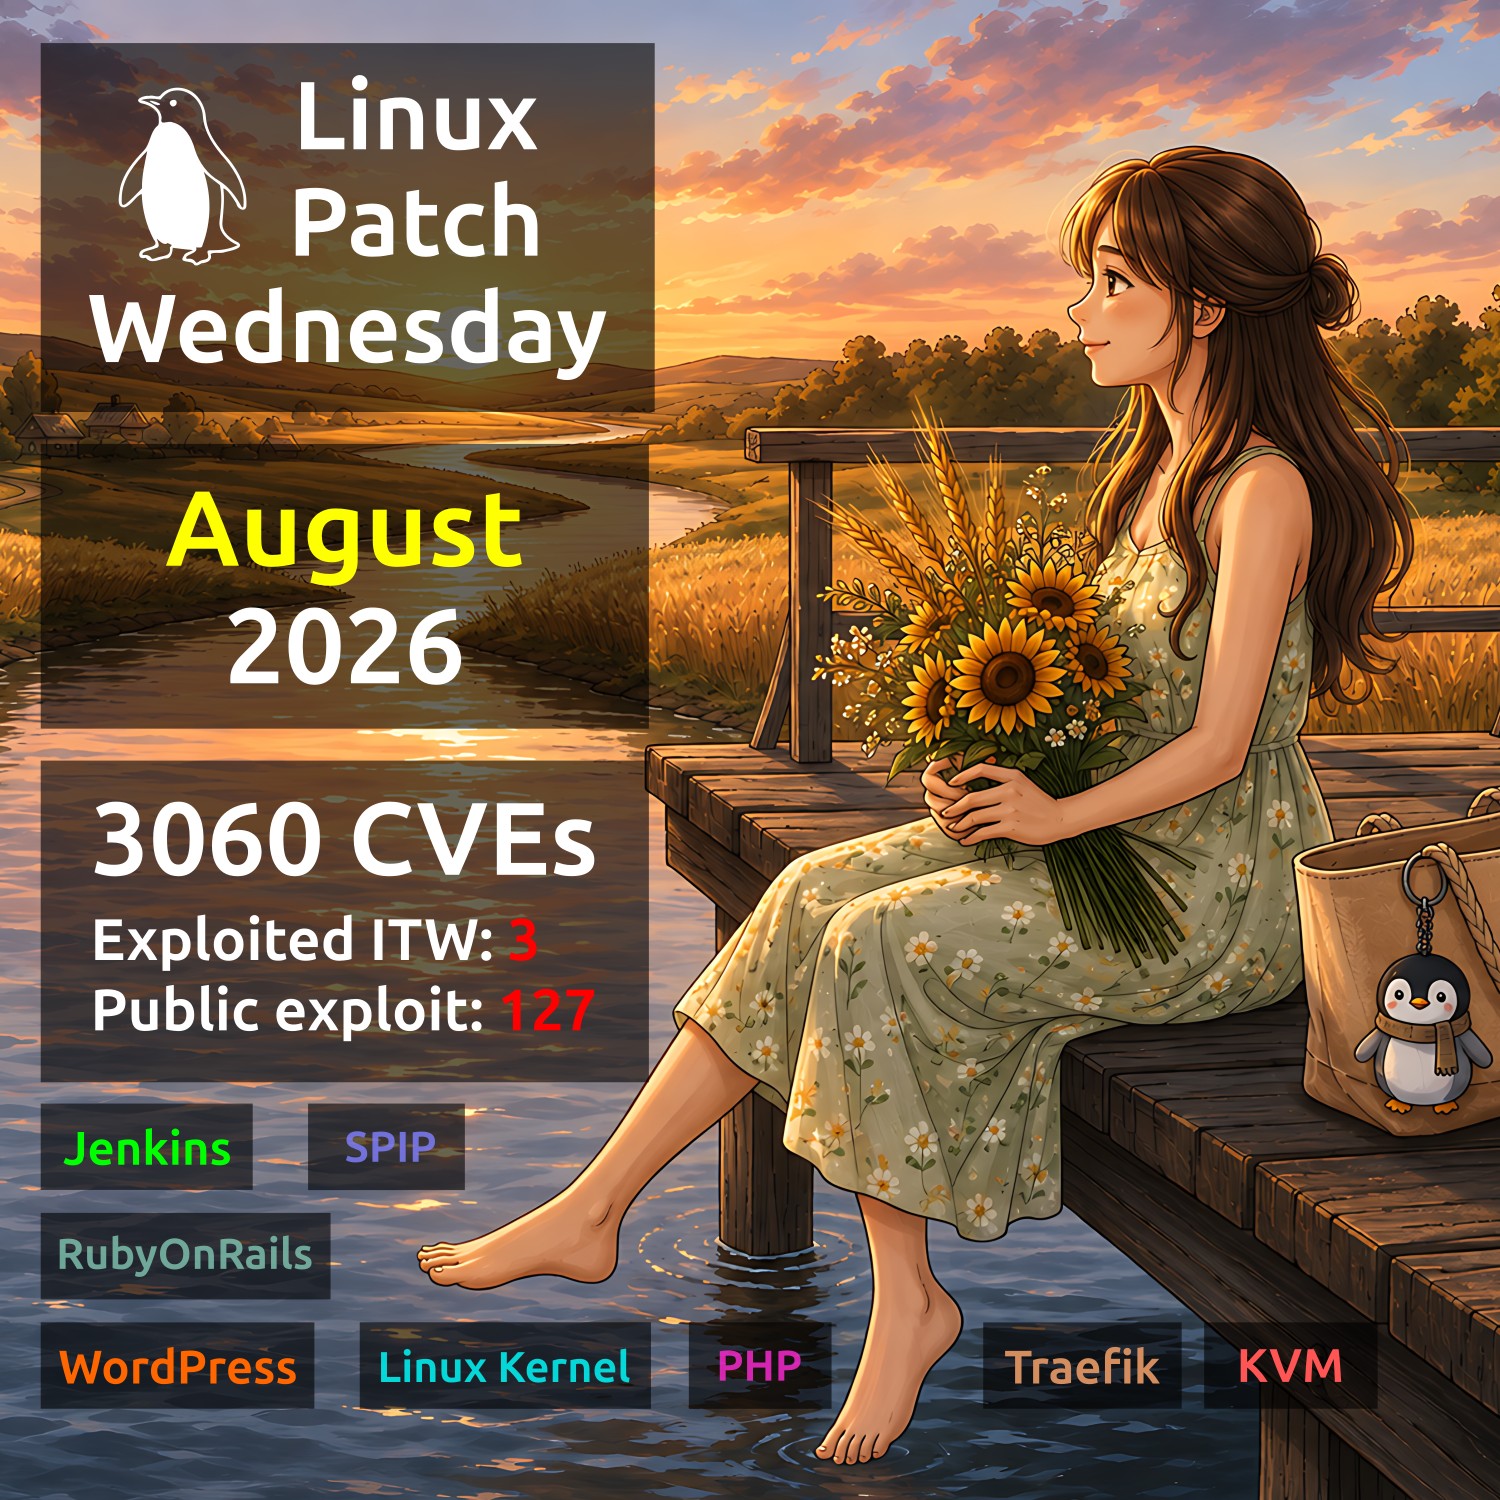
Августовский Linux Patch Wednesday. Всего 3060 уязвимостей. Для сравнения, в июле было 2017. Прирост +52% и снова новый рекорд. В Linux Kernel на этот раз 1354 уязвимости, в Chromium - 447. Для 3 уязвимостей есть признаки эксплуатации в реальных атаках:

🔻 RCE - Jenkins (CVE-2026-53435). Jenkins - сервер автоматизации разработки, используемый для сборки, тестирования и развёртывания программного обеспечения. Уязвимость позволяет удалённому аутентифицированному злоумышленнику использовать Script Console для выполнения произвольного кода и чтения файлов с контроллера Jenkins. Уязвимость была добавлена в VulnCheck KEV 15 июня и исправлена в RedOS 12 августа.

🔻 CodeInj - WordPress (CVE-2026-60137). WordPress - популярная CMS с открытым исходным кодом для создания сайтов и блогов. Уязвимость приводит к blind SQL-инъекции в ядре WordPress, которая позволяет удалённому неаутентифицированному злоумышленнику читать учётные записи и хэши паролей из базы WordPress. Далее возможно выполнение кода через загрузку вредоносного плагина. Существует множество публичных эксплоитов. Уязвимость добавлена в каталог CISA KEV 21 июля. Исправление в пакете wordpress репозитория Debian вышло 23 июля.

🔻 RCE - SPIP (CVE-2026-77647). SPIP - CMS с открытым исходным кодом для создания и совместного редактирования сайтов. Уязвимость позволяет неаутентифицированному удалённому атакующему добиться выполнения произвольного PHP-кода. Уязвимость была добавлена в VulnCheck KEV 20 августа. Исправление в пакете spip репозитория Debian вышло 18 августа.

Формально в отчёте есть ещё одна активно эксплуатируемая уязвимость RCE - WinRAR (CVE-2025-8088). Уязвимость была исправлена в пакете clamav репозитория Alt Linux. Но эксплуатация возможна только в Windows, так что out of scope.

Ещё для 127 уязвимостей пока нет признаков эксплуатации в реальных атаках, но есть публичные эксплоиты или признаки их существования. Из них можно выделить:

🔸 RCE - Action Pack "KindaRails2Shell" (CVE-2026-66066). Action Pack - часть Ruby on Rails, отвечающая за обработку веб-запросов, маршрутизацию и формирование ответов. Злоумышленник может загрузить в уязвимое приложение специально сформированное изображение и добиться удалённого выполнения кода.

🔸 RCE - WordPress "XSS2Shell" (CVE-2026-64638). Цепочка атак позволяет эскалировать XSS без авторизации на странице входа до выполнения произвольного PHP-кода.

🔸 CodeInj - PHP (CVE-2026-17543). Некорректное экранирование обратных слэшей в параметрах, передаваемых злоумышленником, позволяет осуществить тривиальную SQL-инъекцию в PHP.

🔸 EoP - Linux Kernel "Zapscape" (CVE-2026-64561). Уязвимость типа KVM escape позволяет злоумышленнику выйти за пределы виртуальной машины в среде KVM/x86 и выполнять команды на хосте с привилегиями root.

🔸 EoP - Linux Kernel "OVSwrap" (CVE-2026-64531), Linux Kernel "SCTPhantom" (CVE-2026-64564), Linux Kernel "Ubuntu PPPoL2TP" (CVE-2026-68398). Уязвимости позволяют локальному злоумышленнику повысить привилегии до root-а.

🔸 AuthBypass - Traefik (CVE-2026-48020). Traefik - это HTTP reverse proxy и балансировщик нагрузки. Уязвимость высокой степени опасности в middleware StripPrefix позволяет неаутентифицированному злоумышленнику обойти аутентификацию и авторизацию на уровне маршрута (route-level).

🗒 Полный отчёт Vulristics